- Gemini'nin "Etkinliği Kaydet" ayarını kontrol etmek, hangi konuşmaların ve verilerin ne kadar süreyle saklanacağını belirler.
- Gemini uygulaması, Workspace'e, akıllı cihazlara ve kişisel verilere diğer Google hizmetlerinden erişimi sınırlamanıza olanak tanır.
- Kurumsal ortamlarda, Workspace yöneticileri konsol üzerinden Chrome'da Gemini kullanımını ve konuşma geçmişini yönetebilirler.
- Gemini'nin API güvenlik filtreleri, yapay zeka tabanlı uygulamalardaki riskleri azaltmak için engelleme kategorilerini ve eşiklerini ayarlamanıza olanak tanır.
Gizliliğiniz konusunda endişeleriniz varsa ancak yapay zekanın faydalarından da vazgeçmek istemiyorsanız , kilit nokta Gemini'yi Chrome ve diğer ilgili hizmetlerde doğru şekilde nasıl yapılandıracağınızı öğrenmektir. Bu kılavuz, adım adım, hangi verilerin saklandığını, nasıl kullanıldığını, Google Workspace'te kullanıcı ve yönetici olarak hangi kontrollere sahip olduğunuzu ve daha gelişmiş projelerde riskleri azaltmak için Gemini'nin API güvenlik filtrelerini nasıl ince ayar yapacağınızı gösterecektir.
Chrome'da Gemini nedir ve gizliliğinizi neden etkiler?
Chrome'daki Gemini, Google'ın yapay zekâ asistanının tarayıcıya doğrudan entegrasyonudur ve üst kısımdaki bir kıvılcım simgesi aracılığıyla erişilebilir. Bu yan panelden, açık olan sayfayla ilgili sorular sorabilir, özet veya açıklamalar isteyebilir veya asistanla gerçek zamanlı olarak konuşmak için Gemini Live ses modunu etkinleştirebilirsiniz.
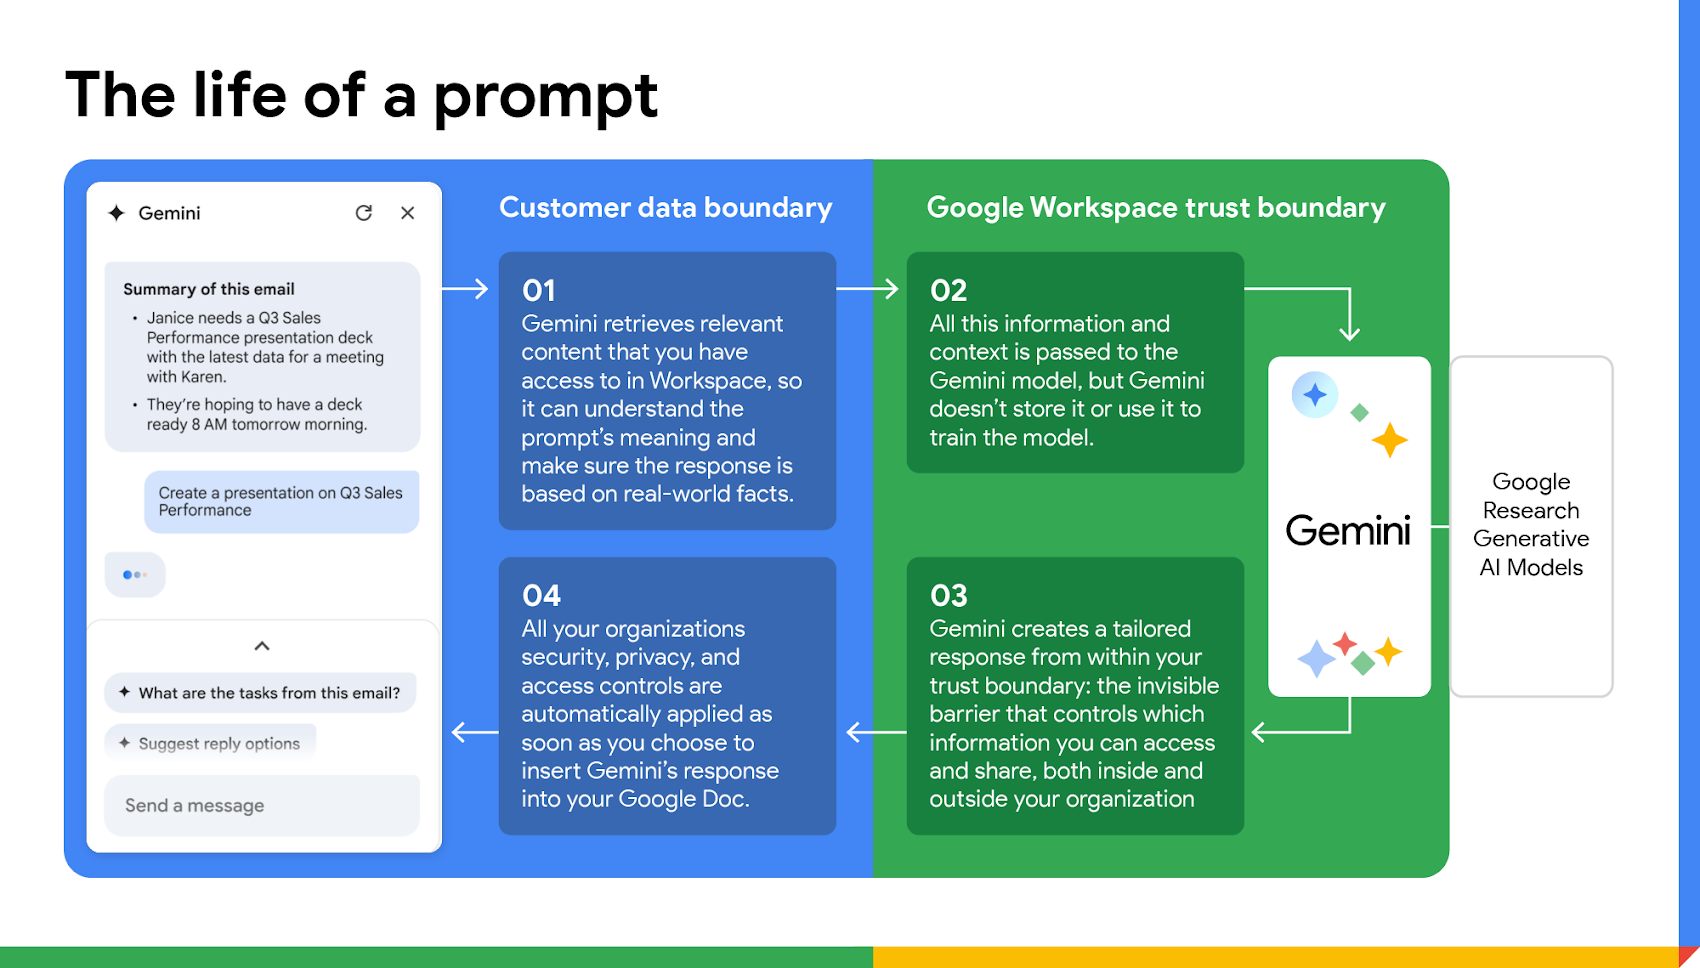
Tüm bunların çalışması için Gemini'nin belirli bağlamlara erişmesi gerekiyor : görüntülediğiniz sekmenin içeriği, tarayıcı dili, bazı durumlarda mikrofon ve ayarlarınıza bağlı olarak tarama etkinliğinizin bir kısmı. İşte burada güvenlik ve gizlilik kontrolleri devreye giriyor: bunları varsayılan ayarlarda bırakırsanız, istediğinizden daha fazla bilginin depolanması kolaylaşır.
Google, Chrome'daki Gemini'yi " yapay zeka ajanları " na doğru atılmış bir adım olarak sunuyor ; yani ekranda neler olup bittiğini anlayabilen, birden fazla sayfadan bilgi ilişkilendirebilen ve gelecekte sizin için eylemler bile gerçekleştirebilen (form doldurma, ürün karşılaştırma vb.) asistanlar. Özerklik ne kadar fazla olursa, neyin, ne kadar süreyle ve hangi amaçla kaydedildiği konusunda çok net olmak o kadar önemli hale gelir.
Gemini'nin temel gereksinimleri ve Chrome'da etkinleştirilmesi
Gizlilik ayarlarına geçmeden önce, Google Workspace'in standart kurumsal korumalarıyla Chrome'da Gemini'yi kullanmanın minimum gereksinimlerini gözden geçirmekte fayda var. Bu, özelliğin neden bazen kullanılamadığını anlamanıza yardımcı olacaktır.
Kurumsal veya eğitim ortamlarındaki kullanıcılar için , hesabınız Gemini uygulamasına erişime sahipse ve Google Workspace sürümünüz desteklenenler arasındaysa, Chrome'da Gemini varsayılan olarak kullanılabilir. Ek olarak, Google kullanıcının şunları yapmasını gerektirir:
- Chrome'da hesabınızla oturum açmış olmalısınız. (Genellikle Workspace aracılığıyla) Amerika Birleşik Devletleri'nden.
- 18 yaşından büyük olmalısınız..
- Chrome'un birincil dilini İngilizce olarak kullanın. (en azından ilk devreye alma aşamasında).
- Windows, macOS veya iOS'tan göz atın. (Diğer sistemlerle uyumluluk daha sonra sağlanabilir).
Kişisel düzeyde, entegrasyon genellikle kararlı Chrome sürümlerinde veya Beta/Geliştirici/Canary kanallarında kademeli olarak görünür ve Ayarlar menüsünde "Yapay Zeka Yenilikleri" veya "Chrome'da Yapay Zeka" gibi bölümlerde seçenekler bulunur. Eğer kıvılcım simgesini görmüyorsanız, tarayıcınızı güncellemeniz gerekebilir veya özellik henüz bölgenizde veya dilinizde mevcut olmayabilir.
İlk kurulum tarayıcı ayarları üzerinden yapılır : Chrome'da Gemini'yi etkinleştirdiğinizde, üst çubukta kıvılcım düğmesini göreceksiniz. Buradan kurulum sihirbazını başlatabilir, belirli izinler (örneğin mikrofon erişimi) verebilir ve web sitesi içeriğine erişim düzeyini kademeli olarak ayarlayabilirsiniz.
İkizler burcu ve verileriniz: Neler saklanıyor ve nasıl kullanılıyor?
Gemini'nin gizliliğinin özü, Gemini uygulamalarındaki "Etkinliği kaydet" seçeneğinde yatmaktadır . Bu ayar, yapay zeka ile paylaştığınız konuşmaların ve içeriklerin orta ve uzun vadede Google hesabınızda saklanıp saklanmayacağını veya tam tersine, hizmetin çalışması için yalnızca çok kısa bir süre saklanıp saklanmayacağını belirler.
“Etkinliği kaydet” ayarı etkinleştirildiğinde
Etkinlik kaydetme seçeneğini etkin tutarsanız, Gemini ile etkileşimlerinizin çoğu Gemini uygulamanızın etkinlik geçmişine kaydedilir. Bunlar şunları içerir:
- Konuşmalar ve kısa mesajlar Chrome'dan veya uygulamadan Gemini'ye gönderdiğiniz bilgiler.
- Dosyalar, videolar, ekran görüntüleri ve fotoğraflar Asistanla yüklediğiniz veya paylaştığınız şeyler.
- Gemini Live'dan ses kayıtları, ses kayıtları ve transkriptler.Yani, sesli etkileşimleriniz.
- Gemini etkinleştirilmişken ziyaret ettiğiniz web siteleriyle ilgili bilgilerÜrün kullanım kalıpları ve konum verileri (genel cihaz konumu, IP adresi ve bazı durumlarda Google hesabınızla ilişkili ev veya iş adresleri).
Google, kaydedilen bu etkinliği çeşitli amaçlar için kullanır : size hizmet sunmak, hizmeti iyileştirmek ve üretken yapay zeka modellerini eğitmek, ayrıca Google'a, kullanıcılarına veya kamuoyuna zarar verebilecek kötüye kullanım veya davranışları tespit etmek. Bunu yapmak için insan inceleyicilerin ve hizmet sağlayıcıların yardımına güvenir.
İnsan incelemesinden geçen veriler, analiz edilmeden önce hesabınızdan ayrılır ve 3 yıla kadar saklanır. Ayrıca, ses kayıtları ve Gemini Live verileri, bölgeniz ve ayarlarınızda özellikle onay vermediğiniz sürece Google hizmetlerini iyileştirmek için varsayılan olarak kullanılmaz. Tercihlerinize ve coğrafi konumunuza bağlı olarak, bu faaliyetlerin bazıları deneyiminizi kişiselleştirmek için de kullanılabilir.
İyi haber şu ki, hâlâ önemli ölçüde kontrolünüz var : Gemini ile oluşturulan etkinlikler, bu süreyi değiştirmediğiniz sürece 18 ay sonra otomatik olarak silinir. Bunu 3 veya 36 aya değiştirebilir, hatta otomatik olarak silinmemesini bile ayarlayabilirsiniz. En önemlisi, istediğiniz zaman "Gemini uygulamalarındaki etkinlikler" bölümüne erişerek etkinlikleri inceleyebilir, belirli öğeleri silebilir veya etkinlik kaydetme seçeneğini tamamen devre dışı bırakabilirsiniz.
“Etkinliği kaydet” ayarı devre dışı bırakıldığında
Gemini etkinlik kaydetme özelliğini devre dışı bırakmayı seçerseniz, gelecekteki konuşmalarınız artık geçmişinizle ilişkilendirilmeyecek ve açıkça geri bildirim göndermediğiniz sürece Google'ın yapay zeka modellerini eğitmek için kullanılmayacaktır.
Bununla birlikte, teknik ve güvenlik nedenleriyle Google, konuşmaları 72 saat boyunca saklar . Bu kısa süre, Gemini'nin yanıtlarda süreklilik sağlamasına, yorumlarınızı işlemesine ve kötüye kullanım veya kötü amaçlı faaliyetleri tespit ederek hizmeti korumasına olanak tanır.
Etkinlik kaydetme özelliğini devre dışı bırakırken akılda tutulması gereken birkaç önemli nokta vardır :
- Hizmet sağlayıcılar tarafından daha önce incelenmiş olan eski konuşmalar silinmez.Çünkü bu veriler Google hesabınızla ilişkilendirilmeden saklanır. Bu veriler en fazla 3 yıl süreyle saklanır.
- Bazı bağlantılı uygulamalar artık kullanılamayacak. Bu ayar devre dışı bırakılmışsa, bunun nedeni entegre bir şekilde çalışabilmeleri için geçmişinize veya verilerinize erişmeleri gerektiğidir.
- Google'ın diğer kontrolleri arasında "Web ve Uygulama Etkinliği" veya "Konum Geçmişi" gibi seçenekler yer almaktadır.Gemini'nin faaliyetlerini sınırlandırmış olsanız bile, diğer hizmetlerden (aramalar, Haritalar vb.) elde edilen tarama ve konum verilerini saklamaya devam edebilirler.
- Gemini ile etkileşim kuran bağlantılı uygulamalar veya harici hizmetler, aldıkları verileri saklar. Kendi gizlilik politikalarına göre. Gemini'nin etkinlik akışında bir konuşmayı silerseniz, bu, söz konusu hizmetlere zaten iletilmiş olan bilgilerin de silineceği anlamına gelmez.
Özetle, "Etkinliği kaydet" özelliğini devre dışı bırakmak, Gemini ile yaptığınız konuşmaların uzun vadeli kaydını azaltır , ancak tüm deneyimi anonim hale getirmez. Gizlilik sizin için öncelikliyse, bazı özellikler veya entegrasyonlar üzerinde getirebileceği sınırlamaları kabul etmeniz koşuluyla, önerilen bir adımdır.
Gemini uygulaması ve ekosisteminde önerilen gizlilik kontrolleri
Gemini yalnızca Chrome için değil: Android'de, web'de ve diğer Google hizmetlerine bağlı olarak da kullanılabilir . Kişisel bilgilerinizi düzgün bir şekilde korumak istiyorsanız, büyük fark yaratan birkaç ek ayarı gözden geçirmeniz faydalı olacaktır. Örneğin, tarayıcınızda gördüğünüz içeriği filtrelemenize yardımcı olabilecek yapay zeka tarafından oluşturulan içerik filtreleme uzantısı gibi eklentilere göz atabilirsiniz.
1. Gemini'de Google Workspace uzantısını devre dışı bırakın.
Google Drive, Docs, Sheets veya herhangi bir Workspace aracını kullanıyorsanız , Google'ın izniniz olmadan modelleri eğitmek için bu belgeleri kullanmadığını garanti etmesine rağmen, Gemini'nin bu belgelere doğrudan erişmesini istemeyebilirsiniz.
Net bir sınır belirlemek için Gemini uygulamasında Google Workspace uzantısını devre dışı bırakın :
- Mobil cihazınızda Gemini uygulamasını veya web sürümünü açın.
- Profil resminize dokunun ve "Uzantılar" bölümüne gidin..
- “Google Workspace” seçeneğini bulun ve kapatın.
Bu değişiklik, yapay zekanın kişisel veya profesyonel belgeleri doğrudan okumasını engelliyor ; bu da özellikle gizli bilgiler, müşteri verileri veya hassas sözleşmeler yönetiyorsanız büyük önem taşıyor.
2. Akıllı cihazlara erişimi sınırlayın.
Eğer kameralar, hoparlörler, akıllı ampuller veya prizler gibi akıllı cihazlarla donatılmış bir ev sistemine sahipseniz , Gemini kontrol uzantıları aracılığıyla bu cihazlarla etkileşim kurabilir.
Yetkisiz erişim riskini azaltmak için Gemini uygulamasındaki cihaz yönetimi eklentisini inceleyin:
- Gemini'yi açın ve "Uzantılar" bölümüne geri dönün.
- "Cihaz Kontrolü" seçeneğini veya benzer bir seçeneği bulun..
- Ev aletlerinizin yönetimini Gemini'ye bırakmak istemiyorsanız, bu özelliği devre dışı bırakın.
Bu, yalnızca gizlilik açısından değil, fiziksel güvenlik açısından da mantıklıdır : Kötü bir yapılandırma veya hata nedeniyle evinizde açık bir denetim olmaksızın işlem yapılma olasılığını en aza indirirsiniz.
3. Gemini uygulamasından etkinlik kaydını devre dışı bırakın.
Chrome'un ötesinde, Google Gemini'nin etkileşim geçmişini hesabınızın "Gemini Uygulamaları Etkinliği" adlı özel bir bölümünde saklar. Bu bölüm, asistanın öğrenmesi ve yanıtları kişiselleştirmesi için kullandığı konuşmaları, komutları ve diğer verileri toplar.
Bu sürekli depolamayı önlemek istiyorsanız, uygulamadan tamamen durdurabilirsiniz :
- Gemini uygulamasını açın ve profil resminize dokunun.
- “Gemini Uygulamaları Etkinliği”ne gidin..
- Ayarlar açılır menüsünden "Devre dışı bırak" seçeneğini belirleyin.
Bu sayede, Google'ın yapay zekâ ile yaptığınız görüşmeler hakkında sakladığı veri miktarını önemli ölçüde sınırlandırmış olursunuz . Sistemin çalışmaya devam etmesi için kısa vadeli teknik saklama (72 saat) devam edecektir, ancak bu bilgiler artık uzun vadeli geçmişinizde birikmeyecektir.
4. Gemini'nin kişisel verilerinize diğer uygulamalardan erişimini engelleyin.
Gemini, size daha kişiselleştirilmiş yanıtlar sunmak için diğer Google hizmetlerinden (Gmail, Takvim, son konumlar vb.) gelen bilgileri kullanabilir ; bu bazen çok faydalı olsa da bazen de oldukça müdahaleci olabilir.
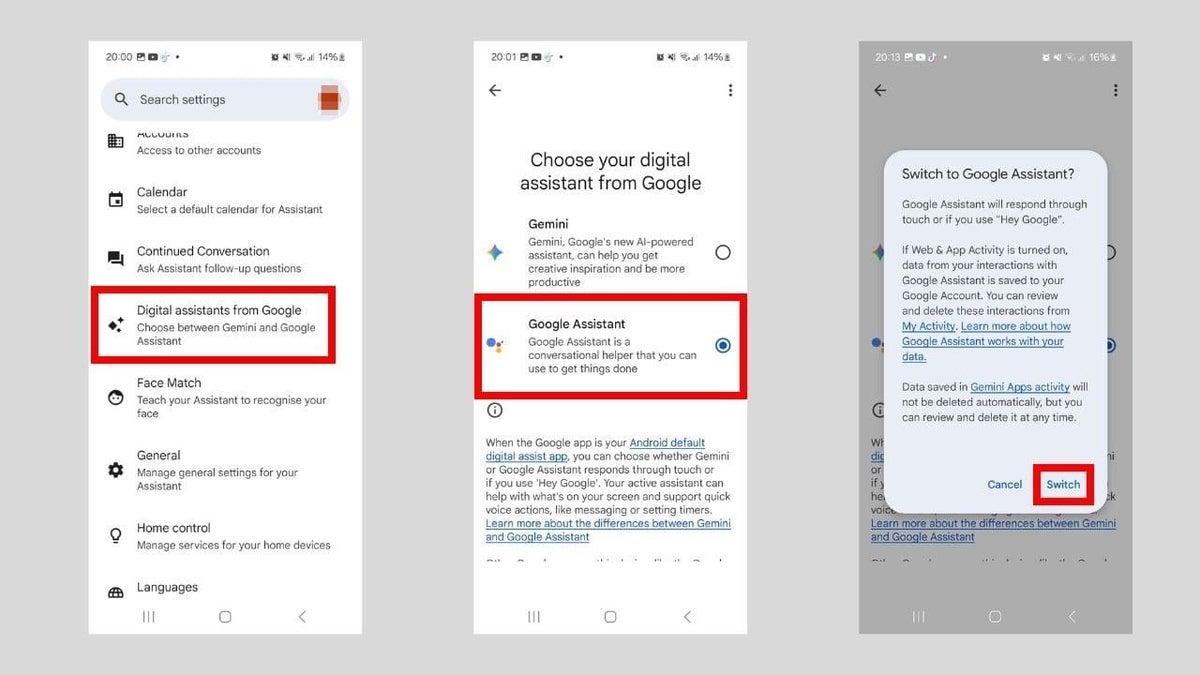
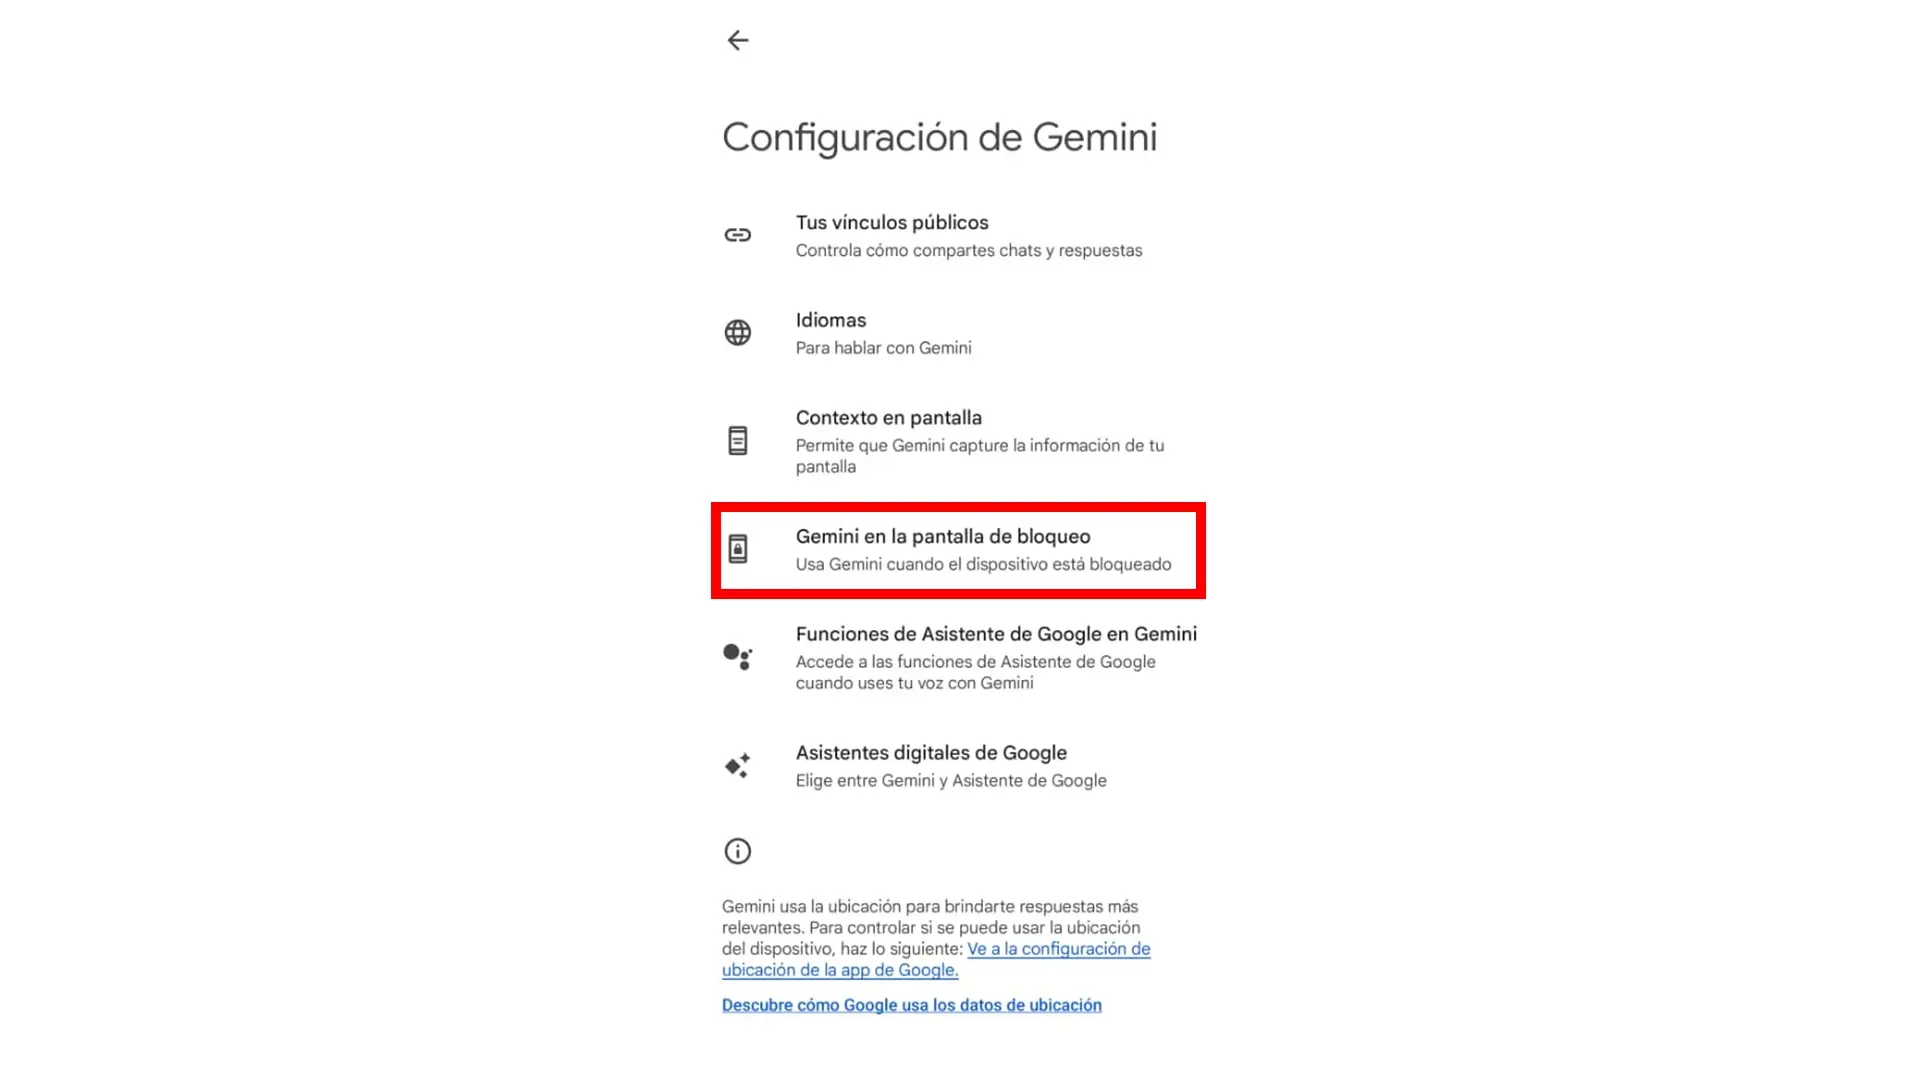
Yapay zekanın e-postalarınızı , etkinliklerinizi veya seyahat geçmişinizi taramasını istemiyorsanız , eski Google Asistan seçeneklerinin kullanımını devre dışı bırakabilirsiniz:
- Gemini uygulamasını açın.
- Profil resminize dokunun ve "Ayarlar"a gidin.
- Gemini'de "Google Asistan seçeneklerine" erişin..
- “Google Asistan seçeneklerini kullan” seçeneğini kapatın.
Bu, Gemini ile klasik Asistan'ın kişiselleştirilmiş sonuçlar sunmak için kullandığı birçok kişisel veri kaynağı arasındaki bağlantıyı koparıyor . Bazı kolaylıklardan mahrum kalacaksınız, ancak gönül rahatlığı kazanacaksınız.
5. Yapay zekâ ile yaptığınız görüşmelerde hassas konulara değinmekten kaçının.
En yüksek gizlilik ayarlarıyla bile, sağduyuyu kullanmak her zaman iyi bir fikirdir . Hiçbir yapay zeka asistanı, şifrelerinizi, banka bilgilerinizi, son derece hassas tıbbi bilgilerinizi veya fiziksel güvenliğinizi tehlikeye atabilecek ayrıntıları paylaşmak için uygun bir yer değildir.
Genel tavsiye, Gemini ile yapılan konuşmaları potansiyel olarak kamuya açık konuşmalar olarak ele almaktır : Güvenilir bir çevrimiçi platformda paylaşmaktan çekinmeyeceğiniz hiçbir şeyi burada söylememeniz en iyisidir. Bu şekilde, bir şeyler ters giderse veya gelecekte politikalar değişirse bile, gizliliğiniz üzerindeki etki çok daha küçük olacaktır.
Bir yönetici Chrome'da Gemini kullanımını nasıl kontrol eder?
İş veya eğitim ortamlarında, Google Workspace yöneticileri, Gemini'yi kimlerin kullanabileceğine, konuşma geçmişinin nasıl kaydedileceğine ve Gemini'nin kuruluş içinde Chrome'da ne ölçüde etkinleştirileceğine karar vermede önemli bir rol oynar.
Kullanıcılar için Gemini uygulamasını etkinleştirin veya devre dışı bırakın.
Google Yönetici konsolundan, yönetici Gemini hizmetini genel olarak veya kuruluş birimi bazında açıp kapatabilir. Genel iş akışı şu şekildedir:
- Yönetim konsoluna erişin.
- Menüden “Üretken Yapay Zeka > Gemini uygulaması” seçeneğine gidin..
- “Servis durumu” bölümüne girin.
- Hizmetin herkes için mi yoksa belirli gruplar için mi etkinleştirileceğini veya devre dışı bırakılacağını yapılandırın.
Ayrıca, "Lisanslarından bağımsız olarak tüm kullanıcıların Gemini uygulamasına erişmesine izin ver " kutusunu işaretleyerek, lisanslarından bağımsız olarak tüm kullanıcıların Gemini uygulamasına erişmesine izin verme seçeneği de mevcuttur. Bu, test senaryolarında veya aşamalı dağıtımlarda kullanılabilir.
Hizmet durumundaki değişiklikler anında gerçekleşmez : Google'a göre, yayılmaları 24 saate kadar sürebilir, ancak genellikle daha kısa sürede uygulanırlar. Ekibe yeni özellikler duyurmadan önce bu durum dikkate alınmalıdır.
Gemini'nin sohbet geçmişini kontrol edin
İşletmeler için en hassas ayarlardan biri konuşma geçmişidir . Yönetici, konsoldan "Gemini konuşma geçmişi" bölümüne erişebilir ve bu özelliğin nasıl ele alınacağına karar verebilir.
Temel seçenekler, "Gemini görüşme geçmişini etkinleştir" onay kutusunu kullanarak geçmişi etkinleştirmeyi veya devre dışı bırakmayı içerir . Etkinleştirilirse, görüşmeler için 3, 18 veya 36 aylık (varsayılan olarak 18 ay) otomatik saklama süresi yapılandırabilirsiniz.
Geçmiş kaydını devre dışı bırakmak, saklanan konuşma bilgilerinin miktarını azaltır ; bu da katı gizlilik düzenlemelerine tabi kuruluşlar veya riski en aza indirmek isteyenler için daha uygundur. Bununla birlikte, bu durum uzun vadeli süreklilik ve kişiselleştirme yeteneklerinde bazı kayıplara yol açar.
Bu yapılandırmada yapılacak değişikliklerin tamamlanması 48 saate kadar sürebilir ; bu nedenle, özellikle yapay zekanın yoğun kullanımına dayalı iş akışlarını etkiliyorsa, bu değişiklikleri planlamak ve şirket içinde paylaşmak tavsiye edilir.
Chrome Enterprise politikalarını kullanarak yalnızca Gemini'yi devre dışı bırakın.
Bazı kuruluşlar Gemini uygulamasını ve web ve mobil sürümlerini kullanmaya devam etmek istiyor ancak tarayıcıda neler olup bittiğini görmenin gerektirdiği ek bağlam nedeniyle Gemini'nin Chrome'da kullanılmasına izin vermek istemiyorlar .
Bu durumlarda, Chrome Enterprise'da bulunan "GeminiSettings" politikasını kullanarak Gemini'yi yalnızca Chrome'da devre dışı bırakabilir, diğer ortamlarda uygulamaya erişimi koruyabilirsiniz. Bu, kullanıcıların asistanı tarayıcıya entegre etmesini engellerken, diğer ortamlarda Gemini'yi daha kontrollü bir şekilde kullanmaya devam etmelerini sağlar.
Gemini in Chrome'un henüz desteklemediği uyumluluk sertifikalarının farkında olmak önemlidir ; bunlar arasında HIPAA (BAA), çeşitli SOC standartları, en yaygın güvenlik ve gizlilik ISO'ları, FedRAMP High ve BSI C5:2020 yer almaktadır. İmzalı BAA'lara sahip müşteriler için, ABD sağlık düzenlemelerinin ihlalini önlemek amacıyla Gemini in Chrome otomatik olarak engellenir ve daha kısıtlayıcı ortamlar için Private AI Compute gibi alternatifler değerlendirilmelidir.
Gemini API güvenlik filtreleri: risk seviyesi nasıl ayarlanır?
Chrome'da Gemini'yi kullanmanın yanı sıra, Gemini API'sini kullanan uygulamalar geliştiriyorsanız , ek bir güvenlik ve gizlilik koruma katmanınız daha vardır: zararlı içerik filtreleri. Bu kontroller, modelin ürününüz içinde üretebileceği yanıt türlerini sınırlamanıza olanak tanır.
Mevcut güvenlik kategorileri
Gemini API'si, engellemek veya izin vermek istediğiniz içerik türüne karşılık gelen çeşitli potansiyel zarar kategorileri tanımlar. Bunların başlıcaları şunlardır:
| Kategori | tanım |
|---|---|
| rahatsızlık | Bireylere veya gruplara yönelik, özellikle de koruma altındaki kimlikleri veya nitelikleri etkileyen saldırgan veya zararlı yorumlar. |
| Nefrete veya şiddete teşvik | Saldırgan, kaba veya müstehcen içerik ve belirli gruplara karşı şiddeti veya ayrımcılığı kışkırtabilecek mesajlar. |
| açık cinsel içerik | Cinsel eylemlere veya açıkça pornografik ya da müstehcen materyallere yapılan atıflar. |
| peligroso | Zararlı veya yasadışı faaliyetleri teşvik eden, kolaylaştıran veya destekleyen içerik. |
| Yurttaşlık bütünlüğü | Seçimler, sivil süreçler ve hassas siyasi konularla ilgili sorgulamalar (özellikle PaLM 2 gibi önceki modellerde). |
Mevcut Gemini modellerinde, bu kategorilerden yalnızca bazıları yapılandırılabilir filtreler olarak desteklenmektedir : taciz, nefret söylemi, cinsel içerikli içerik ve tehlikeli içerik. Diğer, daha spesifik kategoriler ise PaLM 2 gibi eski modellerde hala kullanılmaktadır.
Bu ayarlanabilir filtrelerin yanı sıra, çocuk güvenliği ve diğer aşırı zarar türleriyle ilgili olanlar gibi devre dışı bırakılamayan yerleşik koruma mekanizmaları da bulunmaktadır . Bu içerik, seçtiğiniz ayarlardan bağımsız olarak her zaman engellenir.
Olasılık seviyeleri ve engelleme eşikleri
API, gelen ve giden tüm içerikleri değerlendirerek, güvensiz olma olasılığını dört seviyeye ayırır: YÜKSEK, ORTA, DÜŞÜK ve ÖNEMSİZ. Önemli nokta şu ki, sistem engelleme kararını algılanan zarar ciddiyetine göre değil, olasılığa göre verir.
Bu, görünüşte zararsız ifadelerin zararlı olarak sınıflandırılma olasılığının yüksek olabileceği ve bunun tersinin de geçerli olduğu anlamına gelir. Örneğin, "Robot bana vurdu" ifadesi, bazı bağlamlarda "Robot beni bıçakladı" ifadesinden daha şiddetli görünse bile, zararlı olarak işaretlenme olasılığı daha yüksek olabilir. Bu nedenle, yapılandırmayı üretime dağıtmadan önce iyice test etmek (ve yapay zeka modelleri için otomatik test uygulamak ) çok önemlidir.
Her kategori için aşağıdaki gibi değerler kullanarak bir engelleme eşiği belirleyebilirsiniz :
| Eşik (Google AI Studio) | Eşik (API) | tanım |
|---|---|---|
| devreden | !!! | Bu kategoriye herhangi bir güvenlik filtresi uygulanmaz. |
| Engelleme | BLOK_YOK | Zarar verme olasılığına bakılmaksızın içeriğe her zaman izin verin. |
| Küçük blok | SADECE YÜKSEK BLOK | Zararlı olma olasılığı yüksek olduğunda engellenir. |
| Bir şeyi engelle | BLOK_ORTA_VE_ÜZERİ | Olasılık orta veya yüksek olduğunda engelleme yapar. |
| En çok engelle | BLOK_DÜŞÜ_VE_ÜZERİ | Olasılığı düşük, orta veya yüksek olan tüm içerikler engellenir. |
| - | HARM_BLOK_EŞİĞİ_BELİRTİLMEMİŞ | Modelin varsayılan eşik değeri uygulanır. |
Eşik değerleri belirtmezseniz, en son genel kullanıma sunulan modeller genellikle varsayılan olarak "Engelleme" seçeneğini kullanırken, diğer modeller standart ayar olarak "Bir şeyi engelle" seçeneğini uygular. "Sivil Bütünlük" kategorisi farklı şekilde ele alınır ve bazı modellerde politik olarak hassas içeriği sınırlamak için daha yüksek eşik değerleri kullanılır.
Pratik bir örnek : Eğer biraz agresif bir dil içeren bir video oyunu için diyaloglar oluşturuyorsanız, tehlikeli veya hafif taciz içeren içeriklere daha fazla izin vermek isteyebilirsiniz, ancak açık nefret veya cinsel içerik için katı filtreler uygulayabilirsiniz. Her kategori için eşikleri ayarlayarak, ciddi suistimallere yol açmadan bu dengeyi sağlayabilirsiniz.
Talep üzerine yapılandırma ve güvenlik geri bildirimi
Gemini API'nin bir diğer avantajı da güvenlik ayarlarının isteğe bağlı olarak yapılandırılabilmesidir . Tüm uygulamanız için tek bir statik yapılandırmaya ihtiyacınız yok; kullanıcının kullanıcı akışındaki mevcut aşamasına bağlı olarak filtreleri sıkılaştırabilir veya gevşetebilirsiniz.
generateContent işlevini çağırdığınızda, yanıt, belirli alanlara sahip bir GenerateContentResponse biçiminde güvenlik bilgilerini içerir:
- promptFeedbackBu, giriş mesajı (kullanıcının yazdığı şey) hakkında güvenlik geri bildirimi toplar. promptFeedback.blockReason değeri boşsa, bu, istemin güvenlik nedenleriyle engellendiği anlamına gelir.
- Aday.bitirmeNedeni ve Aday.güvenlikDerecelendirmeleriBunlar, bir yanıt adayının neden durdurulduğunu ve hangi güvenlik derecelendirmelerinin uygulandığını açıklar. Eğer bitiş nedeni GÜVENLİK ise, çıktı engellenmiştir ve hangi kategoriye girdiğini ve engellenme olasılığının ne kadar yüksek olduğunu görmek için güvenlik derecelendirmelerini inceleyebilirsiniz.
Bu geri bildirim, uygulamanızda hata ayıklama, eşik değerlerini ayarlama ve belirli içeriklerin neden son kullanıcılara gösterilmediğini şeffaf bir şekilde kaydetme açısından çok faydalıdır; bu da yapay zeka düzenlemeleri karşısında giderek daha önemli hale gelmektedir.
Google AI Studio ve SDK'lardaki filtrelerin ayarlanması
Kod yazmaya başlamadan önce Google AI Studio'da çalışıyorsanız , herhangi bir kod yazmadan bu ayarları yapabileceğiniz grafiksel bir arayüzünüz vardır. "Çalışma zamanı ayarları" panelinden "Güvenlik ayarlarını düzenle" seçeneğine tıklayarak kaydırıcıları kategoriye göre yönetebilirsiniz.
AI Studio'da güvenliği tamamen devre dışı bırakamazsınız , ancak belirli bir kategoride seviyeyi "Engelleme" olarak düşürebilirsiniz. Bunu yaptığınızda, araç Gemini API Hizmet Şartları hakkında bir hatırlatma görüntüler; çünkü daha az kısıtlayıcı ayarlara sahip projeler daha fazla incelemeye tabi tutulabilir.
AI Studio'dan bir istek gönderdiğinizde ve içerik engellendiğinde , uyarı simgesinin yanında "İçerik yok" mesajı görünür. Üzerine gelip "Güvenlik" seçeneğine tıkladığınızda hangi filtrenin tetiklendiğini görebilirsiniz; bu da SDK'lardaki yapılandırmayı tekrarlamanıza yardımcı olur.
Resmi API SDK'larında (örneğin, GenerateContent çağrılarında) , zarar kategorisini (HARM_CATEGORY_HARASSMENT veya HARM_CATEGORY_HATE_SPEECH gibi) ve eşiği (örneğin, ihmal edilebilirin üzerindeki herhangi bir olasılığı engellemek için BLOCK_LOW_AND_ABOVE) belirten parametreler kullanarak güvenlik ayarlarını yapılandırabilirsiniz. Uygulamanızdaki her uç nokta veya rota için bu değerleri ayarlayarak, daha izin verici bölümler (örneğin, dahili test araçları) ile daha katı filtreler içeren halka açık bölümler arasında ayrım yapabilirsiniz.
Google, sonraki adımlar olarak API referansının tamamını , HarmBlockThreshold dokümantasyonunu ve LLM güvenlik yönergelerini incelemenin yanı sıra, bu yapılandırmalar tarafından desteklenen toksisite sınıflandırıcıları oluşturmak için kullanılabilecek Perspective API gibi tamamlayıcı araçları da gözden geçirmeyi önermektedir.
Bu ayarlar ve kontroller çerçevesi, güvenliği ve gizliliği tehlikeye atmadan Gemini'yi Chrome'da ve API'de kullanmanıza olanak tanır: Yapay zekanın sizden ne kadar öğrenmesini istediğinize, hangi verilerin paylaşılmasına izin verildiğine, uygulamanızın hangi tür içeriğe tolerans göstereceğine ve konuşmaların ne kadar süreyle saklanacağına karar verebilirsiniz. Biraz başlangıç kurulumu ve sağduyu ile, verilerinizin açığa çıkmasına izin vermeden yapay zekanın avantajlarından yararlanabilirsiniz.
