- DNS, yetkiyi dağıtmak ve yönetimi sağlamak için alan adlarını bölgelere ve alt bölgelere ayırır.
- Her bölge, SOA, NS kayıtları ve çeşitli kayıt türleriyle (A, MX, CNAME, TXT, vb.) birlikte bir bölge dosyasında tanımlanır.
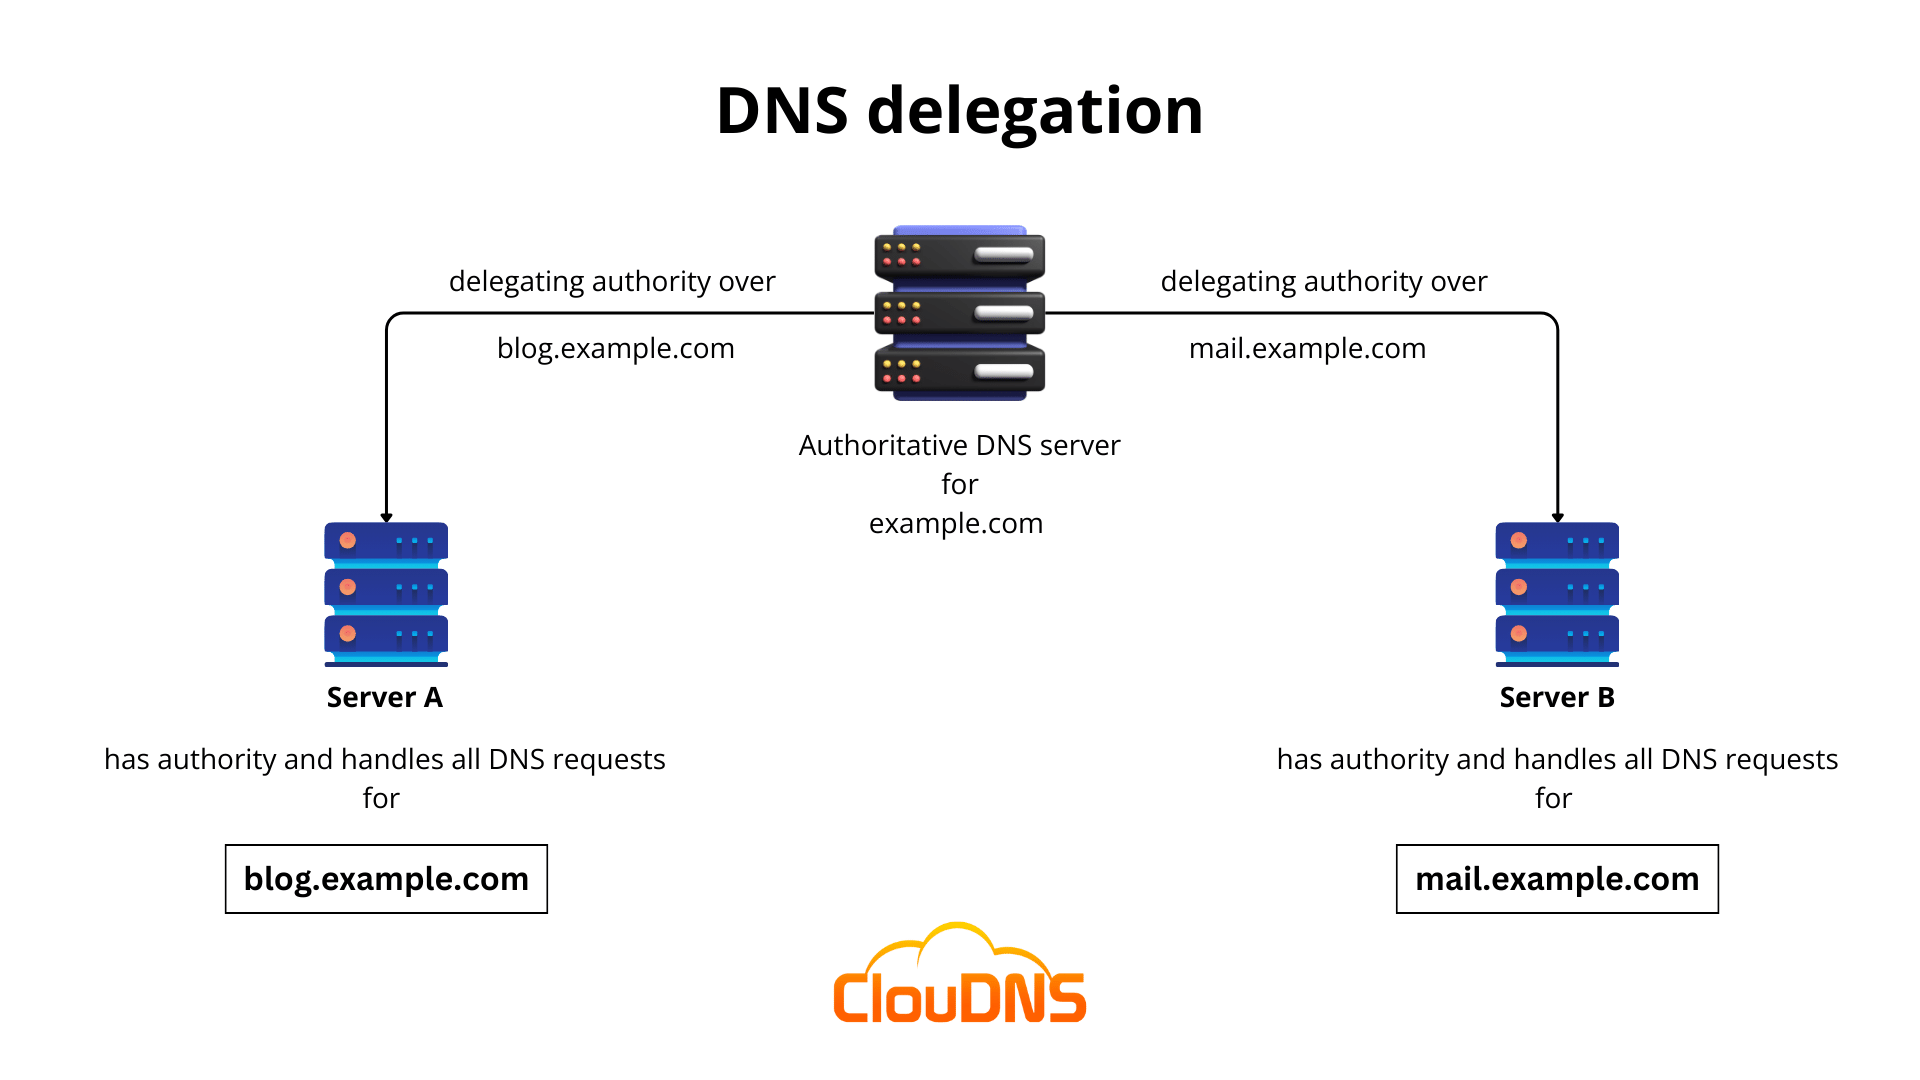
- NS kayıtlarını kullanarak alt bölgelerin yetkilendirilmesi, bir alt alan adının kendi ad sunucularına ve yönetimine sahip olmasını sağlar.
- Bölge planlaması, TTL (zaman aralığı) ve güvenlik (DNSSEC, erişim kontrolleri) konularında iyi bir planlama, hataları azaltır ve kullanılabilirliği artırır.
Alan adları ve hosting ile çalışıyorsanız veya sadece bir web sitesini yönetiyorsanız, er ya da geç DNS bölgesi, alt bölge, bölge dosyaları ve kayıtlar gibi terimlerle karşılaşacaksınız . Teknik gibi görünseler de, uygulamaya koyduğunuzda her şeyin mükemmel bir mantığa sahip olduğunu ve birkaç net fikirle, süreçte kaybolmadan kendi DNS'inizi yönetebileceğinizi göreceksiniz.
Aşağıdaki satırlarda, DNS bölgesi ve alt bölgesinin ne olduğunu, alan adı sisteminin hiyerarşisine nasıl uyduklarını, ne tür bölgelerin mevcut olduğunu , nasıl yetkilendirildiklerini, en yaygın kayıtların neler olduğunu, hangi sorunların ortaya çıktığını ve bunlardan nasıl kaçınılacağını, tüm bunları sade bir dille ancak teknik titizliği kaybetmeden inceleyeceğiz.
Kısa bir hatırlatma: DNS iç işleyişi böyledir.
Bir DNS alt bölgesinin ne olduğunu anlamak için öncelikle Alan Adı Sistemi (DNS) sistemini anlamanız gerekir . DNS, insan tarafından okunabilir adları (örneğin example.com gibi) bilgisayarların anlayabileceği IP adreslerine çeviren hiyerarşik ve dağıtılmış bir sistemdir.
Birçok kişi DNS'yi "internet telefon rehberi"ne benzetse de, günümüzde cep telefonu rehberi fikri daha uygun : İsimle arama yapıyorsunuz ve sistem, numarayı ezberlemenize gerek kalmadan numarayı buluyor.
Tarayıcınıza bir alan adı yazdığınızda, bir DNS sorgusu (arama veya çözümleme) başlatılır . Kullanıcının cihazı bir "özyinelemeli çözümleyiciye" (genellikle internet sağlayıcınızın DNS'i veya Google veya Cloudflare gibi halka açık bir hizmet) sorar ve bu çözümleyici doğru kaydı bulana kadar farklı DNS sunucularını sorgular.
Çözümleme çok net bir hiyerarşik yapı izler: önce, DNS kök bölgesini yöneten ve .com, .es, .ovh vb. gibi her bir üst düzey alan adını (TLD) hangi sunucuların taşıdığını döndüren kök sunucular sorgulanır.
Ardından, çözümleyici ilgili TLD'nin (.com, .gov, .ovh, vb.) ad sunucusuna sorgu göndererek , örneğin mydomain.com gibi belirli alan adı için hangi ad sunucularının yetkili olduğunu bulur. Son olarak, alan adı için yetkili olan bu ad sunucuları, belirli DNS kayıtlarıyla yanıt verir: web sitesi IP adresi , posta sunucusu, alt alan adları, vb.
Alan adı hiyerarşisi, tam nitelikli alan adı (FQDN) ve kademeli yapı
Bu sistemin tamamı, bir alan adının sağdan sola doğru çözümlenen, noktalarla ayrılmış bloklardan oluştuğu gerçeğine dayanmaktadır . Tam nitelikli alan adı, ünlü FQDN (Tam Nitelikli Alan Adı), tüm bu seviyeleri içerir ve bir kök nokta ile biter; ancak bu son nokta normalde tarayıcıda görüntülenmez.
Dolayısıyla, support.mydomain.ovh gibi bir isimde, en sağdaki blok üst düzey alan adı (.ovh) , solunda ikinci düzey alan adı (mydomain) ve ardından alt alan adları (support, www, blog, vb.) gelir. DNS her bloğu ters sırada çözümler: önce kök, sonra üst düzey alan adı, sonra alan adı, sonra alt alan adı.
Her internet bağlantısının genellikle en az birincil ve bir ikincil DNS sunucusu vardır ve bunlar DHCP aracılığıyla otomatik olarak elde edilir. İkincil sunucu, birincil sunucu arızalandığında yedek görevi görerek web sitelerinin ve hizmetlerin erişilebilirliğini sağlamaya yardımcı olur.
Bir sorgu aldığında, DNS sunucusu iki şekilde davranabilir: eğer alan adını önbelleğinde tuttuğu için zaten biliyorsa, TTL (Yaşam Süresi) parametresiyle sınırlı olmak kaydıyla, depolanmış bilgileri kullanarak anında yanıt verir ; eğer bilmiyorsa, istenen alt alan adını veya alan adını içeren bölgeye ulaşana kadar kök, TLD ve yetkili sunuculara doğru tüm sorgu zincirini başlatır.
DNS bölgesi nedir ve DNS alt bölgesi nedir?
Bu geniş isim ağacı içinde, DNS alanı DNS bölgelerine ayrılmıştır . Bir DNS bölgesi, belirli bir kuruluş (bir şirket, bir barındırma sağlayıcısı veya bir yönetici) tarafından yönetilen ad alanının bir parçasıdır.
Pratikte, bir DNS bölgesi idari bir birimdir: kayıtları oluşturma, değiştirme ve silme yetkisinin kapsamını tanımlar . Yalnızca temel etki alanını (örneğin, ecohosting.cl) kapsayabilir veya bir veya daha fazla alt etki alanını da içerebilir.
ecohosting.cl alan adının şu alt alan adlarına sahip olduğunu hayal edin: support.ecohosting.cl, clients.ecohosting.cl ve blog.ecohosting.cl. Destek ve müşteriler ana hostinge bağlı basit hizmetler ise, bunları ecohosting.cl ile aynı bölgede yönetmek uygundur. Ancak blog, başka bir ekip veya başka bir sağlayıcı tarafından geliştirilen bağımsız bir proje ise, ona kendi DNS bölgesini vermek son derece mantıklıdır.
Bu durumda, ecohosting.cl, soporte.ecohosting.cl ve clientes.ecohosting.cl aynı bölgeyi paylaşırken, blog.ecohosting.cl kendi ad sunucuları ve bölge dosyasıyla yetkilendirilmiş bir DNS alt bölgesi oluşturacaktır . İşte burada "DNS alt bölgesi" kavramı devreye giriyor: kontrolü devretmek için farklı bir bölgeye atanmış alan adının bir kısmı.
DNS bölgelerinin farklı sunucularda fiziksel olarak ayrılması gerekmez; yetkiyi devretmek için daha çok mantıksal bir ayrım söz konusudur . Tek bir ad sunucusunun, her biri kendi bağımsız bölge dosyasına sahip birden fazla bölgesi olabilir.
DNS bölgelerinin türleri: birincil, ikincil, ileri, geri ve stub
DNS yönetimine biraz daha derinlemesine baktığınızda, tüm bölgelerin aynı olmadığını göreceksiniz. Altyapı içindeki farklı ihtiyaçları karşılamak üzere tasarlanmış farklı DNS bölgesi türleri vardır.
Birincil DNS bölgesi, bir bölgenin ana okuma/yazma kopyasıdır. Verileri belirli bir sunucudaki ana dosyada saklanır ve kayıtlardaki tüm değişiklikler orada yapılmalıdır. Belirli bir sunucuda, her bölge için yalnızca bir ana dosya olabilir.
İkincil DNS bölgesi, birincil bölgenin salt okunur bir kopyasıdır. Tam AXFR veya artımlı IXFR aktarımları kullanılarak ana bölgeyle senkronize halde tutulur. Ana işlevi yedeklilik ve kullanılabilirlik sağlamaktır : birincil sunucu arızalanırsa, çözümleyiciler NS kayıtlarında listelenen ikincil sunucuları sorgulamaya devam edebilir.
Ayrıca, alan adlarını IP adreslerine çevirmek için kullanılan ileriye dönük arama bölgesi de bulunmaktadır . Bu bölge, adla ilişkili diğer kayıt türleriyle birlikte A kayıtlarını (IPv4 için) ve AAAA kayıtlarını (IPv6 için) saklar.
Öte yandan, ters arama alanı vardır ki bu da tersine çalışır: PTR kayıtlarını kullanarak bir IP adresinden alan adını döndürür. E-posta servisleri ve güvenlik sistemleri, bir IP adresinin gerçekten iddia ettiği alan adına karşılık geldiğini doğrulamak için bu ters ilişkiyi kontrol etmek çok yaygındır.
Son olarak, yalnızca temel kayıtları içeren, "kısa bölge" adı verilen özel bir tür vardır : Yetkili sunucuları tanımlamak için NS, bu sunucuların keşfedilebilir olmasını sağlamak için A/AAAA ve SOA. Bu bölge türü, büyük ağların tüm kayıtları saklamaya gerek kalmadan, yetkilendirilmiş bölgeler için yetkili sunucuların güncel listelerini tutmasına yardımcı olur.
DNS bölge dosyaları ve temel unsurlar
Bir bölgeye ait tüm bilgiler , ad sunucusunda bulunan düz metin dosyası olan DNS bölge dosyasında saklanır . Her satır bir kaynak kaydını temsil eder ve bunların tümünün bir araya gelmesi, o alan adının ve alt alan adlarının nasıl çözümlenmesi gerektiğini tam olarak açıklar.
Her bölge dosyası bir Yetki Başlangıcı (SOA) kaydıyla başlamalıdır . SOA, bölgenin birincil ad sunucusunu, teknik sorumlusunu, seri numaralarını ve önbelleğe almayı, ikincil sunuculara aktarımları ve yeniden denemeleri düzenleyen zaman damgalarını belirtir.
Tüm bunların kritik bir parametresi, çözümleyicilere her kaydı tekrar sorgulamadan önce ne kadar süreyle önbelleğe alabileceklerini söyleyen Yaşam Süresi (TTL)' dir . Yüksek bir TTL, DNS trafiğini azaltır ancak değişikliklerin yayılması daha uzun sürer; düşük bir TTL ise değişiklikleri hızlandırır ancak sorgu sayısını artırır.
Bu bölge dosyaları farklı kayıt türlerini içerir: IP adresleri, posta sunucuları, e-posta güvenliği için metin kayıtları, alt alan adı takma adları vb. Her kayıt, sunucunun nasıl yanıt vereceğini anlaması için küçük "talimatlara" benzer çok özel bir DNS sözdizimi kullanır.
Bir bölge veya alt bölgedeki en yaygın DNS kayıt türleri
Bir DNS bölgesinde, öncelikle belirli bir kayıt kümesiyle çalışacaksınız. Bunlar, bir bölgeyi veya alt bölgeyi yönetirken karşılaşacağınız en yaygın DNS kayıtlarıdır .
A kaydı, bir alan adını veya alt alan adını bir IPv4 adresine bağlar. Örneğin, www.mydomain.com 203.0.113.10 adresine işaret eder. Bir web sitesinin belirli bir IP adresinden yüklenmesi çok önemlidir.
AAAA kaydı aynı amaca hizmet eder, ancak bir IPv6 adresine işaret eder. Özellikle sağlayıcınız IPv6'yı tam olarak destekliyorsa, modern ortamlarda giderek daha yaygın hale geliyor.
MX kayıtları, alan adı için e-postaları almakla sorumlu posta sunucularını gösterir . Genellikle, hangi sunucunun öncelikli olarak kullanılacağını ve hangilerinin yedek olarak tutulduğunu gösteren sayısal bir öncelik değeriyle birlikte gelirler.
CNAME kayıtları takma adlar oluşturmak için kullanılır : bir ad, bir IP adresine değil, başka bir ada işaret eder. Örneğin, blog.mydomain.com, mydomainblog.externalhosting.com için bir CNAME kaydı olabilir. Doğrudan bir IP adresi döndürmezler, bunun yerine IP adresi olan başka bir ada yönlendirirler.
NS kayıtları, bir bölge veya alt bölge için hangi ad sunucularının yetkili olduğunu belirtir . Bunlar yetkilendirme için çok önemlidir: bir alt alan adı için bir DNS alt bölgesi oluşturduğunuzda, ana bölgede o alt bölgenin yetkili sunucularına işaret eden NS kayıtları kaydedersiniz.
Yukarıda bahsedilen SOA kaydı, yetki verilerini saklar: ana sunucu, yönetici e-postası (özel formatta), bölge seri numarası ve çeşitli yenileme süreleri, yeniden denemeler, sona erme ve minimum TTL.
TXT kayıtları, bir alan adıyla ilişkili rastgele metin dizelerini depolar . E-posta güvenliği (SPF, DKIM, DMARC), harici hizmetlerle (Google, Microsoft vb.) alan adı doğrulaması ve çeşitli meta veriler için yaygın olarak kullanılırlar.
SRV kayıtları, belirli bir hizmeti (örneğin, VoIP, mesajlaşma veya belirli dahili hizmetler) hangi sunucunun ve portun sağladığını gösterirken , PTR kayıtları ters bölgelerde IP adresini alan adına eşlemek için kullanılır.
Daha az sıklıkla kaydedilen ancak önemli DNS kayıtları
Klasik kayıtların yanı sıra, DNS standardı, genellikle güvenlik veya gelişmiş hizmetlerle ilgili çok özel bağlamlarda kullanılan, daha az bilinen çok sayıda kayıt tanımlar.
AFSDB kayıt defteri, Andrew Dağıtılmış Dosya Sistemi (AFS) için tasarlanmıştır ve ağ depolama yapılarındaki AFS hücrelerinin yerini tespit etmeye yardımcı olur.
APL kaydedici deneyseldir ve yaygın ortamlarda oldukça alışılmadık bir şekilde adres aralıklarının listelerini saklamak için kullanılır.
CAA kayıtları giderek daha önemli hale geliyor : Alan adı sahiplerinin hangi sertifika yetkililerinin (CA'lar) o alan adı için sertifika verebileceğini belirlemelerine olanak tanıyarak TLS katmanının güvenliğini güçlendiriyorlar. CAA olmadan, herhangi bir CA o alan adı için sertifika verebilir.
DNSKEY kaydı, DNSSEC (Alan Adı Sistemi Güvenlik Uzantıları) tarafından kullanılan genel anahtarları saklar. DNSSEC, DNS kayıtlarına şifreleme imzaları ekleyerek kurcalamayı önleyen uzantılar kümesidir .
CDNSKEY kaydı temelde DNSSEC dizelerinde doğrulamayı kolaylaştırmak amacıyla üst bölgeye aktarılması amaçlanan bir DNSKEY "alt" kopyasıdır.
CERT kayıt defteri genel anahtar sertifikalarını saklarken, DHCID kayıt defteri ise DHCP (dinamik ana bilgisayar yapılandırma protokolü) tarafından atamaları koordine etmek ve çakışmaları önlemek için kullanılan bilgileri saklar.
DNAME kaydı, CNAME'e benzer ancak farklı bir seviyededir: Tam bir alan adı takma adı oluşturur, böylece yalnızca işaret edilen ad değil, tüm alt alan adları da başka bir ad ağacına yönlendirilir.
LOC kaydı, bir alan adıyla ilişkili coğrafi bilgileri (enlem, boylam, yükseklik) saklayabilir; bu bilgiler bazen coğrafi konum belirleme hizmetlerinde veya dahili dokümantasyonda kullanılır.
NAPTR kayıt sistemi, SRV ile birlikte kullanıldığında, kalıplara dayalı olarak dinamik olarak hizmet URI'leri oluşturmaya olanak tanır; bu da belirli IP üzerinden ses veya mesajlaşma uygulamalarında faydalıdır.
DNSSEC dünyasında, bir kaydın mevcut OLMADIĞINI kriptografik olarak kanıtlamaya yarayan NSEC kayıtları ve kayıt kümelerinin dijital imzalarını saklayan RRSIG kayıtları da bulunmaktadır.
Son olarak, alan adı sahibinin e-posta adresini gösteren RP (sorumlu kişi) kaydı veya uzak bağlantıların güvenliğini güçlendirmek için SSH genel anahtar parmak izlerinin yayınlanmasına olanak tanıyan SSHFP kaydı gibi başka kayıtlar da mevcuttur .
DNSSEC, güvenlik ve bölge yönetiminde en iyi uygulamalar
DNS bölgeleri ve alt bölgeleri, saldırganlar için başlıca hedeflerdir çünkü birkaç kaydı bile değiştirmek web trafiğini yönlendirebilir, e-postaları ele geçirebilir veya hizmetleri taklit edebilir . Bu nedenle bölge yönetimi güvenliği çok önemlidir.
İlk adım, DNS panelinizin kimlik bilgilerini korumaktır (cPanel, Plesk, sağlayıcının kendi paneli veya core-admin gibi bir panel olabilir). Güçlü şifreler kullanmanız, erişimi paylaşmaktan kaçınmanız ve mümkün olduğunca iki faktörlü kimlik doğrulamayı etkinleştirmeniz önerilir.
DNSSEC'i etkinleştirmek ek bir koruma katmanı sağlar: DNS kayıtları dijital olarak imzalanır ve DNSSEC'i doğrulayan çözümleyiciler, birinin sahte yanıtlar eklemeye veya iletim sırasında kayıtları manipüle etmeye çalışıp çalışmadığını tespit edebilir.
Yapılandırma hatalarını önlemek için her kayıt değişikliğini dikkatlice incelemek de çok önemlidir: MX kaydındaki yanlış öncelik , A kaydındaki yanlış yazılmış IP adresi, döngüye giren bir CNAME kaydı veya adın sonundaki eksik nokta, web sitenizi veya e-postanızı kullanılamaz hale getirebilir.
Değişiklikleri doğrulamak için DNS doğrulama araçlarını kullanmaya alışmanız önerilir : CMD (dig, nslookup), sağlayıcının kendi tanı panelleri veya yayılımı ve DNSSEC durumunu kontrol etmek için çevrimiçi hizmetler.
Bölgeler ve alt bölgelerde değişikliklerin ve TTL'nin yayılması
Bir DNS bölgesini veya alt bölgesini düzenlediğinizde (örneğin, web sunucusunun IP adresini değiştirerek veya MX kayıtlarını değiştirerek), değişiklikler yetkili sunucularda anında uygulanır, ancak dünya çapında anında yansıtılmaz.
Bunun nedeni önbelleklemedir : DNS çözümleyicileri, yanıtları kaydın TTL'si (yaşam süresi) ile belirtilen süre boyunca saklar. Bu TTL süresi dolana kadar eski sürümü sunmaya devam ederler; bu da iyi bilinen "DNS yayılımı"ndan kaynaklanır.
Bu işlem, yapılandırılmış TTL değerlerine ve her bir İnternet Servis Sağlayıcısının (ISP) verileri nasıl önbelleğe aldığına bağlı olarak, birkaç dakikadan aşırı durumlarda 24-48 saate kadar sürebilir . Bu nedenle, kritik değişiklikler için, birkaç gün önceden TTL değerini geçici olarak düşürmek, yeni TTL değerlerinin yayılmasını beklemek ve ardından büyük değişikliği yapmak önerilir.
Yeni sunucuya geçiş sırasında bazı kullanıcılar eski web sitesini veya e-postayı görebilirken, diğerleri zaten yeni sunucu üzerinden hizmet alıyor olabilir. Bu süreci, birden fazla konumdan gelen günlük kayıtlarınızı inceleyen çevrimiçi araçlarla izleyebilirsiniz.
Alt alan adlarının, alt bölgelerin ve yönlendirmelerin kullanımı
Alt alan adları oluşturmak, projenizi düzenlemenin çok esnek bir yoludur: blog.mydomain.com, store.mydomain.com, support.mydomain.com gibi ayrı hizmetler, teknolojiler veya hatta sağlayıcılar oluşturabilirsiniz .
Birçok alt alan adı için, ana alan adıyla aynı bölgede yönetmek ve gerektiğinde A, AAAA veya CNAME kayıtları eklemek yeterli olacaktır. Ancak, bir alt alan adı çok karmaşık hale geldiğinde veya başka bir ekip veya sağlayıcının yönetmesini istediğinizde, onu ayrı bir DNS alt bölgesine devretmek mantıklı olabilir.
Bu yetkilendirme, ana bölge içinde alt alan adının ad sunucularına işaret eden NS kayıtları oluşturularak yapılır. Bu noktadan itibaren, ad alanının bu dalına ilişkin tüm sorgular alt bölgede çözümlenir.
Alt alan adlarına ek olarak, bir alan adından veya alt alan adından diğerine HTTP yönlendirmeleri kullanmak da yaygındır ; bunlar web sunucusunda veya kayıt kuruluşunun yönlendirme hizmetleri aracılığıyla tanımlanır. Bu, (özel kayıtlar içeren belirli durumlar hariç) aslında bir DNS kaydı değil, bir HTTP sunucu yanıtıdır.
cPanel, Plesk, ISPConfig gibi kontrol panelleri veya her hosting sağlayıcısının sunduğu paneller genellikle, alan adı dosyasına doğrudan dokunmaya gerek kalmadan alt alan adları oluşturmak, alanları düzenlemek ve yönlendirmeleri yapılandırmak için grafiksel sihirbazlar sunar.
DNS bölgeleme ve alt bölgelemenin faydaları
Büyük bir ad alanını birden fazla DNS bölgesine ve alt bölgesine bölmenin , özellikle bir proje veya kuruluş büyüdükçe, belirgin avantajları vardır.
Bir yandan merkeziyetsizlik söz konusu : farklı birimler, departmanlar veya sağlayıcılar, birbirlerinin yetki alanına müdahale etmeden kendi bölgelerini yönetebiliyorlar.
Ayrıca performansı ve ölçeklenebilirliği de artırır : daha küçük bölge dosyalarıyla, birincil ve ikincil sunucular arasındaki güncellemeler ve aktarımlar daha hafif olur ve yük birden fazla ad sunucusu arasında dağıtılır.
Alt bölge yetkilendirmesi, farklı veri merkezleri veya sağlayıcılar arasında trafiğin dağıtımını kolaylaştırarak yükleri dengelemeye, gecikmeyi azaltmaya ve tek sağlayıcı kaynaklı kesintilere karşı dayanıklılığı artırmaya yardımcı olur.
Organizasyonel açıdan bakıldığında, ayrıntılı yönetime olanak tanır : her ekip yalnızca kendisini etkileyen kayıtları kontrol eder, bu da harici alanlarda veya hizmetlerdeki hata riskini azaltır.
DNS alt bölgesini adım adım (kavramsal olarak) devretme
Bir DNS alt bölgesinin yetkilendirilmesi, büyük bir bölgeyi daha küçük bölgelere bölmeyi ve her birini genellikle belirli alt alan adları için farklı yetkili sunuculara atamayı içerir.
Diyelim ki yourdomain.com alan adına sahipsiniz ve it.yourdomain.com'u başka bir ekibin veya sağlayıcının yönetmesini istiyorsunuz. İlk adım, ana bölgede it.yourdomain.com için , bu alt bölgeyi yönetecek DNS sunucularının adlarına işaret eden bir dizi NS kaydı oluşturmaktır.
Eğer bu sunucular alan adının içinde yer alıyorsa (örneğin, ns1.yourdomain.com), çözümlenebilir olmaları ve çözümleyicilerin onları doğru şekilde bulabilmeleri için ana bölgede bu sunucular için A (veya AAAA) kayıtları da eklemeniz gerekir.
Oradan, it.yourdomain.com alt bölgesi için belirlenmiş sunucuda, kendi SOA'sı, NS'si ve bu alt alan adı için gerekli tüm kayıtları (A, MX, TXT, vb.) içeren yeni bir bölge dosyası oluşturulur.
Bu şekilde, www.yourdomain.com adresine yönelik sorgular ana bölgede çözümlenmeye devam ederken, it.yourdomain.com veya bu dal içindeki alt alan adlarına yönelik sorgular , artık ağacın o bölümünde yetkili merci olacak olan yetkilendirilmiş alt bölgeye yönlendirilecektir.
DNS bölgelerindeki değişiklikler, izleme ve tipik sorunlar
DNS bölgesinde veya alt bölgesinde bir kayıt eklediğiniz, değiştirdiğiniz veya sildiğiniz her seferde bir bölge değişikliği gerçekleştirmiş olursunuz . Bunlar basit değişiklikler gibi görünse de, gözden kaçan bir durum web sitesinin, e-postanın veya kritik hizmetlerin kullanılabilirliği açısından ciddi sonuçlar doğurabilir.
Bazı sistemler , ikincil sunucuların veya harici hizmetlerin güncellemelerin gerçekleştiğini bilmesini ve yeni sürümü senkronize etmesini sağlamak için bölge değişikliği bildirimlerini (ZCN) veya benzer mekanizmaları etkinleştirmenize olanak tanır .
En sık karşılaşılan başlangıç sorunlarından biri, uzun TTL'lerden kaynaklanan yayılım gecikmeleridir . Dünyanın farklı bölgelerindeki kullanıcılar aynı anda eski ve yeni sürümleri görebilirler; bu da hangi sorunun kimi etkilediği konusunda net değilseniz teşhisi zorlaştırır.
Sık karşılaşılan bir diğer hata türü ise yapılandırma hatalarıdır : yanlış IP adresleri, yanlış MX öncelikleri, kötü yapılandırılmış CNAME kayıtları, sonunda nokta olması gereken adlarda nokta bulunmaması, yinelenen veya çakışan kayıtlar vb.
Riskleri en aza indirmek için kontrollü değişiklik metodolojisi kullanmak iyi bir fikirdir: değişiklikleri belgeleyin, mümkünse değişiklikleri önce test ortamlarında uygulayın ve ardından her şeyin olması gerektiği gibi çalıştığını DNS tanılama araçlarıyla doğrulayın .
DNS bölgesi, alt bölge ve DNS sunucusu arasındaki fark
DNS bölgesini DNS sunucusuyla veya alan adı kavramıyla karıştırmak kolaydır , ancak bunlar zihinsel olarak birbirinden ayrılması gereken farklı şeylerdir.
Bir DNS bölgesi, belirli bir bölge dosyasının yetki alanını tanımlayan yönetimsel kapsamdır . Tüm bir etki alanını ve tüm alt etki alanlarını veya yalnızca belirli bir alt bölge gibi yetkilendirilmiş bir bölümü kapsayabilir.
DNS sunucusu, bu bölge dosyalarını depolayan ve sorgulara yanıt veren makine (fiziksel veya sanal) veya yazılımdır . Farklı etki alanlarına ait birden fazla bölge ve alt bölge aynı sunucuda birlikte bulunabilir.
Alan adı, bir üst düzey alan adında (mydomain.com, mydomain.es, vb.) kayıtlı isimdir. Bu alan adı, yönetimi ve yükü nasıl dağıtmak istediğinize bağlı olarak, DNS düzeyinde tek bir bölge veya birden fazla alt bölge olarak uygulanabilir.
Alan adlarını alt alan adlarıyla ayırmak zorunlu değildir, ancak altyapınız büyüdükçe daha iyi yetkilendirme, ölçeklenebilirlik ve sorun izolasyonu sağladığı için çok faydalı bir uygulamadır . Önemli olan, ad ağacınızın hangi bölümünün yönetimsel veya teknik bağımsızlığa ihtiyaç duyduğunu her zaman açıkça tanımlamaktır.
Bu kavramlar anlaşıldığında ve bir bölgenin, alt bölgenin, bölge dosyalarının rolünün ve farklı kayıt türlerinin ne olduğu netleştiğinde, DNS yönetimi karmaşık bir alan olmaktan çıkar; iyi bir bölge ve alt bölge planlaması, TTL'nin mantıklı kullanımı ve el altında bulunan teşhis araçlarıyla, alan adlarını, alt alan adlarını ve hizmetleri istikrarlı, performanslı ve güvenli bir şekilde çalıştırmak çok daha kolaydır.
