- Operasyonel erişim kontrolü (IAM), kritik hesap yönetimi (PAM) ve stratejik yönetişim (IGA) arasındaki teknik farklılaşma.
- ISPM'nin, diğer araçların etkinliğini izleyen sürekli bir risk analizi katmanı olarak dönüştürücü rolü.
- Bu disiplinlerin NIS2, DORA ve GDPR gibi düzenlemelere uyum sağlamak için bir Kimlik Yapısı'na entegre edilmesinin önemi.
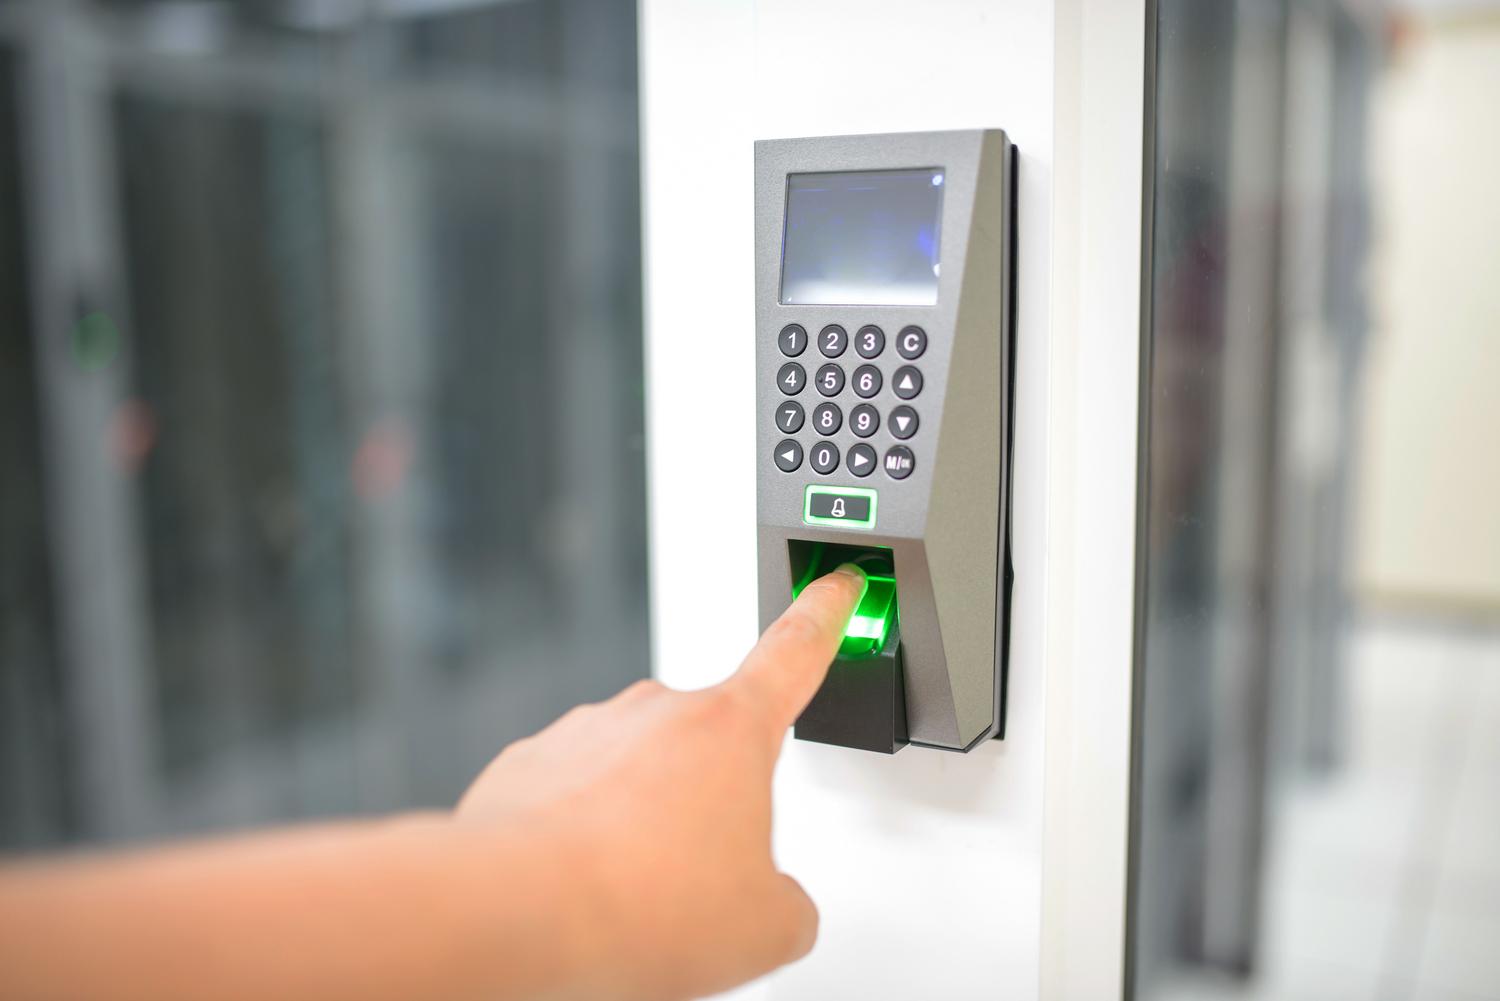
Günümüzde, kimin içeri girdiğini ve nelere erişebildiğini net bir şekilde anlamadan bir şirketi korumaya çalışmak, ön kapınızı açık bırakıp kimsenin girmemesini beklemeye benzer. Bulut bilişim, uzaktan çalışma ve hibrit ortamların yükselişiyle birlikte, kimlik yönetimi kurumsal siber güvenliğin kalbi haline geldi . Güçlü bir parola artık yeterli değil; gerçek tehlike, yıllar içinde biriken izinlerde, aktif kalan eski çalışan hesaplarında ve herhangi bir bilgisayar korsanına hediye niteliğinde olan yanlış tahsis edilmiş ayrıcalıklarda yatmaktadır.
Bu kaosa düzen getirmek için, bazen karıştırılsa da çok farklı görevlere sahip çeşitli disiplinler ortaya çıkmıştır. Günlük erişim kontrolünden derinlemesine denetime ve gerçek zamanlı risk analizine kadar, IAM, PAM, IGA, IDaaS ve ISPM arasındaki farkı anlamak , bir saldırganın ağınızda serbestçe dolaşmasını engellemenin tek yoludur. Bu sadece yazılım yüklemekle ilgili değil, her parçanın bir araya gelerek kimliğin güvenli bir varlık olmasını ve bir güvenlik açığı olmamasını sağlayan bir strateji oluşturmakla ilgilidir.

IAM: Altyapının bekçisi
Kimlik ve Erişim Yönetimi (IAM), özünde doğru kişinin doğru kaynağa doğru zamanda erişmesini sağlayan sistemdir. Kimlikleri doğrulayan ve izinleri gerçek zamanlı olarak veren operasyonel bir araçtır. Bir uygulamaya giriş yapmak istiyorsanız, IAM sizden kimlik bilgilerinizi ister ve devam edip edemeyeceğinize karar verir.
Bu çerçevede, kim olduğunuzu doğrulamak için biyometrik veya çok faktörlü kimlik doğrulama (MFA) gibi yöntemlerin kullanıldığı kimlik doğrulama ve yetkilendirme gibi hayati işlevler bulunur. Ayrıca temel kullanıcı yaşam döngüsünü yönetir ve rol tabanlı erişim kontrolü (RBAC) kullanarak hiç kimsenin günlük işleri için ihtiyaç duyduğundan daha fazla izne sahip olmamasını sağlar. Harici müşteriler için, sağlam güvenlik ile sorunsuz bir kullanıcı deneyimi arasında denge kuran ve müşterilerin hesaplarına erişmeye çalışırken yaşadıkları hayal kırıklığını önleyen CIAM (Müşteri Kimlik ve Erişim Yönetimi) mevcuttur.
PAM: Krallığın anahtarlarını koruyor.
Kimlik ve Erişim Yönetimi (IAM) ana girişteki kapıcı ise, Ayrıcalıklı Erişim Yönetimi (PAM) kasayı koruyan bekçidir. Sistem yöneticileri veya BT teknisyenleri gibi veritabanlarını silme veya kritik yapılandırmaları değiştirme yetkisine sahip yüksek ayrıcalıklı hesaplara odaklanır.
PAM, parolaları güvenli kasalarda saklamakla kalmaz, aynı zamanda Anlık Erişim (Just-in-Time - JIT) özelliğini de uygular ; bu, iznin yalnızca görevi tamamlamak için gerektiği süre boyunca verildiği ve ardından sona erdiği anlamına gelir. Dahası, en büyük avantajlarından biri oturum kaydıdır ; bir sorun oluşursa, yöneticinin tam olarak hangi komutu çalıştırdığını görebilirsiniz, bu da denetimler ve olay müdahalesi için paha biçilmezdir.
IGA: Stratejik beyin ve yönetişim
İşte burada Kimlik Yönetimi ve İdaresi (IAM) devreye giriyor. IAM erişimi gerçekleştiren kas iken, IGA oyunun kurallarını belirleyen beyindir . Amacı oturum açma sırasında "evet" veya "hayır" demek değil, bu erişimin şirket politikaları ve mevcut yasalarla uyumlu olup olmadığını analiz etmektir.
IGA, Katılım, Yer Değiştirme ve Ayrılma süreçleri aracılığıyla tüm yaşam döngüsünü otomatikleştirir . Birisi katıldığında (Katılım), minimum erişim verilir; rol değiştirdiğinde (Yer Değiştirme), ayrıcalık artışını önlemek için eski izinleri silinir; ve ayrıldığında (Ayrılma), sahipsiz hesapları önlemek için tüm erişimleri anında iptal edilir. Ayrıca, IGA erişimi doğrulamak için de gereklidir ve yöneticilerin çalışanlarının sahip oldukları izinlere hala ihtiyaç duyup duymadıklarını periyodik olarak gözden geçirmelerini gerektirir.

IDaaS: Bulutta Kimlik
Hizmet Olarak Kimlik (IDaaS), ayrı bir disiplin değil, bulut üzerinden kimlik ve erişim yönetimi (IAM) hizmetleri sunmanın bir yoludur. Şirket, kendi sunucularını kurmak ve yamaları yönetmek yerine, merkezi olarak Tekli Oturum Açma (SSO) ve Çok Faktörlü Kimlik Doğrulama (MFA) sunan yönetilen bir hizmetle sözleşme yapar.
Bu, hızlı ölçeklenebilirlik arayan ve öncelikle SaaS uygulamalarıyla çalışan kuruluşlar için idealdir. IDaaS, kullanıcıların tek bir oturum açma işlemiyle birden fazla araca erişmesine ve on farklı şifreyi hatırlamak zorunda kalmamasına olanak tanıyarak operasyonel verimliliği artırır ve BT departmanının iş yükünü azaltır.
ISPM: Sürekli risk analizi katmanı
Kimlik Güvenliği Durum Yönetimi (ISPM), bu yapbozun en yeni parçasıdır. Önceki sistemlerin aksine, ISPM, yürütme veya yönetme sorumluluğunu üstlenmek yerine, diğer sistemler tarafından oluşturulan erişim güvenliğini tarar ve değerlendirir . Bu, IAM ve PAM kilitlerinin düzgün bir şekilde devreye girip girmediğini sürekli olarak kontrol eden bir müfettişe benzer.
ISPM, Active Directory'de yanal hareketlere izin verebilecek gölge kimlikleri , unutulmuş hizmet hesaplarını veya yanlış yapılandırmaları arar . Değeri, saldırı yollarını analiz etmesinde yatmaktadır : Çok faktörlü kimlik doğrulaması (MFA) olmayan bir kullanıcının dolaylı olarak kritik bir sunucuya erişmesine izin veren izinlere sahip olduğunu size bildirebilir. IAM veya PAM'in yerini almaz, bunun yerine nerede başarısız olduklarını göstererek sorunu düzeltmelerine olanak tanır.

Sinerji ve Mevzuat Uyumluluğu
Tüm bu parçalar bir araya gelerek Kimlik Ağı (Identity Fabric) oluşturduğunda , güvenlik artık reaktif olmaktan çıkar. Bu entegrasyon, çok katı Avrupa düzenlemelerine uyum sağlamanın anahtarıdır. Örneğin, NIS2 ve ENS, kritik sistemlere kimin eriştiğine dair tam görünürlük gerektirir; bu da ancak IAM uygulamasının IGA denetimiyle birleştirilmesiyle elde edilebilir.
Finans sektöründe, DORA yasası dijital dayanıklılığı zorunlu kılmakta ve üçüncü taraflar ile tedarikçiler üzerinde sıkı kontrol gerektirmektedir. Bu bağlamda, IGA ve PAM, dış danışmanların yalnızca kesinlikle gerekli olan bilgilere erişebilmelerini ve gerçekleştirdikleri her eylemin kayıt altına alınmasını sağlamak için yakın iş birliği içinde çalışmaktadır. Bu durum, davranışsal analiz ve anormallik tespitiyle birleştiğinde, yapay zeka destekli tehditlerin güvenlik ihlaline dönüşmeden önce öngörülmesini mümkün kılmaktadır.
İnsan ve İnsan Olmayan Kimlikler
Unutmamalıyız ki bugün sadece insanları yönetmiyoruz. Botlar, API'lar, bulut iş yükleri ve IoT cihazları gibi insan dışı kimlikler de mevcut . Bu kimlikler genellikle zayıf halkayı oluşturuyor çünkü sıklıkla kalıcı izinlere ve asla değişmeyen şifrelere sahipler.
Sağlam bir sistem, hem çalışanlara hem de mikro hizmetlere Sıfır Güven ilkesini uygulamalıdır . Bu, hiçbir varlığın varsayılan erişime sahip olmadığı ve her isteğin, ister insan ister otomatik bir yazılım sürecinden gelsin, doğrulanması, kimliğinin teyit edilmesi ve kaydedilmesi gerektiği anlamına gelir.
En dayanıklı güvenlik mimarisi, kimlik ve erişim yönetiminin (IAM) operasyonel yeteneklerini, kişisel erişim yönetiminin (PAM) kritik korumasını, bilgi güvenliği yönetiminin (IGA) stratejik vizyonunu ve bilgi güvenliği önleme (ISPM) önleyici analizini, IDaaS'ın esnekliğiyle destekleyerek, kimliğin gerçek savunma sınırı olduğu bir ekosistem yaratan mimaridir.
