- Prisma Cloud, bulut tabanlı kapsayıcılar ve yükler için kapsamlı güvenlik sunmak amacıyla Twistlock'un yeteneklerini devralıyor ve genişletiyor.
- Platform, CI/CD, günlükler ve çalışma zamanına güvenlik açığı taramasını entegre ederek, riskleri gerçek dünya istismar bağlamına göre önceliklendirir.
- CNAPP yaklaşımı, CSPM, CWP, CIEM ve ağ güvenliğini, Kubernetes ve çoklu bulut ortamları için yerel korumayla birleştiriyor.
- İyi performans ve ölçeklenebilirlik sunmasına rağmen, öğrenme eğrisi ve lisansların ve dağıtımın doğru planlanması gerekiyor.
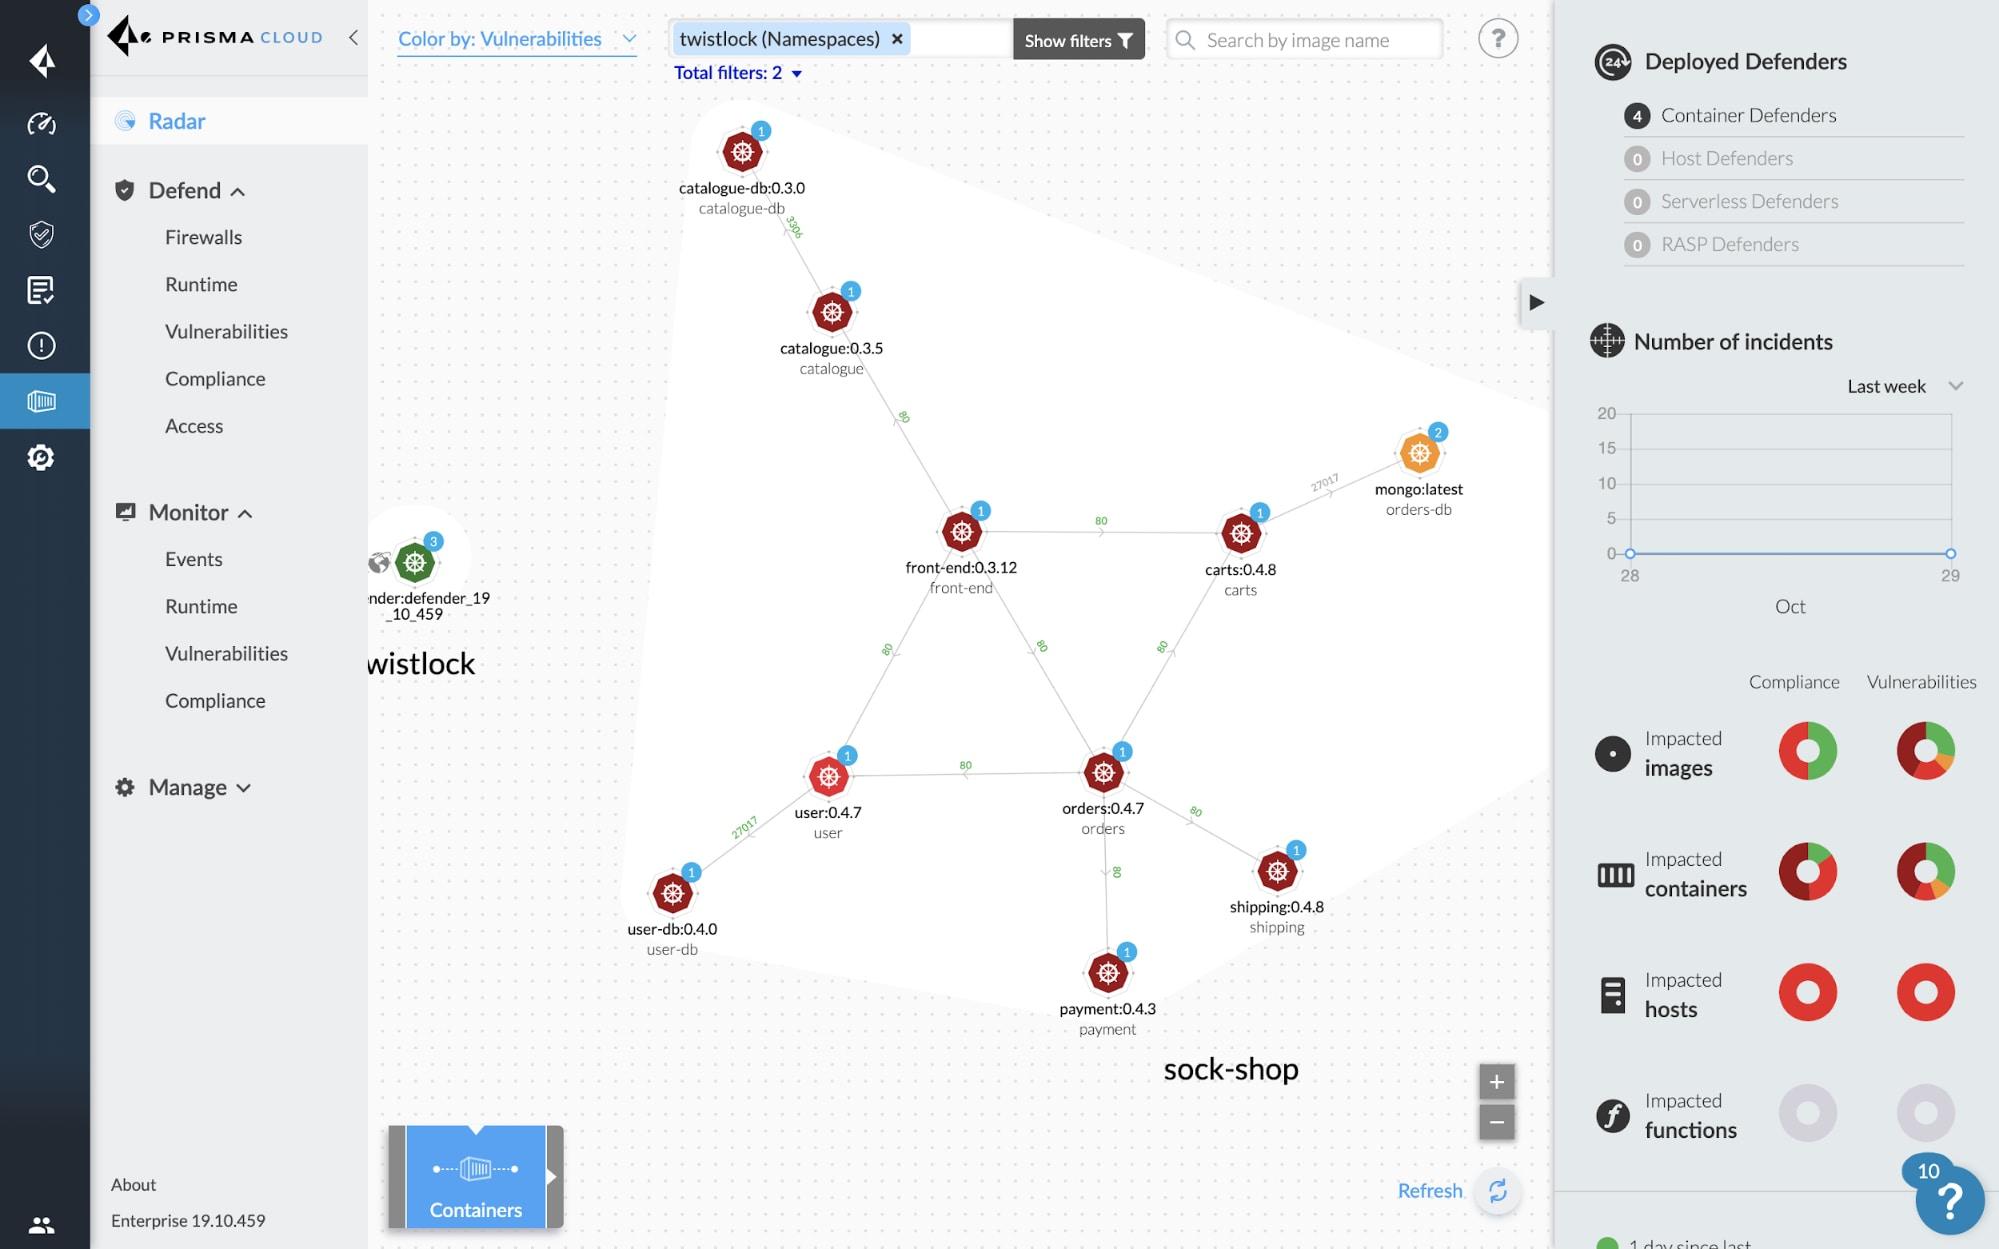
Bulutta Kubernetes, Docker veya mikro hizmet mimarileriyle çalışan her şirket için konteyner güvenliği kritik hale geldi . Zorluk artık sadece daha hızlı dağıtım yapmak değil, aynı zamanda savunmasız imajları, zayıf yapılandırmaları veya aşırı izinleri kullanan saldırganlara kapı açmadan bunu yapmaktır.
Palo Alto Networks'ün Prisma Cloud'una entegre edilen Twistlock, konteynerleri ve bulut tabanlı iş yüklerini korumak için önde gelen bir çözümdür. Eski konteyner güvenlik platformu, kod seviyesi güvenliğinden çalışma zamanı güvenliğine kadar her şeyi kapsayan kapsamlı bir Bulut Tabanlı Uygulama Koruma Platformu (CNAPP) ile birleştirilmiştir; bu kapsamda CI/CD, günlük kaydı, çalışma zamanı güvenliği ve mevzuat uyumluluğu da yer almaktadır.
Mikro hizmet mimarileri ve konteynerleri güvence altına alma zorluğu
Mikroservis mimarileri doğası gereği dinamiktir (ve Docker Compose ile Kubernetes arasındaki seçim ) : podlar, servisler ve konteynerler sürekli olarak dağıtılır, sürümler günde birkaç kez güncellenir ve örnekler yüke göre ölçeklendirilir. Bu model geliştirmeyi hızlandırır ancak statik çevre sınırlarına ve ara sıra yapılan manuel kontrollere dayalı geleneksel güvenliği geçersiz kılar.
Konteynerler, yazılımın farklı ortamlarda (geliştirme, ön üretim, şirket içi, genel bulut) aynı şekilde davranmasını sağlar ve bu taşınabilirlik özelliği onları saldırganlar için başlıca hedef haline getirir. Tek bir savunmasız temel imaj, dakikalar içinde yüzlerce veya binlerce dağıtıma yayılabilir.
Modern konteyner güvenliği , CI/CD hattında imaj oluşturmaktan, log taramalarına ve çalışma zamanı davranışına kadar tüm yaşam döngüsünü kapsamalıdır . Güvenlik yalnızca dağıtımdan önce veya yalnızca çalışma zamanında kontrol edilirse, tehlikeli boşluklar her zaman kalacaktır.
Prisma Cloud (eski adıyla Twistlock) gibi özel konteyner güvenlik araçları , sunucuyu, ağı, yönetim yığınını, derleme hattını, imaj katmanlarını ve konteynerleştirilmiş uygulamanın kendisini kapsar. Amaç, bulut tabanlı ortamların geçici ve sürekli değişen doğasına uyum sağlayan sürekli bir izleme sağlamaktır.
Buna paralel olarak, ekosistem Wiz, Snyk, Trivy, Anchore, Aqua Security, Sysdig ve Qualys gibi her biri kendi odak noktasına sahip (güvenlik açığı taraması, uyumluluk, çalışma zamanı savunması, CSPM vb.) tamamlayıcı çözümlerle doldu. Prisma Cloud, bu yeteneklerin çoğunu tek bir platformda entegre eder ve genişletir.
Konteyner güvenlik araçları nelerdir ve Prisma Cloud neden öne çıkıyor?
Konteyner güvenlik araçları, Docker, Kubernetes, Fargate, ECS, AKS, GKE, OpenShift ve diğer orkestrasyon platformlarının güvenlik sorunlarını ele almak için özel olarak tasarlanmış yazılım çözümleridir . Basit imaj antivirüsünden daha fazlasını sunarlar: tüm ortam genelinde bağlam, politikalar, uyumluluk ve görünürlük sağlarlar.
Prisma Cloud Compute (Twistlock'un doğrudan halefi) söz konusu olduğunda , sunucuları, konteynerleri, sunucusuz işlevleri ve genel olarak bulut tabanlı iş yüklerini koruyan bir platformdan bahsediyoruz. Güvenlik açığı yönetimi, uyumluluk kontrolleri, kurallar ve makine öğrenimi ile çalışma zamanı savunması, bulut tabanlı güvenlik duvarları (web uygulamaları ve API'ler için WaaS gibi) ve ayrıntılı erişim kontrolü sunar.
Twistlock, başlangıçta tüm konteyner yaşam döngüsü için bir güvenlik açığı yönetimi ve uyumluluk çözümü olarak ortaya çıktı ; odak noktası imajları taramak ve güvensiz bileşenlerin geliştirmeden üretime geçmesini engellemekti. Zamanla, sürekli günlük izleme, ağ ve çalışma zamanı izleme özelliklerinin yanı sıra erişim kontrolleri ve segmentasyon da ekledi.
2018'de Palo Alto Networks tarafından satın alınmasının ardından , tüm bu özellikler zaten bulut güvenliğinin diğer alanlarını kapsayan Prisma Cloud'a entegre edildi. Sonuç olarak, Docker yapılandırmaları, imajları, düğümleri, eklentileri ve hizmetleri üzerinde kuralları yönetebilen, CyberArk veya HashiCorp gibi gizli veri yöneticileriyle entegre olabilen ve eyleme geçirilebilir uyarılar oluşturmak için Kubernetes denetim günlüklerini kullanabilen bir CNAPP ortaya çıktı.
Bu entegrasyon , hem CI/CD işlem hatlarında hem de sunucularda, konteyner hizmeti platformlarında veya hibrit ve çoklu bulut ortamlarında çalışan konteynerlerde bağımlılıkların, paketlerin, imaj katmanlarının ve çalışma zamanı davranışlarının çok ayrıntılı bir şekilde görünürlüğünü sağlar .
Konteyner taraması: Güvenlik stratejisinin önemli bir unsuru
Konteyner taraması, temel imajlarda, üçüncü taraf kütüphanelerde ve özel kodlarda güvenlik açıklarını tespit etmenin ilk savunma hattıdır . Taramayı CI/CD işlem hatlarına entegre etmek, sorunları dağıtımdan önce yakalamanıza ve üretimde acil durumlarla uğraşmaktan kaçınmanıza olanak tanır.
Güvenlik açıklarını erken tespit etmek zaman ve para tasarrufu sağlar : Güvenlik açığı bulunan bir kütüphaneyi derleme aşamasında düzeltmek, onlarca hizmetin ona bağlı olduğu bir üretim kümesinde düzeltmekten çok daha ucuzdur. Ayrıca, kaotik geri alma işlemlerini ve gereksiz riskleri önler.
Tarama, giderek daha fazla harici bileşen içeren yazılım tedarik zincirini korumak için de hayati önem taşır : herkese açık imajlar, üçüncü taraf paketler, diğer ekiplerden gelen yapılar vb. İmajda yer alan her şeyin bilinen CVE'leri veya tehlikeli yapılandırmaları içermediğini doğrulamak artık zorunludur.
Mevzuat açısından bakıldığında, birçok sektör düzenli güvenlik açığı taramaları ve görüntülerin ve konteynerlerin GDPR, HIPAA, PCI DSS veya CIS kriterleri gibi standartlara uygun olduğuna dair kanıtlar gerektirmektedir. Merkezi bir tarama aracı, denetimleri ve rapor oluşturmayı kolaylaştırır.
Bir diğer avantaj ise saldırı yüzeyinin azalmasıdır : Tarayıcılar gereksiz paketleri, unutulmuş hata ayıklama araçlarını veya işlevsellik katmayan ancak riski artıran bileşenleri tespit eder. Gereksiz her şeyi ortadan kaldırarak, daha hafif ve çok daha güvenli imajlar elde edilir.
CI/CD'de güvenliğin otomasyonu ve sıfırıncı gün saldırılarına karşı savunma
Güvenliği CI/CD ve GitOps gibi uygulamalara entegre etmek, DevSecOps'tan gerçekten bahsetmemizi sağlayan şeydir . Ara sıra yapılan manuel incelemelere güvenmek yerine, her commit veya derleme otomatik olarak imaj taramalarını, kod analizini, IaC incelemesini ve politika kontrollerini tetikler.
Prisma Cloud Compute, Jenkins, GitHub, GitLab ve diğer CI sağlayıcıları gibi araçlarla entegre olarak, politikaya uymayan derlemeleri reddeder, geliştiriciler için raporlar oluşturur ve savunmasız yapıtların daha üst ortamlara aktarılmasını engeller.
Otomasyon, sıfır gün güvenlik açıklarını azaltmada da kilit öneme sahiptir . Bir imaj tüm kontrollerden geçmiş olsa bile, o imajda yer alan paketlerle ilişkili yeni CVE'ler ortaya çıkabilir. Kayıt defteri girdilerinin ve çalışan ortamların sürekli taranmasıyla, platform güvenlik açığı veritabanı güncellenir güncellenmez imajları yeniden değerlendirir.
Bu yaklaşım, maruz kalma süresini en aza indirir : kuruluş, haftalar önce yayınlanan bir görüntünün artık sorunlu hale geldiğini saatler içinde öğrenir ve düzeltmeyi kritiklik, internete maruz kalma, işlenen veri miktarı vb. faktörlere göre önceliklendirebilir.
İtibar açısından, düzenli ve otomatik tarama yapılması müşteriler, ortaklar ve düzenleyici kurumlar nezdinde güven oluşturur. Konteyner güvenliğini ciddiye alan şirketler genellikle ihale ve durum tespiti süreçlerinde öne çıkar.
Prisma Cloud Compute (Twistlock): mimari, gereksinimler ve dağıtım
Prisma Cloud iki ana dağıtım seçeneğiyle sunulmaktadır : Palo Alto Networks tarafından barındırılan ve yönetilen Kurumsal SaaS sürümü ve müşterinin kendi altyapısına (yerinde, bulutta veya hibrit) kurduğu, kendi kendine barındırılan Hesaplama sürümü.
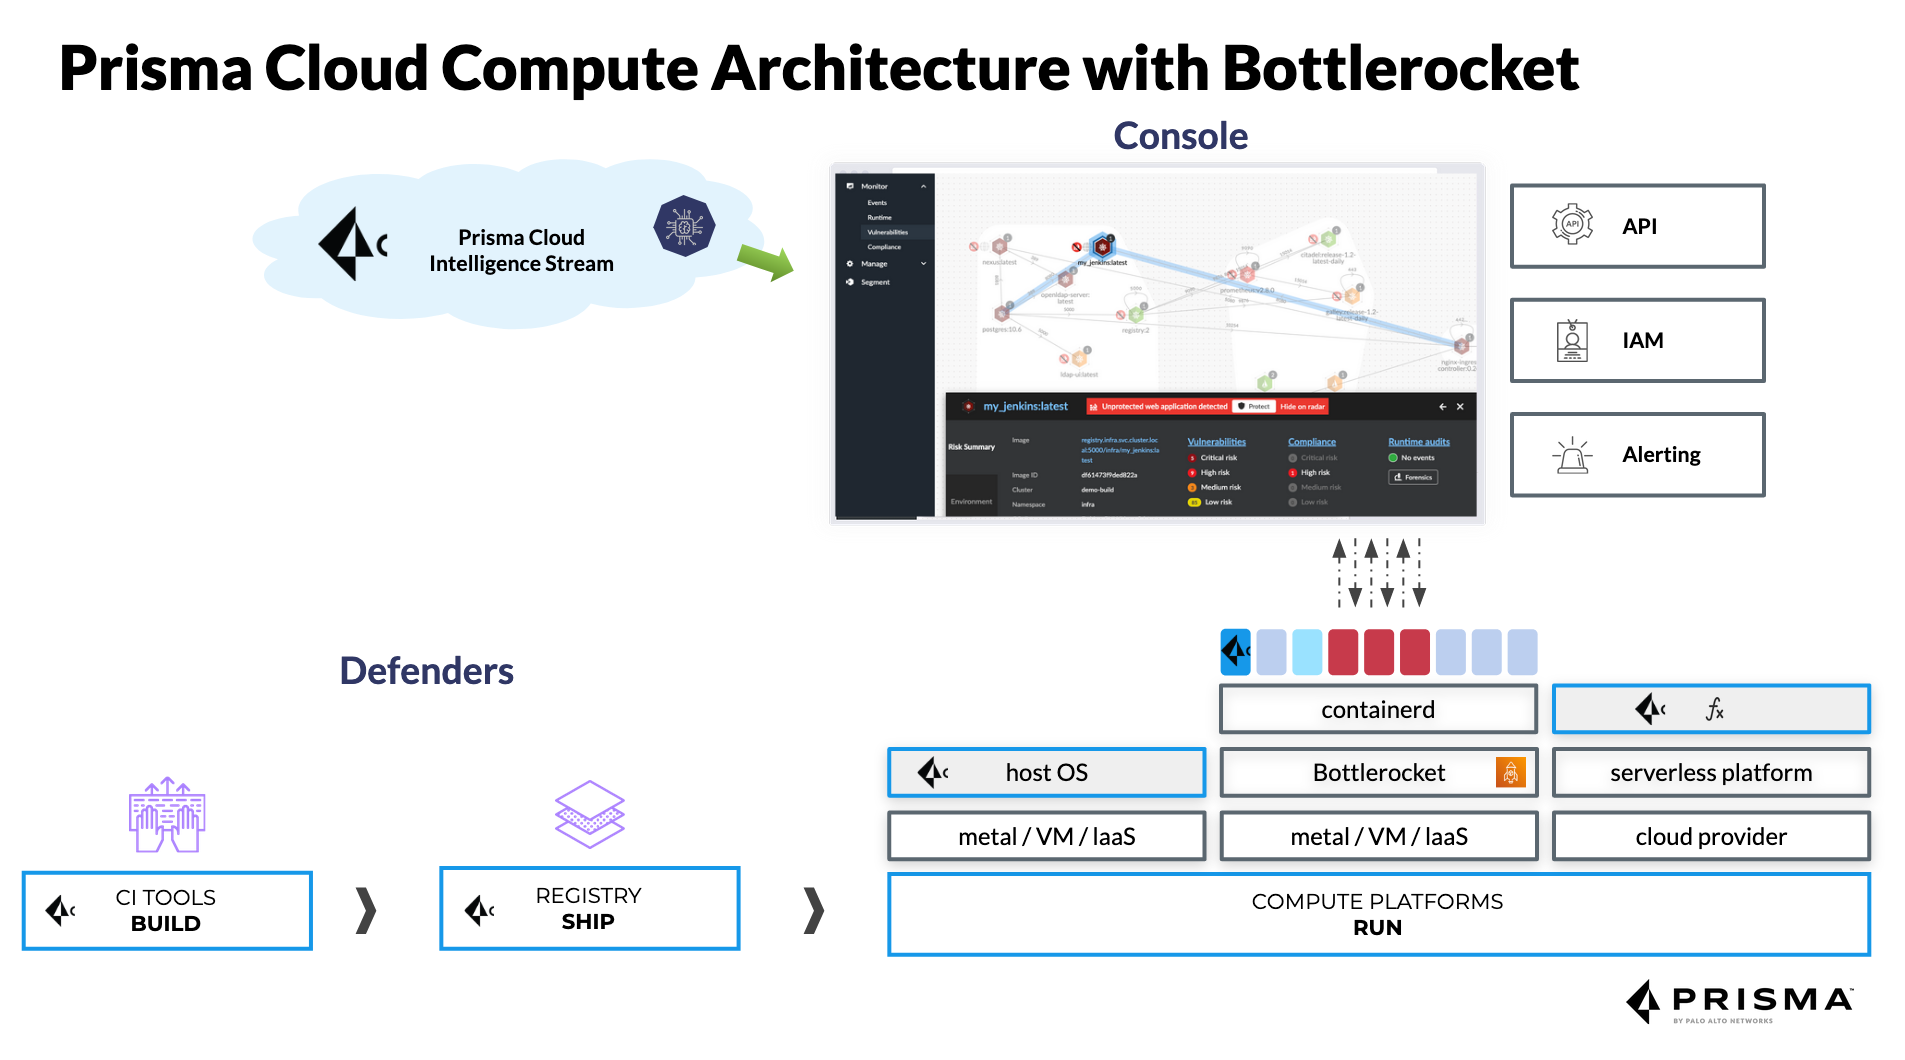
Compute Edition, politikaları düzenleyen, verileri toplayan ve küresel görünürlüğü sağlayan merkezi bir konsola ve sunuculara, Kubernetes düğümlerine, Fargate'e, EC2'ye, Windows konteynerlerine ve sunucusuz ortamlara dağıtılan Defender ajanlarına sahip Twistlock mimarisini doğrudan miras alır.
Konsolun teknik gereksinimlerine gelince , küçük ortamlar için (1000'den az Defender ve yoğun log taraması olmadan) yaklaşık 2 GB RAM ve 2 vCPU ile başlatılabilir. 20.000'den fazla Defender içeren büyük dağıtımlar için Palo Alto, 16'ya kadar vCPU, yaklaşık 50 GB RAM ve yaklaşık 500 GB kalıcı SSD depolama alanı önermektedir.
Defenders nispeten düşük kaynak tüketimine sahiptir : Temel senaryolarda yaklaşık 256 MB RAM ile çalışabilir ve günlük taraması veya daha yoğun iş yükleri gerçekleştirildiğinde yaklaşık 2 GB RAM ve 2 vCPU'ya kadar ölçeklenebilir. Disk alanı açısından, sunucu başına yaklaşık 8 GB kullanır ve yerel günlük analizi yapılırsa bu miktar 20 GB'a kadar çıkar.
Tarama işlemleri CI'ya entegre edilecekse , indirme, analiz ve gerekli yapıtların oluşturulmasında darboğaz yaşanmaması için, her yürütücü için taranacak en büyük görüntünün boyutunun en az 1,5 katı kadar alan ayrılması önerilir.
Prisma Cloud performansı ve büyük ölçekli testler
Palo Alto Networks, gerçek dünya iş yüklerini simüle eden çok büyük ortamlarda Prisma Cloud performans testlerini yayınladı . Bu senaryolardan birinde, toplam 20.000 sunucudan oluşan Kubernetes kümeleri, 16 sanal işlemci ve 50 GB belleğe sahip bir konsol ve konteyner optimizasyonlu bir işletim sistemi üzerinde çalışan 2 sanal işlemci ve 8 GB RAM'e sahip Defender sunucuları yer alıyordu.
Bu ortamda, yaklaşık 323 görüntü ve 200.000'e yakın konteyner analiz edildi ve sunucu başına yaklaşık 9,6 konteyner yoğunluğu elde edildi. Konsol yaklaşık 1474 MiB RAM ve CPU'nun %8'ini tüketirken, her bir Defender yaklaşık 83 MiB RAM ve CPU'nun %1'ini kullandı; bu rakamlar gerçek zamanlı bir güvenlik sistemi için oldukça makul değerlerdir.
Tek tek konteyner taramaları ortalama 1 ila 5 saniye sürer ve tarama sırasında %10-15 oranında ek bellek tüketimi ve %1'den az CPU kullanımı gerçekleşir. Bu, tarama işlemini, yeni özelliklerin pazara sunulma süresini yavaşlatmadan, zorlu işlem hatlarına bile entegre etmeyi mümkün kılar.
CPU ve RAM rakamlarının ötesinde, asıl etki SecOps ve DevOps'ta görülüyor . Forrester Consulting'in Prisma Cloud için yaptığı TEI (Toplam Ekonomik Etki) çalışması, %264'lük bir yatırım getirisi, milyonlarca dolar değerinde bir SecOps verimlilik artışı ve önemli ölçüde ciddi güvenlik olaylarında azalma hesapladı.
Bir diğer ilgi çekici ölçüt ise olay çözüm süresindeki azalmadır : Kullanıcılar, daha önce günler süren analizlerin, birleşik telemetri ve logları, uyarıları, ağ bağlamını, IAM'i ve yapılandırmayı merkezileştiren gösterge panelleri sayesinde yaklaşık 3,3 saatte tamamlandığını bildiriyor.
Twistlock'tan devralınan ve genişletilen Prisma Cloud güvenlik yetenekleri
Twistlock'un temel odak noktası, tüm konteyner yaşam döngüsü boyunca güvenlik açığı yönetimiydi . Prisma Cloud da bu yolu izliyor ve önceliklendirme yapmak için ek bağlam ve otomasyon katmanları ekliyor.
Platform, bilinen CVE'ler , ciddiyet, istismar edilebilirlik, gerçek çalışma zamanı maruziyeti, hizmet kritikliği ve düzeltme yollarının varlığına dayanarak risk önceliklendirmesi oluşturur. Düzeltme kılavuzları, katmanlı görüntü analizi ve her hizmet için en kritik güvenlik açıklarının ilk 10 listesini sunar.
Aktif koruma seviyesinde, Prisma Cloud uyarıların ve engellemelerin ciddiyetini kontrol ederek, her hizmet ve grup için hangi davranışların yalnızca uyarı oluşturması ve hangilerinin derleme sırasında veya çalışma zamanında engellenmesi gerektiğini ayarlamanıza olanak tanır; örneğin, bir kapsayıcı içinde tehlikeli komutları yürütme girişimlerine yanıt olarak.
CVE'ler ve uyarılar veritabanını besleyen 30'dan fazla üst kaynak sayesinde güvenlik açığı tespitinin doğruluğu artırılmıştır . Bu, yanlış pozitifleri azaltır ve ekiplerin gürültü arasında zaman kaybetmek yerine gerçekten önemli olan şeylere odaklanmasına yardımcı olur.
Dahası, Prisma Cloud, güvenlik açığı yönetimini her alanda entegre eder : kod depolarını, konteyner günlüklerini, CI/CD işlem hatlarını ve çalışma ortamlarını tarar. Bu, birbirleriyle iletişim kurmayan izole araçlara sahip olmanın yaygın sorununu ortadan kaldırır.
CNAPP olarak Prisma Cloud: Konteyner güvenliğinin ötesinde
Bugün Prisma Cloud, Twistlock'un çok ötesine geçen eksiksiz bir CNAPP platformudur . Bulut güvenlik duruşu yönetimi (CSPM), iş yükü koruması (CWP), hak yönetimi (CIEM), ağ güvenliği, veri güvenliği ve altyapı olarak kod ve CI/CD işlem hatları üzerinde kontroller için modüller içerir.
CSPM çözümü , AWS , Azure, GCP, OCI ve Alibaba Cloud genelindeki yapılandırmaları inceleyerek aşırı izinleri, açıkta kalan kaynakları, yanlış yapılandırılmış hizmetleri ve CIS, PCI veya şirket içi kıyaslama ölçütleri gibi çerçevelerden sapmaları tespit eder. Düzeltme işlemi manuel veya otomatik olarak yapılabilir.
CWP alanında Prisma Cloud, güvenlik açığı yönetimi, süreç izleme, ağ savunması, dosya bütünlüğü kontrolü ve imzalara, dinamik analize ve makine öğrenimine dayalı davranış kuralları ile sunucuları, konteynerleri ve sunucusuz işlevleri korur.
CIEM modülü, bulut haklarına ve kimliklerine odaklanarak , ilk ihlalden sonra tehlikeli yatay hareketlere yol açabilecek aşırı yetkilendirilmiş kimlik bilgilerini, kullanılmayan rolleri, açıkta kalan anahtarları veya hesaplar arası erişimi belirler.
Ağ güvenliği bileşeni, anormallik tespiti yetenekleri , saldırı yolu analizi, etiket tabanlı segmentasyon ve yeni nesil Palo Alto güvenlik duvarlarıyla (PAN-OS, Strata Cloud Manager, Panorama) entegrasyonu içererek geleneksel ağ dünyası ile Kubernetes arasında tutarlı politikalar sağlar.
Prisma Cloud ile Kubernetes ve kapsayıcılar için yerel güvenlik
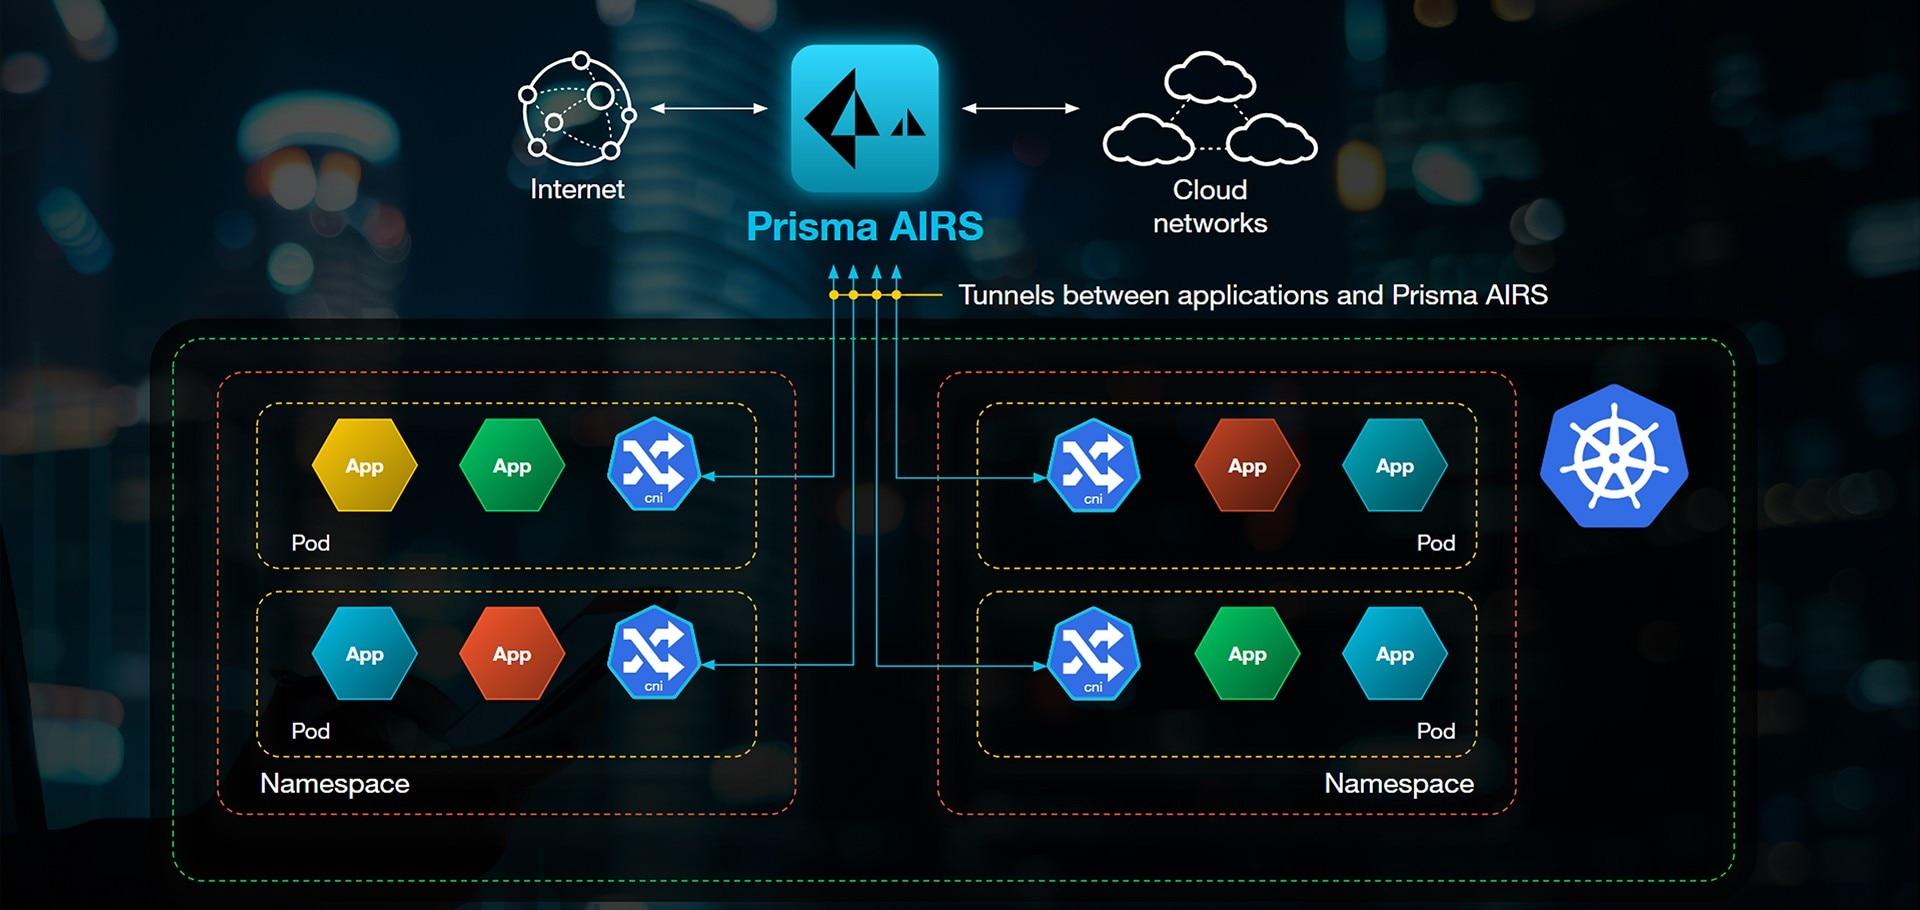
Prisma Cloud'un güçlü yönlerinden biri, yerleşik Kubernetes korumasıdır . Konteynerlere, pod'lara ve ad alanlarına doğrudan görünürlük sağlamak için kontrol düzlemiyle entegre olur ve katı IP adresleri yerine dinamik, etiket tabanlı politikalar uygular.
Çözüm, her dağıtımda güvenlik meta verilerini yaymak için standart kubectl, CNI zincirleme ve Helm grafik açıklamalarıyla koordine edilebilir . Bu, bağlama (ortam, ekipman, kritiklik, internet erişimi vb.) bağlı olarak ağ, çalışma zamanı ve uyumluluk kurallarının otomatik olarak uygulanmasını kolaylaştırır.
Prisma Cloud , şüpheli olayları, beklenmeyen rol değişikliklerini, tehlikeli ayrıcalıklara sahip hizmet hesaplarının oluşturulmasını veya hassas nesnelerde yapılan değişiklikleri tespit etmek için Kubernetes denetim günlüklerini de kullanabilir . Tüm bu bilgiler daha sonra tek bir konsolda uyarılar ve gösterge panoları haline dönüştürülür.
WAAS (Web Uygulama ve API Güvenliği) modülü , Kubernetes veya konteynerler üzerinde çalışan web uygulamalarını ve API'leri tipik OWASP Top 10 saldırılarına (enjeksiyon, XSS, bozuk erişim kontrolü vb.) ve daha gelişmiş istismar girişimlerine karşı korur. Yalnızca uyarı modunda veya aktif engelleme modunda çalışabilir.
Bu yetenekleri Palo Alto güvenlik duvarlarıyla birleştirerek , kuruluşlar merkezi kimlikler, etiketler ve politikalar için aynı doğruluk kaynaklarını kullanarak ağ düzeyinden uygulama yüküne kadar görünürlüğü ve kontrolü birleştirebilir.
Prisma Cloud'daki güvenlik durumu, güvenlik açıkları ve uyumluluk
Her karmaşık yazılım gibi, Prisma Cloud'un da Palo Alto Networks'ün proaktif olarak ele aldığı güvenlik açıkları olmuştur . Geçmiş örnekler arasında yerel ayrıcalık yükseltme hataları, web konsolunda siteler arası komut dosyası çalıştırma (XSS) ve hatalı kriptografik doğrulamalar yer almaktadır; CVE-2021-3042 ve CVE-2021-3033 gibi CVE'ler yüksek CVSS puanları almıştır.
Şirket, aktif bir güvenlik açığı müdahale programı yürütmekte ve hatta henüz kamuya açık bir CVE (güvenlik açığı kodu) bulunmadığında kendi tanımlayıcılarını (PRISMA) atamaktadır. Yama güncellemeleri, özellikle müşteri müdahalesi olmadan sürekli olarak güncellenen SaaS sürümü için hızlı bir şekilde dağıtılmaktadır.
Şifreleme ve veri koruma açısından Prisma Cloud, veri güvenliği konusunda en iyi uygulamalara uygun olarak, log ve telemetri meta verilerini bulutta yönetilen RDS veya Redshift gibi şifrelenmiş hizmetlerde depolar.
Kimlik doğrulama konusunda, Compute Edition'ı kurumsal kimlik sağlayıcılarıyla entegre etmek, SSO'yu kolaylaştırmak ve MFA politikalarını veya merkezi oturum yönetimini uygulamak için SAML gibi güçlü yöntemler desteklenmektedir .
Platform ayrıca, önceden tanımlanmış kontroller, dışa aktarılabilir raporlar, düzenlemelere göre organize edilmiş gösterge panelleri ve özel kontroller oluşturma olanağı sunarak kuruluşların uyumluluk standartlarını karşılamasına yardımcı olur. Bu, finans, sağlık ve kamu yönetimi gibi sektörlerde çok önemlidir.
Teknik gereksinimler, destek ve uyumluluk
Prisma Cloud'un lisanslama modeli, müşterilerin korumak istedikleri modüllere ve iş yüklerine (Kurumsal Sürüm, Hesaplama Sürümü vb.) göre tükettikleri kredilere dayanmaktadır . Bu, maliyetlerin her kuruluşun ihtiyaçlarına göre uyarlanmasına olanak tanır, ancak boyutlandırma ve bütçelemede bazı karmaşıklıklar da yaratır.
İşletim sistemi uyumluluğu geniştir : Kendi kendine barındırılan Compute konsolu x86_64 Linux dağıtımlarında çalışırken, Defenders x86_64 ve ARM64 tabanlı çok çeşitli Linux ana bilgisayarlarını, Windows konteynerlerini ve Docker Engine ile konteyner çalışma ortamlarının yaygın sürümlerini destekler.
Prisma Cloud, halka açık bulutlar açısından AWS, Azure ve GCP'nin yanı sıra Oracle Cloud Infrastructure ve Alibaba Cloud gibi sağlayıcıları da kapsar. Çoklu bulut ve hibrit ortamlar için tasarlanmıştır ve işlem hatları, harici güvenlik araçları ve DevOps ekosistemleriyle entegrasyon için kapsamlı API'lere sahiptir.
SaaS sürümü sürekli olarak güncellendiğinden , klasik "destek sonu" kavramı aynı şekilde geçerli değildir. Kendi sunucunuzda barındırdığınız Compute Edition'ın ise Palo Alto'nun ürün politikalarıyla uyumlu sürüm yaşam döngüleri vardır ve ekipler yükseltme planlaması yaparken bunları göz önünde bulundurmalıdır.
Destek konusunda kullanıcı görüşleri biraz karışık : Birçoğu dokümantasyonun kapsamını ve teknik yetenekleri olumlu değerlendirirken, diğerleri destek deneyiminin tutarsız olabileceğini ve bazı durumlarda yanıt sürelerinin iyileştirilebileceğini belirtiyor.
Pazar vizyonu, alternatifler ve kullanıcı algısı
CNAPP ve konteyner güvenliği alanında Prisma Cloud, Wiz, Orca Security, Aqua Security, Sysdig, Microsoft Defender for Cloud, Lacework, Check Point CloudGuard, Trend Micro Cloud One, Qualys, SentinelOne Singularity Cloud Security veya Checkmarx One ve Veracode gibi SCA/DevSecOps çözümleriyle rekabet etmektedir.
Prisma Cloud'un en büyük gücü, geniş kapsamlı olmasıdır : IaC ve CI/CD'den çalışma zamanı ortamına, CSPM, CWP, CIEM, ağ güvenliği ve veri güvenliğine kadar her şeyi kapsar. Araç ve gösterge paneli sayısını azaltmak isteyen kuruluşlar için her şeyi tek bir platformda birleştirmek genellikle çok cazip bir seçenektir.
Kullanıcılar tarafından en çok belirtilen güçlü yönler arasında bulut varlıklarının birleşik görünürlüğü, düzeltmelerin otomatikleştirilebilme özelliği, olayları araştırmak için sorgu dillerinin (RQL/KQL) gücü ve bulut sağlayıcıları ve üçüncü taraf teknolojilerle iyi entegrasyonu yer almaktadır.
Zayıf yönler arasında en sık bahsedilen, öğrenme eğrisidir (basit bir araç değil), ayrıca bazı özelliklerin hala geliştirilme aşamasında olduğu hissi de mevcuttur. Bazıları ayrıca lisanslama modelini biraz karmaşık buluyor ve destek deneyiminin daha tutarlı olabileceğini belirtiyor.
Bu dezavantajlarına rağmen, Prisma Cloud , özellikle diğer güvenlik katmanlarında Palo Alto Networks ile zaten çalışan ve ağ, uç noktalar ve bulut iş yükleri arasındaki politikaları uyumlu hale getirmek isteyen karmaşık altyapılara sahip şirketler için güçlü bir çözüm olarak algılanmaktadır .
Prisma Cloud içindeki Twistlock'un evrimi, konteynerleri ve bulut tabanlı uygulamaları korumak için çok kapsamlı bir platform ortaya çıkardı: kod düzeyinde güvenlik açıklarını kontrol ediyor, CI/CD taramalarını otomatikleştiriyor, günlükleri ve çalışma zamanını izliyor, Kubernetes ve genel bulutlarla yerel olarak entegre oluyor ve her şeyden önemlisi, ekiplerin uyarılarla boğulmadan gerçekten kritik olan şeylere odaklanmasına yardımcı olan bir bağlam ve önceliklendirme katmanı ekliyor.

Indeks
- 1 Mikro hizmet mimarileri ve konteynerleri güvence altına alma zorluğu
- 2 Konteyner güvenlik araçları nelerdir ve Prisma Cloud neden öne çıkıyor?
- 3 Konteyner taraması: Güvenlik stratejisinin önemli bir unsuru
- 4 CI/CD'de güvenliğin otomasyonu ve sıfırıncı gün saldırılarına karşı savunma
- 5 Prisma Cloud Compute (Twistlock): mimari, gereksinimler ve dağıtım
- 6 Prisma Cloud performansı ve büyük ölçekli testler
- 7 Twistlock'tan devralınan ve genişletilen Prisma Cloud güvenlik yetenekleri
- 8 CNAPP olarak Prisma Cloud: Konteyner güvenliğinin ötesinde
- 9 Prisma Cloud ile Kubernetes ve kapsayıcılar için yerel güvenlik
- 10 Prisma Cloud'daki güvenlik durumu, güvenlik açıkları ve uyumluluk
- 11 Teknik gereksinimler, destek ve uyumluluk
- 12 Pazar vizyonu, alternatifler ve kullanıcı algısı