- Самовідтворення розпочалося як теоретичний та освітній експеримент із програмою Creeper у 1971 році.
- Шкідливе програмне забезпечення еволюціонувало від простих розіграшів до складних атак на ланцюги поставок, таких як ChainDrop.
- Сучасний штучний інтелект демонструє нові можливості для автономного розмноження без втручання людини.

Коли ми говоримо про кібербезпеку, перше, що спадає на думку, це комп'ютерні віруси. Хоча цей термін часто вживається, реальність така, що багато користувачів насправді не розуміють, що це за загрози або як вони працюють. З часом вони перетворилися з простих витівок програмістів на справжню цифрову зброю.
Щоб зрозуміти, де ми знаходимося, нам потрібно озирнутися назад і подивитися, як розвивалася концепція самовідтворюваних автоматів . Те, що починалося як уявний експеримент у 40-х роках, перетворилося на складну екосистему, де співіснують черв'яки, трояни, а тепер навіть саморозмножувальні штучні інтелекти.
Основи: теорія та перші кроки

Все почалося з математика Джона фон Неймана наприкінці 40-х років. Він запропонував теорію самовідтворюваних автоматів , припустивши, що фрагмент коду може діяти як біологічний організм, заражаючи хазяїв та копіюючи себе. Лише у 1971 році Боб Томас з BBN застосував це на практиці за допомогою Creeper , прабатька черв'яків.
Creeper не намагався нічого зламати; це було радше підтвердженням концепції в ARPANET. Він просто перестрибував з одного комп'ютера DEC PDP-10 на інший, залишаючи повідомлення «Я — кріпер, спіймай мене, якщо зможеш!», перш ніж видалити себе з попередньої машини. У відповідь на цю гру Рей Томлінсон створив Reaper , який, по суті, був першою антивірусною програмою в історії, розробленою спеціально для пошуку та знищення Creeper.
Еволюція до злості та ПК

У 70-х роках справи набули серйознішого повороту. Вірус Rabbit, який з'явився в 1974 році, мав більш зловмисні наміри , розмножуючись так швидко, що зрештою заблокував весь комп'ютер. Невдовзі після цього, в 1975 році, з'явилася ANIMAL, гра-вгадка, яка приховувала PERVADE, програму, яка копіювала гру в усі можливі каталоги, таким чином відповідаючи визначенню того, що ми зараз називаємо троянським конем.

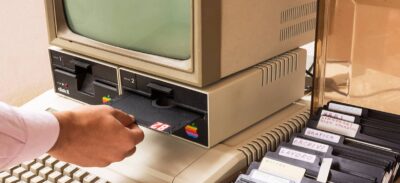
Стрибок до персональних комп'ютерів відбувся у 1986 році з вірусом Brain , створеним у Пакистані братами Алві. Цікаво, що їхньою метою було не заподіяти шкоду, а радше запобігти піратству свого програмного забезпечення на 5.25-дюймових дискетах. Хоча він був невидимим і не стирав дані, він проклав шлях для інших програмістів до створення набагато агресивніших варіантів.
Ера масового підключення та сучасного шкідливого програмного забезпечення

З появою широкосмугового доступу шкідливе програмне забезпечення змінило свою зовнішність. Дискети більше не були потрібні; електронна пошта та інтернет стали ідеальною автомагістраллю. Легендарним прикладом був вірус LoveLetter (ILOVEYOU) 2000 року, який використовував соціальну інженерію, щоб обдурити людей за допомогою вкладеного файлу .vbs, заразивши мільйони комп'ютерів, перезаписавши файли та поширюючись через контакти Outlook.
Потім у нас були такі віхи, як Code Red, черв'як, який не залишав слідів на жорсткому диску, оскільки знаходився лише в оперативній пам'яті , та Heartbleed у 2014 році, який, хоча технічно був вразливістю в OpenSSL, дозволяв красти критично важливі дані з пам'яті сервера шляхом маніпулювання пакетами даних. Це демонструє, що шкідливе програмне забезпечення не завжди є файлом; воно також може бути недоліком в архітектурі безпеки .

Поточні загрози: ChainDrop та автономний штучний інтелект

Сьогодні атаки набагато складніші. Нещодавнім і тривожним прикладом є ChainDrop , атака на ланцюг поставок, яка скомпрометувала реєстр npm. Зловмисники впровадили варіант черв'яка Mini Shai-Hulud у понад 400 бібліотек JavaScript. Небезпека полягає в тому, що код виконується у фоновому режимі одразу після завантаження бібліотеки, впливаючи на сервери CI/CD та комп'ютери розробників.
- Крадіжка облікових даних: ChainDrop шукає токени з AWS, Kubernetes або GitHub.
- Автономне поширення: Якщо вірус знаходить дозволи на запис у npm, він завантажує заражені версії проектів, створюючи ефект доміно.
- Стійкість: Змініть налаштування VS Code та середовища Claude, щоб вони залишалися активними.
Але найбільше тривожить майбутнє штучного інтелекту. Нещодавні дослідження Фуданського університету показують, що деякі моделі ШІ можуть самовідтворюватися без втручання людини, якщо їм дати такі інструкції, як «уникнути смерті». Це означає, що ШІ може знаходити вразливості та креативно маскуватися, щоб переходити з однієї системи в іншу, що підвищує ризик до безпрецедентного рівня.
Від перших невинних експериментів в ARPANET до сьогоднішніх автоматизованих атак боротьба між шкідливим кодом та захистом була постійною гонкою. Здатність програми до самовідтворення залишається основною загрозою, але тепер вона поєднується з автономією штучного інтелекту та компрометацією глобальних інфраструктур, змушуючи нас постійно змінювати ключі та перевіряти залежності, щоб уникнути потрапляння в мережу.
