- DDoS-атаки перевантажують мережеві ресурси, сервери та програми, спричиняючи недоступність та серйозні економічні та репутаційні втрати.
- Існують об'ємні атаки, атаки на вичерпання стану та атаки на програми, кожна з яких спрямована на різні рівні інфраструктури.
- Ефективний захист вимагає стійкої архітектури, постійного моніторингу та рішень для захисту від DDoS-атак у мережі, хмарі та на периферії.
- Керовані послуги та спеціалізовані команди оператора покращують виявлення, пом'якшення наслідків та забезпечення безперервності бізнесу в умовах DDoS-атак.
Кібербезпека , зосереджена на захисті мереж від DDoS-атак, стала критично важливою для будь-якої компанії, яка присутня в Інтернеті. Йдеться вже не лише про великі корпорації чи критичну інфраструктуру: будь-яка організація, яка покладається на свої онлайн-сервіси, може стати жертвою атаки типу «відмова в обслуговуванні».
Ці атаки не лише призводять до виходу з ладу веб-сайту чи програми, але й можуть спричинити фінансові втрати, шкоду репутації, регуляторні штрафи та, в багатьох випадках, слугувати прикриттям для серйозніших вторгнень. Розуміння того, як працюють атаки типу «відмова в обслуговуванні», які типи існують та які конкретні заходи можна вжити для їх пом’якшення, є важливим для підтримки безперервності бізнесу.
Що таке атака типу «відмова в обслуговуванні» (DoS) і чим вона відрізняється від DDoS-атаки?
Атака типу «відмова в обслуговуванні» (DoS) — це навмисна дія, під час якої кіберзлочинець використовує один комп’ютер або дуже обмежений набір ресурсів для перевантаження певного сервісу, зазвичай шляхом спрямування великого обсягу трафіку на певну IP-адресу. Мета проста: зруйнувати ресурси сервера , щоб він перестав відповідати на легітимні запити.
Класична форма DoS-атаки полягає у надсиланні величезної кількості пакетів (блоків даних) на цільову IP-адресу, що перевищує можливості сервера. Коли обсяг запитів перевищує доступну пам'ять, процесор або пропускну здатність, система більше не може обробляти легітимні з'єднання, і сервіс стає непридатним для використання або надзвичайно повільним.
Ще одна поширена стратегія — зосередитися на пропускній здатності . Замість того, щоб намагатися вичерпати внутрішні ресурси сервера, зловмисник прагне повністю заповнити пропускну здатність лінії зв'язку. Навіть якщо брандмауер або фільтри блокують шкідливий трафік, перевантаження мережі вже відбулося, і користувацький досвід серйозно постраждав.
Коли ту саму концепцію помножити на сотні, тисячі або навіть мільйони джерел, ми переходимо від DoS-атаки до розподіленої атаки типу «відмова в обслуговуванні» (DDoS) , яку набагато складніше виявити та стримати, оскільки шкідливий трафік, здається, надходить від безлічі різних користувачів, розкиданих по всьому світу.
Що таке DDoS-атака та як працюють ботнети?
DDoS-атака (розподілена відмова в обслуговуванні) полягає у використанні кількох скомпрометованих пристроїв для запуску скоординованої великої хвилі трафіку проти цілі: веб-сервера, API, DNS, корпоративної VPN або, загалом, будь-якої служби, що має доступ до Інтернету.
Зловмисник раніше заражав комп'ютери, сервери, пристрої Інтернету речей, смартфони та інше підключене обладнання, щоб перетворити їх на ботнети або зомбі-комп'ютери . Ці пристрої контролюються дистанційно за допомогою шкідливого програмного забезпечення, і в заздалегідь визначений момент кіберзлочинець наказує всій мережі надсилати масові запити до цілі, доки вона не буде перевантажена.
На практиці цей потік може проявлятися як, здавалося б, звичайні HTTP-запити, DNS-запити, UDP-пакети або TCP-з’єднання . Оскільки трафік походить з тисяч різних IP-адрес і може дуже нагадувати трафік законних користувачів, розрізнення законної та шкідливої активності стає набагато складнішим, а виявлення — справжнім викликом.
Крім того, у багатьох сценаріях DDoS-атаки використовуються як відволікаючий маневр, щоб приховати серйозніші вторгнення . Поки ІТ-команда зосереджується на відновленні послуг та стримуванні трафіку, зловмисники можуть спробувати скористатися вразливостями, викрасти дані або просунутися латерально через внутрішню мережу.
Таким чином, захист від DDoS-атак повинен поєднувати запобігання, раннє виявлення та автоматизоване пом'якшення наслідків , а також належне планування реагування на інциденти, щоб уникнути потрапляння в пастку зосередження виключно на недоступності сервісу.
Поширені мотиви DDoS-атак
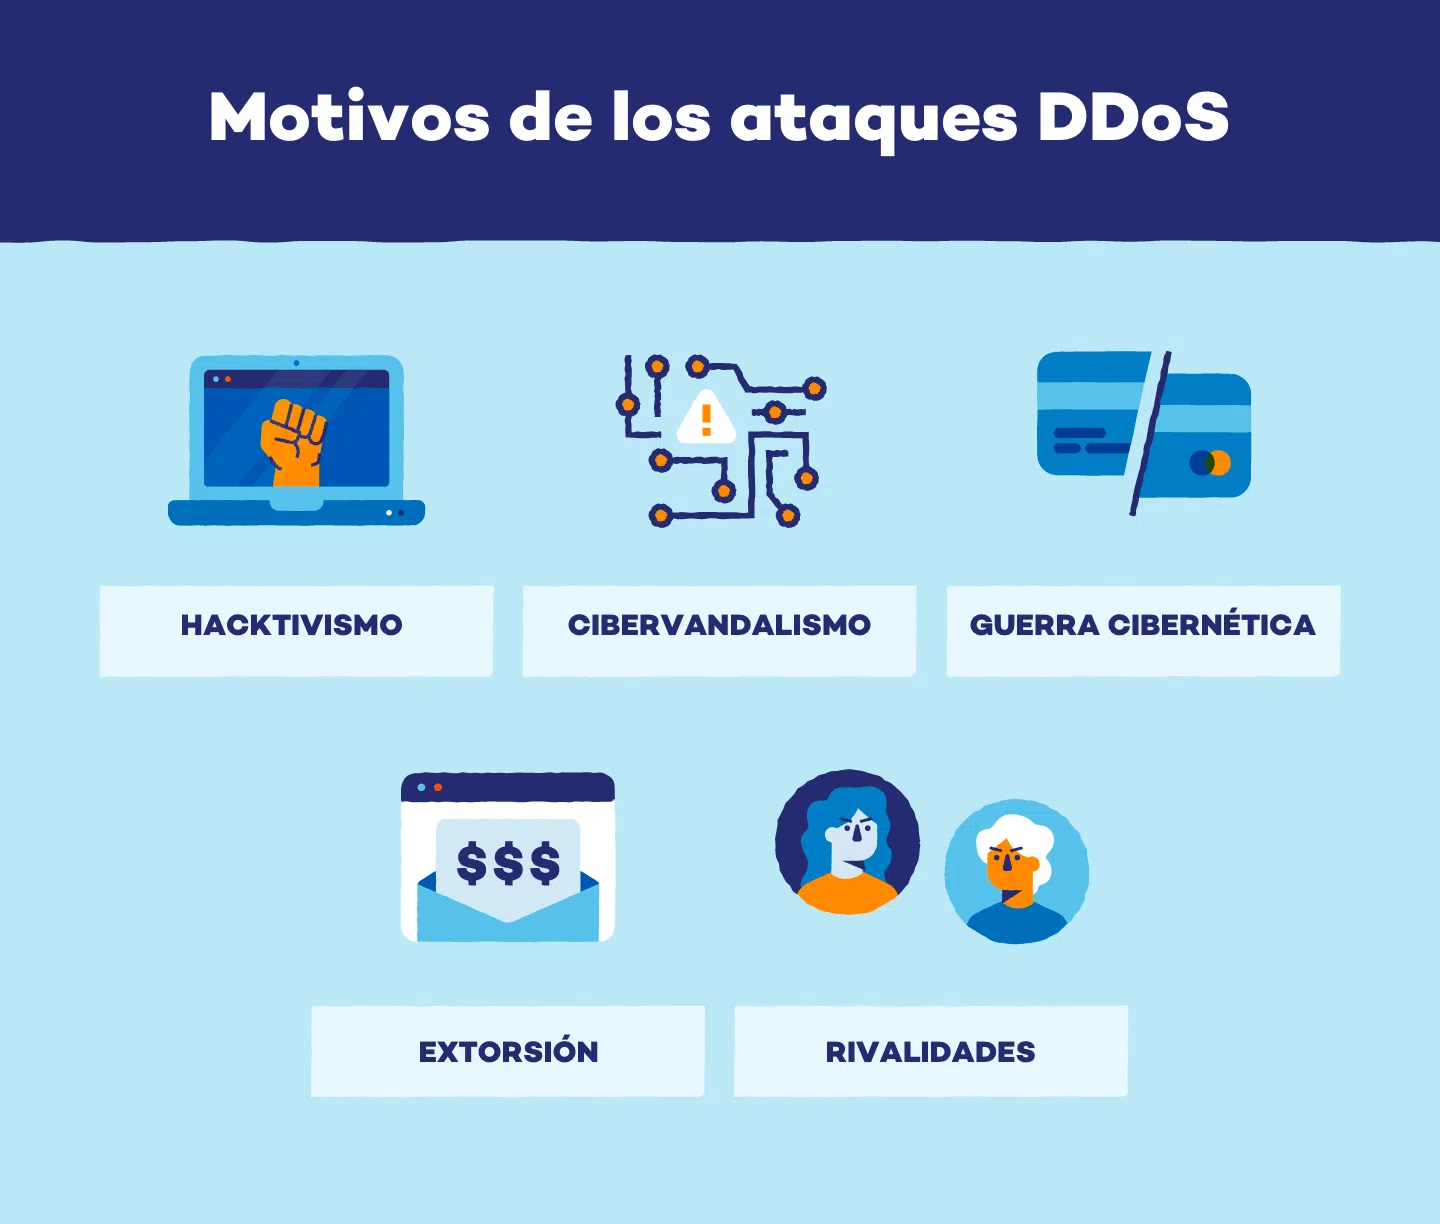
Інциденти відмови в обслуговуванні далеко не є безглуздими атаками, вони часто зумовлені економічними, ідеологічними, конкурентними або навіть особистими інтересами . Розуміння причин допомагає оцінити ризик і краще підготувати плани реагування.
Однією з найпряміших мотивів є фінансове вимагання . Зловмисник розпочинає DDoS-атаку на компанію, паралізуючи її онлайн-сервіси, а потім вимагає оплату (зазвичай у криптовалюті) в обмін на зупинення атаки. У компаніях, які сильно залежать від своєї онлайн-присутності, кожна година простою може призвести до значних збитків, що збільшує тиск, щоб піддатися шантажу.
Атаки, мотивовані «особистою справедливістю», також є поширеними , коли окрема особа або група людей затаїли ворожість до певної компанії чи організації. Це можуть бути незадоволені клієнти, колишні співробітники або особи, які вважають, що компанія діяла несправедливо, і вони використовують DDoS-атаки як форму помсти, щоб зашкодити її публічному іміджу.
У сфері соціальної справедливості або хактивізму певні групи здійснюють DDoS-атаки як форму цифрового протесту. Мета полягає в тому, щоб підвищити обізнаність про політичну, соціальну чи екологічну проблему шляхом паралізування вебсайтів урядів, ЗМІ, фінансових установ або компаній, пов'язаних зі суперечкою, яку вони хочуть засудити.
На більш критичному рівні виникає кібервійна або цифрова війна , де DDoS-атаки використовуються як інструменти в геополітичних конфліктах. Тут цілями зазвичай є критична інфраструктура: оператори телекомунікацій, енергетичні компанії, транспортні системи, заклади охорони здоров'я, державні адміністрації або фінансові послуги, які прагнуть створити нестабільність або тиск на країну-суперницю.
Також присутня недобросовісна конкуренція : деякі компанії абсолютно незаконним чином вдаються до DDoS-атак на своїх конкурентів, щоб заблокувати їхні інтернет-магазини, зупинити ключові акції або пошкодити сприйняття надійності атакованого бренду.
Зрештою, є кіберзлочинці, мотивовані технічними знаннями та репутацією в підпільній спільноті . Вони прагнуть продемонструвати свої навички, поділитися журналами успішних атак або навіть використовувати їх як портфоліо, щоб пізніше бути найнятими компаніями з високим капіталом на посади в червоних командах або для контрольованих стрес-тестів.
Реальний вплив DDoS-атак на бізнес
Наслідки добре організованої DDoS-атаки виходять далеко за рамки простого тимчасового збою. Її вплив призводить до прямих фінансових збитків, операційної побічної шкоди та довгострокового впливу на репутацію та дотримання нормативних вимог.
З економічної точки зору, недоступність або погіршення якості послуги призводить до втрати продажів (в електронній комерції, онлайн-банкінгу, SaaS тощо), збільшення кількості повернень або скасування замовлень та перевантаження каналів обслуговування клієнтів, які переповнені скаргами та запитами через збій.
На операційному рівні DDoS-атака може блокувати критично важливі внутрішні програми , порушувати роботу інструментів для співпраці, CRM, ERP або систем продажу заявок, що значно знижує продуктивність. Якщо атака продовжується, вона нерідко призводить до помилок у бізнес-процесах, втрати поточних транзакційних даних або порушень угод про рівень обслуговування (SLA) з клієнтами.
Корпоративна репутація також страждає. Новини про успішну атаку швидко поширюються та можуть призвести до втрати довіри з боку клієнтів, партнерів та інвесторів. Один серйозний інцидент може спровокувати розслідування регуляторних органів та поставити під сумнів зрілість організації в галузі кібербезпеки.
У регульованих секторах доступність послуг також є юридичною вимогою . Такі нормативні акти, як GDPR, PCI-DSS, HIPAA та, в Іспанії, Національна система безпеки (ENS), вимагають забезпечення безперервності певних послуг та захисту персональних даних від тривалого простою. DDoS-атака, яка виводить з ладу критично важливі системи, може призвести до штрафів та зобов'язань щодо повідомлення органів влади.
Таким чином, пом'якшення наслідків DDoS-атак не можна розглядати як необов'язкову розкіш, а як ключовий елемент загальної стратегії управління ризиками та забезпечення безперервності бізнесу компанії .
Основні типи DDoS-атак
DDoS-атаки еволюціонували за обсягом та складністю, і сьогодні їх зазвичай класифікують на три основні категорії: об'ємні, атаки на вичерпання стану або ресурсів та атаки на рівні додатків . Кожен тип використовує різні слабкі місця в інфраструктурі.
У волюметричних атаках метою є перенасичення доступної пропускної здатності мережі. До жертви генерується стільки трафіку, що пропускна здатність глобальної мережі (WAN) перевантажується, роблячи інші сервіси недоступними. Цільова IP-адреса не обов'язково повинна бути пов'язана з певним сервером; її просто потрібно маршрутизувати в Інтернеті.
Деякі з найвідоміших прикладів – це UDP-флуди , які надсилають велику кількість UDP-пакетів без очікуваної відповіді, та атаки типу DNS Reflection/Amplification , де відкриті DNS-сервери використовуються для посилення трафіку до жертви. Навіть якщо брандмауери скидають ці пакети, якщо пропускна здатність низхідного каналу перенасичена, зловмисник досягне своєї мети.
Під час атак на вичерпання стану або ресурсів ціллю є вже не стільки пропускна здатність, скільки обчислювальні можливості пристроїв зі збереженням стану: брандмауерів, IPS, балансувальників навантаження або самих TCP-серверів. Ці пристрої підтримують таблиці стану з'єднань, і кожен запис споживає пам'ять та ресурси.
Класичний SYN Flood надсилає шквал SYN-пакетів, які відкривають напіввстановлені з'єднання, але ніколи повністю їх не завершують, заповнюючи таблицю, доки вона не зможе вмістити більше записів. Тим часом, TCP Connection Flood може використовувати, здавалося б, легітимні TCP-з'єднання, але зі швидкістю, вищою, ніж брандмауер може їх обробити, перериваючи зв'язок для служб за брандмауером і навіть впливаючи на з'єднання LAN-DMZ.
Зрештою, атаки на рівні додатків (рівень 7) зосереджені на виснаженні певних ресурсів певного сервісу, таких як процесор, пам'ять або кількість одночасних сеансів на веб-сервері. Вони, як правило, тихіші, оскільки можуть бути згенеровані з відносно низькими обсягами трафіку та часто походять з однієї машини.
Типовими прикладами є Slowloris , який відкриває багато HTTP-з'єднань із сервером і підтримує їх відкритими, надсилаючи неповні заголовки протягом тривалого часу, RUDY , який надсилає запити з дуже довгими та повільними тілами, або THC-SSL , який змушує численні повторні узгодження TLS/SSL перевантажувати процесор HTTPS-сервера.
Роль площини керування та атак перевантаження з'єднань
У сучасній мережі важливо розрізняти площину даних і площину керування . Перша відповідає за пересилання пакетів з високою швидкістю, тоді як друга обробляє маршрутизацію, керування сеансами та рішення щодо протоколу. Площина керування, по суті, є «мозком» мережевого пристрою.
Атаки типу «перевантаження з’єднань» спеціально розроблені для перевантаження площини керування та систем, що керують з’єднаннями. Зловмисник намагається відкрити величезну кількість одночасних сеансів із сервером або мережевим пристроєм (наприклад, використовуючи SYN-перевантаження або подібні варіанти), не завершуючи їх успішно.
Хоча цільова система виділяє ресурси на керування цими неповними з’єднаннями, використання пам’яті та процесора виснажується . Зрештою, пристрій більше не може приймати нові легітимні запити або просто дає збій. Це може вплинути на веб-сервери, маршрутизатори, комутатори, брандмауери та балансувальники навантаження, тому доцільно звернутися до детального аналізу мережевого обладнання.
Коли площину керування скомпрометовано таким чином, вплив не обмежується одним сервісом: це може призвести до втрати маршруту, обривів сеансів BGP, перебоїв у роботі VPN-тунелів та, загалом, нестабільності всієї мережевої інфраструктури. Тому захист цієї площини керування є пріоритетом у будь-якій серйозній стратегії захисту від DDoS-атак.
Найкращі практики захисту та пом'якшення наслідків DDoS-атак
Ефективний захист від атак типу «відмова в обслуговуванні» вимагає багаторівневого підходу , що поєднує превентивні заходи, постійний моніторинг, спеціальні технології та чітку стратегію реагування на інциденти. Немає єдиного чарівного засобу, але є набір найкращих практик, які за умови ефективного поєднання значно підвищують стійкість.
Першим кроком є наявність чітко визначеного плану реагування на DDoS-атаки . Цей документ має визначати ролі та обов'язки, внутрішні та зовнішні канали зв'язку, технічні та бізнес-процедури ескалації, а також критерії залучення постачальників, операторів або органів влади, якщо це необхідно.
Бажано проводити регулярні оцінки ризиків мережевої інфраструктури та критично важливих програм. Це включає перегляд конфігурацій, виявлення єдиних точок відмови, перевірку пропускної здатності з'єднання, оновлення та встановлення виправлень систем для усунення відомих вразливостей, а також планування непередбачених сценаріїв.
Багаторівнева безпека поєднує брандмауери, системи запобігання вторгненням (IPS), брандмауери веб-застосунків (WAF), списки контролю доступу (ACL), обмеження швидкості та спеціалізовані рішення для пом'якшення DDoS-атак, як локально, так і в хмарі. Кожен елемент охоплює різний тип атаки або вектор, тому, якщо один дасть збій, інший може виступати резервним.
Безперервний моніторинг мережевого трафіку є важливим для виявлення аномалій у режимі реального часу. Інструменти аналізу потоку та рішення на основі машинного навчання дозволяють визначити, що вважається нормальною схемою трафіку, та запускати сповіщення, коли спостерігаються різкі відхилення в обсязі, розмірі пакетів, використовуваних протоколах або швидкості з'єднання.
Співпраця з інтернет-провайдерами (ISP) та спеціалізованими постачальниками є ще одним ключовим елементом. Багато об'ємних атак неможливо ефективно запобігти навіть з мережі клієнта, оскільки канали доступу вже перевантажені. У цих випадках важливо, щоб фільтрація та очищення трафіку виконувались якомога ближче до джерела атаки.
Методи пом'якшення: фільтрація, очищення та обмеження трафіку
Спеціальні методи запобігання DDoS-атакам поєднуються для відділення легітимного трафіку від шкідливого з мінімальним впливом на взаємодію з користувачем. Головне — реагувати швидко та точно, уникаючи як системних збоїв, так і масових хибних спрацьовувань.
По-перше, розширене виявлення спирається на поведінковий та протокольний аналіз. Відстежуються поведінкові моделі: розмір пакетів, частота запитів, географічний розподіл IP-адрес та незвичайне використання певних портів або протоколів (TCP, UDP, ICMP). Системи на основі штучного інтелекту та машинного навчання вчаться розрізняти законні сплески (наприклад, маркетингову кампанію) та поточну атаку.
Після виявлення атаки застосовуються механізми фільтрації та блокування IP-адрес . Це може включати внесення до чорного списку адрес або діапазонів, пов’язаних із ботнетом, блокування певних країн, якщо бізнес це дозволяє, або відключення вхідного трафіку на основі певних критеріїв репутації IP-адрес.
Маршрутизація трафіку до центрів очищення – ще одна поширена техніка. Весь трафік, призначений для жертви, перенаправляється, зазвичай від оператора, до спеціалізованої інфраструктури, яка аналізує його в режимі реального часу, відкидає шкідливий трафік і пересилає компанії лише безпечний трафік через виділені канали зв'язку або захищені тунелі.
У крайніх випадках можна використовувати методи чорних дір або нульової маршрутизації , коли весь трафік (легітимний і шкідливий) перенаправляється на «чорний маршрут», де він повністю відкидається. Цей радикальний варіант може бути корисним для захисту частини мережі та стабілізації решти або як крайній захід для запобігання атаці, яка може зруйнувати всю інфраструктуру.
Крім того, обмеження швидкості дозволяє обмежити кількість запитів або підключень, які одна IP-адреса, користувач або сегмент мережі може зробити протягом заданого періоду часу. Це зменшує можливості зловмисника перевантажити сервіс з одного джерела та допомагає стримувати перевантаження підключень або атаки рівня 7.
Балансування навантаження, резервування та архітектура захисту від DDoS-атак
Окрім конкретних методів, важливо проектувати інфраструктуру зі стійкою архітектурою . Балансування навантаження розподіляє трафік між кількома серверами або місцями розташування, запобігаючи перетворенню однієї системи на вузьке місце та ускладнюючи для атаки одночасне виведення з ладу всієї платформи.
Існування резервних серверів і з’єднань дозволяє безперервно обслуговувати легітимний трафік, якщо один із них постраждає або його потрібно ізолювати під час ліквідації наслідків. Коли сервіси розподілені між різними центрами обробки даних або хмарними провайдерами, здатність поглинати атаки та перенаправляти трафік значно зростає. Крім того, доцільно проводити аналіз продуктивності мережі.
Залежно від розміру та потреб компанії, можна розглянути різні архітектури Anti-DDoS . Одним із варіантів є розгортання рішень захисту з власної мережі оператора (ISP), які очищатимуть трафік перед його передачею через той самий контрактний канал зв'язку. Інша альтернатива, дуже поширена, коли є офіси в кількох країнах та різні інтернет-провайдери, полягає у використанні хмарних рішень, які створюють віртуальні з'єднання "точка-точка" для передачі чистого трафіку.
Ці рішення можуть працювати в режимі на вимогу , активуючись при виявленні атаки, або в режимі постійної активності , постійно перевіряючи весь трафік. Режим постійної активності пропонує практично миттєве виявлення та пом'якшення наслідків, але за рахунок збільшення споживання ресурсів та витрат; режим на вимогу зменшує поточні витрати, але може призвести до затримки відповіді на кілька секунд або хвилин.
У випадку іспанського державного сектору та деяких критичних середовищ, зазвичай вимагається сертифікація цих рішень відповідно до Національної схеми безпеки (ENS) , яка визначає суворі вимоги щодо експлуатації, захисту інфраструктури та безперервності бізнесу, що переглядаються щорічно.
Захист від DDoS-атак на основі периферійних обчислень та керованих сервісів
В останні роки значного поширення набули сервіси захисту від DDoS-атак, засновані на периферійних обчисленнях . Ці сервіси спираються на глобальні мережі розподілених точок присутності, які діють як перша лінія захисту, поглинаючи та пом'якшуючи атаки якомога ближче до їхнього джерела.
Серед його головних переваг – масштабована здатність до пом’якшення наслідків : він може динамічно збільшувати ресурси, необхідні для боротьби з масованими атаками, без необхідності інвестувати у власне обладнання компанії. Це особливо корисно проти об’ємних атак, які в іншому випадку перевантажили б канали доступу.
Ці постачальники зазвичай мають глобальну аналітику загроз , збираючи інформацію від мільйонів клієнтів та подій у режимі реального часу. Це дозволяє їм виявляти нові моделі атак, блокувати нові ботнети та оновлювати свої системи виявлення ще до того, як це вплине на конкретного клієнта.
Крім того, завдяки розподіленій інфраструктурі центру очищення , шкідливий трафік зменшується з меншою затримкою, оскільки пакети обробляються на вузлі, близькому до точки їх походження. Це мінімізує вплив на взаємодію з користувачем та зменшує затримку, що додається процесом очищення.
З економічної точки зору, захист від DDoS на периферії пропонує краще співвідношення витрат та вигод , оскільки організації отримують переваги економії від масштабу без необхідності купувати та обслуговувати спеціалізоване обладнання або мати великі внутрішні команди, що займаються виключно DDoS.
Доповнюючи цей підхід, керовані оператором послуги захисту від DDoS-атак забезпечують додатковий рівень цінності. Телекомунікаційний оператор бачить значну частину інтернет-трафіку, що дає йому унікальну перспективу для виявлення атак, передбачення нових кампаній та впровадження заходів щодо пом'якшення наслідків безпосередньо у своїй мережі.
Цінність людського фактора: команди експертів, навчання та навчання
Хоча технології є важливими, надійний захист від DDoS-атак також залежить від спеціалізованого обладнання та добре навченого персоналу . Багато операторів та постачальників послуг безпеки мають операційні центри, які цілодобово відстежують атаки, аналізують тривоги та коригують контрзаходи в режимі реального часу.
Наявність експертів, що спеціалізуються на виявленні та пом'якшенні DDoS-атак, має вирішальне значення, особливо у складних атаках, які поєднують кілька векторів або змінюють тактику під час інциденту. Ці команди можуть адаптувати правила, удосконалювати фільтри та, перш за все, мінімізувати вплив на легітимний трафік.
Внутрішнє навчання ІТ- персоналу та персоналу служби безпеки також є ключовим. Наявності передових інструментів недостатньо, якщо ніхто не знає, як їх інтерпретувати або приймати рішення, коли час спливає. Навчання команд розпізнаванню ранніх ознак попередження, швидкому переведенню на новий рівень та координації із зовнішніми постачальниками скорочує середній час реагування.
Тренування та контрольовані стрес-тести (іноді за допомогою третьої сторони) дозволяють практично перевірити плани реагування, стійкість системи та виявлення вузьких місць. Тренування «червоних команд» та тести, спрямовані на DDoS-атак, допомагають виявити неправильні конфігурації або нереалістичні процеси, які в іншому випадку стали б очевидними лише під час реальної атаки.
Зрештою, важливо не забувати про необхідність загальної обізнаності в організації . Бізнес-відділи, служба підтримки клієнтів та комунікації повинні знати, що робити у разі масштабного збою: як інформувати користувачів, які повідомлення передавати та як координувати реагування для захисту іміджу компанії.
Захист від DDoS-атак та загальну кібербезпеку мережі неможливо вирішити одним інструментом чи чарівною паличкою, а радше за допомогою поєднання стійких архітектур, передових технічних рішень, операторів з глобальною видимістю, спеціалізованих керованих послуг та кваліфікованих команд . Тільки поєднуючи всі ці елементи, можна реально зменшити ризик атаки типу «відмова в обслуговуванні», яка загрожує безперервності бізнесу та довірі клієнтів.