- Онлайн-шахраї видають себе за компанії, організації та окремих осіб, щоб викрадати дані та гроші через електронні листи, SMS-повідомлення, дзвінки та фальшиві веб-сайти.
- Інтернет-магазини, соціальні мережі, платформи електронної комерції та оголошення про роботу чи інвестиції – це ключові сценарії, де поширюється широкий спектр шахрайства.
- Завжди перевіряйте URL-адресу, остерігайтеся вигідних пропозицій, не повідомляйте облікові дані та перевіряйте зміни в банківському рахунку – це ключові заходи для зниження ризиків.
- Поєднання здорового глузду, перевірки інформації, інструментів безпеки та оперативного повідомлення є важливим для мінімізації впливу цих шахрайств.
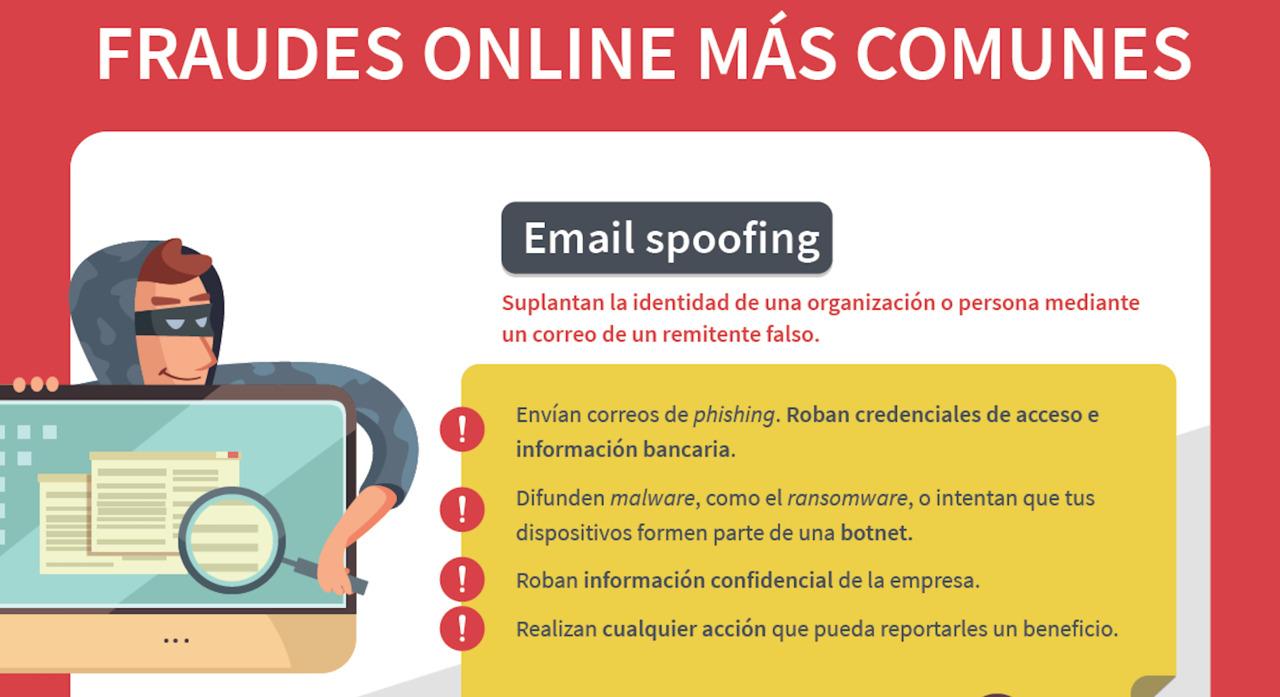
Сьогодні ми живемо, прикуті до телефонів та комп’ютерів, і хоча це має багато переваг, це також означає, що ми піддаємося дедалі частішим та витонченішим онлайн-шахрайствам . Фальшиві електронні листи, підозрілі SMS-повідомлення, веб-сайти, що імітують відомі магазини, та нібито ІТ-фахівці, які намагаються допомогти вам по телефону, – все це частина нашого повсякденного цифрового життя.
Щоб не потрапити в ці пастки, важливо розуміти, як вони працюють, які попереджувальні знаки вони подають, і які заходи безпеки ми можемо вжити, щоб відповідально здійснювати покупки, переглядати веб-сторінки та взаємодіяти в Інтернеті. У цій статті ви побачите найпоширеніші типи шахрайства, реальні приклади того, як діють кіберзлочинці, та практичні поради щодо їх раннього розпізнавання.
Онлайн-шахраї, які видають себе за великі компанії та організації
Одна з найпоширеніших схем шахрайства полягає в використанні назв відомих компаній або державних установ, таких як кур'єрські компанії, авіакомпанії, виробники мобільних телефонів або сама Податкова служба, для надсилання вам повідомлень, які виглядають офіційними , але насправді мають на меті викрасти ваші дані.
Часто можна отримати електронний лист нібито від поштової служби, компанії доставки або інтернет-магазину, в якому повідомляється, що у вас є посилка, яка очікує доставки, і вам потрібно сплатити невелику суму (наприклад, 3 євро) або підтвердити свою інформацію за посиланням. Натискання на нього відкриває підроблений веб-сайт , де вас просять ввести особисту інформацію або завантажує вірус на ваш пристрій.
В інших випадках повідомлення, схоже, надходить від Податкової служби, в якій стверджується, що після перевірки вашої податкової декларації ви маєте право на відшкодування та повинні подати запит на нього за посиланням . Це посилання перенаправляє вас на веб-сайт, який імітує офіційний, де вони вводять ваші банківські або податкові дані та викрадають їх.
Також поширеними є електронні листи, що видають себе за постачальників онлайн-послуг (наприклад, листи, що імітують Yahoo чи інші поштові служби), які попереджають вас про те, що ваш обліковий запис буде закрито, якщо ви не оновите свою інформацію протягом 24 або 48 годин . Хитрощі завжди однакові: вони змушують вас діяти терміново, щоб ви натискали на посилання, не замислюючись надто довго.
Існують навіть шахрайські програми безпеки та антивіруси, які маскуються під законні інструменти для захисту вашого комп’ютера, але насправді вони генерують фальшиві сповіщення, змушуючи вас платити за «очищення» системи або надання банківських реквізитів . Все, чого вони досягають, це заражають ваш пристрій або відключають непотрібні вам служби.
Соціальні мережі також є благодатним ґрунтом для видання себе за іншу особу . Від запитів на дружбу від невідомих профілів до супутніх програм, підозрілих відеодзвінків або посилань, якими ділилися в групах, вони можуть стати точками входу для шкідливого програмного забезпечення або для крадіжки облікових даних для входу до ваших облікових записів.
У багатьох випадках злочинці навіть видають себе за справжнього співробітника компанії, використовуючи його ім'я та посаду в переконливому електронному листі, щоб завоювати вашу довіру та змусити вас натиснути на шкідливе посилання або відкрити заражений файл.
Ще одна класична афера пов’язана з фальшивими веб-сайтами, які ідеально імітують легітимні інтернет-магазини, включаючи логотипи, дизайн, юридичний текст і навіть посилання, що перенаправляють на справжній сайт. Ці сайти демонструють товари високого попиту за смішно низькими цінами, щоб обманом змусити вас ввести інформацію про свою кредитну картку, яка зрештою потрапляє до рук кіберзлочинців. Дізнайтеся, як розпізнавати фальшиві пропозиції в інтернет-магазинах, щоб уникнути цих шахрайств.
У минулому також були дуже популярні фальшиві сповіщення від офіційних органів, такі як сумнозвісний «поліцейський вірус», який блокував екран комп’ютера, відображаючи нібито штраф за незаконний контент і вимагаючи сплати за його розблокування. Хоча цей конкретний випадок втратив свою ефективність, ця ідея зберігається в інших типах програм-вимагачів.
Зрештою, є також електронні листи, в яких повідомляється, що ви щасливий переможець лотереї, в якій ви навіть не брали участі, або пропонують вам добре оплачувану роботу за кордоном майже без жодних вимог. Мета зазвичай полягає в тому, щоб змусити вас надати свою особисту інформацію або внести авансом оплату нібито адміністративних зборів.
На веб-сайтах, що пропонують завантаження ігор, фільмів або програмного забезпечення, часто з’являються оманливі банери та фальшиві купони на знижку, замасковані під кнопки завантаження або неперевершені пропозиції, що зрештою передбачає підписку на надзвичайно дорогі «преміум-» послуги з використанням вашого номера телефону без вашого відома, доки не надійде рахунок.
Фішинг, смайшинг та вішинг: королі цифрового обману
Серед найпоширеніших шахрайств виділяються три методи, засновані на обмані та змушенні вас добровільно передати інформацію : фішинг, смайшинг та вішинг.
Фішинг полягає в масовому розсиланні електронних листів, які видають себе за банки, платформи електронної комерції, потокові сервіси або державні установи, використовуючи панікерський або настійний тон, щоб спонукати вас перейти за посиланням, що веде на підроблений веб-сайт, де вас просять ввести паролі або банківські реквізити . Візуально вони часто виглядають дуже правдоподібно, але веб-адреса та дрібні деталі дизайну їх видають.
Смайлінг — це та сама ідея, але вона здійснюється через SMS або повідомлення в таких додатках, як WhatsApp. Ці короткі текстові повідомлення вказують, наприклад, на те, що ваш обліковий запис заблоковано, що є підозріле стягнення або що вам потрібно сплатити невелику комісію , і вони часто містять скорочене посилання або номер телефону. Якщо ви зателефонуєте або відвідаєте веб-сайт, ви потрапите в пастку.
Вішинг здійснюється за допомогою телефонних дзвінків. Шахрай видає себе за співробітника банку, телефонної компанії, служби технічної підтримки або навіть державної установи та дуже переконливо намагається змусити вас надати конфіденційну інформацію або встановити програми віддаленого доступу на ваш комп'ютер . Вони часто виправдовують дзвінок нібито проблемами безпеки, незвичайною активністю в обліковому записі або технічними проблемами.
Щоб захистити себе від цих шахрайств, важливо розуміти, що ваш банк, державна установа чи велика компанія ніколи не запитуватимуть ваші повні паролі, коди підпису чи конфіденційну інформацію електронною поштою, SMS чи небажаним телефонним дзвінком . Якщо виникли сумніви, завершіть виклик або закрийте повідомлення та зверніться безпосередньо до офіційного каналу. Також важливо дотримуватися найкращих практик щодо створення надійних паролів та захисту ваших облікових даних для входу.
Шахрайство в інтернет-магазинах через пошукові системи
Багато покупок починаються в Google: ми шукаємо товар, порівнюємо ціни та вибираємо магазин з результатів. Проблема полягає в тому, що серед законних посилань можуть прослизати шахрайські оголошення та веб-сайти, які займають високі позиції в рейтингу, щоб заманити жертв.
У цих випадках злочинці створюють професійно виглядаючі вебсайти з назвами, дуже схожими на назви відомих магазинів, щоб заманити клієнтів цінами, значно нижчими за ринкову вартість, сміховинно низькою вартістю доставки або нібито блискавичними розпродажами . Після оформлення замовлення може статися кілька речей: ви можете нічого не отримати, можете отримати підроблений або надзвичайно неякісний товар, або вашу платіжну інформацію можуть використовувати для подальших платежів.
Щоб зменшити ризики, важливо не сліпо довіряти всьому, що з’являється у верхній частині результатів пошуку, і звертати пильну увагу на те, чи це спонсорована реклама, чи органічний результат . Не вся реклама є шахрайською, але зловмисники часто її використовують.
Ще один важливий момент – ретельно перевірити адресний рядок браузера , щоб переконатися, що URL-адреса відповідає URL-адресі офіційного магазину та не зазнала жодних незначних змін (зайвих або відсутніх літер, незвичайних доменів чи дивних закінчень). Також корисно пошукати відгуки інших користувачів у соціальних мережах та на форумах, оскільки багато разів люди вже повідомляли про порушення на веб-сайті.
Якщо пропозиція здається занадто гарною, щоб бути правдою, варто на мить зупинитися та подумати, чи має вона сенс. Кіберзлочинці полюють на почуття терміновості людей, особливо під час таких кампаній, як Чорна п'ятниця, Кіберпонеділок, Різдво або періоди розпродажів, коли поширюється шахрайство, замасковане під ексклюзивні акції . Зверніться до спеціальних посібників, щоб захистити себе в Чорну п'ятницю та уникнути тиску.
Ризики на платформах електронної комерції
Такі онлайн-майданчики, як Mercado Libre, Amazon, Temu, AliExpress та eBay, спростили віддалені покупки, але вони також стали розсадником шахрайства. Одним із найпоширеніших шахрайств є фішингові електронні листи, які видають себе за ці платформи , попереджаючи про проблеми з обліковим записом, проблеми безпеки або ексклюзивні призи.
Ці повідомлення містять посилання, які перенаправляють вас на підроблені копії платформи, де вас просять ввести ім’я користувача, пароль, а іноді й платіжну інформацію . Якщо ви введете цю інформацію, зловмисники зможуть отримати доступ до вашого реального облікового запису, змінити адреси, здійснювати покупки від вашого імені або навіть змінити пов’язану адресу електронної пошти. Якщо ви підозрюєте, що ваш обліковий запис було скомпрометовано, виконайте кроки для відновлення зламаного облікового запису та посилення безпеки вашої електронної пошти.
Ще одна поширена шахрайська схема пов’язана з тим, що нібито продавець пропонує продовжувати спілкування поза платформою (наприклад, через WhatsApp або електронну пошту), щоб «заощадити на комісіях» або краще керувати доставкою . Вони користуються цим, щоб пропонувати дорогі товари за смішно низькими цінами, переконувати вас здійснити прямий платіж, а потім ніколи нічого не надсилати.
Також трапляються випадки, спрямовані на продавців, коли покупець, отримавши товар, стверджує, що він дефектний, і вимагає повернення коштів . Платформа повертає гроші, але ймовірний покупець або не повертає товар, або надсилає інший, нікчемний товар. Цей тип шахрайства використовує політику захисту прав споживачів.
Крім того, деякі шахраї покладаються на телефонні дзвінки, видаючи себе за службу підтримки клієнтів платформи, під приводом заблокованого замовлення або підозрілої спроби доступу, намагаючись отримати від вас підтвердження кодів, даних картки або облікових даних.
Незалежні інтернет-магазини та спеціалізовані веб-сайти
Окрім великих торговельних майданчиків, багато людей роблять покупки в інтернет-магазинах, якими керують малі підприємства, підприємці або бренди, що продають товари з власних вебсайтів. Хоча більшість із них є цілком легітимними, існує ризик того, що навіть вебсайти чесних компаній могли бути зламані без їхнього відома.
Зловмисники часто використовують вразливості в системі керування контентом, плагінах або незахищених конфігураціях для встановлення шкідливого коду, відомого як «веб-скімери». Цей тип шкідливого програмного забезпечення фіксує дані, які ви вводите в платіжні форми, включаючи номер картки, термін дії та код CVV , і надсилає їх кіберзлочинцям.
Тому, перш ніж купувати щось у менш відомому магазині, варто приділити хвилинку дослідженню. Бажано знайти інформацію про компанію, перевірити її профілі в соціальних мережах, прочитати зовнішні відгуки та перевірити, хто стоїть за проєктом . До веб-сайту, який не пропонує чіткої контактної інформації, адреси чи назви компанії, слід ставитися з підозрою.
Ще один поширений трюк, який використовують шахраї, полягає у створенні доменів, що дуже схожі на домени легітимних брендів, шляхом зміни однієї літери або використання різних розширень (наприклад, .shop замість .com). Вкрай важливо перевірити, чи адреса точно відповідає очікуванням, а не є підозрілою варіацією.
Коли ви перейдете до процесу оплати, важливо перевірити, чи сторінка використовує безпечне HTTPS-з’єднання (значок замка в адресному рядку браузера). Хоча це не гарантує повної надійності, це служить початковим фільтром для відсіювання веб-сайтів, які навіть не шифрують інформацію.
Ще однією гарною практикою є використання віртуальних або передплачених карток для епізодичних покупок , щоб у разі витоку ваших даних фінансовий вплив був обмежений. Багато банків дозволяють створювати тимчасові картки з обмеженим балансом спеціально для таких типів онлайн-покупок.
Соціальні мережі стали ринком для продажу практично всього, що також призвело до сплеску шахрайства. Одним із дуже поширених методів є створення фальшивих профілів, які імітують офіційні акаунти банків, брендів або навіть відомих людей , використовуючи той самий логотип, фотографії та схожу біографію.
Кіберзлочинці використовують інструменти веб-скрапінгу для моніторингу коментарів на реальних акаунтах, а потім зв’язуються з користувачами, які звернулися по допомогу або висловили занепокоєння, через особисті повідомлення. Таким чином, вони представляють себе представниками служби підтримки клієнтів і запитують особисту або банківську інформацію для «вирішення» проблеми.
Спонсорована реклама в соціальних мережах також використовується для просування нереалістичних пропозицій, фальшивих розіграшів або нібито модних товарів за смішно низькими цінами . Часто вони перенаправляють користувачів на шахрайські веб-сайти, які збирають фінансову інформацію або підписують вас на платні послуги без вашої явної згоди.
Під час купівлі через соціальні мережі вкрай важливо перевірити обліковий запис: перевірте кількість підписників, активність у коментарях, вік профілю та частоту публікацій . Продавець з повагою зазвичай має послужний список та регулярну активність, а не щойно створений профіль майже без публікацій.
Завжди варто остерігатися підозріло низьких цін і звертатися за відгуками до інших користувачів. У разі шахрайства важливо зберігати скріншоти, повідомлення та підтвердження оплати, щоб ви могли повідомити про це як саму соціальну мережу, так і правоохоронні органи.
На Facebook Marketplace, де відчуття зв'язку змушує людей почуватися комфортніше, є безліч оголошень про продаж неіснуючих або дефектних товарів. Часто фотографії показують товар у ідеальному стані, але після отримання він пошкоджений, дуже відрізняється від опису або взагалі не має жодного значення . Завжди, коли це можливо, бажано побачити та спробувати товар, перш ніж платити.
Також поширеною є тактика шалено низьких цін: якщо товар коштує значно менше, ніж деінде, це, ймовірно, не вигідна покупка, а шахрайство. Порівняння цін на інших платформах допомагає виявити підозрілі розбіжності та уникнути пастки, розрахованої на крадіжку ваших грошей.
Зрештою, остерігайтеся фальшивих розіграшів та фішингових повідомлень, які використовують бренд Facebook Marketplace як приманку. Зазвичай вони надходять у вигляді електронних листів або сповіщень, що обіцяють подарунки чи бонуси в обмін на натискання та заповнення форм особистою інформацією , яка потім використовується для інших шахрайств.
Фальшиві пропозиції роботи та шахрайство з працевлаштуванням
Шахрайство з працевлаштуванням використовує потребу або бажання людей у кар'єрному зростанні, пропонуючи непрозорі, високооплачувані вакансії з мінімальними вимогами . Вони часто надходять електронною поштою, через професійні соціальні мережі або месенджери.
Типовим прикладом є так звані посади «таємного покупця» або фінансового посередника, коли шахрай надсилає чек або грошовий переказ на суму, більшу за узгоджену, і просить вас повернути різницю на інший рахунок . На той час, коли банк виявляє, що чек був підробленим, ви вже надіслали шахраю справжні гроші.
Також спостерігається поширення фіктивних компаній, які вимагають авансу за курси, матеріали чи адміністративні процедури, щоб отримати доступ до нібито обраної роботи. Щойно вони отримують гроші, вони перестають відповідати та безслідно зникають.
Щоб захистити себе, остерігайтеся небажаних пропозицій, які надходять раптово та не відповідають вашому професійному профілю, і ніколи не вносьте підозрілі чеки та не повертайте готівкові розбіжності без перевірки вашим банком справжності платежу. Звернення до банку до затримки коштів до перевірки чека є основним запобіжним заходом.
Фальшиві лотереї та шахрайство, спрямовані на бенефіціарів
Ще одна класична афера, яка ніколи не виходить з моди, – це електронний лист, у якому повідомляється про виграш в іноземній лотереї або мільйон доларів у розіграші, про який ви навіть не чули . Зазвичай вас просять сплатити невелику комісію або за управління призом, а також надіслати особисту інформацію для виведення грошей.
Тривожні ознаки очевидні: відправником зазвичай є фізична особа, а не офіційна організація; повідомлення надсилається кільком одержувачам; а текст часто містить граматичні помилки або дивні вирази . Швидкий пошук в Інтернеті зазвичай підтверджує, що це повторюване шахрайство.
Тісно пов'язані з цими практиками так звані «афери з бенефіціарами», коли хтось видає себе за бізнесмена, спадкоємця або навіть члена королівської родини, якому потрібно вивести велику суму грошей з країни, і пропонує вам комісію в обмін на вашу допомогу . Історія прикрашена деталями, які роблять її правдоподібною, але вона завжди закінчується численними невеликими платежами, виправданими як судові витрати або комісійні.
Якщо ви натрапляєте на такі повідомлення, найрозумніше пам’ятати, що ніхто не роздає великих статків електронною поштою, і що будь-яка обіцянка легких грошей без зусиль майже напевно є шахрайством.
Шахрайство в онлайн-знайомствах та сексуальне вимагання
Платформи знайомств та соціальні мережі також є спільним місцем для так званих «ловців кетів»: людей, які створюють фальшиві профілі, використовуючи вкрадені фотографії та особисті дані інших людей з метою обману інших користувачів.
Спочатку все здається романтичною історією або глибокою дружбою: інша людина за короткий час виявляє сильні емоції, постійно приділяє вам увагу та, якомога швидше, намагається перевести розмову в приватні канали за межі платформи знайомств.
Після того, як ви завоюєте свою довіру, починаються прохання: гроші для хворого родича, на квиток на літак, щоб врятувати бізнес, що зазнає труднощів, або оплатити рахунок за екстрену медичну допомогу. В інших випадках вони тиснуть на вас, щоб ви поділилися інтимними фотографіями чи відео, які потім використовують для шантажу , погрожуючи надіслати їх контактам або опублікувати, якщо платежі не будуть здійснені.
Щоб зменшити ризик, важливо налаштувати соціальні мережі з найвищими можливими налаштуваннями конфіденційності, не приймати запити від незнайомців без перевірки того, хто за ними стоїть, та уникати обміну особистою чи банківською інформацією з людьми, яких ви знаєте лише онлайн.
Якщо ви коли-небудь вирішите зустрітися особисто з кимось, з ким познайомилися лише онлайн, переконайтеся, що це буде в громадському місці, повідомте комусь, кому ви довіряєте, де ви будете, та уникайте ситуацій, які можуть поставити під загрозу вашу безпеку. І, звичайно, не займайтеся секстингом, якщо ви не готові повністю відмовитися від цих зображень.
Фальшиві кредити, оренда та продаж автомобілів
Шахраї також використовують потребу у фінансуванні, пропонуючи швидкі позики з надзвичайно низькими процентними ставками та надмірно вигідними умовами . Зазвичай вони розміщують рекламу в соціальних мережах, на форумах або в коментарях до блогів, а також керують усім через електронні листи від безкоштовних сервісів.
Ознаки шахрайства досить чіткі: вони пропонують великі суми грошей майже без жодних вимог, вони завжди просять попередню оплату управлінських витрат , і вони зазвичай вимагають, щоб платіж здійснювався через сервіси, які важко відстежити, такі як Western Union, MoneyGram або перекази на іноземні рахунки.
Щось подібне відбувається з фальшивою орендою житла на відпочинок або довгостроковою орендою, а також з продажем вживаних автомобілів. В оголошеннях показують розкішні квартири чи автомобілі за цінами, значно нижчими за ринкову вартість, а коли ви запитуєте, нібито власник стверджує, що знаходиться за кордоном і не може подорожувати . Щоб забезпечити бронювання, вони просять передоплату через платформи, які нібито виступають посередниками.
Багато з цих шахрайств згадують відомі веб-сайти, такі як Airbnb або TripAdvisor, але лише як привід для додання достовірності; насправді транзакція ніколи не відбувається через ці платформи . Пошук у Google Images за фотографіями оголошення або адресою нерухомості зазвичай показує, що були використані зображення з непов’язаних сайтів.
Перш ніж надсилати гроші, дослідіть відгуки про рекламодавця, перевірте, чи повідомляли інші користувачі про подібні випадки, та остерігайтеся тих, хто, здається, прагне укласти угоду та приймає будь-які умови беззаперечно . Як для оренди, так і для купівлі транспортного засобу, бажано особисто оглянути товар, коли це можливо.
Інвестиційне шахрайство, фальшиві «лайки» та рахунки-фактури
У фінансовому секторі інвестиційні шахрайства швидко зростають, коли нібито брокери або довірені консультанти зв'язуються з людьми через соціальні мережі або холодні дзвінки, обіцяючи надзвичайно високу прибутковість криптовалют, акцій або ексклюзивних проектів.
Процес зазвичай схожий: вони просять відносно невеликий початковий депозит, який потім «доводять» за допомогою скріншотів або маніпульованих інформаційних панелей, що приніс прибуток. Щойно ви їм довіряєте, вони заохочують вас вносити дедалі більші суми . Коли ви намагаєтеся вивести свої гроші, виникають виправдання, запитуються нові «необхідні» платежі, і, зрештою, вони зникають разом з усім.
Так звана «афера з лайками» використовує пошук людей додаткового заробітку. Вона починається зі зв’язку через WhatsApp, де пропонуються дуже прості завдання, такі як лайк контенту або підписка на облікові записи, в обмін на невеликі, негайні комісійні . Потім вас запрошують до каналу Telegram, де вас поступово змушують інвестувати гроші в нібито завдання або вищі рівні, доки ви не втратите все, що вклали.
Ще однією поширеною аферою є шахрайство «дитина в біді», коли хтось видає себе за вашого сина чи доньку через повідомлення у WhatsApp або інших додатках, стверджуючи, що втратив телефон, має проблеми з банком або перебуває в терміновій ситуації та потребує швидкої готівкової позики . Мета полягає в тому, щоб використати ваш страх і прихильність, щоб змусити вас надіслати великі суми грошей, не перевіряючи їхню історію.
Зрештою, шахрайство з рахунками-фактурами особливо впливає на бізнес та самозайнятих осіб. Злочинці видають себе за постійних постачальників і за допомогою добре складених електронних листів просять здійснювати майбутні платежі на «новий» банківський рахунок, який вони контролюють . В інших випадках вони перехоплюють законний рахунок-фактуру, надісланий клієнту, змінюють номер рахунку та надсилають його повторно, тож гроші потрапляють до рук шахрая, і жодна зі сторін не усвідомлює цього на той момент.
Щоб мінімізувати ці ризики, вкрай важливо встановити чіткі внутрішні процедури: перевіряйте будь-які зміни на банківському рахунку телефоном зі звичайним контактом , не довіряйте електронним листам із запитами на термінові зміни та завжди перевіряйте дані рахунку-фактури, перш ніж здійснювати великий переказ.
Загальні поради щодо захисту від найпоширеніших онлайн-шахрайств
Існує низка корисних практик, які значно знижують ймовірність потрапити на хитрість кіберзлочинця, і які слід послідовно застосовувати у вашому повсякденному цифровому житті, щоб забезпечити безпеку ваших облікових записів, грошей та особистої інформації.
По-перше, ніколи не повідомляйте свої повні паролі, коди підпису чи конфіденційну інформацію електронною поштою, SMS, соціальними мережами чи небажаними дзвінками. Ваш банк чи будь-яка авторитетна установа ніколи не запитуватиме цю інформацію через ці канали, і вже точно не під тиском.
Уникайте натискання посилань у підозрілих електронних листах або повідомленнях, навіть якщо вони виглядають офіційними, та візьміть за звичку отримувати доступ до свого банківського рахунку чи інших важливих послуг, вводячи адресу безпосередньо у браузер або використовуючи офіційні додатки . Якщо повідомлення здається підозрілим, краще перевірити сайт самостійно, а не переходити за посиланням, яке воно містить.
Оновлюйте свої пристрої, включаючи операційну систему та програми, та використовуйте надійне рішення безпеки, яке включає захист від шкідливого програмного забезпечення, фільтрацію небезпечних веб-сайтів та спеціальні функції для безпечних платежів . Ці інструменти додають додатковий рівень захисту від шахрайських веб-сайтів та шкідливих завантажень.
Остерігайтеся неймовірних вигідних пропозицій, дивовижних інвестицій, безкоштовних позик та реклами, яка звучить надто добре, щоб бути правдою. Перш ніж платити чи ділитися будь-якою інформацією, перегляньте відгуки, оцінки та попередження від інших користувачів. Багато шахрайств залишають слід на форумах та в соціальних мережах.
Коли постачальник повідомляє вас про зміну банківського рахунку, перевірте інформацію через альтернативний канал і, якщо щось не відповідає дійсності, затримайте платіж, доки не отримаєте підтвердження . Те саме стосується термінових повідомлень про членів сім'ї, які перебувають у скрутному становищі: спробуйте зв'язатися з ймовірно постраждалою особою іншим способом, перш ніж надсилати гроші.
А якщо ви вже потрапили в пастку, дійте без зволікання: повідомте свій банк, щоб він спробував заблокувати або скасувати стягнення, змініть паролі для відповідних сервісів, зберіть усі можливі докази (електронні листи, знімки екрана, квитанції) та подайте скаргу до відповідних органів . У певних ситуаціях може бути корисним звернутися за спеціалізованою юридичною консультацією, щоб дослідити варіанти стягнення або визначити відповідальність.
Реальність така, що інтернет продовжуватиме залишатися благодатним ґрунтом для шахраїв, але чим краще ми розуміємо їхню тактику та чим більше звичок безпеки ми впроваджуємо у наше цифрове життя, тим важче їм буде зробити нас жертвами, і тим більше ми зможемо насолоджуватися перевагами онлайн-світу зі спокоєм.
