- Гібридна архітектура: локальне виконання з анклавами та перехід до запечатаної хмари (TIE поверх TPU) з віддаленою атестацією.
- Перевірена конфіденційність: дані використовуються лише для кожного завдання, наскрізне шифрування, IP-ретрансляція зі сліпими токенами та зовнішні аудити.
- Реальний досвід у Pixel: Magic Cue, багатомовний диктофон, пошук по колу, переклади та багато іншого, з можливістю керування користувачем.
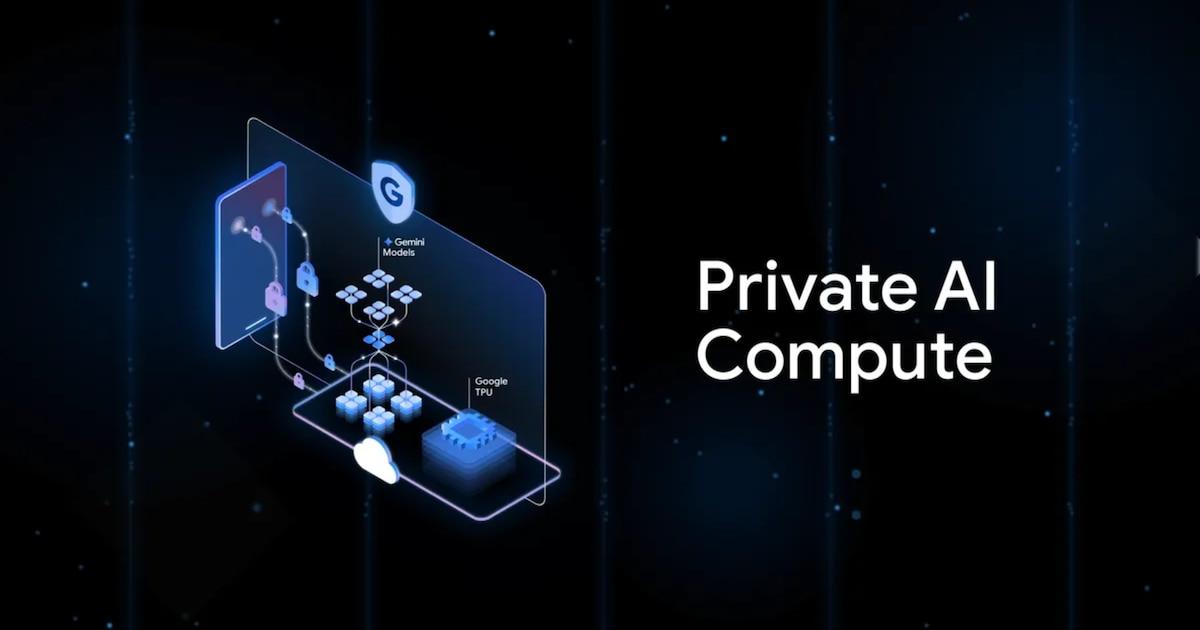
Штучний інтелект став невід’ємною частиною нашого повсякденного життя, але разом із ним прийшли й побоювання щодо конфіденційності: кожна пропозиція, кожен зведений опис і кожне розумне сповіщення залежать від персональних даних. У цьому контексті Google представляє Private AI Compute як революційний підхід, розроблений для використання потужних моделей без необхідності відкривати шлюзи для наших даних.
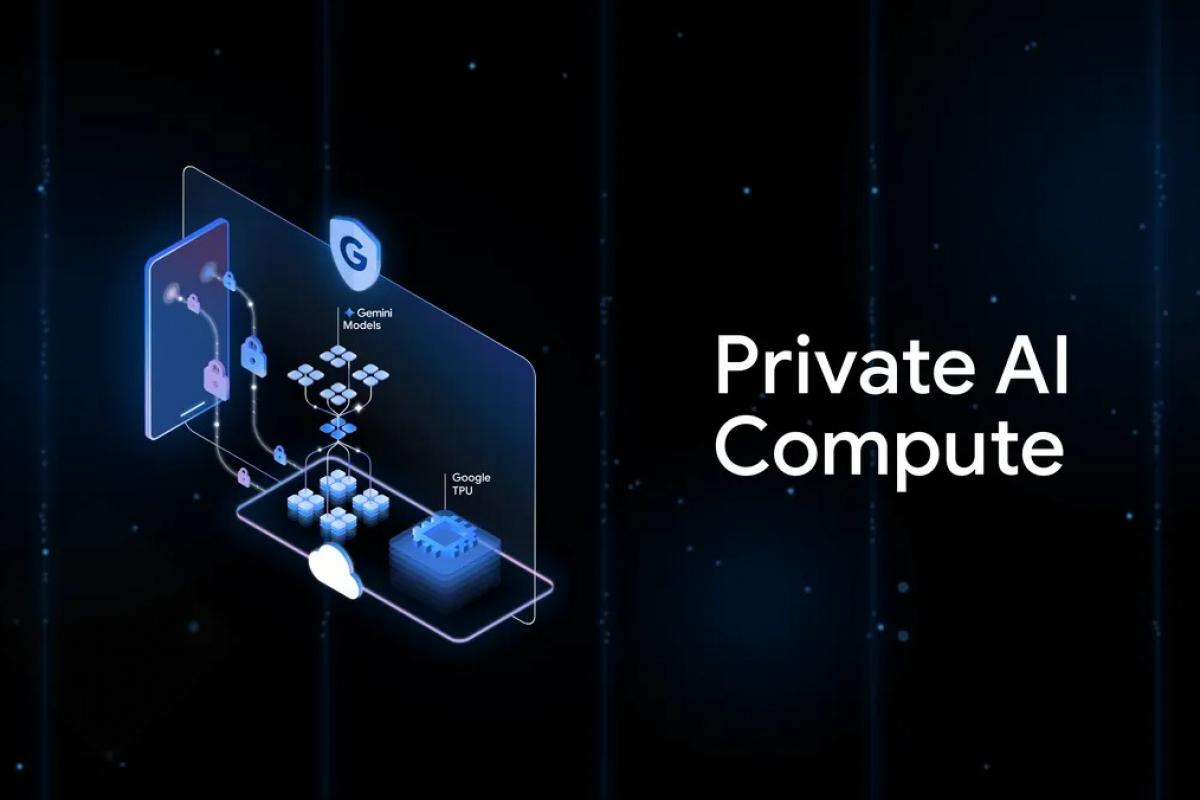
Спочатку уточнимо: приватні обчислення зі штучним інтелектом (PAC) – це не типовий додаток чи сервіс . Це технічна структура, яка перевизначає, де і як виконуються певні завдання зі штучним інтелектом в екосистемі Pixel і, поступово, на більшій кількості пристроїв. Щоразу, коли дозволяє обладнання, функції виконуються локально; якщо потрібна більша обчислювальна потужність, обчислення переносяться в безпечну хмару. Мета полягає в тому, щоб забезпечити застосування еквівалентних заходів безпеки конфіденційності як на мобільному пристрої, так і в хмарі.
Що таке приватні обчислення зі штучним інтелектом і чому вони з'являються саме зараз?
Пропозиція Google спрямована на пошук спільної продуктивності та конфіденційності: обробка необхідного для кожного завдання без розкриття ідентифікованої інформації . Коли пристрій має достатню потужність, модель працює на самому пристрої; в іншому випадку робота делегується безпечній хмарі з апаратним контролем та шифруванням.
Такий підхід вирішує неприємну реальність: сьогодні більшість популярних штучних інтелектів працюють на серверах, де дані користувачів можуть тимчасово зберігатися або навіть використовуватися для навчання, якщо їх не вимкнути. PAC прагне запропонувати порівнянні переваги з локальною обробкою — меншу затримку та кращий контроль — але з потужністю Gemini у складних сценаріях.
Google гарантує користувачам, що інформація, надіслана до PAC, використовується лише для дії, яку ви запитуєте , наприклад, для складання підсумків нотатки або перекладу розмови, і видаляється після завершення. Крім того, користувач зберігає контроль над тим, які функції можуть покладатися на приватну хмару, а які ні, за допомогою чітких перемикачів та дозволів у системі.
Результат вказує на мобільні телефони та комп’ютери, які працюють так, ніби мають «невидимий співпроцесор» у хмарі: вища швидкість, коли це необхідно, та перевірена конфіденційність як важлива умова . І це не поодинокий жест: у секторі спостерігається чітка тенденція до посилення захисту без шкоди для передового штучного інтелекту.
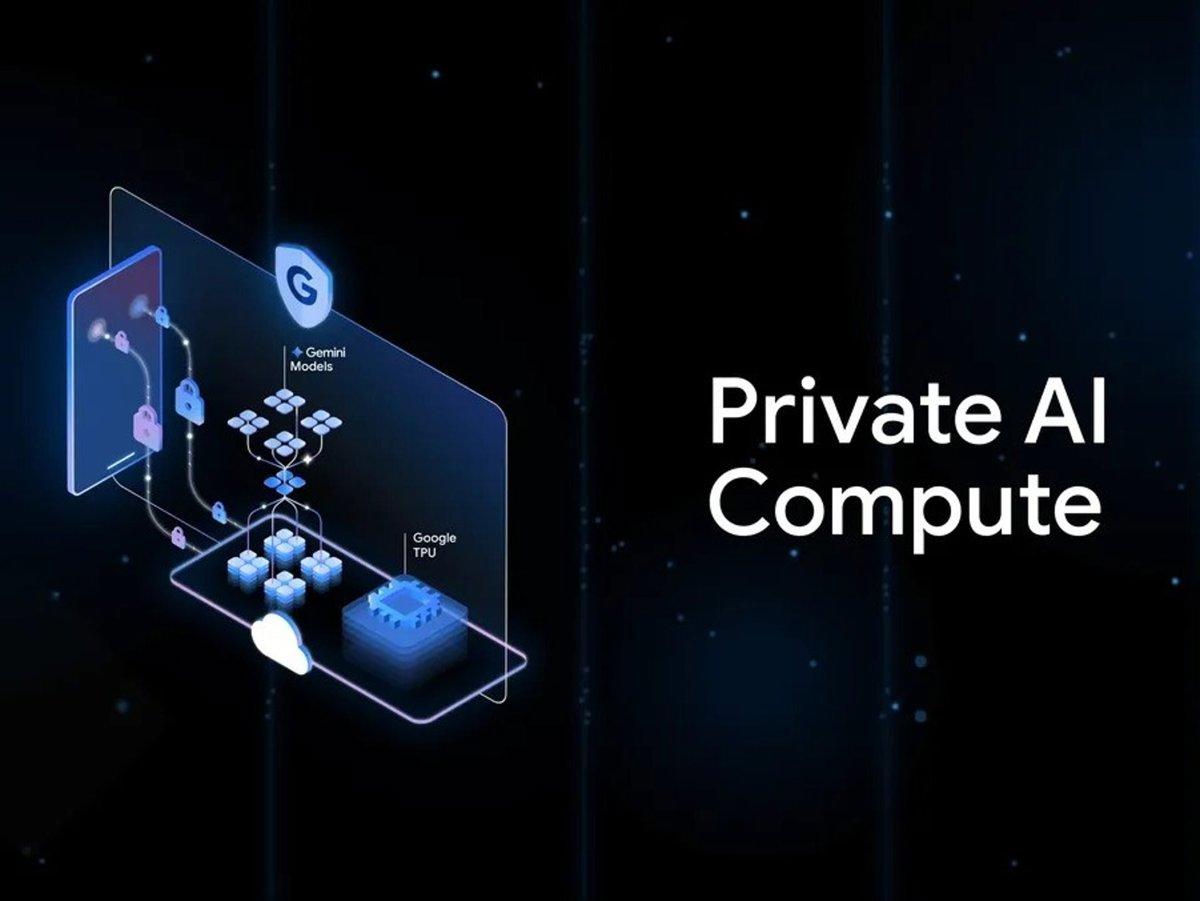
Технічна архітектура: від пристрою до герметичної хмари
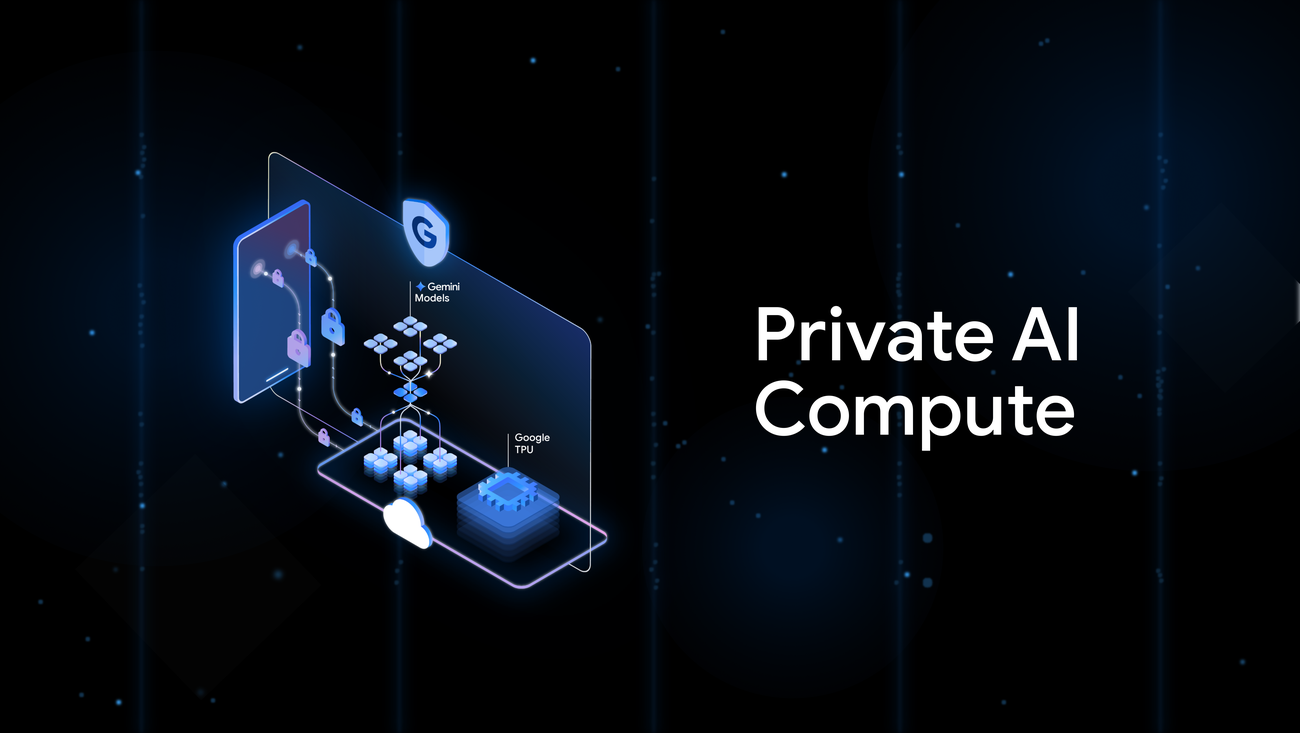
Для завдань, які можна виконувати на мобільному пристрої, Google створив ізольоване середовище виконання. Йдеться про анклави Titanium Intelligence на пристрої: захищені простори, відокремлені від операційної системи та інших програм. Там дані шифруються як під час передачі, так і в стані спокою, а також перевіряються за допомогою віддаленої атестації, щоб підтвердити, що програмне та апаратне забезпечення відповідають очікуванням і не були підроблені, щоб ніхто, навіть Google, не міг стежити за тим, що відбувається всередині.
Тим часом моделі, оптимізовані для локального використання, такі як Gemini Nano , надають контекст і швидкі відповіді, не відходячи від пристрою. Для таких функцій, як «Пошук по колу» або деякі зведення диктофона, телефон діє як власний приватний штучний інтелект , який навчається в процесі використання, але не розголошує ці знання.
Коли завдання вимагає більше обчислень, в гру вступає приватна хмара. На цьому етапі все працює в апаратних анклавах інфраструктури Google, зокрема в анклавах Titanium Intelligence Enclaves (TIE) на користувацьких TPU . Перш ніж дозволити передачу даних, система виконує віддалену сертифікацію/атестацію, щоб переконатися, що анклав чистий, працює з правильним двійковим файлом і що середовище відповідає політикам безпеки.
Google підсумовує архітектуру за трьома напрямками , які, окрім безпеки, зміцнюють суспільну довіру:
- Криптографічна ізоляція: обробка здійснюється у перевірених анклавах; оператори не можуть отримати доступ до даних у звичайному тексті.
- Явні дозволиКористувач вирішує, які функції можуть використовувати PAC; нічого не розголошується без його згоди.
- Технічна прозорістьДокументація, аудити та деталі впровадження для уникнення «чорних скриньок».
Окрім вищезазначеного, PAC включає додаткові рівні. Служба керування, відома всередині компанії як Borg Prime , перевіряє підтвердження перед авторизацією будь-яких конфіденційних обчислень. Щоб відокремити запити від ідентифікаційних даних, система використовує ретрансляцію засліплення IP-адрес , яка направляє запити через треті сторони, такі як Cloudflare та Fastly, та використовує сліпі токени (Blind RSA) . Це ускладнює пов'язування певного контенту з певним користувачем, навіть зсередини самої інфраструктури.
Передача та тимчасове зберігання захищені наскрізним шифруванням; а після завершення завдання дані видаляються . Все це підтримується заходами, опублікованими компанією: Secure AI Framework , принципами штучного інтелекту та принципами конфіденційності Google , які встановлюють спільний стандарт операційної безпеки.
Щоб зміцнити довіру, Google прагне надавати детальну технічну документацію , дозволяти зовнішні аудити та публікувати частини коду системи для ознайомлення дослідників. Посил зрозумілий: конфіденційність тут — це не просто обіцянка, а те, що можна перевірити та перевірити.
Які функції це дозволяє: реальні приклади на Pixel
Однією з перших функцій, яка отримає вигоду від цього підходу, є Magic Cue . Цей контекстний помічник генерує рекомендації на основі того, що відображається на вашому екрані — електронної пошти, календаря, карт, повідомлень — і представляє їх саме тоді, коли це необхідно. За допомогою PAC ці пропозиції розраховуються без розкриття вашого контенту , покладаючись на локальне сховище або приватну хмару залежно від завдання.
Додаток Recorder отримує значні переваги завдяки автоматичному створенню анотацій кількома мовами. Транскрипції, які можуть бути дуже конфіденційними, обробляються за допомогою захисного рівня PAC, що гарантує їх використання лише в конкретному запитуваному вами анотації та видалення після завершення. Користувач зберігає кінцевий результат, а не слід даних, що циркулюють на серверах.
Google також просуває функції, які вже були культовими на Pixel, такі як Circle to Search . Контекстне розпізнавання працює локально, коли це можливо, а якщо потрібні більш просунуті моделі, вони використовуються в приватній хмарі, зберігаючи периметр конфіденційності недоторканим.
Інші практичні приклади включають переклади в режимі реального часу , більш природні реакції штучного інтелекту в розмовах та проактивну допомогу в прийнятті рішень, коли система поєднує побачене з вашим контекстом, щоб дати вам саме ту підказку, яка вам потрібна. Спочатку Pixel 10 буде лідером у цих сферах.
Екосистема також додає корисні функції для щоденного використання: інтелектуальні зведення сповіщень для зменшення шуму та зосередження на важливому; допоміжне редагування за допомогою Gemini в Повідомленнях для перефразування текстів у кращому тоні; розширені інструменти редагування фотографій без зовнішніх програм; і навіть режим економії даних у Картах Google , розроблений для тривалих поїздок. Все об'єднано однією ідеєю: більше допомоги, менше тертя, з конфіденційністю як вимогою дизайну.
Контроль, перевірена конфіденційність та незалежні аудити
У PAC користувач зберігає повний контроль: нічого не надсилається без дозволу . Android пропонує перемикачі для ввімкнення або вимкнення функцій, що залежать від приватної хмари, та відображає чіткі сповіщення, коли цього вимагає завдання. Філософія проста: ви вирішуєте, що ваш телефон може ділитися і за яких умов.
Google супроводжує платформу публічною та аудиторською інформацією : технічними посібниками, зовнішніми оглядами та публікацією коду для критично важливих частин, щоб незалежні дослідники могли вивчити, як побудована система. Йдеться не про віру, а про перевірені докази.
Фактично, архітектуру перевірила компанія з кібербезпеки NCC Group . У своєму публічному звіті вона дійшла висновку, що така конструкція пропонує надійний захист від зловмисників, включаючи ризик з боку недобросовісних співробітників, і що вона успішно наближає захист локальних обчислень до захисту хмарних систем. У ньому також вказується на неминуче обмеження: якби Google, як ціла організація, вирішила порушити правила, вона контролювала б як апаратне забезпечення, так і систему атестації. Незважаючи на це, аудитор описує PAC як « найкращу можливу модель » на сьогодні для забезпечення конфіденційності в хмарі.
У ході огляду було виявлено деякі вразливості з низьким рівнем ризику, зокрема потенційну вразливість побічного каналу в IP-ретрансляції, пов'язану з часом, яка теоретично може допомогти повторно ідентифікувати користувачів за дуже специфічних умов. Google стверджує, що «шум» реального трафіку та заходи щодо його пом'якшення роблять це непрактичним, і що конструкція буде продовжувати вдосконалюватися за допомогою виправлень та постійних удосконалень.
Ключовою перевагою для спокою користувачів є те, що PAC обмежує використання даних конкретним завданням і видаляє їх після завершення . Крім того, весь зв'язок шифрується як між вашим пристроєм і сайтами серверів, так і в самій мережі сервера, що мінімізує поверхню атаки як під час передачі, так і в стані спокою.
Екосистема та порівняння: на шляху до більш приватного ШІ
Телефони Pixel 10 запроваджують глибоку інтеграцію PAC, зі суттєвими покращеннями Magic Cue, миттєвими перекладами, точнішими транскрипціями та плавнішими відповідями. Google вже оголосив, що ця архітектура буде поступово розширюватися на інші пристрої та сервіси, поєднуючи локальні та хмарні моделі для найважливіших програм.
Вони не самотні на цьому шляху: Apple проклала шлях за допомогою Private Cloud Compute — зашифрованої хмари Apple Intelligence — а такі виробники, як OnePlus та OPPO, обрали Private Computing Cloud, гібридні платформи, які розподіляють завдання між пристроєм та зашифрованими середовищами. Тенденція очевидна: потужний ШІ, так; конфіденційність також.
Окрім конкуренції, Google прагне тону, що відповідає європейським та американським нормам: менше «чорних скриньок» та більше технічної прозорості. Звідси й акцент на аудитах, дистанційній сертифікації та візуальному контролі. На практиці PAC є одночасно технологічною еволюцією та стратегічним кроком , що демонструє можливість конкурувати у сфері штучного інтелекту без використання конфіденційної інформації.
Напрямок зрозумілий: якщо нам потрібні помічники, які розуміють контекст, підсумовують, перекладають або надають точні рекомендації, нам потрібно збалансувати можливості та запобіжні заходи. За допомогою Private AI Compute Google намагається схилити терези в бік корисного, негайного та дедалі більш приватного ШІ , де користувач має право голосу, а технологія є відповідальною.
