- MCP виступає єдиним стандартом для моделей штучного інтелекту для взаємодії з браузерами, настільними програмами GNOME та зовнішніми сервісами.
- Існують готові до продакшену MCP-сервери (Cloudflare, GitHub, Figma, Docker, Stripe тощо) та інші, специфічні для Linux (Puppeteer, AT-SPI2).
- Розробка та розгортання власного MCP-сервера в GNOME вимагає модульної архітектури, належних практик безпеки та ретельного тестування.
- Такі клієнти, як Claude Desktop або KoboldCpp, можуть використовувати ту саму екосистему MCP-сервера, що забезпечує гнучкість робочого процесу Linux.
Якщо ви працюєте з розширеними помічниками штучного інтелекту та середовищами робочого столу Linux, ви, ймовірно, вже стикалися з протоколом контексту моделі (MCP) та його інтеграцією з GNOME . Все більше інструментів, серверів і платформ використовують його, щоб моделі могли взаємодіяти з програмами, браузерами, API та системами робочого столу стандартизованим і безпечним способом.
У цій статті ми детально розглянемо, як працює підтримка MCP-сервера в середовищі GNOME на Linux : від автоматизації браузера за допомогою Puppeteer та взаємодії з нативними програмами через AT-SPI2 до інтеграції з такими платформами, як Cloudflare, GitHub, Figma, Docker та Stripe. Ми також побачимо, як налаштувати власні MCP-сервери, протестувати їх, розгорнути, а також яку роль відіграють Windows, ChatGPT, Claude та інші інструменти в цій новій екосистемі.
Що таке MCP і чому він такий важливий у робочих середовищах GNOME?
Протокол контексту моделі (Model Context Protocol) став чимось на зразок "USB-C" для інтеграції мов моделювання та інструментів . Замість створення окремого роз'єму для кожної програми (CRM, бази даних, панелі розгортання тощо), MCP визначає відкритий стандарт для LLM для зв'язку із серверами, які надають інструменти та ресурси узгодженим чином.
На практиці, MCP-сервер – це сервіс, який пропонує інструменти (дії) та ресурси (доступні дані) відповідно до чітко визначеної схеми, зазвичай використовуючи JSON та JSON Schema. Моделі штучного інтелекту можуть виявляти ці інструменти, запитувати, які параметри вони приймають, та безпечно викликати їх, без необхідності розробнику винаходити новий протокол для кожного випадку.
У контексті GNOME та інших робочих столів Linux, MCP ідеально підходить, оскільки дозволяє моделям підключатися до спеціалізованих серверів, які розуміють графічну екосистему : X11, Wayland, доступність AT-SPI2, браузери, керовані Puppeteer, програми GTK/Qt/Electron тощо. І все це без необхідності змушувати користувачів змінювати середовища або покладатися на спеціальні інтеграції.
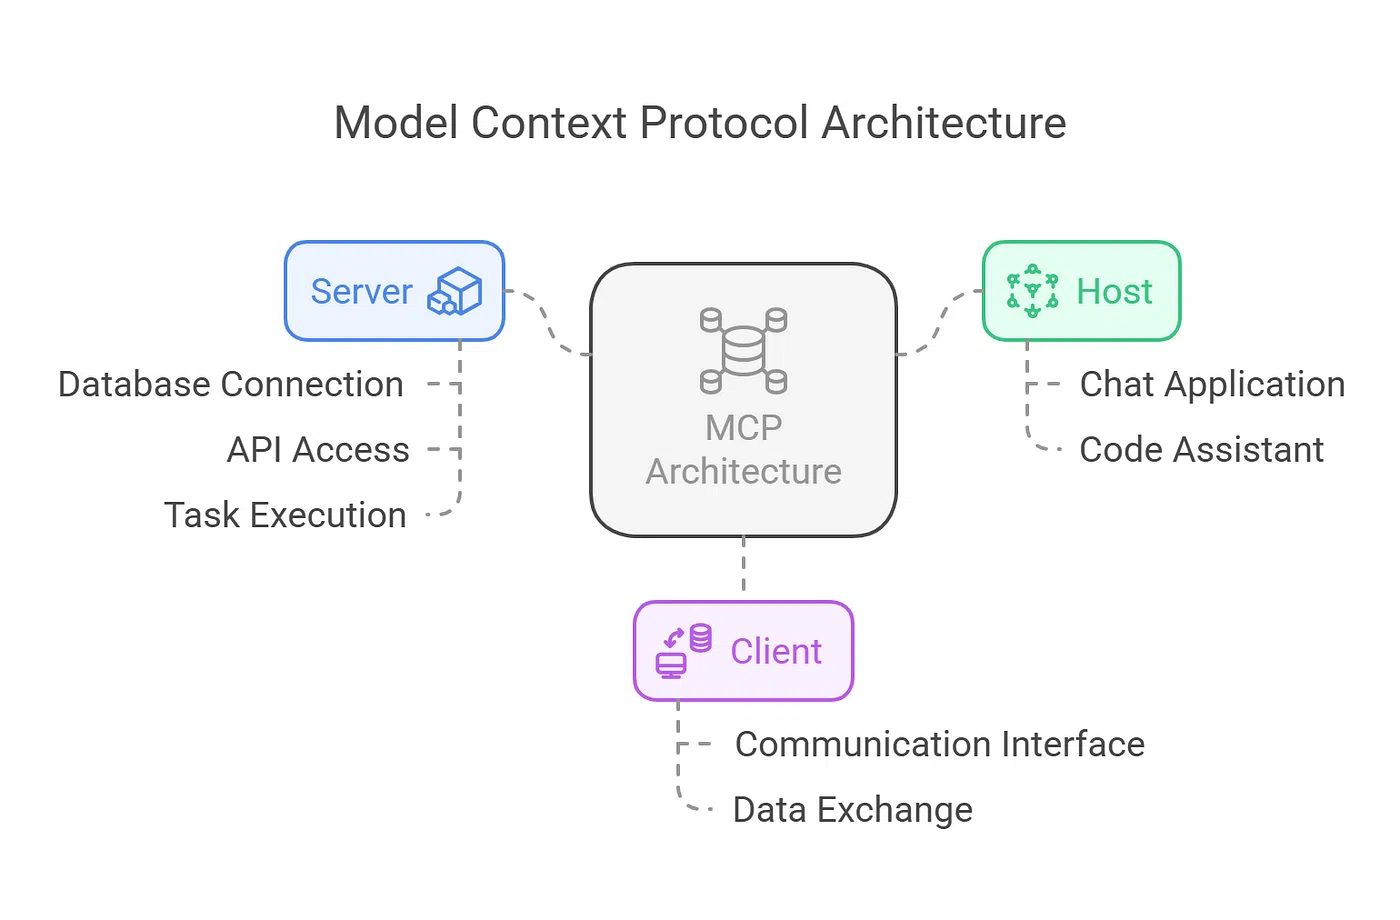
З архітектурної точки зору, MCP чітко відокремлює клієнта (помічника штучного інтелекту або програму, яка його використовує) від сервера (компонента, який взаємодіє з реальним світом). Таке розділення дозволяє змінювати модель, IDE або постачальника хмарних послуг без необхідності повторного виконання всіх інтеграцій , за умови збереження того самого сервера MCP та угоди про інструменти.
Підтримка MCP у Windows, питання щодо веб-сайту та використання комп’ютера
Одне з найпоширеніших питань, яке люди ставлять сьогодні, пробуючи MCP, полягає в тому , наскільки легко запустити його у Windows , особливо на серверах на базі Node.js. Багато користувачів стикалися з труднощами ручного встановлення, шляхів Node, налаштувань безпеки PowerShell або проблем із файлом конфігурації клієнта штучного інтелекту.
Щоб полегшити цей головний біль, хтось вирішив попросити Клода згенерувати Скрипт PowerShell, здатний керувати встановленням та оновленням MCP-серверівРезультатом є скрипт (розміщений у публічному gist), який ви можете завантажити як mcp-install.ps1Ідея дуже проста: якщо пакет з'являється в mcp-get.com і позначений піктограмою Node.js, скрипт завантажує його, встановлює та готує до використання.
Типовий робочий процес у Windows включає відкриття PowerShell та запуск чогось на кшталт ./mcp-install.ps1 @modelcontextprotocol/server-everythingЦя команда розгортає зразок сервера, щоб перевірити, чи весь конвеєр MCP працює правильно з вашим клієнтом (наприклад, Claude Desktop). Знімки екрана процесу показують, чого очікувати, і допомагають перевірити, чи все налаштовано правильно.
Одна цікава деталь полягає в тому, що сценарій Він не перезаписує ваш файл. claude_desktop_config.jsonНатомість перевірте точку входу пакета MCP та поступово оновлюйте конфігурацію. Якщо сервер MCP вже встановлено, просто оновіть його, дотримуючись попередніх налаштувань. Це зменшує ризик втрати користувацьких конфігурацій або маршрутів до інших серверів.
У системах Windows зі старими версіями PowerShell вам може знадобитися спочатку його запустити. Set-ExecutionPolicy Bypass -Scope Process щоб дозволити запуск скрипта. Це поширене рішення, коли PowerShell блокує виконання файлів .ps1, завантажених з Інтернету, з міркувань безпеки.
Паралельно з цим все частіше виникає питання: чи побачимо ми веб-версії Claude або ChatGPT з повною підтримкою MCP? З архітектурної точки зору, ніщо цьому не заважає: сервери MCP вже існують, вони зазвичай використовують HTTP або STDIO, а протокол добре документований. Постачальників зазвичай стримує поєднання безпеки, дозволів, обмежень ресурсів, UX та управління: розкриття MCP в Інтернеті означає дозвіл моделям, розміщеним у хмарі, взаємодіяти із зовнішніми, потенційно конфіденційними системами з веб-браузера.
Багато людей уявляють собі майбутнє, де вони відкриватимуть ChatGPT або Claude через Інтернет, підключивши всі свої особисті інструменти MCP (GitHub, Figma, Jira, Docker тощо) , та запускатимуть складні команди, навіть не торкаючись терміналу. Це бачення технічно правдоподібне, і насправді деякі кроки вже вживаються, але воно вимагатиме вдосконалених політик дозволів, добре реалізованої системи OAuth та інтерфейсу користувача, який чітко пояснюватиме, що може робити ШІ в будь-який момент часу.
В екосистемі Linux одним із найпотужніших MCP-серверів є Puppeteer, який автоматизує роботу справжнього веб-браузера з вбудованою підтримкою як X11, так і Wayland. Цей сервер дозволяє мовній моделі взаємодіяти з веб-сторінками так, ніби це людина: відкривати URL-адреси, натискати на елементи, заповнювати форми, виконувати JavaScript, робити знімки екрана та читати журнали консолі.
Ця реалізація включає спеціальний рівень для керування сервером дисплея в Linux (X11, Wayland або навіть XWayland) . Форк, описаний у документації, додає автоматичне визначення графічного середовища та динамічно налаштовує змінні, необхідні Puppeteer для плавного запуску браузера, як у GNOME та KDE, так і в інших середовищах робочого столу.
Ключові можливості цього MCP-сервера браузера включають: Автоматичне виявлення X11/Wayland, динамічна конфігурація змінних, таких як DISPLAY y XAUTHORITY, підтримка XWayland як механізму сумісності та серія резервних процедур із надійною обробкою помилок для запобігання збоям сервера в більш екзотичних середовищах.
Що стосується ресурсів, цей сервер пропонує два дуже корисні типи URI: з одного боку, журнали консолі, доступні через console://logsа з іншого боку, скріншоти, на які посилаються як screenshot://<name>Це забезпечує модель цінним візуальним та налагоджувальним контекстом під час автоматизації E2E-потоків або перевірки складних веб-застосунків.
Доступні функції охоплюють більшість типових завдань контролю якості та парсингу: навігація сторінками, кліки, надсилання форм, виконання користувацьких скриптів , читання з консолі та керування знімками екрана. Для тих, хто працює з GNOME, цей рівень MCP повністю абстрагує складнощі сервера відображення, дозволяючи моделі спілкуватися мовою високого рівня.
Підтримка MCP для настільних програм Linux через AT-SPI2
Окрім браузера, існує ще один дуже цікавий MCP-сервер, який обробляє взаємодію доступності з рідними програмами Linux для робочого столу . Він використовує AT-SPI2 (Assistive Technology Service Provider Interface), стандарт доступності в GNOME та інших сучасних середовищах робочого столу, для відображення своєрідного «семантичного дерева» інтерфейсу.
Цей сервер пропонує щось подібне до того, що деякі розширення Chrome надають у своїх посиланнях. ref_1, ref_2але застосовувався до GTK Windows, Qt, Electron та будь-яка програма, яка публікує свою інформацію, доступна.Він здатний виявляти ролі (кнопки, тексти, посилання, меню тощо), стани (фокусований, увімкнений, позначений, доступний для редагування) та забезпечувати пошук елементів інтерфейсу природною мовою.
Серед його найвидатніших інструментів є такі функції, як desktop_snapshot, що фіксує дерево доступності із семантичними посиланнями, desktop_find знаходити елементи на основі описів, таких як «кнопка збереження» або «поле пошуку», desktop_click клацнути за посиланням або координатами, desktop_type писати текст, desktop_key надсилати комбінації клавіш та desktop_capabilities щоб перевірити, який тип автоматизації доступний у кожному середовищі.
У GNOME, щоб усе це працювало правильно, важливо, щоб доступність робочого столу була ввімкнена . Зазвичай це робиться через Параметри → Доступність. KDE також має подібні параметри на панелі Система. Більшість сучасних робочих столів увімкнено за замовчуванням, але в деяких випадках потрібно перезапустити сеанс, щоб демон AT-SPI2 запустився належним чином.
Щодо сумісності з графічними платформами, цей MCP-сервер підтримує X11, Вейленд та XВейлендТаблиця можливостей показує, що виявлення AT-SPI, клацання за посиланням, написання тексту та використання таких інструментів, як ydotool повністю підтримуються в усіх трьох середовищах, водночас xdotool Він працює на повну потужність у X11 та XWayland, але не використовується в чистих сеансах Wayland.
У розділі усунення несправностей документація згадує поширені помилки, такі як «AT-SPI2 недоступний» або «Реєстр AT-SPI2 не працює », які зазвичай виникають через те, що доступність не ввімкнена або служба запускається неправильно. Також у ній розглядається повідомлення «Немає доступного вхідного сервера» у Wayland, яке зазвичай вирішується шляхом встановлення та налаштування відповідних інструментів моделювання вхідного сигналу. Крім того, зазначається, що деякі старіші або погано інтегровані програми можуть не відображати своє дерево доступності, тому деякі елементи не відображатимуться у знімках.
MCP як стандарт інтеграції для фронтенд-команд
Окрім настільних комп'ютерів, MCP зарекомендувала себе як платформа для інтеграції критично важливих інструментів для фронтенд-робочих процесів : дизайну (Figma), контролю версій (GitHub, GitLab), розгортання (Vercel, Netlify, Cloudflare), спостережуваності (Sentry, Chromatic) та управління роботою (Linear, Jira, Notion, Atlassian тощо).
MCP часто описують як еквівалент «USB-C для інтеграції агентів та інструментів», оскільки він дозволяє підключати специфікації дизайну, репозиторії, конвеєри розгортання, моніторинг та управління завданнями в одному каналі, який розуміють помічники штучного інтелекту, редактори коду та системи CI/CD — без необхідності використання спеціальних адаптерних шарів для кожної пари інструментів.
Вже існує досить повний список готових до роботи віддалених MCP-серверів, багато з яких мають OAuth та детальні дозволи . Наприклад, Cloudflare підтримує каталог керованих MCP-серверів, які інтегруються з Workers, Pages, KeyV або R2; Notion пропонує сервер (офіційний або такий, що належить спільноті) для читання та запису документів, завдань та специфікацій; а GitHub та GitLab мають власні MCP-сервери для керування проблемами, запитами на злиття/втягування та автоматизації робочих процесів перевірки коду.
Інші платформи, що приєдналися до цього поєднання, включають шаблони та сервери MCP, які контролюють розгортання , середовища, домени та проекти, а також Supabase, яка надає доступ лише для читання до баз даних та інші можливості платформи, розроблені для фронтенд-додатків. В області управління роботою Linear та Atlassian (Jira/Confluence) надають віддалені MCP, які дозволяють користувачам створювати задачі, оновлювати статуси, переглядати спринти або підсумовувати сторінки, знаючи дозволи кожного користувача.
У сфері спостережуваності Sentry пропонує MCP-сервер (з розміщеними та відкритими версіями) для перевірки помилок, надання контексту в реальному часі для виявлення проблем і навіть створення запропонованих виправлень. Stripe спрощує взаємодію зі своїм платіжним API та документацією; Chromatic/Storybook надає інструменти для візуального тестування та перевірки інтерфейсу; а такі проекти, як Grep MCP, дозволяють здійснювати масштабний пошук коду в публічних репозиторіях GitHub , поєднуючи регулярні вирази та семантику.
Все це робить MCP дуже прагматичним варіантом для сучасної фронтенд-команди у 2025 році та надалі . Замість того, щоб підтримувати скрипти, скріплені ізоляційною стрічкою, достатньо вибрати правильний набір MCP-серверів (Figma, GitHub/GitLab, Vercel/Netlify/Cloudflare, Sentry/Chromatic тощо) та дозволити помічнику ШІ керувати процесом проектування → коду → розгортання → моніторингу в редакторі або системі CI.
Практичний посібник: анатомія та розробка власного MCP-сервера
Якщо ви хочете покращити підтримку MCP у GNOME, рано чи пізно вам доведеться створити власний MCP-сервер . Окрім використання готових серверів, створення з нуля змушує вас розуміти архітектуру серверної частини, управління інструментами та модель повідомлень протоколу, що дає вам повний контроль над тим, як ваш ШІ взаємодіє з вашими системами.
Типова архітектура MCP-сервера є модульною та зазвичай поділяється на чотири блоки: головний серверний додаток , модулі інструментів та ресурсів, обробники зв'язку та точки інтеграції. Додаток відповідає за відкриття сокетів HTTP/STDIO або кінцевих точок, керування одночасними з'єднаннями, автентифікацію клієнтів та координацію потоку даних.
Модулі інструментів – це фрагменти коду, які інкапсулюють певні дії: запит до бази даних, виконання обчислень, запуск розгортання, запуск сценарію автоматизації тощо. Кожен інструмент має унікальну назву, чіткий опис, схему параметрів та схему відповідей, часто визначені в JSON Schema для забезпечення валідації . Сервер веде запис цих інструментів і, коли надходить повідомлення MCP, пересилає запит до відповідної функції.
Обробники зв'язку аналізують вхідні повідомлення у форматі MCP, перевіряють їх відповідність схемі та направляють кожен запит до відповідного інструменту або ресурсу. Вони також формують відповідь , заповнюючи поля, очікувані клієнтом (результати, помилки, метадані тощо). Нарешті, точки інтеграції – це зовнішні інтерфейси, які дозволяють помічникам і програмам підключатися: кінцеві точки HTTP, веб-сокети, транспорт STDIO або будь-що інше, визначене реалізацією.
Процес взаємодії простий: клієнт надсилає MCP-запит на сервер, обробник його інтерпретує, сервер виконує вказаний інструмент, а обробник пакує та повертає відповідь. Завдяки такій багаторівневій конструкції ви можете замінити транспорт або додати нові інструменти, не торкаючись основної логіки програми.
Щоб розробити MCP-сервер на практиці, зазвичай починають з вибору мова програмування з гарною мережевою підтримкою такі як Python або Node.js. У Python поширені фреймворки, такі як Flask або FastAPI; у Node.js Express чудово підходить. Рекомендується структурувати проект з папками для інструментів (/tools), обробники (/handlers) та головний файл (server.py o server.js), на додаток до файлів залежностей (requirements.txt o package.json).
З точки зору навколишнього середовища, найздоровіше – це працювати з віртуальні або ізольовані середовища: venv на Python, або просто проект з node_modules у Node.js. Контроль версій за допомогою Git та гарний .gitignore Вони допомагають підтримувати порядок. Документування процесу встановлення у файлі README полегшує іншим розробникам реплікацію вашого MCP-сервера на своїх машинах.
Інструменти, ресурси, тестування та розгортання MCP-серверів
Правильне визначення ваших інструментів є ключовим для того, щоб мовна модель могла надійно їх використовувати. Кожен інструмент повинен виконувати одне, чітко визначене завдання (принцип атомарності) з описовою назвою, чітким поясненням та детальною схемою вводу/виводу. Це дозволяє серверу рекламувати свої можливості, а клієнту (моделі) розуміти, що він може запитувати та що отримає.
У коді зазвичай використовується панель інструментів (наприклад, словник у Python, який зіставляє назви інструментів з функціями). Додавання нової панелі інструментів передбачає написання функції з її валідаціями, її документування та додавання до цієї панелі інструментів. З іншого боку, ресурси – це дані або служби, з якими взаємодіють ці інструменти: бази даних, зовнішні API, файлові системи, черги тощо.
Фаза тестування включає як ручні тести (за допомогою MCP Inspector, Postman або cURL), так і автоматизовані тести. Зазвичай, зразки MCP-повідомлень надсилаються на кінцеву точку сервера та перевіряються. Відповіді відповідають очікуваному формату.включаючи коди помилок, структуру даних та обов'язкові поля. У Python, pytest Це спрощує модульне та інтеграційне тестування; у Node.js такі фреймворки, як mocha o jest Вони виконують цю функцію.
Для налагодження життєво важлива добре розроблена система логування. Такі бібліотеки, як logging на Python або winston у Node.js Вони дозволяють записувати, що відбувається, коли надходить запит, який інструмент виконується, які параметри вводяться та що виводиться. У середовищах розробки можна використовувати графічні налагоджувачі (VS Code, PyCharm, WebStorm) для встановлення точок зупинки та детального аналізу змінних.
Після того, як ваш MCP-сервер запуститься локально, наступним кроком буде розгортання. Багато людей обирають контейнери Docker та платформи, такі як Google Cloud Run, AWS ECS або Azure App Service , які пропонують автоматичне масштабування, високу доступність та вбудоване керування сертифікатами TLS. Важливо перенести всю конфіденційну конфігурацію (ключі API, облікові дані тощо) до змінних середовища та зберегти секрети поза кодом.
Безпека спирається на механізми автентифікації, такі як ключі API або OAuth, що обмежують доступ лише довіреним клієнтам. Також доцільно визначити обмеження ресурсів та політики горизонтального масштабування , щоб сервер міг обробляти піки трафіку. Моніторинг за допомогою таких інструментів, як CloudWatch або Google Operations, та надання доступу до кінцевих точок перевірки справності значно полегшує виявлення інцидентів.
Щодо обслуговування, рекомендується регулярно оновлювати залежності та операційну систему , встановлювати патчі безпеки та використовувати стратегії «синьо-зеленого» або «ковзного» розгортання для запобігання збоям у роботі сервісів. Все це однаково стосується як сервера MCP, який автоматизує GNOME, так і того, який інтегрує Stripe або GitHub.
MCP-сервери для Docker та пісочниць Linux з керуванням штучним інтелектом
Ще одним дуже показовим прикладом того, що можна зробити за допомогою MCP, є Сервер, який використовує Docker Engine для створення пісочниць Linux під керуванням штучного інтелекту.Цей тип сервера створює ізольовані контейнери, в яких такі інструменти, як Gemini-cli або Claude, можуть виконувати команди, компілювати код, редагувати файли та навіть відкривати редактори, такі як vim, при цьому користувач бачить усе, що відбувається.
У типовій демонстрації користувач просить штучний інтелект написати програму на C, скомпілювати її та запустити в контейнері, доручаючи йому використовувати редактор терміналу. Сервер MCP виступає посередником: він створює контейнер, надає відповідні інструменти, пересилає команди та фіксує вивід . Все це робиться з високим ступенем видимості, тому ви точно знаєте, що робить модель всередині пісочниці.
Такий підхід дуже корисний для експериментів, навчання або потенційно небезпечних завдань розробки, оскільки він забезпечує безпеку хост-системи . Вихідний код цього конкретного сервера доступний на GitHub, що дозволяє вам вивчати його, адаптувати до своїх потреб або вносити покращення. Це чудовий приклад того, як MCP може надзвичайно гнучко поєднувати ШІ та контейнери.
У середовищах GNOME цей тип сервера має ідеальний сенс: ви можете використовувати клієнт MCP для робочого столу, попросити штучний інтелект налаштувати середовище Docker sandbox та продовжувати працювати над своїми графічними програмами, поки контейнер виконує свою роботу у фоновому режимі . Розділення між робочим столом та пісочницею забезпечує душевний спокій, не жертвуючи потужністю автоматизації.
Крім того, поєднання цього типу сервера з серверами автоматизації браузера або робочого столу (через Puppeteer або AT-SPI2) відкриває шлях до дуже просунутих робочих процесів : наприклад, запуск програми в Docker, запуск браузера, керованого MCP, для виконання E2E-тестів та одночасно надання моделі взаємодії з діалоговими вікнами та вікнами робочого столу.
MCP на альтернативних клієнтах: приклад з KoboldCpp
Не вся підтримка MCP обмежується комерційними клієнтами, такими як Claude Desktop. Такі інструменти, як KoboldCpp, в останніх версіях включили вбудовану підтримку MCP , прагнучи запропонувати альтернативу робочому столу, здатну підключатися до тих самих серверів, які ви використовуєте з іншими клієнтами.
У версії KoboldCpp 1.106 додано «міст MCP», який може підключатися до всіх серверів, оголошених у файлі. mcp.json використовуючи той самий формат, що й Claude Desktop. Цей міст здатний взаємодіяти як із серверами MCP на основі HTTP, так і з тими, що використовують STDIO як транспорт, автоматично пересилаючи виклики інструментів що ШІ вирішить запуститися на правильному сервері.
З інтерфейсу користувача KoboldCpp ви можете переглянути список інструментів, доступних на всіх підключених серверах MCP , активувати або деактивувати ті, які ви хочете, щоб модель могла використовувати, і навіть увімкнути систему схвалення викликів інструментів, щоб вам довелося підтверджувати, перш ніж ШІ виконає певні конфіденційні дії.
Це демонструє, що MCP не прив'язаний до одного постачальника; будь-який клієнт, який реалізує протокол, може використовувати ту саму екосистему серверів . На практиці, якщо у вас вже є набір серверів MCP, налаштованих для вашого середовища GNOME, ви можете тестувати різні клієнти (Claude, KoboldCpp, редактори з плагінами MCP тощо) без необхідності повторювати всі інтеграції.
Спільнота навколо KoboldCpp поділилася скріншотами, де їх можна побачити кілька серверів інструментів у дії Водночас, показуючи, як міст MCP координує різні можливості без необхідності постійно торкатися конфігурації після mcp.json.
Зрештою, такий тип прогресу підкріплює ідею MCP як міжгалузевого стандарту для агентів та інструментів , а не як власного доповнення для конкретного продукту. Це вигідно як користувачам GNOME та Linux, так і тим, хто користується Windows або macOS.
З огляду на все вищезазначене, перспективи підтримки MCP-серверів у середовищах GNOME є дуже багатообіцяючими: у нас є автоматизація браузера та робочого столу з підтримкою X11/Wayland, віддалені сервери практично для всіх ключових інструментів сучасної команди розробників, детальні посібники зі створення та розгортання власних серверів, а також дедалі різноманітніше коло клієнтів, які розуміють протокол. Якщо поєднати це з належними практиками безпеки, увімкненою доступністю робочого столу та чіткою стратегією щодо того, які сервери вмикати, можна налаштувати робочий процес, де ШІ виходить за рамки простого чат-бота та стає оператором, здатним безперешкодно переміщатися між вашими програмами GNOME, контейнерами Docker та хмарними платформами.