- Розширена мережа VPN з'єднує кожен сайт з іншими за допомогою прямих, стійких до відмов тунелів IPsec.
- Поєднання IKE, добре узгоджених політик VPN та агрегованих підмереж спрощує керування та підвищує безпеку.
- Висока доступність підкріплюється за допомогою активно-активних шлюзів, BGP та різних VPN-пристроїв як локально, так і в хмарі.
- Мережевий Wi-Fi, керовані сервіси та такі рішення, як eero Plus або Fortinet, доповнюють безпечну та масштабовану екосистему.
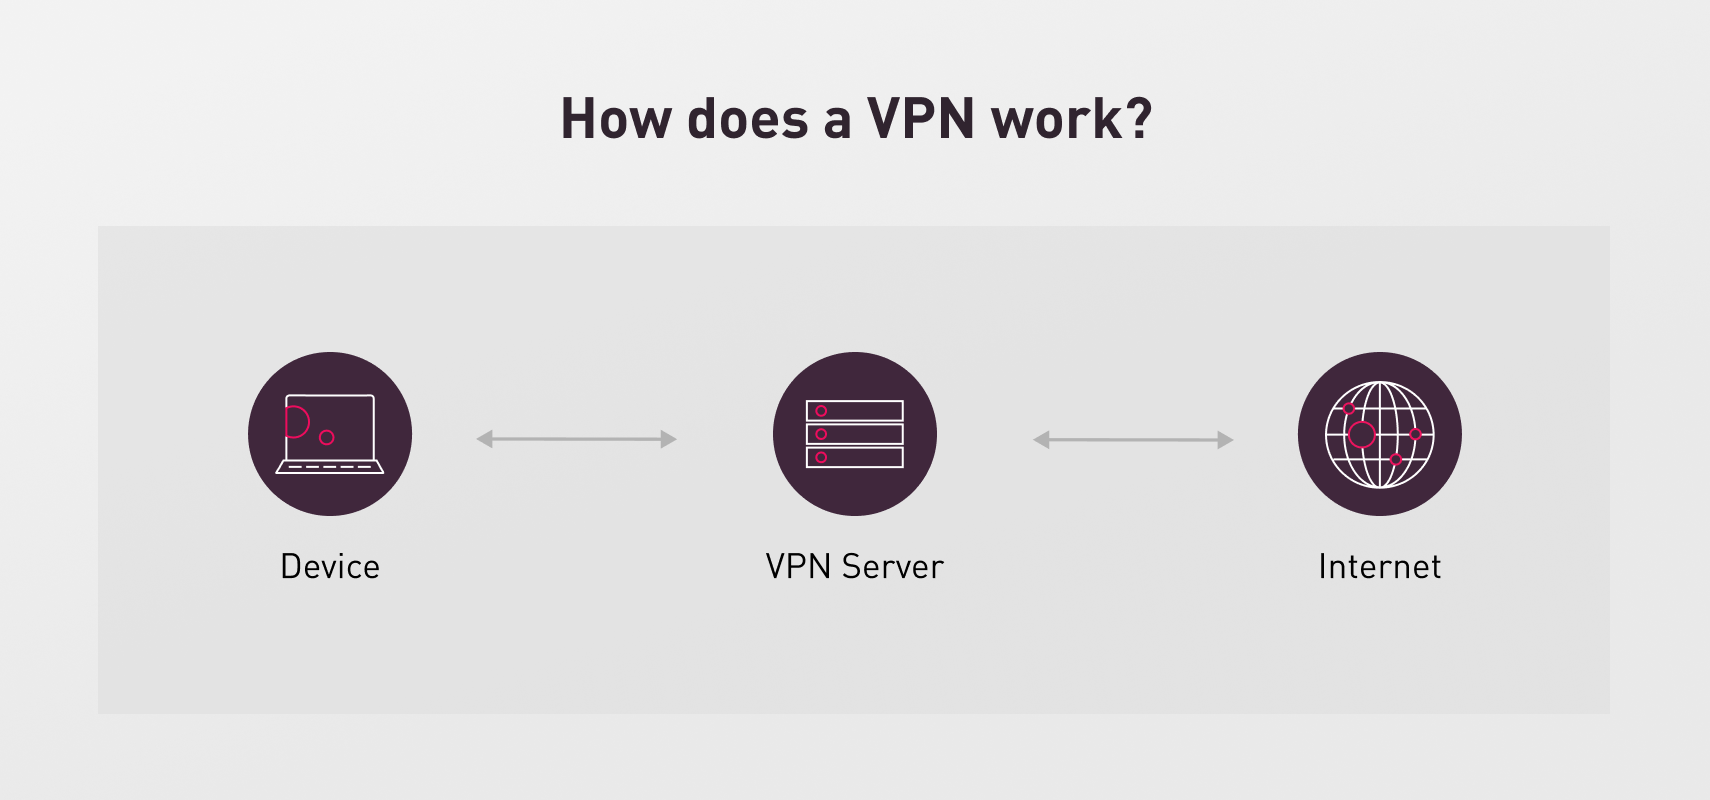
Коли компанія зростає та поширюється на кілька офісів, хмарних сайтів та віддалених працівників , безпечне та швидке підключення всього перестає бути необов'язковим і стає критично важливим для бізнесу. Традиційні технології VPN типу "точка-точка" не мають гнучкості та відмовостійкості, і саме тут на допомогу приходить розширений mesh VPN.
Такий тип архітектури дозволяє кожному сайту або джерелу трафіку встановлювати прямі зашифровані тунелі з усіма іншими локаціями , уникаючи вузьких місць в одному хабі та пропонуючи високу доступність, покращену продуктивність та безперешкодну інтеграцію з сучасними підходами, такими як нульова довіра або гібридні середовища (локальні + хмарні). У цій статті ми розглянемо, як працюють ці мережі, їхні технічні вимоги (IPsec, IKE, BGP, маршрутизатори та брандмауери), а також те, як вони поєднуються з сучасними рішеннями mesh Wi-Fi та керованими сервісами.
Що таке розширена мережева VPN-мережа та чим вона відрізняється від інших моделей?
Розширена мережева VPN — це топологія, де кожен сайт встановлює VPN-тунелі з усіма іншими сайтами , тому зв'язок між будь-якими двома точками не залежить від наявності третьої сторони або її посередника. Ця конфігурація також відома як повна мережева VPN або децентралізована VPN.
Замість класичної конструкції «хаб і спиці» (всі локації об’єднані в центральний вузол), розширена мережа використовує розподілену архітектуру , ідеальну для випадків, коли ресурси розподілені по кількох локаціях або коли потрібні стійкі бізнес-процеси, які продовжують функціонувати, навіть якщо в одній локації виникають проблеми з підключенням.
У типовому сценарії кожен брандмауер або пристрій безпеки, наприклад, Firebox на кожному сайті, створює тунелі IPsec для інших. Якщо корпоративний офіс виходить з ладу, філія та розподільчий центр продовжують спілкуватися безпосередньо через VPN, минаючи головний офіс.
Цей підхід чудово поєднується зі стратегіями мережі з нульовою довірою , де безпека розроблена з урахуванням того, що будь-яка частина мережі може вийти з ладу або бути скомпрометованою, і де пріоритетом є наскрізне шифрування, сегментація та стійкість.
Варіанти використання: від багатосайтового підприємства до гібридного середовища з хмарою
Дуже поширеним випадком використання розширеної mesh-VPN є організація з кількома локаціями: наприклад, колокаційний центр (Colo), штаб-квартира корпорації (Corp), розподільчий центр (Dist) та невеликий віддалений офіс (RMT). У цьому контексті кожен сайт потребує прямого та безпечного доступу до ресурсів інших.
У такому типі проектування в одному з місць можуть існувати унікальні ресурси (наприклад, критична ERP-система в штаб-квартирі або файловий сервер підприємства ), тому надійне з'єднання між усіма сайтами є надзвичайно важливим. Чим більше додається віддалених офісів, тим важливіше, щоб система підтримувала додавання нових вузлів без переналаштування всього.
Коли більшість ресурсів зосереджено в одному місці, класична централізована архітектура все ще може мати сенс . Однак, якщо дані та програми розподілені або якщо є бізнес-процеси, які потребують прямого зв'язку між сайтами (наприклад, постійної синхронізації між логістичними центрами), повністю інтегрована мережа пропонує більшу гнучкість та відмовостійкість.
Особливо поширеним сценарієм є поєднання локальних мереж та хмари , наприклад, шляхом підключення локальних мереж до Azure через VPN Gateway, а також створення віртуальних з'єднань між віртуальними мережами (VNet-to-VNet). У цих гібридних середовищах сітчасті топології та розширені механізми резервування є ключовими для забезпечення безперервності обслуговування.
Основні технічні компоненти розширеної мережі VPN mesh
За терміном «mesh VPN» ховається низка дуже специфічних технічних компонентів, які роблять цю магію можливою. Загалом кажучи, йдеться про розширені функції безпеки VPN , такі як IPsec для шифрування даних та IKE (Internet Key Exchange) для обміну ключами та узгодження параметрів безпеки між кінцевими точками.
У типовій конфігурації Firebox або іншої конфігурації брандмауера наступного покоління кожен сайт визначає шлюзи та тунелі філій , які підключаються до мереж інших сайтів. Наприклад, в організації з чотирма локаціями кожен сайт матиме три VPN-шлюзи філій та три пов'язані тунелі (по одному до кожного з інших сайтів).
Конфігурація зазвичай керується за допомогою спеціальних інструментів (таких як Policy Manager у Fireware), де можна переглядати та налаштовувати як шлюзи філій , так і VPN-тунелі філій , а також маршрути тунелів, необхідні для передачі трафіку між локальними та віддаленими підмережами.
Дуже важливою деталлю у сценаріях mesh-мереж є використання агрегованих підмереж під час визначення тунельних маршрутів замість окремого перерахування кожної локальної мережі. Наприклад, тунель "Colo to RMT" може бути визначений для використання підмережі 172.16.0.0/16 для представлення всіх внутрішніх мереж Colo (наприклад, 172.16.1.0 та 172.16.2.0), щоб одна пара тунельних маршрутів могла охоплювати кілька сегментів, замість необхідності використання кількох тунелів.
Це значно зменшує кількість необхідних тунельних маршрутів, особливо в невеликих офісах, яким потрібно охопити лише обмежений набір віддалених підмереж. Однак, якщо потрібне дуже точне керування трафіком , можна визначити окремі мережі, але це призведе до збільшення обсягу роботи з налаштування та адміністрування.
Вимоги до інфраструктури: пропускна здатність, апаратне забезпечення та надійність
Розширений mesh VPN, за визначенням, є більш вимогливим, ніж проста конфігурація. Кожен тунель включає процеси шифрування та інкапсуляції , тому корисна пропускна здатність VPN завжди буде дещо меншою за фізичну швидкість з'єднання.
Тому компанії повинні забезпечити, щоб з'єднання між сайтами (оптоволокно, MPLS, високопродуктивний інтернет тощо) мали достатню пропускну здатність для підтримки зашифрованого трафіку, який проходитиме через тунелі. Це особливо важливо в місцях, де розміщені унікальні ресурси або які виступають у ролі комунікаційних вузлів.
Тип пристрою безпеки, розгорнутого в кожній точці (наприклад, Firebox, що відповідає розміру сайту; зверніться до інструкцій та технічних описів маршрутизаторів ), не менш важливий. Кожна модель пропонує певну максимальну швидкість VPN та одночасну пропускну здатність тунелю, тому зменшення розміру цього обладнання не рекомендується, якщо потрібно уникнути вузьких місць.
На практиці кількість VPN-тунелів зазвичай залежить від кількості локальних та віддалених мереж, до яких потрібно підключитися (як визначено в маршрутах тунелів). У типовому офісі розрахунок приблизно дорівнює кількості локальних мереж, помноженій на кількість віддалених мереж, якщо не використовуються агреговані підмережі.
Також важливо забезпечити надійне з’єднання на сайтах, де розміщені критично важливі сервіси. Хоча mesh-архітектура допускає збої в ізольованому вузлі, якщо цей вузол містить важливі програми або дані, будь-яка проблема з’єднання в цій точці призведе до перебоїв у наданні послуг для решти сайтів.
IPsec, IKE та профілі безпеки: серце VPN
Розширена мережа VPN на рівні протоколу спирається на комбінацію IPsec для шифрування даних та IKE (Інтернет-обмін ключами) для обміну ключами та узгодження параметрів безпеки між кінцевими точками.
IKE – це протокол, який встановлює асоціацію безпеки (SA) між двома точками; тобто взаємну угоду про те, як трафік буде шифруватися та автентифіковано. Для надійного функціонування VPN політики IKE обох сторін повинні збігатися за всіма відповідними параметрами (метод автентифікації, алгоритми шифрування та автентифікації, групи Діффі-Хеллмана, час життя тощо).
У маршрутизаторах, таких як Cisco RV110W, визначено політику IKE, яка вказує, серед іншого, режим обміну (основний або агресивний), алгоритм шифрування (DES, 3DES, AES-128, AES-192, AES-256), алгоритм автентифікації (MD5, SHA-1, SHA2-256), попередньо розподілений ключ та групу Діффі-Хеллмана (наприклад, група 1 з 768 бітів, група 2 з 1024 бітів або група 5 з 1536 бітів).
Окрім політики IKE, визначаються політики VPN , які визначають, який трафік захищається через тунель, які мережеві ідентифікатори використовуються для локального та віддаленого кінців (одна IP-адреса або підмережа), а також чи є політика автоматичною (з узгодженням ключів та параметрів IKE) чи ручною (всі ключі та SPI налаштовуються вручну на обох кінцях).
Ручні політики визначають шістнадцяткові значення для вхідного та вихідного SPI, ключів шифрування (Key-In та Key-Out) та алгоритмів цілісності (MD5, SHA1, SHA2-256), гарантуючи, що віддалений пристрій використовуватиме точно такі ж значення, щоб тунель можна було встановити правильно.
Розширені профілі: «IPsec обов’язковий», «IPsec необов’язковий» та очищення трафіку
У більш складних мережевих середовищах типу mesh, окрім класичної конфігурації тунелів між сайтами, часто створюються розширені профілі з'єднань , які визначають, коли використання IPsec є обов'язковим, а коли дозволено чистий трафік.
Наприклад, можна визначити три профілі: один, де IPsec є обов'язковим (дозволено лише зашифрований трафік), інший, де шифрування є необов'язковим (приймається як зашифрований, так і відкритий текстовий трафік залежно від пункту призначення), і третій, який дозволяє лише незашифрований трафік . У системах, заснованих на ipsec.conf, ці профілі описуються за допомогою блоків підключення (conn), які вказують тип з'єднання (скрізне або транспортне), режим автентифікації (наприклад, rsasig із сертифікатами), параметри шунта у разі збою (скидання або скрізне) та посилання на сертифікати та ключі RSA.
Типовим прикладом є наскрізне з’єднання без автентифікації для профілю «Без IPsec», інше транспортне з’єднання з автентифікацією за підписом RSA та політиками завершення збоїв для профілю «Потрібен IPsec», а також третє транспортне з’єднання з підписами RSA, але з дозвільною поведінкою (скрізне з’єднання) у разі збою для профілю «IPsec необов’язковий».
Поєднання цих профілів з відповідними маршрутами дозволяє реалізувати адаптивні стратегії безпеки , де певні критичні потоки завжди повинні бути зашифровані, тоді як інші можуть циркулювати у вигляді простого тексту у внутрішніх мережах з високим рівнем довіри або ж використовувати IPsec, коли обидві сторони це дозволяють.
Детальна інформація про конфігурацію політики VPN
Для кожної політики VPN, окрім параметрів IKE, необхідно вказати, який трафік буде інкапсульовано в тунелі . Мережі джерела та призначення зазвичай вибираються за допомогою ідентифікаторів, таких як «Single» (один хост) або «Subnet» (Підмережа).
Якщо вибрано «Одна», політика застосовується до певної IP-адреси (наприклад, певного сервера). Якщо визначено «Підмережа», політика охоплює діапазон адрес, визначений комбінацією IP-адреси мережі та маски підмережі ; пристрої захищаються VPN, коли їхня IP-адреса потрапляє в цей діапазон.
У випадку автоматизованих політик , окрім часу життя Асоціації безпеки (у секундах), вибираються алгоритми шифрування та цілісності, а також опціонально вмикається Perfect Forward Secrecy (PFS) з додатковою групою Діффі-Хеллмана. Це додає рівень безпеки, генеруючи нові ключі сеансу, які не залежать виключно від головного ключа.
У будь-якому випадку необхідно переконатися, що час життя, алгоритми шифрування, алгоритми цілісності, групи PFS і навіть вибрана політика IKE збігаються на обох кінцях тунелю. В іншому випадку узгодження завершиться невдачею або тунель аварійно завершиться, коли термін дії SA закінчиться, і буде зроблено спробу повторного узгодження.
Професійні маршрутизатори часто пропонують додаткові функції, такі як виявлення непрацюючих вузлів (DPD) , яка контролює активність вузла та видаляє застарілі записи для звільнення ресурсів. DPD зазвичай дозволяє налаштувати частоту перевірок та час очікування, перш ніж вузол вважатиметься «непрацюючим».
Висока доступність у хмарі: Azure VPN Gateway у розширеній mesh-мережі
Коли розширена мережева VPN підключає локальні мережі до інфраструктури Azure , в дію вступає Azure VPN Gateway та його різні варіанти резервування. За замовчуванням кожен екземпляр Azure VPN Gateway складається з двох екземплярів у конфігурації активного режиму очікування.
У разі планового технічного обслуговування або непередбачених інцидентів, якщо активний екземпляр стає недоступним, його роботу бере на себе резервний екземпляр, а тунелі типу «сайт-сайт» (S2S) або «віртуальна мережа-віртуальна мережа» (V2N) автоматично відновлюються. Для планових простоїв відновлення зазвичай триває 10–15 секунд; для незапланованих збоїв це може тривати 1–3 хвилини. Для підключень VPN-клієнтів типу «точка-сайт» (P2S) сеанси розриваються, і користувачі повинні підключитися знову.
Для покращення доступності з'єднань між локальною мережею та Azure можна обрати кілька схем: використання кількох локальних VPN-пристроїв (наприклад, встановлення двох VPN ), налаштування екземплярів VPN Gateway в режимі «активний-активний» в Azure або поєднання обох для подвійного резервування, що ідеально вписується в mesh-топологію.
З кількома локальними VPN-пристроями створюється кілька S2S-підключень від кожного пристрою до шлюзу Azure, що визначає окремий локальний мережевий шлюз для кожного пристрою, кожен з унікальною публічною IP-адресою та адресою вузла BGP . Використовуючи BGP та механізм рівної вартості (ECMP), трафік розподіляється між кількома активними тунелями паралельно.
У режимі «активний-активний» шлюзу Azure VPN кожен екземпляр шлюзу має власну публічну IP-адресу та встановлює тунель S2S IPsec/IKE з локальним VPN-пристроєм, утворюючи два тунелі, які фактично належать до одного й того ж підключення. З Azure обидва тунелі використовуються одночасно, що підвищує доступність і забезпечує кращий розподіл трафіку.
Повна мережева інтеграція між локальною інфраструктурою та Azure: подвійне резервування
Найнадійнішим варіантом для розширеної mesh-VPN, що поєднує хмарне та локальне середовища, є налаштування подвійного резервування : шлюзи active-active в Azure та одночасно кілька VPN-пристроїв у локальній мережі. Результатом є своєрідна повна mesh-мережа з чотирма тунелями IPsec між віртуальною мережею Azure та локальним середовищем.
У цій конструкції всі шлюзи та тунелі залишаються активними на стороні Azure, а трафік розподіляється між чотирма каналами . З точки зору Azure, кожен потік TCP/UDP зазвичай проходить через один і той самий тунель, але об'єднані потоки розподіляються між усіма чотирма, що дещо покращує загальну продуктивність і, що найважливіше, забезпечує дуже високу відмовостійкість.
Для реалізації цієї топології потрібні два шлюзи локальної мережі та два різних з'єднання для двох локальних VPN-пристроїв, завжди підкріплені BGP , щоб забезпечити одночасне підключення до однієї локальної мережі через кілька з'єднань.
Такий самий підхід можна застосувати до підключення між віртуальними мережами в Azure: у кожній віртуальній мережі створюються шлюзи active-active та з'єднуються один з одним, щоб також отримати чотири активні тунелі між віртуальними мережами. У цьому випадку BGP є необов'язковим, якщо тільки транзитний трафік не потрібно маршрутизувати через це з'єднання.
Завдяки такій архітектурі хмарні мережі перестають бути просто супутниками локальної мережі та стають повноцінними вузлами в VPN-мережі , що забезпечує значну гнучкість під час переміщення робочих навантажень, балансування програм та розробки планів забезпечення безперервності бізнесу.
Mesh Wi-Fi та VPN: ідеальне поєднання в корпоративній мережі
Концепція «mesh» не обмежується лише VPN. У сфері Wi-Fi такі рішення, як eero та його технологія TrueMesh, продемонстрували, що використання кількох взаємопов’язаних точок доступу є дуже ефективним способом усунення мертвих зон, мінімізації провалів та зменшення небезпечної буферизації в домашніх умовах та невеликих офісах.
Замість одного Wi-Fi маршрутизатора, який намагається охопити весь будинок або офіс, мережа mesh Wi-Fi розподіляє кілька пристроїв eero по всьому простору, дозволяючи клієнтам завжди підключатися до найближчої та найстабільнішої точки доступу . TrueMesh інтелектуально перенаправляє трафік на основі таких факторів, як фізичне розташування вузлів, перешкоди від сусідніх мереж та навантаження підключених пристроїв.
Залежно від використання інтернету, рекомендуються різні моделі: eero 6+ як доступна гігабітна система, eero Pro 6E для підключень до 2 Гбіт/с та багатьох одночасних пристроїв, або eero Max 7 для досвідчених користувачів з Wi-Fi 7, сотнями пристроїв та максимальною продуктивністю, як дротовим, так і бездротовим з'єднанням.
Усі ці пристрої сумісні з основними інтернет-провайдерами та один з одним, що дозволяє поступово розширювати або оновлювати мережу Wi-Fi . Крім того, вони отримують автоматичні оновлення програмного забезпечення з патчами безпеки та покращеннями функцій — що є вирішальним моментом, коли Wi-Fi є основною точкою доступу для корпоративної VPN.
Цифровий дім, безпека та централізоване управління за допомогою eero
Окрім базового підключення, сучасні системи eero інтегрують функції розумного дому завдяки сумісності з Thread, Zigbee та Matter (використовуючи Alexa як контролер). На практиці це означає, що багато пристроїв розумного дому можуть підключатися безпосередньо до мережі eero без необхідності використання додаткових концентраторів.
Додаток eero дозволяє налаштувати пристрій Thread, наприклад, увімкнувши опцію в Налаштуваннях мережі → Thread , або використовувати Zigbee-хаб, інтегрувавши ваші облікові записи eero та Amazon у розділі Amazon Connected Home. Після цього ви можете додавати сумісні пристрої за допомогою програми Alexa або будь-якої колонки Echo в мережі.
Для щоденного керування eero спрощує адміністрування пристроїв: ви можете призначати пристрої окремим профілям (наприклад, щоб групувати пристрої кожного члена сім'ї), застосовувати графіки паузи Wi-Fi (дуже корисно для обмеження використання в певний час) та легко перейменовувати кожен пристрій, щоб ідентифікувати їх, не перевантажуючи.
Також можна ввімкнути сповіщення , щоб отримувати сповіщення, коли новий пристрій приєднується до мережі, а також створити окрему гостьову мережу з власним іменем та паролем, таким чином забезпечуючи більшу ізоляцію та контрольованість основної мережі.
У поєднанні з VPN-сервісами, такими як VPN-доступ, включений через Guardian у підписку eero Plus, користувач має додатковий рівень шифрування під час підключення зі свого мобільного телефону або планшета до зовнішніх мереж, що ідеально доповнює більше корпоративних mesh-VPN.
Додаткові послуги безпеки: eero Plus та VPN для кінцевих користувачів
Підписка eero Plus додає низку розширених функцій безпеки, орієнтованих на кінцевих користувачів та невеликі організації: посилений захист, батьківський контроль, резервне копіювання інтернету та інтеграцію з трьома відомими програмами: 1Password (менеджер паролів), Malwarebytes (захист від шкідливого програмного забезпечення) та Guardian (сервіс VPN).
За допомогою фільтрів контенту батьки можуть визначати обмеження за категоріями — покупки, соціальні мережі, чати та обмін повідомленнями, потокове передавання — щоб певні пристрої мали доступ лише до відповідного контенту. Такий тип контролю особливо добре працює в середовищах, де мережа Wi-Fi та корпоративний VPN використовують одну домашню інфраструктуру.
Функція резервного копіювання Інтернету дозволяє eero автоматично підключатися до мобільної точки доступу або іншої доступної мережі, коли основний провайдер виходить з ладу, і ви можете вибрати, які пристрої залишатимуться підключеними під час збою, щоб оптимізувати доступну пропускну здатність.
У сфері особистої безпеки інтеграція з Malwarebytes пропонує захист від онлайн-загроз на трьох сумісних пристроях, тоді як 1Password забезпечує безпечне керування та зберігання облікових даних , що є важливим під час роботи з корпоративним VPN-доступом, панелями адміністрування та хмарними сервісами.
Нарешті, Guardian пропонує орієнтований на кінцевого користувача VPN , доступний безпосередньо з програми eero, який шифрує трафік від пристрою (мобільного телефону або планшета) до Інтернету, що ідеально підходить для підключень із загальнодоступних або ненадійних мереж Wi-Fi. Хоча цей тип VPN не замінює розширену корпоративну mesh-мережу, він дуже добре доповнює захист кінцевого користувача.
VPN типу «сайт-сайт»: основи надійної конструкції
У корпоративному контексті кожна розширена мережа VPN типу mesh фундаментально побудована з кількох VPN-мереж типу "сайт-сайт" . Щоб ці з'єднання були надійними та простими в експлуатації в великих масштабах, важливо подбати про п'ять ключових компонентів.
Перший – це технологічна безпека в компаніях : використання надійних криптографічних алгоритмів (AES з 128/192/256-бітними ключами, SHA-2), належне управління ключами, PFS, DPD та належні практики посилення захисту на пристроях периметра.
Другий стовп — це простота експлуатації : узгоджені політики для всіх локацій, шаблони конфігурації, що можуть бути використані повторно, централізовані інструменти управління та моніторингу, а також чіткі процеси додавання нових локацій або зміни параметрів.
По-третє, це проста та безпечна масштабованість , що означає можливість додавання локацій без перепланування всієї топології, використання таких методів, як агрегація підмереж, використання BGP для динамічної маршрутизації та автоматизація розгортання.
Останні два стовпи – це безперервність бізнесу , тобто забезпечення того, щоб збій вузла або з’єднання не залишав сайти ізольованими, та гнучке впровадження , тобто можливість розгортання VPN у різних середовищах (локально, публічна хмара, кілька хмар), зберігаючи при цьому узгоджені політики безпеки.
Керовані VPN-сервіси та спеціалізовані продукти безпеки
Для багатьох організацій, особливо тих, які не мають великої власної команди з мережевої безпеки та управління мережами, використання керованих VPN-сервісів може бути дуже розумним рішенням. Ці сервіси передають на аутсорсинг частину складних завдань: проектування топології, вибір обладнання, налаштування політик IPsec/IKE, цілодобовий моніторинг, реагування на інциденти та постійне обслуговування.
Постачальники рішень безпеки, такі як Fortinet, пропонують спеціалізовані продукти та послуги для побудови та управління VPN-мережами типу "точка-точка" та розширеними mesh-мережами, інтегруючи брандмауери, SD-WAN, глибоку перевірку пакетів, веб-фільтрацію та інші рівні захисту. Таким чином, VPN перестає бути простим "зашифрованим тунелем" і стає одним із компонентів багаторівневої архітектури безпеки.
У великих мережах з десятками або сотнями сайтів ці рішення значно знижують операційне навантаження: вони дозволяють визначати глобальні політики , розгортати їх на кількох пристроях, керувати сертифікатами, оновленнями прошивки та змінами конфігурації оркестрованим способом, а також отримувати централізований огляд стану всіх тунелів.
Незалежно від того, чи оберете ви внутрішнє управління, чи аутсорсингову послугу, головне, щоб mesh VPN йшов в ногу з організацією: підтримуючи нові локації, нові хмарні сервіси, піки трафіку та зміни в потребах безпеки, не стаючи перешкодою для бізнесу.
Проектування та експлуатація розширеної mesh-VPN передбачає поєднання розподіленої архітектури на кількох сайтах, ретельне налаштування IPsec/IKE, стратегій високої доступності (як локально, так і в хмарі), надійної основи mesh Wi-Fi та, в багатьох випадках, додаткових служб безпеки та управління. Інтегруючи всі ці елементи — від профілів «IPsec обов’язковий/необов’язковий» та резервування «активний-активний» до BGP, таких рішень, як eero Plus, та професійних платформ брандмауерів — організації можуть створювати безпечні, масштабовані та відмовостійкі мережі, що з’єднують офіси, будинки та хмари без шкоди для продуктивності чи гнучкості.
