- Штучний інтелект дозволяє виявляти кіберзагрози та фізичні злочини й реагувати на них з більшою швидкістю, точністю та враховуючи контекст.
- Зловмисники також покладаються на штучний інтелект для шахрайства, дипфейків та автоматизації експлуатації вразливостей.
- Захист штучного інтелекту вимагає забезпечення безпеки даних, моделей та API з повною видимістю в гібридних та багатохмарних середовищах.
- Інтеграція безпеки на етапі проектування та зосередження на стійкості перетворюють ШІ на справжню конкурентну перевагу.
Штучний інтелект, застосований у безпеці, став головною темою обговорень у бізнесі, державних адміністраціях та правоохоронних органах. Перехід до хмарних технологій, гібридних середовищ та масове зростання обсягів даних повністю змінили ситуацію, і зловмисники використовують це з шаленою швидкістю.
Водночас, ШІ відкриває величезне вікно можливостей: від виявлення кібератак у режимі реального часу до передбачення фізичних злочинів у певних сферах і навіть автоматизації виснажливих завдань у центрах безпеки. Однак весь цей потенціал пов'язаний з дуже серйозними ризиками, якщо сам ШІ, його дані та інтерфейси, що його оточують, не будуть належним чином захищені.
Новий ландшафт загроз і чому ШІ є ключовим
Поточний ландшафт кіберзагроз набагато складніший та агресивніший, ніж був лише кілька років тому. Масова міграція до хмарних та гібридних архітектур призвела до вибухового зростання поверхонь атак: дані тепер розподілені між локальними центрами обробки даних, різними хмарними провайдерами та периферійними середовищами, що надзвичайно ускладнює контроль.
Цей зсув збігається з очевидною нестачею фахівців з кібербезпеки . Тільки у Сполучених Штатах є сотні тисяч незаповнених посад, що призводить до перевантажених команд, які мають мало часу для поглиблених досліджень і змушені поспішно розставляти пріоритети.
У результаті атаки зараз трапляються частіше та коштують дорожче . Згідно з останніми звітами, середня світова вартість витоку даних перевищує 4 мільйони доларів, а сукупне зростання становить двозначне число лише за три роки. Аналізуючи вплив штучного інтелекту на ці інциденти, різниця вражає: організації, які не використовують штучний інтелект у своїй стратегії безпеки, платять у середньому значно більше за кожен витік, ніж ті, що його використовують.
Компанії з можливостями безпеки на основі штучного інтелекту можуть скоротити середні витрати на витік даних на сотні тисяч доларів. Навіть частковий або обмежений контроль за допомогою штучного інтелекту являє собою значне зниження порівняно з тими, хто не інвестував у цю сферу.
У цьому контексті ШІ — це не просто «плюс»: він стає важливим стратегічним інструментом для моніторингу великих обсягів інформації про безпеку, виявлення аномальної поведінки та реагування на інциденти до їх ескалації.
Як кіберзлочинці використовують штучний інтелект
З іншого боку, ті ж досягнення штучного інтелекту, які допомагають захищатися від атак, також швидко впроваджуються зловмисниками . Здатність створювати переконливий фальшивий контент за низькою ціною змінює ландшафт шахрайства, дезінформації та навіть особистого вимагання.
З одного боку, передові генератори тексту дозволяють створювати високоякісні фейкові новини, фішингові електронні листи та повідомлення соціальної інженерії, адаптовані до контексту жертви та написані у стилі, що імітує професійних журналістів чи керівників компаній. Йдеться вже не про електронні листи, повні помилок, а про дуже достовірні повідомлення.
З іншого боку, інструменти для створення діпфейків відео та аудіо зробили разючий крок вперед. За допомогою спеціалізованого програмного забезпечення зловмисники можуть накладати обличчя на реальні відео (діпфейси) або клонувати голоси (діпвойки) з рівнем реалізму, який легко обдурить будь-кого, хто не підготовлений.
Показовим випадком є телефонне шахрайство, засноване на клонуванні голосу члена сім'ї . Отримавши аудіозаписи людини, злочинці навчають модель, здатну імітувати її тон, акцент та манеру мовлення. Потім вони телефонують родичу, видаючи себе за цю людину, фальсифікують надзвичайну ситуацію та просять терміново переказати гроші. Впізнавши голос, жертва повністю втрачає пильність.
Окрім відвертого обману, ШІ також використовується для автоматизації виявлення вразливостей , удосконалення атак методом перебору облікових даних та написання шкідливого коду. Правоохоронні органи та організації, такі як ФБР, вже виявили явне зростання кількості вторгнень, пов'язаних зі зловмисним використанням генеративного ШІ, і багато фахівців з кібербезпеки визнають, що значна частина зростання кількості атак зумовлена саме цими новими інструментами.
Застосування штучного інтелекту в кібербезпеці: від кінцевої точки до хмари
У відповідь на цей підвищений ризик, штучний інтелект також трансформує кібербезпеку в усьому технологічному стеку . Компанії інтегрують можливості машинного навчання в рішення для кінцевих точок, брандмауери, платформи SIEM та спеціалізовані хмарні інструменти.
На стороні користувача рішення для захисту кінцевих точок на базі штучного інтелекту постійно аналізують поведінку процесів, файлів і з’єднань. Замість того, щоб покладатися виключно на сигнатури, вони вивчають, що є «нормальним» на кожному пристрої, і виявляють підозрілі відхилення, такі як раптове виконання невідомих скриптів або масове шифрування файлів, типове для програм-вимагачів.
Брандмауери наступного покоління на основі штучного інтелекту (NGFW з інтелектуальними можливостями) можуть перевіряти зашифрований трафік, виявляти аномальні закономірності та співвідносити події між кількома портами та протоколами. Це дозволяє їм блокувати зв'язок із серверами керування та управління або запобігати спробам витоку даних, які в іншому випадку залишилися б непоміченими.
На глобальному рівні моніторингу платформи управління інформацією та подіями безпеки (SIEM) та рішення XDR щодня генерують тисячі сповіщень. Штучний інтелект використовується для визначення пріоритетів та групування пов’язаних подій, перетворюючи цю лавину необроблених даних на кілька серйозних інцидентів, які дійсно заслуговують на негайну увагу.
Крім того, у хмарних середовищах розгортаються спеціальні рішення безпеки на основі штучного інтелекту , які виявляють неправильні конфігурації, надмірні дозволи або незвичайне переміщення даних між регіонами та службами. Вони доповнюються технологіями виявлення та реагування на мережу (NDR) на базі штучного інтелекту, які відстежують внутрішній мережевий трафік на предмет поведінки, типової для зловмисника, який вже перебуває всередині системи.
Переваги штучного інтелекту для команд безпеки
Команди з кібербезпеки стикаються з подвійним викликом: управлінням величезним обсягом даних та зростанням технічної складності . Тут штучний інтелект став вирішальним союзником, дозволяючи їм робити більше з тими ж ресурсами.
Одна з найявніших переваг — це набагато швидше виявлення загроз . Там, де раніше аналітику доводилося вручну переглядати події, тепер алгоритми вивчають моделі атак, звички користувачів і типову поведінку системи. Це дозволяє їм виявляти критичні інциденти за лічені секунди, навіть якщо вони проявляються як комбінація ледь помітних сигналів, розсіяних по різних джерелах даних.
Ще одним ключовим моментом є зменшення кількості хибнопозитивних та хибнонегативних результатів . Завдяки розпізнаванню шаблонів, виявленню аномалій та методам безперервного навчання, штучний інтелект фільтрує «шум» нерелевантних сповіщень та зосереджується на тих, які дійсно становлять загрозу. Це запобігає вигоранню команд, реагуючи на сповіщення, які зрештою ні до чого не призводять.
Генеративний штучний інтелект також змінює те, як аналітики працюють з інформацією. Перекладаючи технічні дані природною мовою , інструменти можуть створювати чіткі звіти, якими легко ділитися з менеджерами чи іншими відділами, пояснювати, що тягне за собою конкретна вразливість, або детально описувати рекомендовані кроки для її виправлення.
Ця здатність представляти інформацію у зрозумілій формі та спрямовувати реакцію дозволяє молодшим аналітикам братися за складніші завдання без необхідності опановувати мови запитів або передові інструменти з першого дня. На практиці ШІ генерує кроки для виправлення ситуацій, конкретні пропозиції та додатковий контекст, що пришвидшує процес навчання.
Зрештою, штучний інтелект забезпечує повніше уявлення про середовище, агрегуючи та співвідносячи дані з журналів безпеки, мережевого трафіку , хмарної телеметрії та зовнішніх джерел інформації про загрози. Це допомагає виявляти моделі атак, які інакше залишилися б непоміченими, якби їх розглядали з однієї системи.
Аутентифікація, паролі та поведінковий аналіз
Окрім виявлення вторгнень, штучний інтелект змінює способи захисту ідентифікаційних даних та управління доступом . Традиційні паролі все ще існують, але їх все частіше поєднують з моделями поведінкового аналізу на базі штучного інтелекту та іншими факторами.
Штучний інтелект використовується в адаптивних системах автентифікації , які оцінюють контекст кожного входу: місцезнаходження, пристрій, час, історію використання, швидкість набору тексту та інші фактори. Якщо щось здається незвичайним, система підвищує рівень безпеки, запитуючи додаткову інформацію або блокуючи сеанс.
Паралельно, рішення для поведінкової аналітики можуть виявляти спроби крадіжки особистих даних або скомпрометовані облікові записи, вивчаючи, як користувачі взаємодіють із програмами, до яких ресурсів вони отримують доступ і як вони переміщуються в мережі. Значна зміна цих шаблонів може свідчити про те, що хтось використовує викрадені облікові дані.
Управління вразливостями також спирається на штучний інтелект, щоб вийти за рамки типових нескінченних списків недоліків. Моделі аналізують, які вразливості найімовірніше будуть використані, виходячи з фактичної активності зловмисника, наявності публічних експлойтів та вразливості кожного активу, допомагаючи визначити пріоритети зусиль щодо виправлення.
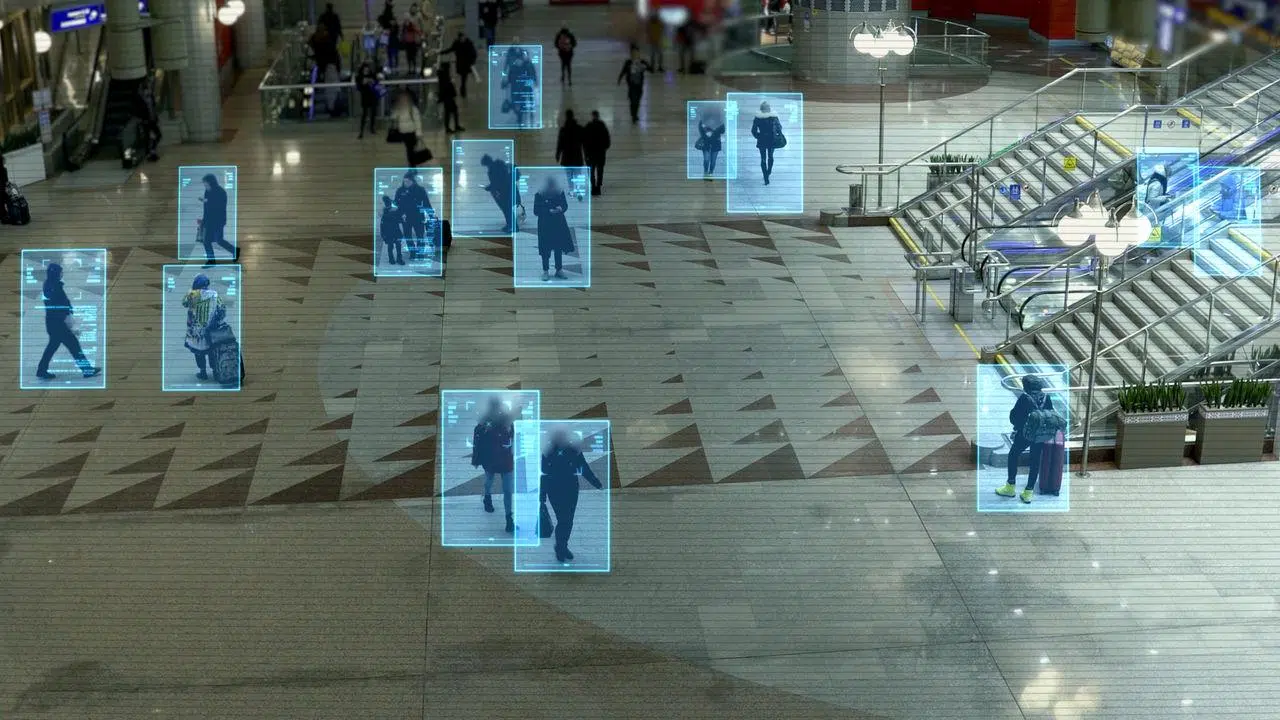
У фізичному середовищі спостереження за допомогою камер і датчиків посилюється моделями штучного інтелекту, здатними виявляти підозрілу поведінку , ідентифікувати номерні знаки, розпізнавати моделі руху та попереджати про незвичайні скупчення людей. Поєднуючи цю інформацію з історичними даними та контекстом, системи раннього попередження можуть бути активовані в районах з високим рівнем злочинності.
Запобігання та прогнозування злочинності у фізичному світі
Поза кіберпростором штучний інтелект також починає відігравати важливу роль у запобіганні злочинності в міському середовищі . Аналізуючи великі обсяги історичних даних, влада може виявити закономірності, які допомагають їй краще планувати ресурси.
Серед найпоширеніших застосувань є аналіз моделей злочинності : які типи злочинів зосереджені в певних районах, у який час вони трапляються найчастіше або як вони розвиваються з часом. Ця інформація використовується для коригування патрулювання, покращення освітлення, встановлення додаткових камер або розробки спеціальних профілактичних кампаній.
Штучний інтелект також використовується в системах раннього попередження , які поєднують дані в режимі реального часу (камери, датчики, соціальні мережі, навіть погодні змінні), щоб оцінити, коли найімовірніше відбудуться певні інциденти. Хоча ці системи не є непогрішними, вони можуть допомогти передбачити сценарії ризику.
У сфері розслідувань алгоритми дозволяють проводити цифровий криміналістичний аналіз великих обсягів криміналістичних даних (відбитків пальців, ДНК, протоколів справ, історій арештів) для виявлення зв'язків, які на перший погляд було б дуже важко помітити. Це дозволяє слідчим пов'язувати, здавалося б, не пов'язані між собою справи або уточнювати пошук підозрюваних.
Усе це розгортання має бути постійно збалансованим з урахуванням поваги до конфіденційності та прав людини . Ризик упередженості навчальних даних є реальним: якщо моделі використовують уже упереджені поліцейські записи, вони можуть посилити існуючу дискримінацію, «передбачаючи» більше злочинів у певних громадах, навіть якщо основна проблема полягає в чомусь іншому.
Ризики та виклики: безпека даних, безпека моделі та безпека API
Щоб ШІ був надійним, безпека більше не може обмежуватися захистом серверів чи мереж. Важливо захищати сам інтелект : дані, що живлять моделі, архітектури ШІ та інтерфейси, які роблять їх доступними.
Моделі настільки ж хороші, як і їхні навчальні дані. Якщо ці дані маніпулювати або упереджено , ШІ прийматиме неправильні рішення. Яскравий приклад цього можна побачити в моделях, що використовуються для процесів рекрутингу: якщо їх навчати з використанням історій, які систематично надають перевагу певним профілям, ШІ може посилювати упередження на основі статі, раси чи походження, дискримінуючи кандидатів з ідеальною кваліфікацією.
На суто технічному рівні мовні моделі та інші передові штучні інтелекти стикаються з новими категоріями атак, такими як промптне впровадження . Це передбачає приховування шкідливих інструкцій у вхідних даних для зміни поведінки моделі, обходу обмежень або повернення нею шкідливої інформації.
Ще одним серйозним ризиком є розкриття конфіденційної інформації . Якщо системи неправильно налаштовані, вони можуть розкрити конфіденційні дані клієнтів, комерційні таємниці або фрагменти самого навчального набору, безпосередньо або за допомогою таких методів, як висновок про приналежність або вилучення моделі.
API, що використовуються для доступу, навчання або розгортання моделей штучного інтелекту, є критично важливим фронтом. Без надійної автентифікації, обмеження запитів та перевірки вхідних даних вони стають легкою мішенню для атак методом грубої сили, масового вилучення даних або несанкціонованих змін параметрів моделі. Не випадково більшість компаній за останні місяці постраждали від інцидентів безпеки, пов'язаних з API.
Складність гібридних середовищ та необхідність повної прозорості
Більшість організацій використовують свої рішення на основі штучного інтелекту в гібридних інфраструктурах , що поєднують публічну хмару, приватну хмару, локальні та все частіше периферійні обчислення. Ця фрагментація ускладнює чітке уявлення про те, де знаходяться дані, як вони переміщуються та хто має до них доступ у будь-який момент часу.
Відсутність видимості призводить до фрагментованого контролю та сліпих зон . Деякі моделі навчаються в одній хмарі, удосконалюються в іншій, а потім розгортаються в різних країнах, при цьому дані передаються з одного середовища в інше. Без належної спостережуваності порушення безпеки або невідповідність нормативним вимогам можуть легко виникнути, і ніхто їх вчасно не виявить.
Крім того, на відміну від традиційного програмного забезпечення, моделі штучного інтелекту розвиваються з використанням . Вони можуть адаптувати свої параметри на основі нових даних, які вони обробляють, що ускладнює виявлення того, чи були вони маніпульовані, чи вони поступово відхилилися від очікуваної поведінки.
Тому вкрай важливо впроваджувати у вашій домашній лабораторії безперервний моніторинг та розширену аналітику, включаючи заходи безпеки, для відстеження продуктивності моделі, її реакцій та рішень. Тільки таким чином ви зможете виявити незвичайні закономірності, ледь помітні порушення або спроби атак, які залишаються непоміченими в традиційних журналах.
Ця потреба в контролі також поширюється на мережевий та прикладний рівні. Технології захисту веб-додатків та API у поєднанні з можливостями глибокої перевірки трафіку дозволяють виявляти підозрілі запити, спроби вилучення даних або аномальну поведінку щодо служб штучного інтелекту, блокуючи їх до того, як вони скомпрометують конфіденційну інформацію.
Безпека за проектом та стійкість як конкурентна перевага
Щоб штучний інтелект був справжнім рушієм бізнесу, а не постійним джерелом турбот, безпека має бути інтегрована з першого дня . Недостатньо просто створити модель, запустити її у виробництво, а потім поспіхом виправити.
Зріла стратегія передбачає перевірку та захист даних на всіх етапах, застосування суворого контролю доступу, розділення середовищ розробки, тестування та виробництва, а також криптографічне підписання артефактів моделі для забезпечення їхньої цілісності протягом усього життєвого циклу.
Також ключовим є розробка автоматизованих можливостей виявлення та реагування : коли модель поводиться дивно, коли API отримує аномальний шаблон запиту або коли в наборі даних виявляється неочікувана зміна, система повинна мати можливість швидко реагувати, ізолювати компоненти та повідомляти відповідні команди.
Стійкість, яка розуміється як здатність штучного інтелекту протистояти атакам та відновлюватися без втрати функціональності , стає важливим фактором довіри для керівників. Якщо організація знає, що її моделі безпечні, доступні для спостереження та відповідають вимогам, вона матиме набагато більше свободи для інновацій та експериментів із передовими варіантами використання.
На практиці багато компаній поєднують спеціалізовані послуги кібербезпеки з рішеннями для захисту додатків та управління трафіком , що дозволяють застосовувати стратегії глибокого захисту: розширену перевірку трафіку, ізоляцію середовища, зменшення ризиків витоку даних, моніторинг моделей та інтелектуальну маршрутизацію запитів на основі вартості, відповідності та продуктивності.
Усе це не усуває потреби в людському контролі, але суттєво зменшує кількість ручних та повторюваних завдань. Штучний інтелект займається сортуванням тривог, кореляцією подій та узагальненням інформації, тоді як фахівці зосереджуються на розумінні намірів зловмисників, розслідуванні складних інцидентів та розробці більш надійних засобів кіберзахисту.
Зрештою, використання ШІ в безпеці вимагає припущення трьох основних ідей: ШІ та безпека повинні розвиватися разом , захист ШІ передбачає екранування даних, моделей та інтерфейсів (а не лише інфраструктури), і стійкість, що створюється добре захищеним ШІ, перетворюється на реальну конкурентну перевагу над тими, хто імпровізує на ходу.
Штучний інтелект вийшов за межі маргінального експерименту та став рушійною силою цифрових інновацій практично в кожному секторі. Його інтеграція в безпеку, одночасно забезпечуючи належний захист, дозволяє пом'якшити наслідки порушень, передбачити загрози, покращити запобігання злочинам та звільнити людські команди від більшої частини важкої роботи, за умови ретельного балансу між ефективністю, етикою та повагою до прав людини.