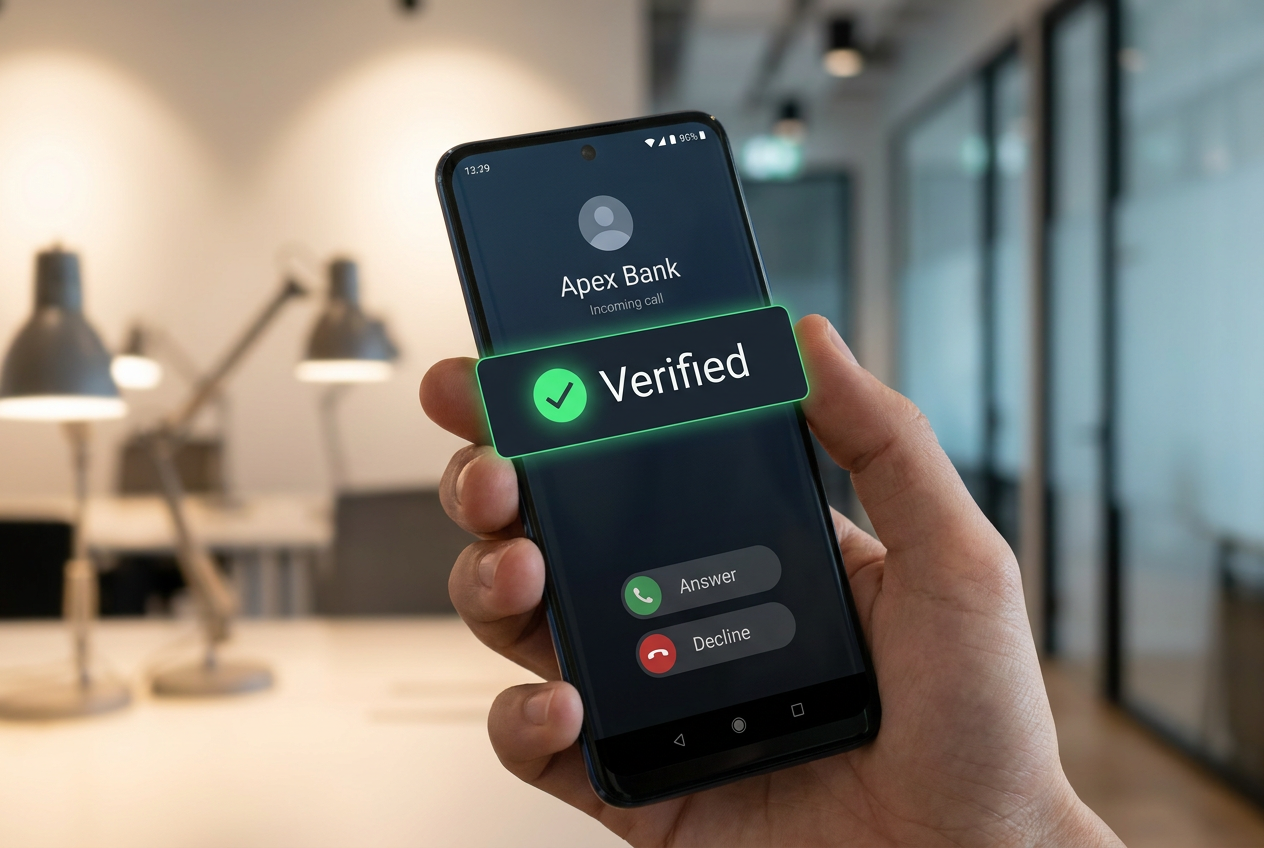
- Android реалізує систему перевірки в режимі реального часу, яка консультується з додатком банку, щоб автоматично завершувати шахрайські дзвінки.
- Безпека від фізичної крадіжки посилена обов'язковим біометричним блокуванням та обмеженням критично важливих налаштувань.
- Штучний інтелект Gemini та система Live Threat Detection аналізують підозрілу поведінку додатків, щоб запобігти шахрайству.
Безпека телефонів стала справжнім головним болем, особливо з огляду на витонченість сучасних шахрайств. Google активізувався та запустив серію суттєвих покращень в Android, щоб запобігти обману, зосередившись, зокрема, на боротьбі з банківським шахрайством та захисті пристроїв від крадіжки або шкідливого програмного забезпечення, що працює в тіні.
Найбільш вражаючим аспектом цього впровадження є те, що це не просто косметичне оновлення, а багаторівневий підхід . Від використання передового штучного інтелекту до прямих угод з фінансовими установами, мета полягає в тому, щоб користувачам не потрібно було бути експертами з кібербезпеки для захисту, дозволяючи самій операційній системі виконувати брудну роботу з виявлення та блокування загроз у режимі реального часу.
Кінець спуфінгу: перевірка фінансових дзвінків
Ви, мабуть, стикалися з дзвінком, під час якого на екрані відображається назва вашого банку, але насправді це шахрай, який намагається обманом змусити вас розкрити ваші паролі. Це називається спуфінгом. Щоб боротися з цим, Android тепер співпрацює з банківськими додатками-учасниками. Процес непомітний для вас: коли надходить дзвінок від банку, Android непомітно запитує додаток банку, встановлений на вашому телефоні, чи є дзвінок справжнім. Якщо відповідь негативна, система негайно розриває дзвінок.
Крім того, банки можуть позначати певні номери як «лише вхідні». Це означає, що якщо хтось спробує зателефонувати вам з номера, який банк використовує лише для отримання дзвінків, ваш пристрій ідентифікує це як шахрайство та автоматично завершить дзвінок . Ця система вже дала вражаючі результати, заблокувавши мільйони шахрайських дзвінків у таких країнах, як Бразилія. Наразі такі установи, як Revolut, Nubank та Itaú, вже є частиною цієї мережі, хоча список продовжуватиме зростати.
Виявлення загроз у реальному часі та штучний інтелект проти шкідливих програм
Не все відбувається під час дзвінка; часто шахрайство починається з текстового повідомлення або, здавалося б, нешкідливого додатка. Саме тут і з'являється Live Threat Detection – інструмент, який використовує штучний інтелект безпосередньо на пристрої для моніторингу поведінки додатків. Він не просто сканує додаток під час встановлення; він аналізує, чи починає він після встановлення робити дивні речі, такі як пересилання ваших текстових повідомлень на інший номер або використання дозволів доступності для створення невидимих накладок на екрані та обману вас.
На додаток до цього, Google інтегрував Gemini Intelligence . У таких додатках, як Google Messages, режим посиленого захисту використовує хмарні моделі штучного інтелекту для аналізу всіх розмов з незнайомцями та виявлення схем шахрайства. Тим часом Gemini Nano працює локально на вашому телефоні, щоб перевірити, чи є посилання небезпечним, перш ніж ви його натиснете, захищаючи вас навіть від веб-сайтів, створених лише кілька хвилин тому, які ще не внесені до жодного чорного списку.
Захист від фізичної крадіжки та несанкціонованого доступу
Якщо ваш телефон викрадено, ваш PIN-код більше не є достатньою перешкодою, якщо злодієві вдалося його підглянути. Саме тому Android впровадив покращення функції «позначити як втрачене» . Тепер, навіть якщо злодій знає ваш PIN-код, для розблокування пристрою потрібна біометрична автентифікація (відбиток пальця або обличчя). Крім того, щоб запобігти підробці телефону або його зворотному відстеженню, швидкий доступ до налаштувань блокується, а з’єднання Wi-Fi та Bluetooth вимикаються.
Ще один дуже розумний захід – це захист одноразових паролів (OTP). Щоб запобігти перехопленню ключів підтвердження шкідливими програмами, Android приховує SMS-коди протягом трьох годин, запобігаючи їх захопленню шпигунськими програмами для доступу до ваших облікових записів. Крім того, спроби підбору PIN-коду стали складнішими, з довшим часом очікування між невдалими спробами, що робить атаки методом повного перебору практично неможливими.
Детальний контроль конфіденційності та даних
Що стосується конфіденційності, то часи, коли програма надавала доступ до всієї вашої адресної книги, щоб вона могла читати лише один контакт, минули. Тепер є вибір окремих контактів , який дозволяє програмі отримувати доступ лише до певної інформації та лише тимчасово. Те саме стосується місцезнаходження: було додано кнопку, щоб ділитися вашим точним місцезнаходженням лише тоді, коли програма відкрита, що запобігає постійному відстеженню.
Для тих, хто часто встановлює файли не з офіційного магазину, Chrome для Android тепер сканує APK-файли перед завершенням завантаження. Якщо Безпечний перегляд виявляє відоме шкідливе програмне забезпечення, процес блокується. Також додано можливість перегляду IMEI з екрана блокування , що полегшує владі ідентифікацію пристрою без необхідності доступу до системи.
Ця екосистема безпеки, яка охоплює Android 11 і до останніх версій, робить боротьбу з кіберзлочинністю проактивною. Поєднуючи поведінковий аналіз на основі штучного інтелекту, пряму перевірку з банками та набагато суворіший контроль над біометрією та дозволами, Google створив щит, який різко зменшує поверхню атаки, захищаючи як цифрову ідентичність користувачів, так і банківські кошти від найагресивніших тактик соціальної інженерії.