- Các yêu cầu phần cứng cụ thể như card mạng PCIe và bộ xử lý hiệu năng cao để hoạt động 24/7.
- Các phương pháp triển khai khác nhau, từ cài đặt trực tiếp trên phần cứng đến ảo hóa với Proxmox hoặc KVM.
- Các chiến lược phân đoạn mạng bằng cách sử dụng VLAN và cấu hình các điểm truy cập Wi-Fi độc lập.
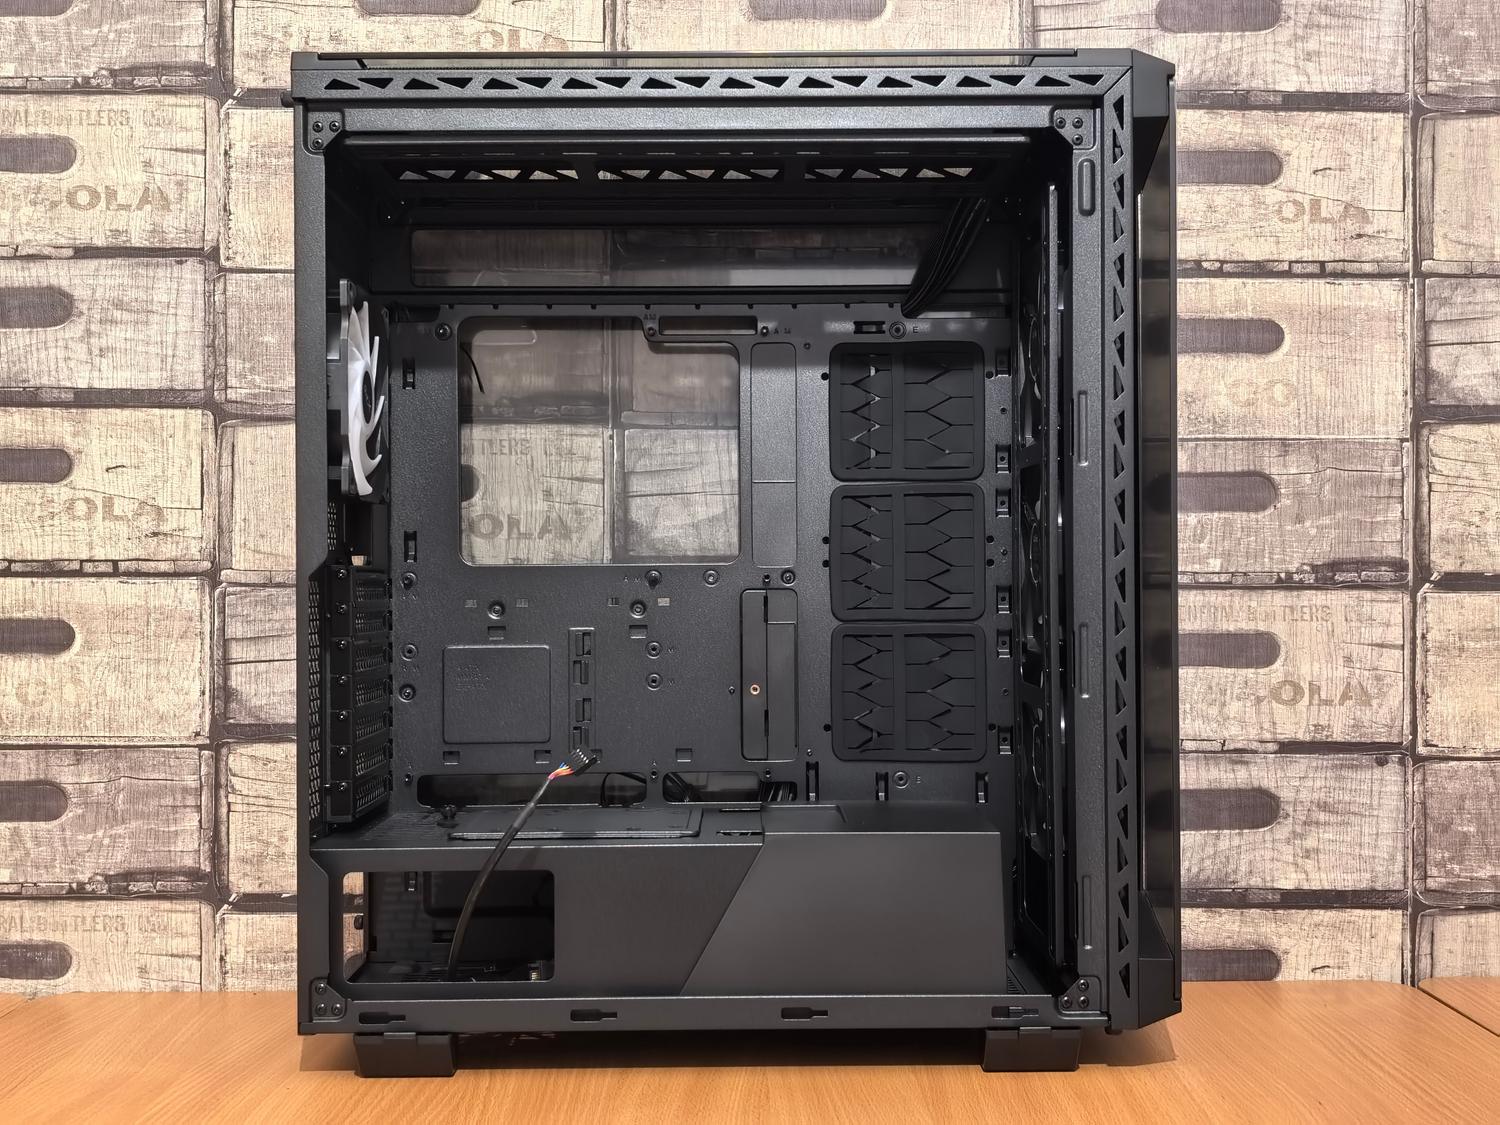
Bạn có một chiếc máy tính để bàn cũ đang phủ bụi mà bạn không còn dùng để chơi game hay làm việc nữa? Đừng vứt nó đi! Bạn có thể tận dụng tối đa những chiếc PC cũ của mình bằng cách biến chúng thành bộ não của mạng gia đình . Việc thiết lập tường lửa riêng với OPNsense rất tuyệt vời, vì nó cho phép bạn loại bỏ các bộ định tuyến cơ bản mà các nhà cung cấp dịch vụ internet bắt buộc phải sử dụng, vốn thường bị quá tải khi bạn sử dụng chúng quá nhiều hoặc quá nóng vào mùa hè, khiến bạn gặp rắc rối vào những thời điểm tồi tệ nhất.
Ý tưởng ở đây là tận dụng sức mạnh của bộ xử lý máy tính, vốn vượt trội hơn hẳn so với bộ định tuyến thương mại, để quản lý lưu lượng truy cập, lọc nội dung và phân đoạn mạng của bạn . Bạn không cần phải là chuyên gia mạng để bắt đầu, mặc dù bạn cần phải có một chút kiến thức về cấu hình và hiểu rằng mức tiêu thụ điện năng sẽ cao hơn một chút so với thiết bị nhỏ, nhưng khả năng kiểm soát bảo mật mà bạn có được sẽ ở một cấp độ hoàn toàn khác.

Các linh kiện phần cứng cần thiết để xây dựng bộ định tuyến tại nhà của bạn
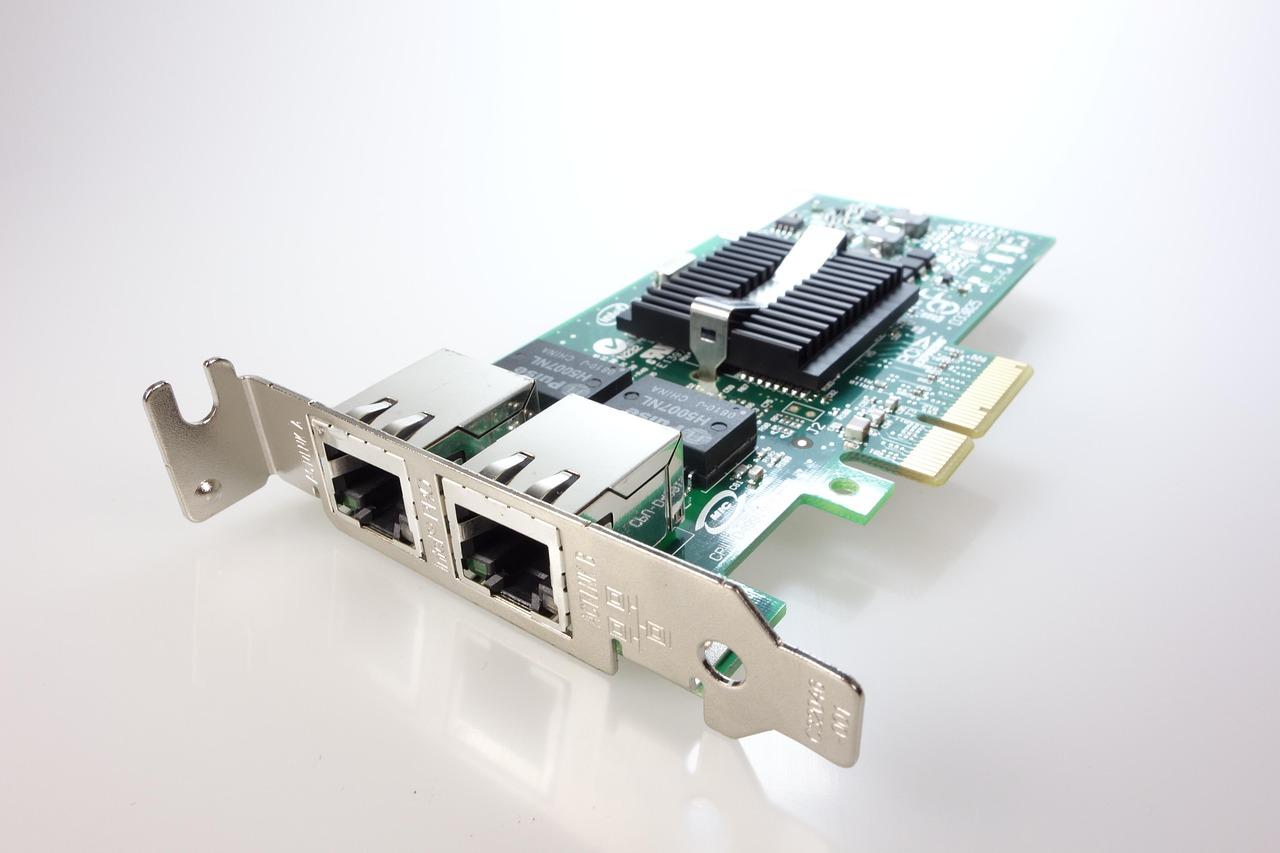
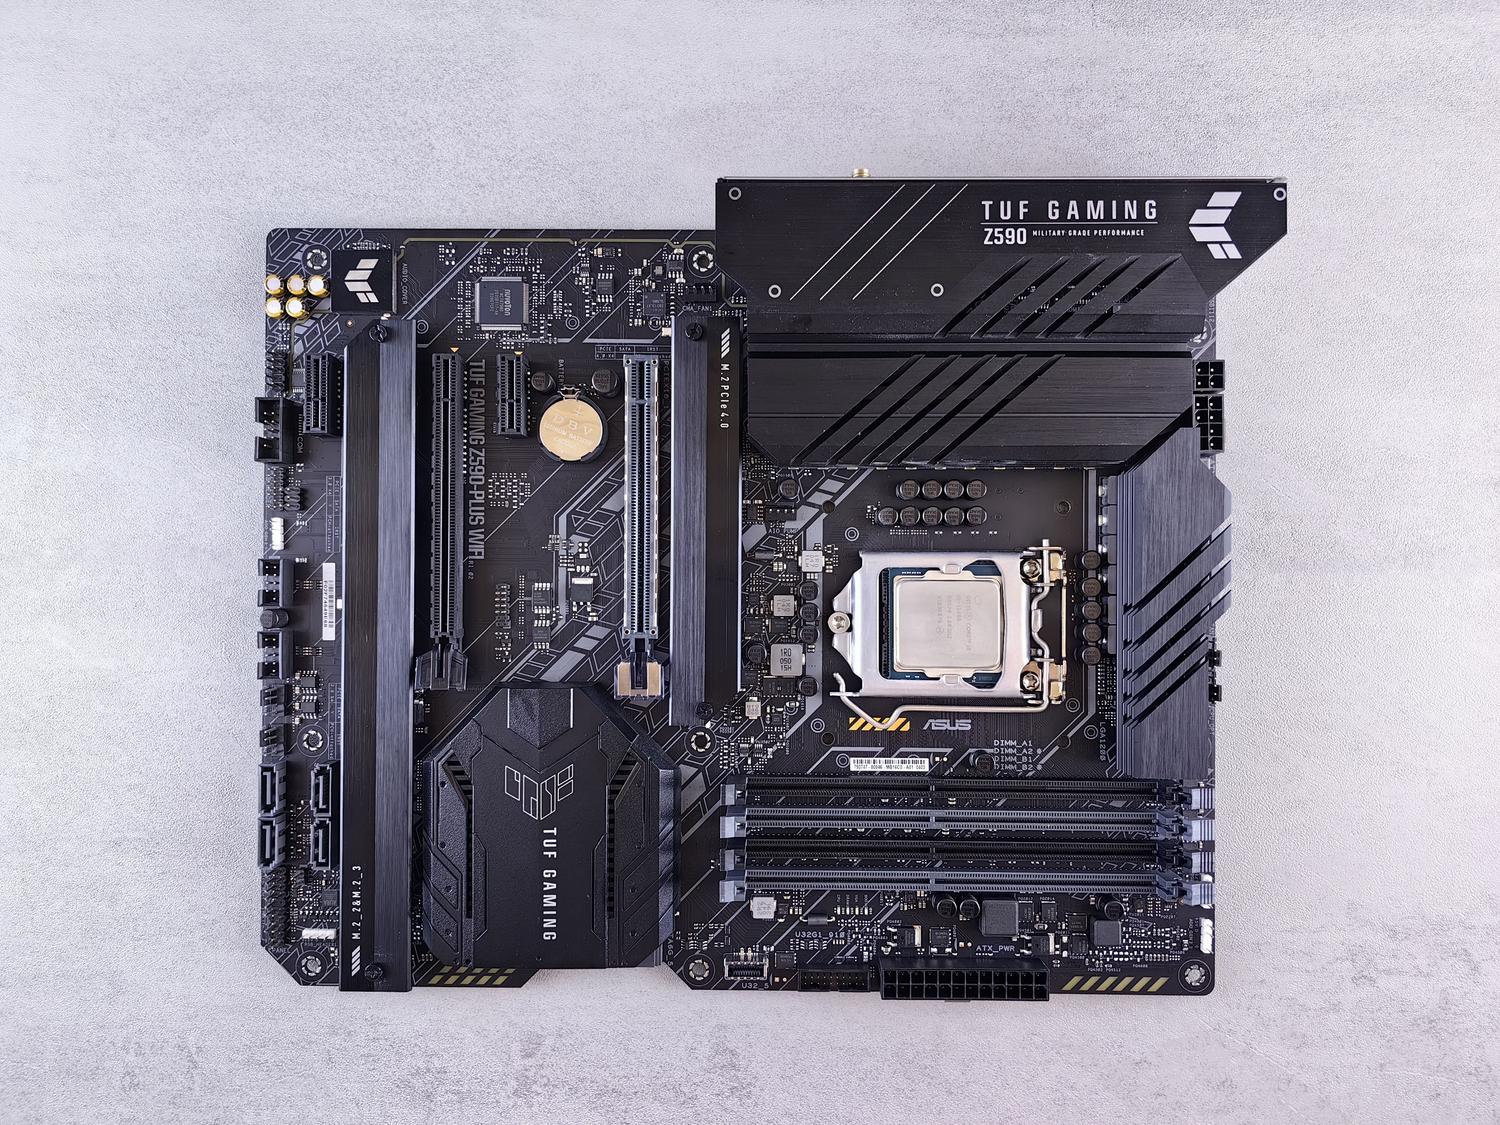
Để hệ thống hoạt động hoàn hảo, không phải máy tính nào cũng phù hợp. Lý tưởng nhất là bạn cần một máy tính để bàn dạng thùng có khe cắm PCI Express trống trên bo mạch chủ. Hãy quên đi máy tính xách tay hoặc máy tính mini, vì chúng ta cần kết nối card mạng vật lý. Để truy cập internet, nên sử dụng card mạng tốc độ cao (tốt nhất là 10 Gbps) hỗ trợ kết nối cáp quang hiện tại.
Điểm mấu chốt là các cổng Ethernet. Một bộ định tuyến cần ít nhất hai giao diện: một cho WAN (kết nối với modem của nhà cung cấp dịch vụ Internet) và một cho LAN (phân phối internet đến nhà bạn). Nếu bạn muốn kết nối nhiều thiết bị bằng cáp mà không gặp sự cố, tốt nhất nên cài đặt một card mạng có nhiều cổng (ví dụ: card Gigabit 4 cổng). Điều này giúp ngăn bộ xử lý bị quá tải khi xử lý từng gói dữ liệu và đảm bảo không có tắc nghẽn trong kết nối của bạn.
Về các linh kiện bên trong, bạn không cần phải chi quá nhiều tiền. Bộ xử lý Intel i3, hoặc thậm chí là bộ xử lý lõi kép đời cũ hơn, cũng là quá đủ. Điều quan trọng là mức tiêu thụ điện năng thấp (TDP vừa phải) vì máy tính sẽ hoạt động 24/7. Với 4 GB RAM và một ổ SSD nhỏ cho hệ điều hành, bạn sẽ có đủ dùng. Một mẹo để tiết kiệm điện năng và giảm tiếng ồn là giảm tốc độ CPU trong BIOS và, nếu có thể, hãy bỏ qua card đồ họa rời và sử dụng card đồ họa tích hợp.

Cài đặt và triển khai hệ thống
OPNsense được xây dựng trên hệ điều hành FreeBSD, vì vậy chúng ta sẽ không sử dụng Windows. Để cài đặt, bạn cần một ổ USB được định dạng FAT32 chứa ảnh hệ thống (chọn phiên bản VGA để bạn có thể thấy những gì mình đang làm trên màn hình). Một chi tiết quan trọng là phải tắt Secure Boot trong BIOS, vì FreeBSD đôi khi không hoạt động tốt với tùy chọn này, và đảm bảo ổ USB là thiết bị khởi động đầu tiên.
Trong quá trình cài đặt, hệ thống sẽ yêu cầu bạn tạo mật khẩu cho người dùng root; hãy chọn một mật khẩu mạnh mà bạn sẽ không quên. Sau khi cài đặt xong, máy tính sẽ khởi động lại và bạn sẽ vào menu chế độ văn bản. Đây là nơi bạn cần gán các giao diện mạng . Để tránh nhầm lẫn, hãy kết nối cáp vào từng cổng và xem cổng nào đang hoạt động trên màn hình; điều này sẽ cho bạn biết chính xác đâu là WAN và đâu là LAN. Thông thường, WAN sẽ tự động nhận địa chỉ IP thông qua DHCP từ bộ định tuyến của nhà cung cấp dịch vụ Internet (ISP), trong khi LAN sẽ có địa chỉ IP mặc định, thường là 192.168.1.1.
Ảo hóa: OPNsense trên Proxmox hoặc KVM
Nếu bạn có máy chủ mạnh hơn, bạn không cần phải dành riêng cả một máy tính chỉ để làm tường lửa. Bạn có thể sử dụng ảo hóa với Proxmox hoặc KVM. Ví dụ, trong Proxmox, bạn có thể tạo các giao diện và cầu nối logic để quản lý lưu lượng truy cập. Điều này rất hữu ích nếu bạn muốn phân đoạn mạng mà không cần nhiều card mạng vật lý, vì bạn có thể sử dụng chuẩn 802.1Q để tạo VLAN (mạng ảo).
Trong môi trường ảo hóa, bạn có thể cấu hình mạng quản lý (Mgt) để giao tiếp với tường lửa mà không cần thông qua mạng người dùng. Điều này rất quan trọng đối với bảo mật, vì nó cho phép bạn hạn chế quyền truy cập quản trị hệ thống chỉ dành cho nhóm người dùng đáng tin cậy của mình, ngăn chặn bất kỳ người dùng nào không nghi ngờ trên mạng Wi-Fi của bạn truy cập vào bảng điều khiển của bộ định tuyến.

Vấn đề về Wi-Fi và phân đoạn mạng
Vấn đề ở đây là: OPNsense không hoạt động tốt với trình điều khiển của các card Wi-Fi bán sẵn trên thị trường. Do đó, giải pháp tốt nhất là sử dụng điểm truy cập (AP) bên ngoài . Bạn có thể tận dụng lại một bộ định tuyến cũ bằng cách cấu hình nó ở chế độ "AP" hoặc tắt máy chủ DHCP để nó chỉ hoạt động như một cầu nối không dây. Kết nối AP này với một trong các cổng LAN trên máy tính/bộ định tuyến của bạn, và bạn đã hoàn tất.
Nếu muốn tiến thêm một bước nữa, bạn có thể sử dụng switch quản lý để tạo các mạng biệt lập. Ví dụ, bạn có thể dành riêng VLAN 50 cho Wi-Fi khách hoặc thiết bị IoT, tách biệt hoàn toàn nó khỏi mạng làm việc của bạn (VLAN 10). Trong OPNsense, bạn cần cấu hình máy chủ DHCP (chẳng hạn như Kea) cho mỗi mạng con và tạo các quy tắc tường lửa cụ thể cho phép lưu lượng truy cập vào WAN nhưng chặn giao tiếp giữa mạng Wi-Fi và các tệp cá nhân của bạn, áp dụng tăng cường bảo mật cho phòng thí nghiệm tại nhà bằng VLAN.
Cấu hình cuối cùng và tinh chỉnh
Sau khi hệ thống khởi động, bạn không cần màn hình hay bàn phím trên máy tính nữa. Mọi thứ được quản lý thông qua trình duyệt web bằng cách nhập địa chỉ IP mạng LAN. Bước đầu tiên là cấu hình NAT (che giấu địa chỉ IP) hướng ra ngoài để các thiết bị trong mạng nội bộ có thể truy cập internet bằng địa chỉ IP công cộng của mạng WAN. Nếu bạn nhận thấy các máy khách có địa chỉ IP nhưng không thể duyệt internet, hãy kiểm tra xem máy chủ DNS (hướng ra ngoài) đã cấu hình danh sách truy cập để lắng nghe các yêu cầu từ tất cả các mạng con của bạn chưa.
Hãy nhớ rằng, theo mặc định, OPNsense chặn tất cả lưu lượng truy cập trên các giao diện mới. Bạn cần vào phần quy tắc và tạo một quy tắc cho phép để cho phép lưu lượng truy cập từ mạng LAN của bạn đến mạng WAN. Nếu nhà cung cấp dịch vụ Internet (ISP) của bạn rất khắt khe và sử dụng địa chỉ MAC của bộ định tuyến ban đầu cho mục đích khác, bạn có thể sao chép địa chỉ MAC trong OPNsense để đánh lừa hệ thống cấp cho bạn một kết nối.
Việc thiết lập hệ thống này cho phép bạn kiểm soát hoàn toàn ai có thể truy cập và rời khỏi mạng của mình, quản lý băng thông để không ai chiếm dụng kết nối khi tải game, và quan trọng nhất là giúp bạn hiểu cách thức hoạt động thực sự của internet trong nhà. Mặc dù mức tiêu thụ điện năng cao hơn một chút so với bộ định tuyến bằng nhựa, nhưng sức mạnh xử lý và tính bảo mật do phần cứng chuyên dụng cung cấp sẽ bù đắp hơn nhiều cho khoản tăng nhỏ trong hóa đơn tiền điện của bạn.
