- Việc phân chia mạng thành các VLAN được lên kế hoạch kỹ lưỡng và tách biệt sẽ giảm thiểu đáng kể tác động của các sự cố bảo mật.
- Các tính năng lớp 2 như DHCP Snooping, Dynamic ARP Inspection và Port Security rất quan trọng trong việc chống lại các cuộc tấn công nội bộ.
- Danh sách kiểm soát truy cập (ACL), lọc DNS và kiểm tra lớp 3 và 4 giúp tăng cường khả năng kiểm soát lưu lượng giữa các VLAN và với Internet.
- Sự kết hợp giữa quản lý an ninh, kiểm toán và đào tạo nhân viên giúp duy trì tính bảo mật của VLAN trong dài hạn.
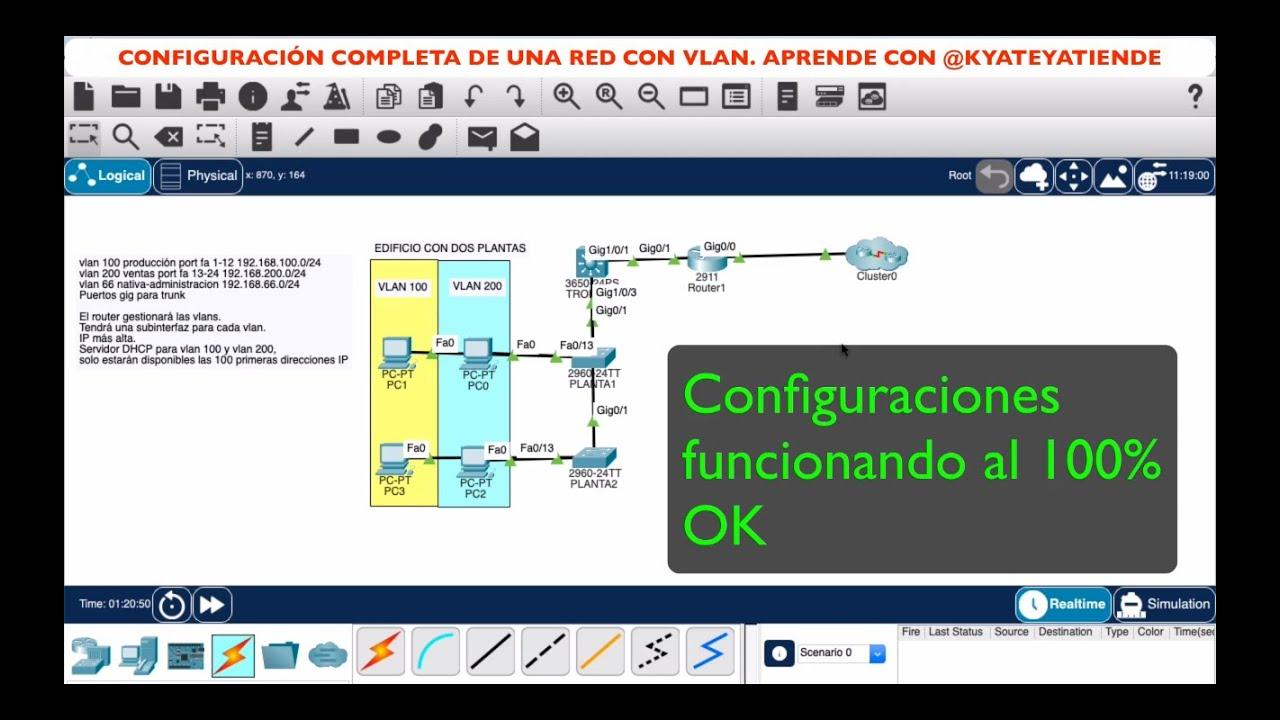
Trong bất kỳ mạng doanh nghiệp nào đủ nghiêm túc, VLAN không còn là một thứ xa xỉ mà là một điều cần thiết. Việc phân tách lưu lượng truy cập theo phòng ban, dịch vụ và mức độ quan trọng là nền tảng để ngăn chặn một sự cố đơn lẻ leo thang thành một vấn đề toàn cầu làm tê liệt một nửa tổ chức. Nhưng chỉ tạo ra VLAN thôi là chưa đủ: nếu chúng không được thiết kế và bảo mật đúng cách, chúng sẽ mở ra cánh cửa cho các cuộc tấn công rất nguy hiểm.
Do đó, khi nói về cấu hình và bảo mật VLAN nâng cao, chúng ta không chỉ nói về việc gán ID và cổng. Chúng ta đang nói về việc lập kế hoạch, phân đoạn logic, kiểm soát truy cập, giám sát liên tục và sử dụng các tính năng cụ thể của switch như DHCP Snooping, Dynamic ARP Inspection và Port Security, cùng với các chính sách ở lớp 3 và lớp 4. Chúng ta sẽ xem xét mọi thứ một cách bình tĩnh, nhưng với cách tiếp cận thực tế và khá sát với thực tiễn.
Lập kế hoạch VLAN và tổ chức mạng
Trước khi thực hiện bất kỳ thao tác lệnh nào trên thiết bị chuyển mạch, điều cần thiết là phải ngồi xuống và suy nghĩ về cấu trúc mạng. Việc lập kế hoạch VLAN tốt bắt đầu bằng việc xác định rõ ràng các khu vực, phòng ban hoặc bộ phận của công ty cần được cách ly logic: nhân sự, tài chính, phát triển, VLAN khách , thiết bị IoT, v.v.
Ý tưởng là sự cố ở một phần của mạng không nên ảnh hưởng trực tiếp đến phần còn lại. Nếu một máy trên VLAN khách bị xâm nhập, nó không nên dễ dàng truy cập vào VLAN kế toán hoặc các máy chủ quan trọng . Điều này đòi hỏi phải tạo các VLAN riêng biệt và xác định ngay từ đầu lưu lượng truy cập nào có thể lưu chuyển giữa chúng và với những hạn chế nào.
Ngoài việc phân tách theo phòng ban, nhìn chung nên dành riêng một VLAN quản lý cụ thể để quản trị các thiết bị chuyển mạch, bộ định tuyến và các thiết bị mạng khác. Mặc dù VLAN quản lý này chưa được tạo trong tài liệu tham khảo, nhưng đây là một bước đáng để lên kế hoạch nhằm ngăn chặn việc cấu hình được quản lý từ cùng một mạng người dùng, điều này tiềm ẩn rủi ro rõ ràng.
Một khía cạnh quan trọng khác trong việc lập kế hoạch là đảm bảo mỗi VLAN được cách ly và bảo vệ tốt bằng các cơ chế bổ sung: danh sách kiểm soát truy cập (ACL), tường lửa nội bộ , kiểm soát truy cập dựa trên vai trò và các chính sách bảo mật nhất quán. Vấn đề không chỉ là phân đoạn, mà còn là kiểm soát chính xác loại lưu lượng truy cập nào được phép giữa các phân đoạn.
Cuối cùng, việc tổ chức tốt bao gồm việc ghi chép lại VLAN nào được gán cho cổng nào, thiết bị nào được kết nối với mỗi VLAN và các quy tắc giao tiếp nào được áp dụng giữa chúng. Tài liệu này vô cùng quý giá khi điều tra sự cố hoặc mở rộng cơ sở hạ tầng.
Giám sát liên tục và quản lý giao thông.
Sau khi các VLAN được định nghĩa và cấu hình, công việc vẫn chưa kết thúc. Việc giám sát liên tục hoạt động trong từng phân đoạn là rất cần thiết. Nếu hành vi mạng không được giám sát, các cuộc tấn công có thể không bị phát hiện trong thời gian quá dài.
Để đạt được điều này, nên sử dụng các công cụ phân tích lưu lượng truy cập thời gian thực có khả năng phát hiện các bất thường, các mẫu đáng ngờ và các đột biến bất thường trong các VLAN cụ thể. Điều này bao gồm các giải pháp giám sát mạng, hệ thống phát hiện xâm nhập (IDS/IPS) và các nền tảng phân tích nhật ký.
Hơn nữa, một kế hoạch ứng phó sự cố được xác định rõ ràng là rất cần thiết : phải làm gì nếu phát hiện lưu lượng truy cập bất thường trên VLAN, làm thế nào để cách ly một cổng, làm thế nào để chặn một dải IP hoặc làm thế nào để nhanh chóng thu hồi quyền truy cập. Việc phát hiện một cuộc tấn công sẽ không có nhiều tác dụng nếu tổ chức không biết cách phản ứng ngay lập tức.
Việc giám sát các thay đổi cấu hình trên thiết bị chuyển mạch và bộ định tuyến cũng quan trọng không kém. Sử dụng các công cụ quản lý cấu hình và theo dõi thay đổi giúp đảm bảo các quy tắc bảo mật luôn nhất quán và không ai (vô tình hay cố ý) thay đổi chính sách mà không để lại dấu vết.
Tóm lại, VLAN không phải là thứ bạn thiết lập rồi quên đi: chúng cần được giám sát theo thời gian thực, cảnh báo và xem xét thường xuyên để đảm bảo chúng tiếp tục thực hiện chức năng ngăn chặn và bảo vệ của mình.
Chính sách truy cập dựa trên vai trò và kiểm soát nội bộ
Phân vùng VLAN cần được bổ sung bằng các chính sách kiểm soát truy cập dựa trên vai trò (RBAC). Điều này có nghĩa là mỗi người dùng hoặc nhóm sẽ nhận được một bộ quyền và đặc quyền rất rõ ràng, được điều chỉnh phù hợp với vai trò của họ trong tổ chức, mà không có quyền truy cập không cần thiết.
Ví dụ, nhân viên phòng nhân sự không cần quyền truy cập vào máy chủ phát triển, và nhóm phát triển không cần quyền truy cập vào cơ sở dữ liệu bảng lương. Việc xác định các ranh giới này và thực thi chúng bằng ACL, tường lửa nội bộ hoặc kiểm soát xác thực VLAN sẽ giảm đáng kể bề mặt tấn công.
Điều quan trọng là phải hạn chế quyền truy cập vào thông tin nhạy cảm dựa trên vai trò, ngay cả trong cùng một VLAN. Mặc dù cùng chia sẻ một phân vùng, không phải tất cả người dùng đều nên có cùng mức độ hiển thị hoặc khả năng thao tác trên các tài nguyên và hệ thống mạng.
Các chính sách truy cập này không chỉ dừng lại ở cấp độ logic: chúng phải được đồng bộ hóa với các thư mục doanh nghiệp (như AD/LDAP), chính sách tường lửa và các cơ chế xác thực mạng có dây và không dây . Bằng cách này, việc thuộc về một nhóm hoặc vai trò sẽ tự động xác định người dùng được gán vào VLAN nào và họ có thể làm gì trong đó.
Việc kết hợp định nghĩa rõ ràng về vai trò với các VLAN được thiết kế tốt sẽ tạo ra một mô hình đặc quyền tối thiểu mạnh mẽ hơn nhiều, khiến cho kẻ tấn công xâm nhập tài khoản khó có thể di chuyển ngang qua mạng mà không gặp phải rào cản.
Cập nhật bảo mật và quản lý thiết bị
Một kiến trúc được thiết kế tốt cũng vô dụng nếu các thiết bị hỗ trợ lại đầy rẫy lỗ hổng bảo mật. Các thiết bị chuyển mạch, bộ định tuyến và tường lửa quản lý VLAN cần được cập nhật liên tục các bản vá lỗi bảo mật , vì chúng thường là mục tiêu của các cuộc tấn công cụ thể.
Nên thiết lập một quy trình định kỳ để xem xét các thông báo của nhà sản xuất, lên lịch bảo trì và cập nhật phần mềm. Việc trì hoãn vô thời hạn các công việc này sẽ khiến các lỗ hổng bảo mật đã biết dễ bị khai thác.
Về phía quản trị, nên vô hiệu hóa các giao thức quản lý không an toàn (như Telnet hoặc HTTP không mã hóa) và sử dụng các phương thức truy cập từ xa an toàn như SSH và HTTPS cho bảng điều khiển quản trị. Ngoài ra, VLAN quản trị chỉ nên được truy cập từ các thiết bị được ủy quyền.
Giám sát cấu hình cũng rất quan trọng. Việc duy trì các bản sao lưu, kiểm soát người thực hiện thay đổi và so sánh các phiên bản cho phép bạn phát hiện các sửa đổi trái phép hoặc lỗi cấu hình có thể làm suy yếu bảo mật VLAN.
Cuối cùng, việc tích hợp các thiết bị mạng vào hệ thống ghi nhật ký tập trung (ví dụ: SIEM) giúp tương quan các sự kiện, giúp dễ dàng phát hiện các xu hướng và các nỗ lực tấn công tiềm tàng ảnh hưởng đến nhiều VLAN cùng một lúc.
Đào tạo và nhận thức của nhân viên
Các cơ chế bảo mật vòng ngoài tiên tiến nhất cũng trở nên vô dụng nếu yếu tố con người thất bại ở mọi cấp độ. Điều cần thiết là nhân viên phải được đào tạo về các biện pháp bảo mật mạng tốt nhất , đặc biệt là liên quan đến việc sử dụng tài nguyên doanh nghiệp hàng ngày.
Nên đào tạo nhân viên cách nhận biết và báo cáo các nỗ lực lừa đảo trực tuyến, cách không kết nối các thiết bị không rõ nguồn gốc hoặc thiết bị cá nhân vào các cổng mạng của công ty mà không được phép, và cách tuân thủ các chính sách nội bộ về sử dụng cơ sở hạ tầng.
Cần đặc biệt chú trọng đến việc tạo và quản lý mật khẩu mạnh , sử dụng xác thực đa yếu tố khi có thể, và tầm quan trọng của việc không chia sẻ thông tin đăng nhập với đồng nghiệp hoặc tái sử dụng khóa cho nhiều dịch vụ khác nhau.
Nâng cao nhận thức bao gồm việc giải thích, bằng ngôn ngữ rõ ràng và dễ hiểu, lý do tại sao VLAN tồn tại và tại sao một số quyền truy cập bị hạn chế. Khi người dùng hiểu rằng điều này được thực hiện để bảo vệ dữ liệu của công ty (và trong nhiều trường hợp, thông tin cá nhân của chính họ), họ có xu hướng hợp tác hơn so với việc áp đặt các hạn chế mà không có ngữ cảnh.
Tóm lại, bảo mật VLAN không chỉ là trách nhiệm của bộ phận CNTT; nó đòi hỏi sự tham gia và cam kết hàng ngày của toàn bộ nhân viên để giảm thiểu khả năng xảy ra sự cố do lỗi của con người.
Xác thực và kiểm soát truy cập mạng (802.1X và NAC)
Một bước quan trọng để tăng cường bảo mật trong môi trường VLAN là triển khai hệ thống xác thực mạnh mẽ cho các thiết bị và người dùng trước khi cấp quyền truy cập mạng. Đây là lúc tiêu chuẩn 802.1X phát huy tác dụng, được sử dụng rộng rãi trong các mạng Wi-Fi có dây và mạng doanh nghiệp.
Với chuẩn 802.1X, cổng chuyển mạch hoạt động như một "người gác cổng" và không cho phép toàn bộ lưu lượng truy cập đi qua cho đến khi thiết bị được kết nối xác thực thành công với máy chủ xác thực trung tâm (thường là RADIUS hoặc TACACS+). Tùy thuộc vào thông tin xác thực, một VLAN cụ thể có thể được chỉ định hoặc các chính sách cụ thể có thể được áp dụng.
Mô hình này thường được bổ sung bởi các giải pháp Kiểm soát truy cập mạng (NAC) , không chỉ xác minh tên người dùng và mật khẩu mà còn cả trạng thái của thiết bị: liệu thiết bị có phần mềm chống virus hay không, liệu nó có được cập nhật hay không, liệu nó có đáp ứng các yêu cầu bảo mật nhất định hay không, v.v. Các thiết bị không vượt qua kiểm tra có thể được chuyển đến VLAN cách ly.
Ưu điểm của phương pháp này là nó làm giảm đáng kể khả năng kẻ xâm nhập kết nối thiết bị vào cổng chuyển mạch không sử dụng và truy cập mà không gặp thêm trở ngại nào. Ngay cả khi chúng kết nối được thiết bị, chúng cũng phải vượt qua các chính sách xác thực và NAC trước khi có thể giao tiếp với phần còn lại của mạng.
Việc triển khai 802.1X và NAC làm tăng thêm độ phức tạp và đòi hỏi kế hoạch tốt, nhưng đây là một trong những cách hiệu quả nhất để kiểm soát ai thực sự được phép truy cập vào từng VLAN và ngăn chặn các thiết bị trái phép xâm nhập vào các phân đoạn quan trọng.
Các biện pháp bảo vệ lớp 2: các cuộc tấn công thường xuyên và các biện pháp đối phó
Hầu hết các cuộc tấn công vào mạng cục bộ (LAN) đều nhắm vào lớp 2 của mô hình OSI, lợi dụng giả định phổ biến rằng mọi thứ "trong mạng LAN" đều đáng tin cậy. Thực tế hoàn toàn ngược lại: có rất nhiều kỹ thuật để thao túng lưu lượng truy cập giữa các máy chủ trong cùng một VLAN.
Các cuộc tấn công này bao gồm giả mạo địa chỉ MAC, làm quá tải bảng chuyển mạch, giả mạo ARP, sử dụng máy chủ DHCP trái phép và chèn lưu lượng truy cập độc hại được thiết kế để khai thác các lỗ hổng trong thiết bị đầu cuối hoặc thiết bị mạng.
Để giảm thiểu những rủi ro này, các nhà sản xuất thiết bị chuyển mạch đã tích hợp các tính năng cụ thể. Một yếu tố quan trọng là kiểm soát truy cập mạng (NAC), mà chúng ta đã đề cập, và tính năng này hạn chế quyền truy cập vào các thiết bị không đáp ứng các chính sách đã định . Nhưng cũng có những cơ chế cụ thể để ngăn chặn các cuộc tấn công rất phổ biến.
Một trong những công cụ mạnh mẽ nhất là DHCP Snooping, cho phép bạn quyết định cổng nào được coi là đáng tin cậy để gửi phản hồi DHCP. Điều này ngăn chặn kẻ tấn công kết nối với máy chủ DHCP giả mạo và gán địa chỉ IP và tham số mạng độc hại cho người dùng.
Một thành phần cơ bản khác ở Lớp 2 là Kiểm tra ARP động (DAI), giúp xác thực các phản hồi ARP bằng cách so sánh chúng với cơ sở dữ liệu được tạo ra bởi DHCP snooping hoặc các bảng tĩnh. Điều này làm giảm khả năng giả mạo ARP và các cuộc tấn công man-in-the-middle trong cùng một VLAN.
DHCP Snooping: bảo mật việc phân bổ địa chỉ IP
Các cuộc tấn công giả mạo DHCP liên quan đến việc triển khai một máy chủ DHCP giả mạo phản hồi nhanh hơn máy chủ hợp pháp, cung cấp các địa chỉ IP và cổng mặc định đã bị thao túng. Kết quả là, các thiết bị mạng có thể chuyển hướng lưu lượng truy cập của chúng đến bất cứ nơi nào kẻ tấn công muốn, với tất cả các hậu quả tiềm tàng.
Để ngăn chặn điều này, chức năng DHCP Snooping được bật trên switch , buộc thiết bị phải xác định cổng nào là "đáng tin cậy" để gửi phản hồi DHCP và cổng nào là "không đáng tin cậy". Thông thường, cổng kết nối đến máy chủ DHCP hoặc tường lửa đóng vai trò là máy chủ được đánh dấu là đáng tin cậy, còn các cổng kết nối đến người dùng được để là không đáng tin cậy.
Trong một ví dụ thực tế cho VLAN 20, cấu hình điển hình trên một switch Cisco sẽ bao gồm các bước như bật DHCP Snooping trên toàn hệ thống, sau đó trên VLAN tương ứng, đánh dấu giao diện kết nối với máy chủ DHCP là cổng đáng tin cậy và giới hạn tốc độ gửi tin nhắn DHCP trên các cổng người dùng:
Switch(config)# ip dhcp snooping
Switch(config)# ip dhcp snooping vlan 20
Switch(config)# interface Gi0/0
Switch(config-if)# ip dhcp snooping trust
Switch(config)# interface range Gi1/0 – 3
Switch(config-if-range)# ip dhcp snooping limit rate 10
Với cấu hình này, chỉ cổng đáng tin cậy mới có thể cung cấp phản hồi DHCP hợp lệ , và tốc độ lưu lượng DHCP trên các cổng người dùng cũng bị giới hạn để giảm thiểu các cuộc tấn công tràn ngập hoặc hành vi bất thường.
Khi tính năng DHCP Snooping được kích hoạt, thiết bị chuyển mạch sẽ duy trì một cơ sở dữ liệu về các liên kết IP-MAC-cổng, sau đó sẽ được sử dụng làm tham chiếu cho các tính năng bảo mật khác như Kiểm tra ARP động, từ đó tăng cường tính toàn vẹn của thông tin địa chỉ trên mạng.
Kiểm tra ARP động (DAI): biện pháp phòng chống giả mạo ARP
Tấn công giả mạo ARP là một kiểu tấn công kinh điển trong mạng cục bộ: kẻ tấn công gửi các phản hồi ARP giả mạo, liên kết địa chỉ MAC của chúng với địa chỉ IP của cổng hoặc thiết bị khác, từ đó chặn, chuyển hướng hoặc sửa đổi lưu lượng truy cập giữa các nạn nhân trong cùng một VLAN.
Chức năng Kiểm tra ARP động (DAI) được sử dụng chính xác để ngăn chặn kỹ thuật này ngay từ nguồn gốc. Khi DAI được bật trên một VLAN, thiết bị chuyển mạch sẽ chặn các gói ARP và xác thực chúng dựa trên cơ sở dữ liệu liên kết IP-MAC mà nó thu được thông qua DHCP snooping hoặc cấu hình tĩnh.
Đối với VLAN 20, việc kích hoạt DAI có thể được thực hiện bằng một tập hợp các lệnh tương tự như sau:
Switch(config)# ip arp inspection vlan 20
Switch(config)# interface Gi0/0
Switch(config-if)# ip arp inspection trust
Cổng được đánh dấu là đáng tin cậy thường là cổng kết nối với máy chủ DHCP hoặc cổng mặc định, trong khi các cổng người dùng còn lại được coi là không đáng tin cậy và các thông báo ARP của chúng được kiểm tra chi tiết. Bất kỳ gói ARP nào không khớp với cơ sở dữ liệu DHCP Snooping hoặc các quy tắc đã cấu hình đều bị chặn.
Điều này làm phức tạp đáng kể các cuộc tấn công giả mạo ARP, vì thiết bị chuyển mạch sẽ không chấp nhận các ánh xạ IP-MAC được tạo ra một cách tùy ý. Sự bảo vệ này đặc biệt có giá trị trong môi trường có nhiều người dùng, nơi một thiết bị bị xâm nhập duy nhất có thể cố gắng theo dõi hoặc thao túng lưu lượng truy cập của những người dùng khác.
Bảo mật lớp 3 và lớp 4: ACL, Lọc và DPI
VLAN cung cấp khả năng phân vùng ở lớp 2, nhưng để thực sự kiểm soát lưu lượng truy cập giữa chúng, cần có các biện pháp ở các lớp cao hơn, đặc biệt là lớp 3 (IP) và lớp 4 (TCP/UDP) . Danh sách kiểm soát truy cập (ACL) là công cụ cơ bản cho việc này.
Bằng cách sử dụng Danh sách kiểm soát truy cập (ACL) được cấu hình trên bộ định tuyến, bộ chuyển mạch lớp 3 hoặc tường lửa, bạn có thể xác định chi tiết VLAN nào có thể giao tiếp với VLAN nào, giao thức nào được cho phép, từ địa chỉ IP nào và trên cổng nào. Điều này cho phép bạn cô lập các mạng nhạy cảm, giới hạn dịch vụ và giảm sự di chuyển ngang của những kẻ tấn công tiềm năng.
Ngoài ACL, nhiều thiết bị bảo mật còn tích hợp tính năng lọc gói và Kiểm tra gói sâu (DPI) , phân tích nội dung và hành vi lưu lượng truy cập để phát hiện các mẫu độc hại, ngay cả khi sử dụng các cổng tiêu chuẩn hoặc các kỹ thuật né tránh.
Ví dụ, bạn có thể định nghĩa các ACL cụ thể cho DNS, HTTP hoặc bất kỳ giao thức quan trọng nào khác, chỉ cho phép lưu lượng truy cập đến các máy chủ đáng tin cậy và chặn tất cả các máy chủ khác. Điều này đặc biệt hữu ích để giảm thiểu tác động của việc giả mạo DNS hoặc các phản hồi bị thao túng từ các nguồn không được ủy quyền.
Nhìn chung, bảo mật lớp 3 và 4 hoạt động như một tuyến phòng thủ thứ hai, củng cố sự cô lập của VLAN và đảm bảo rằng lưu lượng truy cập giữa chúng và với Internet tuân thủ các chính sách bảo mật của tổ chức.
Lọc lưu lượng DNS với ACL cụ thể
Một trong những phương thức tấn công nguy hiểm nhất trong các mạng hiện đại là thao túng DNS, vì nó cho phép kẻ tấn công chuyển hướng người dùng đến các trang web giả mạo ngay cả khi URL trông có vẻ hợp lệ. Để giảm thiểu rủi ro này trong VLAN, có thể tạo ACL để lọc lưu lượng DNS và chỉ cho phép phản hồi từ các máy chủ cụ thể, đáng tin cậy.
Hãy tưởng tượng rằng trong một mạng có VLAN 20, chúng ta muốn chỉ cho phép phản hồi DNS từ các máy chủ được ủy quyền , ví dụ: các máy chủ DNS công cộng của Google và Cloudflare được định nghĩa trong tường lửa pfSense: 8.8.8.8 và 1.1.1.1. Danh sách kiểm soát truy cập (ACL) có thể trông như thế này:
Switch(config)# ip access-list extended DNS_FILTER
Switch(config-ext-nacl)# permit udp host 8.8.8.8 any eq 53
Switch(config-ext-nacl)# permit udp host 1.1.1.1 any eq 53
Switch(config-ext-nacl)# deny udp any any eq 53
Switch(config-ext-nacl)# allow ip any any
Switch(config)# interface range Gi1/0 – 3
Switch(config-if-range)# ip access-group DNS_FILTER in
Với cấu hình này, các cổng người dùng sẽ chỉ chấp nhận lưu lượng DNS từ các máy chủ đó , chặn phản hồi từ các máy chủ DNS trái phép có thể đang hoạt động với mục đích xấu. Điều này làm cho việc giả mạo DNS trong VLAN trở nên khó khăn hơn.
Cần nhớ rằng, ngay cả khi các gói tin được lọc tại bộ chuyển mạch, việc thiết lập chính sách nhất quán tại tường lửa và trên máy chủ DNS hoặc chính quá trình phân giải đệ quy là điều nên làm, nhằm ngăn chặn các máy tính sử dụng máy chủ nằm ngoài tầm kiểm soát của công ty để vượt qua các hạn chế.
Bảo mật cổng: Giới hạn và kiểm soát địa chỉ MAC
Một cơ chế rất hữu ích khác để tăng cường bảo mật VLAN là Bảo mật Cổng (Port Security). Tính năng này cho phép bạn hạn chế số lượng địa chỉ MAC có thể xuất hiện trên mỗi cổng chuyển mạch, chặn hoặc hạn chế truy cập nếu phát hiện thiết bị trái phép.
Trong một tình huống thực tế, người ta có thể quyết định rằng mỗi cổng người dùng trên VLAN 20 chỉ cho phép một địa chỉ MAC duy nhất, ngăn chặn việc ai đó kết nối một thiết bị chuyển mạch trái phép hoặc một thiết bị thứ hai "ghép nối" vào cùng một cổng mạng. Ngoài ra, tùy chọn "sticky" có thể được sử dụng để thiết bị chuyển mạch tự động học địa chỉ MAC mà nó coi là hợp lệ.
Cấu hình điển hình trên một thiết bị chuyển mạch Cisco cho các cổng Gi1/0 đến Gi1/3 có thể trông như thế này:
Switch(config)# interface range Gi1/0 – 3
Switch(config-if-range)# switchport mode access
Switch(config-if-range)# switchport access vlan 20
Switch(config-if-range)# switchport port-security
Switch(config-if-range)# switchport port-security maximum 1
Switch(config-if-range)# switchport port-security mac-address sticky
Switch(config-if-range)# switchport port-security violation restrict
Theo cách này, nếu phát hiện địa chỉ MAC mới trên cổng được cấu hình với Bảo mật Cổng (Port Security), thiết bị chuyển mạch sẽ thực hiện hành động đã được xác định (trong trường hợp này là "hạn chế" để giới hạn lưu lượng truy cập và tạo nhật ký sự kiện). Điều này làm giảm khả năng xảy ra các cuộc tấn công giả mạo vật lý hoặc kết nối trái phép vào mạng nội bộ.
Kết hợp với DHCP Snooping và DAI, Port Security giúp tăng cường bảo mật cho VLAN, đặc biệt trong môi trường mà người dùng không thể biết được họ có thể kết nối đến cổng trống như thế nào nếu không có sự kiểm soát.
Quản lý an ninh và kiểm tra định kỳ cơ sở hạ tầng.
Để tất cả các biện pháp này duy trì hiệu quả theo thời gian, cần có một mô hình quản lý và giám sát chặt chẽ đối với cơ sở hạ tầng mạng. Điều này bao gồm việc sử dụng các giao thức bảo mật để quản trị từ xa, cấu hình tập trung và khả năng truy vết thay đổi.
Nên sử dụng SSH để truy cập vào bảng điều khiển của các thiết bị chuyển mạch và bộ định tuyến, và HTTPS cho việc quản lý giao diện web khi cần thiết. Đồng thời, nên vô hiệu hóa các giao thức cũ hoặc không an toàn có thể làm lộ thông tin đăng nhập hoặc cấu hình dưới dạng văn bản thuần nếu ai đó đang nghe lén lưu lượng truy cập.
Hơn nữa, việc triển khai các công cụ quản lý cấu hình và kiểm soát phiên bản cho phép bạn duy trì bản sao cập nhật về trạng thái của từng thiết bị, phát hiện những thay đổi bất ngờ và nhanh chóng khôi phục cấu hình trong trường hợp xảy ra lỗi hoặc sự cố phần cứng.
Mặt khác, việc tiến hành đánh giá và kiểm tra an ninh thường xuyên là rất cần thiết: quét lỗ hổng bảo mật, kiểm thử xâm nhập nội bộ, phân tích rủi ro và xem xét chi tiết các chính sách VLAN. Điều này giúp phát hiện ra các điểm yếu, cấu hình lỗi thời hoặc sự không nhất quán có thể trở thành điểm xâm nhập cho các cuộc tấn công.
Cách tiếp cận chủ động này cho phép điều chỉnh các biện pháp bảo mật khi cơ sở hạ tầng thay đổi, các VLAN mới được thêm vào hoặc các loại mối đe dọa mới xuất hiện mà trước đây chưa được lường trước.
Bằng cách kết hợp việc lập kế hoạch VLAN cẩn thận, phân vùng phòng ban hiệu quả, các cơ chế Lớp 2 tiên tiến như DHCP Snooping, Kiểm tra ARP động và Bảo mật cổng, cùng với các chính sách Lớp 3 và 4, lọc DNS, quản lý thiết bị an toàn và giám sát liên tục, mạng lưới đạt được độ bền vững đáng kể. Kết quả là một môi trường mà một cuộc tấn công hoặc lây nhiễm máy tính đơn lẻ không tự động trở thành thảm họa, bởi vì các rào cản logic, kiểm soát truy cập và công cụ kiểm tra hạn chế tác động và tạo điều kiện phát hiện sớm, miễn là chúng được hỗ trợ bởi nhân viên được đào tạo và quy trình ứng phó sự cố rõ ràng.