- Có những khác biệt cơ bản giữa bảo mật CNTT truyền thống và bảo vệ môi trường vận hành (OT).
- Các khuôn khổ pháp lý và tiêu chuẩn toàn cầu như IEC 62443, ISO 27001 và NERC CIP về quản lý rủi ro.
- Chương trình giảng dạy được xây dựng theo cấu trúc nâng cao, bao gồm mọi thứ từ quản trị và kiểm toán đến phân tích pháp y và kiểm thử xâm nhập công nghiệp.
- Tác động của Công nghiệp 4.0 và nhu cầu ngày càng tăng đối với các chuyên gia có trình độ để bảo vệ cơ sở hạ tầng trọng yếu.

Trong thời gian gần đây, chúng ta đã chứng kiến sự tiến bộ vượt bậc của số hóa, thúc đẩy các nhà máy hướng tới cái gọi là Công nghiệp 4.0. Sự kết nối toàn diện này, dù là một lợi ích lớn cho năng suất, nhưng cũng mở ra những rủi ro mà chúng ta chưa từng tưởng tượng tới, khiến việc bảo vệ các hệ thống điều khiển công nghiệp trở thành ưu tiên tuyệt đối để tránh các thảm họa về môi trường hoặc con người.
Đối với bất kỳ ai muốn tham gia lĩnh vực này, kiến thức máy tính tổng quát là chưa đủ; cần có một phương pháp chuyên sâu kết hợp công nghệ thông tin với kỹ năng vận hành. Đây là lúc các khóa đào tạo chuyên sâu phát huy tác dụng, được thiết kế để trang bị cho các chuyên gia những kỹ năng cần thiết để giảm thiểu các mối đe dọa đối với cơ sở hạ tầng trọng yếu và đảm bảo rằng quá trình sản xuất không bị gián đoạn bởi một cuộc tấn công độc hại.
Những điểm khác biệt chính giữa thế giới CNTT và môi trường OT
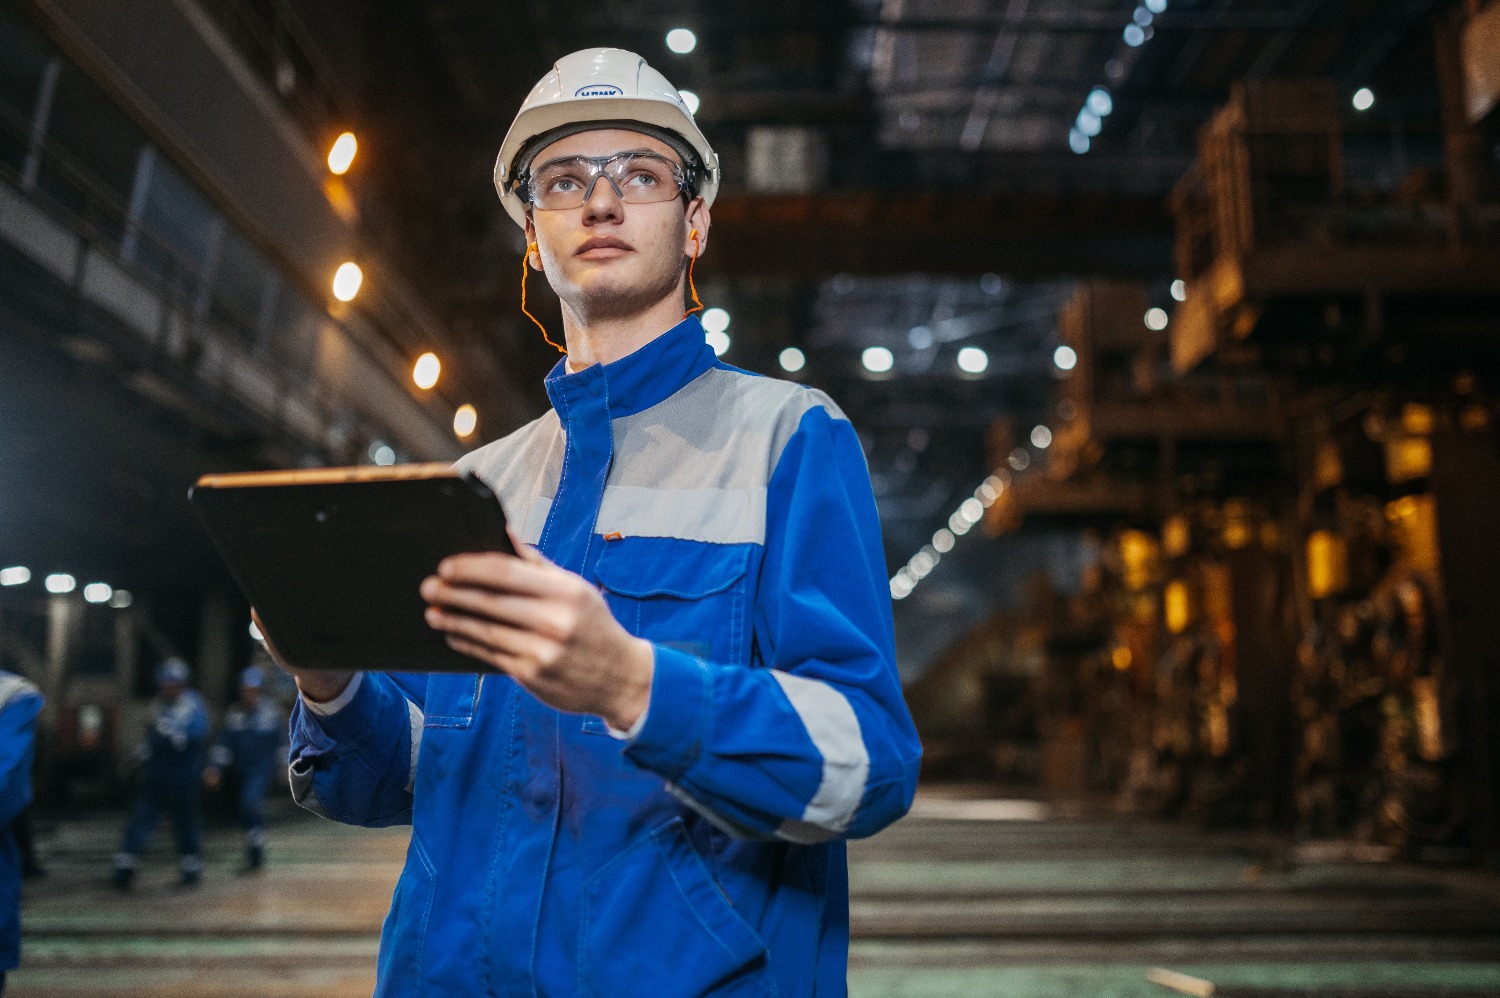
Rất nhiều người nhầm lẫn giữa an ninh mạng truyền thống và an ninh mạng công nghiệp, nhưng thực tế là chúng hoạt động ở hai cấp độ khác nhau. Trong khi ở lĩnh vực CNTT, điều quan trọng nhất thường là bảo mật dữ liệu, thì trong môi trường OT (Công nghệ vận hành), tính khả dụng và an ninh vật lý lại tối quan trọng , vì một sự cố ở đây có thể dẫn đến máy móc trục trặc hoặc nhà máy phải ngừng hoạt động.
Các mạng vận hành thường có những điểm yếu rất cụ thể. Một mặt, đó là các hệ thống cũ, tức là các thiết bị cũ không hỗ trợ cập nhật hiện đại hoặc phần mềm chống virus. Mặt khác, đó là việc sử dụng các giao thức công nghiệp được phát triển ban đầu mà không có mã hóa, cho phép các tác nhân độc hại chặn các lệnh được gửi đến máy móc. Hơn nữa, truy cập từ xa để bảo trì thường là điểm xâm nhập ưa thích của phần mềm độc hại nếu nó không được kiểm soát chặt chẽ.
Các trụ cột cho một nền quốc phòng công nghiệp vững chắc
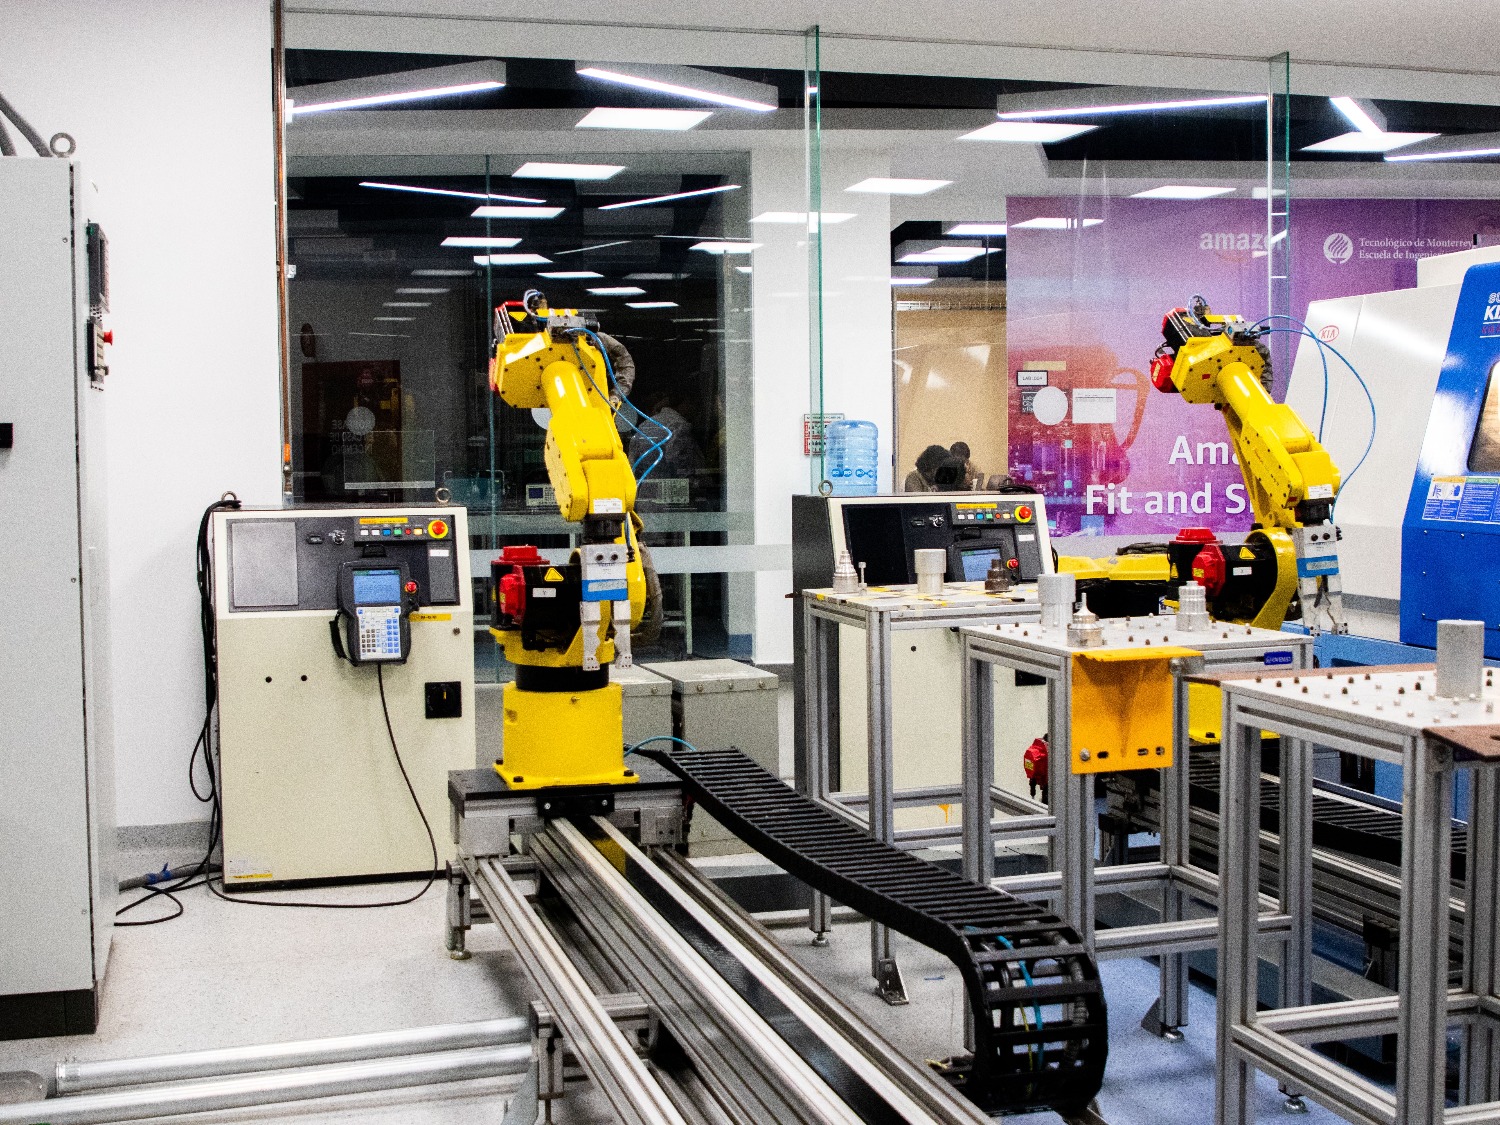
Để thiết lập một hệ thống bảo vệ hiệu quả, việc ứng biến không phải là lựa chọn; cần phải tuân theo một phương pháp kỹ thuật. Một trong những bước cơ bản là phân đoạn mạng, sử dụng khái niệm vùng và kênh để ngăn chặn virus xâm nhập qua Wi-Fi văn phòng đến các PLC trên sàn nhà. Việc triển khai xác thực hai yếu tố cho bất kỳ thay đổi thông số từ xa nào cũng rất cần thiết.
Giám sát thông minh là một thành phần quan trọng khác. Việc chỉ xem nhật ký không còn đủ nữa; hiện nay các thuật toán được sử dụng để học hỏi hành vi bình thường của nhà máy. Bằng cách này, nếu một máy bơm áp suất bắt đầu nhận được các lệnh bất thường ngoài giờ làm việc , hệ thống sẽ gửi cảnh báo ngay lập tức trước khi xảy ra sự cố.
Khung pháp lý và tiêu chuẩn quốc tế
Để tất cả những điều này hoạt động hiệu quả, cần có các hướng dẫn toàn cầu làm cơ sở. Tiêu chuẩn ISA/IEC 62443 có lẽ là tài liệu tham khảo quan trọng nhất, vì nó tập trung cụ thể vào bảo mật của các hệ thống tự động hóa. Ngoài ra, các tiêu chuẩn ISO 27001 và 27002 cung cấp nền tảng cho quản lý an ninh thông tin áp dụng cho bất kỳ tổ chức nào.
Trong các lĩnh vực cụ thể, chẳng hạn như ngành điện, việc hiểu rõ khuôn khổ NERC CIP là vô cùng quan trọng, khuôn khổ này định nghĩa các yêu cầu tối thiểu để bảo vệ lưới điện. Tương tự, các chỉ thị của châu Âu như NIS2 và hướng dẫn của NIST tại Hoa Kỳ giúp các nhà quản lý ưu tiên bảo vệ tài sản dựa trên tác động thực tế mà sự cố của chúng có thể gây ra đối với hoạt động hàng ngày.
Lộ trình đào tạo: từ cơ bản đến chuyên gia
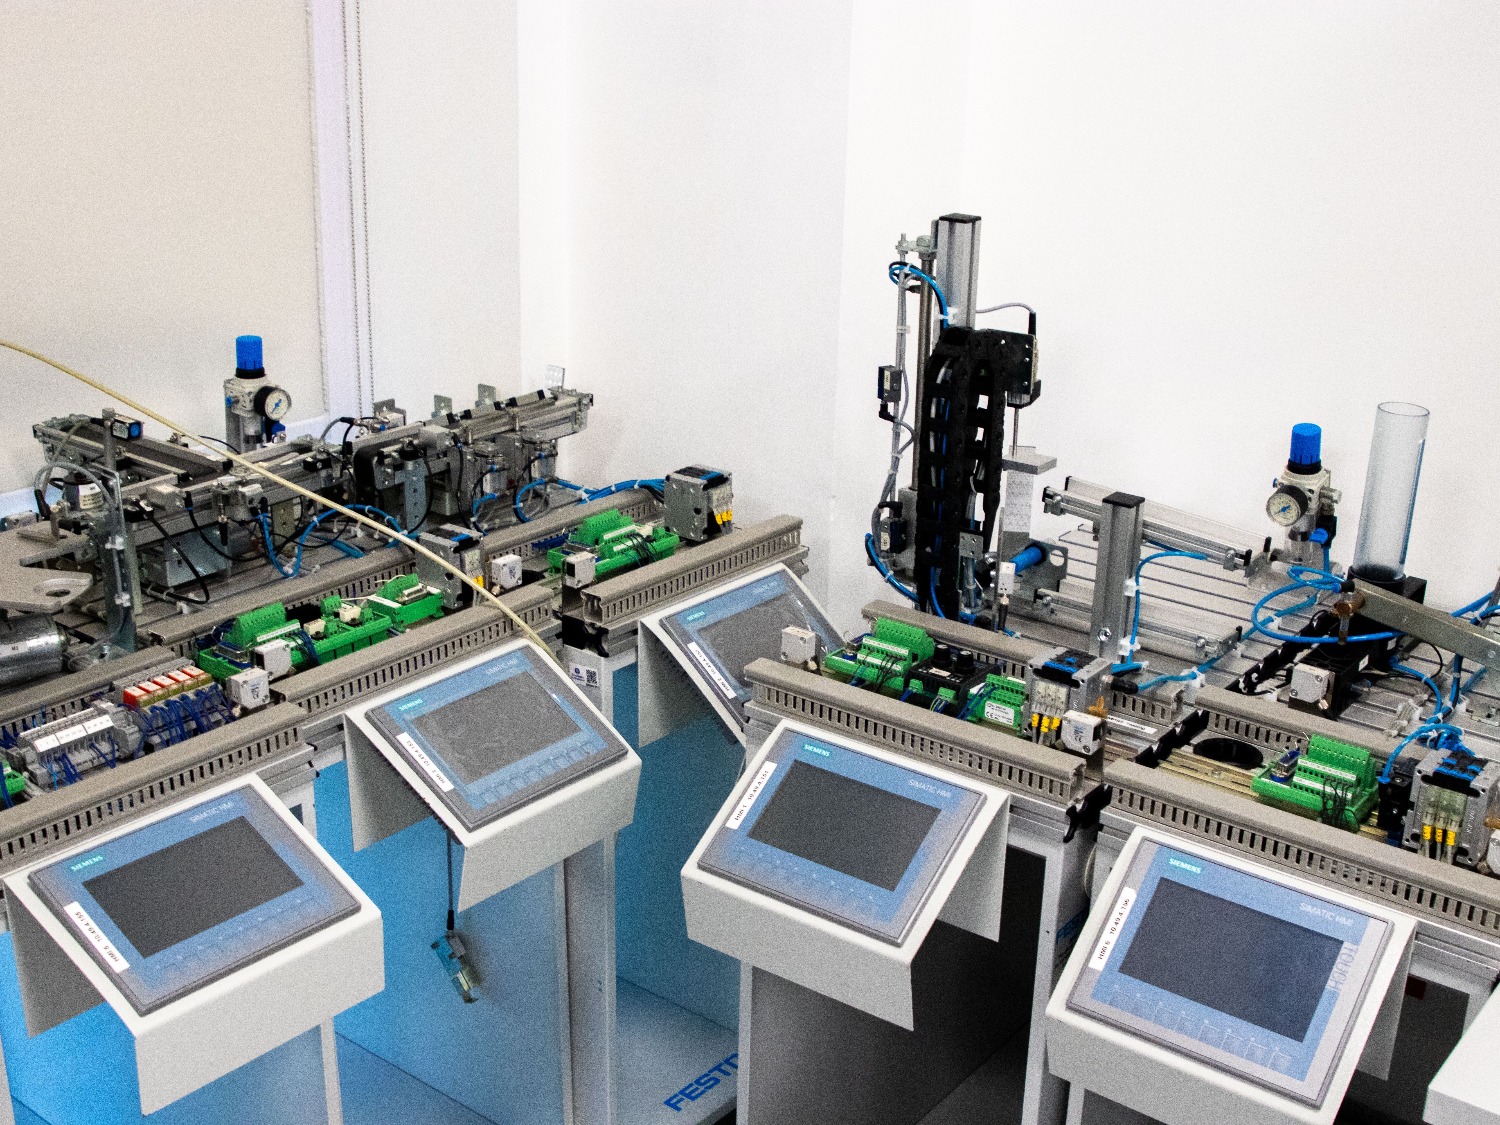
Một chương trình chuyên ngành toàn diện thường được chia thành nhiều giai đoạn để tránh gây quá tải cho sinh viên và đảm bảo kiến thức được tiếp thu một cách hiệu quả. Ở cấp độ ban đầu, thường sẽ có phần giới thiệu về sự hội tụ giữa CNTT và OT , phân tích các rủi ro của Công nghiệp 4.0 và 5.0, cùng với việc nghiên cứu kim tự tháp tự động hóa và hệ thống IACS.
Ở cấp độ cao hơn, trọng tâm chuyển sang quản trị và quản lý rủi ro. Tại đây, bạn sẽ học cách thiết kế Kế hoạch Tổng thể An ninh mạng Công nghiệp (ICM), phân tích các lỗ hổng bằng cách sử dụng danh mục MITRE và áp dụng mô hình Zero Trust. Khả năng phục hồi và tính liên tục kinh doanh cũng được nghiên cứu , bao gồm việc chuẩn bị các kế hoạch liên tục kinh doanh (BCP) để đảm bảo công ty có thể tiếp tục hoạt động sau sự cố.
Cuối cùng, cấp độ chuyên gia tập trung vào triển khai và kiểm toán. Khóa học đi sâu vào việc tạo ra Hệ thống Quản lý An ninh mạng Công nghiệp (ICSMS), tiến hành kiểm toán thực địa và giám sát lưu lượng truy cập thông qua một trung tâm điều hành an ninh mạng (SOC) chuyên dụng cho hệ thống điều hành công nghệ (OT). Kiểm thử xâm nhập cũng được đề cập, mô phỏng các cuộc tấn công kỹ thuật xã hội và tấn công chèn mã để tìm ra các lỗ hổng trước khi tin tặc có thể thực hiện.
Thị trường lao động và nhu cầu cấp thiết về nhân tài
Tại Tây Ban Nha và châu Âu, tình hình rất rõ ràng: nhu cầu rất lớn nhưng lại thiếu những chuyên gia thực sự thành thạo cả hai lĩnh vực. Khoảng cách về nhân tài rất lớn, với hàng nghìn vị trí tuyển dụng không được lấp đầy mỗi năm. Điều này khiến an ninh mạng công nghiệp trở thành một nghề nghiệp có khả năng tìm việc cực cao và mức lương rất cạnh tranh.
Cả chương trình đào tạo nghề chuyên ngành CETO (Môi trường Công nghệ Vận hành) và các chương trình sau đại học đều là những con đường nhanh chóng để gia nhập lĩnh vực này. Các công ty đang tìm kiếm những chuyên gia không chỉ am hiểu về phần mềm mà còn hiểu rõ thực tế vận hành của nhà máy và có khả năng phối hợp với các đội bảo trì và sản xuất.
Khả năng bảo vệ tài sản công nghiệp, quản lý rủi ro theo quy định quốc tế và dẫn dắt quá trình chuyển đổi sang một ngành công nghiệp kết nối và an toàn hiện là kỹ năng thiết yếu đối với bất kỳ kỹ sư hoặc kỹ thuật viên nào muốn nổi bật trong môi trường sản xuất ngày nay.
Câu hỏi thường gặp
Bằng tốt nghiệp chuyên ngành an ninh mạng công nghiệp khác với bằng tốt nghiệp chuyên ngành an ninh mạng truyền thống như thế nào?
Chương trình đào tạo công nghiệp tập trung vào việc bảo vệ các hệ thống OT và kiểm soát các quy trình vật lý, ưu tiên tính khả dụng và an ninh vận hành hơn là bảo mật dữ liệu.
Những quy định nào là quan trọng nhất trong loại hình nghiên cứu này?
Các tiêu chuẩn cơ bản bao gồm IEC 62443 cho tự động hóa, ISO 27001 cho quản lý an toàn và NERC CIP dành riêng cho lĩnh vực điện.
Ai nên tham gia khóa học chứng chỉ về an ninh mạng công nghiệp?
Khóa học này hướng đến cả các chuyên gia CNTT muốn tham gia vào lĩnh vực vận hành và các kỹ sư nhà máy cần học cách bảo vệ tài sản công nghiệp của họ.
Kế hoạch tổng thể về an ninh mạng công nghiệp là gì?
Đây là một tài liệu chiến lược xác định các hành động kiểm toán, kiểm soát và giảm thiểu rủi ro phù hợp với chính sách an ninh của công ty và các tiêu chuẩn quốc tế.
Phân đoạn mạng có tầm quan trọng như thế nào trong ngành công nghiệp này?
Việc cách ly các quy trình quan trọng khỏi mạng quản trị thông qua các khu vực và đường dẫn là vô cùng cần thiết, nhằm ngăn ngừa sự lây nhiễm trong văn phòng lan đến máy móc.
Triển vọng việc làm cho người chuyên về lĩnh vực này như thế nào?
Nhu cầu về các chuyên gia quản lý an ninh trong cơ sở hạ tầng trọng yếu, nhà máy tự động hóa và trung tâm điều hành an ninh CNTT-OT (SOC) rất cao.
Nội dung nghiên cứu trong lĩnh vực phân tích pháp y và kiểm thử xâm nhập công nghiệp là gì?
Bạn sẽ học cách phát hiện các phương thức tấn công, mô phỏng các cuộc xâm nhập có đạo đức vào hệ thống SCADA và phân tích nguyên nhân gốc rễ của các sự cố trong môi trường sản xuất.
