- Chuyển đổi thiết bị lưu trữ NAS thành một nút phân giải tên miền trung tâm để cải thiện tính ổn định của mạng cục bộ.
- Triển khai các vùng chuyển tiếp và bản ghi A để quản lý các tên miền tùy chỉnh trong môi trường gia đình và chuyên nghiệp.
- Khắc phục xung đột chứng chỉ SSL bằng cách sử dụng tên miền hợp lệ và cấu hình bảo mật phù hợp.
Chắc hẳn bạn đã từng trải qua điều này: khi thiết lập phòng thí nghiệm tại nhà, bạn bắt đầu tích lũy các thiết bị và dịch vụ, cuối cùng tạo thành một mớ hỗn độn các địa chỉ IP khó nhớ. NAS rất tuyệt vời để lưu trữ tệp, nhưng nếu bạn thực sự thành thạo, bạn có thể biến nó thành nền tảng của cơ sở hạ tầng mạng , thay thế các bộ định tuyến cơ bản đôi khi không đáp ứng được nhu cầu quản lý tên miền.
Khi chúng ta ủy thác việc phân giải tên miền cho một hệ thống mạnh mẽ hơn, chúng ta không chỉ cải thiện khả năng tổ chức mà còn đạt được sự ổn định và kiểm soát kỹ thuật cao hơn đáng kể . Việc chuyển máy chủ DNS sang NAS giúp mạng hoạt động ổn định hơn, giảm độ trễ và cho phép lưu trữ trở thành một thành phần tích cực tương tác với các dịch vụ khác, cho dù trong môi trường đám mây hay ảo hóa.
Vấn đề về chứng chỉ và tên miền cục bộ
Rất thường xảy ra trường hợp khi cấu hình truy cập NAS bằng tên viết tắt như 'nas', trình duyệt bắt đầu hiển thị các cảnh báo khó chịu cho biết chứng chỉ không được tin cậy . Điều này xảy ra vì, mặc dù bạn thấy các chứng chỉ được đánh dấu màu xanh lá cây trong bảng điều khiển bảo mật, hệ thống không nhận ra tên miền cục bộ là một thực thể hợp lệ. Để các ứng dụng ngừng báo lỗi, chỉ cần chứng chỉ tồn tại là chưa đủ; nó cũng phải được liên kết với một tên miền hợp lệ và được công nhận , vì tên nội bộ không đáp ứng các tiêu chuẩn xác thực của các tổ chức cấp chứng chỉ.
Để giải quyết vấn đề này, chìa khóa là thiết lập tên miền riêng của bạn trong mạng cục bộ. Bằng cách này, bạn có thể cấp chứng chỉ khớp với URL bạn sử dụng trong trình duyệt, ngăn trình duyệt đánh dấu kết nối là không an toàn mỗi khi bạn cố gắng truy cập cổng 5001 hoặc bất kỳ dịch vụ nào khác trên máy chủ của bạn.

Các bước thiết lập máy chủ DNS trên Synology
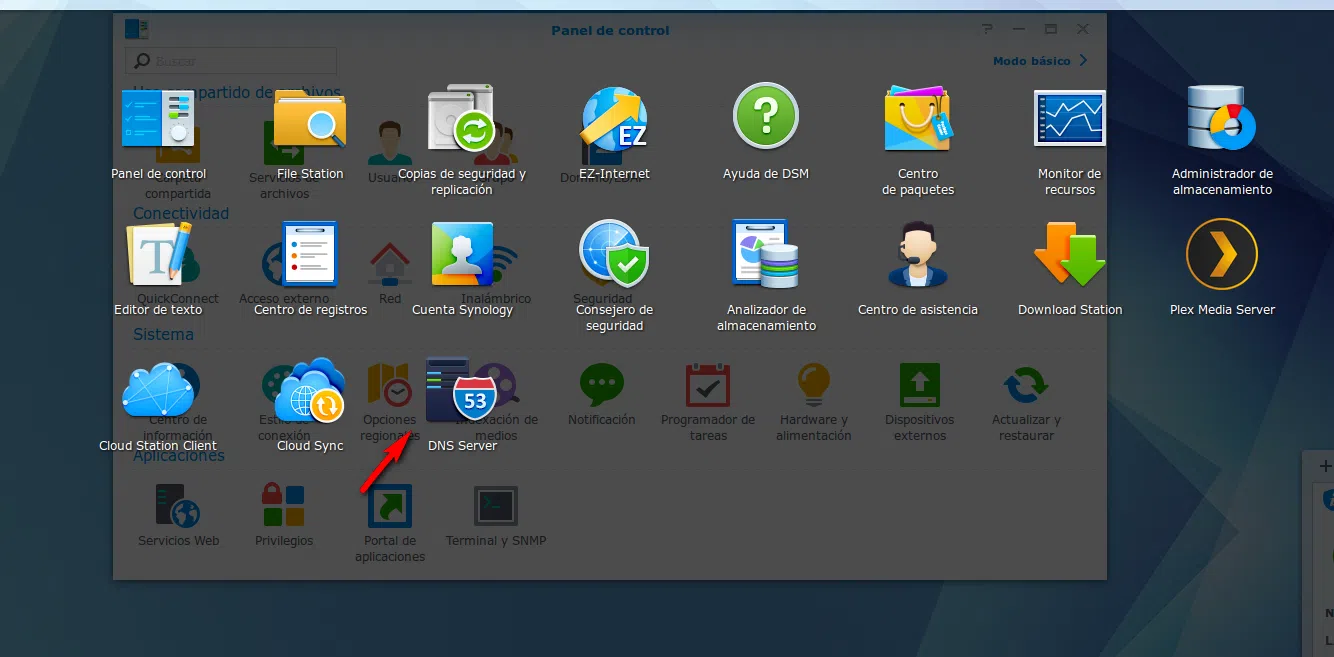
Nếu bạn có thiết bị Synology, quy trình khá đơn giản. Việc đầu tiên cần làm là đảm bảo NAS có địa chỉ IP tĩnh được cấu hình trong bảng điều khiển mạng, để địa chỉ IP không thay đổi và làm gián đoạn việc phân giải tên cho tất cả các thiết bị. Sau khi hoàn tất, hãy vào Trung tâm gói và cài đặt ứng dụng Máy chủ DNS.
Trong công cụ này, bước tiếp theo là tạo Vùng chính (Master Zone). Tại đây, chúng ta phải chọn loại Vùng chuyển tiếp (Forwarding Zone) , gán cho nó tên miền mong muốn và liên kết nó với địa chỉ IP của NAS. Để hệ thống có thể phân giải tên miền từ bên ngoài mạng của chúng ta (như Google hoặc Facebook), chúng ta phải kích hoạt dịch vụ phân giải và thêm các máy chủ chuyển tiếp, có thể là các máy chủ DNS tốt nhất hoặc các máy chủ DNS công cộng của Google.
Cấu hình máy khách và đăng ký máy chủ
Sau khi máy chủ được thiết lập và hoạt động, bạn cần thông báo cho các máy tính trong mạng gia đình rằng NAS hiện là máy chủ DNS. Ví dụ, trên máy khách Linux, bạn cấu hình địa chỉ IP tĩnh và đặt địa chỉ của NAS làm máy chủ DNS chính. Để mọi thứ hoạt động trơn tru, bạn cần thêm các bản ghi A, về cơ bản là các chỉ dẫn cho biết: "tên này tương ứng với địa chỉ IP này."
Để kiểm tra xem mọi thứ có hoạt động chính xác hay không, chúng ta có thể sử dụng lệnh `nslookup` trong terminal . Nếu khi truy vấn tên máy tính, phản hồi nhận được là địa chỉ IP chính xác, chúng ta biết rằng hệ thống đang hoạt động. Bước cuối cùng là truy cập vào bộ định tuyến và thay đổi cài đặt DNS trong cấu hình DHCP để tất cả các thiết bị được tự động cấu hình khi kết nối với mạng.
Tối ưu hóa nâng cao và những cú nhảy chuyên nghiệp
Mặc dù là một giải pháp mạnh mẽ, máy chủ DNS của Synology vẫn có một điểm yếu nhỏ: nó không tự động đăng ký các địa chỉ IP được cấp phát bởi DHCP, buộc chúng ta phải tạo các bản ghi thủ công . Đối với những người muốn tự động hóa việc này, có các tập lệnh giúp đơn giản hóa tác vụ, ngăn chặn việc quản lý một mạng nhỏ trở thành một công việc thủ công không bao giờ kết thúc.
Nếu muốn mở rộng quy mô lên cấp doanh nghiệp, logic cũng tương tự như trong Home Lab, nhưng ở quy mô lớn hơn. Việc tích hợp các dịch vụ này với môi trường đám mây như AWS hoặc Azure cho phép tạo ra một cơ sở hạ tầng linh hoạt và an toàn. Triển khai các lớp trí tuệ nhân tạo để tự động hóa mạng hoặc sử dụng giám sát máy chủ để theo dõi hiệu suất sẽ biến quản lý DNS thành một công cụ an ninh mạng và phân tích kinh doanh , ngăn chặn các cấu hình sai trở thành lỗ hổng cho các cuộc tấn công.
Việc kiểm soát hoàn toàn quá trình phân giải tên miền thông qua NAS cho phép bạn thực hiện mọi thứ, từ chặn các tên miền không mong muốn đến tích hợp các quy tắc lọc tùy chỉnh . Cuối cùng, điều bắt đầu như một thủ thuật đơn giản để tránh phải nhập địa chỉ IP vào trình duyệt sẽ phát triển thành một kiến trúc hệ thống hoàn thiện, mang lại khả năng dự đoán hoàn toàn cho hoạt động của bất kỳ mạng gia đình hoặc doanh nghiệp nào.
