- Kiến trúc kết hợp: thực thi cục bộ với vùng bảo mật và chuyển sang đám mây kín (TIE qua TPU) với chứng thực từ xa.
- Quyền riêng tư có thể xác minh: dữ liệu chỉ được sử dụng cho từng tác vụ, mã hóa đầu cuối, chuyển tiếp IP bằng mã thông báo ẩn và kiểm toán bên ngoài.
- Trải nghiệm thực tế trong Pixel: Magic Cue, Multilingual Recorder, Circle to Search, bản dịch và nhiều tính năng khác, với sự kiểm soát của người dùng.
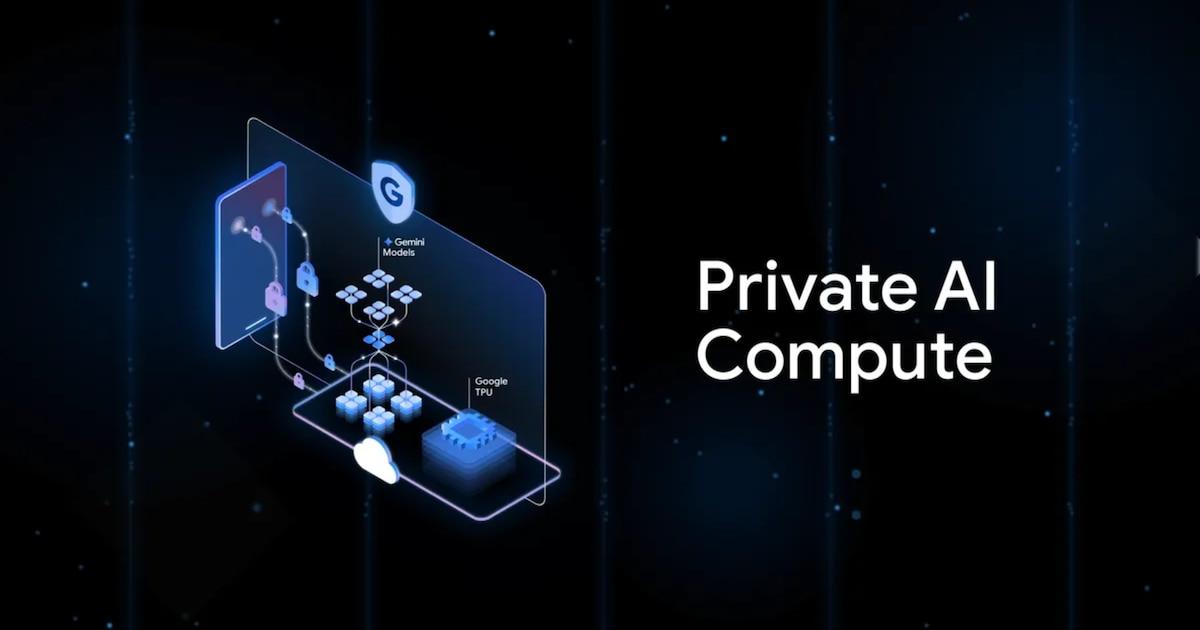
Trí tuệ nhân tạo đã trở thành một phần không thể thiếu trong cuộc sống hàng ngày của chúng ta, nhưng cùng với đó là những lo ngại về quyền riêng tư: mọi gợi ý, mọi bản tóm tắt và mọi thông báo thông minh đều dựa trên dữ liệu cá nhân. Trong bối cảnh này, Google giới thiệu Private AI Compute như một bước đột phá , một phương pháp được thiết kế để tận dụng các mô hình mạnh mẽ mà không cần phải mở cửa cho việc truy cập dữ liệu của chúng ta.
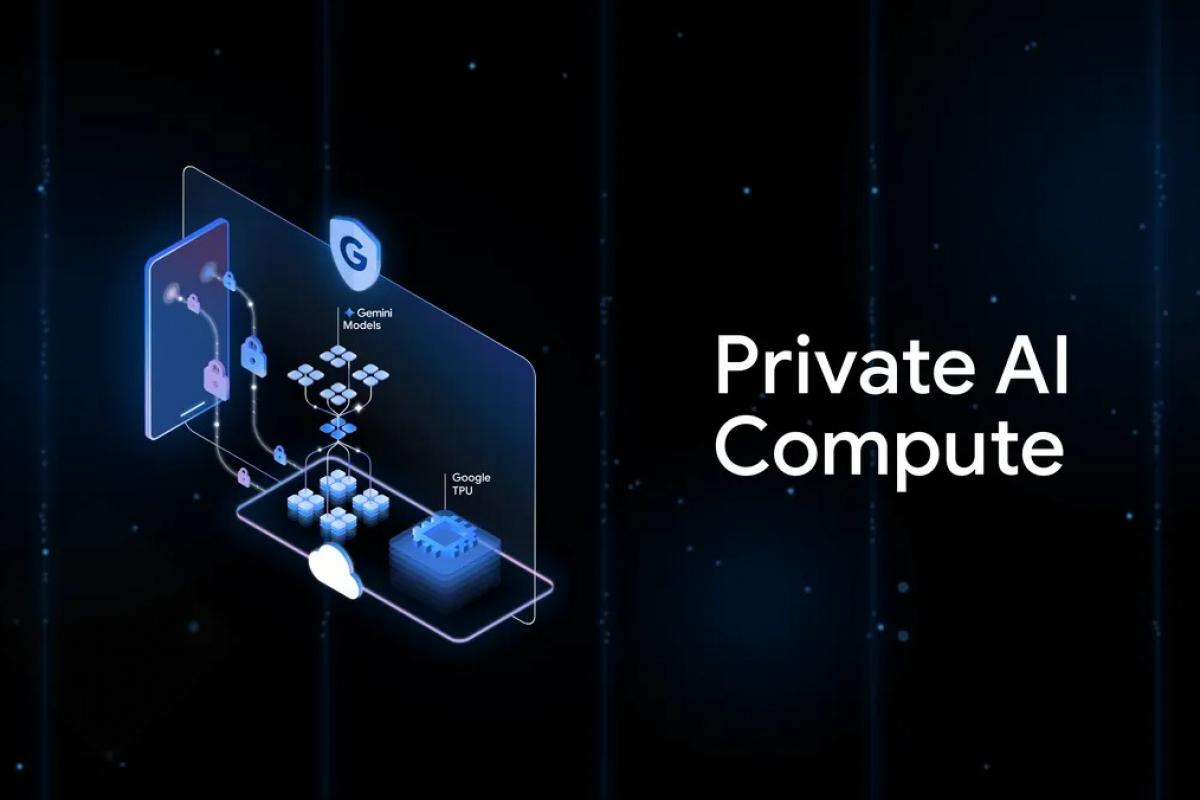
Trước tiên, cần làm rõ: Private AI Compute (PAC) không phải là một ứng dụng hay dịch vụ thông thường . Đó là một khung kỹ thuật định nghĩa lại nơi và cách thức thực hiện một số tác vụ AI nhất định trong hệ sinh thái Pixel và, dần dần, trên nhiều thiết bị hơn. Bất cứ khi nào phần cứng cho phép, các chức năng sẽ chạy cục bộ; nếu cần nhiều sức mạnh xử lý hơn, quá trình tính toán sẽ được chuyển đến đám mây an toàn. Mục tiêu là đảm bảo các biện pháp bảo vệ quyền riêng tư tương đương được áp dụng cả trên thiết bị di động và trên đám mây.
Private AI Compute là gì và tại sao nó lại ra mắt vào thời điểm này?
Đề xuất của Google nhằm mục đích dung hòa giữa hiệu năng và tính bảo mật: xử lý những gì cần thiết cho mỗi tác vụ mà không để lộ thông tin nhận dạng . Khi thiết bị có đủ khả năng, mô hình sẽ chạy trên chính thiết bị đó; nếu không, công việc sẽ được chuyển giao cho một đám mây an toàn với các biện pháp kiểm soát phần cứng và mã hóa.
Cách tiếp cận này giải quyết một thực tế khó chịu: hiện nay, hầu hết các AI phổ biến đều chạy trên máy chủ, nơi dữ liệu người dùng có thể được lưu trữ tạm thời hoặc thậm chí được sử dụng để huấn luyện nếu không bị vô hiệu hóa. PAC hướng đến việc cung cấp những lợi ích tương đương với xử lý cục bộ—độ trễ thấp hơn và khả năng kiểm soát tốt hơn—nhưng với sức mạnh của Gemini trong các kịch bản phức tạp.
Google đảm bảo với người dùng rằng thông tin được gửi đến PAC chỉ được sử dụng cho hành động mà bạn yêu cầu — ví dụ: tóm tắt một ghi chú hoặc dịch một cuộc hội thoại — và sẽ bị xóa sau khi hoàn thành. Hơn nữa, người dùng vẫn giữ quyền kiểm soát chức năng nào có thể dựa vào đám mây riêng và chức năng nào không, thông qua các công tắc và quyền hạn được chỉ định rõ ràng trong hệ thống.
Kết quả cho thấy điện thoại di động và máy tính hoạt động như thể chúng có một "bộ xử lý phụ vô hình" trên đám mây: tốc độ nhanh hơn khi cần thiết và quyền riêng tư có thể kiểm chứng là điều kiện thiết yếu . Và đây không phải là một hành động đơn lẻ: có một xu hướng rõ ràng trong lĩnh vực này là tăng cường bảo vệ mà không làm giảm đi công nghệ AI tiên tiến.
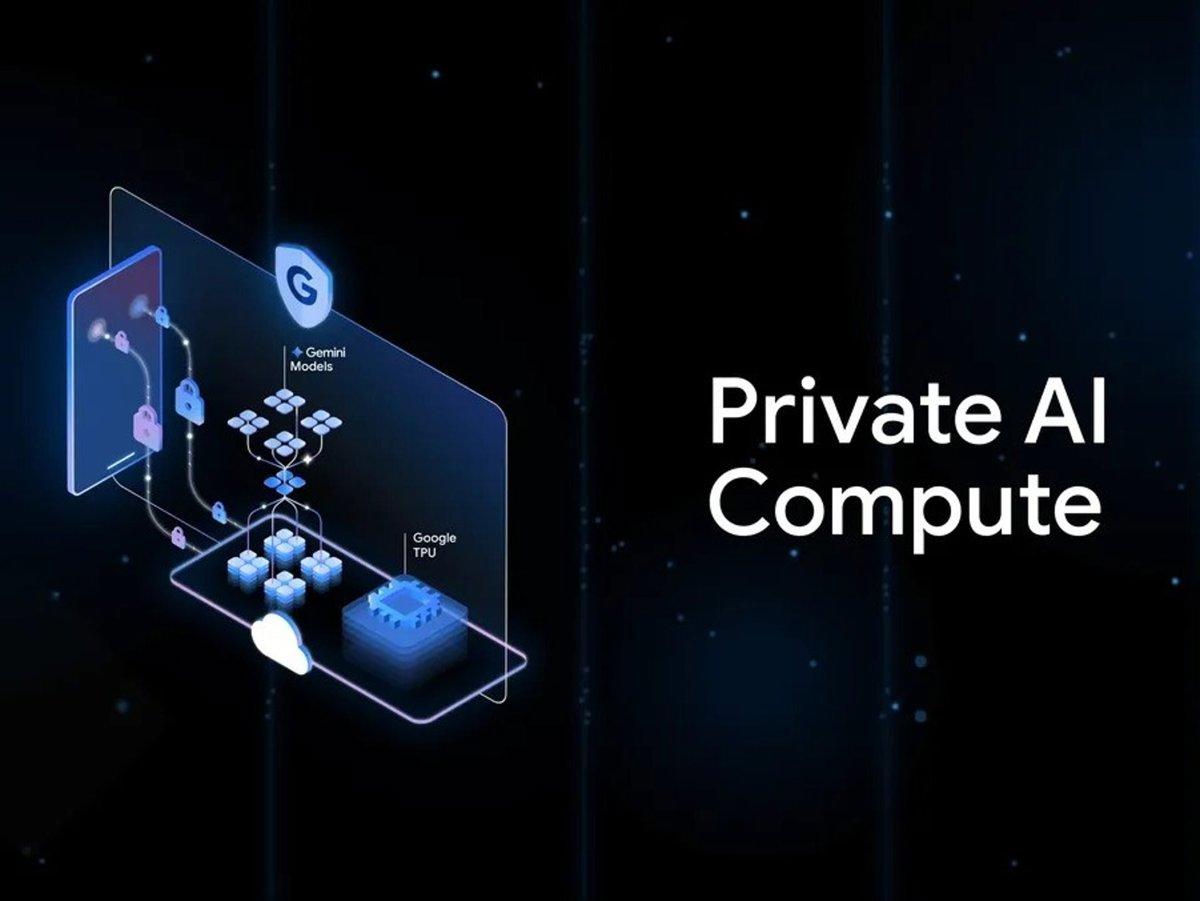
Kiến trúc kỹ thuật: từ thiết bị đến đám mây kín
Đối với các tác vụ phù hợp với thiết bị di động, Google đã xây dựng một môi trường thực thi biệt lập. Chúng ta đang nói về Titanium Intelligence Enclaves trên thiết bị: các không gian được bảo vệ, tách biệt khỏi hệ điều hành và các ứng dụng khác. Tại đó, dữ liệu được mã hóa cả khi truyền tải và khi lưu trữ, đồng thời được xác thực từ xa để đảm bảo phần mềm và phần cứng hoạt động đúng như mong đợi và không bị can thiệp, nhờ đó không ai—kể cả Google—có thể theo dõi những gì đang diễn ra bên trong.
Trong khi đó, các mẫu điện thoại được tối ưu hóa cho việc sử dụng cục bộ, chẳng hạn như Gemini Nano , cung cấp ngữ cảnh và câu trả lời nhanh chóng mà không cần rời khỏi thiết bị. Đối với các tính năng như Circle to Search hoặc một số bản tóm tắt của ứng dụng Ghi âm, điện thoại hoạt động như một trí tuệ nhân tạo riêng , học hỏi từ việc sử dụng nhưng không tiết lộ kiến thức đó.
Khi tác vụ yêu cầu nhiều khả năng tính toán hơn, điện toán đám mây riêng sẽ được sử dụng. Ở bước này, mọi thứ đều chạy trong các vùng bảo mật phần cứng trên cơ sở hạ tầng của Google, cụ thể là Titanium Intelligence Enclaves (TIEs) trên các TPU tùy chỉnh . Trước khi cho phép truyền dữ liệu, hệ thống thực hiện chứng nhận/xác thực từ xa để đảm bảo vùng bảo mật sạch, chạy đúng tệp nhị phân và môi trường tuân thủ các chính sách bảo mật.
Google tóm tắt kiến trúc này thành ba trụ cột , ngoài yếu tố bảo mật, còn giúp củng cố niềm tin của công chúng:
- Cô lập mật mã: quá trình xử lý được thực hiện trong các vùng đã được xác minh; người vận hành không thể truy cập dữ liệu ở dạng văn bản thuần túy.
- Quyền rõ ràngNgười dùng quyết định chức năng nào có thể sử dụng PAC; không có nội dung nào được phát hành mà không có sự đồng ý.
- Minh bạch kỹ thuậtTài liệu, kiểm toán và chi tiết triển khai để tránh "hộp đen".
Ngoài những điều đã nêu ở trên, PAC còn tích hợp thêm các lớp bảo mật khác. Một dịch vụ kiểm soát—được gọi nội bộ là Borg Prime —xác thực các bằng chứng chứng thực trước khi cho phép bất kỳ phép tính nhạy cảm nào. Để tách biệt các yêu cầu khỏi danh tính, hệ thống sử dụng một bộ chuyển tiếp làm mờ địa chỉ IP , định tuyến các yêu cầu thông qua các bên thứ ba như Cloudflare và Fastly và sử dụng mã thông báo ẩn (Blind RSA) . Điều này khiến việc liên kết nội dung cụ thể với người dùng cụ thể trở nên khó khăn, ngay cả từ bên trong cơ sở hạ tầng.
Việc truyền tải và lưu trữ tạm thời được bảo vệ bằng mã hóa đầu cuối; và sau khi hoàn thành tác vụ, dữ liệu sẽ bị xóa . Tất cả điều này được hỗ trợ bởi các biện pháp do công ty công bố: Khung AI an toàn , Nguyên tắc AI và Nguyên tắc Quyền riêng tư của Google , thiết lập một tiêu chuẩn chung về bảo mật hoạt động.
Để xây dựng lòng tin, Google cam kết cung cấp tài liệu kỹ thuật chi tiết , cho phép kiểm toán bên ngoài và công bố một phần mã nguồn hệ thống để các nhà nghiên cứu xem xét. Thông điệp rất rõ ràng: quyền riêng tư ở đây không chỉ là lời hứa, mà là điều có thể được xác minh và kiểm toán.
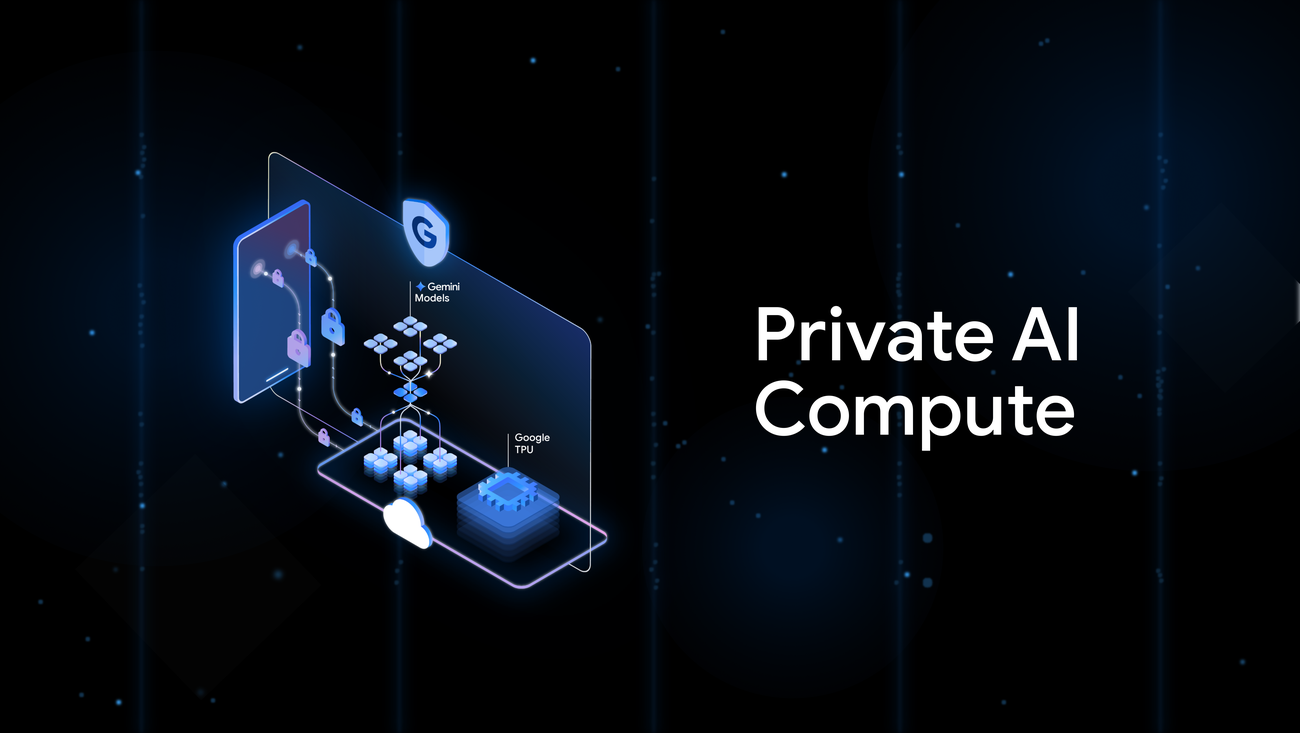
Nó hỗ trợ những tính năng gì: ví dụ thực tế trên Pixel
Một trong những tính năng đầu tiên được hưởng lợi từ phương pháp này là Magic Cue . Trợ lý ngữ cảnh này tạo ra các đề xuất dựa trên những gì hiển thị trên màn hình của bạn—email, lịch, bản đồ, tin nhắn—và hiển thị chúng chính xác khi cần thiết. Với PAC, những đề xuất này được tính toán mà không làm lộ nội dung của bạn , dựa vào kho lưu trữ cục bộ hoặc đám mây riêng tùy thuộc vào tác vụ.
Ứng dụng Recorder có được những lợi thế đáng kể nhờ tính năng tóm tắt tự động bằng nhiều ngôn ngữ. Bản ghi âm – vốn có thể chứa thông tin rất nhạy cảm – được xử lý bằng lớp bảo vệ của PAC, đảm bảo chúng chỉ được sử dụng trong bản tóm tắt cụ thể mà bạn yêu cầu và sẽ bị loại bỏ sau khi hoàn tất. Người dùng giữ lại kết quả cuối cùng, chứ không phải là dấu vết dữ liệu lưu chuyển trên máy chủ.
Google cũng đang quảng bá những tính năng vốn đã rất nổi bật trên Pixel, chẳng hạn như Circle to Search . Khả năng nhận diện ngữ cảnh được thực hiện cục bộ bất cứ khi nào có thể, và nếu cần đến các mô hình tiên tiến hơn, chúng sẽ được sử dụng trên đám mây riêng, đảm bảo tính bảo mật tuyệt đối.
Các ví dụ thực tiễn khác bao gồm dịch thuật thời gian thực , phản hồi AI tự nhiên hơn trong các cuộc hội thoại và hỗ trợ ra quyết định chủ động, trong đó hệ thống kết hợp những gì nó nhìn thấy với ngữ cảnh của bạn để cung cấp cho bạn manh mối chính xác mà bạn cần. Ban đầu, Pixel 10 sẽ dẫn đầu trong những trải nghiệm này.
Hệ sinh thái này cũng bổ sung các tính năng hữu ích hàng ngày: tóm tắt thông báo thông minh để giảm thiểu sự nhiễu loạn và tập trung vào những gì quan trọng; chỉnh sửa hỗ trợ với Gemini trong Tin nhắn để diễn đạt lại văn bản với giọng điệu tốt hơn; công cụ chỉnh sửa ảnh nâng cao mà không cần ứng dụng bên ngoài; và thậm chí cả chế độ tiết kiệm dữ liệu trong Google Maps được thiết kế cho những chuyến đi dài. Tất cả đều hướng đến một ý tưởng: hỗ trợ nhiều hơn, ít rắc rối hơn, với quyền riêng tư là yêu cầu thiết kế bắt buộc.
Kiểm soát, quyền riêng tư có thể xác minh và kiểm toán độc lập
Trong PAC, người dùng vẫn giữ quyền kiểm soát: không có gì được gửi đi mà không có sự cho phép . Android cung cấp các nút chuyển đổi để bật hoặc tắt các tính năng dựa trên đám mây riêng và hiển thị thông báo rõ ràng khi một tác vụ yêu cầu điều này. Triết lý rất đơn giản: bạn quyết định điện thoại của mình chia sẻ những gì và trong điều kiện nào.
Google cung cấp cho nền tảng này những thông tin công khai và có thể kiểm chứng : hướng dẫn kỹ thuật, đánh giá từ bên ngoài và công bố mã nguồn của các phần quan trọng, để các nhà nghiên cứu độc lập có thể kiểm tra cách hệ thống được xây dựng. Đây không phải là vấn đề niềm tin, mà là bằng chứng có thể kiểm chứng.
Trên thực tế, kiến trúc này đã được công ty an ninh mạng NCC Group xem xét . Báo cáo công khai của họ kết luận rằng thiết kế này cung cấp khả năng bảo vệ mạnh mẽ chống lại những kẻ xâm nhập độc hại—bao gồm cả rủi ro từ một nhân viên bất hảo—và nó đã thành công trong việc đưa các biện pháp bảo vệ của điện toán tại chỗ đến gần hơn với các biện pháp bảo vệ của điện toán đám mây. Báo cáo cũng chỉ ra một hạn chế không thể tránh khỏi: nếu Google, với tư cách là toàn bộ tổ chức, quyết định vi phạm các quy tắc, họ sẽ kiểm soát cả phần cứng và hệ thống xác thực. Mặc dù vậy, đơn vị kiểm toán mô tả PAC là “ mô hình khả thi tốt nhất ” hiện nay cho quyền riêng tư trên đám mây.
Quá trình xem xét đã xác định một số lỗ hổng có rủi ro thấp, đáng chú ý là lỗ hổng kênh phụ liên quan đến thời gian trong bộ chuyển tiếp IP mà về lý thuyết có thể giúp xác định lại người dùng trong những điều kiện rất cụ thể. Google lập luận rằng "nhiễu" của lưu lượng truy cập thực tế và các biện pháp giảm thiểu khiến điều này không khả thi, và thiết kế sẽ tiếp tục được tăng cường bằng các bản vá lỗi và cải tiến liên tục.
Một lợi ích quan trọng giúp người dùng yên tâm là PAC giới hạn việc sử dụng dữ liệu chỉ cho tác vụ cụ thể và xóa dữ liệu sau khi hoàn thành . Hơn nữa, tất cả thông tin liên lạc đều được mã hóa, cả giữa thiết bị của bạn và các máy chủ cũng như trong chính mạng máy chủ, giảm thiểu bề mặt tấn công cả trong quá trình truyền tải và khi dữ liệu được lưu trữ.
Hệ sinh thái và so sánh: hướng tới một AI riêng tư hơn
Điện thoại Pixel 10 mở ra kỷ nguyên tích hợp sâu rộng của PAC, với những cải tiến đáng kể cho Magic Cue, dịch thuật tức thì, bản ghi chính xác hơn và phản hồi mượt mà hơn. Google đã thông báo rằng kiến trúc này sẽ được mở rộng dần sang các thiết bị và dịch vụ khác, kết hợp mô hình cục bộ và đám mây cho các ứng dụng quan trọng nhất.
Họ không đơn độc trên con đường này: Apple đã mở đường với Private Cloud Compute—đám mây được mã hóa của Apple Intelligence—và các nhà sản xuất như OnePlus và OPPO đã lựa chọn Private Computing Cloud, các nền tảng lai phân phối tác vụ giữa thiết bị và môi trường được mã hóa. Xu hướng rất rõ ràng: trí tuệ nhân tạo mạnh mẽ, và quyền riêng tư cũng vậy.
Ngoài khía cạnh cạnh tranh, Google đang tìm kiếm một phong cách phù hợp với các quy định của châu Âu và Mỹ: ít "hộp đen" hơn và minh bạch kỹ thuật hơn. Do đó, họ nhấn mạnh vào việc kiểm toán, chứng thực từ xa và các biện pháp kiểm soát rõ ràng. Trên thực tế, PAC vừa là một bước tiến công nghệ vừa là một bước đi chiến lược để chứng minh rằng có thể cạnh tranh trong lĩnh vực AI mà không cần khai thác thông tin nhạy cảm.
Hướng đi đã rõ ràng: nếu chúng ta muốn có những trợ lý ảo hiểu ngữ cảnh, tóm tắt, dịch thuật hoặc đưa ra các đề xuất chính xác, chúng ta cần cân bằng giữa khả năng và các biện pháp bảo vệ. Với Private AI Compute, Google đang cố gắng nghiêng cán cân đó về phía một trí tuệ nhân tạo hữu ích, tức thời và ngày càng riêng tư hơn , nơi người dùng có tiếng nói và công nghệ phải chịu trách nhiệm.
