- VPN chỉ mã hóa lưu lượng truy cập giữa thiết bị của bạn và máy chủ của nó, đồng thời che giấu địa chỉ IP của bạn, nhưng nó không thay thế mã hóa HTTPS giữa trình duyệt của bạn và web.
- Nếu một trang web không sử dụng HTTPS, quá trình kết nối giữa máy chủ VPN và trang web vẫn diễn ra thông qua giao thức HTTP, và dữ liệu của bạn có thể bị chặn hoặc sửa đổi.
- VPN giúp tăng cường quyền riêng tư của bạn khỏi nhà cung cấp dịch vụ internet (ISP) và các mạng công cộng, nhưng nó không ngăn chặn được rủi ro từ các trang web không an toàn hoặc độc hại, cũng như không khắc phục được các lỗ hổng của chúng.
- Giải pháp an toàn nhất là kết hợp VPN với HTTPS và tránh gửi thông tin nhạy cảm trên các trang web mà trình duyệt đánh dấu là không an toàn.
Khi ai đó bảo bạn "chỉ cần dùng VPN là xong", thực tế phức tạp hơn nhiều. VPN không phải là giải pháp thần kỳ giải quyết mọi vấn đề bảo mật , đặc biệt khi bạn truy cập các trang web không sử dụng HTTPS hoặc cấu hình sai. Hiểu rõ giới hạn của biện pháp bảo vệ này là chìa khóa để tránh cảm giác an toàn giả tạo khi duyệt web.
Hãy tưởng tượng tình huống rất phổ biến này: bạn truy cập một trang web mà bạn đã sử dụng trong nhiều năm, và đột nhiên trình duyệt của bạn cảnh báo rằng nó không còn biểu tượng khóa bảo mật và không sử dụng HTTPS nữa . Có người nói với bạn rằng nếu bạn kết nối thông qua VPN, "sẽ không có chuyện gì xảy ra" vì thông tin của bạn được truyền tải an toàn. Tuy nhiên, những người khác lại nói rằng VPN chỉ bảo vệ dữ liệu của bạn đến máy chủ của nó, chứ không phải từ trang web đến VPN. Ai đúng, và điều gì thực sự xảy ra với dữ liệu của bạn trong suốt hành trình đó?
VPN thực chất là gì và nó bảo vệ phần nào của kết nối?

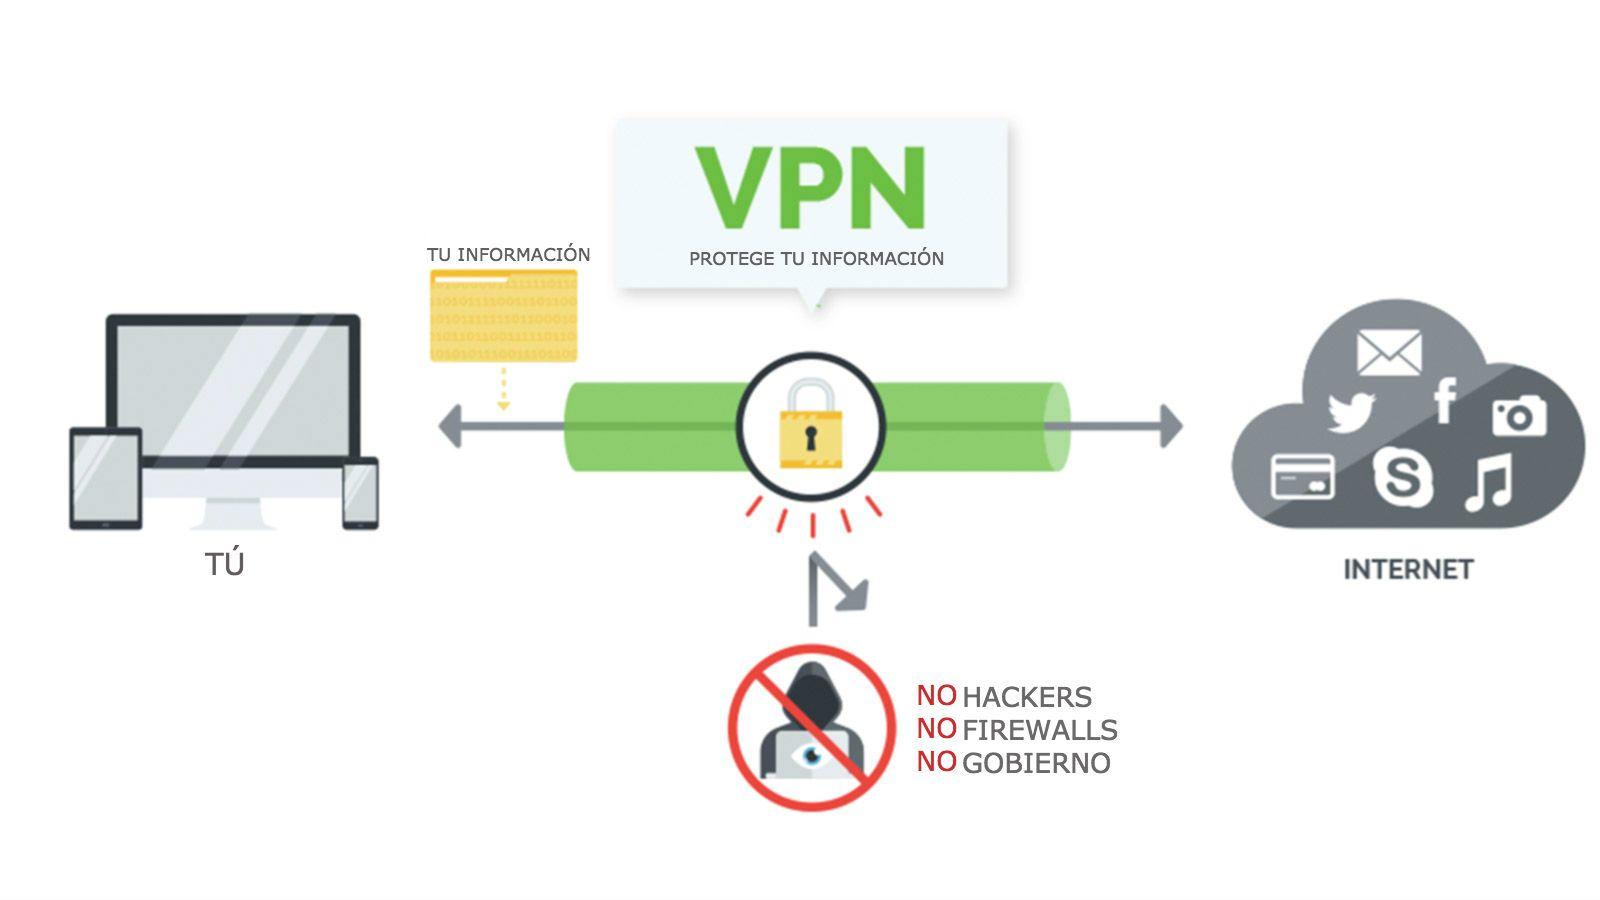
Trước khi đi sâu vào sự phức tạp của HTTPS và các trang web không an toàn, điều đáng làm rõ về mặt kỹ thuật là VPN hoạt động như thế nào. VPN tạo ra một đường hầm mã hóa giữa thiết bị của bạn và máy chủ VPN . Mọi thứ rời khỏi điện thoại, máy tính hoặc máy tính bảng của bạn và đi vào internet đều phải đi qua đường hầm này trước.
Điều này có nghĩa là từ điểm truy cập internet của bạn (mạng Wi-Fi tại nhà, mạng công ty hoặc mạng Wi-Fi công cộng trong quán bar) đến máy chủ VPN, lưu lượng truy cập được mã hóa . Bất kỳ ai ở giữa (nhà cung cấp dịch vụ internet, quản trị viên mạng hoặc kẻ tấn công trên mạng Wi-Fi mở) sẽ chỉ thấy dữ liệu được mã hóa, chứ không thấy nội dung của những gì bạn đang gửi hoặc nhận.
Tuy nhiên, một khi dữ liệu của bạn rời khỏi máy chủ VPN và đến trang web bạn đang truy cập, nó sẽ không còn được bảo vệ bởi đường hầm VPN nữa. Từ VPN đến trang web, kết nối của bạn hoạt động giống như kết nối của bất kỳ người dùng nào khác : khả năng bảo vệ (hoặc thiếu bảo vệ) phụ thuộc vào việc trang web có sử dụng HTTPS hay không, cấu hình máy chủ như thế nào và các yếu tố khác.
Đó là lý do tại sao người ta thường nói rằng VPN bảo vệ đoạn "thiết bị của bạn ↔ máy chủ VPN" , nhưng nó không kiểm soát trực tiếp những gì truyền từ máy chủ VPN đến máy chủ web đích. Đoạn cuối cùng đó là chìa khóa để hiểu liệu dữ liệu của bạn có được truyền tải an toàn hay không.
Sự khác biệt giữa VPN và HTTPS: hai lớp bảo vệ riêng biệt
Khái niệm VPN và HTTPS thường bị nhầm lẫn như thể chúng là một, nhưng thực tế chúng là hai công nghệ riêng biệt hoạt động ở các cấp độ khác nhau . Cả hai đều mã hóa dữ liệu, nhưng không theo cùng một cách hoặc tại cùng một thời điểm trong quá trình truyền tải. Vui lòng tham khảo hướng dẫn bảo mật trình duyệt web của chúng tôi.
HTTPS là một phần mở rộng của HTTP sử dụng mã hóa TLS/SSL. Khi bạn thấy biểu tượng ổ khóa trên thanh địa chỉ, điều đó có nghĩa là quá trình mã hóa được thực hiện từ đầu đến cuối giữa trình duyệt của bạn và máy chủ web . Không ai ở giữa (bao gồm cả nhà cung cấp dịch vụ internet hoặc chính VPN) có thể xem được nội dung chính xác của các trang, mật khẩu của bạn hoặc bất kỳ dữ liệu nào bạn gửi đến trang web đó.
Mặt khác, VPN mã hóa lưu lượng truy cập giữa thiết bị của bạn và máy chủ của nó , nhưng nó không xác định cách máy chủ đó giao tiếp với trang web. Nếu trang web sử dụng HTTPS đúng cách, kết nối giữa máy chủ VPN và trang web cũng được mã hóa. Nếu trang web chỉ sử dụng HTTP (không có chữ 's'), thì phần kết nối đó sẽ được mã hóa.
Nói một cách đơn giản: VPN xử lý "đường dẫn đến internet ", trong khi HTTPS xử lý kết nối trực tiếp giữa trình duyệt của bạn và trang web bạn đang truy cập. Chúng là các lớp bổ sung cho nhau, chứ không phải thay thế cho nhau.
Khi mọi thứ được cấu hình đúng cách (VPN + HTTPS), bạn sẽ có lớp bảo vệ kép: nhà cung cấp dịch vụ Internet (ISP) của bạn không thể xem nội dung nhờ VPN, và bản thân VPN cũng không thể xem nội dung HTTPS được mã hóa . Nhưng khi một trong hai lớp bảo vệ đó bị thiếu (ví dụ, khi trang web không sử dụng HTTPS), tình hình sẽ thay đổi đáng kể.
Điều gì xảy ra khi bạn truy cập một trang web không sử dụng HTTPS thông qua VPN?
Hãy xem xét tình huống bạn vừa mô tả: bạn truy cập một trang web không sử dụng HTTPS, trình duyệt hiển thị cảnh báo và bạn quyết định sử dụng VPN vì ai đó nói rằng nó "an toàn". Trong trường hợp này, VPN chỉ bảo vệ bạn khỏi một số rủi ro nhất định, chứ không phải tất cả.
Nhờ VPN , mọi thứ từ thiết bị của bạn đến máy chủ VPN đều được mã hóa . Nhà cung cấp dịch vụ internet, chủ sở hữu mạng Wi-Fi hoặc kẻ tấn công gần đó không thể đọc chính xác trang web nào bạn truy cập hoặc dữ liệu nào bạn nhập (mặc dù họ có thể suy ra một số mô hình lưu lượng truy cập, nhưng không phải nội dung chi tiết).
Tuy nhiên, từ máy chủ VPN đến trang web không sử dụng HTTPS, kết nối chỉ là HTTP thuần túy, nghĩa là văn bản không được mã hóa . Trong đoạn này, bất kỳ ai có thể theo dõi lưu lượng truy cập giữa máy chủ VPN và máy chủ web (ví dụ: trên các mạng trung gian hoặc tại chính nhà cung cấp trang web) đều có thể xem được nội dung.
Trên thực tế, điều thay đổi là vị trí của điểm yếu bảo mật . Nếu không có VPN, phần không an toàn của kết nối kéo dài từ thiết bị của bạn đến trang web. Với VPN, đoạn không an toàn đó được chuyển đến vùng "máy chủ VPN ↔ trang web", nhưng nó vẫn tồn tại miễn là trang web không sử dụng HTTPS.
Hơn nữa, điều quan trọng cần nhớ là, nếu không sử dụng HTTPS, trang web chủ sẽ nhận dữ liệu của bạn dưới dạng văn bản thuần . Điều này có nghĩa là mọi thứ bạn gửi (tên người dùng, mật khẩu, biểu mẫu, dữ liệu cá nhân) đều đến máy chủ của trang web mà không được mã hóa, và do đó có thể bị chặn hoặc lưu trữ không an toàn.
VPN bảo vệ những gì khi trang web không sử dụng HTTPS?
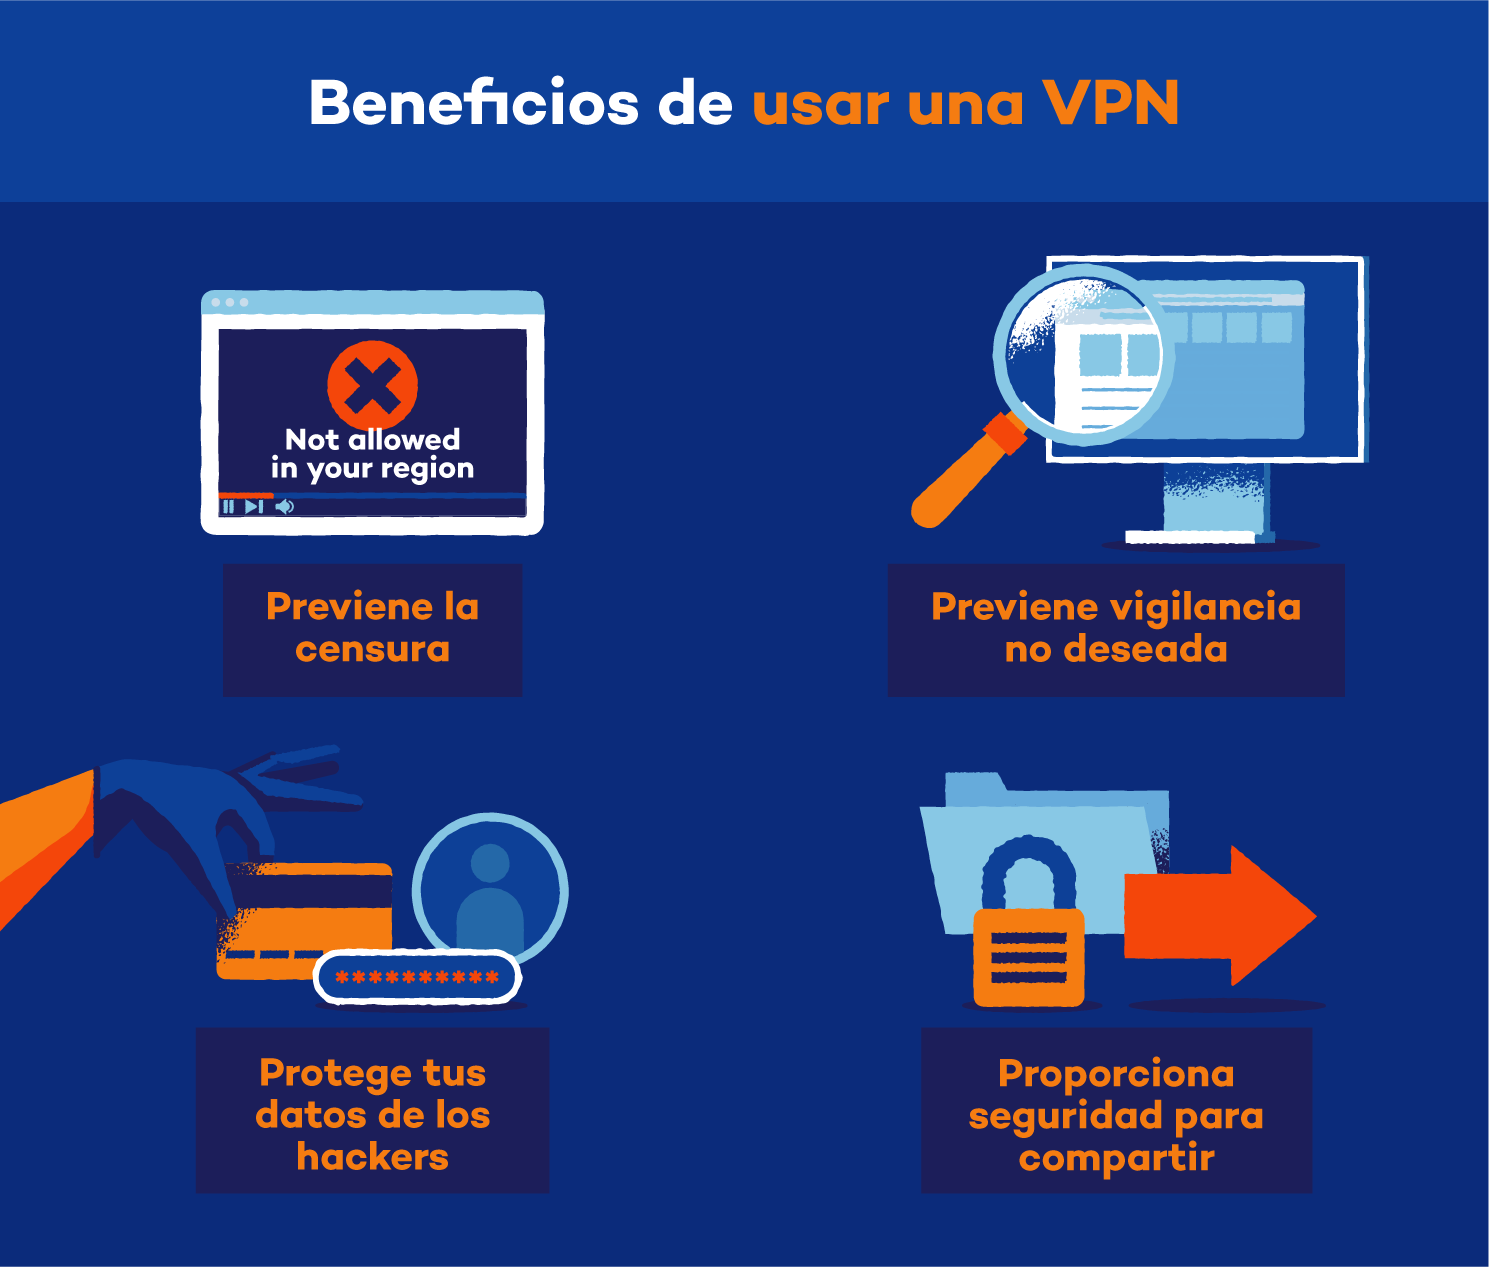
Mặc dù có những hạn chế, VPN vẫn mang lại một số lợi ích hữu ích, ngay cả khi duyệt các trang web không sử dụng HTTPS. Ưu điểm lớn đầu tiên là che giấu địa chỉ IP thực của bạn . Trang web bạn đang truy cập không thấy địa chỉ IP của bạn, mà là địa chỉ IP của máy chủ VPN.
Điều này có nghĩa là trang web (và bất kỳ bên thứ ba nào có quyền truy cập vào nhật ký hoạt động của trang web) không thể dễ dàng liên kết hoạt động của bạn với kết nối internet tại nhà hoặc vị trí chính xác của bạn . Đối với nhiều người, lớp bảo mật cơ bản này đã rất quan trọng, đặc biệt khi truy cập các trang web mà họ không muốn tiết lộ địa chỉ IP thực của mình.
Một lợi ích khác của VPN là bảo vệ khu vực gần bạn nhất, nơi các rủi ro hàng ngày thường xảy ra nhất: nó ngăn nhà cung cấp dịch vụ internet của bạn xem chính xác những trang web bạn truy cập và nội dung hoạt động của bạn trên đó (mặc dù họ có thể biết bạn đang sử dụng VPN). Nó cũng bảo vệ chống lại những kẻ dòm ngó trên các mạng công cộng, chẳng hạn như kẻ tấn công điển hình trên Wi-Fi ở sân bay hoặc khách sạn.
Tóm lại: VPN bảo vệ bạn khỏi những kẻ theo dõi (nhà cung cấp dịch vụ internet, quản trị viên mạng, tin tặc cục bộ) và che giấu địa chỉ IP của bạn khỏi internet , nhưng nó không thể biến một trang web không an toàn thành môi trường an toàn để nhập dữ liệu nhạy cảm một cách kỳ diệu.
Những điều VPN KHÔNG THỂ làm trên một trang web không có HTTPS
Điều gây nhầm lẫn lớn nhất là những gì VPN không thể làm. VPN không tự động mã hóa kết nối giữa máy chủ VPN và trang web nếu trang web đó không sử dụng HTTPS. Đoạn kết nối đó vẫn dễ bị kẻ nghe lén tấn công gần máy chủ của trang web hoặc trong cơ sở hạ tầng trung gian.
Ngay cả VPN cũng không thể ngăn chặn trang web xem và lưu trữ dữ liệu bạn gửi dưới dạng văn bản thuần . Nếu bạn nhập tên người dùng và mật khẩu trên một trang HTTP, trang web sẽ nhận được thông tin đăng nhập đó chính xác như vậy, không có sự bảo vệ nào. Nếu trang web có lỗ hổng bảo mật, bị xâm nhập hoặc người quản trị không quản lý dữ liệu đúng cách, thông tin đăng nhập của bạn có thể bị rò rỉ.
Một hạn chế quan trọng khác: VPN không được thiết kế để bảo vệ bạn khỏi các trang web độc hại . Nếu một trang web là trang lừa đảo (phishing), cố gắng lừa bạn nhập dữ liệu hoặc tải xuống phần mềm độc hại, VPN sẽ không ngăn bạn rơi vào bẫy. Bạn có thể duy trì "tính ẩn danh" nhờ địa chỉ IP của VPN, nhưng bạn vẫn dễ bị lừa đảo.
Hơn nữa, điều quan trọng cần nhớ là nhà cung cấp VPN của bạn, tùy thuộc vào chính sách ghi nhật ký và khu vực pháp lý của họ, có thể xem được siêu dữ liệu về hoạt động của bạn (bạn truy cập những tên miền nào, khi nào, lưu lượng truy cập bạn tạo ra là bao nhiêu, v.v.). Trên các trang web không sử dụng HTTPS, về mặt kỹ thuật, họ thậm chí có thể xem được nội dung nếu họ chặn được lưu lượng truy cập từ VPN đến trang web đó, vì vậy sự tin tưởng vào nhà cung cấp là một yếu tố quan trọng khác.
Cuối cùng, VPN không giải quyết được các vấn đề như lỗ hổng hệ điều hành, phần mềm độc hại trên thiết bị của bạn hoặc các thực hành bảo mật cơ bản kém . Nếu máy tính của bạn bị nhiễm virus, việc sử dụng VPN hầu như không tạo ra sự khác biệt: chương trình độc hại có thể đọc những gì bạn gõ trước khi nó được mã hóa. Để giảm thiểu rủi ro này, hãy sử dụng phần mềm an ninh mạng.
Vậy, ai đúng về vấn đề bảo vệ bằng VPN?
Quay trở lại với những ý kiến bạn đã nhận được, cả hai đều có phần đúng, nhưng sự khác biệt nằm ở sắc thái. Người nào nói với bạn rằng VPN chỉ bảo vệ từ thiết bị của bạn đến máy chủ VPN thì đúng về mã hóa lưu lượng truy cập : đó chính là lĩnh vực mà VPN đảm bảo dữ liệu được truyền tải một cách mã hóa.
Tuy nhiên, quan điểm đó còn thiếu sót khi nói đến vấn đề danh tính và quyền riêng tư. VPN cũng ảnh hưởng đến cách các trang web nhận diện bạn, vì chúng phát hiện địa chỉ IP của máy chủ VPN chứ không phải địa chỉ IP của bạn . Theo nghĩa đó, danh tính của bạn thực sự được bảo vệ trong toàn bộ quá trình kết nối, ngay cả trong phần HTTPS không được mã hóa.
Mặt khác, những người cho rằng "VPN bảo vệ bạn bất kể thông tin được gửi bằng cách nào" đang đơn giản hóa vấn đề quá mức và điều này có thể gây hiểu lầm . Nếu trang web không sử dụng HTTPS, thông tin KHÔNG được mã hóa đầu cuối, và một phần của kết nối vẫn dễ bị tấn công.
Cách giải thích chính xác nhất là: VPN bảo vệ kết nối của bạn khỏi một số bên nhất định (nhà cung cấp dịch vụ internet, mạng cục bộ, một số bên trung gian) và che giấu địa chỉ IP của bạn, nhưng nó không thay thế mã hóa HTTPS giữa trình duyệt của bạn và trang web . Nếu không có HTTPS, phần cuối cùng của quá trình này sẽ không bao giờ hoàn toàn an toàn.
Do đó, trong trường hợp cụ thể của trang web cảnh báo rằng nó không còn sử dụng HTTPS, việc chỉ sử dụng VPN không đảm bảo an toàn tuyệt đối khi nhập mật khẩu hoặc dữ liệu nhạy cảm . Nó có thể cải thiện quyền riêng tư và giảm thiểu một số rủi ro, nhưng không loại bỏ được vấn đề cốt lõi: trang web không cung cấp mã hóa đầu cuối.
Rủi ro thực tế khi sử dụng các trang web không có HTTPS ngay cả khi sử dụng VPN.
Ngoài lý thuyết, điều quan trọng là phải hiểu rõ những rủi ro cụ thể mà bạn gặp phải khi tiếp tục sử dụng một trang web không có HTTPS, ngay cả khi có VPN. Rủi ro đầu tiên là việc đánh cắp thông tin đăng nhập hoặc dữ liệu cá nhân trong các phần không được mã hóa . Nếu ai đó truy cập được vào lưu lượng truy cập giữa VPN và trang web, họ có thể đọc được những gì bạn gửi.
Điều này cũng làm tăng khả năng xảy ra các cuộc tấn công trung gian (man-in-the-middle) giữa VPN và máy chủ trang web. Nếu không có HTTPS, sẽ không có sự xác thực mạnh mẽ nào cho thấy bạn đang giao tiếp với máy chủ hợp pháp , điều này mở ra cơ hội cho kẻ tấn công giả mạo trang web tại thời điểm đó.
Một vấn đề khác là tính toàn vẹn dữ liệu không được đảm bảo . Với HTTPS, nếu ai đó sửa đổi nội dung giữa chừng, trình duyệt sẽ phát hiện ra. Không có HTTPS, kẻ tấn công có thể chèn mã độc vào trang được tải từ web, ngay cả khi bạn đang sử dụng VPN mà không hề hay biết.
Hơn nữa, hoạt động duyệt web của bạn có thể bị máy chủ của trang web hoặc các bên trung gian ở bước cuối cùng kiểm tra kỹ lưỡng. Việc sử dụng VPN không ngăn chặn nội dung truyền tải không được mã hóa đến máy chủ không an toàn , do đó quyền riêng tư của bạn vẫn bị xâm phạm một phần.
Cuối cùng, nhiều trang web đã mất hoặc vô hiệu hóa HTTPS thường được bảo trì kém hoặc lỗi thời . Điều này làm tăng nguy cơ các lỗ hổng bảo mật nghiêm trọng khác và khả năng dữ liệu của bạn có thể bị xâm phạm bởi một cuộc tấn công vào chính máy chủ, điều mà VPN không thể ngăn chặn.
Các biện pháp tốt nhất khi sử dụng VPN với các trang web không an toàn
Tóm lại, lý tưởng nhất là bạn nên sử dụng VPN như một lớp bảo vệ bổ sung, nhưng vẫn cần thận trọng khi truy cập các trang web không an toàn. Khuyến nghị đầu tiên rất đơn giản: tránh đăng nhập hoặc nhập dữ liệu nhạy cảm trên các trang không có HTTPS , ngay cả khi bạn đang sử dụng VPN.
Nếu vì lý do nào đó bạn không có lựa chọn nào khác (ví dụ: một dịch vụ cũ chỉ hoạt động theo cách này), hãy cân nhắc tạo thông tin đăng nhập riêng biệt và không sử dụng lại mật khẩu bạn dùng cho các trang web khác. Bằng cách này, nếu thông tin đăng nhập của bạn bị xâm phạm, thiệt hại sẽ ít nghiêm trọng hơn.
Một biện pháp tốt khác là luôn kiểm tra các cảnh báo của trình duyệt . Nếu trình duyệt hiện đại của bạn cảnh báo rằng một trang web không an toàn hoặc chứng chỉ không hợp lệ, hãy xem xét nghiêm túc. VPN không thể bỏ qua các cảnh báo này, và tốt nhất là nên thoát khỏi trang web nếu nó có vẻ không đáng tin cậy.
Việc lựa chọn nhà cung cấp VPN có uy tín, chính sách không lưu nhật ký rõ ràng và mã hóa mạnh mẽ cũng rất quan trọng . Nếu bạn định chuyển sự tin tưởng từ nhà cung cấp dịch vụ internet (ISP) sang VPN, ít nhất hãy đảm bảo đó là một công ty có uy tín và minh bạch; hoặc cân nhắc các tùy chọn VPN tự lưu trữ nâng cao.
Cuối cùng, hãy luôn cập nhật hệ thống, sử dụng trình duyệt tốt và, nếu có thể, hãy bật các tính năng như HTTPS-Only hoặc các tiện ích mở rộng buộc sử dụng HTTPS khi trang web cho phép. Mặc dù những điều này sẽ không giải quyết được trường hợp trang web không cung cấp HTTPS, nhưng chúng giúp giảm thiểu các kết nối không an toàn ngoài ý muốn.
Tóm lại, sau khi đã thảo luận nhiều điều, rõ ràng VPN là một công cụ rất hữu ích để cải thiện quyền riêng tư và bảo mật cho kết nối của bạn, nhưng nó không thay thế HTTPS hoặc khắc phục các lỗ hổng của một trang web bảo mật kém . Câu nói "VPN bảo vệ mọi thứ" không phản ánh đúng thực tế kỹ thuật: nó bảo vệ bạn khỏi một số tác nhân nhất định, che giấu địa chỉ IP của bạn và tăng cường bảo mật khi duyệt web, nhưng nếu một trang web đã ngừng sử dụng HTTPS, bạn vẫn sẽ có một điểm yếu ở giai đoạn cuối của kết nối và khi tương tác với máy chủ của trang web đó. Do đó, quyết định giao phó dữ liệu của bạn cho VPN nên dựa trên rủi ro này, chứ không phải dựa trên cảm giác bất khả xâm phạm sai lầm đôi khi được gán cho VPN.
Index
- 1 VPN thực chất là gì và nó bảo vệ phần nào của kết nối?
- 2 Sự khác biệt giữa VPN và HTTPS: hai lớp bảo vệ riêng biệt
- 3 Điều gì xảy ra khi bạn truy cập một trang web không sử dụng HTTPS thông qua VPN?
- 4 VPN bảo vệ những gì khi trang web không sử dụng HTTPS?
- 5 Những điều VPN KHÔNG THỂ làm trên một trang web không có HTTPS
- 6 Vậy, ai đúng về vấn đề bảo vệ bằng VPN?
- 7 Rủi ro thực tế khi sử dụng các trang web không có HTTPS ngay cả khi sử dụng VPN.
- 8 Các biện pháp tốt nhất khi sử dụng VPN với các trang web không an toàn