- 将 NAS 存储转变为中央名称解析节点,以提高本地网络稳定性。
- 在家庭和专业环境中实施转发区域和 A 记录以管理自定义域。
- 通过使用有效域名和正确的安全配置来克服 SSL 证书冲突。

你可能也有过这样的经历:搭建家庭实验室时,你会不断添置各种设备和服务,最终导致IP地址混乱不堪,难以记忆。NAS非常适合存储文件,但如果你真正掌握了它的使用方法,就能将其打造成为网络基础设施的核心,取代那些在名称管理方面有时略显不足的基础路由器。
当我们把域名解析委托给更强大的系统时,不仅可以提升组织效率,还能显著提高稳定性和技术控制力。将 DNS 服务器迁移到 NAS 上,可以提高网络的可预测性,降低延迟,并使存储成为一个活跃的组件,能够与其他服务(无论是在云端还是虚拟化环境中)进行交互。
证书和本地域名的问题
使用类似“nas”这样的短名称配置 NAS 访问时,浏览器经常会弹出烦人的警告,提示证书不受信任。这是因为,即使您在安全面板中看到证书以绿色标记,系统也无法识别本地域名。要让应用程序不再报错,仅仅证书存在是不够的;它还必须链接到一个有效且被认可的域名,因为内部名称不符合证书颁发机构的验证标准。
解决这个问题的关键在于在本地网络中建立自己的域名。这样,你就可以颁发与浏览器中使用的 URL 相匹配的证书,从而防止浏览器在你每次尝试访问 5001 端口或服务器上的任何其他服务时,都将连接标记为不安全。

在 Synology 上设置 DNS 服务器的步骤
如果您使用的是群晖设备,操作过程非常简单。首先,请确保在网络控制面板中为 NAS配置了静态 IP 地址,以避免 IP 地址变更影响所有设备的名称解析。完成此操作后,请前往套件中心并安装DNS 服务器应用程序。
在该工具中,下一步是创建主区域。在这里,我们必须选择转发区域类型,为其分配所需的域名,并将其链接到 NAS 的 IP 地址。为了使系统能够解析来自我们网络外部(例如 Google 或 Facebook)的名称,我们必须启用解析服务并添加转发器,这些转发器可以是最佳 DNS 服务器,也可以是 Google 的公共 DNS 服务器。
客户端配置和主机注册
服务器启动并运行后,您需要告知家庭网络中的计算机,NAS 现在是 DNS 服务器。例如,在 Linux 客户端上,您可以配置一个静态 IP 地址,并将NAS 地址设置为主DNS 服务器。为了确保一切正常运行,您还需要添加 A 记录,A 记录本质上是指示“此名称对应于此 IP 地址”的指令。
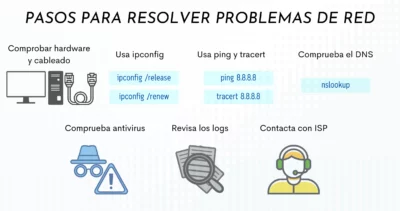
为了验证一切是否正常运行,我们可以使用终端中的 `nslookup` 命令。如果查询计算机名称时,返回的是正确的 IP 地址,则说明系统运行正常。最后一步是访问路由器,并更改 DHCP 配置中的 DNS 设置,以便所有设备在连接到网络时都能自动配置 DNS 。
高级优化和专业跳跃
尽管群晖的 DNS 服务器功能强大,但它也存在一个小缺陷:它不会自动注册 DHCP 分配的 IP 地址,因此我们需要手动创建记录。对于希望实现自动化的用户,有一些脚本可以简化此操作,避免小型网络的管理变成无休止的手动苦差事。
如果要将此方案扩展到企业级,其逻辑与家庭实验室相同,只是规模更大。将这些服务与AWS 或 Azure 等云环境集成,可以构建灵活且安全的基础设施。通过部署多层人工智能来实现网络自动化,或利用服务器监控来跟踪性能,可以将 DNS 管理转变为商业智能和网络安全工具,从而防止配置错误成为攻击的门户。
通过 NAS 对域名解析进行完全控制,您可以实现从屏蔽不需要的域名到集成自定义过滤规则等各种功能。最终,最初只是为了避免在浏览器中输入 IP 地址而采取的简单技巧,会发展成为一种成熟的系统架构,为任何家庭或企业网络的运行带来完全可预测性。
