- 混合架构:本地执行(使用安全区)并跳转到密封云(通过 TPU 进行 TIE)进行远程证明。
- 可验证的隐私:数据仅用于每个任务,端到端加密,使用盲令牌的 IP 中继,以及外部审计。
- Pixel 中的真实世界体验:Magic Cue、多语言录音机、圆圈搜索、翻译等功能,并带有用户控制。
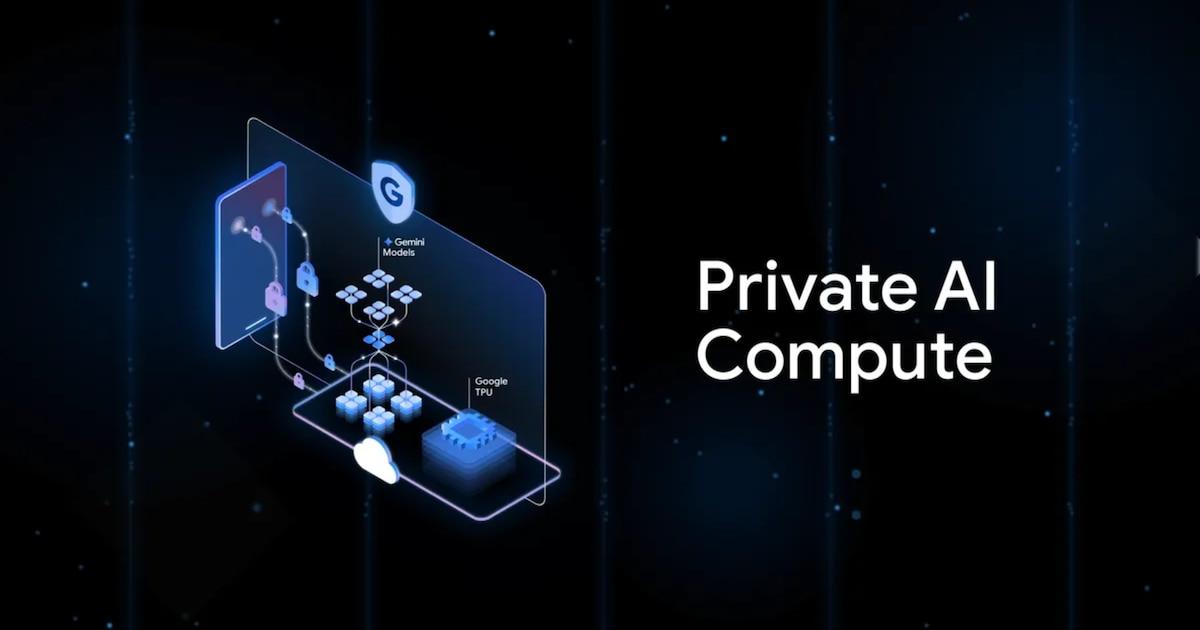
人工智能已成为我们日常生活不可或缺的一部分,但随之而来的是隐私方面的担忧:每一条建议、每一份摘要、每一条智能通知都依赖于个人数据。在此背景下,谷歌推出了私有AI计算,将其视为一项颠覆性技术,旨在利用强大的模型,而无需向我们开放海量数据。
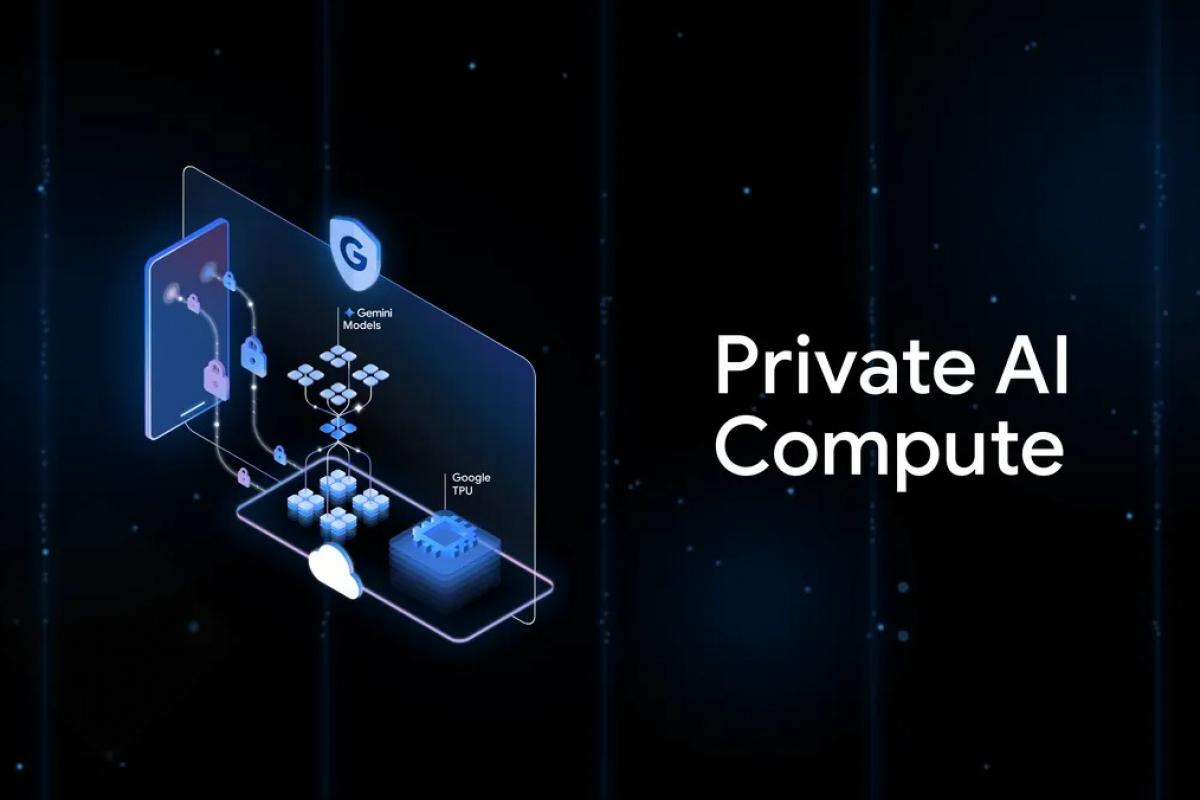
首先,我们需要澄清一点:私有 AI 计算 (PAC) 并非典型的应用程序或服务。它是一个技术框架,重新定义了 Pixel 生态系统内以及未来更多设备上特定 AI 任务的执行位置和方式。在硬件允许的情况下,这些功能会在本地运行;如果需要更多处理能力,计算任务则会迁移到安全的云端。其目标是确保在移动设备和云端应用同等的隐私保护措施。
什么是私有人工智能计算?它为什么现在才出现?
谷歌的方案旨在兼顾性能和保密性:在不泄露可识别信息的情况下,处理完成每项任务所需的数据。当设备性能允许时,模型会在设备本地运行;否则,工作将委托给具有硬件控制和加密功能的安全云端。
这种方法旨在解决一个令人不安的现实:如今,大多数流行的人工智能都运行在服务器上,用户数据可能会被临时存储在服务器上,甚至在未被禁用的情况下被用于训练。PAC 的目标是在复杂场景下,提供与本地处理类似的优势——更低的延迟和更强的控制力——同时又能发挥Gemini 的强大功能。
Google 向用户保证,发送到 PAC 的信息仅用于您请求的操作(例如,笔记摘要或对话翻译),并在完成后立即删除。此外,用户可以通过系统内的明确开关和权限,控制哪些功能可以使用私有云,哪些功能不能使用私有云。
研究结果表明,移动电话和计算机的性能提升如同在云端配备了一个“隐形协处理器”:在需要时提供更快的速度,并将可验证的隐私作为一项基本条件。这并非孤例:该领域正呈现出一种明显的趋势,即在不牺牲尖端人工智能的前提下加强安全保护。
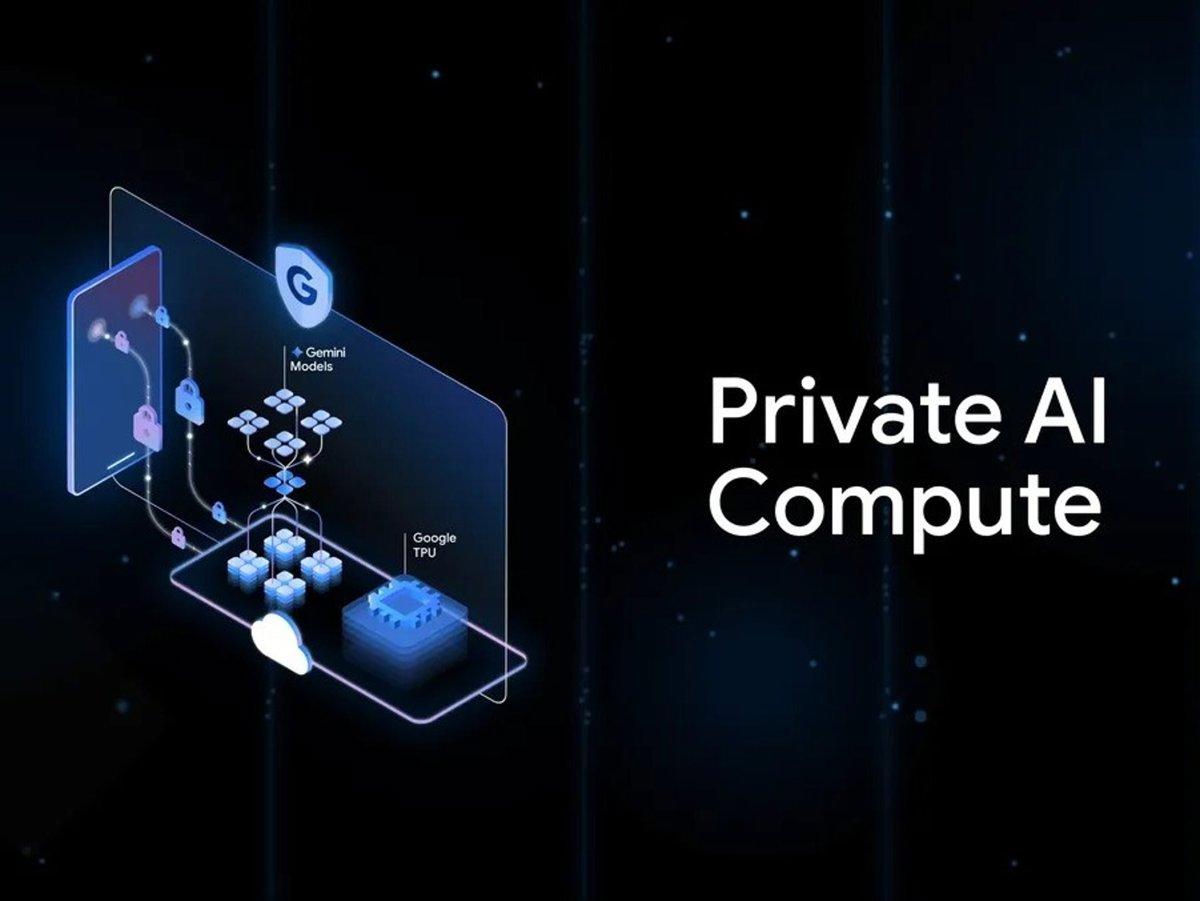
技术架构:从设备到密封云
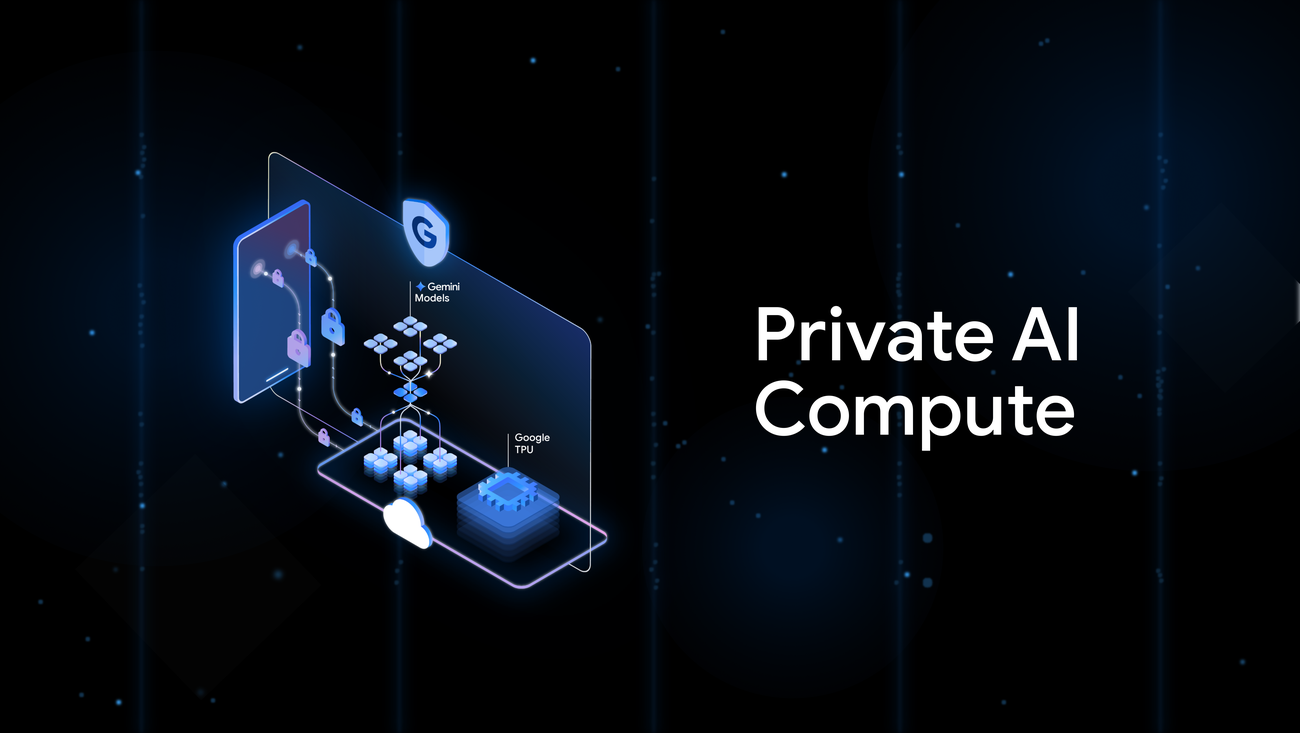
针对适合移动设备运行的任务,谷歌构建了一个隔离的执行环境。我们指的是设备上的钛智能隔离区:一个与操作系统和其他应用完全隔离的受保护空间。在这个空间里,数据在传输和存储过程中都会被加密,并通过远程认证进行验证,以确保软件和硬件运行正常且未被篡改,从而保证任何人——甚至包括谷歌——都无法窥探其内部运行情况。
同时,像Gemini Nano这样针对本地使用优化的模型,无需离开设备即可提供上下文信息和快速答案。对于“圈选搜索”或某些录音机摘要等功能,手机会充当其自身的私有人工智能,从使用过程中学习,但不会泄露这些信息。
当任务需要更多计算资源时,私有云就发挥作用了。在这个阶段,所有操作都在谷歌基础设施的硬件隔离区内运行,具体来说是运行在定制 TPU 上的 Titanium Intelligence Enclaves (TIEs)。在允许数据传输之前,系统会执行远程认证/验证,以确保隔离区干净、运行正确的二进制文件,并且环境符合安全策略。
谷歌将该架构概括为三大支柱,除了安全性之外,这三大支柱还能增强公众信任:
- 密码隔离处理在经过验证的安全区域内进行;操作员无法以明文形式访问数据。
- 显式权限用户决定哪些功能可以使用 PAC;未经同意,任何内容都不会发布。
- 技术透明度文档记录、审计和实施细节,以避免出现“黑箱”现象。
除了上述措施外,PAC 还整合了更多层级。一个内部称为Borg Prime 的控制服务会在授权任何敏感计算之前验证认证证明。为了将请求与身份分离,该系统使用IP 盲化中继,将请求路由到 Cloudflare 和 Fastly 等第三方服务商,并采用盲令牌(盲 RSA)。这使得即使在基础设施内部,也很难将特定内容与特定用户关联起来。
传输和临时存储均采用端到端加密保护;任务完成后,数据将被丢弃。所有这些都得到了公司发布的各项措施的支持,包括安全人工智能框架、人工智能原则和谷歌隐私原则,这些措施为运营安全建立了通用标准。
为了建立信任,谷歌承诺提供详细的技术文档,允许外部审计,并公开部分系统代码供研究人员审查。其传递的信息很明确:隐私在这里不仅仅是一个承诺,而是可以验证和审计的。
它支持哪些功能?Pixel 上的实际示例。
率先受益于此方法的功能之一是Magic Cue。这款情境助手会根据屏幕上的内容(例如电子邮件、日历、地图和消息)生成推荐,并在需要时精准呈现。借助 PAC 技术,这些推荐无需暴露您的内容即可计算,而是根据任务的不同,依赖本地存储库或私有云。
Recorder应用凭借多语言自动摘要功能,优势显著。转录内容(可能包含高度敏感信息)经过 PAC 的安全保护层处理,确保仅用于您请求的特定摘要,并在完成后立即删除。用户保留的是最终结果,而非服务器上流传的原始数据。
谷歌也在推广一些Pixel手机上已经非常经典的功能,例如“圆圈搜索”。上下文识别尽可能在本地运行,如果需要更高级的模型,则会在私有云中使用,从而确保隐私安全。
其他实际应用案例包括实时翻译、更自然的AI对话回复以及主动决策辅助——系统会将所见内容与上下文结合,为你提供所需的信息。Pixel 10将在这些体验方面率先引领潮流。
该生态系统还添加了许多日常实用功能:智能通知摘要可减少干扰,让您专注于重要信息;信息应用中的 Gemini 辅助编辑功能可帮助您以更恰当的语气重新措辞;无需外部应用即可使用高级照片编辑工具;甚至还有专为长途旅行设计的Google 地图数据节省模式。所有这些都围绕着一个理念:提供更多帮助,减少摩擦,并将隐私作为设计要求。
管控措施、可验证的隐私保护和独立审计
在 PAC 中,用户始终拥有控制权:未经许可,任何信息都不会被发送。Android 提供开关来启用或禁用依赖于私有云的功能,并在需要执行此类任务时显示清晰的通知。其理念很简单:您可以决定手机共享哪些内容以及在何种条件下共享。
谷歌为该平台提供公开且可审计的信息:技术指南、外部评审以及关键部分的代码公开,以便独立研究人员能够审查系统的构建方式。这并非出于信仰,而是基于可验证的证据。
事实上,网络安全公司NCC Group已经对该架构进行了审查。其公开报告指出,该设计能够有效抵御恶意入侵者(包括来自不法员工的风险),并成功地将本地计算的安全防护措施提升至接近云执行的水平。报告也指出了一个不可避免的局限性:如果谷歌作为一个整体决定违反规则,它将同时控制硬件和认证系统。即便如此,审计人员仍然认为PAC是目前云隐私“最佳可行模型”。
审查发现了一些低风险漏洞,特别是IP中继中潜在的与时间相关的侧信道漏洞。理论上,该漏洞可能在非常特定的情况下帮助重新识别用户。谷歌认为,真实世界流量的“噪声”和缓解措施使得这种漏洞难以利用,并且该设计将通过补丁和持续改进不断加强。
PAC 的一项关键优势在于,它能将数据使用限制在特定任务范围内,并在任务完成后立即删除数据,从而让用户安心无忧。此外,所有通信均经过加密,包括设备与服务器之间的通信以及服务器网络内部的通信,最大限度地减少了传输中和存储过程中的攻击风险。
生态系统与比较:迈向更注重隐私的人工智能
Pixel 10 系列手机深度集成了 PAC 技术,显著提升了 Magic Cue 的翻译速度,实现了即时翻译、更精准的转录和更流畅的响应。谷歌已宣布,该架构将逐步扩展到其他设备和服务,并为最关键的应用结合本地和云端模式。
他们并非孤军奋战:苹果公司凭借私有云计算(Apple Intelligence 的加密云)开辟了道路,而像OnePlus 和 OPPO这样的厂商也选择了私有计算云,这是一种混合平台,可以在设备和加密环境之间分配任务。趋势显而易见:强大的 AI 固然重要,但隐私同样不可或缺。
除了竞争之外,谷歌还力求与欧美监管规范保持一致:减少“黑箱操作”,提高技术透明度。因此,谷歌强调审计、远程认证和可见的控制措施。实际上,PAC既是一项技术革新,也是一项战略举措,旨在证明在人工智能领域,无需利用敏感信息也能参与竞争。
方向很明确:如果我们想要能够理解上下文、概括总结、翻译或提供准确建议的助手,就需要平衡功能和安全保障。谷歌正试图通过私有AI计算,将这种平衡向实用、即时且日益注重隐私的AI方向倾斜,让用户拥有发言权,并确保技术的安全。
