- VPN 仅加密您的设备与其服务器之间的流量并隐藏您的 IP 地址,但它不会取代浏览器与网络之间的 HTTPS 加密。
- 如果页面未使用 HTTPS,VPN 服务器↔网页部分仍使用 HTTP,您的数据可能会被拦截或篡改。
- VPN 可以提高您在 ISP 和公共网络上的隐私,但它并不能阻止不安全或恶意网站带来的风险,也不能修复它们的缺陷。
- 最安全的选择是将 VPN 与 HTTPS 结合使用,并避免在浏览器标记为不安全的网站上发送敏感信息。
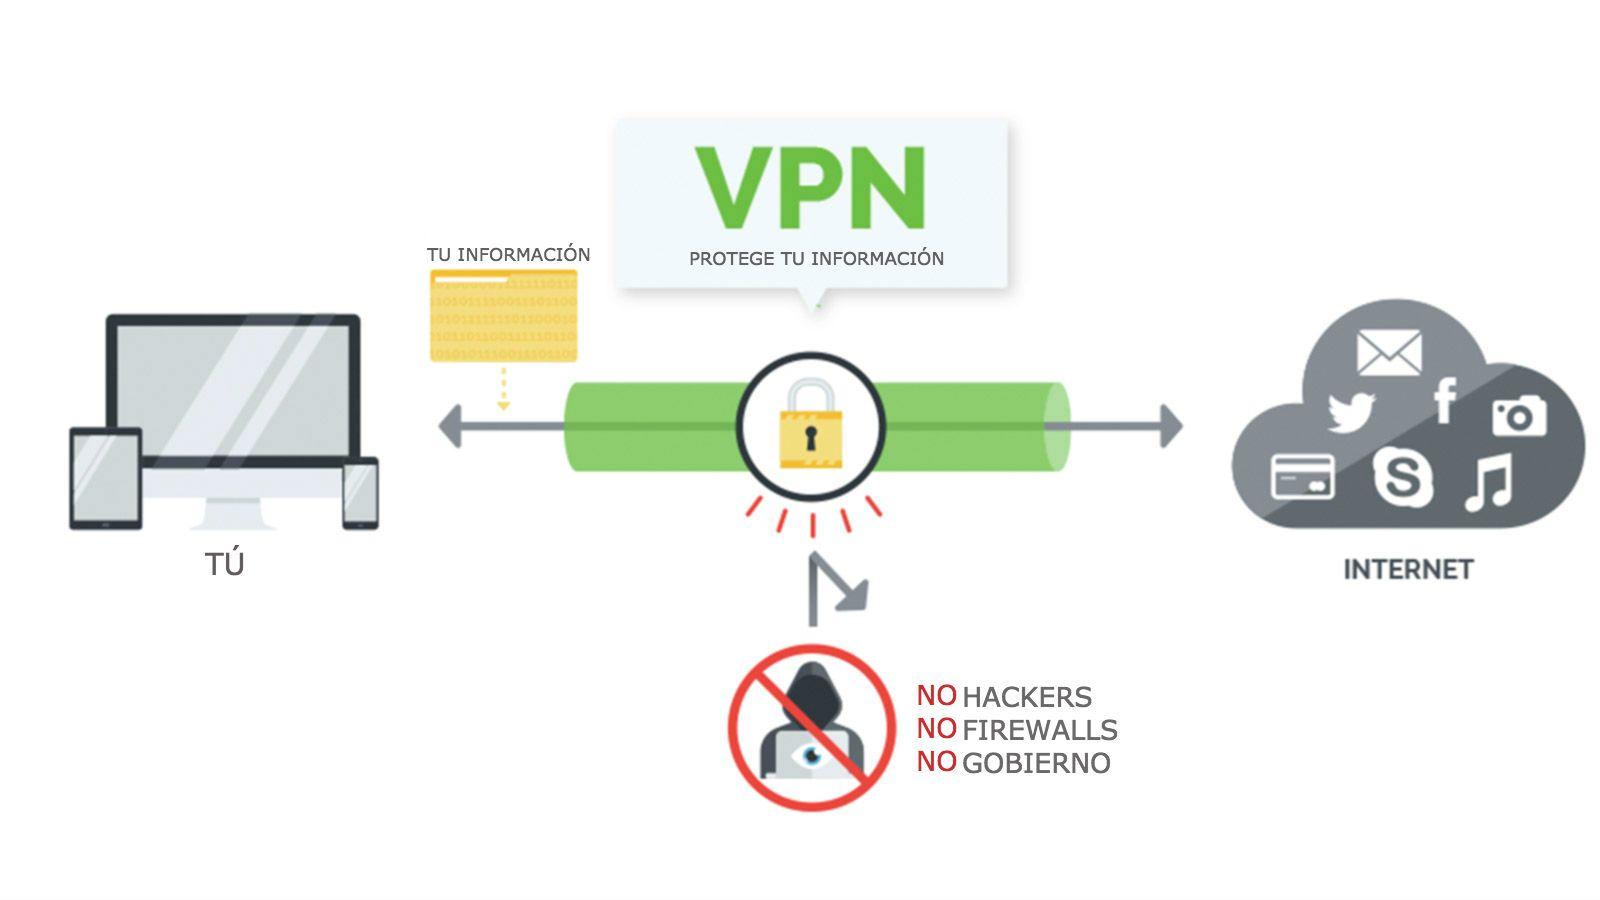
当有人告诉你“用VPN就万事大吉了”时,实际情况远比这复杂得多。VPN并非万能灵药,无法解决所有安全问题,尤其是在访问未使用HTTPS或配置错误的网站时。了解VPN的局限性,是避免在浏览网页时产生虚假安全感的关键。
想象一下这种很常见的情况:你访问一个用了多年的网站,突然浏览器警告你,网站不再显示安全锁图标,并且未使用 HTTPS。有人告诉你,如果通过 VPN 连接,“什么事都不会发生”,因为你的信息会安全传输。然而,也有人告诉你,VPN 只能保护你的数据到达其服务器,而无法保护从网站到 VPN 的整个传输过程。到底谁是对的?你的数据在这个过程中究竟会发生什么?
VPN究竟是什么?它保护连接的哪一部分?

在深入探讨HTTPS和不安全网站的复杂性之前,有必要先从技术角度解释一下VPN的工作原理。VPN会在你的设备和VPN服务器之间创建一个加密隧道。所有从你的手机、电脑或平板电脑发送到互联网的数据都必须先经过这个隧道。
这意味着从您的互联网接入点(例如您的家庭 Wi-Fi、工作网络或酒吧的公共 Wi-Fi)到 VPN 服务器,所有流量都会被加密。中间的任何一方(例如您的互联网服务提供商、网络管理员或开放 Wi-Fi 网络上的攻击者)都只能看到加密数据,而看不到您发送或接收的内容。
然而,一旦你的数据离开 VPN 服务器并到达你访问的网站,它就不再受 VPN 隧道的保护了。从 VPN 到网站的连接,你的连接方式与其他用户的连接并无二致:保护程度(或缺乏保护)取决于网站是否使用 HTTPS、服务器的配置方式以及其他因素。
因此,人们常说VPN保护的是“你的设备↔VPN服务器”这段数据,但它无法直接控制从VPN服务器到目标Web服务器传输的数据。而这最后一段数据对于理解你的数据传输是否安全至关重要。
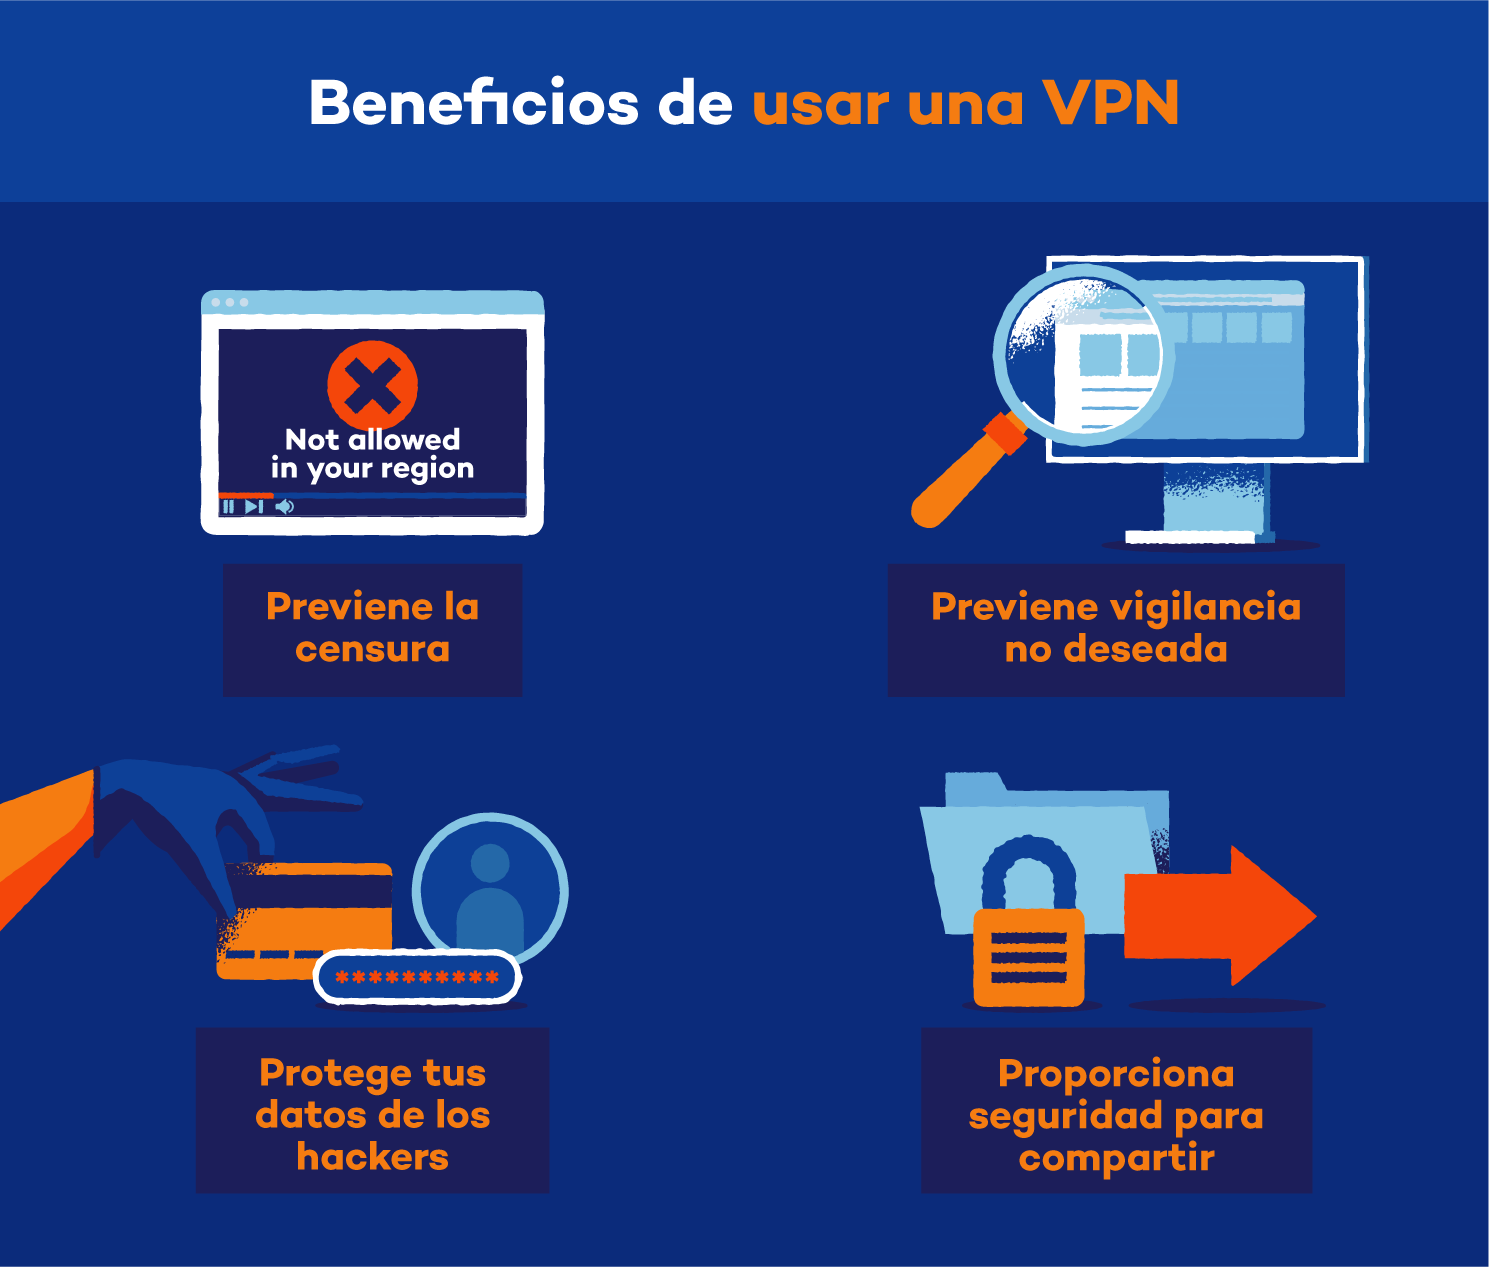
VPN 和 HTTPS 的区别:两种不同的保护层
VPN 和 HTTPS 的概念经常被混淆,人们常常误以为它们是相同的,但实际上它们是两种不同的技术,运行在不同的层面上。两者都会对数据进行加密,但加密方式不同,加密点也不相同。请参阅我们的网络浏览器安全指南。
HTTPS 是 HTTP 的扩展,它使用 TLS/SSL 加密。当您在地址栏中看到挂锁图标时,表示您的浏览器和 Web 服务器之间存在端到端加密。任何中间方(包括您的互联网服务提供商或 VPN 本身)都无法看到页面的具体内容、您的密码或您发送给该网站的任何数据。
另一方面,VPN会加密您的设备与其服务器之间的流量,但它并不定义该服务器如何与网站通信。如果网站正确使用 HTTPS,则 VPN 服务器与网站之间的连接也会被加密。如果网站仅使用 HTTP(不带“s”),则只有连接中这部分会被加密。
简单来说:VPN 处理的是“通往互联网的路径”,而 HTTPS 处理的是浏览器与目标网站之间的直接连接。它们是互补的,而非替代的。
当所有配置都正确时(VPN + HTTPS),您将获得双重保护:由于 VPN 的存在,您的 ISP 无法看到内容;而 VPN 本身也无法看到加密的 HTTPS 内容。但是,如果缺少其中一层保护(例如,网站未使用 HTTPS),情况就会发生显著变化。
使用 VPN 访问未加密的网站时会发生什么?
让我们考虑一下你描述的情况:你访问一个没有HTTPS的网站,你的浏览器显示警告,然后你决定使用VPN,因为有人告诉你VPN“安全”。在这种情况下,VPN只能保护你免受某些风险的影响,而不是所有风险。
从您的设备到 VPN 服务器,所有数据都通过 VPN 进行加密。您的互联网服务提供商、Wi-Fi 所有者或附近的攻击者无法准确读取您访问的网站或您输入的数据(尽管他们可以推断出一些流量模式,但无法获取详细内容)。
然而,从 VPN 服务器到未使用 HTTPS 的网站,连接使用的是纯 HTTP 协议,这意味着传输的是未加密的明文。在这个环节中,任何能够监控 VPN 服务器和 Web 服务器之间流量的人(例如,在中间网络上或网站提供商处)都可以查看内容。
实际上,改变的是安全漏洞所在。如果没有 VPN,连接的不安全部分会从你的设备一直延伸到网站。有了 VPN,这个不安全部分会被转移到“VPN 服务器↔网站”区域,但只要网站不使用 HTTPS,它仍然存在。
此外,务必记住,如果不使用 HTTPS,网站将以明文形式接收您的数据。这意味着您发送的所有内容(用户名、密码、表单、个人数据)都会以未加密的形式到达网站服务器,因此可能会被拦截或以不安全的方式存储。
当网页没有使用 HTTPS 时,VPN 可以保护什么?
尽管VPN存在一些局限性,但即使在浏览非HTTPS网站时,它也能提供一些实用功能。首要优势在于隐藏您的真实IP地址。您访问的网站看不到您的IP地址,而是看到VPN服务器的IP地址。
这意味着网站(以及任何有权访问其日志的第三方)无法轻易将您的活动与您的家庭网络连接或您的确切位置关联起来。对许多人来说,这种基本的匿名性已经非常重要,尤其是在访问他们不希望透露真实 IP 地址的网站时。
VPN 的另一项功能是保护您身边最容易受到日常风险影响的区域:它可以防止您的互联网服务提供商确切地看到您访问的网站以及您在这些网站上的活动内容(即使他们能够检测到您正在使用 VPN)。它还可以保护您免受公共网络上的窥探,例如机场或酒店 Wi-Fi 上的常见攻击。
总结一下:VPN 可以保护你免受附近间谍(ISP、网络管理员、本地攻击者)的侵害,并向网络隐藏你的 IP 地址,但它并不能神奇地将不安全的网站变成输入敏感数据的安全环境。
VPN 无法在没有 HTTPS 的网站上做什么
最大的误解在于VPN的局限性。如果网站没有启用HTTPS ,VPN不会自动加密VPN服务器与网站之间的连接。这部分连接仍然容易受到网站服务器附近或中间基础设施的窃听。
VPN也无法阻止网站查看并存储您以明文形式发送的数据。如果您在HTTP页面上输入用户名和密码,网站会直接接收这些凭据,没有任何保护措施。如果该页面存在安全漏洞、遭到入侵,或者管理员未能妥善管理这些数据,您的凭据最终可能会泄露。
另一个重要的局限性是:VPN 的设计初衷并非保护您免受恶意网站的侵害。如果某个页面是钓鱼网站,试图诱骗您输入数据或下载恶意软件,VPN 也无法阻止您落入陷阱。虽然 VPN 提供的 IP 地址可以使您保持“匿名”,但您仍然容易受到欺骗。
此外,需要注意的是,根据 VPN 提供商的日志记录政策和管辖范围,他们可能能够查看您的活动元数据(例如您访问的域名、访问时间、流量大小等)。对于未使用 HTTPS 的网站,如果他们拦截了 VPN 到网站的流量,理论上甚至可以查看网站内容,因此对 VPN 提供商的信任是另一个关键因素。
最后,VPN并不能解决操作系统漏洞、设备恶意软件或糟糕的基本安全措施等问题。如果你的电脑已被感染,使用VPN几乎毫无作用:恶意程序可以在加密之前读取你输入的内容。为了降低这种风险,请使用网络安全软件。
那么,关于 VPN 保护,谁的说法才是正确的呢?
回到你收到的意见,两者都有一定道理,但其中也存在细微差别。有人告诉你VPN只能保护你设备到VPN服务器之间的流量,关于流量加密的说法是正确的:VPN确实能确保数据在传输过程中保持加密状态。
然而,这种观点在身份和隐私方面存在不足。VPN还会影响网站对你的看法,因为它们检测到的是 VPN 服务器的 IP 地址,而不是你的 IP 地址。从这个意义上讲,你的身份在整个连接过程中确实都受到了保护,即使是在未加密的 HTTPS 部分也是如此。
另一方面,那些声称“无论信息如何传输,VPN都能保护你”的说法过于简单化,可能会造成误导。如果网页未使用HTTPS,则信息并非端到端加密,连接的部分环节仍然存在安全隐患。
最准确的解释是:VPN 可以保护你的连接免受某些方面(例如 ISP、本地网络以及一些中间方)的干扰,并隐藏你的 IP 地址,但它并不能取代浏览器和网站之间的 HTTPS 加密。如果没有 HTTPS,连接的最后一部分永远无法完全安全。
因此,就那个警告你不再使用HTTPS的页面而言,仅仅使用VPN并不能完全保证输入密码或敏感数据的安全。VPN可以提升你的隐私保护并降低某些风险,但并不能消除根本问题:该网站没有提供端到端加密。
即使使用 VPN,访问未加密的网站仍然存在实际风险。
除了理论之外,了解即使使用 VPN 也仍然无法访问 HTTPS 网站的具体风险至关重要。首先是未加密部分中的凭证或个人数据被盗。如果有人能够访问 VPN 和网站之间的流量,他们就可以读取您发送的内容。
这也会增加VPN和网站服务器之间遭受中间人攻击的可能性。如果没有HTTPS,就无法有效验证您是否正在与合法服务器通信,这就为攻击者冒充网站打开了方便之门。
另一个问题是数据完整性无法得到保证。使用 HTTPS 时,如果有人在传输过程中篡改内容,浏览器可以检测到。而如果没有 HTTPS,即使你使用了 VPN,攻击者也可能在不知不觉中将恶意代码注入到从网络加载的页面中。
此外,您的浏览活动可能会受到网站服务器或最终传输环节中中间方的深度监控。使用 VPN 并不能阻止内容以未加密的形式传输到不安全的服务器,因此您的隐私仍然会受到部分损害。
最后,许多丢失或禁用HTTPS的网站往往维护不善或已过时。这增加了其他严重漏洞的风险,以及服务器本身遭受攻击导致数据泄露的可能性,而VPN无法阻止这种情况。
使用 VPN 访问不安全网站时的最佳实践
鉴于以上所有因素,理想情况下,您应该使用 VPN 作为额外的保护层,但在访问不安全的网站时仍需保持谨慎。第一个建议很简单:即使您使用了 VPN,也请避免在没有 HTTPS 的页面上登录或输入敏感数据。
如果出于某种原因您别无选择(例如,某个旧服务只能以这种方式运行),请考虑创建专用凭据,不要重复使用您在其他网站上使用的密码。这样,即使您的凭据泄露,造成的损失也会更小。
另一个好习惯是始终查看浏览器的警告。如果您的现代浏览器警告您某个页面不安全或证书无效,请务必重视。VPN 不会忽略这些警告,如果网站看起来不可信,最好立即退出。
选择信誉良好、拥有明确的零日志政策和强大加密功能的 VPN 提供商也十分明智。如果您打算将信任从 ISP 转移到 VPN,至少要确保它是一家信誉良好且透明的公司;或者考虑使用更高级的自托管 VPN方案。
最后,请确保您的系统保持最新状态,使用一款优秀的浏览器,并且尽可能启用诸如“仅限 HTTPS”之类的功能,或者安装一些扩展程序,强制页面在允许的情况下使用 HTTPS。虽然这些措施无法解决网站完全不提供 HTTPS 的情况,但它们确实有助于最大限度地减少意外的不安全连接。
综上所述,VPN 的确是提升连接隐私和安全的重要工具,但它并不能取代 HTTPS,也无法修复安全防护薄弱的网站漏洞。“VPN 包治百病”的说法远非事实:VPN 可以保护您免受某些攻击者的侵害,隐藏您的 IP 地址,并增强您的浏览安全性,但如果某个网站停止使用 HTTPS,您在连接的最后阶段以及与该网站服务器交互时仍然存在安全漏洞。因此,是否将数据委托给 VPN 应该基于对这种风险的评估,而不是基于人们有时赋予 VPN 的那种虚假的“万无一失”的感觉。