- Android 系统实现了实时验证功能,可与银行应用程序进行通信,自动挂断欺诈电话。
- 通过强制生物识别锁定和限制关键设置来加强对物理盗窃的防范。
- Gemini人工智能和实时威胁检测系统分析可疑的应用程序行为,以防止诈骗。
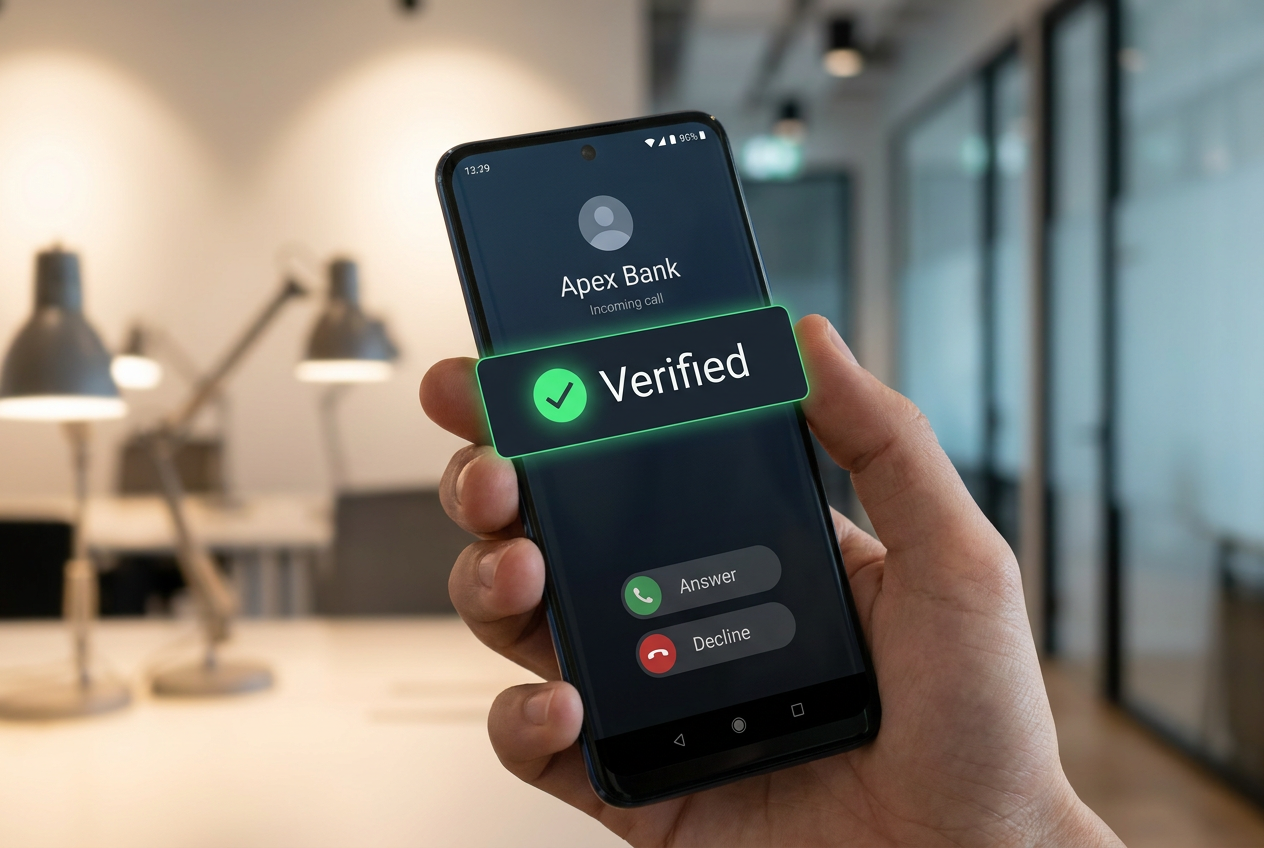
手机安全已成为一个令人头疼的问题,尤其是在如今诈骗手段日益高明的情况下。谷歌已经加强了安全防护,并在安卓系统中推出了一系列重大改进,以防止我们上当受骗,重点在于遏制银行诈骗,并保护设备免受盗窃或恶意软件的侵害。
此次更新最引人注目之处在于,它并非简单的界面升级,而是一种多层次的防护方案。从运用先进的人工智能技术到与金融机构直接合作,其目标是确保用户无需成为网络安全专家即可获得保护,让操作系统本身承担实时检测和拦截威胁的繁琐工作。
终结欺骗:金融电话验证
你可能遇到过这样的情况:来电屏幕上显示着银行的名称,但实际上是诈骗分子试图诱骗你泄露密码。这种行为被称为“欺骗”。为了打击这种诈骗,Android 系统现在正与一些银行应用程序合作。这个过程对你来说是完全无感的:当有来电伪装成银行来电时,Android 系统会悄悄地向你手机上安装的银行应用程序询问来电的真实性。如果答案是否定的,系统会立即挂断电话。
此外,银行可以将某些号码设置为“仅用于接听来电”。这意味着,如果有人试图使用银行仅用于接听来电的号码拨打您的电话,您的设备会将其识别为诈骗电话并自动挂断。该系统已取得显著成效,在巴西等国家拦截了数百万个诈骗电话。目前, Revolut、Nubank 和 Itaú等机构已加入该网络,而且加入的机构数量还会继续增加。
实时威胁检测和人工智能对抗恶意软件
并非所有诈骗都发生在通话过程中;很多时候,诈骗始于一条短信或一个看似无害的应用程序。这时,实时威胁检测就派上了用场。这款工具直接在设备上使用人工智能来监控应用程序的行为。它不仅会在安装过程中扫描应用程序,还会分析安装后应用程序是否会进行一些奇怪的操作,例如将您的短信转发到其他号码,或者利用辅助功能权限在屏幕上创建不可见的叠加层来欺骗您。
为了完善这项功能,谷歌集成了Gemini Intelligence。在 Google Messages 等应用中,“增强保护模式”利用云端 AI 模型分析与陌生人的完整对话,并检测欺诈模式。同时,Gemini Nano在您的手机本地运行,在您点击链接之前检查其是否危险,即使是几分钟前才创建且尚未被列入任何黑名单的网站,也能保护您免受其害。
防止物理盗窃和未经授权的访问
如果您的手机被盗,即使窃贼已经掌握了手机的监控信息,您的PIN码也不足以有效阻止手机被盗。因此,Android系统改进了“标记为丢失”功能。现在,即使窃贼知道您的PIN码,设备也需要通过生物识别认证(指纹或面部识别)才能解锁。此外,为了防止手机被篡改或反向追踪,系统还会禁用设置快捷访问、Wi-Fi和蓝牙连接。
另一项非常巧妙的措施是保护一次性密码 (OTP) 代码。为了防止恶意应用拦截您的验证码,Android会将短信验证码隐藏三个小时,从而防止间谍软件截获这些验证码并访问您的帐户。此外,PIN 码猜测的难度也得到了提升,两次失败尝试之间的等待时间更长,使得暴力破解攻击几乎不可能。
精细化的隐私和数据控制
关于隐私保护,过去那种为了让应用读取单个联系人信息而授予其访问整个通讯录权限的日子已经一去不复返了。现在,应用可以单独选择联系人,仅允许其访问特定联系人的信息,并且仅限临时访问。位置信息也同样如此:新增了一个按钮,允许用户仅在应用开启时分享其精确位置,从而避免被永久追踪。
对于经常从官方应用商店以外安装文件的用户,安卓版 Chrome 现在会在APK 文件下载完成前进行扫描。如果安全浏览检测到已知恶意软件,则会阻止下载进程。此外,还新增了从锁屏界面查看 IMEI 的功能,方便执法部门在无需访问系统的情况下识别设备。
这套安全生态系统从 Android 11 一直延伸到最新版本,使网络犯罪的打击变得更加主动。通过结合人工智能驱动的行为分析、与银行的直接验证以及对生物识别和权限的更严格控制,谷歌打造了一道屏障,大幅缩小了攻击面,保护用户的数字身份和银行资金免受最具攻击性的社会工程学手段的侵害。