- Prisma Cloud 繼承並擴展了 Twistlock 的功能,為雲端原生容器和有效載荷提供全面的安全性。
- 該平台將漏洞掃描整合到 CI/CD、日誌和運行時中,並根據真實世界的漏洞來確定風險優先順序。
- 他們的 CNAPP 方法結合了 CSPM、CWP、CIEM 和網路安全,以及對 Kubernetes 和多雲環境的原生保護。
- 它具有良好的性能和可擴展性,但需要一定的學習曲線以及對許可證和部署進行適當的規劃。
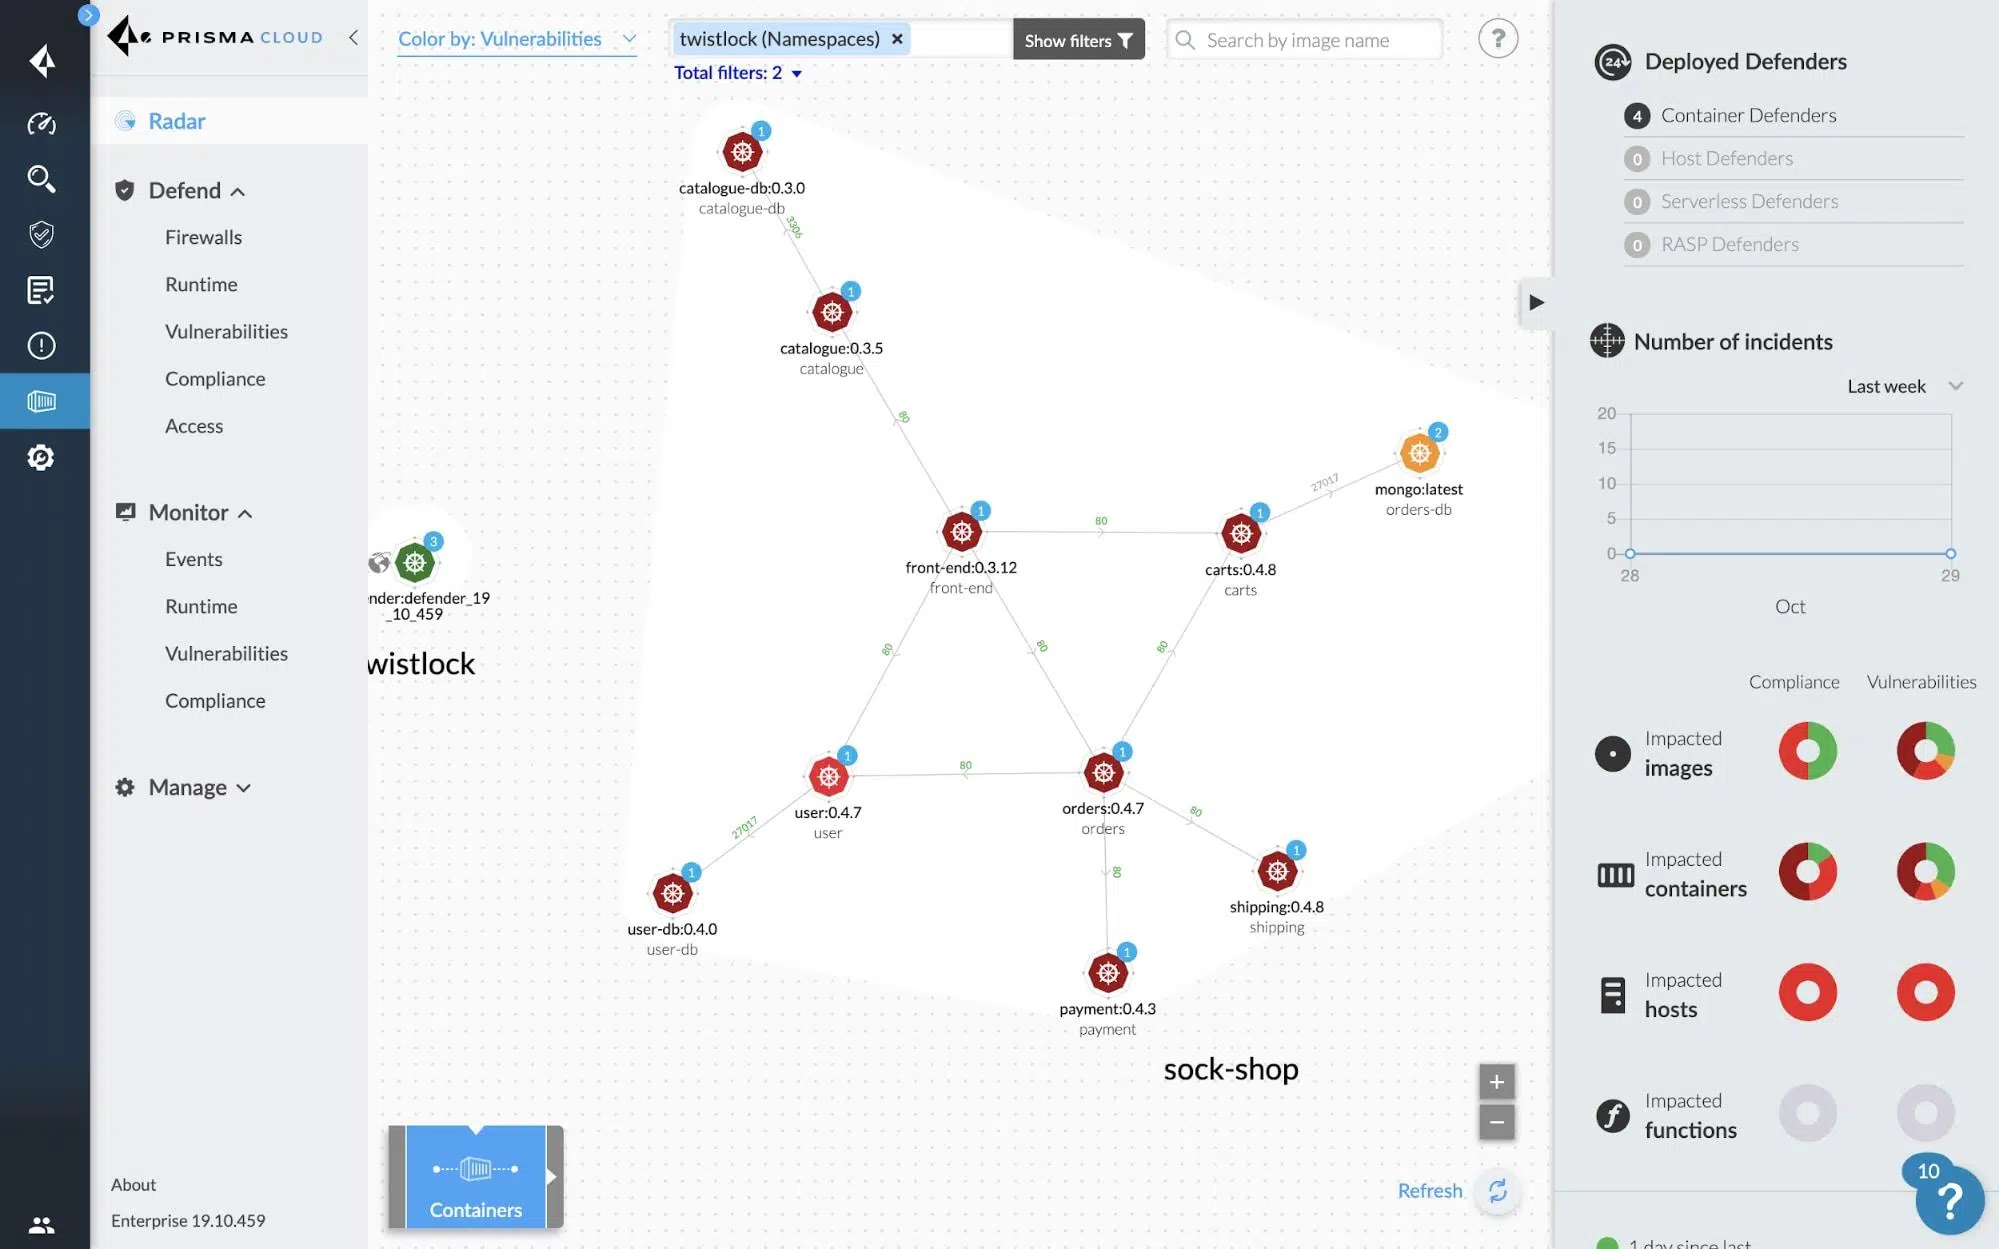
對於任何在雲端使用 Kubernetes、Docker 或微服務架構的公司而言,容器安全性至關重要。如今的挑戰不再只是加快部署速度,而是要避免為攻擊者打開方便之門,讓他們能夠利用存在漏洞的鏡像、薄弱的配置或過大的權限。
Twistlock現已整合到Palo Alto Networks的Prisma Cloud中,是保護容器和雲端原生工作負載的領先解決方案。原先的容器安全平台已併入全面的雲端原生應用程式保護平台(CNAPP),涵蓋從程式碼層級安全到運行時安全的所有方面,包括CI/CD、日誌記錄、運行時安全性和合規性。
微服務架構及容器安全挑戰
微服務架構本質上是動態的( Docker Compose 和 Kubernetes之間的選擇也是如此):Pod、服務和容器持續部署,版本每天更新多次,實例根據負載進行擴展。這種模型加速了開發,但也使得基於靜態邊界和偶爾手動檢查的傳統安全機制過時。
容器技術確保軟體在不同環境(開發、預生產、本地部署、公有雲)中運作一致,而正是這種可移植性使其成為攻擊者的主要目標。一個存在漏洞的基礎鏡像可以在幾分鐘內傳播到數百上千個部署實例。
現代容器安全性必須涵蓋整個生命週期:從 CI/CD 管線中的鏡像構建,到日誌掃描,再到運行時行為。如果僅在部署前或執行時進行安全檢查,則始終存在危險的漏洞。
像 Prisma Cloud(前身為 Twistlock)這樣的專業容器安全工具可以覆蓋主機、網路、管理堆疊、建立管線、鏡像層以及容器化應用程式本身。其目標是實現持續監控,以適應雲端原生環境瞬息萬變的特性。
同時,生態系統中湧現出許多互補的解決方案,例如 Wiz、Snyk、Trivy、Anchore、Aqua Security、Sysdig 和 Qualys,每個解決方案都有其自身的重點:漏洞掃描、合規性、運行時防禦、CSPM 等。 Prisma Cloud 將其中許多功能整合並擴展到單一平台中。
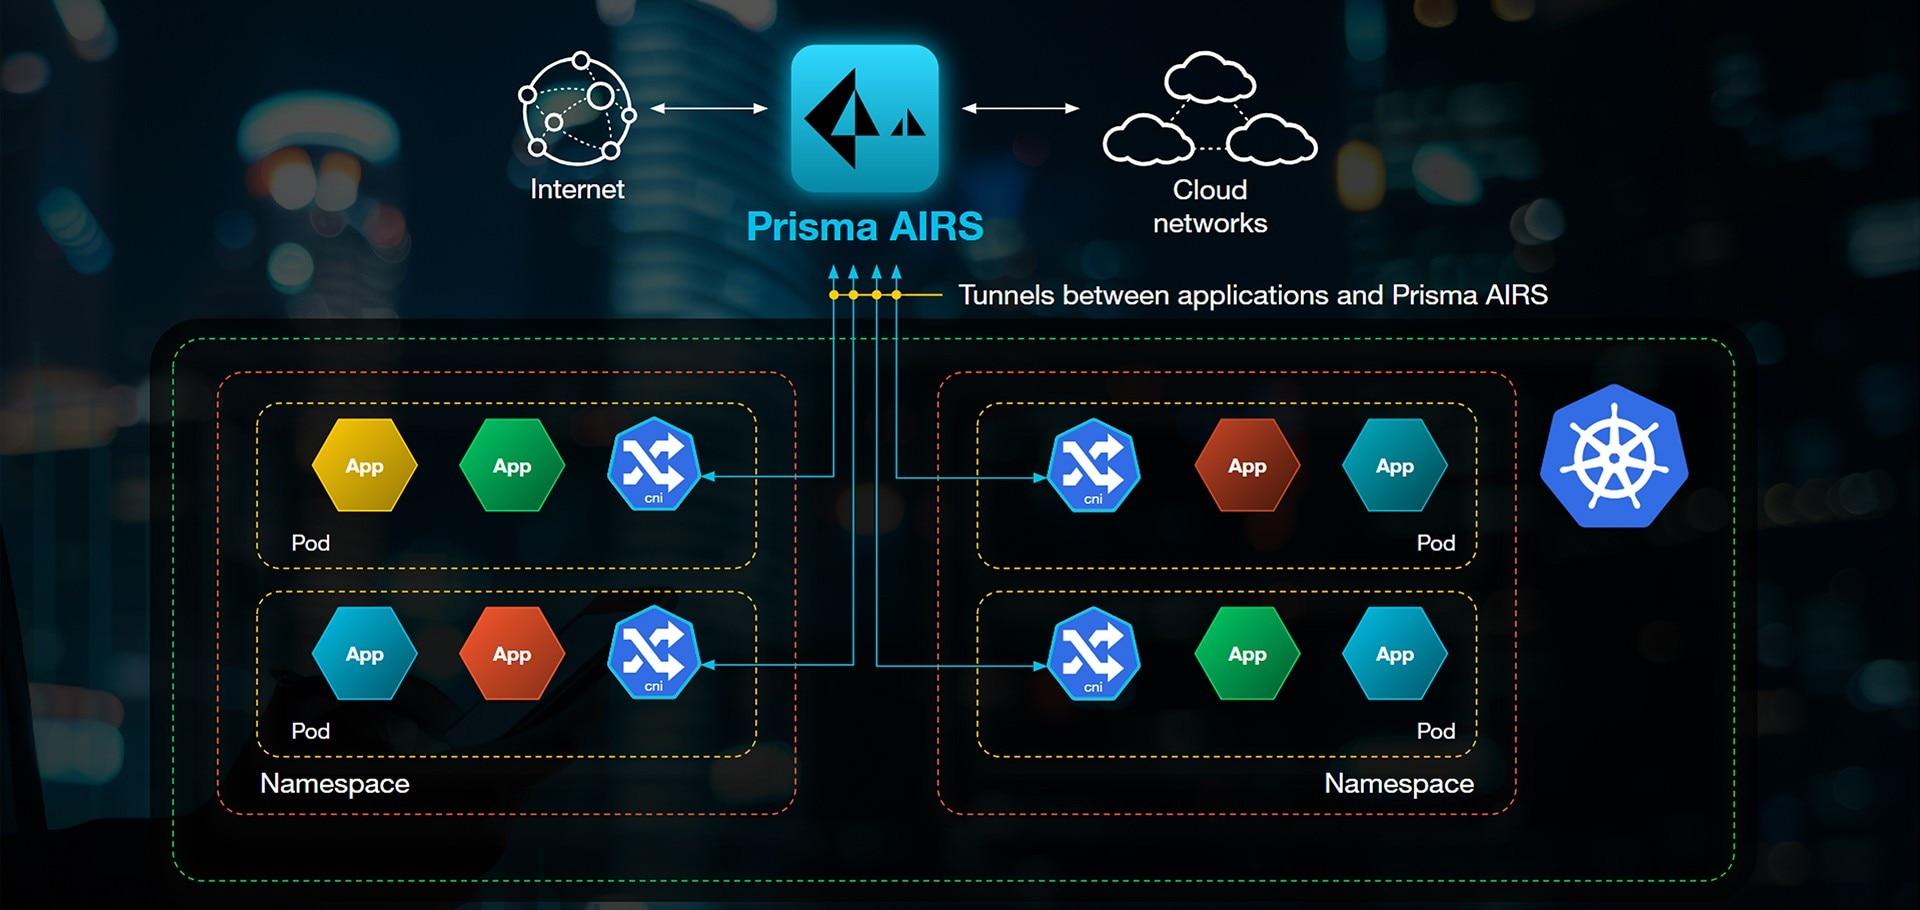
什麼是容器安全工具? Prisma Cloud 的優點是什麼?
容器安全工具是專為應對 Docker、Kubernetes、Fargate、ECS、AKS、GKE、OpenShift 和其他編排平台的安全挑戰而設計的軟體解決方案。它們不僅限於簡單的鏡像防毒,還能提供整個環境的上下文資訊、策略、合規性和可見性。
以 Prisma Cloud Compute(Twistlock 的直接繼任者)為例,我們談論的是一個能夠保護主機、容器、無伺服器函數以及一般雲端原生工作負載的平台。它提供漏洞管理、合規性控制、基於規則和機器學習的執行時間防禦、雲端原生防火牆(例如用於 Web 應用程式和 API 的 WaaS)以及細粒度的存取控制。
Twistlock 最初是一個面向整個容器生命週期的漏洞管理和合規性解決方案,專注於掃描鏡像並防止不安全的元件從開發環境遷移到生產環境。隨著時間的推移,它又增加了對日誌、網路和運行時環境的持續監控,以及存取控制和網路分段等功能。
在 Palo Alto Networks 於 2018 年收購 Prisma Cloud 之後,所有這些功能都被整合到了 Prisma Cloud 中,而 Prisma Cloud 本身已經涵蓋了雲端安全的其他領域。最終形成了一個 CNAPP,它能夠管理 Docker 配置、映像、節點、插件和服務的規則,與 CyberArk 或 HashiCorp 等金鑰管理器集成,並利用 Kubernetes 審計日誌產生可操作的警報。
這種整合可以非常精細地查看依賴項、軟體包、鏡像層和運行時行為,無論是在 CI/CD 管道中,還是在主機、容器即服務平台或混合和多雲環境中運行的容器中。
容器掃描:安全性策略的關鍵要素
容器掃描是偵測基礎鏡像、第三方函式庫和自訂程式碼中漏洞的第一道防線。將掃描整合到 CI/CD 管線中,可以在部署前發現問題,避免在生產環境中疲於應對。
及早發現漏洞可以節省時間和金錢:在建置階段修復存在漏洞的庫比在生產叢集中修復(該叢集中有數十個服務依賴於該庫)要便宜得多。此外,它還能防止混亂的回滾和不必要的風險暴露。
掃描對於保護軟體供應鏈也至關重要,因為軟體供應鏈越來越多地包含外部元件:公共鏡像、第三方軟體包、其他團隊的工件等。驗證鏡像中包含的所有內容是否包含已知的 CVE 或危險配置現在是強制性的。
從監管角度來看,許多行業要求定期進行漏洞掃描,並要求提供證據證明鏡像和容器符合 GDPR、HIPAA、PCI DSS 或 CIS 等標準。集中式掃描工具有助於進行稽核和產生報告。
另一個優點是縮小了攻擊面:掃描器可以偵測到不必要的軟體包、被遺忘的偵錯工具,或是那些不增加功能卻會增加風險的元件。通過去除所有冗餘內容,可以獲得更輕量級、更安全的鏡像。
CI/CD 安全自動化及零時差攻擊防禦
將安全性整合到 CI/CD 和GitOps等實務中,才能真正實現 DevSecOps。不再依賴偶爾的人工審查,每次提交或建置都會自動觸發鏡像掃描、程式碼分析、IaC 審查和策略檢查。
Prisma Cloud Compute 與 Jenkins、GitHub、GitLab 和其他 CI 提供者等工具集成,以拒絕不符合策略的構建,為開發人員產生報告,並阻止將易受攻擊的工件提升到更高的環境。
自動化也是緩解零日漏洞的關鍵。即使鏡像已經通過所有檢查,與該鏡像中包含的軟體包關聯的新 CVE 也可能出現。透過持續掃描註冊表項和運行環境,平台會在漏洞資料庫更新後立即重新評估鏡像。
這種方法最大限度地縮短了暴露窗口:組織可以在幾小時內得知幾週前部署的映像現在出現了問題,並可以根據嚴重性、互聯網暴露、處理的數據等因素優先進行糾正。
就聲譽而言,定期進行自動化掃描有助於贏得客戶、合作夥伴和監管機構的信任。重視貨櫃安全的公司通常在招標和盡職調查過程中脫穎而出。
Prisma 雲端運算(Twistlock):架構、需求與部署
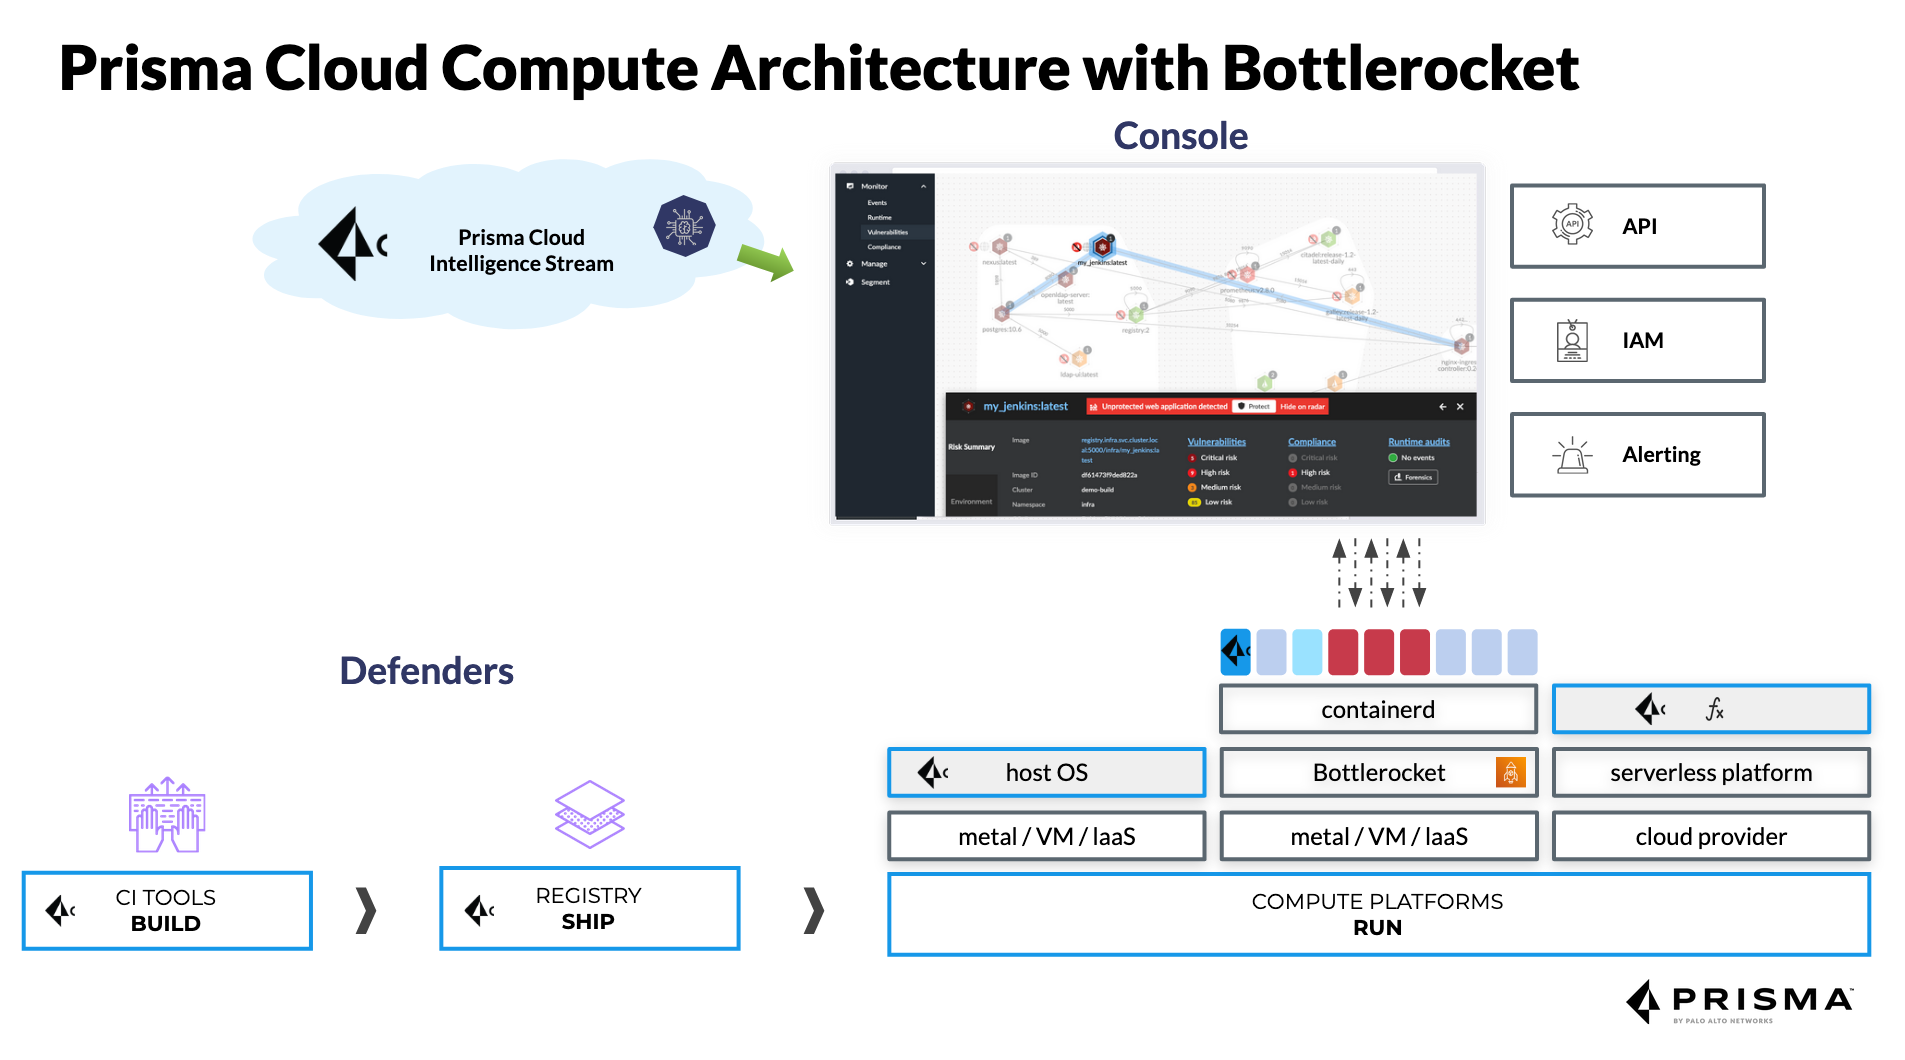
Prisma Cloud 提供兩種主要部署選項:企業 SaaS 版本,由 Palo Alto Networks 託管和管理;以及自託管運算版本,客戶可部署在自己的基礎架構(本地、雲端或混合)上。
運算版直接繼承了 Twistlock 架構,它有一個中央控制台,用於協調策略、收集資料和顯示全域可見性,以及部署在主機、Kubernetes 節點、Fargate、EC2、Windows 容器和無伺服器環境中的 Defender 代理程式。
關於控制台的技術要求,對於小型環境(少於 1000 個 Defender 節點且無需進行密集日誌掃描),大約 2 GB 記憶體和 2 個虛擬 CPU 即可啟動。對於超過 20000 個 Defender 節點的大型部署,Palo Alto Networks 建議使用最多 16 個虛擬 CPU、約 50 GB 記憶體和約 500 GB 的持久性 SSD 儲存空間。
Defenders 的資源消耗量相對較低:在基本場景下,它只需約 256 MB 的記憶體即可運作;在執行日誌掃描或更密集的工作負載時,則可擴充至約 2 GB 的記憶體和 2 個虛擬 CPU。磁碟空間方面,它每台主機佔用約 8 GB 空間,如果執行本機日誌分析,則會增加到 20 GB。
如果將掃描整合到 CI 中,建議每個執行器至少擁有要掃描的最大影像大小的 1,5 倍的空間,以便能夠下載、分析和產生必要的工件而不會出現瓶頸。
Prisma Cloud 效能與大規模測試
Palo Alto Networks 發布了 Prisma Cloud在模擬真實工作負載的超大型環境中的效能測試結果。其中一個場景涉及總共 20,000 台主機的 Kubernetes 叢集、一台配備 16 個 vCPU 和 50 GB 記憶體的控制台,以及運行在容器優化作業系統上的配備 2 個 vCPU 和 8 GB 記憶體的 Defender 裝置。
在該環境下,我們分析了 323 個鏡像和近 20 萬個容器,平均每個主機運行約 9,6 個容器。控制台佔用約 1474 MiB 記憶體和 8% 的 CPU,而每個 Defender 進程佔用約 83 MiB 記憶體和 1% 的 CPU——對於即時安全系統而言,這些數值相當合理。
單一容器掃描平均耗時 1 到 5 秒,額外佔用 10-15% 的內存,而 CPU 使用率僅為 1%。這使得即使在要求苛刻的管線中整合掃描功能也成為可能,而不會減慢新功能的上市速度。
除了 CPU 和記憶體數量之外,真正的優勢體現在安全營運 (SecOps) 和開發營運 (DevOps) 方面。 Forrester Consulting 對 Prisma Cloud 進行的一項 TEI(總體經濟影響)研究計算得出,其投資回報率高達 264%,安全運營效率提升價值數百萬美元,並且重大安全事件顯著減少。
另一個有趣的指標是事件解決時間的減少:用戶報告稱,由於統一的遙測和儀表板集中了日誌、警報和網絡上下文、IAM 和配置,以前需要幾天才能完成的分析現在只需大約 3,3 小時即可完成。
Prisma Cloud 的安全功能繼承並擴展自 Twistlock
Twistlock 的核心在於對整個容器生命週期進行漏洞管理。 Prisma Cloud 也遵循這一思路,並在此基礎上增加了額外的上下文資訊和自動化功能,以確定修復漏洞的優先順序。
該平台基於已知的CVE編號、嚴重性、可利用性、實際運行時暴露情況、服務關鍵性以及是否存在修復路徑,建立風險優先排序。它提供修復指南、分層鏡像分析以及每個服務十大最關鍵漏洞清單。
在主動保護級別,Prisma Cloud 控制警報和阻止的嚴重程度,允許您為每個服務和群組調整哪些行為應該只產生警告,哪些行為應該在建置期間或運行時被阻止,例如,回應在容器內執行危險命令的嘗試。
漏洞偵測的準確性得益於30多個上游資料來源提供給CVE和警報資料庫的資訊。這減少了誤報,並幫助團隊專注於真正重要的事情,而不是浪費時間篩選無關資訊。
此外,Prisma Cloud全面整合了漏洞管理功能:它可以掃描程式碼庫、容器日誌、CI/CD管線和執行時間環境。這避免了工具彼此孤立、互不溝通的常見問題。
Prisma Cloud 作為 CNAPP:超越容器安全
如今,Prisma Cloud 已發展成為一個完整的 CNAPP 平台,其功能遠遠超越了 Twistlock。它包含雲端安全態勢管理 (CSPM)、工作負載保護 (CWP)、權限管理 (CIEM)、網路安全、資料安全性以及對基礎設施即程式碼和 CI/CD 管道的控制等模組。
在CSPM中,此解決方案會檢視AWS、Azure、GCP、OCI和阿里雲端上的配置,偵測過度權限、暴露的資源、配置錯誤的服務以及與CIS、PCI等框架或公司內部基準的偏差。修復可以手動或自動進行。
在 CWP 領域,Prisma Cloud透過漏洞管理、進程監控、網路防禦、檔案完整性控制以及基於簽章、動態分析和機器學習的行為規則來保護主機、容器和無伺服器函數。
CIEM 模組專注於雲端權限和身份,識別過度授權的憑證、未使用的角色、暴露的密鑰或跨帳戶訪問,這些都可能導致在初始入侵後出現危險的橫向移動。
網路安全元件包括異常偵測功能、攻擊路徑分析、基於標籤的分段以及與新一代 Palo Alto 防火牆(PAN-OS、Strata Cloud Manager、Panorama)的集成,從而實現傳統網路世界和 Kubernetes 之間的一致策略。
使用 Prisma Cloud 為 Kubernetes 和容器提供原生安全保障
Prisma Cloud 的優點之一是其原生 Kubernetes 保護功能。它與控制平面集成,可直接查看容器、Pod 和命名空間,並強制執行動態的、基於標籤的策略,而不是僵化的 IP 位址。
此解決方案可與標準的 kubectl、CNI 鍊和 Helm chart 註解協同工作,以便在每次部署時傳播安全元資料。這使得根據上下文(環境、設備、關鍵性、互聯網暴露等)自動應用網路、運行時和合規性規則變得容易。
Prisma Cloud 還可以攝取 Kubernetes 稽核日誌,以偵測可疑事件、意外的角色變更、建立具有危險權限的服務帳戶或對敏感物件的修改。所有這些資訊隨後都會轉換為警報和儀表板,並集中顯示在一個控制台中。
關於 WAAS(Web 應用程式和 API 安全),該模組可保護運行在 Kubernetes 或容器上的 Web 應用程式和 API 免受典型的 OWASP Top 10 攻擊(注入、XSS、存取控制失效等)以及更高級的攻擊。它可以在僅發出警報模式或主動阻止模式下運作。
透過將這些功能與 Palo Alto 防火牆結合,組織可以統一從網路層到應用程式負載的可見性和控制,使用相同的真實來源來集中式身分、標籤和策略。
Prisma Cloud 的安全狀況、漏洞和合規性
與任何複雜的軟體一樣,Prisma Cloud 也存在一些漏洞, Palo Alto Networks 已主動解決這些漏洞。過去的例子包括本地權限提升漏洞、Web 控制台中的跨站腳本 (XSS) 漏洞以及錯誤的加密驗證,其中 CVE-2021-3042 和 CVE-2021-3033 等漏洞的 CVSS 評分較高。
該公司維護一套積極的漏洞回應機制,即使在尚未發佈公開的 CVE 編號時,也會分配自己的漏洞識別碼(PRISMA)。補丁程式分發迅速,尤其是 SaaS 版本,該版本無需客戶幹預即可持續更新。
在加密和資料保護方面,Prisma Cloud 將日誌和遙測元資料儲存在雲端管理的加密服務(如 RDS 或 Redshift)中,符合傳輸中和靜態資料安全的最佳實務。
在身分驗證方面,Compute Edition 支援 SAML 等強大的方法,可將 Compute Edition 與企業身分提供者集成,從而實現 SSO 並應用 MFA 策略或集中式會話管理。
該平台還提供預先定義的檢查項目、可匯出的報告、按法規分類的儀表板以及建立自訂控制的功能,幫助組織滿足合規標準。這對於金融、醫療保健和公共管理等領域至關重要。
技術要求、支援和相容性
Prisma Cloud 的授權模式是基於積分,客戶根據其需要保護的模組和工作負載(企業版、運算版等)消耗積分。這使得成本可以根據每個組織的需求進行定制,但也增加了規模調整和預算編制的複雜性。
作業系統相容性廣泛:自架的 Compute 控制台可在 x86_64 Linux 發行版上運行,而 Defenders 支援各種 x86_64 和 ARM64 Linux 主機、Windows 容器以及常見版本的 Docker Engine 和容器運行時。
在公有雲方面,Prisma Cloud 涵蓋 AWS、Azure 和 GCP,以及 Oracle 雲端基礎架構和阿里雲等供應商。它專為多雲和混合環境而設計,提供深度 API,可與管線、外部安全工具和 DevOps 生態系統整合。
SaaS 版本會持續更新,因此傳統的「停止支援」概念並不適用。自託管的運算版本則有版本生命週期,與 Palo Alto 的產品策略保持一致,團隊在規劃升級時應注意這一點。
關於技術支持,使用者意見不一:許多使用者對文件的豐富性和技術能力給予了正面評價,而另一些使用者則提到技術支援體驗可能不穩定,在某些情況下回應時間有待提高。
市場願景、替代方案和使用者感知
在 CNAPP 和容器安全領域,Prisma Cloud 與 Wiz、Orca Security、Aqua Security、Sysdig、Microsoft Defender for Cloud、Lacework、Check Point CloudGuard、Trend Micro Cloud One、Qualys、SentinelOne Singularity Cloud Security 等廠商,以及 Checkmarx One 和 Veracode等 SCA/DevSecOpsity Cloud Security 展開
Prisma Cloud 的主要優勢在於其廣泛的覆蓋範圍:從基礎設施即代碼 (IaC) 和持續整合/持續交付 (CI/CD) 到執行環境,涵蓋客戶成功策略管理 (CSPM)、客戶成功流程 (CWP)、客戶資訊管理和事件管理 (CIEM)、網路安全和資料安全。對於希望減少工具和儀表板數量的組織而言,將所有功能整合到單一平台上通常是極具吸引力的方案。
使用者提及最多的優勢包括:統一的雲端資產可見性、自動修復能力、強大的查詢語言(RQL/KQL)用於調查事件,以及與雲端供應商和第三方技術的良好整合。
缺點方面,學習曲線最為陡峭(它並非一款簡單的工具),用戶提及最多,此外,一些功能似乎仍在開發中。部分用戶也覺得其授權模式略顯複雜,並指出技術支援服務有待改進。
即使有這些缺點,Prisma Cloud 仍被視為擁有複雜基礎架構的公司的強大解決方案,特別是那些已經在其他安全層使用 Palo Alto Networks 並希望在網路、端點和雲端工作負載之間保持一致策略的公司。
Prisma Cloud 中的 Twistlock 的演進,使其成為一個非常完整的容器和雲端原生應用程式保護平台:它從程式碼層面控制漏洞,自動執行 CI/CD 掃描,監控日誌和運行時,與 Kubernetes 和公有雲原生集成,最重要的是,它增加了一層上下文和優先排序,幫助團隊專注於真正關鍵的警報,最重要的是,它增加了一層上下文和優先級排序,幫助團隊專注於真正關鍵的警報,而不會被專注於真正關鍵的警報。
