- 嵌套虛擬化允許虛擬機管理程式和虛擬機在其他虛擬機內部運行,從而最大限度地利用硬件,並促進複雜的實驗室和測試。
- 在啟用巢狀功能之前,主機上必須安裝相容的處理器(Intel VT-x 或 AMD-V/SEV)、最新版本的 Windows 和 Hyper-V。
- 必須仔細配置網路和 MAC 位址欺騙,以確保嵌套虛擬機器的穩定連接,尤其是在 IoT Edge 環境和使用 VMware ESXi 或 Azure 的場景中。
- 多層備份和資源監控是維護安全、可復原和效能可控的嵌套環境的關鍵。
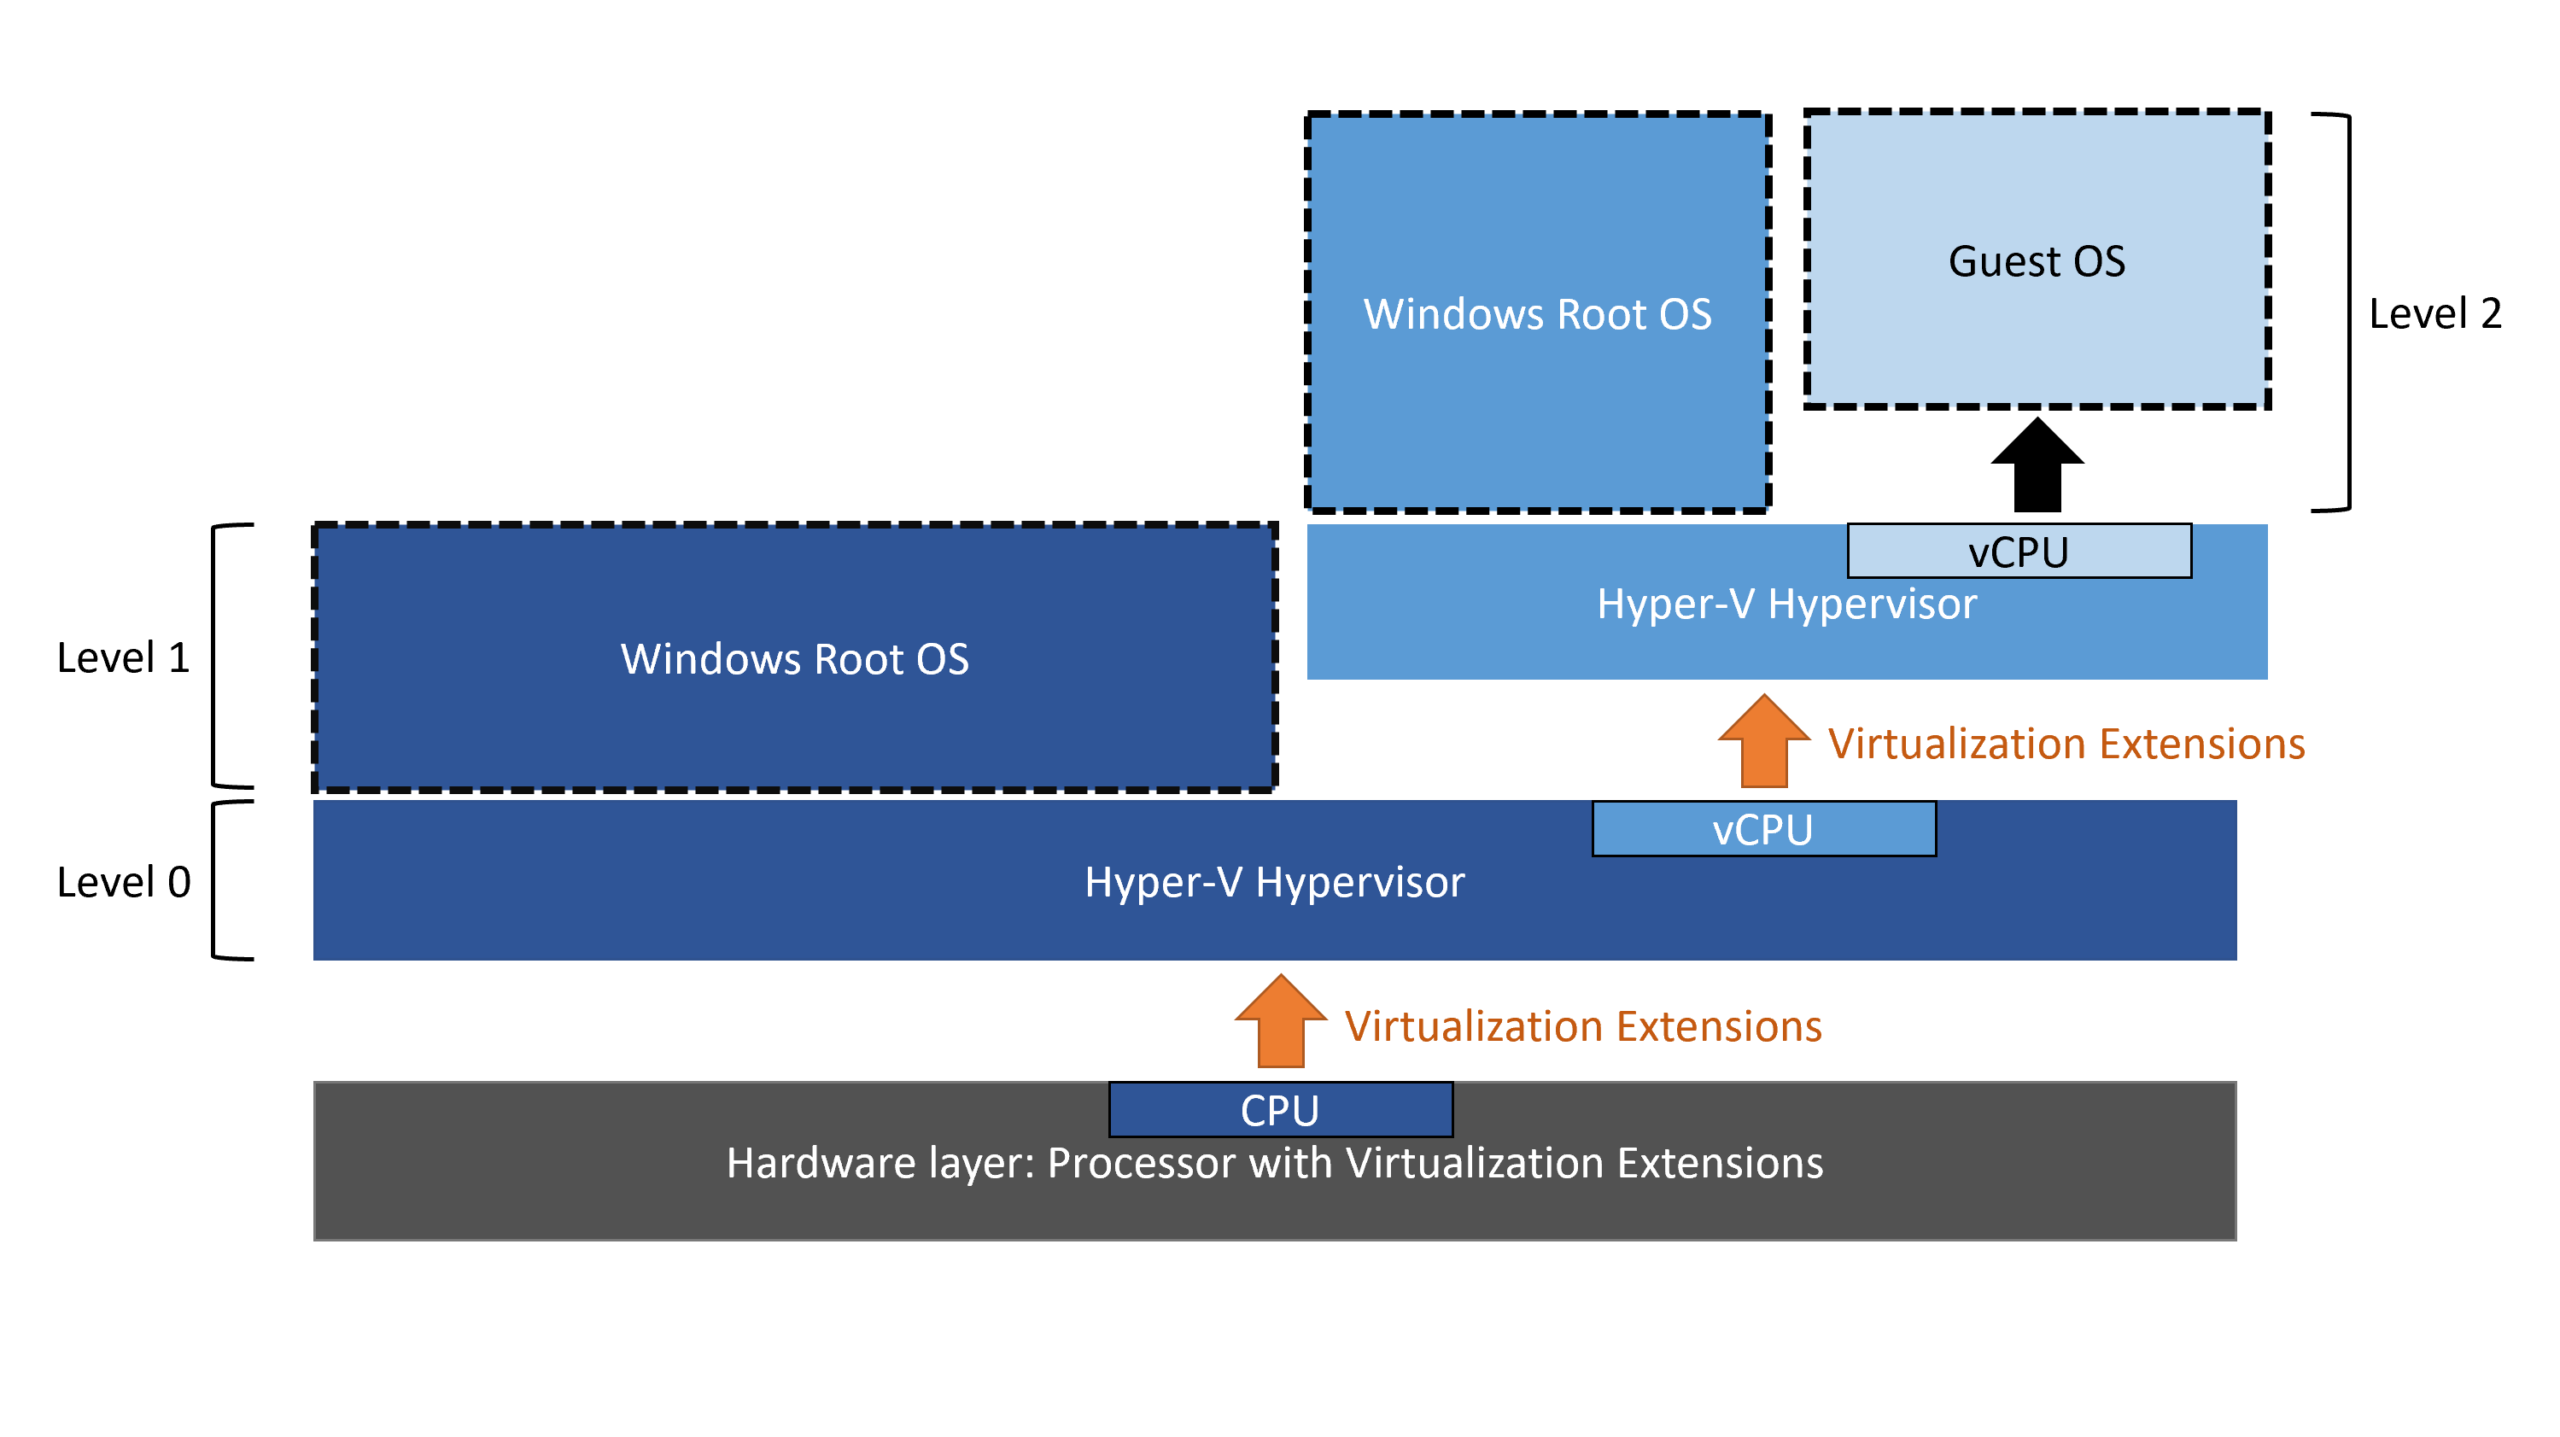
在現代硬體上,嵌套虛擬化已成為IT團隊、開發人員和培訓人員幾乎不可或缺的工具。他們無需在資料中心部署大量實體伺服器,即可建立複雜的實驗室、測試環境或安全場景。簡而言之,它允許您在其他虛擬機內部運行虛擬機,從而保持可接受的效能並最佳化資源管理。
除了常見的「將一個虛擬機器嵌套在另一個虛擬機器中」之外,嵌套虛擬化還為靈活的 DevOps 流水線、逼真的培訓環境、隔離的安全測試以及跨各種平台(從本地 Hyper-V 到 Azure 或 VMware ESXi 上的虛擬機)的 IoT 邊緣部署打開了大門。然而,為了確保一切正常運行,硬體和虛擬機器管理程式配置必須滿足非常特定的要求。
嵌套虛擬化究竟是什麼?為什麼它如此重要?
嵌套虛擬化是指虛擬機器能夠作為其他內部虛擬機器的虛擬化主機。換句話說,實體硬體上有一個頂層虛擬機器管理程式(例如 Windows Server 或 Azure 本地的 Hyper-V),在其中一台虛擬機器內部,我們安裝 Hyper-V 或其他相容的虛擬機器管理程式來建立更多虛擬機器。
以 Hyper-V 為例,嵌套虛擬化允許將 Hyper-V 角色安裝在客戶虛擬機器中,而該客戶虛擬機器又運行在安裝了 Hyper-V 的實體主機上。這個「中間」虛擬機將處理器的虛擬化擴展功能暴露給內部虛擬機,使內部虛擬機表現得好像更接近硬體一樣,儘管實際上它們下面還有好幾層。
此功能最初出現在Windows Server 2016 和 Windows 10 中,支援 Intel 處理器,此後支援範圍擴展到更新版本的 Windows Server、Windows 11 以及 AMD 處理器。如今,它已成為一項成熟的功能,微軟已將其整合到官方文件中,第三方解決方案也紛紛採用。
其實際價值顯而易見:借助嵌套虛擬化,我們可以複製生產環境、創建完整的叢集、測試高風險配置或模擬多層網絡,而無需投資新的機架或預留資料中心空間。對許多公司而言,它帶來的成本節約和敏捷性足以彌補輕微的效能損失。
巢狀虛擬化的常見用例
最常見的應用場景之一是建立複雜的測試實驗室。開發和測試團隊可以在單一主虛擬機器內建立多層應用堆疊(資料庫、中間服務、前端),並在該主虛擬機器內託管所有複製生產環境所需的內部虛擬機器。
它在技術培訓和開發環境中也非常有用。教師可以設定一個主機虛擬機,每個學生都可以在其中創建自己的客戶虛擬機、配置網路、測試伺服器角色或部署容器,而無需接觸公司「真實」的基礎設施。所有操作都包含在一個易於銷毀的沙箱環境中。
另一個典型用途是評估和測試新軟體版本。管理員無需直接在實體主機上更改敏感配置,而是可以在嵌套的虛擬化虛擬機器上複製該場景,並在部署到生產環境之前驗證修補程式、新版本或安全性變更。
巢狀虛擬化在實現進階安全功能方面也發揮著關鍵作用,例如基於虛擬化的安全性 (VBS) 或依賴不同層級虛擬機器管理程式功能的特定隔離。這使得在無需額外硬體的情況下強化某些環境成為可能。
在物聯網領域,巢狀虛擬化是Azure IoT Edge for Linux on Windows場景的關鍵,它需要在不同的虛擬化層上結合 Windows、Linux 容器和虛擬機器管理程式功能,既可以在本機上進行,也可以在 VMware ESXi 或第三方 Azure 中的虛擬機器等第三方平台上進行。
嵌套虛擬化的硬體和軟體需求
為了確保所有功能正常運行,首要篩選條件是相容的硬體和最低作業系統版本。例如,在 Azure 本地環境中,需要 2411.3 或更高版本,以及配置版本為 10.0 或更高的虛擬機,從而確保支援必要的虛擬化擴充。
在處理器層面,如果您使用的是英特爾處理器,則必須在 BIOS/UEFI 中啟用英特爾 VT-x 虛擬化技術。對於 AMD 架構,則需要 AMD-V 支援;對於更高級的應用場景,還必須啟用安全加密虛擬化 (SEV) 技術,該技術可為虛擬機器添加加密功能,並提高隔離性和底層安全性。
主機作業系統必須是最新版本的 Windows Server 或 Windows 10/11,並已正確更新至最新修補程式。必須先在實體機上安裝 Hyper-V,才能嘗試啟用巢狀功能;僅擁有相容的 CPU 並不會自動啟用此功能。
另一個關鍵點是虛擬機器的狀態。若要修改處理器參數並啟用虛擬化擴展,作為嵌套主機的虛擬機器必須完全關閉電源,而不能處於暫停或儲存狀態。只有這樣,Hyper-V 才允許您更改進階虛擬處理器選項。
最後,網路連線必須精心規劃。嵌套虛擬機器可能需要外部存取或其他層級的訪問,因此建議從一開始就明確是否使用內部交換器、NAT、MAC位址欺騙或其他虛擬網路技術,以避免通訊和過濾問題。
使用 PowerShell 在 Hyper-V 中啟用巢狀虛擬化
在 Hyper-V 中啟用巢狀虛擬化的最直接、最精細的方法是使用PowerShell cmdlet。此方法適用於 Windows Server 和相容的用戶端版本,並允許您跨多個主機或虛擬機器自動執行一致的配置。
第一步是確保我們要安裝 Hyper-V 作為客戶機的虛擬機器是 從 Hyper-V 管理員關閉 (關閉選項)或使用 PowerShell 中的相應命令,例如 Stop-VM -Name 'NombreVM'如果處理器保持掛起或儲存狀態,則處理器變更將無法正確套用。
虛擬機器停止後,您必須使用Set-VMProcessor cmdlet將處理器虛擬化擴充功能暴露給客戶作業系統,並將 ExposeVirtualizationExtensions 選項設為 true。此設定允許系統從虛擬機器內部存取安裝虛擬機器管理程式角色所需的功能。
為了驗證操作是否正確執行,我們可以使用Get-VMProcessor 指令,並結合 Select 選項來檢查ExposeVirtualizationExtensions 欄位。這將檢查目標虛擬機器的虛擬處理器配置中該欄位的值是否設為 true,從而防止啟動部分配置的環境。
如果在任何時候需要還原配置(例如,在診斷任務期間或不再需要嵌套虛擬機器時),只需重複相同的處理器 cmdlet,但將值變更為 false,即可再次停用客戶虛擬機器的虛擬化擴充。
虛擬處理器設定完成後,可以使用Start-VM 指令或 Hyper-V 管理員啟動虛擬機器。然後在客戶作業系統中,使用常用方法安裝完整的 Hyper-V 角色,例如:伺服器管理員(新增角色和功能)、DISM、PowerShell 等。此後,從管理員的角度來看,該虛擬機器就像是獨立的 Hyper-V 主機。
巢狀環境中的網路設定和 MAC 位址欺騙
處理器部分完成後,下一步是為嵌套虛擬機器配置網路連線。如果我們希望內部虛擬機器與其他網路、網際網路或更高層級的電腦通信,則必須調整中間虛擬機器虛擬適配器中的某些參數。
在 Hyper-V 中,常見的做法是在充當巢狀主機的虛擬機器的網路介面卡上啟用MAC 位址欺騙。此功能允許內部虛擬機器使用自己的 MAC 位址透過相同適配器傳送流量,從而繞過實體主機虛擬交換器上的封鎖或過濾。
可以透過 PowerShell 使用 Set-VMNetworkAdapter cmdlet 進行此調整,並將 MacAddressSpoofing 參數設為 On,然後將其應用於虛擬機器的相應網路適配器。這樣可以確保來自更深層虛擬機器的流量不會被頂層虛擬機器管理程式丟棄。
對於更進階的配置,建議預先設計每一層的虛擬交換器和NAT實例的拓樸結構。例如,我們可以組合使用內部交換器來隔離實驗環境,在各層之間配置路由規則或防火牆,並在中間主機上部署NAT,從而為多個嵌套虛擬機提供互聯網訪問,而無需直接暴露它們。
在使用多層虛擬化環境時,連線問題通常與MAC 位址欺騙功能被停用、NAT 規則鏈設定不當或防火牆限製過嚴格有關。檢查這些問題並重新啟動每一層網路介面卡或服務通常可以解決嵌套環境中的大多數連線問題。
使用圖形介面執行相關任務
雖然巢狀虛擬化的嚴格啟動完全由 PowerShell 控制,但在實務中,許多相關任務透過Hyper-V 管理器圖形介面會更方便,尤其是在管理多個主機或想要直觀地查看配置時。
典型的工作流程包括開啟Hyper-V 管理器,找到目標虛擬機,並使用「關機」選項確保其已關閉。這與 PowerShell 的使用相輔相成,可防止意外啟動尚未正確配置所有參數的虛擬機器。
執行完用於公開虛擬化擴充功能的必要 cmdlet 後,我們可以返回圖形環境並開啟虛擬機器配置視窗。從這裡,可以輕鬆查看和修改網路適配器屬性、分配的虛擬處理器數量或嵌套主機虛擬機器的可用記憶體。
啟用 MAC 位址欺騙的選項位於網路介面卡的進階設定中。對於喜歡視覺化操作或尚未記住所有 cmdlet 參數的管理員來說,透過圖形介面啟用此功能既快速又方便。
配置完成後,日常環境管理可以透過實體主機上的 Hyper-V 控制台或在嵌套虛擬機器內交替進行,使用標準工具建立新虛擬機器、設定交換器、新增角色或根據每個實驗室的需求拍攝快照。
Azure 本地部署和 IoT Edge 場景中的巢狀虛擬化
在 Azure 本地環境中,巢狀虛擬化遵循相同的原理,但增加了特定的版本要求,並支援AMD SEV 或安全擴充等進階功能。系統版本必須達到最低要求(2411.3 或更高版本),虛擬機器必須使用相容的配置版本(10.0 或更高版本)。
在 Windows 上使用適用於 Linux 的 Azure IoT Edge 時,支援三種巢狀虛擬化部署選項。每種選項都滿足不同的基礎架構需求,以及組織希望對底層環境和虛擬機器管理程式保持的控制層級。
第一種方法是在本機上使用 Hyper-V 的 Windows 虛擬機器上部署 IoT Edge 。這是最直接的方法:在該 Windows 虛擬機器上啟用巢狀虛擬化,然後根據微軟的文件在 Windows 上安裝和設定 Azure IoT Edge for Linux。
在這種情況下,請確保Hyper-V 角色正確安裝在本機主機(Windows Server 或 Azure 本地端)上至關重要。如果主機上沒有啟動 Hyper-V,則來賓虛擬機將無法充當嵌套虛擬機管理程序,也無法在附加層中公開 IoT Edge 所需的功能。
當您需要在現有的 Windows 基礎架構中整合 IoT 裝置、Linux 容器和 Azure 服務時,這些類型的部署非常有用,可以在靈活性、效能和易於管理之間保持合理的平衡。
使用 VMware ESXi 和 Azure IoT Edge 實現巢狀虛擬化
另一個有趣的場景是,當我們想要在託管於 VMware ESXi 上的 Windows 虛擬機器中執行適用於 Linux 的 Azure IoT Edge 時。在這種情況下,巢狀虛擬化依賴 VMware 管理程式的功能,而不是直接依賴硬體上的 Hyper-V。
VMware ESXi 6.7 和 7.0 版本明確支援用戶端中的硬體輔助虛擬化,從而實現 Windows 虛擬機器成為 Hyper-V 主機所需的巢狀結構。 VMware 在其知識庫中詳細記錄了此功能,包括相關要求和潛在的效能注意事項。
一般流程首先是在 ESXi 主機上建立 Windows 虛擬機,並遵循 VMware 的標準處理器、記憶體、儲存和網路適配器配置建議。建立完成後,關閉虛擬機器以便修改其進階 CPU 設定。
在 ESXi 或 vSphere Client 介面中,選擇 Windows 虛擬機,前往「編輯設定」,然後在 CPU 設定部分找到「硬體虛擬化」選項。啟用「向客戶作業系統公開硬體輔助虛擬化」選項,因此即使 Windows 運作在 ESXi 環境中,也能辨識 VT-x/AMD-V 擴充。
儲存變更並重新啟動虛擬機器後,繼續在 Windows 上安裝 Hyper-V 管理程序,可在用戶端版本(Windows 10/11)或 Windows Server 上安裝,確保包含管理工具以及 IoT Edge 將使用的容器或服務所需的任何其他元件。
Azure虛擬機器中的巢狀虛擬化
當我們把場景提升到一個更高的層次,直接在 Azure 中將虛擬機器作為嵌套虛擬化主機進行操作時,平台特性就會發揮作用,尤其是在虛擬交換器和 Azure VM 使用的預設網路方面。
除非執行特定腳本以啟用適當的虛擬交換機,否則Azure IoT Edge for Linux on Windows 在任何執行伺服器 SKU 的 Azure VM 上均不被視為原生支援。此腳本會開啟一個預設交換機,使 IoT Edge 環境能夠與額外的虛擬化層正常運作。
微軟官方文件描述了在 Azure 的 Windows 環境中為 Linux 建立和配置虛擬交換器的步驟,從而使容器和邊緣服務的網路需求與雲端網路基礎架構的特性保持一致。
在這些類型的部署中,檢查VM SKU、儲存類型以及 CPU 和 RAM 配額尤其重要,因為嵌套虛擬化會增加自身的開銷,如果整個集合的大小不合適,內部 VM 可能會大量消耗資源。
儘管存在這些複雜性,但其優勢是巨大的:Azure VM 可以用作IoT Edge 解決方案的測試、開發或預生產平台,其條件與之後在現場部署的實體邊緣設備或工業網關上複製的條件相同。
使用專用解決方案備份嵌套的 Hyper-V 虛擬機
在設計嵌套虛擬化環境時,備份和災難復原策略常常被忽略。而企業級備份解決方案正能滿足這項需求,它們能夠妥善管理具有多個虛擬化層和多個平行運行平台的 Hyper-V 環境。
這些解決方案包括Vinchin Backup & Recovery等工具,它支援超過 15 種不同的虛擬化平台,包括 VMware、Proxmox、oVirt、OLVM、RHV、XCP-ng、XenServer、OpenStack、ZStack,當然還有 Hyper-V。這類軟體專為異質基礎架構而設計,在這種基礎架構中,來自不同廠商的虛擬機器管理程式可以共存。
永久增量備份、資料去重和壓縮以及細粒度還原等功能顯著降低了儲存消耗,並縮短了從關鍵應用程式中還原單一機器、特定檔案甚至特定物件所需的時間。
此外,規劃備份策略和磁帶或雲端歸檔選項有助於根據每個組織的監管或內部要求自訂備份策略,在高效能陣列中保持較長的保留期,而不會增加儲存成本。
基於 Web 的管理控制台大幅簡化了對包含巢狀虛擬機器的 Hyper-V 環境的保護:您只需選擇要保護的虛擬機器、選擇備份儲存庫、定義執行策略(時間視窗、備份類型、保留期限),然後啟動備份作業即可。許多此類解決方案都提供長達數週的全面試用期,以便評估其性能以及與現有基礎架構的整合情況。
嵌套環境中的局限性和最佳實踐
儘管嵌套虛擬化的可能性很廣泛,但虛擬機器管理程式本身的設計也帶來了一些技術限制,應該從一開始就了解這些限制,以避免在生產或高可用性場景中出現意外情況。
一個明顯的例子是使用嵌套虛擬化的虛擬機器的即時遷移。目前,如果主主機上的虛擬機器包含依賴主動嵌套的客戶機,則無法對主主機執行即時遷移。微軟已記錄了此限制,並且通常建議在這些環境中規劃更新或主機遷移時採用受控關機的方式。
監控多層資源消耗需要採用綜合策略。建議在頂層主機上使用Hyper-V 管理器、效能計數器和 Get-VM 等 cmdlet,同時在嵌套主機中使用類似工具,以便清楚了解負載在 CPU、記憶體、網路和儲存之間的分佈。
當內部虛擬機器突然失去網路連線時,通常是因為防火牆規則變更、NAT 問題或某個相關適配器上的 MAC 位址欺騙設定被停用。檢查所有層級、驗證配置並重新啟動受影響的網路服務通常可以解決大多數此類故障。
作為一項通用的最佳實踐,在部署巢狀虛擬化之前,建議明確定義環境的目標、層數、要執行的工作負載類型以及備份策略。這種初始設計將決定實驗室或測試環境是否能夠長期穩定運行,以及是否會演變成難以維護的複雜系統。
簡而言之,只要滿足 CPU 要求、系統版本和網路配置,並且輔以良好的監控和備份策略,Hyper-V 和其他平台的嵌套虛擬化就能讓您從現有硬體中獲得更多,並以極大的靈活性設置實驗室、測試、安全或 IoT 邊緣場景。
