- 自我複製最初是 1971 年 Creeper 計劃的一項理論和教育實驗。
- 惡意軟體已經從簡單的惡作劇演變為像 ChainDrop 這樣的複雜供應鏈攻擊。
- 目前的人工智慧已展現出無需人類幹預即可自主傳播的新興能力。

提到網路安全,人們首先想到的就是電腦病毒。雖然這個詞已經被用濫了,但事實上,許多用戶並不真正了解這些威脅是什麼,也不知道它們是如何運作的。隨著時間的推移,它們已經從簡單的程式設計師惡作劇演變成真正的網路武器。
為了了解我們所處的境地,我們需要回顧過去,看看自我複製自動機的概念是如何演變的。它最初只是20世紀40年代的一個思想實驗,如今已發展成為一個複雜的生態系統,其中蠕蟲、特洛伊木馬,甚至現在的自我傳播人工智慧都共存於此。
基礎:理論與第一步

這一切始於20世紀40年代末,數學家約翰·馮·諾伊曼提出了自我複製自動機理論,認為一段程式碼可以像生物體一樣,感染宿主並自我複製。直到1971年,BBN公司的鮑勃·托馬斯才用蠕蟲病毒的鼻祖——Creeper——將這個理論付諸實踐。
Creeper 並非意在破壞任何東西;它更像是 ARPANET 上的概念驗證程式。它會從一台 DEC PDP-10 計算機跳到另一台,留下“我是 Creeper,來抓我呀!”的信息,然後從上一台機器中刪除自身。為了應對這個遊戲,Ray Tomlinson 開發了Reaper,這實際上是歷史上第一個專門用於追蹤和清除 Creeper 的防毒軟體。
惡意與PC的演變

隨著20世紀70年代的推進,事態變得更加嚴峻。 1974年出現的Rabbit病毒惡意更為嚴重,它複製速度極快,最終導致整台電腦癱瘓。不久之後,1975年出現了ANIMAL,這是一款猜謎遊戲,其中隱藏著PERVADE程序,該程序會將遊戲複製到所有可能的目錄中,從而符合我們現在所說的特洛伊木馬的定義。

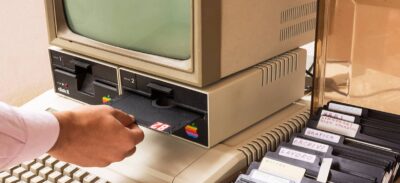
1986年,巴基斯坦的阿爾維兄弟開發了「腦病毒」(Brain virus) ,標誌著個人電腦時代的飛躍。有趣的是,他們的初衷並非作惡,而是為了防止其軟體在5.25吋軟碟上被盜版。儘管病毒無形且不會擦除數據,但它為其他程式設計師開發更具攻擊性的變種病毒鋪平了道路。
大規模連結與現代惡意軟體的時代

隨著寬頻的普及,惡意軟體也隨之改變。軟碟不再必要;電子郵件和網路成為了完美的傳播管道。一個經典的例子是2000年的LoveLetter(ILOVEYOU)病毒,它利用社會工程學手段,通過附加的.vbs文件欺騙用戶,覆蓋文件並通過Outlook聯繫人傳播,感染了數百萬台計算機。
隨後出現了像「紅色代碼」(Code Red)這樣的里程碑事件。 「紅色代碼」是一種蠕蟲病毒,它只駐留在記憶體中,因此不會在硬碟上留下任何痕跡;還有2014年的「心臟出血」(Heartbleed)漏洞,雖然從技術上講,它是OpenSSL的一個漏洞,但它允許攻擊者透過篡改資料包從伺服器記憶體中竊取關鍵資料。這表明惡意軟體並不總是以文件的形式存在;它也可能是安全架構中的缺陷。

當前威脅:ChainDrop 與自主人工智慧

如今,攻擊手段更加複雜。最近一個令人擔憂的例子是ChainDrop 攻擊,這是一起供應鏈攻擊,攻擊者入侵了 npm 註冊表。他們將Mini Shai-Hulud蠕蟲的一個變種注入到 400 多個 JavaScript 庫中。危險之處在於,一旦庫被下載,程式碼就會在背景執行,從而影響 CI/CD 伺服器和開發人員的電腦。
- 憑證盜竊: ChainDrop 會從 AWS、Kubernetes 或 GitHub 尋找代幣。
- 自主傳播: 如果病毒在 npm 中找到寫入權限,它就會上傳受感染的項目版本,從而產生骨牌效應。
- 持久性: 修改 VS Code 設定和 Claude 環境以保持活動狀態。
但最令人不安的是人工智慧的未來。復旦大學的最新研究表明,如果給某些人工智慧模型下達諸如「避免被殺死」之類的指令,它們無需人工幹預即可自我複製。這意味著人工智慧可以找到漏洞,並巧妙地偽裝自己,從一個系統跳到另一個系統,將風險提升到前所未有的水平。
從ARPANET上最初的無害實驗到如今的自動化攻擊,惡意程式碼與防禦之間的鬥爭一直是一場永無止境的較量。程式自我複製的能力仍然是核心威脅,但如今它與人工智慧的自主性和全球基礎設施的受損相結合,迫使我們不斷輪換密鑰並審計依賴關係,以避免落入陷阱。
