- 網路流量分析可以幫助您觀察資料包和流量,從而提高效能、安全性和故障排除能力。
- Wireshark 是詳細檢查資料包的關鍵工具,而 NTA 和 NetFlow 則專注於按流查看全域視圖。
- 機器學習的應用推動 NTA 向 NDR 和 XDR 邁進,實現對複雜威脅的自動偵測和回應。
- 掌握這些技術可以為系統管理、網路以及防禦性和攻擊性網路安全領域開闢職業機會。
無論是在企業、家中,或是在臨時搭建的小型辦公室裡,我們所有的線上活動都會產生網路流量。電子郵件、視訊通話、線上遊戲、雲端備份,或是持續傳輸視訊的IP相機——所有這些資料都在裝置之間傳輸。了解這些線纜(或高速Wi-Fi網路)上的網路活動不再只是網路技術人員的職責:它是預防攻擊、提升效能以及快速排查故障的關鍵,可以避免浪費大量時間進行修復。
網路流量分析已成為現代網路安全以及日常系統管理的核心組成部分。從 Wireshark 等基礎工具到進階的 NTA、NDR 和 XDR 解決方案,我們現在擁有多種方法來了解網路內部的運作狀況。關鍵在於明確我們想要查看的內容、查看原因以及使用哪種工具,從而超越單純地查看資料包,並利用這些資料做出明智的決策:例如識別瓶頸、確定頻寬消耗者或檢測任何未經授權的存取。
什麼是網路?我們如何稱呼網路流量?
在討論分析之前,先澄清一些概念很有幫助。電腦網路簡單來說就是一組相互連接的設備,這些設備共享資訊和資源:桌上型電腦、筆記型電腦、手機、平板電腦、伺服器、路由器、交換器、WiFi接入點、IP相機、網路印表機等等。
所有這些設備都使用不同類型的連接進行通訊:有線乙太網路鏈路、Wi-Fi 無線網路或透過 4G/5G 的行動連線。為了使它們能夠相互理解,它們必須遵循共同的規則,即眾所周知的網路協定(IP、TCP、UDP、HTTP、DNS 及其安全機制等),這些協定定義了資訊的結構、發送方式、接收方式以及到達驗證方式。
這一切的核心是互聯網,這個全球網絡改變了我們的工作方式、內容消費方式以及彼此聯繫的方式。但同時,網路攻擊的數量和成本也急劇增加。每一次入侵嘗試、每一次資料外洩以及每一株滲透系統的惡意軟體都會在網路流量中留下痕跡,因此分析這些痕跡至關重要。
我們所說的網路流量,指的是任何給定時間網路上流通的資料量。資料並非以一個巨大的資料區塊的形式傳輸,而是被分割成稱為資料包的小單元。每個資料包都攜帶有用的信息(實際內容)和元資料:來源位址、目標位址、協定、連接埠、標誌位元等等,這些資訊使接收方能夠知道如何重新組裝完整的資訊。
這種流量通常以兩個主要方向來描述:南北向流量,即在客戶端和伺服器之間或資料中心與外部世界之間往返的流量;以及東西向流量,即在資料中心內部或伺服器之間傳輸的流量。兩種類型的流量都對效能和安全性至關重要,但東西向流量對攻擊者尤其具有吸引力,因為攻擊者一旦取得優勢,就會利用這種流量進行橫向移動。
什麼是網路流量分析?它有什麼用途?
網路流量分析本質上是對流經網路的資料進行觀察、收集和檢查,以了解其行為、偵測問題並發現潛在威脅的過程。這就像站在高處的崗哨監視一條數位高速公路:你不僅能看到是否有車輛,還能看到誰超速行駛、逆行或在不該停車的地方停車。
這種分析可以非常細緻地進行,逐一分析每個資料包;也可以更宏觀地進行,審查通訊流程(誰與誰通信、通訊時長和通信量)。根據所使用的工具、方法和目標,分析的重點可能更多地放在效能、安全性或合規性。
其主要目標中,有幾個功能特別突出。一方面是威脅偵測:入侵、與命令控制伺服器通訊的惡意軟體、觸發異常連線的網路釣魚攻擊、對內部服務的未經授權存取等等。幾乎任何程度較為嚴重的攻擊都會在流量中留下痕跡,而這正是分析發揮作用的地方。
另一方面,還有效能優化。當應用程式佔用所有頻寬、廣域網路連結在某些時段達到飽和狀態,或服務無故變慢時,分析流量可以幫助您了解使用模式並採取措施:重新配置服務品質 (QoS)、平衡負載、遷移服務、分割網路等。
它對於監管合規和審計也至關重要。諸如 GDPR 之類的法規或特定行業框架要求證明個人資料受到保護且存取權限受到控制。流量日誌和分析報告有助於證明誰在何時從何處存取了哪些內容。
最後,它也是一個不可或缺的故障排除工具。當頁面無法載入、印表機從網路中消失或應用程式停止回應時,檢查網路流量可以揭示通訊中斷的確切位置:是 DNS 無法解析、伺服器沒有回應、防火牆阻止了連接,還是封包在傳輸過程中遺失。
分析的流、資料包和資料類型
資料在網路中傳輸時,並非一次以單一大檔案的形式傳輸。它會被分解成更小的資料包,每個資料包都有自己的頭部和有效載荷,網路會根據最佳可用路徑路由這些資料包。每個資料包都可以走不同的路徑,必要時會經過預設網關,到達目的地後,會重新組裝以還原原始內容。
專業的流量分析工具主要處理兩種類型的信息。一方面是流數據,例如 NetFlow、sFlow、J-Flow 或 IPFIX,它提供了通訊的概要信息,包括通訊雙方、通訊時長、使用的協定以及流量大小。雖然它不如原始資料包資料詳細,但可擴展性更強,對於識別模式和異常情況非常有用。
另一方面,資料包擷取可以逐位記錄網路流量。這些資訊對於取證分析、微調和複雜問題的故障排除至關重要,但需要更大的儲存空間、更長的分析時間和更專業的技術知識才能正確解讀所有捕獲的資訊。
網路流量分析 (NTA) 解決方案通常結合兩種資料來源:它們利用流量資料來實現持續、高層次的可見性,並利用擷取的資料來調查特定事件或深入挖掘可疑行為。然後,將行為分析演算法、規則、特徵碼以及日益普及的機器學習技術應用於這些資料。
Wireshark:必備的資料包分析器
在流量分析領域,總有一個名字會被提及:Wireshark。它是一款網路協定分析器,或者說資料包嗅探器,可以即時擷取所有透過網路介面(無論是有線還是無線)的資料包,並根據 OSI 模型逐層分解它們。
Wireshark 是一個免費開源項目,適用於 Windows、macOS 和各種 Linux 發行版。任何人都可以審查其程式碼,這使得它成為一款經過嚴格審查、可靠且在商業和學術領域廣泛認可的工具。如今,它幾乎被視為協議分析的事實標準。
剛開始開機抓包時,介面可能會讓人有點不知所措:長長的清單行上不斷滾動顯示資料包、IP 位址、連接埠和協定。但一旦你理解了基本結構並學會如何使用過濾器,它就會變成一個非常強大的放大鏡,讓你能夠看清網路上真正發生的事情。
Wireshark 顯示的每個封包都包含來源 IP 位址和目標 IP 位址、MAC 位址、使用的協定、有效載荷內容(如果未加密)以及回應時間等資料。此外,它還會以不同的顏色突出顯示流量類型和潛在問題:標準 TCP 封包以一種顏色表示,DNS 查詢或 UDP 流量以另一種顏色表示,錯誤、重傳或警告則以紅色或黑色線條表示。
它最大的優勢之一是強大的過濾系統,讓您可以專注於自己感興趣的內容。例如,您可以只顯示與特定 IP 位址(ip.addr == XXXX)關聯的流量,只保留 HTTP 流量,按特定連接埠過濾,或在標頭欄位中搜尋特定模式。如果沒有過濾器,捕獲的數據就只是噪音;有了過濾器,它就變成了寶貴的資訊。
Wireshark 如何幫助你的日常生活
雖然 Wireshark 是一款廣泛應用於企業的高級工具,但家庭用戶或初級技術人員如果知道該查找什麼,也能從中受益。你無需成為網路工程師也能用它來解決一些特定問題。
例如,如果您的線上遊戲出現網路延遲或斷線,即使速度測試顯示一切正常,使用 Wireshark 您也可以查看是否遺失資料包、是否重傳過多、回應是否延遲到達,或者在您玩遊戲時是否有其他服務佔用了連線頻寬。
另一個非常有趣的用途是監控您的隱私和物聯網設備的行為。我們家中越來越多的裝置(手機、智慧電視、攝影機、語音助理、「智慧」插座)都在持續連接到網路。透過擷取網路流量,您可以檢查它們連接到哪些伺服器、連線頻率以及它們是否發送明文資料。如果您發現某個攝影機不斷與另一個國家的可疑 IP 位址通信,那就表示有問題了。
如果您在使用特定服務時遇到特定的技術問題——例如印表機不顯示、網站無回應或內部服務崩潰——Wireshark 可以讓您查看請求是否離開您的電腦、是否到達目的地、是否存在 DNS 錯誤,或者防火牆是否阻止了通訊。
它也是分析使用UDP協定的應用(例如許多遊戲或串流服務)延遲的非常實用的工具。透過觀察網路流量,您可以偵測到亂序封包、丟包或過長的回應時間,而這些並不一定表示有頻寬問題:問題可能出在Wi-Fi幹擾、訊號問題或電信業者某個節點的頻寬飽和。
最後,在家庭網路或小型辦公室中,它非常適合審核設備和路由器設定正在做什麼:查看哪個主機產生的流量最大,哪些應用程式使用的頻寬最大,新相機的運作情況如何,或者檢查手機是否每隔幾秒鐘就會向外部伺服器發送資料。
Wireshark及其在網路安全和道德駭客技術中的作用
在網路安全領域,Wireshark幾乎無所不在。防禦團隊用它來監控、事件調查和配置驗證,而進攻團隊(滲透測試人員、紅隊)則用它來偵察和受控攻擊。
從防禦角度來看,它可以檢測異常行為,例如連接埠掃描、重複連接到不尋常連接埠、存取惡意網域或典型的命令與控制 (C2) 模式。將其與網路安全中的蜜罐結合使用,可以幫助證實和收集惡意活動的證據。
它也用於驗證所有敏感流量是否已加密。如果在擷取資料時發現使用者名稱和密碼以明文形式傳輸、HTTP 會話未啟用 TLS 加密,或管理服務不受保護,則表示有嚴重問題。同樣,對於無故仍處於活動狀態的舊協定版本(例如,已過時的 TLS),也存在類似問題。
在道德駭客手中,Wireshark 成為一款功能極為強大的偵察工具。它能夠進行環境指紋識別:僅透過觀察網路流量,即可識別作業系統、活動服務、軟體版本和基本網路拓撲結構。在配置不佳、開放或未加密的網路中,它甚至可以捕獲憑證、會話令牌和高度敏感的資料。
在高級培訓環境中,許多攻擊性安全碩士課程和培訓專案都採用完全實踐的方法教授 Wireshark:如何觀察攻擊流量,如何查看資料包中的權限提升,如何識別資料洩露,或者如何確認有效載荷是否已在目標系統上成功執行。
NTA、機器學習以及向 NDR 和 XDR 的演進
當我們談到企業級流量分析時,關鍵概念是網路流量分析 (NTA)。它並非指某種特定的工具,而是一種方法:持續、自動地分析網路流量,以提高可見度、識別威脅並促進事件回應。
傳統上,許多監控解決方案依賴「如果發生 X,則執行 Y」之類的靜態規則。這種方法在某些情況下有效,但有巨大的限制:規則需要手動維護,很快就會過時,會產生誤報,而且難以適應組織流程中的新行為或變更。
這就是機器學習的用武之地。將其應用於網路威脅分析(NTA)時,它可以讓系統學習網路的「正常」行為,並在無需針對每種情況預先定義特定規則的情況下檢測偏差。這些模型可以自動對威脅進行分類、關聯和評分,從而將分析人員從許多重複性工作中解放出來。
一個典型的例子是:靜態規則可能會將未知網域的流量突然增加標記為可疑流量。但機器學習系統可以學習到,這種流量激增是由於公司開始使用新的雲端服務,因此並非攻擊,而是正常的業務發展。這種識別能力可以減少誤報,防止安全營運中心 (SOC) 在無關警報上浪費時間。
當然,機器學習並非魔法。它需要優質的訓練資料、人工監督和持續的審查。如果輸入的資料有偏差或不完整,它不僅無法修正錯誤,反而會強化錯誤。此外,攻擊者的規避技術也在不斷演變,因此模型必須頻繁更新和重新訓練。
網路流量分析 ( NTA) 的自然演進催生了網路偵測與回應 (NDR)。 NTA 著重於觀察和理解網路流量,而 NDR 則在此基礎上增加了回應能力:隔離主機、阻斷通訊、產生自動劇本等等。越來越多的解決方案正在整合這種邏輯,以便在檢測到威脅時近乎即時地採取行動,而無需等待人工幹預。
下一步是擴展偵測與回應 (XDR),它超越了網路層面,整合了來自多個來源的資料:端點、網路、雲端環境、應用程式、身分等等。透過在統一平台上交叉引用所有這些信息,XDR 提供了數位基礎設施的全面視圖,並能夠檢測和回應僅憑單一因素無法發現的複雜威脅。
NTA 的實踐:它收集哪些數據以及它能帶來哪些好處
在現代企業網路中,基礎設施是由本地環境、公有雲、私有雲、行動裝置、物聯網和遠端辦公等多種元件構成的複雜網絡,並且在許多部署中,還會使用諸如網狀 VPN之類的解決方案來保護和優化分散式存取。手動監控和保護所有這些組件是不切實際的,但所有這些組件都擁有一個共同點:它們透過網路進行通訊。
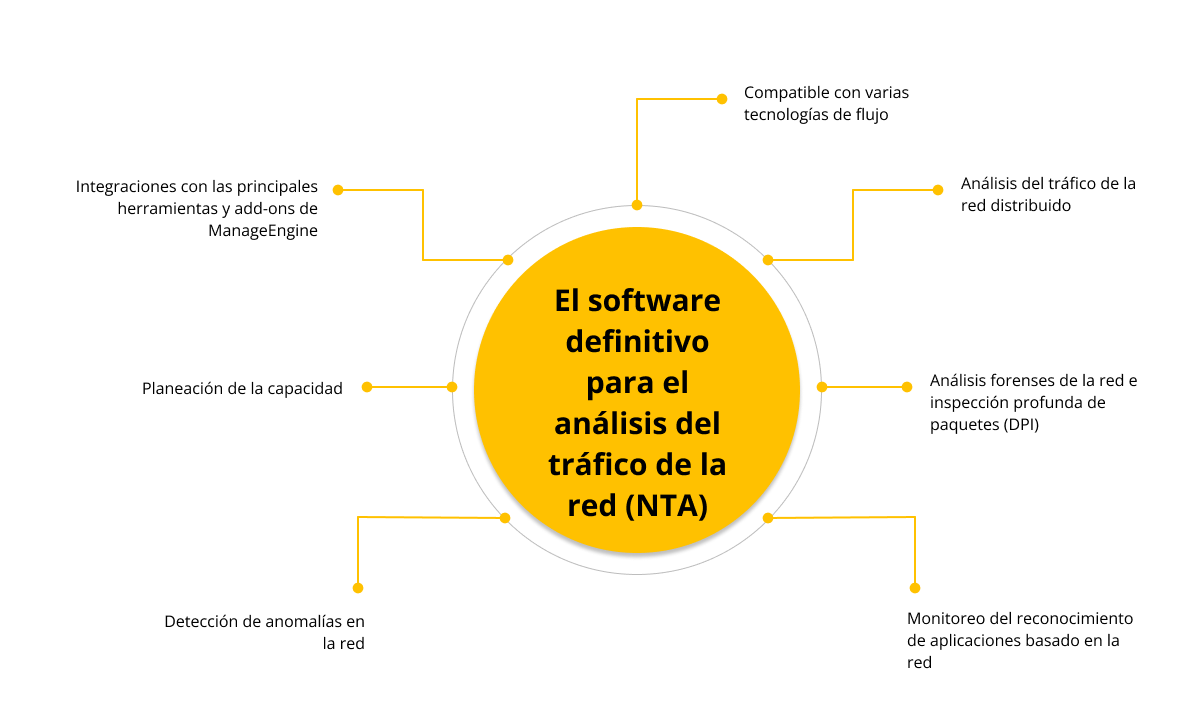
NTA解決方案利用這一共同點來監控流量異常。它們從路由器和交換器收集流量數據、選擇性數據包捕獲、使用統計數據、行為指標,並且在許多情況下,還會收集其他輸入數據,例如威脅情報列表或來自其他安全系統的資訊。
借助這些信息,優秀的網路流量分析 (NTA) 解決方案能夠提升網路可視性,這在混合環境中變得越來越困難。了解哪些設備已連接、正在使用哪些應用程式、流量如何在網段之間流動以及哪些連接跨越了邏輯邊界,對於檢測風險和調整安全策略至關重要。
另一個關鍵優勢是能夠及早發現威脅。攻擊的許多階段(初始存取、橫向移動、資料竊取、與指揮控制中心通訊)都會反映在網路流量中:異常存取、異常流量和奇怪的連接模式。網路威脅分析 (NTA) 可以在損害擴大之前發現這些行為。
此外,NTA簡化了效能問題的故障排除。當系統崩潰或運作速度極慢時,詳細的流量日誌有助於確定問題是出在網路、伺服器、設定錯誤或資源飽和的攻擊。
我們不應忘記它們在支持調查中的作用。透過儲存流量歷史記錄,NTA解決方案使我們能夠回溯事件發生前、發生時和發生後的情況。這為了解攻擊者的作案手法以及採取哪些措施防止類似事件再次發生提供了寶貴的背景資訊。
基於已識別的威脅,NTA 可以提取入侵指標 (IoC),例如 IP 位址、網域名稱、雜湊值或特定模式,並將這些資訊與其他系統共用,以阻止類似攻擊。它還有助於驗證內部策略(例如,某些服務僅限特定使用者使用)和外部法規的合規性,表明對敏感資料的存取受到監控,相關活動已被記錄。
流量分析工具:從 NetFlow 分析器到整合解決方案
除了 Wireshark 和 NTA/NDR/XDR 平台之外,還有一些專門用於分析路由器和交換器產生的流量資料的專用工具,例如NetFlow Analyzer 。這些應用程式接收、儲存和處理 NetFlow、sFlow、J-Flow、IPFIX 以及類似的流量數據,以顯示哪些裝置、何時以及哪些應用程式正在消耗頻寬。
例如,NetFlow Analyzer 可讓您以分鐘為單位監控每個介面的流量,在互動式圖表中可視化峰值,區分傳入和傳出的流量(速度、流量、封包數量、使用百分比),並產生特定時間段的自訂報告。
這些報告在營運層面非常有用,也能為管理階層提供明確的數據:例如哪些廣域網路連結不足、哪些辦公室資源消耗最多、流量逐月成長如何,以及哪些應用程式佔用頻寬最多。這些報告可以匯出為 CSV 或 PDF 等格式,以便存檔或共用。
安裝通常非常簡單:軟體部署在 Windows 或 Linux 伺服器上,透過 Web 瀏覽器存取控制台,在路由器和交換器上設定流量匯出,幾分鐘內即可開始產生使用量圖表。之後,可以自訂面板、小工具和視圖,使其僅顯示與每個團隊最相關的內容。
主控制面板可以輕鬆識別主要流量來源:哪些介面、應用程式、使用者、連接埠或協定消耗的頻寬最多。它還提供每月趨勢報告、深入的會話分析(誰在與誰通信、通信時長和通信量),以及用於檢測可疑行為或潛在威脅(例如,格式錯誤的 TCP 流量、異常的源-目標流、非典型的 TOS 值等)的模組。
網路流量分析領域的職業機會與培訓
如果你對資料包、流量、NTA 和 Wireshark 等相關知識產生了興趣,那麼你所掌握的技能對於系統和網路安全專業人員來說至關重要。這不僅是出於技術上的好奇,更是系統管理員、網路專家或安全分析師等職位不可或缺的工作內容。
在網路電腦系統管理高級職業培訓證書(ASIR)等資格認證課程中,網路流量分析是課程的關鍵組成部分。學生將學習區域網路管理、安全服務配置、事件診斷以及使用 Wireshark、Nagios、PRTG 等專業工具和流量監控分析平台。
更高級的培訓項目,例如攻擊性安全碩士學位,更進一步,從道德攻擊者的角度教授如何使用這些工具:謹慎偵察、利用保護不力的服務、有效載荷驗證、檢測資料外洩通道等等。其目的是學習像攻擊者一樣思考,以便更好地保護網路。
憑藉這些技能,您可以從事系統管理員、高級支援技術員、網路專家、安全營運中心分析師或網路安全顧問等職位。之後,您還可以晉升到國防、事件回應甚至紅隊等更專業的職位。
掌握網路流量分析,無論是使用 Wireshark 等簡單工具還是整合式 NTA/NDR 解決方案,都能讓您對基礎架構內部的真實情況擁有前所未有的洞察力。這些數據使您能夠做出更明智的決策,預測效能問題,及早發現攻擊,並在出現故障時提供事件證據,從而將您的網路轉變為持續提供有用資訊的來源,而不僅僅是數據傳輸的通道。