- IPv6 解決了 IPv4 位址短缺的問題,無需依賴 NAT 即可實現進階網路連線。
- 穩定部署的關鍵在於選擇網路服務供應商提供的正確類型的 IPv6 連線。
- 在具有 VLAN 和 /48 前綴的網路中,/64 分段有助於透過 ACL 實現自我配置和控制。
- Windows 等用戶端和系統需要檢查 IPv4/IPv6 首選項,並僅在必要時進行調整。
在先進網路中升級到 IPv6已不再是「以後再說」的事:遠端辦公、設備增加、雲端服務普及以及 IPv4 位址短缺意味著您遲早都必須面對這項變革。好消息是,只要規劃得當,您就可以在企業網路或先進的家庭網路中部署 IPv6,而無需大動乾戈,並充分利用其在效能、安全性和可擴展性方面的真正優勢。
本文將深入探討以下細節:什麼是 IPv6,它如何與 IPv4 配合(雙堆疊、過渡),如何在典型的路由器(華碩、歐瑪達、UniFi、FRITZ!Box 等)上配置它,如何將企業 /48 劃分為 VLAN,在 IPv6 選單中選擇哪些選項,如何使用 ACL 而不是 NAT 來控制什麼
什麼是 IPv6?為什麼現在應該啟用它?
IPv6 是 IP 協定的現代化版本,旨在逐步取代 IPv4,尤其是為了解決公網 IP 位址枯竭的問題。 IPv4 使用 32 位元位址(理論位址約 4.294 億個),而 IPv6 使用 128 位元位址,因此位址數量極為龐大,約 340 兆個。
實際上,這意味著您可以為幾乎每個裝置、虛擬機器、容器或服務分配一個唯一的公網 IP 位址,這大大簡化了 NAT、連接埠和複雜位址轉換的繁瑣工作。此外,IPv6 也原生改進了自動配置、網路分段和進階服務支援。
當您連接到網站時,網域名稱會解析為 IP 位址(IPv4 或 IPv6),該位址標識網路上的目標位置。對於 IPv4,您通常會看到類似 192.168.1.1 或 10.0.0.1 的位址。對於 IPv6,位址格式為十六進制,由冒號分隔的區塊表示,例如 2001:db8:abcd:1::1。
如今,大多數營運商都採用雙堆疊模式部署 IPv6,這意味著他們會同時為客戶端提供 IPv4 和 IPv6 位址。系統和應用程式會根據優先權策略選擇使用哪種協議,通常在 IPv6 可用且功能正常時優先使用 IPv6。
IPv6 連線類型和過渡機制
在變更路由器上的任何設定之前,您需要了解您的網路服務供應商 (ISP) 提供的 IPv6 連線類型。通常,您需要在路由器的 WAN 或 Internet 設定中選擇此類型。如果您不清楚,請諮詢您的 ISP,因為這對於網路上正確的 IPv6 配置至關重要。
家用和商用路由器中最常見的類型包括以下幾種:
- NATIVO (有時稱為「原生」或簡稱「IPv6」):營運商直接將 IPv6 前綴路由到您的路由器,無需特殊隧道。這是最理想且最易於管理的情況。
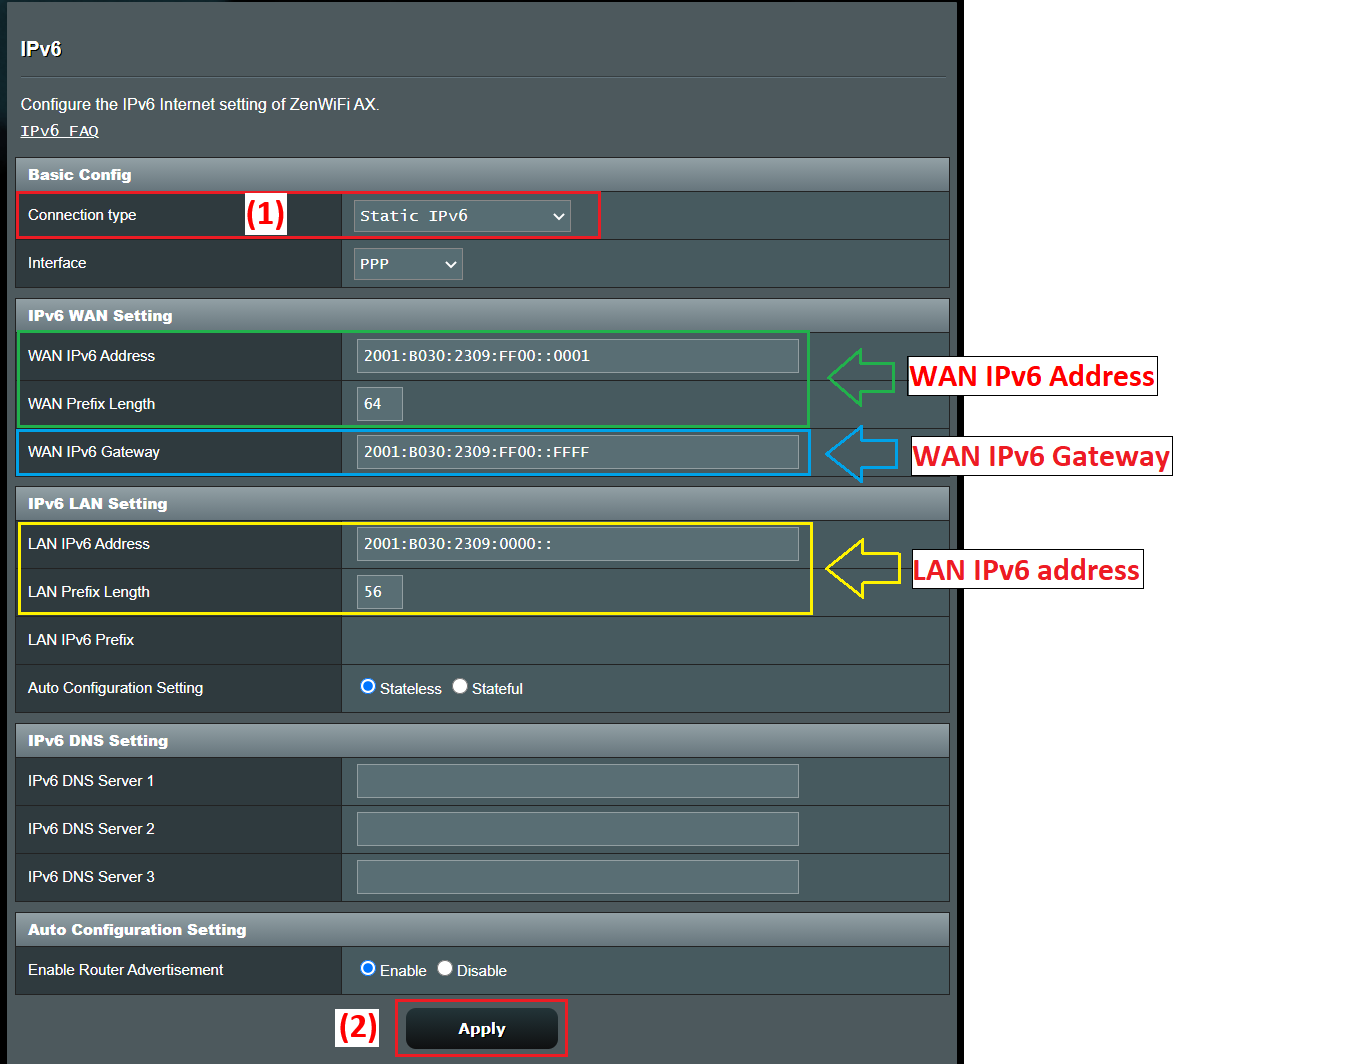
- 靜態 IPv6ISP 會指派一個固定的位址區塊(例如 /48 或 /56),您需要在路由器的 WAN 介面上手動設定位址和前綴。
- 直通路由器充當“橋樑”,允許其後面的設備直接獲取 IPv6 配置(在某些具有 WAN 自動 IP 的場景中很常見)。
- 隧道 6to4、6in4 和 6rd當服務提供者或中間基礎架構尚未支援原生 IPv6 時,過渡機制會將 IPv6 封包封裝在 IPv4 封包中。例如,6rd 是一種類似 6to4 的「快速」無狀態部署變體。
- 特定服務,例如 FLET 的 IPv6在日本廣泛使用,一些業者實施了自己的解決方案,需要在路由器上設定特定的範本。
總之,關鍵在於先設定 IPv4 WAN 連線(自動 IP、PPPoE、靜態 IP 等),然後再選擇對應的 IPv6 類型。許多路由器在正確偵測到連線類型後,甚至會自動填入一些 IPv6 參數。
在普通路由器(例如華碩路由器)上設定 IPv6
我們以華碩路由器為例,因為它的選單與其他許多品牌的路由器選單非常相似。一般流程也大同小異:存取網頁介面,調整廣域網路設置,然後在進階設定中找到 IPv6 設定部分。
在這種類型的路由器上啟用 IPv6 的典型步驟如下:
- 將電腦連接到路由器 透過有線或 WiFi 連接,並透過 LAN IP(例如 192.168.1.1)或特定 URL(例如 http://www.asusrouter.com)存取 Web 介面。
- 登錄管理控制台 使用設備的使用者名稱和密碼。如果您忘記了使用者名稱和密碼,唯一的辦法是將路由器恢復出廠設定並重新設定。
- 首先,驗證 IPv4 WAN 連線類型 在 WAN > Internet 連線部分,您可以看到您使用的是 PPPoE、自動 IP (DHCP)、靜態 IP 等。
- 進入 IPv6 選單 在進階設定中,根據上述內容選擇 IPv6 連線類型。
例如,典型的組合通常是:
- 如果 IPv4 WAN 處於 PPPoE的選擇 IPv6 類型 NATIVO路由器將使用 PPPoE 會話從運營商取得 IPv6 資訊。
- 如果 IPv4 WAN 是 靜態IP,選擇 靜態 IPv6 在 IPv6 部分,手動填寫您的 ISP 提供給您的位址、前綴、網關和 DNS。
- 如果 IPv4 WAN 處於 自動 IP 位址(DHCP)許多指南建議使用 直通 這樣,IPv6 配置就可以直接傳遞給需要它的設備,或是進行自動管理。
套用變更後,路由器通常會部分重新啟動網路服務。快速驗證是否接收到 IPv6 參數的方法是重新登入並檢查 IPv6 LAN 設定部分:如果看到已指派的位址和前綴,表示 IPv6 WAN 部分運作正常。
為了確認實際連接,建議訪問 test-ipv6.com 等測試頁面,該頁面會分析您的瀏覽器和提供者是否正確支援該協議,並告訴您是否在雙棧模式下運行、是否存在 DNS 錯誤,或者您是否只有 IPv4。
在具有 VLAN 和 /48 前綴的高階網路中部署 IPv6
在更複雜的環境中,例如具有多個 VLAN 和 UniFi 或 Omada 類型設備的辦公室,ISP 通常會提供一個較大的靜態前綴,例如 /48。接下來,你的任務是將該區塊分成 /64 子網路(或其他子網,如果平台支援),並將這些子網路指派給每個 VLAN 或邏輯區段。
假設您的網絡服務提供商 (ISP) 分配給您一個 /48地址,例如 2001:b33f:f33d::/48,而您路由器的 WAN 接口使用 2001:b33f:f33d::2,ISP 的路由器則使用 2001:b33f:f33d::1。這種 WAN 配置只是出站連結的配置。關鍵在於如何在 LAN 側分配這個 /48 位址。
在 IPv6 中,通常在每個二層鏈路上使用 /64 子網,因為這是建議的子網路大小,可以支援自動配置(SLAAC)和其他功能。從 /48 子網路開始,您將擁有 2^(64-48) = 65.536 個可用的 /64 子網路;換句話說,您擁有足夠的空間來為每個 VLAN、訪客 Wi-Fi 網路、DMZ 等分配位址區塊。
在路由器的 LAN 介面設定中(例如,在 UniFi 或 Omada 網關上),您會看到「IPv6 位址」或「IPv6 前綴」字段,以及一個下拉式選單,其中包含 /64 到 /127 之間的子網路遮罩長度。通常建議將其保留為 /64,除非您有非常特殊的情況。
這個想法大致如下:
- VLAN 10(企業網路):2001:b33f:f33d:10::/64
- VLAN 20(訪客):2001:b33f:f33d:20::/64
- VLAN 30(伺服器):2001:b33f:f33d:30::/64
- VLAN 40(實驗室/物聯網):2001:b33f:f33d:40::/64
在每個 VLAN 中,路由器都會有一個位於 /64 前綴內的有效位址,該位址將作為客戶端的網關;例如,VLAN 10 的位址為 2001:b33f:f33d:10::1,VLAN 20 的位址為 2001:b33f:f33d:20::1::。許多設備標記為「網關 IP/子網路」的欄位指的正是該路由器位址以及前綴長度 (/64)。
對於用戶端而言,它們通常會在分配的 /64 子網路內獲得一個全域 IPv6 位址,取得方式可以是 SLAAC、DHCPv6 或兩者結合(SLAAC 用於取得 IP 位址,DHCPv6 用於取得 DNS 等附加參數)。除非在非常特殊的情況下(例如,使用 DHCPv6-PD 分配前綴的內部路由器),否則通常不會將整個子網路指派給單一裝置。
在將位址空間劃分給多個 VLAN 時,與其擔心位址消耗(您有很多前綴),不如讓方案井然有序且易於理解:在前綴的最後 16 位元中使用 VLAN 編號,為內部服務保留連續範圍,將訪客、物聯網和生產環境分開,並使用區分良好的區塊等等。
介面上的自動設定、DAD 和進階 IPv6 參數
在介面(LAN、VLAN、隧道等)上啟用 IPv6 時,許多系統可讓您調整一些預設設定較為合理的參數。除非您的網路有非常特殊的需求,否則通常最好不要更改這些參數。
其中一個參數是“跳數限制”,它相當於 IPv4 中的 TTL(生存時間):封包在被丟棄之前可以經過的最大路由器跳數。最常見的預設值是 64,即使在大型網路中,這個值通常也綽綽有餘。
另一個常見的設定是重複位址偵測 (DAD) 的傳輸次數。 IPv6 會在使用某個位址之前執行一個進程,檢查該位址在網路上是否重複。通常情況下,DAD 的值為 1,這樣既可以減少配置時間,又能保持最低限度的檢查。將其設為 0 會停用重複位址偵測,通常不建議這樣做,除非在高度可控的場景中。
在大多數控制器和路由器中,您可以在編輯介面時找到專門的 IPv6 標籤來設定這些參數。文件通常建議保留預設值,除非您確切地知道要更改哪些內容以及原因。
IPv6 中的存取控制和安全性:使用 ACL 而非 NAT
IPv6與 IPv4 的一個關鍵區別在於它不使用 NAT。每個設備都可以直接從互聯網獲得全域可路由的位址,因此第一道安全防線變成了網關的防火牆/存取控制清單 (ACL),而不是 NAT 本身的副作用。
在 Omada 型閘道中,IPv6 存取控制清單 (ACL) 功能至關重要。它允許管理員定義規則,根據來源位址、目標位址、連接埠或協定過濾流量,並決定是否允許或拒絕每種類型的流量。
預設情況下,許多 Omada 網關在處理 IPv6 流量時會阻止外部網路存取內部網絡,原因就在於沒有 NAT 來「隱藏」內部位址。換句話說,除非您明確建立漏洞,否則從網路存取您的區域網路將被完全阻止。
對於典型的 IPv6 存取控制場景,有幾種設定模式:
- 阻止從互聯網訪問內部網絡它通常預設會被阻止,但您可以使用 IPv6 中的其他 ACL 來審查或進一步收緊政策。
- 允許存取內部伺服器 (例如,伺服器 VLAN 中的 Web 伺服器):定義了內部 IPv6 位址群組 (my_server) 和外部用戶端或範圍群組 (my_client),並建立了 WAN-IN 類型的 ACL 規則以允許該流量。
- 限制某些裝置的網路存取權限 (例如,兒童電腦或物聯網設備):建立一個包含這些用戶端的 IPv6 群組(children_pc)和一個代表網際網路的 IPv6 群組,並為該群組新增一條 LAN->WAN ACL 規則,該規則處於拒絕模式。
Omada 的工作流程可以概括如下:正確配置 IPv6 WAN 連接,在 LAN/VLAN 上啟用和設定 IPv6 模式,定義包含您感興趣的位址或範圍的 IPv6 群組,最後建立網關 ACL 規則,根據這些群組選擇流量方向(入站、出站、LAN->WAN)、策略(允許/拒絕)、協定以及來源/目標對。
請務必確保網關韌體是最新的,因為最新的 IPv6 存取控制功能可能需要最新版本的系統軟體。
在家庭和小型辦公環境中啟用 IPv6
在家庭或小型辦公室環境中,IPv6 啟動過程通常沒有想像中那麼複雜。關鍵在於您的網路服務供應商 (ISP) 已在您的線路上提供 IPv6 支持,並且您的路由器能夠正確識別它。
一般步驟如下:
- 請與您的供應商確認 確認您的連線是否支援 IPv6,以及支援的模式(雙堆疊、僅支援 IPv6 並啟用 NAT64 等)。另外,請詢問是否需要更換設備或韌體。
- 確認路由器支援 IPv6這在 FRITZ!Box、華碩路由器、TP-Link Archer(C、AX 等)、Omada、UniFi 等現代設備中很常見。
- 存取路由器的網路介面 (192.168.1.1、192.168.0.1 或其他,取決於製造商),然後在進階選項或網路選單中尋找 IPv6 部分。
- 啟用 IPv6 並選擇連線類型 ISP 指示:DHCPv6、支援原生 IPv6 的 PPPoE、靜態 IP、6rd 隧道等。
- 應用更改,如有必要請重新啟動。接下來,請使用 test-ipv6.com 之類的網站檢查您的網路連線是否已經在使用 IPv6。
在大多數現代作業系統(Windows 10/11、macOS、Linux、Android、iOS)中,IPv6 預設為啟用。例如,在 Windows 系統中,只需開啟網路介面卡屬性,確保選取「Internet 協定版本 6 (TCP/IPv6)」複選框即可。
一旦路由器正確通告了前綴並且客戶端啟用了 IPv6,每個裝置都會自動獲得其全域位址和連結本機位址,而無需觸碰裝置本身的任何內容。
Windows 的視角:IPv4/IPv6 優先權和部分停用
在 Windows 管理的環境中,需要了解的是,系統實作了 RFC 3484 中所述的位址選擇邏輯,維護了一個前綴表,用於決定當同一台機器有多個與 DNS 名稱關聯的 IP 位址(IPv4 和 IPv6)時要使用哪個位址。
預設情況下,只要有全域單播位址可用且連線正常,Windows 就傾向於使用 IPv6,儘管它仍然完全能夠並行使用 IPv4。
有些管理員會選擇停用或限制 IPv6來診斷網路問題,尤其是在懷疑存在名稱解析問題或 IPv6 設定不完整等情況時。微軟提供了一種集中式機制,可以透過系統登錄來監控 IPv6 的使用情況。
相關的註冊表項是:
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\Tcpip6\Parameters\DisabledComponents
這是一個 REG_DWORD 值,其範圍從 0x00(預設行為,完全啟用 IPv6)到 0xFF(實際上會停用大多數介面上的 IPv6,儘管系統仍然在內部使用它來完成自己的任務)。
一些有用的設定包括:
- 優先選擇 IPv4 而非 IPv6值 0x20(十進制 32)。保持 IPv6 啟用狀態,但修改前綴策略,以便在 IPv4 可用時優先選擇 IPv4。這比完全禁用 IPv6 更可取。
- 禁用非隧道介面上的 IPv6值 0x10(十進位 16),影響原生介面。
- 禁用隧道介面上的 IPv6: 值為 0x01(1 位小數),如果不需要 6to4、ISATAP 或 Teredo 等過渡技術,則此值很有用。
- 幾乎所有地方都關掉了: 0xFF(十進位 255),停用隧道和本機介面中的 IPv6,但係統仍保留 ::1 用於環回和內部用途。
若要從管理控制台變更此值,可以使用下列命令:
reg add "HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\Tcpip6\Parameters" /v DisabledComponents /t REG_DWORD /d <valor> /f
Windows 使用此欄位上的位元遮罩來決定停用哪些元件:隧道、6to4、ISATAP、Teredo、本機介面、IPv4 首選項等。每個位元對於不同的功能都被解釋為真 (1) 或假 (0),而 0x20、0x10、0x01 或 0x11 等特定組合對應於 Microsoft 記錄的常見場景。
需要注意的是,此註冊表項不會改變介面屬性中「Internet 協定版本 6 (TCP/IPv6)」複選框的狀態;也就是說,即使您在註冊表層級限製或停用了 IPv6,您仍然可以看到該複選框處於選取狀態。這是預期行為。
如果要將 IPv6與特定介面解除關聯,可以:
- 在適配器的網路屬性中取消選取 IPv6 複選框。
- 使用 PowerShell 並執行以下命令:
Disable-NetAdapterBinding -Name "NombreDeMiAdaptador" -ComponentID ms_tcpip6
此外,當電腦擁有公用 IPv4 位址時,Windows會自動啟用 6to4 等技術。如果您不希望建立這些隧道介面或自動在 DNS 中註冊 IPv6 位址,可以透過將 DisabledComponents 設定為 0x01 或使用群組原則設定停用 6to4、ISATAP 和 Teredo 來停用它們。
路由器型號和 IPv6 支持
IPv6 支援已逐步擴展到幾乎所有中高階家用和小型企業路由器。華碩、AVM FRITZ!Box、TP-Link(Archer 和 Omada 系列)等品牌以及其他 SD-WAN 解決方案通常都會在其最新的韌體更新中包含完整的 IPv6 支援。
例如,在TP-Link Archer生態系中,有許多型號針對不同的應用情境(AX57、C1200、C5400、AX55、C4、C5200、AX53、C5、AX10、C2、AX51、AX96、A2200、TL-WR1043N V5、C80、AXE95、C8、AX10000、C3150、C9、AX50、C6、C7、AX90、AX6000、C5400X、C25、C24、A20 、A64、C60、C2600、A1200、C21、C20、C64、AX1800、AX206、C59、C58、AX4200、C3200、C900、A2、 ? GX90、A8、A9、AX68、C2300、AX5300、C1210、AX23、AX20、C4000、AX21、AX3000V、A3000、C2700、AXE300、AX1500、AX60、AX1100、AX、AX0000)。
在許多此類型號中,IPv6 支援或特定功能(例如 DHCPv6-PD、隧道、IPv6 家長控制、進階 ACL 等)已透過韌體更新得到改進。建議您造訪製造商的下載中心,確認裝置的硬體版本,並閱讀產品規格書或發行說明,以了解最近新增的功能。
另請注意,某些產品和功能的可用性因地區而異,因此具有某些 IPv6 功能的特定型號可能在您所在的國家/地區不可用,或者可能與在其他地區具有完全相同的功能。
支援、韌體和功能測試
在使用 IPv6 時,保持裝置韌體更新尤其重要:DHCPv6 實作中的錯誤、RA(路由器通告)故障、6rd/6to4 隧道問題或與 ACL 的不相容都可能使您的工作變得非常複雜。
製造商通常會將驅動程式、韌體、實用程式和手冊的下載集中在其支援中心(例如,華碩下載中心或 FRITZ!Box 支援入口網站)。定期查看版本說明可以幫助您了解與 IPv6、安全性和效能相關的改進。
進行任何重大設定變更後(啟用 IPv6、修改前綴、調整 ACL、變更 Windows 用戶端上的 IPv4/IPv6 首選項等),建議執行一系列最基本的測試:
- 瀏覽僅解析至 IPv6 或優先使用 IPv6 的網站。
- 使用 test-ipv6.com 等工具檢查連接性、DNS、洩漏和過渡。
- 對內部和外部 IPv6 位址進行 ping 和路由追蹤測試。
- 驗證防火牆/ACL 規則是否對 IPv6 流量如預期運作。
如果發生故障,典型的診斷方案包括檢查配置的連接類型、驗證 LAN 前綴是否正確、檢查客戶端是否收到有效地址、更新固件,以及最終將路由器重置為出廠設置,以排除舊配置的干擾。
在這種情況下,IPv6 不再是“怪胎”,而只是網絡資源箱中的另一個工具:正確配置後,它能提供更清晰的尋址方案,簡化一些服務發布場景,並且在 ACL 和防火牆的良好保護下,與 IPv4 相比,它不一定會帶來額外的風險,反而由於其更現代的設計而帶來相反的風險。