- 操作存取控制(IAM)、關鍵帳戶管理(PAM)和策略治理(IGA)之間的技術區別。
- ISPM 發揮顛覆性作用,它是一個持續的風險分析層,可以監控其他工具的有效性。
- 將這些學科整合到身分架構中,以符合 NIS2、DORA 和 GDPR 等法規的重要性。
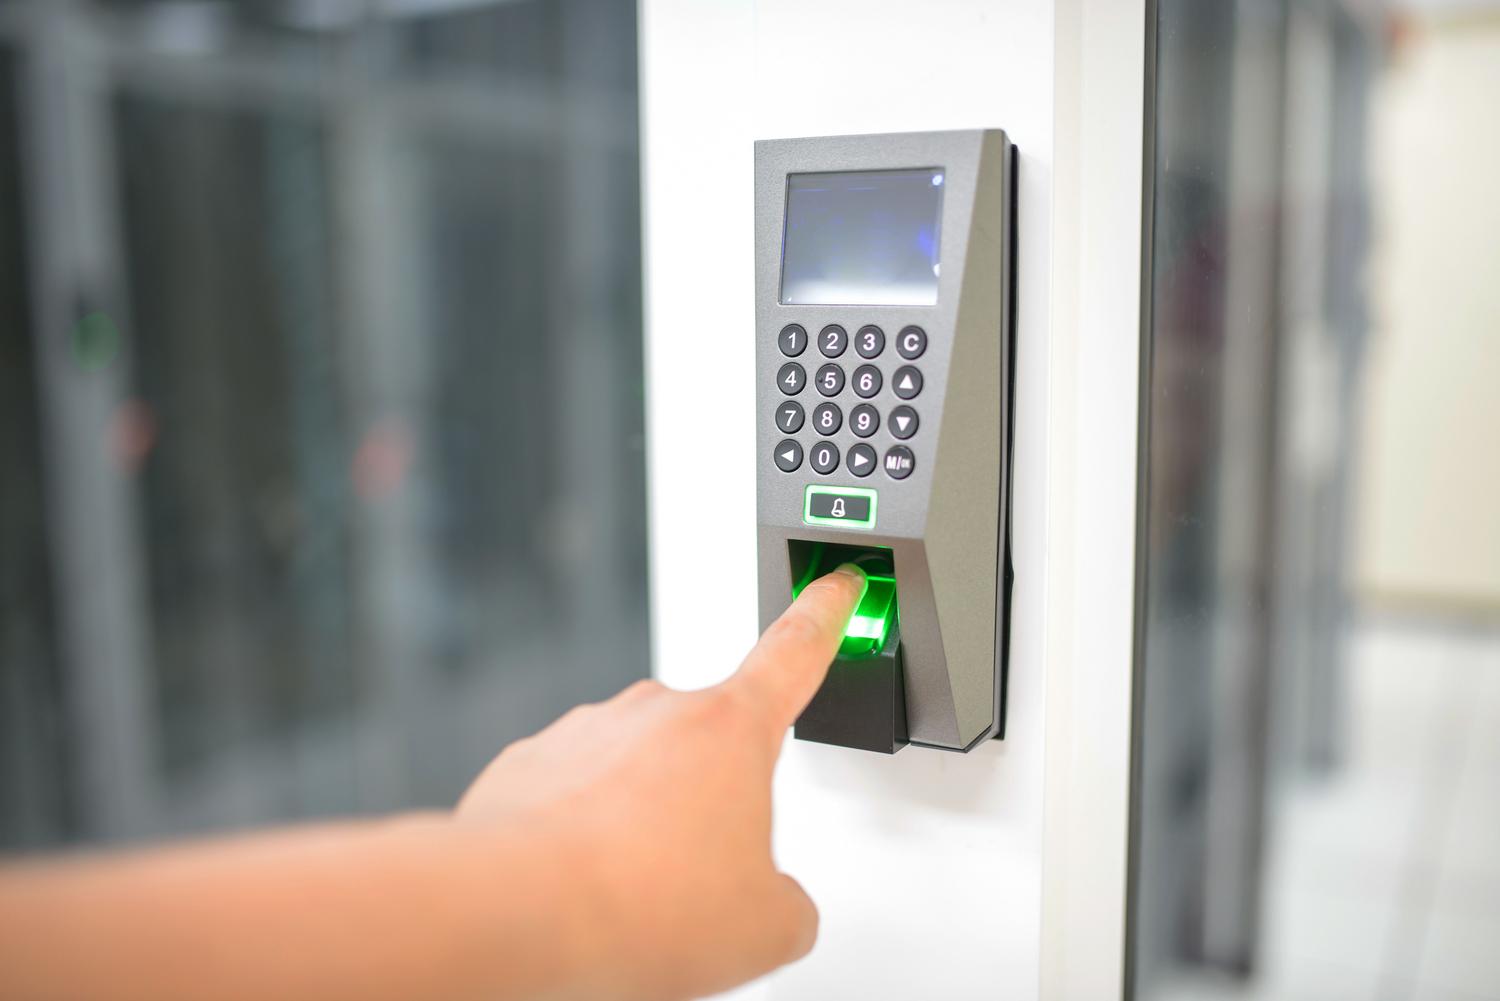
如今,如果對誰能進入公司以及他們可以訪問哪些內容缺乏清晰的了解,就好比敞開大門卻指望沒人進來一樣。隨著雲端運算、遠距辦公和混合辦公環境的興起,身分管理已成為企業網路安全的核心。僅僅依靠強密碼已經遠遠不夠;真正的危險在於多年來累積的權限、仍然活躍的前員工帳戶,以及那些被錯誤分配的權限——這些權限對任何駭客來說都是一份大禮。
為了理清這種混亂局面,各種學科應運而生,它們雖然有時容易混淆,但各自的使命卻截然不同。從日常存取控製到深度稽核和即時風險分析,只有理解身分與存取管理 ( IAM)、特權存取管理 (PAM)、身分與存取管理 (IGA)、身分即服務 (IDaaS) 和資訊安全防護管理 (ISPM)之間的區別,才能有效阻止攻擊者在您的網路中自由穿梭。這不僅是安裝軟體的問題,而是要建立一個策略,讓每個環節緊密配合,讓身分認同成為安全的資產,而不是安全漏洞。

IAM:基礎建設的守門人
身分與存取管理 (IAM) 本質上是一個確保適當的人員在適當的時間存取適當的資源的系統。它是一個即時驗證身份並授予權限的操作工具。如果您想登入某個應用程序,IAM 會要求您輸入憑證,並決定您是否可以繼續操作。
在這個框架內,我們發現了身份驗證和授權等關鍵功能,其中生物識別或多因素身份驗證 (MFA) 等方法用於確保您的身份真實可靠。它還管理基本的使用者生命週期,並使用基於角色的存取控制 (RBAC) 來確保使用者擁有的權限不會超過其日常工作所需。對於外部客戶,我們提供客戶身分和存取管理(CIAM)服務,該服務在強大的安全性和流暢的使用者體驗之間取得平衡,避免客戶在存取其帳戶時遇到任何問題。
PAM:守護王國的鑰匙
如果說身分與存取管理 (IAM) 是大門的門衛,那麼特權存取管理 (PAM) 就是看守保險庫的保全。它專門針對擁有高權限的帳戶,例如係統管理員或 IT 技術人員,他們有權刪除資料庫或更改關鍵配置。
PAM不僅將密碼儲存在安全庫中,還實現了即時存取控制(JIT),這意味著權限僅在完成任務所需的時間內授予,隨後即失效。此外,其最大的優勢之一是會話記錄;如果出現問題,您可以回溯查看管理員執行的特定命令,這對於審計和事件回應至關重要。
IGA:策略思維與治理
這就是身分治理與管理 (IGA) 的用武之地。身分與存取管理 (IAM) 負責執行存取權限,而 IGA 則負責制定規則。它的目標並非在登入時簡單地說“是”或“否”,而是分析該存取權限是否符合公司政策和現行法律。
IGA 透過入職、調動和離職流程實現整個生命週期的自動化。當員工入職(入職)時,系統會授予其最低權限;如果員工角色發生變更(調動),系統會清除其原有權限以防止權限蔓延;當員工離職(離職)時,系統會立即撤銷其所有權限以防止出現孤立帳戶。此外,IGA 對於驗證存取權限至關重要,它要求管理人員定期審查員工是否仍需要其擁有的權限。

IDaaS:雲端身分管理
身分即服務 (IDaaS) 並非一個獨立的領域,而是一種透過雲端交付身分和存取管理 (IAM) 服務的方式。該公司無需自行搭建伺服器和管理補丁,而是與提供集中式單一登入 (SSO) 和多因素身份驗證 (MFA) 的託管服務提供者簽訂合約。
對於尋求快速擴展且主要使用 SaaS 應用程式的組織而言,這堪稱理想之選。 IDaaS 允許使用者只需登入一次即可存取多個工具,無需記住十幾個不同的密碼,從而提高營運效率並減輕 IT 部門的工作量。
ISPM:持續風險分析層
身分安全態勢管理 (ISPM) 是這套系統中最新加入的元件。與以往負責執行或管理的系統不同,ISPM會掃描並評估其他系統建立的存取安全機制。它就像一個檢查員,不斷檢查身分和存取管理 (IAM) 和特權存取管理 (PAM) 的鎖是否已正確啟用。
ISPM 會尋找Active Directory 中的影子身分、被遺忘的服務帳戶或設定錯誤,這些都可能導致橫向移動。它的價值在於分析攻擊路徑:它可以提醒您,某個未啟用 MFA 的使用者擁有間接存取關鍵伺服器的權限。它並非取代 IAM 或 PAM,而是指出它們的不足之處,以便它們能夠糾正問題。

協同效應與監理合規
當所有這些元件整合到所謂的身分架構中時,安全就不再是被動的。這種整合是遵守極為嚴格的歐洲法規的關鍵。例如,NIS2 和 ENS要求完全了解誰在存取關鍵系統,而這只有將身分和存取管理 (IAM) 實施與身分和稽核 (IGA) 結合才能實現。
在金融領域, 《數位安全法案》 (DORA)強制要求建立數位化韌性,並對第三方和供應商進行嚴格管控。在此領域,IGA 和 PAM 緊密合作,確保外部顧問僅能存取絕對必要的信息,並且他們的所有操作都會被記錄在案。結合行為分析和異常偵測,可以事先預測人工智慧驅動的威脅,防患於未然。
人類與非人類的身份
我們切不可忘記,如今我們管理的不僅是人。還有非人類身份,例如機器人、API、雲端工作負載和物聯網設備。這些身分往往是薄弱環節,因為它們通常擁有持久的權限和永不更改的密碼。
一個穩健的系統必須對員工和微服務都應用零信任原則。這意味著任何實體都不應擁有預設存取權限,並且無論請求來自人還是自動化軟體流程,都必須經過驗證、認證和記錄。
最具韌性的安全架構是成功地將 IAM 的運作能力、PAM 的關鍵保護、IGA 的戰略願景和 ISPM 的預防性分析結合起來,所有這些都由 IDaaS 的靈活性支持,從而創建一個以身分為真正防禦邊界的生態系統。
