- NLTK 中的一個嚴重漏洞 (CVE-2026-0848) 允許遠端程式碼執行,並影響人工智慧和自然語言處理系統。
- 常見的 Python 安裝和設定錯誤(PATH、版本、環境)會導致導入失敗和函式庫問題。
- PyPI 生態系統遭受了數千個惡意軟體套件的發布,凸顯了軟體供應鏈中的風險。
- 良好的安全實踐、程式庫更新和嚴格的依賴管理相結合,對於降低這些風險至關重要。
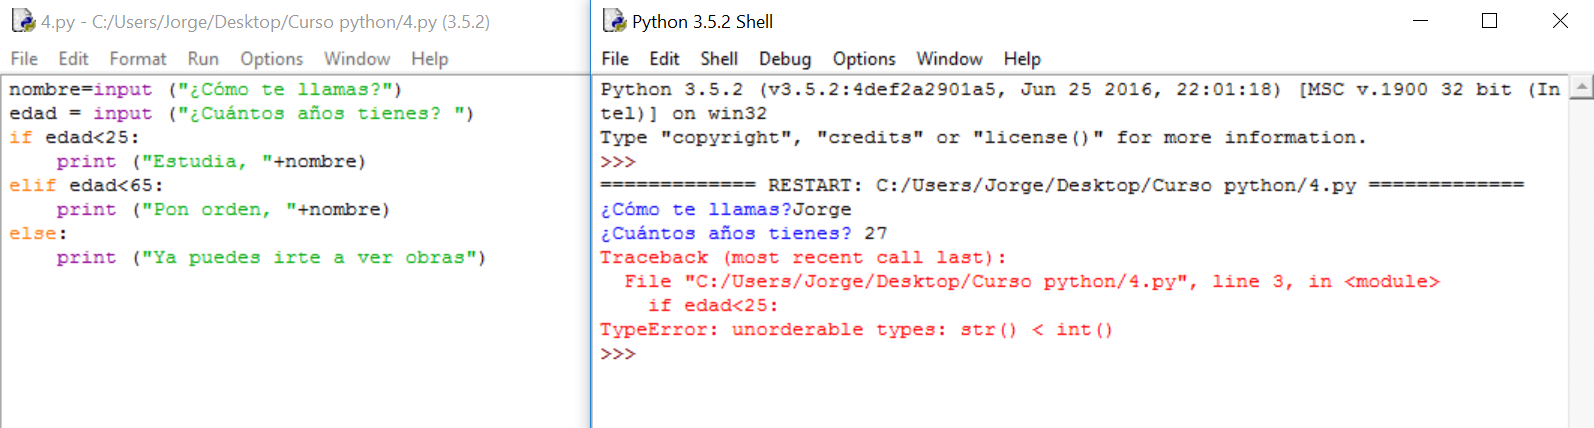
當我們談論Python 庫中的 bug時,我們指的不僅僅是導致腳本崩潰的單一錯誤:在許多情況下,它可能成為攻擊的直接入口、令人頭疼的安裝問題,甚至僅僅因為一個編寫不佳的依賴項就引發嚴重的麻煩。 Python 的便利性和廣泛應用意味著任何看似微小的錯誤都可能對人工智慧、自然語言處理和 Web 開發專案產生巨大影響。
最近,一系列案例被曝光,從涉及遠端程式碼執行的嚴重漏洞,到隱藏在官方 Python 索引中的惡意軟體包,再到看似無害的螢幕亮度控制器庫中出現的荒謬錯誤,不一而足。所有這些都表明,僅僅安裝依賴項然後置之不理是遠遠不夠的:我們需要了解底層機制、庫的分發方式,以及哪些最佳實踐可以幫助我們避免嚴重的問題。
NLTK 的嚴重缺陷:漏洞 CVE-2026-0848
其中最引人注目的案例之一是NLTK庫中的一個嚴重缺陷,該庫因其在自然語言處理任務中的應用而在Python生態系統中廣為人知。編號為CVE-2026-0848的漏洞直接影響使用文字分析系統的環境,以及基於人工智慧和自然語言處理的應用程式。
此漏洞允許遠端程式碼執行 (RCE),這意味著攻擊者可以強制其編寫的程式碼在運行 NLTK 的機器上任意運行。從網路安全角度來看,這是廣泛使用的軟體中可能出現的最嚴重情況之一,因為它不僅會洩露數據,還能使攻擊者有效控制受感染的系統。
令人擔憂的是,NLTK 仍然是無數專案的標準依賴項,尤其是在人工智慧已整合到各種服務的背景下。這意味著許多生產環境、筆記型電腦、API 和機器學習管道可能在開發者尚未充分意識到此漏洞帶來的真正風險的情況下暴露在外。
自然語言處理的興起使我們身邊充斥著各種需要不斷處理文本的應用:虛擬助理、分類系統、輿情分析等等。在所有這些應用中,一個被廣泛使用的Python庫的漏洞都可能成為供應鏈攻擊或更廣泛的基礎設施入侵的關鍵因素。
歸根究底,遠端程式碼執行漏洞與 NLTK 等流行函式庫的結合所帶來的爆炸性後果,不僅僅是一個技術問題;它也提醒我們,如果不謹慎處理,盲目信任依賴項可能會付出非常高的代價。
漏洞在哪裡?它是如何被利用的?
CVE-2026-0848 的問題源自於NLTK 處理某些外部資源的方式。在特定條件下,該程式庫可能會在未正確驗證文件來源或內容的情況下載入文件,從而在應用程式的資料流中造成危險的漏洞。
實際上,這意味著攻擊者篡改的文件可能被 NLTK 視為合法資源。如果應用程式在沒有額外過濾的情況下信任這些外部資源,那麼嵌入該檔案中的惡意程式碼最終可能會直接在使用該資料的系統上執行。
這種情況無需任何複雜的設定:在許多現有環境中(例如 API、互動筆記本、自動化分析服務或機器學習管道),資料都是自動攝取和處理的。如果其中一個資料來源遭到入侵,攻擊者就可以利用Python 函式庫中的這個漏洞注入惡意程式碼,而無需任何人手動操作。
此外,許多此類系統部署在擁有廣泛權限並可存取敏感資源的伺服器上。這意味著,利用 NLTK(網路連結金鑰)漏洞進行 RCE(即時企業級)攻擊絕非危言聳聽:它可能導致資料竊取、模型篡改、內部流程破壞,甚至為後續攻擊植入後門。
問題的核心在於,在使用那些「包辦一切」的函式庫時,外部資源驗證常常被忽略。如果我們不去審核依賴項如何處理我們提供的資源,就想當然地認為它是安全的,那麼我們就有可能把一個有用的功能變成理想的攻擊途徑。
為什麼這種漏洞在今天仍然如此重要
CVE-2026-0848 出現的背景下,其潛在影響特別敏感。自然語言處理 (NLP) 和人工智慧庫的使用量呈爆炸式增長,儘管出現了更多現代化的替代方案,但 NLTK 仍然在眾多項目、教程、教育資源庫和生產系統中根深蒂固。
這種類型的漏洞帶來了一個非常特殊的風險:一個受信任的庫可能成為供應鏈攻擊的弱點。換句話說,攻擊者可能不會直接攻擊我們的應用程序,而是攻擊一個幾乎所有人都在使用、且在出現問題之前幾乎無人注意的中間組件。
我們之前在其他生態系中也看到過這種情況:JavaScript 和 npm、Ruby 和 RubyGems,當然還有Python 生態系中的PyPI 本身。這種模式不斷重複:我們越信任一個程式碼倉庫,越自動化軟體包安裝,它對希望大規模部署系統的人來說就越有吸引力。
NLTK漏洞允許遠端程式碼執行,這大大增加了其嚴重性。這並非只是洩漏資訊或導致崩潰的漏洞;它是一種能夠完全控制受影響機器的攻擊途徑,會對生產環境、資料基礎設施或企業網路造成深遠影響。
因此,儘管直接的解決方案包括 將 NLTK 更新至修正版本這場爭論的根本在於安全文化以及我們如何處理依賴關係:審計、隔離、限制權限以及審查,而不僅限於簡單的依賴關係。 pip install 轉移。
Python庫故障的緩解措施和最佳實踐
緩解 CVE-2026-0848 這類漏洞的第一步非常簡單:安裝包含修補程式的 NLTK 版本;如果無法安裝,請停止使用受影響的版本。保持庫更新是避免不必要地暴露於已知漏洞的最低限度措施。
然而,僅僅止步於此還遠遠不夠。這類事件凸顯了我們有必要重新檢視應用程式中外部資源的處理方式。無論何時載入外部文件、模型、語料庫或其他任何類型的數據,都必須驗證其來源、格式和內容,從而最大限度地減少攻擊者的可乘之機。
另一種建議的保護措施是將最敏感的進程運行在隔離環境中,例如容器或虛擬機器。如果處理文字和自然語言處理模型的程式碼運行在權限非常受限的環境中,即使遭受遠端程式碼執行攻擊,其影響也會大大控制,而不會直接存取基礎架構的其他部分。
嚴格限制合法資料來源以及資料進入我們系統的管道也至關重要。授權的 API、路由或儲存庫越明確,惡意資源就越難在不引起懷疑或觸發安全警報的情況下滲透資料流。
最後,建議將這些措施整合到貫穿整個開發生命週期的更廣泛的安全策略中:靜態程式碼分析、相依性檢查、定期軟體包審計以及監控我們日常使用的庫中已知的漏洞。我們的目標並非過度謹慎,而是避免盲目操作。
使用 Python 函式庫時常見的錯誤:以 screen_brightness_control 為例
並非所有問題都與…有關 蟒蛇庫 這些都是關鍵漏洞。我們經常會遇到許多較普通的錯誤,但這些錯誤也可能導致專案停滯或白白浪費數小時。一個簡單的例子就是庫的情況。 screen_brightness_control用於透過 Python 管理螢幕亮度。
一位開發人員正在他的電腦上編寫分析程序,使用 Visual Studio代碼他偶然看到了 Pylance 的訊息: “導入 «screen_brightness_control» 失敗” 正好在線上 import screen_brightness_control as sbc這段程式碼完全照搬了官方文件。 Python 和函式庫本身都是最新版本,但開發環境卻提示該模組不存在。
這類錯誤通常與虛擬環境配置錯誤、安裝路徑與解釋器使用的路徑不同,或執行程式碼的 Python 版本與安裝軟體包時使用的 Python 版本不符等問題有關。雖然這個案例最終「神奇地」自行解決了,而且沒有人知道發生了什麼變化,但很可能是由於環境或路徑設定的問題導致的。
當您遇到此類問題時,建議檢查一些基本方面,例如 Visual Studio Code 使用的是哪個 Python 解釋器,以及該軟體包是否已實際安裝在該特定環境中。 pip show screen_brightness_control或如果同一系統上同時存在多個 Python 版本。
除了這些軼事之外,這些錯誤還表明,儘管Python 易於學習,但 IDE、虛擬環境和套件管理器之間的互動可能會產生令人困惑的錯誤。而且,最重要的是,很多時候問題既不在於程式碼也不在於函式庫,而是環境配置。
影響庫的常見 Python 安裝錯誤
甚至在安裝程式庫之前,許多使用者就會遇到Python 安裝本身的問題,這些問題會影響到其他軟體套件的使用。這些錯誤在程式設計新手中特別常見,他們一打開終端機就會看到一些晦澀難懂的資訊。
找不到 Python.exe。
Windows 系統中最常見的錯誤之一是嘗試從命令列執行 Python 時出現「找不到 python.exe」的提示。這通常是因為系統沒有將 python.exe 的可執行檔路徑新增至 PATH 環境變數中,因此系統不知道在哪裡尋找解釋器。
解決辦法是通過 手動新增 Python 安裝路徑 將其新增至系統環境變數。為此,請前往系統的進階設置,開啟「環境變數」部分,找到系統變數中的 PATH 變量,並將其編輯為包含該檔案所在的目錄。 python.exe (例如, C:\\PythonXX\\(將“XX”替換為相應的版本)。
儲存變更後,務必關閉並重新開啟命令提示符,新的 PATH 值才能生效。之後,系統在執行相應命令時應該能夠找到 Python 可執行檔。
安裝過程中出現令人困惑的錯誤訊息
另一個常見問題是在 Python 安裝過程中或嘗試配置某些元件時出現模糊的錯誤訊息。有時這是由於作業系統依賴項引起的,有時是由於權限不足,有時是由於與未正確卸載的先前版本衝突引起的。
當錯誤不明顯時,最明智的做法是查閱官方的 Python 文檔,其中涵蓋了許多常見案例、常見問題解答和逐步解決方案。在未先閱讀這些資訊的情況下直接跳到論壇可能會使診斷更加複雜。
此外,請務必確認您是從Python 官方網站下載的正確安裝程序,而不是從第三方來源下載,因為使用非官方安裝程序可能會導致相容性問題、版本異常,甚至安全風險。
Python 版本不合適
在學習教學課程或進行特定專案時,經常會遇到需要特定 Python 版本的情況,但使用者可能在不知不覺中安裝了其他版本。這會導致某些程式庫或腳本與 Python 版本不相容,因為它們使用了不同版本之間新增或移除的函數或語法。
為了盡量減少這些問題,這是一個好主意 請指定確切版本 你想在創建環境或運行命令時使用的環境變數。例如,如果你需要使用 Python 3.8,你可以使用類似這樣的指令來建立一個虛擬環境: python3.8 -m venv mi_entorno從而確保庫檔案安裝正確並以正確的版本運行。
在多個版本共存的環境中(例如 Python 3.8 和 3.11),無論透過別名、版本管理器或特定於所用發行版的工具,都必須清楚地知道在任何給定時間正在使用哪個二進位檔案。
路徑配置錯誤
路徑 (PATH)的正確配置不僅影響主 Python 可執行文件,還影響系統如何尋找與程式庫一起安裝的腳本、附加工具和二進位檔案。
如果隨意修改 PATH 變量,或者將 Python 安裝在非常規位置而沒有更新,則可能會出現看似無法解釋的問題:命令停止工作、庫「消失」或腳本以與預期不同的版本運行。
若要在 Windows 中檢查活動路徑,您可以啟動一個 echo %PATH% 從命令列檢查是否包含 Python 安裝資料夾。在其他系統(例如 Linux 或 macOS)上,請使用 echo $PATH持續調整這些路徑對於確保 Python 及其庫按預期運行至關重要。
在專業環境中,通常也建議依賴虛擬環境和版本管理工具來封裝依賴關係,而不要過度依賴全域系統配置。
PyPI 中的惡意軟體包和供應鏈攻擊
除了安裝錯誤和個別漏洞之外,還有一個影響整個生態系統的根本性問題:對 PyPI、npm 和 RubyGems 等套件管理器的信任度。 Python 也不例外,近年來,數千個惡意軟體包被添加到官方索引中。
在一次事件中,Python 套件索引 (PyPI)在發現與惡意軟體相關的安全漏洞後不久,被迫移除了大約 3.653 個軟體套件。這些軟體包包括未經授權的 CuPy 等庫版本,以及其他被複製或冒充的合法項目。
問題在於,許多開發者直接使用 PyPI將第三方函式庫整合到專案中,卻往往沒有仔細檢查匯入的程式碼。該系統嚴重依賴對庫作者和程式碼庫本身的信任,而這種信任可能被惡意攻擊者利用。
這類攻擊通常依賴以下技術: 搶注這涉及到上傳名稱與流行庫名稱非常相似的軟體包,利用名稱中的拼字錯誤或混淆。如果開發者在軟體包名稱中輸錯了標識符, pip install你可能在不知情的情況下安裝了損壞的版本。
在此次行動中偵測到的惡意軟體包中發現了 Cupy 的仿冒版例如 cupy-cuda112 (適用於 CUDA 11.2 的 CuPy)於 2021 年 2 月 25 日上傳,並於次日根據 PEP 541 中規定的回應策略被移除。在這種情況下,一位官方專案經理 Kenichi Maehashi 在發現問題後立即發出了警報。
這些襲擊的動機和實際影響
這事件有趣的地方在於,負責上傳可疑包裹的帳戶使用了「RemindSupplyChainRisks」這個名稱,這表明其目的可能更多是為了引起人們對開發鏈中安全風險的關注,而不是為了實施大規模的破壞性攻擊。
部分軟體包的評論中甚至包含一條警告訊息,指出其目的是為了提高人們對盲目信任軟體供應鏈所帶來的高風險的認識。即便如此,其真實意圖仍不完全明朗,部分原因是作者保持匿名,且留下的郵箱地址已失效。
Python 軟體基金會的基礎設施總監 Ee W. Durbin III 對暫停違規帳戶的有效性表示懷疑,他指出,創建一個新帳戶並以不同的身份繼續上傳軟體包非常容易。這凸顯了公共程式碼庫面臨的主要挑戰之一:對發佈內容的控制力有限。
惡意程式碼在軟體包中的自身行為 cupy-cuda112 它也不是特別複雜:基本上 向東京的 IP 位址 (101.32.99.28) 發送了一個 GET 請求 包括軟體包名稱。它沒有執行破壞性操作或部署更複雜的有效載荷,這進一步證實了它可能更像是一次“概念驗證”,而不是一次完全惡意的攻擊。
即便如此,有人可以一次上傳數千個軟體包,這些軟體包可以被合法用戶下載,並且程式碼可以在他們的系統上執行,這些事實清楚地表明,Python 生態系統的攻擊面非常廣泛。任何失誤,無論是設計上的、監管上的或是安全文化上的,都可能造成嚴重的後果。
開發人員和技術團隊的實用課程
無論是 NLTK 中的 CVE-2026-0848 等嚴重漏洞,還是在 PyPI 中檢測到的惡意軟體包或看似無害的安裝錯誤,都指向同一個方向:僅僅知道如何用 Python 編程是不夠的,你還必須了解代碼是如何分發的,依賴項是如何安裝的,以及每個設計決策會產生什麼影響。
對於任何專業使用 Python 的團隊來說,建立清晰的依賴管理策略至關重要:審查允許使用的庫,檢查其來源,監控已知漏洞,並避免在沒有進行最低限度程式碼審計的情況下引入來自未知作者的軟體包。
將安全性融入軟體開發生命週期也至關重要:從設計階段到部署,包括自動化測試以檢測不安全的版本、軟體成分分析 (SCA) 以及運行時環境的定期審查。
就個人而言,花時間徹底了解 pip、虛擬環境和環境變數的工作原理是值得的。這種基礎知識可以大大降低遇到諸如未解析的導入、版本衝突或無人能識別的幽靈安裝等令人沮喪的錯誤的可能性。
在現今Python的應用範圍極為廣泛,從小型個人腳本到關鍵任務型人工智慧系統、生產後端和商業分析工具,無所不包。因此,僅僅想當然地認為庫「開箱即用」而不考慮安全性,這種做法已經越來越不划算了。更謹慎和有意識地安裝、更新和檢查依賴項,是建立穩健環境和避免系統漏洞百出、無人知曉的後門之間的關鍵。

採取這種思維方式不僅有助於避免漏洞或惡意軟體,還能提高專案的整體品質:減少奇怪的故障,減少因安裝失敗而浪費的時間,並讓我們更有信心,確保在我們伺服器上運行的程式碼能夠完全按照預期執行操作,而不會超出預期。