- QNAP 安全中心集中管理審計、策略,並與防毒、反惡意軟體和 QuFirewall 集成,以加強 NAS 安全性。
- 檔案活動監控功能可以偵測典型的勒索軟體模式,並允許您定義閾值和自動回應。
- 基於區塊的快照和多版本備份是攻擊後完整還原資料的基礎。
- 正確配置通知和安全策略,可以根據家庭和企業環境調整保護等級。
如今保護NAS不再只依靠安裝防毒軟體然後祈禱好運。勒索軟體和新型惡意軟體會直接攻擊您的檔案、備份和設置,如果您的QNAP設備沒有做好防範,無論是在家庭還是企業環境中,都可能造成嚴重後果。
這時,QNAP 安全中心就派上用場了。它是 QTS 和 QuTS hero 的整合安全「大腦」,負責審核系統、監控文件活動、協調防毒、反惡意軟體和防火牆,並在檢測到任何異常情況時啟動自動防禦。此外,它還利用 NAS 快照功能,即使在遭受加密攻擊後也能幫助您恢復資料。
為什麼 QNAP NAS 是抵禦勒索軟體的關鍵
QNAP NAS 不僅僅是一個網路磁碟機:它是一個基於 Linux 的儲存平台,其設計比許多傳統的 Windows 系統更具彈性,旨在集中管理來自電腦、行動裝置、虛擬機器、容器、公有雲、SaaS 和檔案伺服器的資料。
從安全角度來看,NAS最大的優勢在於其備份和快照功能。 QNAP支援透過RTRR、rsync、FTP和CIFS/SMB進行備份和同步,以及將資料複製到其他NAS裝置或雲端,並在發生故障或遭受勒索軟體攻擊時快速恢復資料。
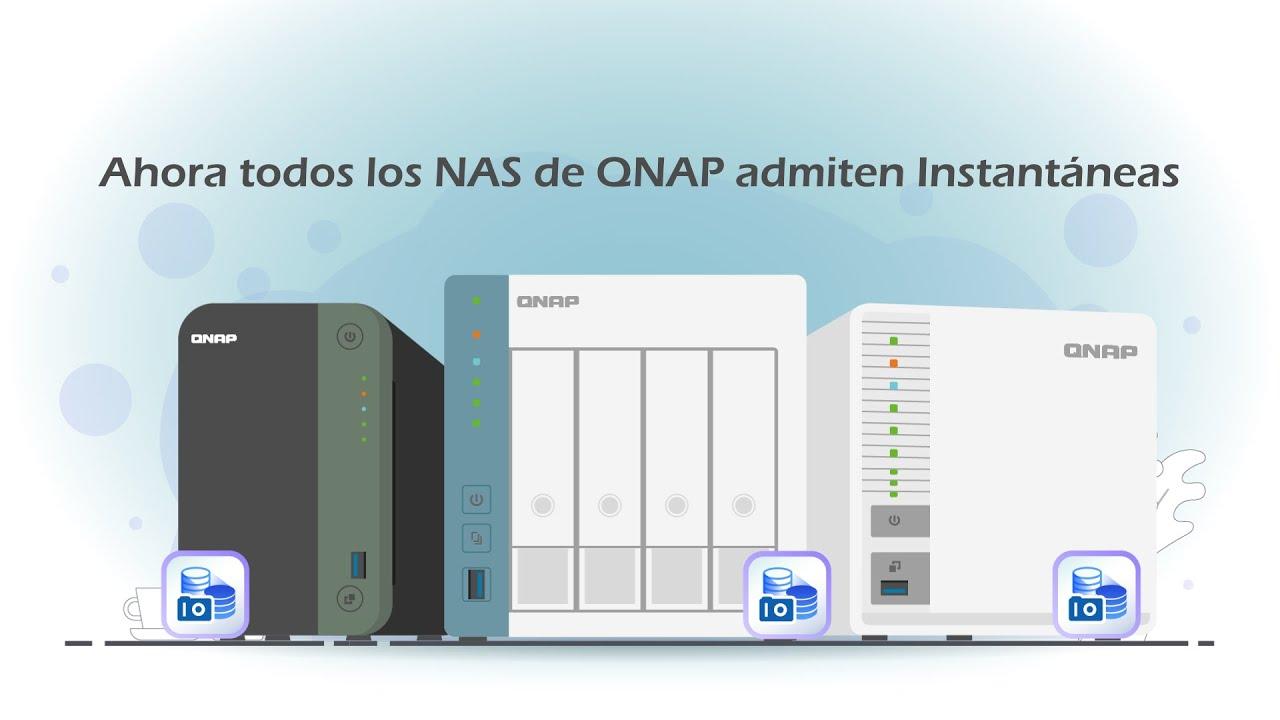
QNAP 快照發揮著至關重要的作用:它們是基於區塊的副本,獨立於檔案系統。即使檔案系統損壞或加密,這些快照仍然完好無損,使您能夠恢復到先前的狀態並還原未加密的檔案。
QNAP 本身就強調一種「安全準則」:檢查您的 NAS 是否支援快照功能,定期備份數據,並建立多個數據版本。這種傳統備份與快照結合的方式是抵禦勒索軟體的基礎,前提是您還需保持韌體更新並使用強密碼。
QNAP 安全中心是什麼?它在 NAS 中扮演什麼角色?
QNAP 安全中心是您 NAS 的中央網路安全控制台。它不僅僅是一款防毒軟體,更是一個控制面板,用於監控安全狀態、分析漏洞、管理策略以及協調各種保護工具。
它的目的有兩個:一是審核NAS的配置和狀態,二是當偵測到風險時,自動(或引導式)更改系統和磁碟區。因此,它不僅能發出“警告”,還能主動做出反應。
打開應用程式後,您會看到一個清晰的面板,其中包含幾個不同的模組:安全性檢查、防毒、惡意軟體清除和 QuFirewall。安全中心充當所有這些模組的“指揮者”,提供統一的視圖,並減少您在 QTS 或 QuTS hero 中搜尋不同選單所花費的時間。
介面設計相當簡潔:沒有太多花哨的功能,但提供了快捷鍵和詳細的說明。對於有一定經驗的家庭用戶來說,它很容易上手;對於企業環境而言,它提供的精細控制足以滿足嚴苛的安全策略要求。
需求、安裝與初步決策
要使用最新的安全中心功能,特別是針對勒索軟體的功能,您需要 QTS 5.2.0 或更高版本、QuTS hero h5.2.0 或 QuTScloud c5.2.0。在這些系統上,您可以從 QNAP 應用中心取得該應用程式。
操作很簡單:開啟應用程式商店,搜尋“Security Center”,然後安裝最新版本。如果您的 NAS 有多個儲存池,系統會提示您選擇要安裝應用程式的磁碟區。在繼續操作之前,建議您配置磁碟、RAID、磁碟區和共用資料夾,以確保審核過程有效。
值得注意的是,全新的進階文件活動監控功能目前處於測試階段。在某些機型上,您可能需要加入測試計畫才能體驗這些功能,不過 QNAP 正在逐步將其納入標準功能。
首次啟動安全中心時,會出現一個關鍵畫面:選擇基本安全性原則。這是一個重要的初始決策,因為它決定了將應用於您的配置的強制執行層級。
安全策略:基本、中級、進階和自訂
安全中心最初提供三種預先定義的安全性設定檔(基本、中級和高級),此外還可以根據具體情況建立自訂策略。
基本策略專為與互聯網隔離、位於無外部服務且包含非敏感資料的私有網路中的 NAS 設備而設計。它減少了警告和限制,適合那些優先考慮簡易性而非最高安全性的使用者。
對於使用 myQNAPcloud、媒體伺服器或安全遠端存取的「進階」家庭使用者而言,中階策略通常是最合理的選擇。它提高了檢查和建議的級別,但又不會過度限製網路功能。
進階策略透過減少某些功能和收緊規則來增強保護,更適合專業環境或 NAS 儲存關鍵資料且暴露於不太可靠的網路的公司。
如果以上方法都不符合您的需求,您可以定義自訂策略並啟用或停用特定規則。這樣,您就可以將非常嚴格的檢查與您實際需要的服務(例如特定的 HTTP 連接埠、Web 伺服器或根據您的喜好設定的通知)的例外情況結合起來。
安全檢查:帶有指導性操作的安全審計
審計流程的核心是安全檢查模組,該模組負責審查 NAS、評估風險並提出糾正措施建議。它是您選擇安全策略後的理想起點。
執行掃描時,系統會檢查網路設定、權限、活動服務、開放連接埠、管理員使用者、通知、存取策略以及其他影響 NAS 安全風險暴露程度的參數。根據硬體配置、磁碟數量、連線數和服務數量,掃描所需時間可能有所不同。
結果呈現方式非常清晰:一個整體安全評分以及按優先順序或嚴重程度排序的警報清單。每個警報都包含一段文字,解釋了正在發生的事情、風險所在以及對系統整體安全的影響。
最實用的功能是,安全中心會為每個檢測到的問題添加一個直接鏈接,指向相關的設定部分。這樣,您無需在 QTS 選單中浪費時間查找設置,即可直接跳到特定面板,並立即應用更改,既可以自動應用(如果提供此選項),也可以按照精靈進行操作。
如果您不想完全遵循所有建議,可以「跳過」某些警告。例如,您可以維護非標準的 HTTP 連接埠、使用符合特定需求的 Web 伺服器,或停用某些類型的通知。安全中心仍會發出警告,但您可以自行決定這種風險是否可以接受。
與 QuFirewall 防毒、反惡意軟體和防火牆集成
安全中心本身並不能創造奇蹟;只有與 QNAP 生態系統中的安全應用程式結合使用時,它才能真正發揮作用,而這些應用程式也可以透過其主介面進行管理。
系統內建免費的 ClamAV防毒軟體,足以滿足大多數使用者的需求。如果您需要更多功能,也可以升級到 McAfee,並購買付費授權或試用期。掃描可以設定排程任務或按需執行,您也可以決定如何處理偵測到的檔案:隔離或刪除。
此外,還有一個專門針對影響 NAS 本身的威脅的惡意軟體清除工具。雖然它看起來似乎與防毒軟體的功能重疊,但它們的重點不同:防毒軟體主要檢查對存取 NAS 的 Windows 系統或用戶端的影響,而反惡意軟體工具則針對可能破壞 QTS/QuTS hero 的檔案或腳本。
在應用中心的「安全」部分,您還可以找到QNAP 的整合式防火牆 QuFirewall。它的功能是根據 IP 位址、子網路、區域或預定義設定檔(基本保護、僅限子網路、受限安全性等)使用規則來控制進出 NAS 的流量。
對於高級分析,QuFirewall 可以啟用詳細的事件和資料包捕獲,這更適合網路管理員或企業場景,在這些場景中需要調查入侵嘗試或攻擊模式。
監控異常檔案活動:對抗勒索軟體的關鍵
Security Center 真正有別於傳統防毒軟體的地方在於其檔案活動監控功能。此功能專門用於偵測典型的勒索軟體行為和其他大量修改檔案的攻擊。
這個方法很簡單,但非常有效:系統會分析您選擇的捲和共用資料夾中的檔案活動,並在一個最小參考週期(大約七天)後建立「正常」的變化模式。從那時起,任何異常的峰值都會被視為可疑。
目前,此功能可讓您同時監控最多 20 個資料來源(包括共用磁碟區和資料夾)。在「安全中心」面板中,您可以選擇要密切監控的區域:關鍵文件儲存、公司專案、內部備份等。
在每個資料來源的設定中,您可以調整活動閾值,並查看顯示不同時段檔案變更次數的圖表。低於某個閾值時,系統會認為一切正常;超過該閾值時,系統會發出警報。
偵測主要依賴統計短時間內名稱變更、修改和大量寫入操作的數量——這正是勒索軟體開始加密整個目錄時通常會發生的情況。惡意軟體無需透過特徵碼識別;真正暴露攻擊的是資料的異常行為。
針對可疑峰值的閾值、警報和自動響應措施
對於每個受監控的磁碟區或資料夾,安全中心允許您定義兩個閾值等級:中和高。當活動超過任一閾值時,即可觸發不同類型的警報,更重要的是,還能自動回應。
實際上,您可以建立類似這樣的機制:「如果活動量超過這個平均值,就發出警報;如果達到這個高值,就採取保護措施。」這種雙層系統可以減少誤報,並使您能夠在資料危機爆發之前檢測到異常行為。
在每個閾值處,都有一個「選擇操作」的選項。在該選單中,您可以根據情況的嚴重程度選擇三種主要回應方式進行組合:
- 暫停已排程的快照如果繼續產生已加密或已損壞資料的快照,只會儲存無法使用的版本。停止該計劃可以避免用錯誤副本覆蓋有效的快照。
- 將磁碟區或資料夾切換到唯讀模式這是一個非常有效的措施 阻止勒索軟體加密文件透過阻止寫入,惡意軟體無法再修改數據,從而讓您有時間進行調查並從快照或外部備份中恢復。
- 建立共享資料夾的新快照此操作會在警報觸發的瞬間產生快照。它可以作為攻擊前狀態的記錄(如果觸發得早),也可以作為恢復的參考資料。
除了這些常規操作之外,您還可以更進一步,監控磁碟區中的特定目錄,並為其設定單獨的警報和回應。當您有特別關鍵的區域(例如資料庫、會計或生產項目)並且需要更高級別的監控時,此功能非常有用。
通知和警報管理:選項眾多,但需要一些學習時間。
僅靠偵測而不發出通知意義不大,因此安全中心配備了一個相當靈活的警報系統,儘管它起初可能並不總是那麼直觀。其理念是,您無需整天連接到 NAS 控制面板,即可快速收到問題通知。
設定過程包括兩個步驟:選擇通訊管道和定義要傳送的警報類型。對於家庭用戶而言,通常的做法是使用電子郵件,如有必要,還可以透過 Qmanager 行動應用程式接收推播通知。
在專業環境或擁有多個 NAS 設備的情況下,QNAP 提供與其跨平台自動化平台 Qmiix 的整合。透過 Qmiix,您可以將警報同步到 Slack、Microsoft Teams、Zoom,甚至(在一段時間內)Skype,還可以建立涉及其他應用程式和服務的更複雜的工作流程。
如此豐富的管道意味著通知介麵包含相當多的選項、欄位和參數,乍看之下可能會讓人眼花撩亂。不過,要掌握基本功能,只需設定您的電子郵件即可;如果您想要更即時的通知,可以使用行動裝置上的 Qmanager 應用程式。
在安全性至關重要的場景中,強烈建議仔細定義哪些事件應該產生警報(策略變更、惡意軟體偵測、檔案活動激增、防火牆封鎖等)以及將警報指向哪些責任方,以避免過多的噪音和缺少關鍵警告。
QNAP備份和快照最佳實踐
除了安全中心提供的所有功能外,QNAP 還堅持採用可靠的備份和快照管理策略,作為防止資料遺失和勒索軟體攻擊的第一道防線。
QNAP 通常建議的「三步驟計劃」非常合理:確認您的 NAS 支援快照功能,設定定期備份計劃,並使用快照維護多個版本。這樣,如果某個版本受到加密或大規模資料擦除的影響,您可以恢復到先前的版本。
基於區塊的快照還有另一個重要優勢:它們節省空間,並允許您快速將系統和檔案還原到特定時間點。這不僅可以恢復單一檔案;您還可以在遭受攻擊後撤銷 NAS 資料結構的深度變更。
在連接性方面,QNAP 支援將資料備份到其他 NAS 設備、FTP 伺服器、公有雲甚至 SaaS 服務。這符合經典的 3-2-1 備份原則(資料三份副本,分別儲存在兩個不同的儲存裝置上,至少一份異地備份),該原則仍然是抵禦安全事件的最佳方法之一。
透過將這些工具與安全中心有效結合,您可以實現「縱深防禦」方法:早期檢測、攻擊遏制、維護健康的備份以及在所有其他方法都失敗時進行敏捷恢復。
QNAP 安全中心的整個生態系統,包括配置審計、防毒和反惡意軟體整合、QuFirewall 防火牆、文件活動監控和靈活的通知系統,使 NAS 能夠更好地應對勒索軟體和當前威脅。結合配置完善的快照、定期備份和良好的使用習慣(韌體更新、強密碼和受控的網路存取),永久性災難的風險將大幅降低,讓您無論在家還是在辦公室都能安心入睡。