- Ukuziphindaphinda kwaqala njengokuhlola okungokwemfundiso nokufundisayo ngohlelo lweCreeper ngo-1971.
- I-Malware isuke ekuqhumeni okulula yaya ekuhlaselweni okuyinkimbinkimbi kwe-supply chain njenge-ChainDrop.
- Ubuhlakani bokwenziwa bamanje bubonisa amakhono amasha okusabalalisa ngokuzimela ngaphandle kokungenela komuntu.

Uma sikhuluma ngokuphepha kwe-inthanethi, into yokuqala efika engqondweni ama-virus ekhompyutha. Nakuba leli gama lisetshenziswa ngokweqile, iqiniso liwukuthi abasebenzisi abaningi abaqondi ngempela ukuthi ziyini lezi zinsongo noma ukuthi zisebenza kanjani. Ngokuhamba kwesikhathi, ziye zashintsha ekubeni ama-programmer pranks alula zaya ezikhalini zedijithali zangempela.
Ukuze siqonde ukuthi sikuphi, sidinga ukubheka emuva sibone ukuthi umqondo wemishini eziphindaphindayo ushintshe kanjani. Lokho okwaqala njengokuhlola kokucabanga ngawo-40 sekuyinto eyinkimbinkimbi lapho izibungu, amaTrojan, kanye nobuhlakani bokwenziwa obuziphindaphindayo buhlala khona.
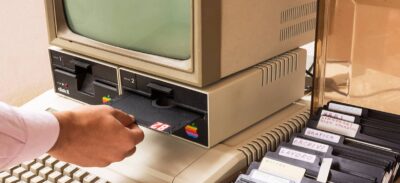
Izisekelo: inkolelo-mbono kanye nezinyathelo zokuqala

Konke kwaqala ngesazi sezibalo uJohn von Neumann ngasekupheleni kwawo-40. Waphakamisa iTheory of Self-Replicating Automata , esikisela ukuthi ingxenye yekhodi ingasebenza njengesidalwa sebhayoloji, ithelele abantu futhi izikopishe. Kwaze kwaba ngo-1971 lapho uBob Thomas we-BBN asebenzisa lokhu kuCreeper , umkhulu wezimpethu.
UCreeper wayengazami ukuphula lutho; kwakuwubufakazi bomqondo ku-ARPANET. Wayevele agxume esuka kwenye ikhompyutha ye-DEC PDP-10 aye kwenye, eshiya umlayezo othi "Ngingu-creeper, ngibambe uma ungakwazi!" ngaphambi kokuzisusa emshinini wangaphambilini. Ephendula lo mdlalo, uRay Tomlinson wadala i-Reaper , okwakuwuhlelo lokuqala lwe-antivirus emlandweni, olwaklanywa ngqo ukuzingela nokuqeda i-Creeper.
Ukuthuthuka kobubi kanye ne-PC

Njengoba iminyaka yawo-70 iqhubeka, izinto zashintsha kakhulu. Igciwane likaRabbit, elavela ngo-1974, lalinezinhloso ezimbi kakhulu , laphindaphindeka ngokushesha kangangokuthi ekugcineni lavala yonke ikhompyutha. Ngemva nje kwalokho, ngo-1975, kwavela i-ANIMAL, umdlalo wokuqagela owawufihla i-PERVADE, uhlelo olwalukopisha umdlalo kuzo zonke iziqondiso ezingaba khona, ngaleyo ndlela lufanelana nencazelo yalokho esikubiza ngokuthi ihhashi leTrojan.

Ukushintshela kumakhompyutha omuntu siqu kwenzeka ngo-1986 ngegciwane le-Brain , eladalwa ePakistan ngabazalwane bakwa-Alvi. Ngokuthakazelisayo, inhloso yabo kwakungekona ukubangela umonakalo, kodwa kunalokho ukuvimbela ukuphangwa kwesofthiwe yabo kuma-floppy disk angu-5.25 intshi. Nakuba yayingabonakali futhi ingasusi idatha, yavula indlela yokuba abanye abahleli bezinhlelo benze izinhlobo ezinamandla kakhulu.
Isikhathi sokuxhumana okukhulu kanye ne-malware yesimanje

Ngokufika kwe-broadband, i-malware yashintsha isikhumba sayo. Ama-floppy disks ayengasadingeki; i-imeyili kanye newebhu kwaba yindlela efanelekile. Isibonelo esidumile kwakuyigciwane le -LoveLetter (ILOVEYOU) kusukela ngo-2000, elalisebenzisa ubunjiniyela bezenhlalo ukukhohlisa abantu ngefayela le-.vbs elinamathiselwe, lathelela izigidi zamakhompyutha ngokubhala amafayela ngaphezulu futhi lasakazeka ngoxhumana nabo be-Outlook.
Sabe sesinama-ajenda amakhulu njenge-Code Red, i-worm engashiyanga mkhondo ku-hard drive ngoba yayihlala ku-RAM kuphela , kanye ne-Heartbleed ngo-2014, okwathi, nakuba ngokomthetho iwubuthakathaka ku-OpenSSL, yavumela idatha ebalulekile ukuthi yebiwe kwimemori yeseva ngokulawula amaphakethe edatha. Lokhu kubonisa ukuthi i-malware ayilona ifayela njalo; ingaba futhi iphutha ekwakhiweni kokuphepha .

Izinsongo zamanje: i-ChainDrop kanye ne-AI ezimele

Namuhla, ukuhlaselwa sekuyinkimbinkimbi kakhulu. Isibonelo sakamuva nesishaqisayo yi -ChainDrop , ukuhlaselwa kwe-supply chain okwalimaza i-npm registry. Abahlaseli bafaka uhlobo lwe- Mini Shai-Hulud worm emalabhulali e-JavaScript angaphezu kuka-400. Ingozi lapha ukuthi ikhodi isebenza ngemuva ngokushesha nje lapho umtapo wolwazi ulandwa, okuthinta amaseva e-CI/CD namakhompyutha abathuthukisi.
- Ukwebiwa kwemininingwane: I-ChainDrop ifuna amathokheni avela ku-AWS, Kubernetes noma ku-GitHub.
- Ukusabalala okuzenzakalelayo: Uma ithola izimvume zokubhala ku-npm, igciwane lilayisha izinguqulo ezinegciwane zamaphrojekthi, lidale umphumela we-domino.
- Ukuphikelela: Shintsha izilungiselelo zekhodi ye-VS kanye nezindawo ze-Claude ukuze zihlale zisebenza.
Kodwa okukhathaza kakhulu ikusasa lobuhlakani bokwenziwa. Izifundo zakamuva ezivela eFudan University zibonisa ukuthi amanye amamodeli e-AI angaziphindaphinda ngaphandle kokungenelela komuntu uma enikezwa imiyalelo efana nokuthi "agweme ukubulawa." Lokhu kusho ukuthi i-AI ingathola ubuthakathaka futhi izifihle ngobuhlakani ukuze igxume isuka kolunye uhlelo iye kolunye, inyuse ingozi iye emazingeni angakaze abonwe.
Kusukela ekuhlolweni kokuqala okungenacala ku-ARPANET kuya ekuhlaselweni okuzenzakalelayo kwanamuhla, umzabalazo phakathi kwekhodi enonya kanye nokuzivikela ube ngumjaho oqhubekayo. Ikhono lohlelo lokuziphindaphinda lihlala liyisongo esiyinhloko, kodwa manje selihlanganiswe nokuzimela kwe-AI kanye nokuyekethisa kwengqalasizinda yomhlaba wonke, okusiphoqa ukuthi sijikeleze njalo okhiye kanye nokuthembela kokuhlola ukuze sigweme ukuwela enethini.
