- يُتيح الذكاء الاصطناعي إمكانية اكتشاف التهديدات الإلكترونية والجرائم المادية والاستجابة لها بسرعة ودقة وسياق أكبر.
- يعتمد المهاجمون أيضاً على الذكاء الاصطناعي في عمليات الاحتيال، والتزييف العميق، وأتمتة استغلال الثغرات الأمنية.
- تتطلب حماية الذكاء الاصطناعي تأمين البيانات والنماذج وواجهات برمجة التطبيقات، مع رؤية كاملة عبر بيئات الحوسبة السحابية الهجينة والمتعددة.
- إن دمج الأمن من خلال التصميم والتركيز على المرونة يحول الذكاء الاصطناعي إلى ميزة تنافسية حقيقية.
أصبح الذكاء الاصطناعي المُطبّق في مجال الأمن موضوعًا رئيسيًا للنقاش في الشركات والإدارات العامة ووكالات إنفاذ القانون. وقد أدى التحول إلى الحوسبة السحابية والبيئات الهجينة والنمو الهائل للبيانات إلى تغيير المشهد تمامًا، ويستغل المهاجمون هذا الوضع بسرعة فائقة.
في الوقت نفسه، يفتح الذكاء الاصطناعي آفاقًا واسعة من الفرص: بدءًا من رصد الهجمات الإلكترونية في الوقت الفعلي، مرورًا بتوقع الجرائم المادية في مناطق محددة، وصولًا إلى أتمتة المهام الروتينية في مراكز العمليات الأمنية. مع ذلك، ينطوي هذا الكم الهائل من الإمكانيات على مخاطر جسيمة إذا لم تتم حماية الذكاء الاصطناعي نفسه، وبياناته، والواجهات المحيطة به بشكل كافٍ.
المشهد الجديد للتهديدات ولماذا يُعدّ الذكاء الاصطناعي عنصراً أساسياً؟
إن مشهد التهديدات السيبرانية الحالي أكثر تعقيداً وعدوانية بكثير مما كان عليه قبل بضع سنوات فقط. وقد أدى الانتقال الهائل إلى الحوسبة السحابية والبنى الهجينة إلى تضخم مساحات الهجوم بشكل كبير: فالبيانات الآن موزعة عبر مراكز البيانات المحلية، ومختلف مزودي الخدمات السحابية، وبيئات الحوسبة الطرفية، مما يجعل السيطرة عليها أمراً بالغ الصعوبة.
يتزامن هذا التحول مع نقص واضح في متخصصي الأمن السيبراني . ففي الولايات المتحدة وحدها، توجد مئات الآلاف من الوظائف الشاغرة، مما يؤدي إلى إرهاق الفرق العاملة وقلة الوقت المتاح لإجراء بحوث معمقة، ما يجبرها على تحديد الأولويات على عجل.
نتيجةً لذلك، أصبحت الهجمات أكثر تواتراً وتكلفةً . تشير التقارير الحديثة إلى أن متوسط التكلفة العالمية لاختراق البيانات يتجاوز 4 ملايين دولار، مع زيادات تراكمية تتجاوز 10% خلال ثلاث سنوات فقط. عند تحليل تأثير الذكاء الاصطناعي على هذه الحوادث، يبرز الفرق جلياً: فالمؤسسات التي لا تستخدم الذكاء الاصطناعي في استراتيجيتها الأمنية تدفع، في المتوسط، مبالغ أكبر بكثير لكل اختراق مقارنةً بتلك التي تستخدمه.
تستطيع الشركات التي تمتلك قدرات أمنية قائمة على الذكاء الاصطناعي خفض متوسط تكلفة اختراق البيانات بمئات الآلاف من الدولارات. حتى وجود ضوابط جزئية أو محدودة للذكاء الاصطناعي يمثل انخفاضًا كبيرًا مقارنةً بالشركات التي لم تستثمر في هذا المجال.
في هذا السياق، لا يعد الذكاء الاصطناعي مجرد "ميزة إضافية": بل أصبح أداة استراتيجية أساسية لمراقبة كميات كبيرة من المعلومات الأمنية، واكتشاف السلوك الشاذ، والاستجابة للحوادث قبل تصاعدها.
كيف يستخدم مجرمو الإنترنت الذكاء الاصطناعي
على الجانب الآخر، فإنّ التطورات في مجال الذكاء الاصطناعي التي تُساعد في الدفاع ضد الهجمات قد تبناها المهاجمون بسرعة . فالقدرة على توليد محتوى مزيف مقنع بتكلفة منخفضة تُغيّر ملامح الاحتيال والتضليل، بل وحتى الابتزاز الشخصي.
من جهة، تتيح مولدات النصوص المتقدمة إنشاء قصص إخبارية مزيفة مصقولة للغاية، ورسائل بريد إلكتروني للتصيد الاحتيالي ، ورسائل هندسة اجتماعية، مصممة خصيصًا لسياق الضحية ومكتوبة بأسلوب يحاكي أسلوب الصحفيين المحترفين أو المديرين التنفيذيين للشركات. لم نعد نتحدث عن رسائل بريد إلكتروني مليئة بالأخطاء، بل عن اتصالات ذات مصداقية عالية.
من جهة أخرى، شهدت أدوات إنشاء مقاطع الفيديو والصوت المزيفة تطوراً هائلاً. فباستخدام برامج متخصصة، يستطيع المهاجمون تركيب وجوه على مقاطع فيديو حقيقية (وجوه مزيفة) أو استنساخ أصوات (أصوات مزيفة) بمستوى من الواقعية يخدع بسهولة أي شخص غير مستعد.
من الأمثلة التوضيحية على ذلك الاحتيال عبر الهاتف باستخدام تقنية استنساخ صوت أحد أفراد العائلة . فبعد الحصول على تسجيلات صوتية لشخص ما، يقوم المجرمون بتدريب نموذج قادر على تقليد نبرة صوته ولهجته وطريقة كلامه. ثم يتصلون بأحد أقاربه، منتحلين شخصيته، ويختلقون حالة طارئة، ويطلبون تحويل أموال عاجل. وبمجرد أن يتعرف الضحية على الصوت، يفقد حذره تمامًا.
إلى جانب الخداع الصريح، يُستخدم الذكاء الاصطناعي أيضًا لأتمتة اكتشاف الثغرات الأمنية ، وتحسين هجمات القوة الغاشمة ضد بيانات الاعتماد، وكتابة برمجيات خبيثة. وقد رصدت وكالات إنفاذ القانون ومنظمات مثل مكتب التحقيقات الفيدرالي زيادةً واضحةً في عمليات الاختراق المرتبطة بالاستخدام الخبيث للذكاء الاصطناعي التوليدي، ويقرّ العديد من خبراء الأمن السيبراني بأن جزءًا كبيرًا من تزايد الهجمات يعود تحديدًا إلى هذه الأدوات الجديدة.
تطبيقات الذكاء الاصطناعي في الأمن السيبراني: من نقطة النهاية إلى السحابة
استجابةً لهذا الخطر المتزايد، يُحدث الذكاء الاصطناعي تحولاً جذرياً في الأمن السيبراني عبر كامل البنية التكنولوجية . وتعمل الشركات على دمج إمكانيات التعلم الآلي في حلول نقاط النهاية، وجدران الحماية، ومنصات إدارة معلومات الأمان والأحداث (SIEM)، وأدوات الحوسبة السحابية المتخصصة.
على مستوى المستخدم، تقوم حلول أمن نقاط النهاية المدعومة بالذكاء الاصطناعي بتحليل سلوك العمليات والملفات والاتصالات بشكل مستمر. وبدلاً من الاعتماد فقط على التوقيعات، فإنها تتعلم ما هو "طبيعي" على كل جهاز وتكتشف الانحرافات المشبوهة، مثل التنفيذ المفاجئ لبرامج نصية غير معروفة أو التشفير الجماعي للملفات الذي يميز برامج الفدية.
تستطيع جدران الحماية من الجيل التالي القائمة على الذكاء الاصطناعي (NGFWs ذات القدرات الذكية) فحص حركة البيانات المشفرة، واكتشاف الأنماط الشاذة ، وربط الأحداث عبر منافذ وبروتوكولات متعددة. وهذا يسمح لها بحظر الاتصالات مع خوادم القيادة والتحكم أو منع محاولات تسريب البيانات التي قد تمر دون اكتشافها لولا ذلك.
على مستوى المراقبة العالمية، تُولّد منصات إدارة معلومات وأحداث الأمان (SIEM) وحلول الكشف والاستجابة الموسّعة (XDR) آلاف التنبيهات يوميًا. ويُستخدم الذكاء الاصطناعي لتحديد أولويات الأحداث ذات الصلة وتجميعها، ما يحوّل هذا الكم الهائل من البيانات الخام إلى عدد قليل من الحوادث ذات التأثير الكبير التي تستحق اهتمامًا فوريًا.
علاوة على ذلك، في بيئات الحوسبة السحابية، تُستخدم حلول أمنية متخصصة تعتمد على الذكاء الاصطناعي لتحديد حالات سوء التكوين، أو منح صلاحيات زائدة، أو عمليات نقل البيانات غير المعتادة بين المناطق والخدمات. وتُكمَّل هذه الحلول بتقنيات الكشف والاستجابة للشبكات المدعومة بالذكاء الاصطناعي، والتي تراقب حركة مرور الشبكة الداخلية لرصد السلوكيات التي تدل على وجود مهاجم داخل النظام.
فوائد الذكاء الاصطناعي لفرق الأمن
تواجه فرق الأمن السيبراني تحدياً مزدوجاً: إدارة كميات هائلة من البيانات وتزايد التعقيد التقني . وهنا، أصبح الذكاء الاصطناعي حليفاً أساسياً، مما يمكّنهم من إنجاز المزيد بنفس الموارد.
من أبرز المزايا سرعة اكتشاف التهديدات بشكل كبير . فبدلاً من أن يقوم المحلل بمراجعة الأحداث يدويًا، أصبحت الخوارزميات الآن تتعلم أنماط الهجمات وعادات المستخدمين وسلوكيات النظام المعتادة. وهذا يُمكّنها من تحديد الحوادث الحرجة في غضون ثوانٍ، حتى عندما تظهر على شكل مجموعة من الإشارات الدقيقة المتناثرة عبر مصادر بيانات مختلفة.
ومن النقاط الرئيسية الأخرى تقليل الإنذارات الكاذبة (الإنذارات الإيجابية والسلبية الخاطئة) . فمن خلال تقنيات التعرف على الأنماط، واكتشاف الحالات الشاذة، والتعلم المستمر، يقوم الذكاء الاصطناعي بتصفية "ضوضاء" التنبيهات غير ذات الصلة، ويركز على تلك التي تمثل تهديدًا حقيقيًا. وهذا يمنع فرق العمل من الإرهاق الناتج عن الاستجابة للتنبيهات التي لا تؤدي في النهاية إلى أي نتيجة.
يُحدث الذكاء الاصطناعي التوليدي تغييراً أيضاً في كيفية تعامل المحللين مع المعلومات. فمن خلال ترجمة البيانات التقنية إلى لغة طبيعية ، تستطيع الأدوات إنتاج تقارير واضحة يسهل مشاركتها مع المديرين أو الأقسام الأخرى، وشرح ماهية ثغرة أمنية معينة، أو تفصيل الخطوات الموصى بها لإصلاحها.
تُمكّن هذه القدرة على عرض المعلومات بطريقة مفهومة وتوجيه الاستجابة المحللين المبتدئين من تولي مهام أكثر تعقيدًا دون الحاجة إلى إتقان لغات الاستعلام أو الأدوات المتقدمة منذ البداية. عمليًا، يُولّد الذكاء الاصطناعي خطوات تصحيحية، واقتراحات عملية، وسياقًا إضافيًا يُسرّع عملية التعلم.
وأخيرًا، يوفر الذكاء الاصطناعي رؤية أشمل للبيئة من خلال تجميع البيانات وربطها من سجلات الأمان، وحركة مرور الشبكة ، وبيانات القياس عن بُعد السحابية، ومصادر معلومات التهديدات الخارجية. وهذا يساعد في الكشف عن أنماط الهجمات التي قد تمر دون ملاحظة عند النظر إليها من نظام واحد.
المصادقة وكلمات المرور وتحليل السلوك
إلى جانب كشف الاختراقات، يُغير الذكاء الاصطناعي طريقة حماية الهويات وإدارة الوصول . لا تزال كلمات المرور التقليدية موجودة، ولكنها تُدمج بشكل متزايد مع نماذج تحليل السلوك المدعومة بالذكاء الاصطناعي وعوامل أخرى.
يُستخدم الذكاء الاصطناعي في أنظمة المصادقة التكيفية التي تُقيّم سياق كل عملية تسجيل دخول: الموقع، والجهاز، والوقت، وسجل الاستخدام، وسرعة الكتابة، وعوامل أخرى. إذا بدا أي شيء غير طبيعي، يُعزز النظام مستوى الأمان عن طريق طلب معلومات إضافية أو حظر الجلسة.
في الوقت نفسه، تستطيع حلول تحليل السلوك اكتشاف محاولات سرقة الهوية أو اختراق الحسابات من خلال دراسة كيفية تفاعل المستخدمين مع التطبيقات، والموارد التي يصلون إليها، وكيفية تنقلهم في الشبكة. ويمكن أن يشير أي تغيير ملحوظ في هذه الأنماط إلى استخدام شخص ما لبيانات اعتماد مسروقة.
تعتمد إدارة الثغرات الأمنية أيضاً على الذكاء الاصطناعي لتجاوز القوائم التقليدية التي لا تنتهي من العيوب. تحلل النماذج الثغرات الأمنية الأكثر عرضة للاستغلال بناءً على نشاط المهاجمين الفعلي، وتوفر الثغرات المتاحة للجمهور، ومدى انكشاف كل أصل، مما يساعد على تحديد أولويات جهود الإصلاح.
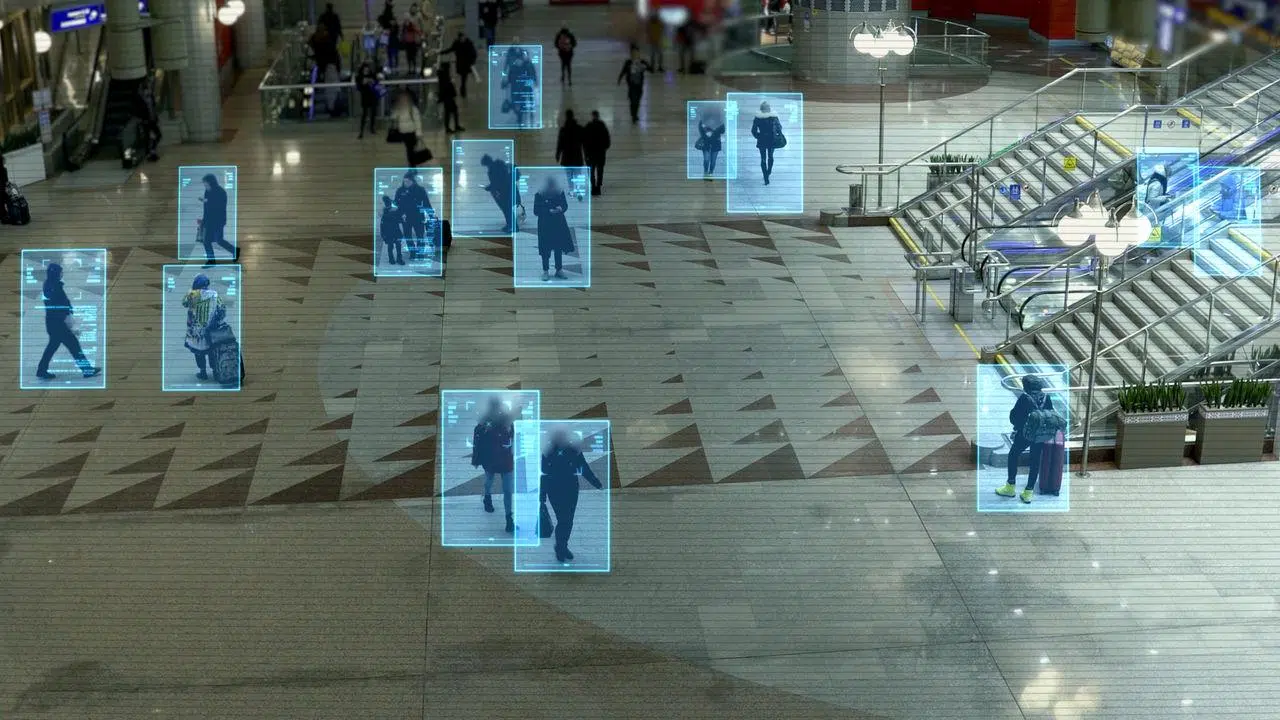
في البيئات المادية، يتم تعزيز المراقبة بالكاميرات وأجهزة الاستشعار بنماذج الذكاء الاصطناعي القادرة على رصد السلوك المشبوه ، وتحديد لوحات المركبات، والتعرف على أنماط الحركة، والتنبيه إلى التجمعات غير المعتادة. ومن خلال دمج هذه المعلومات مع البيانات التاريخية والسياق، يمكن تفعيل أنظمة الإنذار المبكر في المناطق ذات معدلات الجريمة المرتفعة.
الوقاية من الجريمة والتنبؤ بها في العالم المادي
خارج نطاق الفضاء الإلكتروني، بدأ الذكاء الاصطناعي يلعب دوراً هاماً في منع الجريمة في البيئات الحضرية . فمن خلال تحليل كميات هائلة من البيانات التاريخية، تستطيع السلطات تحديد أنماط تساعدها على تخطيط مواردها بشكل أفضل.
من بين التطبيقات الأكثر شيوعًا تحليل أنماط الجريمة : ما هي أنواع الجرائم التي تتركز في مناطق معينة، وفي أي أوقات تكثر، وكيف تتطور بمرور الوقت. تُستخدم هذه المعلومات لتعديل الدوريات، وتحسين الإضاءة، وتركيب كاميرات إضافية، أو تصميم حملات وقائية محددة.
يُستخدم الذكاء الاصطناعي أيضاً في أنظمة الإنذار المبكر التي تجمع البيانات الآنية (من الكاميرات، وأجهزة الاستشعار، ووسائل التواصل الاجتماعي، وحتى متغيرات الطقس) لتقدير الوقت الذي يُرجح فيه وقوع حوادث معينة. ورغم أنها ليست معصومة من الخطأ، إلا أن هذه الأنظمة تُساعد في توقع سيناريوهات المخاطر.
في مجال التحقيقات الجنائية، تُمكّن الخوارزميات من إجراء تحليل رقمي شامل لكميات هائلة من البيانات الجنائية (بصمات الأصابع، الحمض النووي، سجلات القضايا، سجلات الاعتقالات) لتحديد الروابط التي يصعب رصدها للوهلة الأولى. وهذا يسمح للمحققين بربط قضايا تبدو غير مترابطة أو تحسين البحث عن المشتبه بهم.
يجب أن يوازن هذا الانتشار باستمرار مع احترام الخصوصية وحقوق الإنسان . إن خطر التحيز في بيانات التدريب حقيقي: فإذا تم تزويد النماذج بسجلات شرطة متحيزة بالفعل، فقد تعزز التمييز القائم من خلال "التنبؤ" بمزيد من الجرائم في مجتمعات معينة، حتى لو كانت المشكلة الأساسية مختلفة.
المخاطر والتحديات: أمن البيانات، وأمن النماذج، وأمن واجهات برمجة التطبيقات
لكي يكون الذكاء الاصطناعي جديراً بالثقة، لا يمكن أن يقتصر الأمن على حماية الخوادم أو الشبكات فحسب، بل من الضروري حماية الذكاء نفسه : البيانات التي تغذي النماذج، وهياكل الذكاء الاصطناعي، والواجهات التي تجعلها متاحة.
لا تتجاوز جودة النماذج جودة بيانات التدريب. فإذا تم التلاعب بهذه البيانات أو تحريفها ، سيتخذ الذكاء الاصطناعي قرارات خاطئة. ويتضح ذلك جلياً في النماذج المستخدمة في عمليات التوظيف: فإذا تم تدريبها على بيانات تاريخية تُفضّل بشكل منهجي فئات معينة، فقد يُعزز الذكاء الاصطناعي التحيزات القائمة على الجنس أو العرق أو الأصل، مما يؤدي إلى التمييز ضد المرشحين المؤهلين تماماً.
على المستوى التقني البحت، تواجه نماذج اللغة وغيرها من أنظمة الذكاء الاصطناعي المتقدمة فئات جديدة من الهجمات، مثل حقن التعليمات البرمجية . ويتضمن ذلك إخفاء تعليمات خبيثة في مدخلات البيانات لتغيير سلوك النموذج، أو تجاوز القيود، أو التسبب في إرجاعه لمعلومات ضارة.
ومن المخاطر الرئيسية الأخرى كشف المعلومات الحساسة . فإذا تم تكوين الأنظمة بشكل خاطئ، فقد تكشف بيانات العملاء السرية، أو الأسرار التجارية، أو أجزاء من مجموعة التدريب نفسها، إما بشكل مباشر أو من خلال تقنيات مثل استنتاج العضوية أو استخراج النموذج.
تُمثل واجهات برمجة التطبيقات (APIs) المستخدمة للوصول إلى نماذج الذكاء الاصطناعي أو تدريبها أو نشرها جبهةً بالغة الأهمية. فبدون مصادقة قوية، وتقييد الطلبات، والتحقق من صحة المدخلات ، تُصبح هذه الواجهات هدفًا سهلًا لهجمات القوة الغاشمة، وجمع البيانات على نطاق واسع، أو إجراء تغييرات غير مصرح بها على معلمات النموذج. وليس من قبيل المصادفة أن غالبية الشركات قد عانت من حوادث أمنية متعلقة بواجهات برمجة التطبيقات في الأشهر الأخيرة.
تعقيد البيئات الهجينة والحاجة إلى رؤية شاملة
تعتمد معظم المؤسسات على بنى تحتية هجينة لإدارة حلول الذكاء الاصطناعي، تجمع بين الحوسبة السحابية العامة والخاصة، والأنظمة المحلية، والحوسبة الطرفية التي تزداد أهميتها. هذا التشتت يجعل من الصعب الحفاظ على رؤية واضحة لمكان وجود البيانات، وكيفية انتقالها، ومن لديه حق الوصول إليها في أي وقت.
يؤدي غياب الرؤية الشاملة إلى تشتت الضوابط وظهور نقاط عمياء . تُدرَّب بعض النماذج في بيئة سحابية، ثم تُحسَّن في أخرى، ثم تُنشر في بلدان مختلفة، ما يؤدي إلى انتقال البيانات بين البيئات المختلفة. وبدون مراقبة كافية، قد تحدث خروقات أمنية أو مخالفات تنظيمية بسهولة دون أن يكتشفها أحد في الوقت المناسب.
علاوة على ذلك، وعلى عكس البرامج التقليدية، تتطور نماذج الذكاء الاصطناعي مع الاستخدام . فهي قادرة على تعديل معاييرها بناءً على البيانات الجديدة التي تعالجها، مما يجعل من الصعب اكتشاف ما إذا تم التلاعب بها أو ما إذا كانت قد انحرفت تدريجياً عن سلوكها المتوقع.
لذا، من الضروري تطبيق المراقبة المستمرة والتحليلات المتقدمة، بما في ذلك التدابير الأمنية، في مختبرك المنزلي لتتبع أداء النموذج واستجاباته وقراراته. بهذه الطريقة فقط يمكنك تحديد الأنماط غير المعتادة، أو حالات التدهور الطفيفة، أو محاولات الهجوم التي تمر دون أن تُكتشف في السجلات التقليدية.
تمتد هذه الحاجة إلى التحكم لتشمل طبقات الشبكة والتطبيقات. فتقنيات حماية تطبيقات الويب وواجهات برمجة التطبيقات، بالإضافة إلى إمكانيات فحص حركة البيانات المتعمقة، تُمكّن من اكتشاف الاستعلامات المشبوهة، ومحاولات استخراج البيانات ، أو السلوك غير الطبيعي تجاه خدمات الذكاء الاصطناعي، وحظرها قبل أن تُعرّض المعلومات الحساسة للخطر.
الأمن بالتصميم والمرونة كميزة تنافسية
لكي يصبح الذكاء الاصطناعي محركًا حقيقيًا للأعمال وليس مصدر قلق دائم، يجب دمج الأمن منذ البداية . لا يكفي بناء النموذج، ووضعه في بيئة الإنتاج، ثم إصلاحه على عجل.
تتضمن الاستراتيجية الناضجة التحقق من صحة البيانات وحمايتها في جميع المراحل، وتطبيق ضوابط وصول صارمة، وفصل بيئات التطوير والاختبار والإنتاج، وتوقيع نماذج البيانات بشكل مشفر لضمان سلامتها طوال دورة الحياة.
ومن المهم أيضًا تصميم قدرات الكشف والاستجابة الآلية : فعندما يتصرف نموذج ما بشكل غريب، أو عندما تتلقى واجهة برمجة التطبيقات نمط طلب شاذ، أو عندما يتم اكتشاف تغيير غير متوقع في مجموعة بيانات، يجب أن يكون النظام قادرًا على التفاعل بسرعة، وعزل المكونات، وإخطار الفرق المناسبة.
أصبحت المرونة، التي تُفهم على أنها قدرة الذكاء الاصطناعي على الصمود أمام الهجمات والتعافي دون فقدان وظائفه ، عاملاً أساسياً في ثقة المديرين التنفيذيين. فإذا كانت المؤسسة على يقين من أن نماذجها آمنة وقابلة للمراقبة ومتوافقة مع المعايير، فسيكون لديها حرية أكبر بكثير للابتكار وتجربة حالات استخدام متقدمة.
في الواقع العملي، تقوم العديد من الشركات بدمج خدمات الأمن السيبراني المتخصصة مع حلول حماية التطبيقات وإدارة حركة المرور التي تسمح باستراتيجيات الدفاع المتعمق: فحص حركة المرور المتقدم، وعزل البيئة، وتخفيف مخاطر تعرض البيانات، ومراقبة النماذج، وتوجيه الطلبات الذكي بناءً على التكلفة والامتثال والأداء.
لا يُلغي كل هذا الحاجة إلى الإشراف البشري، ولكنه يُقلل بشكل كبير من المهام اليدوية والمتكررة. يتولى الذكاء الاصطناعي فرز التنبيهات، وربط الأحداث، وتلخيص المعلومات، بينما يركز المتخصصون على فهم نوايا المهاجمين، والتحقيق في الحوادث المعقدة، وتصميم دفاعات سيبرانية أكثر قوة.
في نهاية المطاف، يتطلب استخدام الذكاء الاصطناعي في مجال الأمن افتراض ثلاث أفكار أساسية: أن الذكاء الاصطناعي والأمن يجب أن يتقدما معًا ، وأن حماية الذكاء الاصطناعي تتضمن حماية البيانات والنماذج والواجهات (وليس البنية التحتية فقط)، وأن المرونة التي يولدها الذكاء الاصطناعي المحمي جيدًا تترجم إلى ميزة تنافسية حقيقية على أولئك الذين يرتجلون أثناء عملهم.
تجاوز الذكاء الاصطناعي كونه مجرد تجربة هامشية ليصبح القوة الدافعة وراء الابتكار الرقمي في جميع القطاعات تقريبًا. إن دمجه في مجال الأمن - مع ضمان الحماية الكافية في الوقت نفسه - يسمح بالتخفيف من آثار الاختراقات، واستباق التهديدات، وتحسين منع الجريمة، وإعفاء الفرق البشرية من الكثير من المهام الشاقة، شريطة الحفاظ على توازن دقيق بين الفعالية والأخلاق واحترام حقوق الإنسان.