- تتيح مراقبة حركة مرور الشبكة في الوقت الفعلي إمكانية توقع الأعطال، وتحسين الأداء، وتعزيز أمن البنية التحتية لتكنولوجيا المعلومات.
- توفر الأدوات مفتوحة المصدر مثل Nagios و Zabbix و Prometheus و Cacti و OpenNMS و Icinga و Netdata و LibreNMS أو Observium ميزات متقدمة بدون تكاليف ترخيص.
- إن الجمع بين جامعي المقاييس وقواعد بيانات السلاسل الزمنية وطبقات التصور مثل Grafana و Graphite يخلق حلولاً مرنة وقابلة للتوسع بدرجة عالية.
- يُعد تحديد المتطلبات وتطبيق أفضل الممارسات وإجراء إثبات المفهوم أمراً أساسياً لاختيار ونشر منصة المراقبة الأنسب.
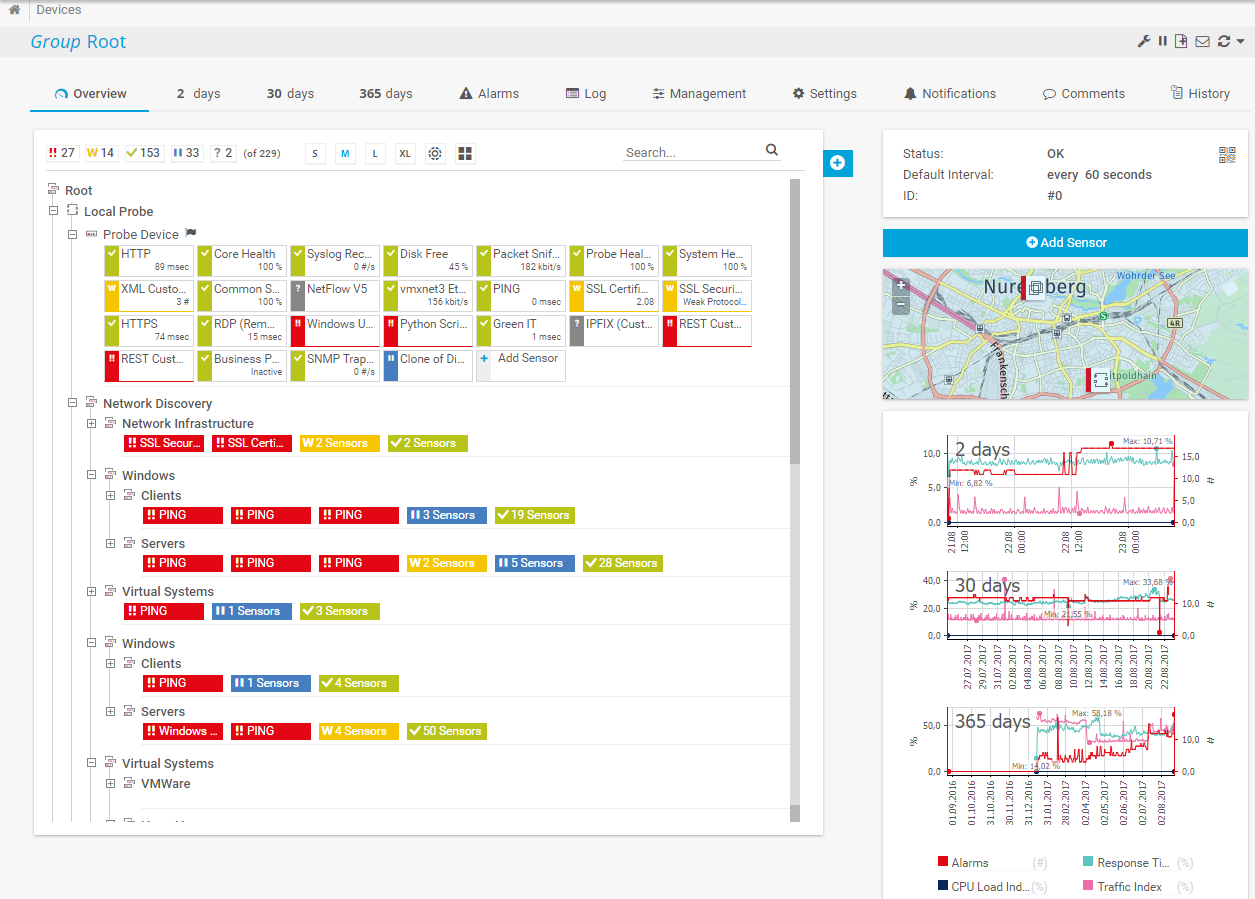
عندما تبدأ شبكة الشركة بالتباطؤ، أو ينقطع اتصال الواي فاي، أو يتعطل خادم حيوي في أسوأ وقت ممكن، فإن مجرد "إعادة تشغيل جهاز التوجيه والانتظار" لم يعد كافيًا. اليوم، من الضروري امتلاك أدوات مفتوحة المصدر لمراقبة حركة مرور الشبكة ، والتي تتيح لك رؤية ما يحدث في الوقت الفعلي، وتوقع المشاكل، وتجنب فترات التوقف المكلفة.
إذا كنت تعمل في مجال تكنولوجيا المعلومات أو الشبكات، أو سبق لك أن كنت قائدًا تقنيًا في شركتك، فربما تكون قد سمعت عن حلول مثل PRTG أو SolarWinds... وتراخيصها. والخبر السار هو وجود منظومة متكاملة من منصات المصادر المفتوحة لمراقبة الأجهزة والخدمات وحركة مرور الشبكة (أجهزة التوجيه، والمحولات، ونقاط وصول Wi-Fi، والخوادم، والحاويات، والحوسبة السحابية العامة، وغيرها الكثير) برسوم معقولة ومرونة فائقة.
ما هي مراقبة حركة مرور الشبكة في الوقت الفعلي ولماذا هي مهمة للغاية؟
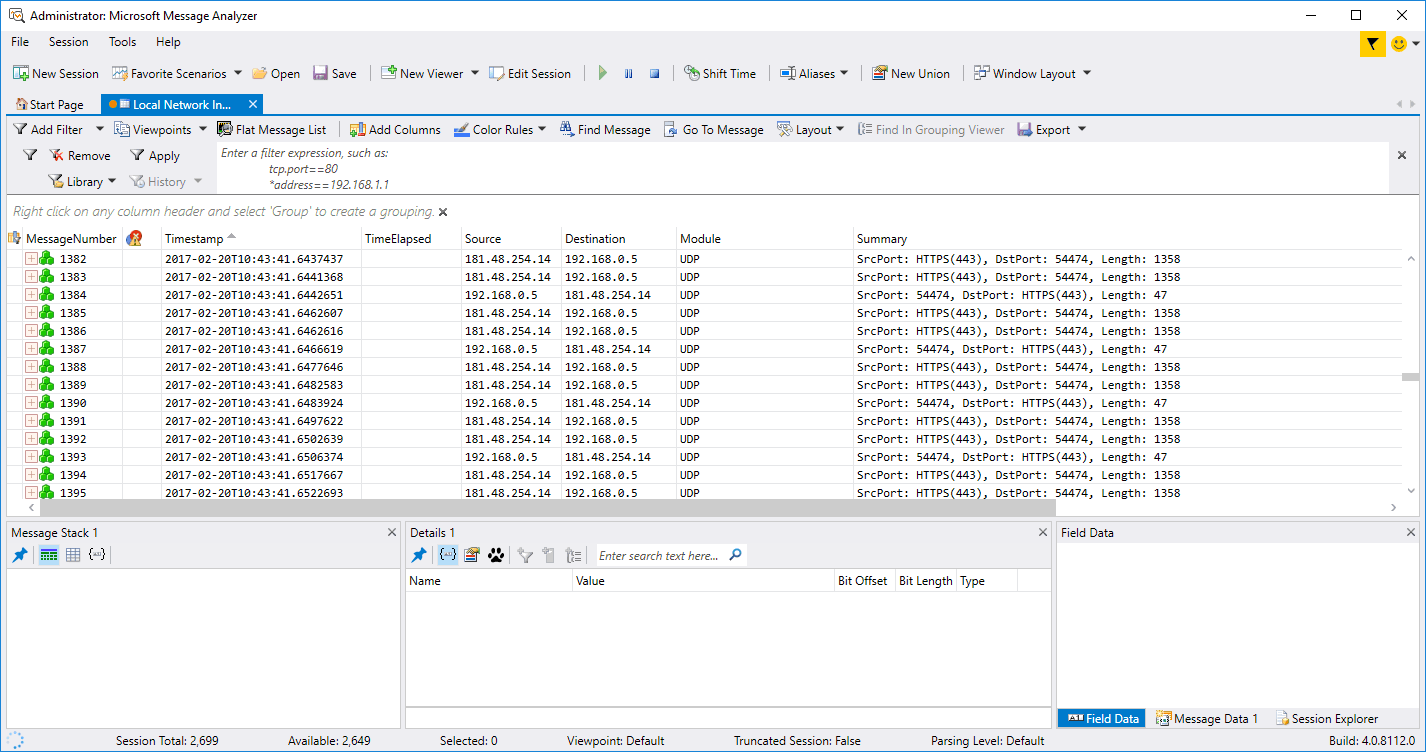
عندما نتحدث عن مراقبة الشبكة في الوقت الفعلي، فإننا نشير إلى الإشراف المستمر على حالة وأداء وأمن البنية التحتية لتكنولوجيا المعلومات والاتصالات ، واكتشاف الحوادث فور وقوعها. يقوم البرنامج باستمرار بجمع وتحليل البيانات من الأجهزة والأنظمة والتطبيقات، مما يُمكّن فريق تكنولوجيا المعلومات من الاستجابة قبل أن تؤثر المشكلة على سير العمل.
تعتمد هذه الأنواع من الحلول على بروتوكولات مثل SNMP و NetFlow/sFlow و ICMP وواجهات برمجة التطبيقات (APIs) ووكلاء محددين لجمع البيانات من أجهزة التوجيه والمحولات وجدران الحماية ونقاط الوصول والخوادم المادية والافتراضية والحاويات وخدمات السحابة وتطبيقات الويب وقواعد البيانات وأي عنصر تقريبًا يشكل جزءًا من البنية التحتية.
الهدف الرئيسي هو الحصول على رؤية شاملة لحركة البيانات، واستخدام النطاق الترددي، وتوافر كل مكون، وحالته . وهذا يسمح باكتشاف الاختناقات ، والهجمات، وأعطال الأجهزة، أو الأحمال الزائدة على الخدمة قبل أن تؤدي إلى انقطاعات، أو بطء واسع النطاق، أو فقدان البيانات.
بالإضافة إلى البيانات الحية، تسمح لك العديد من الأدوات بتخزين المقاييس التاريخية لتحليل الاتجاهات ، وتخطيط القدرات، والتحقق من الامتثال لاتفاقيات مستوى الخدمة/اتفاقيات مستوى التشغيل، والتدقيق الأمني، ودعم قرارات الاستثمار في المعدات أو الروابط الجديدة.
الاستخدامات والفوائد الرئيسية للمراقبة في الوقت الفعلي
من أهم الفوائد الصيانة الوقائية للبنية التحتية لتكنولوجيا المعلومات والشبكات . فوجود مقاييس مستمرة لوحدة المعالجة المركزية والذاكرة ودرجة الحرارة وحالة مصدر الطاقة وأخطاء الواجهة وفقدان الحزم يساعد على اكتشاف العلامات المبكرة للأعطال قبل حدوث عطل خطير أو انقطاع في الخدمة.
يُعدّ الاستجابة المبكرة للحوادث ركيزة أساسية أخرى. تُولّد منصات المراقبة تنبيهات قابلة للتخصيص (عبر البريد الإلكتروني، والرسائل النصية، وسلاك، وتيمز، وخطافات الويب، وغيرها) عندما تتجاوز قيمةٌ ما حدًا معينًا، أو عندما تتوقف خدمةٌ ما عن الاستجابة، أو عندما يظهر نمط حركة مرور مشبوه. يُقلّل هذا بشكلٍ كبير من وقت التوقف عن العمل وتأثير الحوادث الأمنية أو انقطاعات الأداء.
في العمليات اليومية، تُسهم المراقبة في تحسين الأداء العام للشبكات والخوادم والتطبيقات. فالقدرة على تحديد الروابط المزدحمة، والخدمات التي تستهلك أكبر قدر من الموارد، والمناطق الزمنية التي تُسبب ذروة الأحمال، تُساعد على تعديل الإعدادات، وموازنة الأحمال، وإعادة تعريف سياسات جودة الخدمة، وبشكل عام، الحصول على أداء أفضل من التقنية المُثبتة.
ومن الجوانب الأخرى التي تزداد أهمية الامتثال التنظيمي. إذ يُسهّل نظام المراقبة الجيد التحكم في الوصول، وتتبع البيانات الحساسة، والكشف عن الوصول غير المصرح به ، كما يوفر سجلات ومقاييس مفيدة لعمليات التدقيق ولإثبات الامتثال للمتطلبات التنظيمية أو التعاقدية.
وأخيرًا، من منظور الأعمال، تصبح هذه الحلول أدوات لدعم اتخاذ القرار : تقارير دورية، ولوحات معلومات تنفيذية، وتحليل تاريخي للحوادث والتوافر، ومقارنات بين المواقع أو موفري الخدمات السحابية... كل هذا يساعد على تبرير الاستثمارات، والتفاوض مع الأطراف الثالثة، وتحديد أولويات مشاريع تكنولوجيا المعلومات.
المزايا الخاصة لبرامج المراقبة مفتوحة المصدر
تتمثل الميزة الأولى الواضحة لأدوات المصادر المفتوحة في فعاليتها من حيث التكلفة: فلا توجد تراخيص مغلقة أو تكاليف باهظة لكل جهاز كما هو الحال في العديد من المنصات التجارية. هذا لا يعني أن كل شيء مجاني (فهناك دائمًا تكاليف للبنية التحتية والدعم والتدريب)، ولكن التوفير في تكاليف التراخيص يتيح مجالًا للاستثمار في مجالات أخرى بالغة الأهمية.
أما ثاني أهم نقاط القوة فهي دعم المجتمع والابتكار . تتمتع مشاريع مثل Nagios وZabbix وPrometheus وLibreNMS وNetdata بمجتمعات نشطة للغاية تعمل على تطوير الإضافات والتكاملات ولوحات المعلومات والتحسينات المستمرة، فضلاً عن إصلاح الأخطاء وسد الثغرات الأمنية بسرعة.
كما يتميز بشفافية شفرته المصدرية وموثوقيتها : فباعتباره برنامجًا مفتوح المصدر، يمكن لأي شخص مراجعة كيفية معالجة البيانات وتخزينها، ومراجعة أمان النظام، وتكييف الشفرة المصدرية لتلبية احتياجات محددة. وهذا يقلل من مخاطر وجود ثغرات خفية، ويسهل الامتثال لسياسات الأمان الداخلية.
ومن النقاط الرئيسية الأخرى تجنب الاحتكار من قبل مورد واحد. فمع الحلول المفتوحة، يصبح من الأسهل الانتقال بين الأدوات أو دمجها (على سبيل المثال، استخدام Prometheus لمقاييس التطبيقات، وZabbix لأجهزة الشبكة، وGrafana كطبقة عرض موحدة)، دون أن تكون مرتبطًا بخطة عمل شركة واحدة مدى الحياة.
من الواضح أن الأدوات مفتوحة المصدر تتطلب عادةً مستوى معينًا من المهارات التقنية للتثبيت والتكوين والصيانة ، ولكن في المقابل فهي توفر المرونة والقوة التي تنافس العديد من الحلول التجارية، خاصة في البيئات التي يتم فيها تقدير التخصيص والتكامل مع الأنظمة الحالية.
أفضل أدوات المراقبة مفتوحة المصدر للشبكات والبنية التحتية
توجد عشرات المشاريع المتطورة التي تركز على مراقبة الشبكات والخوادم والتطبيقات وبيئات الحوسبة السحابية. فيما يلي نظرة عامة على أهم أدوات المصادر المفتوحة لمراقبة حركة مرور الشبكة ، استنادًا إلى تحليلات فنية متنوعة ومقارنات متخصصة.
يُعد Nagios Core أحد الأمثلة الكلاسيكية ، وهو محرك مراقبة وتنبيه قوي للغاية. يُشكّل هذا المحرك أساسًا للعديد من مشاريع Nagios، ويتولى جدولة عمليات الفحص، ومعالجة النتائج، وإدارة الأحداث، وإنشاء التنبيهات. تسمح بنيته المعيارية بتوسيع إمكانياته من خلال واجهات برمجة التطبيقات (APIs) والمكونات الإضافية المخصصة، كما أن نظامه البيئي واسع النطاق، إذ يتضمن تكاملات مع جميع أنواع الأجهزة والخدمات تقريبًا.
يُعدّ Zabbix عملاقًا آخر في عالم البرمجيات مفتوحة المصدر ، وهو مُخصّص بشكل كبير لمراقبة البنى التحتية لتكنولوجيا المعلومات واسعة النطاق. يتميّز Zabbix بقدرته الفائقة على جمع وتحليل بيانات أجهزة الشبكة (مثل استخدام النطاق الترددي، وحالة المنافذ، والروابط، وفقدان الحزم، ودرجة الحرارة، ووحدة المعالجة المركزية، والذاكرة، وغيرها)، سواءً عبر بروتوكول SNMP أو باستخدام برامجه الخاصة. كما يُتيح للمستخدمين تحديد العتبات، ومسارات تصعيد التنبيهات، والجداول الزمنية، وقنوات الإشعارات، ومنطق الأحداث عالي الدقة.
في مجال التطبيقات السحابية الأصلية وبيانات السلاسل الزمنية، يبرز بروميثيوس كحلٍّ متميز . يستخدم هذا الحل نموذج بيانات متعدد الأبعاد، مُعرَّفًا بأسماء المقاييس وعلامات المفتاح والقيمة، ويستفيد من لغة استعلام PromQL لإنشاء الرسوم البيانية والجداول وقواعد التنبيه والاستعلامات المعقدة. تُخزَّن بياناته بكفاءة في الذاكرة والقرص المحلي، مما يجعل كل نسخة مستقلة للغاية، كما يتكامل بسلاسة مع Grafana لعرض البيانات.
بالنسبة لمن يبحثون عن حل خفيف الوزن يركز على الاستجابة السريعة والزمن المستغرق، يُعدّ Netdata خيارًا مثيرًا للاهتمام. فهو يُثبّت كوكيل على كل خادم أو جهاز يعمل بنظام Linux، ويجمع مقاييس النظام والتطبيقات، ويخزن البيانات على العقدة نفسها (دون الاعتماد على قواعد بيانات خارجية على المدى القصير)، ويُقدّم لوحات تحكم آلية مع رسوم بيانية تفصيلية للغاية للأداء، بل ويستفيد من نماذج التعلّم الآلي لاكتشاف الحالات الشاذة.
أدوات متخصصة لتصور الشبكات وحركة المرور
بالإضافة إلى المنصات ذات الأغراض العامة، هناك أدوات مفتوحة المصدر تستهدف بشكل مباشر مراقبة حركة مرور الشبكة ورسوم الأداء البيانية ، وهي مفيدة بشكل خاص عندما يكون التركيز على عرض النطاق الترددي والتدفقات وحالة الارتباط.
يُعدّ Cacti أحد أكثر البرامج شيوعًا ، وهو مُخصّص لإنشاء رسوم بيانية للشبكة وإدارة الأعطال لأغراض المراقبة التشغيلية. يستخدم البرنامج RRDTool لتخزين البيانات وإنشاء الرسوم البيانية، ويُقدّم قوالب لأتمتة تسجيل الأجهزة، ويدعم طرقًا مُتعدّدة لجمع البيانات. تُتيح إضافاته (مثل THold وSysLog وMacTrack وغيرها) إمكانية تحديد العتبات، ودمج سجلات النظام، وتتبّع عناوين MAC، ومراقبة الأجهزة في الوقت الفعلي.
تُعدّ منصة OpenNMS Horizon منصةً أخرى بالغة القوة ، وتُعتبر من أوائل حلول مراقبة خدمات الشبكة مفتوحة المصدر بالكامل والمخصصة للمؤسسات. تدعم هذه المنصة مراقبة الشبكات المحلية والموزعة، وتوفر خدمات إدارة المخزون، وإدارة الأعطال، وجمع البيانات عن بُعد، وربط الإنذارات، ومراقبة خدمات الأعمال، ومراقبة حركة البيانات. ويتم إدارة كل ذلك من خلال واجهة ويب سهلة الاستخدام مع لوحات تحكم قابلة للتخصيص.
على نحو مماثل، يُقدّم Icinga نفسه كنسخة مُطوّرة وعصرية من نموذج Nagios، بواجهة ويب مُحسّنة وتركيز قوي على مراقبة الشبكة، وأداء الواجهة، واستخدام النطاق الترددي، والأخطاء، وحمل وحدة المعالجة المركزية والذاكرة، وحالة الأجهزة. يدعم Icinga فحوصات SNMP، والمقاييس الخاصة بالبائعين، واستقبال تنبيهات SNMP، ويتكامل مع Logstash لإدارة الأحداث من أجهزة متعددة.
بالنسبة لمن يحتاجون إلى رؤية تفصيلية للغاية لأجهزة الشبكة وواجهاتها وحركة البيانات، تُعدّ مشاريع مثل LibreNMS و Observium مفيدة للغاية. يعتمد كلا المشروعين بشكل كبير على بروتوكول إدارة الشبكة البسيط (SNMP) وبروتوكولات الاكتشاف (CDP، LLDP، OSPF، BGP، ARP، وغيرها) لاكتشاف الشبكة تلقائيًا، وإنشاء خرائط لها، وعرض مقاييس الأداء برسوم بيانية واضحة ، وعتبات قابلة للتكوين، وأنظمة تنبيه مرنة.
تصور متقدم باستخدام Grafana و Graphite
في العديد من عمليات النشر المعقدة، يتم فصل طبقة جمع البيانات عن طبقة عرض البيانات. ومن أبرز المشاريع في هذا النهج مشروعا Grafana وGraphite ، وكلاهما مفتوح المصدر ويستخدم على نطاق واسع في بيئات المؤسسات.
جرافانا أداة متعددة المنصات، تدعم الإضافات، مصممة لإنشاء لوحات معلومات مخصصة بالكامل لعرض البيانات. تتيح لك ربط مصادر بيانات متعددة (بروميثيوس، جرافيت، إنفلكس دي بي، ماي إس كيو إل، مزودي الخدمات السحابية، إلخ) وعرض المقاييس في رسوم بيانية متنوعة، مثل المدرجات التكرارية، والخرائط الجغرافية، والخرائط الحرارية، والرسوم البيانية الخطية، والجداول، وغيرها الكثير. كما تدعم إضافة التعليقات التوضيحية في الوقت الفعلي، ولوحات المعلومات الديناميكية، وتحديد التنبيهات وإرسال الإشعارات إلى قنوات مختلفة.
يركز Graphite على جمع وعرض مقاييس السلاسل الزمنية بيانيًا. يمكن نشره على أجهزة بسيطة أو في السحابة، وهو مثالي لمراقبة أداء مواقع الويب وخدمات المؤسسات والخوادم ومقاييس الشبكة . تختار العديد من الفرق خدمات مُدارة قائمة على Graphite (مثل MetricFire) تُضيف تخزينًا مُجمّعًا، وتصنيفًا للبيانات، وتكاملات إضافية، وتنبيهات متعددة القنوات، مع الاستفادة من قوة Graphite، وغالبًا Grafana للواجهة الأمامية.
في عملية نشر نموذجية، تقوم أنظمة الشبكة والخوادم بإرسال المقاييس إلى Graphite أو جامع بيانات متوافق (على سبيل المثال، باستخدام بروتوكولات مثل StatsD)، ثم يتم إنشاء لوحات المعلومات في Grafana لتوفير عرض موحد لحالة البنية التحتية بأكملها: من حركة المرور على كل واجهة إلى زمن استجابة الاستعلام أو استخدام وحدة المعالجة المركزية لكل خدمة.
حلول مراقبة أخرى مفتوحة المصدر ذات صلة
إن نظام مراقبة المصادر المفتوحة واسع النطاق للغاية ويغطي احتياجات محددة مثل الاكتشاف التلقائي، ومراقبة العمليات، وخطوط أنابيب المراقبة، أو جمع المقاييس من بيئات غير متجانسة للغاية.
على سبيل المثال، تُعدّ Checkmk منصةً قابلةً للتوسع بدرجةٍ عالية، قادرةً على مراقبة كل شيء بدءًا من البيئات الصغيرة وصولًا إلى المؤسسات الكبيرة. تتضمن المنصة إدارةً متقدمةً للوكلاء، واكتشافًا تلقائيًا للشبكة، وعروضًا مرئيةً تفاعلية، وأنظمة تنبيه قوية، وتقارير اتفاقيات مستوى الخدمة، وتحليلًا للسجلات والأحداث، وواجهات برمجة تطبيقات لتوسيع وظائفها. وهي متوفرةٌ في إصداراتٍ مختلفة (RAW مجانية، وEnterprise، وCloud، وMSP)، تتكيف مع مختلف الأحجام ونماذج الخدمة.
يركز برنامج M/Monit على مراقبة أنظمة يونكس ولينكس وإصلاحها ذاتيًا. فهو يراقب العمليات، واستخدام وحدة المعالجة المركزية والذاكرة، وواجهات الشبكة، ويمكنه الاستجابة تلقائيًا للأخطاء من خلال اتخاذ إجراءات تصحيحية. كما يتيح لك مراقبة بدء تشغيل الخدمات، وفحص الملفات والمجلدات بحثًا عن تغييرات غير مصرح بها، والتحقق من اتصالات الشبكة بالخوادم المحلية أو البعيدة.
في مجال تحليل بنية الشبكة ومقاييسها، يبرز نظام Pandora FMS كحل متكامل، إذ يوفر مراقبة الشبكة، وتجربة المستخدم، والحوسبة السحابية، والخوادم، والتطبيقات، بالإضافة إلى إدارة المخزون والسجلات، ولوحات تحكم قابلة للتخصيص. كما يمكنه الكشف التلقائي عن واجهات الشبكة، وإنشاء الخرائط، وعرض إحصائيات فورية حول نقاط الاختناق، وتقديم تقارير شاملة.
بالنسبة لبنى الخدمات المصغرة الحديثة وبنى الحوسبة السحابية المتعددة، يعمل Sensu كمنصة مراقبة مركزية تجمع بين أدوات المراقبة المختلفة. يوفر Sensu فحوصات السلامة، ومقاييس أداء مخصصة، وإدارة السجلات، وإدارة مشكلات الشبكة، وتنبيهات متعددة القنوات مع إزالة البيانات المكررة. علاوة على ذلك، يدعم Sensu خاصية الإصلاح الذاتي من خلال إعادة تشغيل الخدمات أو تنفيذ برامج نصية مخصصة عند اكتشاف المشكلات.
الوكلاء، وجامعو الأموال، والأدوات المساعدة
بالإضافة إلى المنصات الكبيرة، هناك أدوات أخف وزناً تتمثل وظيفتها الرئيسية في جمع وإرسال المقاييس من الأنظمة وأجهزة الاستشعار والتطبيقات إلى قواعد البيانات أو أنظمة المراقبة الرئيسية.
يُعدّ Telegraf مثالًا بارزًا على ذلك ، فهو وكيل قائم على لغة Go ولا يعتمد على أي مكتبات خارجية، وقادر على العمل من خلال نظام إضافات واسع النطاق. بفضل أكثر من 300 إضافة للإدخال والإخراج، يستطيع Telegraf استخراج المقاييس والأحداث من مختلف التقنيات وإرسال البيانات إلى أنظمة مثل InfluxDB وGraphite وOpenTSDB وDatadog وLibrato وغيرها. تضمن مخازن البيانات المؤقتة في الذاكرة عدم فقدان المقاييس حتى في حال تعطل النظام الرئيسي مؤقتًا.
ومن العناصر المهمة الأخرى في العديد من البنى استخدام مصادر ومجمعات بيانات محددة (على سبيل المثال، في نظام Prometheus البيئي، مع مصادر لقواعد البيانات وخوادم الويب وأنظمة الانتظار وما إلى ذلك)، مما يسمح بعرض المقاييس بتنسيق قياسي دون الحاجة إلى إعادة كتابة كل تطبيق.
من خلال الجمع بين وكلاء مثل Telegraf، والمصدرين المتخصصين، ومنصات السلاسل الزمنية والتصور، من الممكن بناء حلول كاملة للغاية لمراقبة الشبكات والخوادم والتطبيقات والسحابات ، بالاعتماد كليًا على البرامج المجانية أو بأقل قدر من المكونات التجارية عند الرغبة في الحصول على دعم رسمي.
يتميز هذا النهج المعياري بميزة أن كل مؤسسة يمكنها اختيار الأجزاء التي تحتاجها فقط ، ودمجها مع أنظمتها الحالية (نظام التذاكر، وقاعدة بيانات إدارة التكوين، ونظام إدارة معلومات الأمان، وما إلى ذلك) وتطوير البنية مع نمو البيئة أو تغيرها نحو الحاويات أو Kubernetes أو الخدمات بدون خادم.
كيفية اختيار أفضل أداة مفتوحة المصدر لمراقبة الشبكة
قبل تثبيت أول أداة شائعة، من المهم تحديد ما ترغب في مراقبته بوضوح : هل هي الشبكة المادية فقط (أجهزة التوجيه، والمحولات، ونقاط الوصول)، أم تشمل أيضًا الخوادم، والأجهزة الافتراضية، والحاويات، والتطبيقات، أو حتى تجربة المستخدم والخدمات السحابية؟ يُمكّنك هذا التحديد من تضييق نطاق الخيارات واختيار الحلول التي تتناسب تمامًا مع حالة استخدامك الأساسية.
من المهم تقييم الوظائف الأساسية التي تحتاجها: التقارير، والتنبيهات، وعرض البيانات، وتخزين البيانات التاريخية، والتكامل مع أنظمة خارجية، وواجهات برمجة التطبيقات (APIs)، ودعم بروتوكولات محددة (SNMP، وNetFlow، وWMI، وواجهات برمجة تطبيقات السحابة، إلخ). على سبيل المثال، يُعدّ Prometheus مثاليًا عند الحاجة إلى مقاييس مخصصة وقواعد تنبيه معقدة؛ ويتفوق Cacti في عرض رسوم بيانية لحركة مرور الشبكة؛ ويوفر Checkmk عرضًا تفاعليًا للبيانات وتقارير شاملة لاتفاقيات مستوى الخدمة (SLA).
تُعد سهولة الاستخدام والتكوين عاملاً أساسياً آخر. توفر أدوات مثل Zabbix وNetdata وCheckmk عادةً معالجات إعداد ولوحات تحكم سهلة الاستخدام ، بينما قد تتطلب الحلول المرنة للغاية إعدادًا أوليًا أكثر تعقيدًا. يُنصح باختبار واجهة اكتشاف الشبكة، وإنشاء المضيف والخدمة، وتكوين التنبيهات قبل اتخاذ القرار.
من الناحية الأمنية، من الضروري أن تدعم المنصة التشفير، والمصادقة القوية، والتحكم في الوصول القائم على الأدوار . بعض المنصات، مثل OpenNMS وIcinga وPrometheus، تسمح بإضافة وحدات أو إعدادات متقدمة لتعزيز الأمان، وتقسيم الوصول إلى البيانات، والامتثال للمعايير الداخلية أو التنظيمية؛ علاوة على ذلك، يُنصح باتباع أفضل الممارسات لإعداد جدار الحماية المتقدم على الخوادم.
وأخيرًا، يوصى بشدة بإجراء إثبات المفهوم (POC) باستخدام 2 أو 3 أدوات نهائية ، ونشرها في بيئة خاضعة للرقابة، ومراقبة مجموعة فرعية تمثيلية من البنية التحتية وتقييم الأداء وسهولة الاستخدام وجودة التنبيهات وقدرة التكامل مع الأدوات الحالية (أنظمة التذاكر، CI/CD، المراسلة، إلخ).
أفضل الممارسات لرصد الشبكة بفعالية
بمجرد اختيار المنصة، يعتمد النجاح بشكل كبير على تصميم عملية النشر. وتتمثل الخطوة الأولى الحاسمة في توثيق الشبكة ورسم خريطتها : ما هي الأجهزة الموجودة، وأين تقع، وما هي الروابط التي تستخدمها، وما هي الخدمات الحيوية التي تدعمها، وما هي التبعيات القائمة بينها. سيسهل ذلك تحديد ما يجب مراقبته وكيفية مراقبته. لفهم أفضل لأنواع وتكوينات الشبكات، راجع كتاب " شبكات الحاسوب: الأنواع والأمثلة".
يُنصح باختيار بروتوكول اتصال قياسي واحد أو أكثر للأجهزة لإرسال المعلومات إلى الأداة: SNMP لمعدات الشبكة، والوكلاء للخوادم، ومصدّرات Prometheus لخدمات محددة، وsyslog للأحداث، وما إلى ذلك. كلما كان النهج أكثر تجانسًا، كان من الأسهل الحفاظ عليه على المدى الطويل.
من المهم أيضًا تحديد السلوكيات الأساسية : القيم الطبيعية لزمن الاستجابة، وعرض النطاق الترددي، ووحدة المعالجة المركزية، والذاكرة، والاتصالات المتزامنة، وما إلى ذلك. وهذا يسمح بتكوين عتبات واقعية واكتشاف أكثر دقة للحالات الشاذة، وتجنب الإنذارات الكاذبة والتنبيهات الفائتة للحوادث الحقيقية.
يُساعد إنشاء لوحات تحكم واضحة ومخصصة لكل دور (العمليات على مدار الساعة، الشبكة، الأنظمة، الإدارة، إلخ) على تقليل وقت التشخيص. يحتاج مركز عمليات الشبكة إلى ملخصات وتنبيهات فورية؛ ويحتاج مسؤول الشبكة إلى واجهات مفصلة، وأخطاء، وقوائم انتظار؛ ويحتاج مدير تقنية المعلومات إلى معلومات حول التوافر واتفاقيات مستوى الخدمة للخدمات الحيوية.
وأخيرًا، من الضروري تحديد سياسة تصعيد التنبيهات : من يتلقى أي نوع من التنبيهات، وعبر أي قناة، وبأي أولوية؛ وما الذي يُنفذ خارج ساعات العمل؛ وما الذي يُعتبر حادثًا جسيمًا؛ وكيف يتم تنسيق الاستجابة بين الفرق. حتى أفضل الأدوات في العالم تفقد فعاليتها إذا لم يستجب أحد للتنبيهات أو إذا لم تكن هناك خطة عمل واضحة.
بأخذ كل هذه العناصر في الاعتبار، فإن حلول مراقبة حركة مرور الشبكة مفتوحة المصدر تسمح لك ببناء بيئات فائقة القوة، مع رؤية شاملة ودعم لاتخاذ القرارات وأساس متين لتحسين أمان وتوافر وأداء أي بنية تحتية، بدءًا من الشركات الصغيرة وحتى الشركات الكبيرة الموزعة.