- يؤدي تقسيم الشبكة إلى مناطق (LAN، DMZ، VLAN) واستخدام قوائم التحكم بالوصول الدقيقة إلى تقليل مساحة الهجوم على الخوادم بشكل كبير.
- يوفر جدار الحماية الخاص بنظام ويندوز والمُهيأ بشكل صحيح مع ميزات أمان متقدمة تحكمًا دقيقًا في حركة المرور الواردة والصادرة على كل جهاز كمبيوتر.
- تجمع جدران الحماية من الجيل التالي بين تصفية التطبيقات، ونظام منع الاختراق، وشبكة VPN، وتصفية عناوين URL، وجودة الخدمة من أجل حماية وإدارة شاملة للبيئة.
- يعد التسجيل المنتظم والتدقيق واختبار القواعد أمراً ضرورياً لاكتشاف حالات سوء التكوين والحفاظ على الأمن على المدى الطويل.
لم يعد إتقان تكوين جدار الحماية المتقدم للخوادم حكرًا على الشركات الكبيرة. فكل شركة تولي الأمن السيبراني اهتمامًا جادًا تحتاج إلى فهم كيفية تقسيم الشبكة، وتحديد المناطق، وإنشاء قواعد تفصيلية، والاستفادة القصوى من جدار الحماية المحيطي وجدار حماية نظام التشغيل ويندوز نفسه على كل جهاز كمبيوتر وخادم.
ستتعرف في هذا الدليل، بتفصيل كبير، على كيفية عمل جدران الحماية من الجيل التالي (NGFWs) ، وكيفية تصميم المناطق (LAN، WAN، DMZ، VLAN)، وأنواع القواعد التي يجب تطبيقها (البرنامج، المنفذ، البروتوكول، IP...)، وكيفية الاستفادة من جدار حماية Windows مع الأمان المتقدم ، ودور أدوات مثل SimpleWall، وأفضل الممارسات التي يجب اتباعها حتى لا يصبح هذا النظام بأكمله فوضى يصعب إدارتها.
جدران الحماية من الجيل التالي على الخوادم: أكثر بكثير من مجرد تصفية المنافذ
تجمع جدران الحماية من الجيل التالي، مثل FortiGate NGFW ، بين ميزات الشبكات المتقدمة والأمان العميق في جهاز واحد. فهي لا تقتصر على فتح المنافذ أو إغلاقها فحسب، بل تحلل حركة البيانات على مستوى التطبيقات، وتفحص المحتوى المشفر، وتتكامل مع بنى الحوسبة السحابية المعقدة، وشبكات LAN وWLAN، وأنظمة الوصول عن بُعد.
في حالة FortiGate، فإن جوهر النظام هو FortiOS ، وهو نظام تشغيل محدد يوحد سياسات الأمان ووظائف الشبكة: SD-WAN المتكامل، وZTNA العالمي، والتحكم في حركة المرور في الشبكات اللاسلكية والسلكية، والإدارة المركزية بفضل FortiManager.
علاوة على ذلك، تعتمد هذه الأجهزة على بنية ASIC خاصة (رقائق مخصصة) لتسريع فحص الحزم وفك تشفيرها دون تدمير الأداء أو زيادة استهلاك الطاقة، حتى عندما تكون الشبكة تحت الحمل الكامل وهناك المئات أو الآلاف من الجلسات المتزامنة.
يتم تعزيز الحماية من التهديدات من خلال خدمات FortiGuard ، التي تضيف الذكاء الاصطناعي لاكتشاف البرامج الضارة وحركة المرور المشبوهة والثغرات الأمنية والهجمات المستهدفة، مما يضع كل شيء ضمن مفهوم Fortinet Security Fabric: وهو نسيج أمني يغطي الشبكة ونقاط النهاية والسحابة للاستجابة بطريقة منسقة للحوادث.
تصميم مناطق جدار الحماية وتقسيم الشبكة على الخوادم
قبل وضع قواعد صارمة، يجب تصميم بنية تقسيم الشبكة وتقسيمها بشكل صحيح . فكلما كانت الشبكة أكثر مرونة، كلما سهُل على المهاجم التحرك داخلها بعد اختراقها.
تتمثل الخطوة الأولى في تحديد الأصول والخدمات الرئيسية : خوادم الويب، وقواعد البيانات، والتطبيقات الداخلية، وأجهزة نقاط البيع، ومقاسم VoIP، وشبكات الضيوف، وما إلى ذلك. وبناءً على أهميتها ومدى تعرضها للخطر، يتم تجميعها في مناطق منطقية مختلفة.
من الممارسات الشائعة إنشاء منطقة منزوعة السلاح (DMZ) للخوادم التي تقدم خدمات مباشرة عبر الإنترنت (البريد الإلكتروني، وشبكات VPN، وتطبيقات الويب، والبوابات العامة، وما إلى ذلك). يجب عزل هذه الخوادم عن كل من الشبكة الخارجية والشبكة الداخلية الأكثر حساسية، مع الحد قدر الإمكان من حجم البيانات التي يمكن نقلها بين المنطقتين.
توجد الخوادم التي لا يمكن الوصول إليها إلا من داخل المؤسسة في مناطق خوادم داخلية ، منفصلة عن شبكة المستخدمين وشبكة الإدارة وأي بيئات معملية أو تجريبية. ولجعل هذا الأمر عمليًا، من الشائع استخدام محولات تدعم تقنية VLAN للحفاظ على الفصل على مستوى الطبقة الثانية أيضًا.
في بيئات IPv4، يجب على جميع الشبكات الداخلية استخدام نطاقات عناوين خاصة (RFC1918) والاعتماد على آليات NAT للوصول إلى الإنترنت. تتم هذه الترجمة عادةً عند جدار الحماية المحيطي، الذي يفرض أيضًا سياسات الدخول والخروج لكل منطقة محددة.
قوائم التحكم في الوصول (ACLs) وقواعد المناطق المتداخلة
بمجرد تحديد المناطق وتعيينها لواجهات جدار الحماية أو واجهاته الفرعية، فقد حان الوقت لقوائم التحكم في الوصول (ACLs) ، وهي القواعد التي تحدد حركة المرور المصرح بها وحركة المرور المرفوضة بين تلك المناطق.
الفكرة هي تحديد مجموعة من القواعد لكل واجهة أو واجهة فرعية، بحيث تكون هذه القواعد دقيقة ومفصلة قدر الإمكان: عنوان IP المصدر أو الشبكة الفرعية، عنوان IP الوجهة أو الشبكة الفرعية، البروتوكول (TCP، UDP، ICMP، إلخ)، المنافذ المستخدمة، والإجراء (السماح أو الرفض). كلما كانت القواعد أقل عمومية، قلّت الثغرات الأمنية.
من الممارسات الجيدة إنهاء كل قائمة تحكم بالوصول (ACL) بقاعدة "رفض الكل" ضمنية ، والتي تعمل كشبكة أمان: إذا لم تتطابق حزمة بيانات مع أي قاعدة سماح سابقة، يتم حظرها. ومن ثم، يتم إنشاء استثناءات محددة للغاية للتدفقات المطلوبة فعليًا.
كما يُنصح بتعطيل الوصول العام إلى واجهات إدارة جدار الحماية (HTTP، HTTPS، SSH، إلخ)، والسماح بالإدارة فقط من شبكات داخلية محددة للغاية أو من خلال شبكة VPN آمنة للإدارة.
توفر جدران الحماية من الجيل التالي الحديثة مزايا تتجاوز مجرد التحكم في المنافذ وعناوين IP، إذ تستفيد من التحكم في التطبيقات ، وتصنيفات الويب، ونظام منع الاختراق، وتحليل الملفات المتقدم (العزل). إذا كنت قد دفعت بالفعل مقابل هذه الميزات، فمن المنطقي تفعيلها وتهيئتها لتدفقات البيانات الحيوية، وخاصة تلك التي تعبر محيط الشبكة.
جدار الحماية المتساهل مقابل جدار الحماية المقيد على الخوادم
تتمثل إحدى النقاط الرئيسية عند تصميم سياسة جدار الحماية (سواء كان ذلك على مستوى المحيط أو نظام التشغيل) في تحديد ما إذا كان ينبغي البدء من موقف متساهل أو مقيد.
في جدار الحماية المتساهل، القاعدة الضمنية الأساسية هي "السماح بكل شيء". لا يُحظر إلا ما هو محدد صراحةً بقواعد الرفض. يُستخدم هذا النهج عادةً في الشبكات الداخلية الموثوقة (LAN) أو على أجهزة الكمبيوتر المُهيأة كشبكة خاصة في نظام ويندوز.
في جدار الحماية التقييدي ، يكون العكس هو الصحيح: القاعدة الأساسية هي "رفض الكل". لا يُسمح إلا بحركة البيانات التي تتوافق مع قواعد السماح الصريحة. هذه الفلسفة شائعة في واجهة الشبكة الواسعة (WAN)، وفي جدران الحماية مثل pfSense أو جدران الحماية من الجيل التالي (NGFW) الخاصة بالشركات، وفي الأجهزة المُهيأة كشبكة عامة.
يستخدم نظام ويندوز، على سبيل المثال، سياسة تقييدية افتراضية للاتصالات الواردة (حيث يحظر كل ما لم يُسمح به صراحةً) وسياسة متساهلة للاتصالات الصادرة (حيث يسمح بكل شيء باستثناء ما حظرته). ويمكن تعديل ذلك في الإعدادات المتقدمة لجدار الحماية.
ما الذي يمكن أن يقدمه جدار حماية ويندوز فعلاً على الخوادم؟
يُعد جدار حماية ويندوز المزود بميزات أمان متقدمة أكثر قوة مما يدركه الكثيرون. فهو قادر على التحكم في حركة البيانات الواردة والصادرة، وتصفيتها حسب عنوان IP، والمنفذ، والبروتوكول، والخدمة، وواجهة الشبكة، ونوع الملف الشخصي (نطاق، خاص، عام)، وحتى حسب المستخدم أو المجموعة في بعض الحالات.
ومن بين قدراته تصفية الحزم منخفضة المستوى ، وإنشاء سجلات مفصلة (والتي يمكن تحليلها بعد ذلك باستخدام عارض الأحداث أو إرسالها إلى نظام إدارة معلومات الأمان والأحداث (SIEM))، واكتشاف الشبكات العامة لتطبيق ملف تعريف أكثر صرامة تلقائيًا، والتكامل مع طبقات الأمان الأخرى مثل Windows Defender.
بالنسبة للشركات الصغيرة والعديد من بيئات الخوادم، قد يكون جدار الحماية من الجيل التالي (NGFW) المُهيأ جيدًا أكثر من كافٍ ، خاصةً عند دمجه مع برامج مكافحة فيروسات قوية وممارسات إدارة جيدة. مع ذلك، من المهم إدراك حدوده: فهو ليس بديلاً عن جدار حماية محيطي من الجيل التالي أو نظام منع التطفل (IPS) مخصص.
تشمل نقاط الضعف حقيقة أن جدار حماية ويندوز لا يوفر فحصًا عميقًا للحزم مع توقيعات متقدمة بشكل افتراضي، ولا يحظر بيانات النظام عن بعد بشكل أصلي، وإشعاراته سرية (بالكاد ينبهك إلى الاتصالات الجديدة)، وطريقة عرض السجلات ليست سهلة الاستخدام للمستخدمين غير التقنيين.
الوصول إلى جدار حماية ويندوز مع أمان متقدم
لإدارة إعدادات جدار الحماية المتقدمة في بيئة مجال Active Directory ، يُعدّ استخدام كائنات نهج المجموعة (GPOs) هو الأسلوب الأمثل . ويتطلب ذلك عضوية في مجموعة مسؤولي المجال أو تفويض صلاحيات لكائنات نهج المجموعة.
من وحدة تحكم إدارة السياسات، انتقل إلى السياسات > تكوين الكمبيوتر > إعدادات ويندوز > إعدادات الأمان > جدار حماية ويندوز مع الأمان المتقدم . هناك يمكنك تحديد قواعد عامة لأجهزة الكمبيوتر العميلة والخوادم المنضمة إلى المجال.
إذا كان خادمًا واحدًا أو جهاز كمبيوتر محليًا ، فستحتاج فقط إلى صلاحيات المسؤول على ذلك الجهاز. أسرع طريقة لفتح وحدة التحكم هي الضغط على زر ابدأ، ثم كتابة wf.msc ، ثم الضغط على مفتاح الإدخال. سيؤدي هذا إلى فتح وحدة تحكم جدار حماية ويندوز مع إعدادات أمان متقدمة لذلك الكمبيوتر.
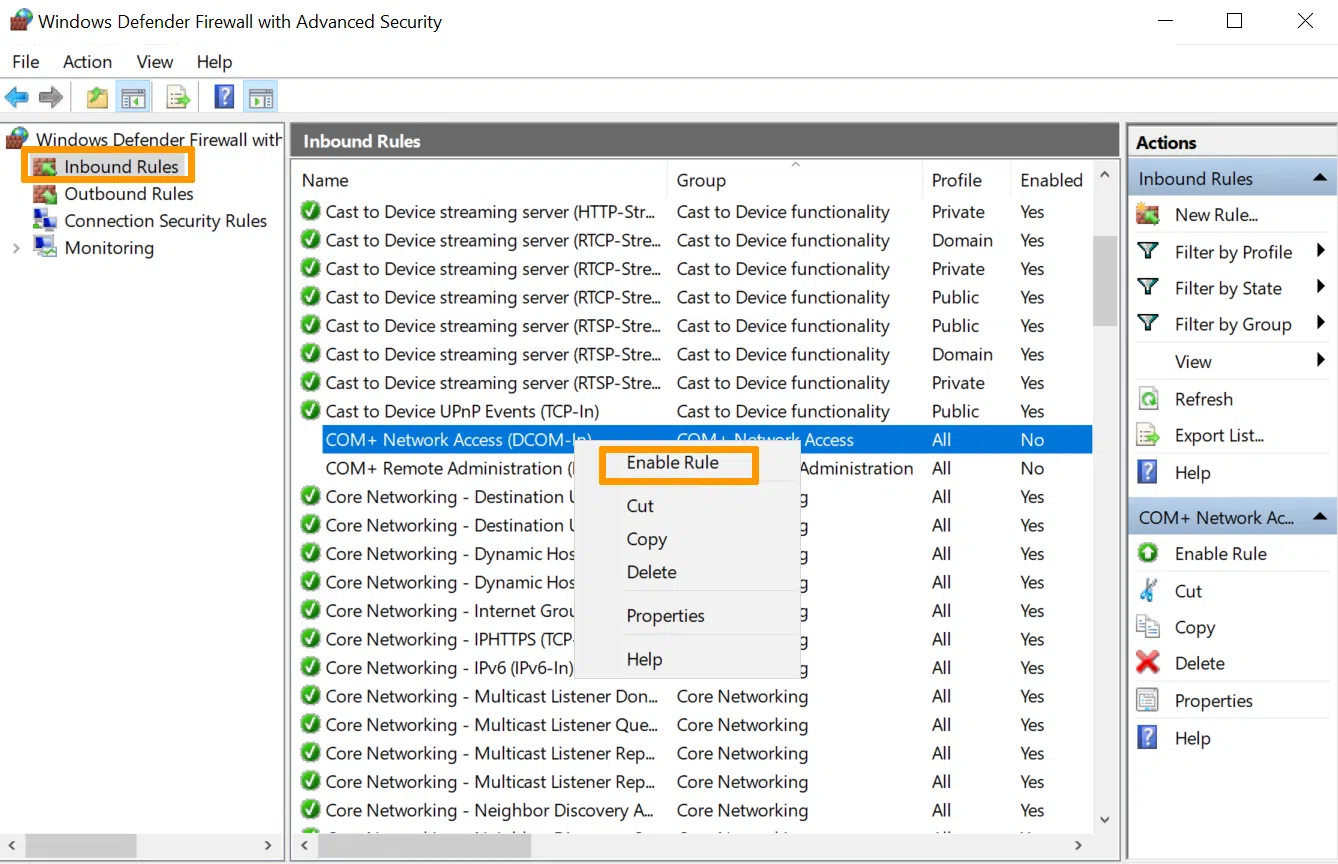
تعرض الشاشة الرئيسية قواعد الوارد، وقواعد الصادر، وقواعد أمان الاتصال ، وتكوين الملفات الشخصية المختلفة (المجال، الخاص، العام)، بالإضافة إلى منطقة مراقبة حيث تكون القواعد النشطة فقط مرئية.
الملفات الشخصية والسياسات العالمية والسلوك الافتراضي
تتحكم لوحة خصائص جدار الحماية في الخيارات العامة لكل ملف تعريف شبكة (نطاق، خاص، عام). وتحدد هذه الخيارات كيفية عمل جدار الحماية عند ربط محول شبكة بنوع شبكة محدد.
بالنسبة لكل ملف تعريف، يمكنك تحديد ما إذا كان جدار الحماية ممكّنًا أم معطلاً ، وما إذا كانت الاتصالات الواردة التي لا تتطابق مع أي قاعدة محظورة أم مسموح بها، وينطبق الشيء نفسه على الاتصالات الصادرة.
يمكنك أيضًا ضبط معلمات مثل الإشعارات عند حظر برنامج ما ، والموقع الذي يتم فيه تخزين سجلات جدار الحماية ، والحد الأقصى لحجم تلك السجلات، والمعاملة الخاصة لحركة المرور المحمية بواسطة أنفاق IPsec VPN، والتي تعتبر بشكل عام أكثر موثوقية.
يعرض قسم المراقبة جميع القواعد النشطة حاليًا، بما في ذلك تلك المُستمدة من كائنات نهج المجموعة (GPOs) وتلك المُعرّفة محليًا. من هنا يمكنك معرفة القواعد النشطة فعليًا ومعاييرها، ومن ثم فتح خصائصها وتعديلها.
قواعد الدخول والخروج: اتجاه حركة المرور
عند التعامل مع قواعد جدار حماية ويندوز، فإن أحد أكثر الأخطاء شيوعاً هو الخلط بين اتجاه حركة البيانات . تنطبق قواعد البيانات الواردة على الحزم التي تصل إلى الكمبيوتر، بينما تنطبق قواعد البيانات الصادرة على الحزم التي تغادر الكمبيوتر وتتجه إلى جهاز آخر.
إذا كان الهدف هو منع الاتصالات من الإنترنت إلى خادم، فيجب إنشاء قواعد واردة أو تعديلها . وعلى العكس من ذلك، إذا كان الهدف هو منع خدمة أو برنامج خادم من الاتصال بالخارج، فيجب تعديل قواعد صادرة.
يشير كل عنصر في القائمة إلى ما إذا كانت القاعدة مُفعّلة (رمز علامة صح خضراء) أو مُعطّلة. لا تؤثر القواعد المُعطّلة على حركة البيانات، حتى وإن كانت مُعرّفة. من الشائع وجود العديد من قواعد ويندوز المُعرّفة مُسبقًا، ولكنها غير نشطة إلا عند الحاجة إليها.
إن فهم تدفق المصدر/الوجهة والمنفذ المحلي/البعيد أمر أساسي لتجنب إنشاء قواعد لا يتم تطبيقها أبدًا أو تفتح أكثر مما هو ضروري حقًا، وهو أمر شائع جدًا عند تكوين الخدمات المعقدة.
أنواع القواعد في جدار حماية ويندوز
يُقدّم معالج إنشاء قواعد جديدة في جدار حماية ويندوز أربع فئات رئيسية: البرامج، والمنافذ، والقواعد المُعرّفة مسبقًا، والقواعد المُخصصة . صُممت كل فئة منها لسيناريو مختلف، لذا عليك اختيارها بعناية بناءً على النتيجة المرجوة.
تركز قواعد البرنامج على ملف تنفيذي محدد؛ وتقوم قواعد المنفذ بالتصفية حسب رقم منفذ TCP أو UDP؛ وتعمل القواعد المحددة مسبقًا على تبسيط إدارة خدمات Windows المعروفة؛ وتسمح القواعد المخصصة بضبط دقيق للغاية من خلال الجمع بين معايير متعددة في وقت واحد.
في جميع الحالات، يختتم المعالج بسؤال المستخدم عن الإجراء المطلوب تطبيقه (السماح، أو السماح فقط في حالة الأمان باستخدام بروتوكول IPsec، أو الحظر) وعن ملفات تعريف الشبكة التي سيُطبق عليها هذا الإجراء (نطاق، شبكة خاصة، شبكة عامة). وأخيرًا، يُعيّن اسم ووصف ليسهل التعرف عليه لاحقًا.
في الخوادم الحيوية، يجدر تخصيص الوقت لتوثيق القواعد بشكل صحيح، مع الإشارة إلى الخدمة التي تحميها وسبب وجودها ، حتى لا يكون هناك شك في فائدتها في عمليات التدقيق أو التغييرات المستقبلية.
قواعد البرنامج: تحكم دقيق في خدمات محددة
تُعدّ قواعد البرامج طريقةً ملائمةً للتحكم في حركة مرور التطبيق دون الحاجة إلى حفظ جميع المنافذ التي يستخدمها. ويمكن تطبيقها على كلٍّ من حركة المرور الواردة والصادرة.
في المعالج، حدد خيار "مسار هذا البرنامج" وحدد مسار الملف التنفيذي . يمكنك استخدام متغيرات البيئة لضمان تطبيق القاعدة بشكل صحيح حتى لو تم تثبيت البرنامج في مواقع مختلفة على أجهزة كمبيوتر مختلفة.
على الخوادم التي تستضيف خدمات ضمن svchost.exe أو حاويات الخدمات المتعددة الأخرى، يمكنك تخصيص القاعدة لتطبيقها على خدمات محددة فقط عن طريق تحديد الخدمة باسمها المختصر. يتيح لك هذا التمييز، على سبيل المثال، بين حركة مرور خدمة RPC معينة ضمن نفس العملية.
يُنصح بشدة بدمج قاعدة البرنامج مع القيود في علامة التبويب "البروتوكولات والمنافذ" ، مع تحديد المنافذ التي يمكن للتطبيق الاستماع إليها أو استخدامها بشكل صريح. إذا حاول التطبيق فتح منفذ مختلف، فسيقوم جدار الحماية بحظره.
قواعد المنفذ: تصفية TCP/UDP الكلاسيكية
تتيح لك قواعد نوع المنفذ السماح بحركة البيانات أو حظرها بناءً على رقم المنفذ المحلي أو البعيد والبروتوكول (بشكل أساسي TCP أو UDP). ويمكن استخدامها لقواعد البيانات الواردة والصادرة على حد سواء.
في قاعدة واردة نموذجية لفتح منفذ TCP 21 على سبيل المثال ، يمكنك تحديد TCP، وتحديد "منافذ محلية محددة"، وإدخال 21. يمكنك تحديد منافذ متعددة مفصولة بفواصل (على سبيل المثال، 21،20،22) أو نطاقات مثل 5000-5100، حتى أنه يمكنك مزج المنافذ الفردية والنطاقات في نفس القاعدة.
بعد ذلك، تحدد الإجراء المطلوب (السماح، السماح في حال كان الاتصال آمنًا، الحظر) والملفات الشخصية التي سيُطبق عليها. إنها طريقة بسيطة لفتح بعض الخدمات القياسية (HTTP، HTTPS، RDP، إلخ) دون الحاجة إلى الخوض في تفاصيل برامج محددة.
في حالة قواعد الاتصالات الصادرة ، من الشائع تحديد المنفذ البعيد، لأنه الوجهة التي يحاول الخادم الاتصال بها. ومن الأمثلة الشائعة على ذلك حظر جميع الاتصالات الصادرة إلى المنافذ المشبوهة أو تقييد تطبيقات معينة بحيث لا تتصل إلا عبر منافذ محددة للغاية.
قواعد محددة مسبقًا وقواعد مخصصة
تُجمّع القواعد المُعرّفة مسبقًا التكوينات الجاهزة لخدمات ويندوز الشائعة (مشاركة الملفات والطابعات، سطح المكتب البعيد، إلخ). ما عليك سوى اختيار الخدمة، وتحديد ما إذا كنت تريد السماح بها أو حظرها، واختيار الملفات الشخصية، وبذلك تكون قد انتهيت.
يُعد هذا الخيار مناسبًا عندما ترغب في تفعيل أو تقييد خدمة داخلية بسرعة دون الحاجة إلى التحقق من المنافذ والبروتوكولات التي تستخدمها في كل حالة. يقوم النظام، في الخلفية، بإنشاء عدة قواعد محددة تُغطي تلك الخدمة.
تُعد القواعد المخصصة الأكثر شمولاً وتوفر أكبر قدر من التحكم. فهي تسمح لك بتحديد جميع المعلمات: البرنامج (أو جميع البرامج)، ونوع الخدمة، وبروتوكول IP (مع قائمة من TCP وUDP وICMPv4 وICMPv6 وGRE وIPv6-Route، وما إلى ذلك)، ومجموعة المنافذ المحلية والبعيدة، وعناوين IP المصدر والوجهة (بما في ذلك النطاقات والشبكات الفرعية)، وشروط إضافية.
في بروتوكولات مثل ICMPv4 أو ICMPv6، يمكنك اختيار السماح بجميع أنواع رسائل ICMP أو أنواع معينة فقط (طلب الصدى، رد الصدى، تجاوز الوقت، إلخ). بل يمكنك تحديد أنواع ورموز معينة غير مدرجة في القائمة العامة.
أيضًا، عند تحديد عناوين IP في قسم النطاق، يسمح لك المعالج بإضافة نطاقات كاملة أو شبكات فرعية (على سبيل المثال، 192.168.10.0/24) لتقييد الأجهزة التي يمكنها استخدام هذه القاعدة، سواء محليًا أو عن بعد.
قواعد ICMP الواردة على الخوادم
يُعدّ السماح بحركة مرور بروتوكول ICMP إلى الخادم قرارًا استراتيجيًا. تسمح قاعدة ICMP الواردة للخادم بالاستجابة لطلبات ping ورسائل تشخيص الشبكة المحددة، وهو أمر مفيد جدًا للإدارة، ولكنه قد يُزوّد المهاجم بمعلومات.
لإنشاء قاعدة ICMP واردة في جدار حماية ويندوز، افتح وحدة التحكم المتقدمة، وانتقل إلى قواعد الوارد ، ثم أنشئ قاعدة مخصصة جديدة. في قسم البرامج، عادةً ما تختار "جميع البرامج".
في شاشة البروتوكول، حدد ICMPv4 أو ICMPv6 بناءً على حزمة بروتوكولات الشبكة المستخدمة. إذا كنت تعمل مع كل من IPv4 وIPv6، فستحتاج إلى إنشاء قاعدة لكل منهما. يتيح لك خيار التخصيص تحديد أنواع ICMP التي ترغب في السماح بها (طلب/رد صدى فقط، أو مجموعة أوسع).
بعد ذلك، يتم تحديد نطاق القاعدة (أي عناوين IP التي يمكن اختبار الاتصال بها)، والإجراء (عادةً السماح بالاتصال)، وملفات تعريف الشبكة التي ستُطبق عليها القاعدة. وأخيرًا، يُخصص اسم وصفي للقاعدة لتسهيل التعرف عليها.
قواعد الخدمة أو البرنامج الواردة والصادرة
في بعض السيناريوهات، قد ترغب في السماح لخدمة معينة بالاستماع إلى حركة المرور الواردة على أي منفذ تحتاجه، أو العكس: منع برنامج من التواصل مع العالم الخارجي من خلال أي منفذ.
بالنسبة للجزء الوارد، يتم إنشاء قاعدة مخصصة، ويتم اختيار "مسار هذا البرنامج"، وتحديد ملف الخدمة التنفيذي. ويمكن بعد ذلك تخصيص هذه القاعدة بحيث تنطبق فقط على الخدمات المستضافة داخل هذا الملف التنفيذي، وذلك باختيار الخدمة باستخدام اسمها المختصر.
يتوفر خيار تعديل نوع معرّف الأمان (SID) للخدمة باستخدام الأمر `sc sidtype <اسم الخدمة> <غير مقيد|مقيد>`. يحدد هذا كيفية استخدام الخدمة ضمن قواعد جدار الحماية. قد يؤدي تغييره إلى مقيد إلى منع تشغيلها، لذا يُرجى القيام بذلك بحذر وفقط عند الحاجة إلى هذا النوع من الحماية.
بالنسبة لحركة البيانات الصادرة، تكون العملية مشابهة ولكنها تتضمن إنشاء قاعدة بيانات صادرة . إذا كنت ترغب في حظر هذا البرنامج تمامًا من الوصول إلى الإنترنت، فعليك تحديد مسار الملف التنفيذي، وتعيين الإجراء إلى "حظر الاتصال"، واختيار الملفات الشخصية التي تريد تقييدها.
تكوينات خاصة لـ RPC والمنافذ الديناميكية
قد تكون الخدمات التي تستخدم استدعاءات الإجراءات عن بُعد (RPC) حساسة للغاية لأنها تستخدم منافذ ديناميكية يُخصصها النظام أثناء التشغيل. وللسماح بمرور هذه البيانات عبر جدار حماية ويندوز بطريقة مُحكمة، عادةً ما يكون من الضروري إنشاء قاعدتين محددتين.
تستهدف القاعدة الأولى خدمة RPC Endpoint Mapper ، الموجودة في %systemroot%\system32\svchost.exe. تم تخصيص القاعدة لتطبيقها على خدمة RpcSs، وتم تعيين بروتوكول TCP، وتم تحديد خيار "RPC Endpoint Mapper" للمنفذ المحلي.
تُنشأ القاعدة الثانية لخدمة الشبكة التي تدعم بروتوكول RPC والتي نرغب في السماح بها، وذلك بتحديد مسار الملف التنفيذي الذي يستضيفها، وربطه بتلك الخدمة تحديدًا. في هذه الحالة، يتم اختيار "منافذ RPC الديناميكية" للمنفذ المحلي.
في كلا القاعدتين، يتم تعديل النطاق (عناوين IP المسموح بها)، والإجراء (السماح بالاتصال)، والملفات الشخصية. وبهذه الطريقة، لا يمكن إلا للأجهزة والخدمات التي تستوفي هذه الشروط الاستفادة من إعادة توجيه منافذ RPC.
تسجيل ومراجعة واستكشاف أخطاء جدران الحماية في نظام التشغيل ويندوز وإصلاحها
عندما لا يعمل شيء ما كما ينبغي، تُعد سجلات جدار الحماية وأحداث التدقيق المصدر الأول للمعلومات . من المستحسن ضبط إعدادات جمع السجلات بشكل صحيح قبل الحاجة إليها.
في خصائص جدار الحماية، ضمن كل علامة تبويب للملف الشخصي، يمكنك تخصيص مسار ملف السجل ، والحد الأقصى لحجمه بالكيلوبايت، وما إذا كنت ترغب في تسجيل الحزم المفقودة، أو الاتصالات الناجحة، أو كليهما. في بيئات الخوادم، يُنصح عادةً بتسجيل كليهما للحصول على نظرة عامة واضحة.
من ناحية أخرى، تسمح لك أداة سطر الأوامر auditpol.exe بتمكين فئات فرعية محددة للتدقيق، مثل تغييرات السياسة، بحيث يقوم النظام بإنشاء أحداث مفصلة عند تعديل سياسات جدار الحماية أو IPsec.
عند التحقيق في مشكلة ما، من المفيد تسجيل حالة الشبكة باستخدام الأمر `netstat -ano > netstat.txt` وقائمة العمليات باستخدام الأمر `tasklist > tasklist.txt` . من خلال مقارنة معرّفات العمليات (PIDs) في `tasklist` مع الاتصالات النشطة في `netstat`، يمكنك تحديد البرنامج الذي يستخدم منفذًا معينًا.
في السيناريوهات المعقدة، توفر مايكروسوفت برامج نصية مثل TSS.ps1 لجمع آثار متقدمة لمحرك تصفية ويندوز (WFP)، والتي يتم تجميعها بعد ذلك في ملف ZIP ويمكن تحليلها أو إرسالها إلى الدعم الفني.
أدوات خارجية: SimpleWall وجدران الحماية التابعة لجهات خارجية
يعمل جدار الحماية المدمج في نظام ويندوز بشكل جيد، لكن غالباً ما يفتقر إلى واجهة استخدام أكثر سهولة وإشعارات واضحة عند محاولة أي تطبيق الوصول إلى الإنترنت لأول مرة . وهنا يأتي دور حلول الجهات الخارجية.
يُعد SimpleWall أحد الخيارات الخفيفة والمفتوحة المصدر لنظام التشغيل Windows ، والذي يستفيد من منصة تصفية Windows (WFP) ولكنه لا يُعدّل جدار حماية Windows بشكل مباشر. بدلاً من ذلك، يقوم بإنشاء قواعده الخاصة من خلال WFP للتحكم في التطبيقات التي يُسمح لها بالوصول.
تتضمن ميزاته محرر قواعد بسيط ، وقوائم داخلية لحظر بيانات القياس عن بعد والتجسس في نظام التشغيل Windows، وسجلات الحزم المحظورة، والتوافق مع IPv6، ودعم خدمات النظام وتطبيقات متجر Microsoft.
يُتيح لك SimpleWall إنشاء قواعد دائمة أو مؤقتة (تختفي بعد إعادة التشغيل)، وتفعيل المرشحات على مستوى النظام، وتصنيف البرامج إلى مسموحة أو محظورة أو محظورة بصمت. مع ذلك، لكي تُفعّل قواعدك، يجب أن يكون SimpleWall نفسه قيد التشغيل في الخلفية.
إلى جانب SimpleWall، يختار بعض المستخدمين جدران حماية تجارية مزودة بميزات إضافية: فحص متعمق للحزم، وقوائم مُعدة مسبقًا لمنع التتبع، وعزل الشبكة، وتحليل سلوك المستخدم، ولوحات تحكم رسومية متقدمة، ورؤية أفضل لحركة البيانات الصادرة. تتكامل العديد من هذه المنتجات مع جدار حماية Windows أو تحل محله جزئيًا.
أداء ومزايا وعيوب استخدام جدران الحماية على الخوادم
يؤدي استخدام جدار الحماية، سواءً كان جدار حماية محيطي أو جدار حماية على مستوى نظام التشغيل، إلى انخفاض طفيف في الأداء ، حيث يتم تحليل كل حزمة بيانات شبكية وفقًا لقاعدة واحدة أو أكثر. قد يكون هذا التأثير ملحوظًا على الأنظمة ذات الموارد المحدودة جدًا أو القديمة جدًا. راجع دليل تحسين أداء خادم لينكس للتخفيف من أي تأثير محتمل.
ومع ذلك، فإن ميزة وجود خط دفاع أول هائلة: فهو يقلل من التعرض للهجمات الخارجية، ويتحكم في التطبيقات التي يمكنها الاتصال من الخارج، ويولد سجلات مفيدة للتدقيق، ويكيف مستوى الحماية اعتمادًا على ما إذا كنت على شبكة موثوقة أو شبكة عامة.
أما العيوب الرئيسية، بصرف النظر عن التأثير على الأداء، فهي تعقيد الصيانة (خاصة بالنسبة للمستخدمين عديمي الخبرة) والشعور الزائف بالأمان: فجدار الحماية لا يحل محل برنامج مكافحة فيروسات جيد، أو تحديثات النظام، أو بالطبع، الحس السليم للمسؤول.
علاوة على ذلك، فإن إدارة القواعد بشكل صحيح تستغرق وقتًا: مراجعة ما هو مستخدم بالفعل، وإزالة القواعد القديمة، وتوثيق التغييرات، والتحقق من عدم ترك أي ثغرات مفتوحة عن غير قصد عند إجراء اختبارات سريعة أو استثناءات مؤقتة.
أفضل الممارسات المتقدمة لأمن جدار الحماية على الخوادم
في بيئة خوادم بالغة الأهمية، لا يكفي مجرد وضع بعض القواعد وتركها. فهناك عدد من أفضل الممارسات التي تساعد في الحفاظ على السيطرة وتقليل المخاطر على المدى الطويل.
أولاً، يجب تطبيق مبدأ أقل الامتيازات (PoLP) : سواء على المستخدمين أو على القواعد. تجنب القواعد العامة مثل "السماح بكل شيء من أي عنوان IP"، وبدلاً من ذلك، حدد قواعد مصممة خصيصاً لعناوين IP أو شبكات فرعية محددة، ومنافذ محددة، وتطبيقات معروفة.
ومن الأمور الأساسية الأخرى الحفاظ على تحديث جدار الحماية ومكوناته باستمرار . ويشمل ذلك تطبيق تصحيحات نظام التشغيل، وتحديثات البرامج الثابتة لجدار الحماية، وتوقيعات نظام منع الاختراق، وأي تحديثات أخرى يصدرها المورّد، ويفضل اختبارها أولاً في بيئة اختبار.
وأخيرًا، من الضروري نشر نظام مراقبة وتسجيل فعال : إرسال السجلات إلى نظام إدارة معلومات الأمان والأحداث (SIEM)، وتحديد التنبيهات للأنماط المشبوهة (على سبيل المثال، حظر العديد من الحزم من نفس عنوان IP) ومراجعة التقارير بشكل دوري، وليس مجرد جمعها "احتياطًا".
بالإضافة إلى الطبقة المنطقية، فإن الأمن المادي لجدار الحماية مهم: المعدات في رفوف مغلقة، والوصول المقيد إلى الغرفة التقنية، ونسخ احتياطية للتكوين للسماح بالتراجع السريع في حالة حدوث عطل ما بعد التغيير.
طبقات إضافية: تصفية عناوين URL، وشبكة VPN، ونظام منع الاختراق، وجودة الخدمة، والتحكم في التطبيقات
تتيح معظم جدران الحماية من الجيل التالي الحديثة إمكانية تفعيل ميزات متقدمة تُكمل تصفية الحزم الأساسية وقواعد IP/المنفذ.
تتيح لك خاصية تصفية عناوين المواقع الإلكترونية تصنيف المواقع حسب الفئات (البرامج الضارة، الشبكات الاجتماعية، المحتوى المخصص للبالغين، تنزيلات P2P، إلخ) وحظر تلك التي تعتبر غير مناسبة أو خطيرة، مما يساعد على تعزيز الأمن وفرض سياسات الاستخدام المقبولة.
تعتمد الشبكات الافتراضية الخاصة (VPN) ، سواءً كانت للربط بين المواقع أو للوصول عن بُعد، على بروتوكولات مثل IPsec أو SSL/TLS لتشفير البيانات بين المكاتب والمستخدمين عن بُعد. عادةً ما تُدمج جدران الحماية خاصية إنهاء الشبكات الافتراضية الخاصة وتُطبق نفس سياسات التحكم على البيانات المشفرة كما تُطبقها على بقية الشبكة.
يقوم نظام منع الاختراق (IPS) بفحص حركة البيانات في الوقت الفعلي بحثًا عن أنماط الهجوم المعروفة أو السلوك الغريب، ويمكنه حظر الاتصالات التي تحاول استغلال نقاط الضعف في النظام أو التطبيق تلقائيًا.
يوفر التحكم في التطبيقات رؤية أكبر بكثير من التحكم البسيط في المنافذ: فهو يسمح لك بتحديد التطبيقات المحددة (مثل Skype و Dropbox وتطبيقات الألعاب وما إلى ذلك) المسموح بها أو المحظورة، حتى عندما تستخدم منافذ قياسية أو مشفرة.
وأخيرًا، تسمح جودة الخدمة (QoS) بإعطاء الأولوية لحركة المرور الهامة (الصوت، ومؤتمرات الفيديو، وتطبيقات الأعمال) على التدفقات الأخرى الأقل أهمية، مما يمنع التنزيل الضخم أو النسخ الاحتياطي من التدهور إلى شبكة غير قابلة للاستخدام للمستخدم النهائي.
إن الإدارة الشاملة للتكوين المتقدم لجدران الحماية على الخوادم ، بدءًا من تصميم المناطق والقواعد الدقيقة وصولاً إلى استخدام ميزات الجيل التالي والتسجيل والتدقيق وأدوات مثل SimpleWall أو جدران الحماية من الجيل التالي المخصصة، تُحدث الفرق بين شبكة "تتدبر أمورها إلى حد ما" وبنية تحتية مستعدة حقًا لتحمل الهجمات والنمو دون فقدان السيطرة وتلبية متطلبات الأمان الحالية.
مؤشر
- 1 جدران الحماية من الجيل التالي على الخوادم: أكثر بكثير من مجرد تصفية المنافذ
- 2 تصميم مناطق جدار الحماية وتقسيم الشبكة على الخوادم
- 3 قوائم التحكم في الوصول (ACLs) وقواعد المناطق المتداخلة
- 4 جدار الحماية المتساهل مقابل جدار الحماية المقيد على الخوادم
- 5 ما الذي يمكن أن يقدمه جدار حماية ويندوز فعلاً على الخوادم؟
- 6 الوصول إلى جدار حماية ويندوز مع أمان متقدم
- 7 الملفات الشخصية والسياسات العالمية والسلوك الافتراضي
- 8 قواعد الدخول والخروج: اتجاه حركة المرور
- 9 أنواع القواعد في جدار حماية ويندوز
- 10 قواعد البرنامج: تحكم دقيق في خدمات محددة
- 11 قواعد المنفذ: تصفية TCP/UDP الكلاسيكية
- 12 قواعد محددة مسبقًا وقواعد مخصصة
- 13 قواعد ICMP الواردة على الخوادم
- 14 قواعد الخدمة أو البرنامج الواردة والصادرة
- 15 تكوينات خاصة لـ RPC والمنافذ الديناميكية
- 16 تسجيل ومراجعة واستكشاف أخطاء جدران الحماية في نظام التشغيل ويندوز وإصلاحها
- 17 أدوات خارجية: SimpleWall وجدران الحماية التابعة لجهات خارجية
- 18 أداء ومزايا وعيوب استخدام جدران الحماية على الخوادم
- 19 أفضل الممارسات المتقدمة لأمن جدار الحماية على الخوادم
- 20 طبقات إضافية: تصفية عناوين URL، وشبكة VPN، ونظام منع الاختراق، وجودة الخدمة، والتحكم في التطبيقات