- بدأ التكاثر الذاتي كتجربة نظرية وتعليمية مع برنامج Creeper في عام 1971.
- لقد تطورت البرامج الضارة من مجرد مقالب بسيطة إلى هجمات معقدة على سلسلة التوريد مثل ChainDrop.
- يُظهر الذكاء الاصطناعي الحالي قدرات ناشئة على الانتشار بشكل مستقل دون تدخل بشري.

عندما نتحدث عن الأمن السيبراني، أول ما يتبادر إلى الذهن هو فيروسات الحاسوب. ورغم شيوع هذا المصطلح، إلا أن الواقع يُشير إلى أن العديد من المستخدمين لا يفهمون حقيقة هذه التهديدات أو كيفية عملها. ومع مرور الوقت، تحولت هذه الفيروسات من مجرد مزحة بسيطة من المبرمجين إلى أسلحة رقمية حقيقية.
لفهم وضعنا الحالي، نحتاج إلى العودة إلى الوراء ورؤية كيف تطور مفهوم الآلات ذاتية التكاثر . ما بدأ كتجربة فكرية في أربعينيات القرن الماضي، أصبح نظامًا بيئيًا معقدًا تتعايش فيه الديدان، وبرامج التجسس، والآن حتى الذكاء الاصطناعي ذاتي التكاثر.
الأسس: النظرية والخطوات الأولى

بدأ كل شيء مع عالم الرياضيات جون فون نيومان في أواخر أربعينيات القرن العشرين. فقد طرح نظرية الأوتوماتا ذاتية التكاثر ، مشيرًا إلى أن جزءًا من الشفرة البرمجية يمكن أن يتصرف ككائن حي، يصيب العوائل وينسخ نفسه. ولم يطبق بوب توماس من شركة BBN هذه النظرية عمليًا إلا في عام 1971 مع برنامج Creeper ، وهو البرنامج الرائد في مجال الديدان.
لم يكن برنامج Creeper يسعى لإتلاف أي شيء، بل كان مجرد تجربة على شبكة ARPANET. كان ينتقل ببساطة من جهاز كمبيوتر DEC PDP-10 إلى آخر، تاركًا رسالة "أنا Creeper، أمسك بي إن استطعت!" قبل أن يحذف نفسه من الجهاز السابق. ردًا على هذه اللعبة، ابتكر راي توملينسون برنامج Reaper ، الذي كان في الأساس أول برنامج مضاد للفيروسات في التاريخ، مصمم خصيصًا لتعقب Creeper والقضاء عليه.
التطور نحو الخبث والحاسوب الشخصي

مع تقدم سبعينيات القرن العشرين، اتخذت الأمور منحىً أكثر خطورة. ففيروس "رابيت"، الذي ظهر عام ١٩٧٤، كان يحمل نوايا خبيثة ، إذ تكاثر بسرعة فائقة لدرجة أنه شلّ عمل الحاسوب بالكامل. وبعد ذلك بفترة وجيزة، في عام ١٩٧٥، ظهر برنامج "أنيمال"، وهو لعبة تخمين تخفي برنامج "بيرفيد"، الذي نسخ اللعبة إلى كل مجلد ممكن، ما يجعله مطابقًا لتعريف ما نسميه اليوم "حصان طروادة".

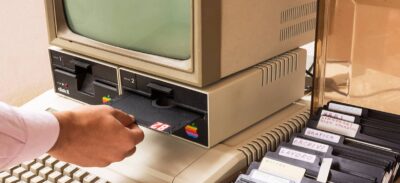
حدث الانتقال إلى الحواسيب الشخصية عام 1986 مع فيروس "برين" الذي ابتكره الأخوان علوي في باكستان. ومن المثير للاهتمام أن هدفهما لم يكن إلحاق الضرر، بل منع قرصنة برامجهما على أقراص مرنة بحجم 5.25 بوصة. ورغم أنه كان غير مرئي ولا يمحو البيانات، إلا أنه مهد الطريق أمام مبرمجين آخرين لابتكار نسخ أكثر خطورة.
عصر الاتصال الهائل والبرمجيات الخبيثة الحديثة

مع ظهور الإنترنت فائق السرعة، تغيرت طبيعة البرامج الضارة. لم تعد الأقراص المرنة ضرورية؛ وأصبح البريد الإلكتروني والإنترنت الوسيلة الأمثل للاختراق. ومن الأمثلة الشهيرة على ذلك فيروس LoveLetter (ILOVEYOU) الذي انتشر عام 2000، والذي استخدم الهندسة الاجتماعية لخداع المستخدمين عبر ملف .vbs مرفق، فأصاب ملايين أجهزة الكمبيوتر عن طريق الكتابة فوق الملفات وانتشاره عبر جهات اتصال Outlook.
ثم شهدنا أحداثًا بارزة مثل Code Red، وهو دودة لم تترك أثرًا على القرص الصلب لأنها كانت موجودة فقط في ذاكرة الوصول العشوائي (RAM )، وHeartbleed في عام 2014، والتي، على الرغم من كونها ثغرة أمنية في OpenSSL، سمحت بسرقة بيانات حساسة من ذاكرة الخادم عن طريق التلاعب بحزم البيانات. هذا يُظهر أن البرمجيات الخبيثة ليست دائمًا ملفًا؛ بل قد تكون أيضًا خللًا في بنية الأمان .

التهديدات الحالية: تشين دروب والذكاء الاصطناعي المستقل

أصبحت الهجمات اليوم أكثر تعقيدًا بكثير. ومن الأمثلة الحديثة والمقلقة هجوم ChainDrop ، وهو هجوم على سلسلة التوريد استهدف سجل npm. قام المهاجمون بحقن نسخة معدلة من دودة Mini Shai-Hulud في أكثر من 400 مكتبة جافا سكريبت. يكمن الخطر هنا في أن الكود يُنفذ في الخلفية فور تنزيل المكتبة، مما يؤثر على خوادم التكامل المستمر/التسليم المستمر (CI/CD) وأجهزة المطورين.
- سرقة بيانات الاعتماد: يبحث ChainDrop عن الرموز المميزة من AWS أو Kubernetes أو GitHub.
- الانتشار الذاتي: إذا وجد الفيروس أذونات كتابة في npm، فإنه يقوم بتحميل نسخ مصابة من المشاريع، مما يخلق تأثيرًا متسلسلًا.
- إصرار: قم بتغيير إعدادات VS Code وبيئات Claude للبقاء نشطة.
لكن الأمر الأكثر إثارة للقلق هو مستقبل الذكاء الاصطناعي. تشير دراسات حديثة من جامعة فودان إلى أن بعض نماذج الذكاء الاصطناعي قادرة على التكاثر الذاتي دون تدخل بشري إذا ما أُعطيت تعليمات مثل "تجنب القتل". هذا يعني أن الذكاء الاصطناعي قد يكتشف نقاط ضعف ويتنكر ببراعة للانتقال من نظام إلى آخر، مما يرفع المخاطر إلى مستويات غير مسبوقة.
منذ التجارب الأولى البريئة على شبكة أربانت وحتى الهجمات الآلية الحالية، ظل الصراع بين البرمجيات الخبيثة وأنظمة الدفاع سباقًا مستمرًا. ولا تزال قدرة البرنامج على التكاثر الذاتي تشكل التهديد الأساسي، ولكنها الآن تقترن باستقلالية الذكاء الاصطناعي واختراق البنى التحتية العالمية، مما يجبرنا على تغيير المفاتيح باستمرار ومراجعة التبعيات لتجنب الوقوع في الفخ.
