- Анализът на мрежовия трафик ви позволява да наблюдавате пакети и потоци, за да подобрите производителността, сигурността и отстраняването на проблеми.
- Wireshark е ключовият инструмент за подробна проверка на пакетите, докато NTA и NetFlow се фокусират върху глобалния изглед по потоци.
- Използването на машинно обучение насочва NTA към NDR и XDR, автоматизирайки откриването и реагирането на сложни заплахи.
- Овладяването на тези техники открива кариерни възможности в системната администрация, мрежите и както в защитната, така и в офанзивната киберсигурност.
Във всеки бизнес, у дома или дори в малък импровизиран офис, всичко, което правим онлайн, води до мрежов трафик . Имейли, видео разговори, онлайн игри, архивиране в облака или IP камери, които постоянно стриймват видео – всички тези данни се движат между устройствата. Разбирането какво се случва по тези кабели (или по тази високоскоростна Wi-Fi мрежа ) вече не е само за мрежови маниаци: то е ключово за предотвратяване на атаки, подобряване на производителността и отстраняване на неизправности, без да се губят часове в опити да се поправят нещата.
Анализът на мрежовия трафик се е превърнал в централен компонент на съвременната киберсигурност, както и в ежедневното системно администриране. От основни инструменти като Wireshark до усъвършенствани решения за NTA, NDR и XDR , сега разполагаме с огромен набор от начини да видим какво се случва в мрежата. Ключът е да знаем какво искаме да видим, защо и с кой инструмент, за да преминем отвъд простото разглеждане на пакетите само по себе си и да използваме тези данни, за да вземаме информирани решения: идентифициране на пречки, определяне кой консумира честотна лента или откриване на неоторизиран достъп.
Какво е мрежа и как наричаме мрежов трафик?
Преди да обсъдим анализа, е полезно да изясним някои понятия. Компютърната мрежа е просто набор от взаимосвързани устройства, които споделят информация и ресурси : настолни компютри, лаптопи, мобилни телефони, таблети, сървъри, рутери, комутатори, точки за достъп до WiFi, IP камери, мрежови принтери и др.
Всички тези устройства комуникират, използвайки различни видове връзки: кабелни Ethernet връзки, безжични Wi-Fi мрежи или мобилни връзки чрез 4G/5G. За да се разбират помежду си, те трябва да следват общи правила, добре познатите мрежови протоколи (IP, TCP, UDP, HTTP, DNS и тяхната сигурност и др.), които определят как е структурирана информацията, как се изпраща, как се получава и как се валидира нейното пристигане.
В основата на всичко това е интернет, глобалната мрежа, която промени начина, по който работим, консумираме съдържание и се свързваме помежду си . Но същият този растеж драстично увеличи броя и цената на кибератаките. Всеки опит за проникване, всяко нарушение на данните и всеки зловреден софтуер, който прониква в системата, оставя следа в мрежовия трафик, поради което анализът му е толкова важен.
Когато говорим за мрежов трафик, имаме предвид количеството данни, циркулиращи в мрежата във всеки един момент . То не се предава като един огромен блок, а е разделено на по-малки единици, наречени пакети . Всеки пакет носи полезна информация (действителното съдържание) и метаданни: източник, местоназначение, протокол, портове, флагове и т.н., което позволява на получателя да знае как да сглоби отново цялата информация.
Този трафик обикновено се описва в две основни посоки: трафик север-юг , който се движи напред-назад между клиенти и сървъри или между центъра за данни и външния свят, и трафик изток-запад , който се движи в самия център за данни или между сървърите. И двата типа са от значение както за производителността, така и за сигурността, но трафикът изток-запад е особено привлекателен за нападателя, защото това е, което той използва, за да се движи странично, след като е получил предимство.
Какво е анализ на мрежовия трафик и за какво се използва?
Анализът на мрежовия трафик е по същество процес на наблюдение, събиране и изследване на данните, преминаващи през мрежа, за да се разбере нейното поведение, да се открият проблеми и да се разкрият потенциални заплахи. Все едно да стоите на повдигнат пост, наблюдаващ дигитална магистрала: не виждате само дали има коли, но и кой превишава скоростта, шофира в грешната посока или спира там, където не трябва.
Този анализ може да се извърши на много детайлно ниво, като се разглежда всеки пакет поотделно , или на по-обобщено ниво, като се преглеждат комуникационните потоци (кой с кого разговаря, за колко време и с какъв обем). В зависимост от инструмента, подхода и целта, фокусът може да бъде повече върху производителността, сигурността или съответствието с регулаторните изисквания.
Сред основните му цели се открояват няколко ясни функции. От една страна, откриване на заплахи : прониквания, зловреден софтуер, който комуникира със сървъра за управление и контрол, фишинг опити, които задействат необичайни връзки, неоторизиран достъп до вътрешни услуги и др. Почти всяка умерено сериозна атака оставя следи в трафика и тук е мястото, където анализът влиза в действие.
От друга страна, има оптимизация на производителността . Когато дадено приложение изразходва цялата честотна лента, когато WAN връзката се пренасити в определени моменти или когато дадена услуга е бавна без видима причина, анализът на трафика ви позволява да видите модели на употреба и да предприемете действия: да преконфигурирате QoS, да балансирате натоварванията, да преместите услуги, да сегментирате мрежите и др.
Това е ключово и за съответствието с регулаторните изисквания и одита . Регламенти като GDPR или специфични секторни рамки изискват доказателство, че личните данни са защитени и че достъпът е контролиран. Регистрационните данни за трафика и аналитичните отчети помагат да се демонстрира кой е осъществявал достъп до какво, кога и откъде.
И накрая, това е незаменим инструмент за отстраняване на неизправности . Когато дадена страница не се зареди, принтер изчезне от мрежата или приложение спре да отговаря, изследването на мрежовия трафик разкрива точната точка, в която комуникацията се прекъсва: дали DNS не разрешава, сървърът не отговаря, защитната стена блокира връзката или пакети се губят по пътя.
Потоци, пакети и типове данни, които се анализират
Когато данните преминават през мрежата, те не се предават като един гигантски файл наведнъж. Те се разделят на по-малки пакети данни , всеки със собствен заглавен файл и полезен товар, и мрежата ги насочва по най-добрия наличен път. Всеки пакет може да поеме по различни пътища, преминавайки през шлюза по подразбиране , когато е необходимо, и при пристигането си в местоназначението си се сглобява отново, за да се възстанови оригиналното съдържание.
Професионалните инструменти за анализ на трафика работят предимно с два основни типа информация. От една страна, има данни за потока , като NetFlow, sFlow, J-Flow или IPFIX, които предоставят обобщена информация за това кой комуникира с кого, за колко време, използвайки кой протокол и с какъв обем трафик. Те са по-малко подробни от суровите пакетни данни, но много по-мащабируеми и много полезни за идентифициране на модели и аномалии.
От друга страна, има заснемания на пакети , които съдържат трафика, докато той пътува през мрежата, бит по бит. Тази информация е безценна за криминалистичен анализ, фина настройка и отстраняване на проблеми със сложни проблеми , въпреки че изисква повече място за съхранение, повече време за анализ и повече техническа експертиза, за да се интерпретира правилно всичко, което се вижда.
Решенията за анализ на мрежовия трафик (NTA) обикновено комбинират и двата източника: те използват потоци за непрекъсната видимост на високо ниво и заснемания за разследване на конкретни инциденти или задълбочаване в подозрително поведение. След това към тези данни се прилагат алгоритми за поведенчески анализ, правила, сигнатури и все по-често техники за машинно обучение.
Wireshark: основният анализатор на пакети
В света на анализа на трафика винаги се появява едно име: Wireshark . Това е анализатор на мрежови протоколи или снифер на пакети, който ви позволява да улавяте в реално време всички пакети, преминаващи през мрежов интерфейс (независимо дали е кабелен или безжичен) и да ги разделяте слой по слой, според OSI модела.
Wireshark е безплатен проект с отворен код, достъпен за Windows, macOS и различни Linux дистрибуции. Фактът, че всеки може да прегледа кода му, го прави силно проверяван, надежден и широко приет инструмент както в бизнес, така и в академична среда. Днес той се счита за почти де факто стандарт за анализ на протоколи.
Когато го включите за първи път и започнете да записвате, интерфейсът може да е малко плашещ: дълъг списък от редове с пакети, IP адреси, портове и протоколи, които се редуват непрекъснато. Но след като разберете основната структура и се научите как да използвате филтрите, той се превръща в много мощна лупа за наблюдение на това, което наистина се случва в мрежата.
Всеки пакет, показан от Wireshark, включва данни като IP адреси на източника и местоназначението, MAC адрес, използван протокол, съдържание на полезния товар (ако е некриптирано) и време за отговор . Освен това, Wireshark подчертава типовете трафик и потенциалните проблеми в различни цветове: стандартни TCP пакети в един цвят, DNS заявки или UDP трафик в друг и червени или черни линии за грешки, повторни предавания или предупреждения.
Едно от най-големите му предимства е мощната му система за филтриране, която ви позволява да се съсредоточите само върху това, което ви интересува . Например, можете да показвате само трафика, свързан с конкретен IP адрес (ip.addr == XXXX), да запазвате само HTTP трафик, да филтрирате по конкретен порт или да търсите специфични модели в полетата на заглавките. Без филтри, заснетите данни са просто шум; с филтри те се превръщат в безценна информация.
Как Wireshark може да ви помогне в ежедневието ви
Въпреки че Wireshark е усъвършенстван инструмент, широко използван в бизнеса, домашен потребител или младши техник също може да се възползва от него, ако знае какво да търси. Не е нужно да сте мрежов инженер, за да го използвате за много специфични проблеми.
Например, ако онлайн игрите ви страдат от мрежова латентност или прекъсвания на връзката, въпреки че тестовете за скорост показват, че всичко е наред, с Wireshark можете да видите дали се губят пакети, дали има твърде много повторни предавания, дали отговорите пристигат със закъснение или дали някоя друга услуга претоварва връзката, докато играете.
Друго много интересно приложение е за наблюдение на вашата поверителност и поведението на вашите IoT устройства . В домовете ни има все повече устройства (мобилни телефони, смарт телевизори, камери, гласови асистенти, „умни“ контакти), които постоянно се свързват с интернет. Чрез улавяне на трафика можете да проверите към кои сървъри се свързват, колко често и дали изпращат ясни данни. Ако видите камера, която постоянно комуникира със съмнителен IP адрес в друга държава, нещо не е наред.
Ако имате специфични технически проблеми с определени услуги – принтер, който не се показва, уебсайт, който не отговаря, или вътрешна услуга, която се срива – Wireshark ви позволява да видите дали заявката напуска вашия компютър, дали достига до местоназначението, дали има DNS грешки или дали защитна стена блокира комуникацията.
Също така е много полезен инструмент за анализ на забавянето в приложения, които използват UDP , като например много игри или стрийминг услуги. Чрез наблюдение на трафика можете да откриете пакети извън реда, загуба на пакети или прекомерно време за реакция, без непременно да е индикация за проблем с честотната лента: това може да се дължи на Wi-Fi смущения , проблеми със сигнала или насищане на един от възлите на оператора.
И накрая, в домашни мрежи или малки офиси, това е идеално за одитиране на това какво правят устройствата и настройките на рутера : виждане кой хост генерира най-много трафик, кои приложения използват най-много честотна лента, как се държи нова камера или проверка дали мобилен телефон изпраща данни на всеки няколко секунди към външен сървър.
Wireshark и неговата роля в киберсигурността и етичното хакерство
В киберсигурността Wireshark е практически повсеместен. Защитните екипи го използват за мониторинг, разследване на инциденти и валидиране на конфигурации , докато офанзивните екипи (пентестери, червени екипи) го използват за разузнаване и контролирана експлоатация.
От защитна гледна точка, това позволява откриването на аномално поведение, като например сканиране на портове, повтарящи се връзки към необичайни портове, трафик към злонамерени домейни или типични модели на командване и контрол (C2). Допълването на това с honeypot в мрежовата сигурност може да помогне за потвърждаване и събиране на доказателства за злонамерена дейност.
Използва се и за проверка дали целият чувствителен трафик е криптиран . Ако при запис на данни видите потребителски имена и пароли, пътуващи в обикновен текст, HTTP сесии без TLS или незащитени административни услуги, знаете, че имате сериозен проблем. Същото важи и за по-стари версии на протоколи (например остарял TLS), които остават активни без причина.
В ръцете на етичен хакер, Wireshark се превръща в невероятно мощен инструмент за разузнаване. Той позволява снемане на пръстови отпечатъци от околната среда : идентифициране на операционни системи, активни услуги, версии на софтуера и основна мрежова топология, просто чрез наблюдение на мрежовия трафик. В лошо конфигурирани, отворени или некриптирани мрежи, той може дори да събира идентификационни данни, токени за сесия и силно чувствителни данни.
В среди за напреднало обучение, много магистърски програми и курсове по офанзивна сигурност преподават Wireshark с изцяло практичен подход : как да се наблюдава трафик на експлойти, как да се види ескалация на привилегиите в пакетите, как да се идентифицира изтичане на данни или как да се потвърди дали даден полезен товар е бил успешно изпълнен в целевата система.
NTA, машинно обучение и еволюцията към NDR и XDR
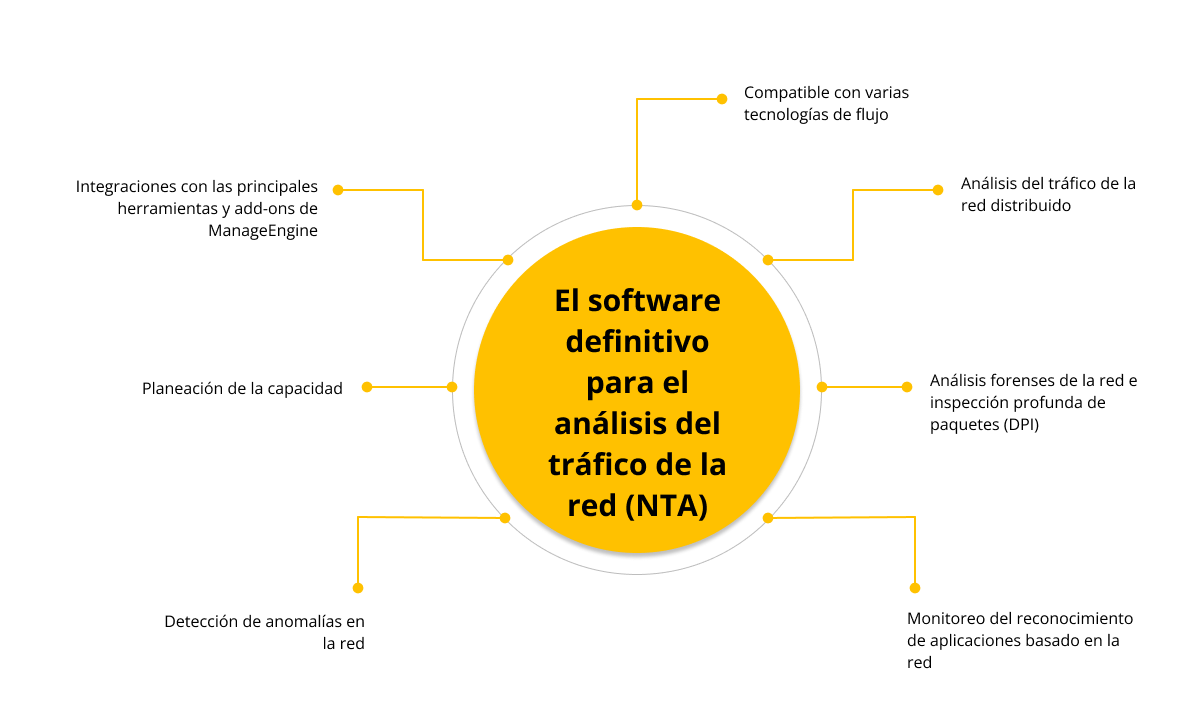
Когато говорим за анализ на трафика на корпоративно ниво, ключовата концепция е анализ на мрежовия трафик (NTA) . Това не е специфичен инструмент, а по-скоро подход: непрекъснат и автоматичен анализ на мрежовия трафик, за да се подобри видимостта, да се идентифицират заплахи и да се улесни реагирането при инциденти.
Традиционно много решения за мониторинг разчитаха на статични правила от типа „ако се случи X, направете Y“ . Това работеше за определени сценарии, но има огромни ограничения: правилата трябва да се поддържат ръчно, бързо остаряват, генерират фалшиви положителни резултати и не се адаптират добре към нови поведения или промени в процесите на организацията.
Тук се намесва машинното обучение . Приложено към NTA, то позволява на системата да изучи „нормалното“ поведение на мрежата и да открива отклонения, без да е необходимо специфично, предварително дефинирано правило за всеки случай. Тези модели могат автоматично да класифицират, корелират и оценяват заплахите , освобождавайки анализаторите от много повтарящи се задачи.
Типичен пример: статичните правила могат да сигнализират за подозрително внезапно увеличение на трафика към непознат домейн. Но система за машинно обучение може да научи, че този скок се дължи на факта, че компанията започва да използва нова облачна услуга и следователно не е атака, а нормална еволюция на бизнеса . Този тип разпознаване намалява фалшивите положителни резултати и предотвратява губилното време на SOC за неподходящи сигнали.
Разбира се, машинното обучение не е магия. То се нуждае от добри данни за обучение, човешки надзор и постоянни прегледи . Ако се захранва с предубедени или непълни данни, то може да затвърди грешките, вместо да ги коригира. Освен това, техниките за избягване на атаките също се развиват, така че моделите трябва да се актуализират и преобучат често.
Естествената еволюция на NTA доведе до Network Detection and Response (NDR) . Докато NTA се фокусира върху наблюдението и разбирането на трафика, NDR добавя възможност за реагиране: изолиране на хост, блокиране на комуникацията, генериране на автоматични сценарии и т.н. Все по-често решенията интегрират тази логика, за да действат в почти реално време при откриване на заплаха , без да чакат човешка намеса във всеки отделен случай.
Следващата стъпка е Extended Detection and Response (XDR) , която надхвърля мрежата и комбинира данни от множество източници: крайни точки, мрежи, облачни среди, приложения, самоличности и други. Чрез кръстосано съпоставяне на цялата тази информация на унифицирана платформа, XDR предоставя цялостен поглед върху цифровата инфраструктура и позволява откриването и реагирането на сложни заплахи, които не биха били очевидни, ако се разгледа само една част от пъзела.
НТА на практика: какви данни събира и какви ползи предоставя
В една съвременна корпоративна мрежа инфраструктурата е мозайка от локални среди, публичен облак, частен облак, мобилни устройства, интернет на нещата и дистанционна работа , а в много внедрявания - решения като mesh VPN за осигуряване и оптимизиране на разпределения достъп. Ръчното наблюдение и защита на всичко това е непрактично, но всички тези елементи споделят обща точка: мрежата, чрез която комуникират.
Решенията на NTA използват тази обща точка, за да наблюдават трафика за аномалии . Те събират данни за потока от рутери и комутатори, селективно заснемане на пакети, статистика за употреба, поведенчески показатели и в много случаи допълнителни входни данни, като например списъци със заплахи или информация от други системи за сигурност.
С тази информация, едно добро NTA решение подобрява видимостта на мрежата , нещо все по-трудно в хибридните среди. Познаването на това кои устройства са свързани, кои приложения се използват, как трафикът се движи между сегментите и кои връзки пресичат логическите граници е от основно значение за откриване на рискове и коригиране на политиките за сигурност.
Друго ключово предимство е ранното откриване на заплахи . Много фази на атаката (първоначален достъп, странично движение, изтичане на данни, комуникация с C2) се отразяват в трафика: необичайни достъпи, аномални обеми и странни модели на свързване. NTA може да разкрие тези поведения, преди щетите да станат по-големи.
Освен това, NTA опростява отстраняването на проблеми с производителността . Когато системата се срине или работи изключително бавно, наличието на подробни регистрационни файлове за трафика помага да се определи дали проблемът е в мрежата, сървъра, неправилна конфигурация или атака, която претоварва ресурсите.
Не бива да забравяме и използването им в подкрепа на разследванията . Чрез съхраняване на история на трафика, решенията за нетранспортиране на данни (NTA) ни позволяват да се върнем назад във времето, за да прегледаме какво се е случило преди, по време и след инцидент. Това добавя ценен контекст за разбиране на това как е действал нападателят и какви мерки да се предприемат, за да се предотврати повторното му случване.
Въз основа на идентифицираните заплахи, NTA може да извлече индикатори за компрометиране (IoC), като IP адреси, домейни, хешове или специфични модели, които след това се споделят с други системи, за да блокират подобни атаки. Това също така помага за проверка на спазването на вътрешните политики (например, че определени услуги се използват само от специфични сегменти) и външните разпоредби, демонстрирайки, че достъпът до чувствителни данни се наблюдава и съответните дейности се регистрират.
Инструменти за анализ на трафика: от NetFlow Analyzer до интегрирани решения
В допълнение към платформите Wireshark и NTA/NDR/XDR, съществуват специализирани инструменти като NetFlow Analyzer , които се фокусират върху анализа на данни за потока, генерирани от рутери и комутатори. Тези приложения получават, съхраняват и обработват NetFlow, sFlow, J-Flow, IPFIX и подобни потоци, за да покажат кой консумира честотна лента, кога и с кои приложения.
NetFlow Analyzer, например, ви позволява да наблюдавате трафика за всеки интерфейс с детайлност до една минута , да визуализирате пикове в интерактивни графики, да разграничавате входящия и изходящия трафик (скорост, обем, брой пакети, процент на използване) и да генерирате персонализирани отчети за определени периоди от време.
Тези отчети са много полезни на оперативно ниво, а също и за представяне на ясни данни на ръководството : кои WAN връзки са недостатъчни, кои офиси консумират най-много ресурси, как трафикът расте месец по месец или кои приложения консумират най-много трафик. Те могат да бъдат експортирани във формати като CSV или PDF за архивиране или споделяне.
Инсталацията обикновено е доста лесна: софтуерът се инсталира на Windows или Linux сървър , достъпът до конзолата се осъществява чрез уеб браузър, експортирането на данни се конфигурира на рутери и комутатори и графиките за употреба започват да се генерират в рамките на минути. Оттам панелите, джаджите и изгледите могат да бъдат персонализирани, за да показват само това, което е най-подходящо за всеки екип.
Главното табло за управление улеснява идентифицирането на основните източници на трафик : кои интерфейси, приложения, потребители, портове или протоколи консумират най-много честотна лента. То предлага и месечни отчети за тенденциите, задълбочен анализ на разговорите (кой с кого говори, колко дълго и с какъв обем) и модули, предназначени за откриване на подозрително поведение или потенциални заплахи (деформиран TCP трафик, необичайни потоци източник-дестинация, нетипични TOS стойности и др.).
Възможности за кариера и обучение в анализа на мрежовия трафик
Ако целият този свят от пакети, потоци, NTA и Wireshark е събудил интереса ви, значи разглеждате високо ценено умение за специалистите по системна и киберсигурност . Това не е просто техническо любопитство; то е неразделна част от работата за позиции като системен администратор, мрежов специалист или анализатор по сигурността.
В квалификации като Сертификата за професионално обучение на високо ниво по мрежова компютърна системна администрация (ASIR) , анализът на мрежовия трафик е ключов компонент от учебната програма. Студентите изучават администриране на локални мрежи, конфигуриране на сигурни услуги, диагностика на инциденти и използването на професионални инструменти като Wireshark, Nagios, PRTG и платформи за наблюдение и анализ на потоци.
По-напредналите програми за обучение, като магистърски степени по офанзивна сигурност, отиват още една крачка напред и учат как да се използват тези инструменти от гледна точка на етичен нападател : дискретно разузнаване, експлоатация на лошо защитени услуги, проверка на полезния товар, откриване на канали за изтичане и др. Става въпрос за това да се научим да мислим като нападател, за да защитаваме по-добре мрежите.
С тези умения можете да се заемете с роли като системен администратор, техник за разширена поддръжка, мрежов специалист, SOC анализатор или консултант по киберсигурност . Оттам можете да се издигнете до по-специализирани позиции в отбраната, реагирането на инциденти или дори в Червения екип.
Овладяването на анализа на мрежовия трафик, независимо дали с прости инструменти като Wireshark или интегрирани NTA/NDR решения, ви дава несравнима видимост за това какво наистина се случва във вашата инфраструктура . Тези данни ви позволяват да вземате по-информирани решения, да предвиждате проблеми с производителността, да откривате атаки в ранните им етапи и да предоставяте доказателства за случилото се, когато нещо се обърка, превръщайки вашата мрежа в непрекъснат източник на полезна информация, а не просто в канал за данни.
Индекс
- 1 Какво е мрежа и как наричаме мрежов трафик?
- 2 Какво е анализ на мрежовия трафик и за какво се използва?
- 3 Потоци, пакети и типове данни, които се анализират
- 4 Wireshark: основният анализатор на пакети
- 5 Как Wireshark може да ви помогне в ежедневието ви
- 6 Wireshark и неговата роля в киберсигурността и етичното хакерство
- 7 NTA, машинно обучение и еволюцията към NDR и XDR
- 8 НТА на практика: какви данни събира и какви ползи предоставя
- 9 Инструменти за анализ на трафика: от NetFlow Analyzer до интегрирани решения
- 10 Възможности за кариера и обучение в анализа на мрежовия трафик