- Дийпфейковете са аудиовизуално съдържание, генерирано от изкуствен интелект, което заплашва поверителността, репутацията и общественото доверие.
- Въздействието му варира от тормоз и порнография без съгласие до корпоративни измами и политически манипулации.
- Испанската и европейската правна рамка вече предлагат инструменти за преследване на вредни употреби, въпреки че технологиите се развиват много бързо.
- Отбраната изисква комбиниране на техническо откриване, организационни протоколи и обучение по критично мислене и киберсигурност.
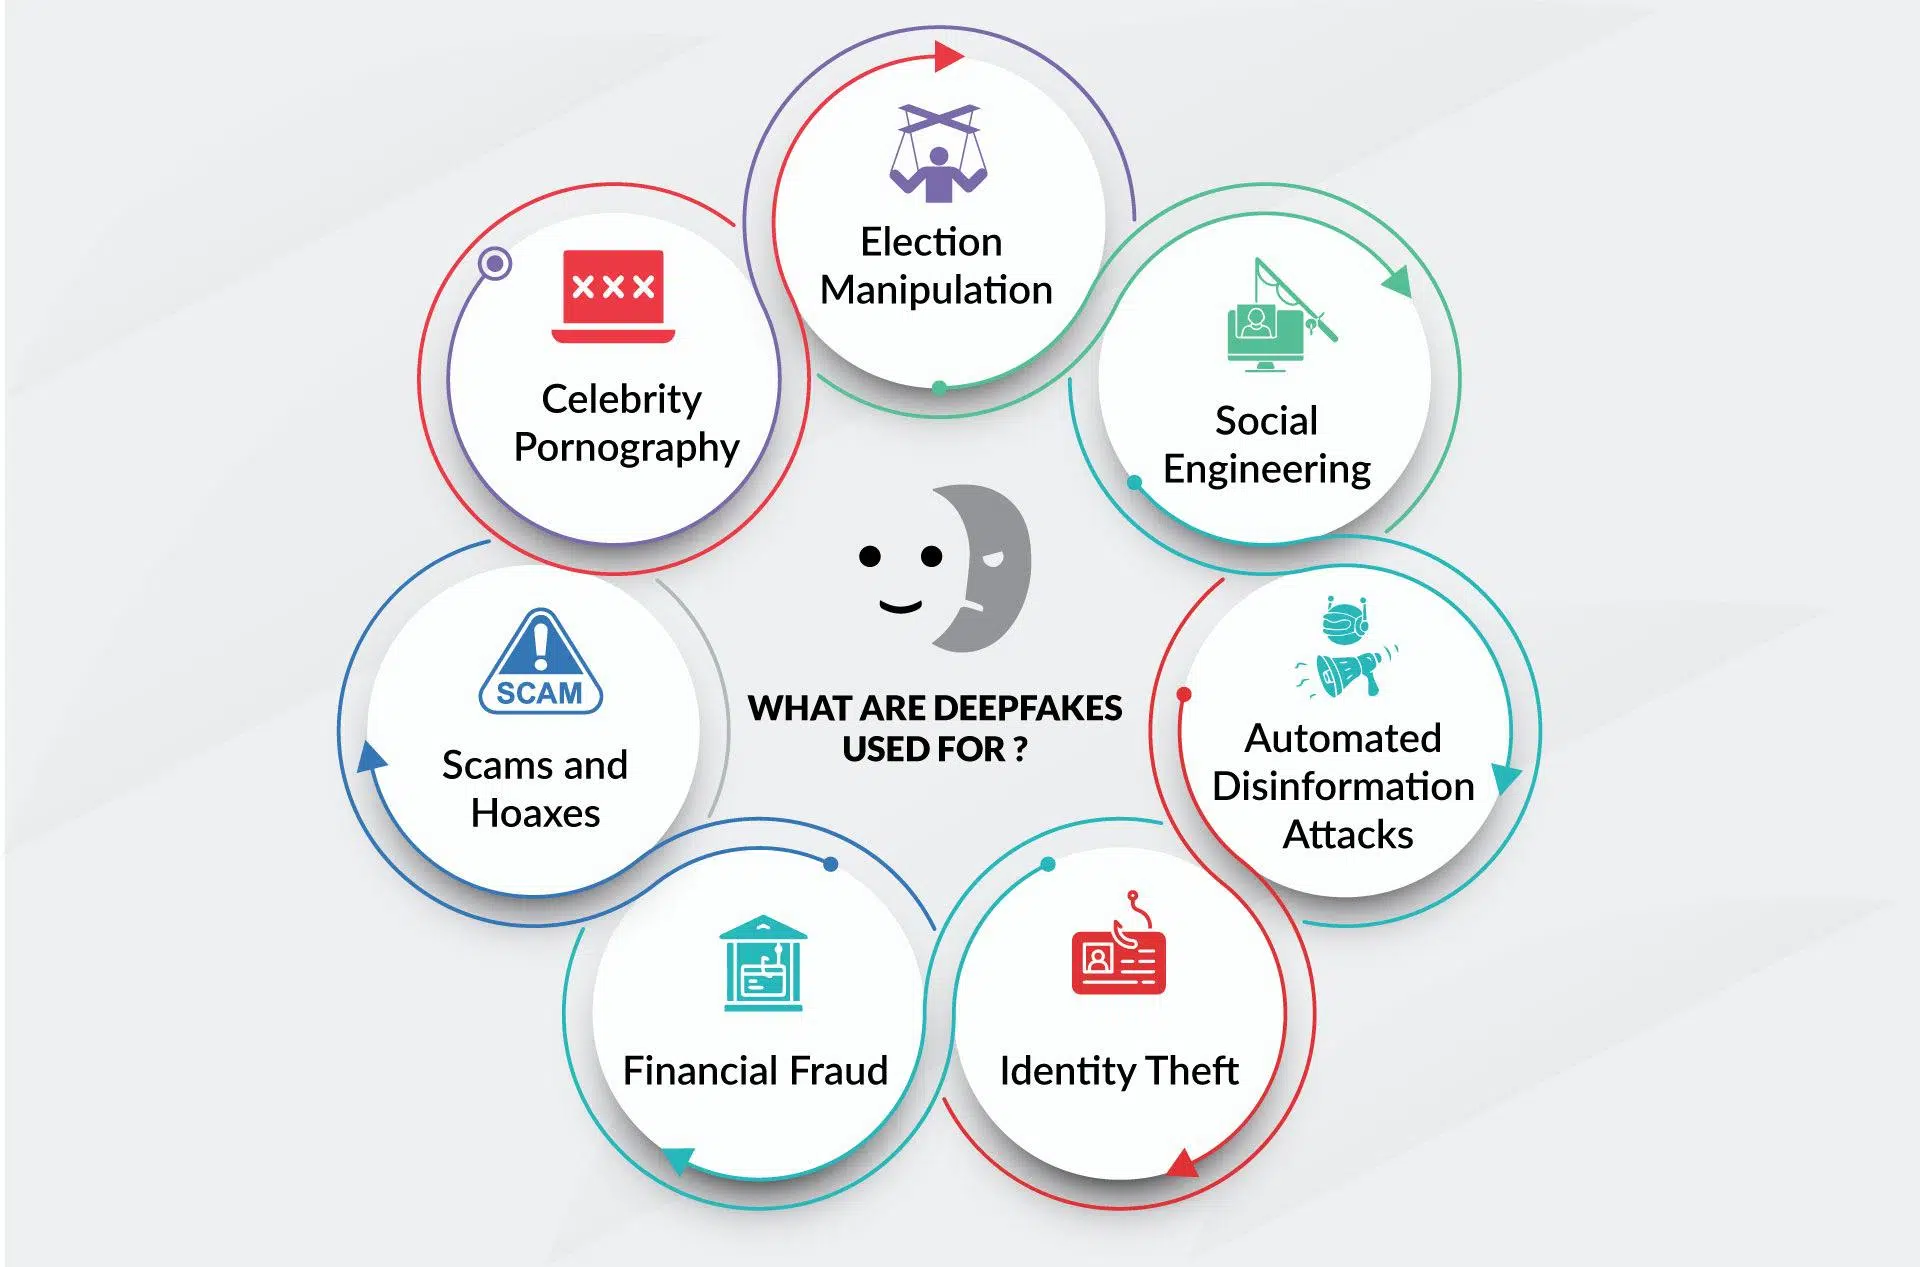
Дийпфейковете се превърнаха от интернет куриоз в едно от най-сериозните предизвикателства на дигиталната епоха. Видеоклипове, аудио и изображения, манипулирани с помощта на изкуствен интелект, могат да ни накарат да видим някой да казва или прави нещо, което никога не се е случвало, с реализъм, който в много случаи заблуждава дори експертните очи. И това не засяга само известни личности или политици: всеки, който има присъствие в социалните медии, може да стане мишена.
Това явление съчетава три много опасни съставки: мощна технология, лекота на използване и огромен обхват . Резултатът е перфектна рецепта за дезинформация, финансови измами, тормоз и широко разпространено подкопаване на доверието в това, което виждаме и чуваме. Нека разгледаме, спокойно и подробно, какво точно представляват дийпфейковете, как се създават, какви рискове представляват за отделни лица, компании и институции, какво казва законът и какви реални стъпки можем да предприемем, за да се защитим.

Какво представляват дийпфейковете и защо са важни?
Терминът „deepfake“ произлиза от комбинацията от „ deep learning“ (дълбоко обучение) и „fake“ (фалшив) . Той се отнася до всяко аудиовизуално съдържание – видео, изображение или аудио – генерирано или манипулирано от генеративни алгоритми с изкуствен интелект, за да изглежда автентично. Не говорим за просто филтри или ретуширане, а за пълни реконструкции на лица, жестове или гласове, които много точно имитират истински човек.
С леснодостъпни, дори безплатни инструменти, е възможно да се наслагва нечие лице върху тялото на друг човек, да се клонира гласът му или да се пресъздадат сцени, които никога не са се случили . Напредъкът в невронните мрежи и GAN (генеративно-състезателните мрежи) драстично увеличи нивото на реализъм, което прави много по-трудно разграничаването между истинско и манипулирано съдържание.
Дийпфейковете сега се считат за еволюция на фалшивите новини : докато преди текст или снимки са били манипулирани, сега се генерира фалшив видеоклип или достоверен аудиозапис, който има много по-голямо емоционално и когнитивно въздействие. Мозъците ни са склонни да се доверяват повече на това, което „виждат и чуват“, отколкото на просто заглавие, което умножава убедителната им сила.
Въпреки че тази технология съществува от края на 90-те години на миналия век, тя придоби известност през 2017 г., когато потребител на Reddit започна да публикува фалшиво порнографско съдържание с лицата на известни актриси. Оттогава употребата ѝ се разпространи изключително много, както в развлекателния, така и в очевидно злонамерен контекст.
Как се създават дийпфейкове: техническата страна без технически жаргон
Зад дийпфейковете стоят системи за машинно обучение, които анализират хиляди изображения, кадри или аудио фрагменти . Типичният процес с лица следва две основни стъпки: кодиране и декодиране. Първо, алгоритъм за кодиране изучава приликите между две лица и извлича набор от общи характеристики. След това декодерът реконструира целевото изображение, използвайки израженията на другия човек.
На практика се обучават два отделни декодера, по един за всяко лице. Когато данните от единия човек се подадат в декодера на другия , получаваме видеоклип, в който субект А изглежда изпълнява жестовете и движенията на субект Б. Ако се направи правилно, резултатът изглежда като оригинален запис.
Друга често срещана техника е използването на генеративни състезателни мрежи (GAN) . Това включва две мрежи: генератор, който създава фалшиви изображения или видеоклипове, и дискриминатор, който се опитва да различи фалшивото от истинското. Те се конкурират помежду си хиляди пъти, като непрекъснато се усъвършенстват, докато дискриминаторът вече не може лесно да открива измамата и резултатът не се доближава максимално до реалността.
Повечето видео фалшиви копия се създават чрез подаване на големи набори от изображения на имитирания човек към алгоритъма . Колкото повече ъгли, жестове и условия на осветление има моделът, толкова по-убедителен ще бъде крайният резултат. Следователно традиционно жертвите са били хора с висока медийна експозиция, въпреки че днес една снимка или няколко секунди гласови записи са достатъчни, за да се генерира приличен клонинг.
В случая с гласа, системите за клониране позволяват, само от няколко секунди запис, възпроизвеждането на тембър, акцент и ритъм на речта . Чрез комбиниране на синтез на реч със скриптове, генерирани от изкуствен интелект, е възможно да се създаде аудио, в което жертвата „казва“ всичко, което нападателят иска да сложи в устата ѝ.
Видове дийпфейкове: изображение, видео и глас
В рамките на понятието „дълбок фейк“ можем да различим няколко вида, в зависимост от вида манипулирано съдържание и използваната техника. Две категории са станали особено популярни: „дълбоките лица“ (deepfaces) и „дълбоките гласове“ (deepvoices ).
Deepfaces са видеоклипове, при които лицето на човек се генерира или напълно се заменя . Използвайки множество снимки, системата създава статични лица, толкова реалистични, че изглеждат като истински портрети, и след това ги свързва последователно, за да създаде плавно видео. Целта е, при гледане, никой да не заподозре, че гледа изкуствена композиция.
Междувременно, deepvoices се фокусират върху имитация на глас . Алгоритъмът изучава вокалните характеристики на човек (честота, интонация, паузи, думи-пълнители и др.) и след това може да прочете всеки текст, представяйки го за този човек. Този вид deepfake е особено опасен в корпоративния и финансовия сектор.
Отличен пример се случи през 2019 г.: киберпрестъпници клонираха гласа на изпълнителен директор, за да се обадят на висш ръководител в компанията му и да наредят спешен превод на над 250 000 долара. Ръководителят се съгласи, защото гласът звучеше точно като този на неговия началник и чувството за неотложност беше правдоподобно.
Освен тези две категории, съществуват и хибридни дийпфейкове, които комбинират генерирани от изкуствен интелект видео, аудио и текст , така че цялото съдържание – това, което виждате, и това, което чувате – е синтетично, но съгласувано. С развитието на технологията границите между тези видове се размиват.
Законни употреби и положителни приложения
Въпреки че често свързваме дийпфейковете с измами и кибертормоз, същата технология има напълно легитимни и ценни приложения, когато се използва прозрачно и със съгласието на публиката. Във филмовата индустрия например тя се използва за обезвъзрастяване на актьори, пресъздаване на починали герои или дублиране на диалози без загуба на синхрон между устните.
В образователната област генеративните модели позволяват аудиовизуалното съдържание да бъде адаптирано към множество езици, като същевременно се запазват оригиналните жестове на говорещия. Това подобрява разбирането, избягва усещането за „нискобюджетен дублаж“ и улеснява глобалната достъпност на курсове и конференции.
Разглеждат се и приложения за достъпност, като например създаване на аватари, които интерпретират езика на знаците по персонализиран начин, или персонализирани синтетични гласове за хора, които не могат да говорят. С правилния етичен подход, същата технология, която ни тревожи днес, може да отвори важни врати за дигитално приобщаване.
Най-голямото предизвикателство не е толкова самият инструмент, а по-скоро контекстът, целта и прозрачността, с които се използва. Ето защо последните европейски разпоредби подчертават задължението за ясно етикетиране на генерираното от изкуствен интелект съдържание, така че обществеността да може да прави разлика между различните видове.
Рискове и заплахи от дийпфейкове за обществото
Негативното въздействие на дийпфейковете варира от личния живот на човек до политическата, икономическата и социалната стабилност . Една от най-очевидните опасности е дезинформацията: фалшиви видеоклипове, показващи политически лидери, които правят провокативни изявления или признават за престъпления, които никога не са се случили.
Дори и по-късно да бъдат опровергани, щетите вече са нанесени, защото емоционалното въздействие от първото гледане често надвишава всяка последваща корекция . Това допринася за поляризация на общественото мнение, подхранване на конспиративни теории и отслабване на доверието в медиите и демократичните институции.
Друг изключително сериозен риск е използването на дийпфейкове за тормоз, клевета и нарушения на личния живот . Създаването на фалшива порнография с използване на лицата на жени – особено на политици, активисти и журналисти – се е превърнало във форма на дигитално насилие с опустошителни последици за тяхната репутация, личен живот и психично здраве.
Последните проучвания показват, че около 2,2% от анкетираните в определени академични трудове се идентифицират като жертви на интимни deepfakes, докато 1,8% признават, че са създавали или разпространявали този тип съдържание. Въпреки че тези цифри може да изглеждат ниски, те отразяват тревожна и нарастваща тенденция.
Освен това, дийпфейковете допринасят за „криза на истината“ : ако някакви аудиовизуални доказателства могат да бъдат изфабрикувани, обществото рискува да предположи, че нищо не е напълно достоверно. Това е може би най-опасното дългосрочно въздействие, защото подкопава основното доверие, необходимо за цифрово съвместно съществуване и информиран обществен дебат.
Въздействие върху измамите и корпоративната киберсигурност
В света на бизнеса, дийпфейковете се превръщат във високоефективен инструмент за атака на киберпрестъпниците. Това не е научна фантастика: вече има многобройни случаи на ръководители, които биват представяни за други лица, използвайки видео или аудио, за да нареждат преводи, да изискват чувствителни данни или да дават фалшиви стратегически инструкции.
Един от най-често срещаните сценарии включва [ неясно - вероятно „имейл адрес“ или „телефонен номер“]. В допълнение към класическия измамен имейл, нападателят включва фалшив видео или аудио запис на главния изпълнителен директор или финансовия директор, като по този начин подчертава спешността на заявката. След като види или чуе своя „шеф“, жертвата сваля гарда си и изпълнява поръчката.
Дийпфейковете се използват и в напредналото социално инженерство . Например, на пръв поглед рутинно видео се изпраща до адвокатска кантора, в което партньор изисква спешно подписване на договори или достъп до определени документи. Контекстът е правдоподобен, изображението и гласът съвпадат, а системата за проверка разчита единствено на лицево разпознаване.
Във все по-често срещаните среди за дистанционна работа, нападателите проникват във видео разговори, като се представят за членове на екипа . Използвайки генерирани от изкуствен интелект аватари, те участват в срещи, искат достъп до вътрешни системи или оказват натиск за поверителна информация. Представянето им може да остане незабелязано, ако поведението не изглежда твърде необичайно.
Всичко това представлява пряко предизвикателство за системите за сигурност, базирани на разпознаване на лица или глас. Последните проучвания показват, че малки корекции на сенките, интелигентното размазване или шумът от противник могат драстично да намалят ефективността на биометричните детектори, позволявайки на фалшиво лице да заобиколи контрола на достъпа.
Проблеми с откриването: защо само антивирусният софтуер не е достатъчен
Откриването на дийпфейкове не е толкова просто, колкото инсталирането на софтуер и забравянето за него. Съвременните модели за откриване са изправени пред ключов проблем: тяхната обобщаемост е ограничена . Те обикновено се обучават с помощта на специфични техники и стилове на манипулация и когато се появи алгоритъм от ново поколение, те губят ефективност.
Освен това, нападателите могат да въведат враждебни смущения, специално предназначени да заблудят детекторите . Тоест, те добавят шум, незабележим за човешкото око, но който обърква криминалистичните системи и позволява на манипулираното съдържание да преминава през филтри, сякаш е автентично.
Към това се добавя и предизвикателството на мащабируемостта. Платформите и социалните мрежи получават огромни количества видео и аудио всеки ден , което прави задълбочения анализ на всяко парче практически невъзможен. Много от тях са принудени да прибягват до вземане на проби, повърхностен анализ или автоматизирани системи, които понякога се провалят.
Следователно, в момента няма „сребърен куршум“ срещу дийпфейкове. Защитата изисква комбинация от техники : анализ на метаданни, изследване на визуални или аудио артефакти, невронни мрежи, обучени да откриват фини модели и, което е много важно, обучение на потребителите и критично мислене.
Самото развитие на изкуствения интелект налага непрекъснато актуализиране на моделите за откриване . Всяко ново поколение генеративни инструменти изисква преглед и преобучение на защитните системи, създавайки вечна игра на котка и мишка между нападатели и защитници.
Правна рамка: как реагират Испания и Европейският съюз
От правна гледна точка, дийпфейковете не винаги се считат за конкретно престъпление, но вредното им използване попада в обхвата на няколко съществуващи криминални престъпления и разпоредби . В Испания Наказателният кодекс предлага различни форми на защита срещу представяне под чужда самоличност и нарушения на личния живот.
Член 197 и сл. защитават правото на неприкосновеност на личния живот и собствения образ, като наказват получаването, използването или разпространението на интимни изображения или записи без съгласие , дори ако са били дигитално манипулирани. Сексуален дийпфейк, разпространен без разрешение, може да се счита за престъпление срещу неприкосновеността на личния живот.
Член 401 криминализира кражбата на самоличност , което може да се приложи, когато се използва дийпфейк, за да се представя за друго лице, например за заблуда на трети страни или за извършване на измама. Членове 208-210 регулират клеветата и оповестяването на клеветата, приложими, ако невярното съдържание сериозно уврежда честта или репутацията на жертвата.
Членове 248 и 249, отнасящи се до измама, обхващат случаи, в които променени гласове или лица се използват за получаване на незаконна финансова облага . В тези случаи технологията за дийпфейк е средство, използвано за извършване на престъплението, въпреки че не е класифицирана като отделно престъпление.
Успоредно с това, Органичен закон 3/2018 (LOPDGDD) и Общият регламент относно защитата на данните (GDPR) защитават личните данни, включително биометрични данни като лице и глас. Използването на нечие изображение или глас в дийпфейк без негово съгласие може да представлява сериозно нарушение на защитата на данните, с административни санкции и потенциална гражданска или наказателна отговорност.
Органичен закон 1/1982, относно правото на чест, неприкосновеност на личния живот и собствения образ, позволява на жертвата да заведе граждански иск срещу всеки, който разпространява дийпфейк, който накърнява нейното достойнство или репутация , като поиска премахване на съдържанието, обезщетение за вреди и спешни предпазни мерки за спиране на разпространението му.
На европейско ниво, Законът за изкуствения интелект (Регламент на ЕС за изкуствения интелект) ще изисква генерираното от изкуствен интелект съдържание, включително дийпфейковете, да бъде ясно идентифицирано като такова. Междувременно Законът за цифровите услуги (DSA) задължава цифровите платформи и услуги да реагират бързо на съдържание, което е невярно, клеветническо или нарушава основни права.
Освен това някои правителства, включително испанското, започнаха по-точно да дефинират престъпленията, свързани със сексуални дийпфейкове и подстрекателство, като засилват наказателната защита срещу порнография, генерирана с изкуствен интелект, без съгласието на потребителите, и малтретирането на непълнолетни чрез аудиовизуална манипулация.
Специфични рискове за деца, жени и уязвими групи
Дийпфейковете не засягат всички еднакво. Данните показват, че жените, непълнолетните и определени обществени групи понасят непропорционално голям дял от въздействието, особено по отношение на интимно съдържание, споделено без съгласие.
Последните доклади показват, че значителна част от идентифицираните онлайн фалшиви съобщения са порнографски и са насочени към жени, много от които публични личности. Това се превръща в кампании за тормоз, изнудване и клевета, със силен компонент на дигитално насилие, основано на пола.
Някои проучвания и доклади показват, че един на всеки пет млади хора в Испания съобщава, че е имал някакъв вид опит, свързан с дийпфейкове, по време на детството или юношеството, независимо дали като пряка жертва, страничен наблюдател или участник. Това ранно излагане увеличава риска от нормализиране на практиките на тормоз и сексуално изнудване.
За криминологията и съдебната система, дийпфейковете представляват допълнително главоболие: те биха могли да бъдат представени като „доказателства“ в съдебни производства , което затруднява съдиите, прокурорите и експертите да определят автентичността на материалите.
Ситуацията повдига сериозни проблеми и в областта на личната сигурност и обществената киберсигурност, тъй като биометричните данни за контрол на достъпа, базирани на лице или глас, биха могли да станат все по-ненадеждни, ако паралелно не се разработят надеждни механизми за откриване на синтетично съдържание.
Освен индивидуалната вреда, разпространението на дийпфейкове допринася за климат на широко разпространено недоверие към дигиталната информация . Ако всяко видео или аудио може да бъде фалшиво, идеята, че „нищо не е безопасно“, се налага и в крайна сметка много хора спират да се опитват да разграничат реалното от манипулираното.
Тази информационна умора е особено опасна, защото проправя пътя за дезинформационни кампании и масови манипулации . Дезинформационните атаки, които комбинират фалшиви новини с аудиовизуални дийпфейкове, могат да повлияят на избори, референдуми, инвестиционни решения и международни отношения.
Социалните медии действат като ускорител на този процес. Невярно, но въздействащо съдържание може да стане вирусно за минути , докато потвърждението и корекциите пристигат много по-късно и с по-малък обхват. Това забавяне очевидно работи в полза на онези, които използват генеративен изкуствен интелект за злонамерени цели.
Основни платформи – Facebook, X (бивш Twitter), Google и др. – обявиха мерки за ограничаване на разпространението на вредни дийпфейкове , вариращи от изрични забрани до етикетиране и системи за бързо премахване. Мащабът на проблема и скоростта, с която се развиват технологиите, обаче означават, че реакцията винаги е частична.
Най-големият риск е, че тези явления допринасят за ерозията на критичното мислене сред гражданите . Ако „всичко може да е лъжа“, става по-лесно да се сеят съмнения, да се разпространяват крайни теории и да се подкопава доверието в медиите, институциите и дори в самата демократична система.
Технологични и организационни стратегии за отбрана
Изправени пред такъв сложен проблем, реакцията трябва да бъде също толкова многоизмерна. На техническо ниво се разработват алгоритми за откриване, базирани на изкуствен интелект , които търсят фини несъответствия във видеоклиповете: грешки при синхронизиране на устните, неестествено мигане, артефакти от компресия, прекомерно гладка кожа или размазани ръбове в областта на лицето.
Друг подход включва защита на съдържанието „при източника“ чрез вмъкване на невидими водни знаци или проверими метаданни , които потвърждават автентичността на видеоклип или снимка. Тези знаци могат да помогнат за разграничаването на оригиналните материали от манипулираните копия, при условие че има приет стандарт и инструменти за тяхното валидиране.
В корпоративните среди подобреното многофакторно удостоверяване набира все по-голяма популярност . Това означава да не се разчита единствено на изображението или гласа на човек, а да се комбинира с други фактори: геолокация, типични модели на употреба, потвърждения чрез алтернативни канали (SMS, защитени приложения) или еднократни кодове.
Препоръчително е също така да се въведат ясни протоколи за чувствителни транзакции , като банкови преводи или промени на идентификационни данни. Например, установете, че нито една важна финансова поръчка не се изпълнява единствено по имейл или видеообаждане, а винаги изисква допълнителна проверка чрез различен канал.
И накрая, текущото обучение е ключово. Организациите, които провеждат тренировки за фишинг и дийпфейк – обучавайки персонала си да разпознава фини признаци като проблеми със синхронизацията на звука, неестествени жестове или необичайно поведение – развиват много по-устойчива култура на сигурност.
Как да разпознаем дийпфейк: практични признаци за ежедневието
От гледна точка на потребителя, има няколко улики, които могат да помогнат за идентифициране на фалшиво съдържание, въпреки че те не винаги са убедителни. Първата препоръка е да се търсят очевидни визуални недостатъци : размазани ръбове около лицето, неравномерно осветление в сравнение с фона, резки движения или „странни“ изражения на лицето.
Мигането е друг полезен индикатор. Много дийпфейкове все още показват неестествени модели на мигане : очи, които остават твърде отворени за продължителни периоди, или мигане с необичаен ритъм. Въпреки че по-новите модели се подобряват в тази област, в много случаи тя остава слабо място.
Важно е също да се погледнат тялото, врата и раменете на човека. Повечето манипулации се фокусират върху лицето , така че останалата част от тялото може да издаде фалшификацията, ако пропорциите, стойката или жестовете не съответстват на очакванията за този човек.
Дължината на видеото може да бъде друга улика. Генерирането на дълъг дийпфейк изисква повече ресурси и увеличава вероятността от грешки, така че много манипулирано съдържание е сравнително кратко и се фокусира върху една-единствена, въздействаща фраза или сцена. Много кратък клип с експлозивно послание би трябвало да е предупредителен.
Накрая е изключително важно да се анализира контекстът и произходът на записа . Кой го е споделил пръв? Появява ли се в реномирани медии или само в анонимни профили? Има ли други независими източници, които потвърждават видяното? Забавянето на възпроизвеждането или гледането на видеото кадър по кадър може да помогне за откриване на внезапни промени във фона, подравняването на лицето или вътрешността на устата (език, зъби) – области, където много алгоритми все още се провалят.
Медийна грамотност и култура на верификация
Никаква технология за откриване няма да е достатъчна без граждани, които притежават умения за критично мислене и основни способности за проверка . Организации като INCIBE и Службата за сигурност на интернет потребителите подчертават необходимостта да бъдем бдителни по отношение на информацията, която получаваме, да анализираме съдържанието подробно и винаги да го проверяваме с надеждни източници.
Развиването на навика да не споделяте импулсивно нищо , особено ако то предизвиква силни емоции (страх, гняв, възмущение), е една от най-добрите защити срещу разпространението на дийпфейкове и фалшиви новини. Отделянето на няколко секунди, за да се запитате: „Кой има полза от това, че вярвам в това?“, може да доведе до голяма промяна.
Обучението по киберсигурност, онлайн проучванията и киберразузнаването не са само за специалисти. Разбирането на това как функционират фишингът, социалното инженерство и дезинформационните атаки помага на всеки значително да намали своята уязвимост, както в личния, така и в професионалния си живот.
За децата и тийнейджърите е особено важно тези теми да се интегрират в дигиталното и емоционалното образование , като се обясняват рисковете от кибертормоз, сексуално изнудване и споделяне на интимни изображения. Знанието, че едно видео може да е фалшиво, но че последствията от него могат да бъдат много реални, е от огромно значение.
За бизнеса и институциите инвестирането в програми за повишаване на осведомеността, които надхвърлят общите съвети за киберсигурност, вече е стратегическа необходимост. Тези, които не разбират дийпфейковете, тяхното въздействие и как да реагират на тях, ще бъдат в очевидно неизгодно положение в новия дигитален пейзаж.
Всички индикации сочат, че дийпфейковете ще продължат да се умножават по обем и сложност , засягайки сигурността, икономиката, политиката и личния живот на милиони. Приемането на факта, че те са част от дигиталния пейзаж, изискването на ясни правни рамки, инвестирането в надеждни технологии за откриване и най-вече култивирането на култура на проверка и споделена отговорност са най-добрите начини да се предотврати превръщането на този мощен инструмент в оръжие, което напълно подкопава доверието в онлайн живота ни.