- Docker Swarm ви позволява да създавате клъстери от възли, за да оркестрирате контейнеризирани услуги с висока достъпност и интегрирано балансиране на натоварването.
- Концепциите за мрежи от възли, мениджъри, работници, услуги, задачи и наслагвания са основата за разбирането как Swarm управлява и разпределя контейнери.
- Команди като docker swarm init, docker service create или docker service scale улесняват внедряването, мащабирането и актуализирането на приложения.
- Swarm се вписва много добре в малки и средни проекти, интегрирайки се с облачни услуги, DevOps практики, изкуствен интелект и бизнес разузнаване.
Управлението на десетки или стотици контейнери, разпръснати на множество машини, може да се превърне в истинско главоболие, ако разчитате само на базовия Docker. Когато започнете да говорите за висока достъпност, автоматично мащабиране или внедряване без прекъсвания, ви е необходимо нещо повече от отделни контейнери: имате нужда от оркестрация на контейнери . И тук се намесва Docker Swarm, вграденото решение на Docker за координиране на контейнери в клъстер.
Ако започвате да използвате Docker Compose на една машина и го намирате за недостатъчен за реални среди, Swarm е следващата логична стъпка. Той ви позволява да настроите клъстер от възли, да разпределите услуги между тях, да балансирате натоварването, да замените повредени контейнери и в крайна сметка да трансформирате множество сървъри в единна, кохерентна, готова за производство платформа, без да се налага да преминавате директно към Kubernetes , ако го намерите за твърде тромав или сложен.
Какво е Docker Swarm и защо е важно при оркестрацията на контейнери?
Docker Swarm е енджинът за клъстеризация и оркестрация, вграден директно в Docker. Той не е външен инструмент, а по-скоро режим на работа на самия Docker Engine, който ви позволява да групирате множество машини (физически или виртуални) в логически клъстер, наречен swarm, върху който разполагате услуги вместо изолирани контейнери.
Красотата на Swarm е, че абстрахира целия набор от възли и ви позволява да работите така, сякаш имате един-единствен „суперсървър“. Вие дефинирате услуги, техния брой реплики, открити портове и ограничения, а Swarm решава къде да стартира всеки контейнер (задача), как да ги преразпредели, ако даден възел се повреди, и как да балансира трафика между тях.
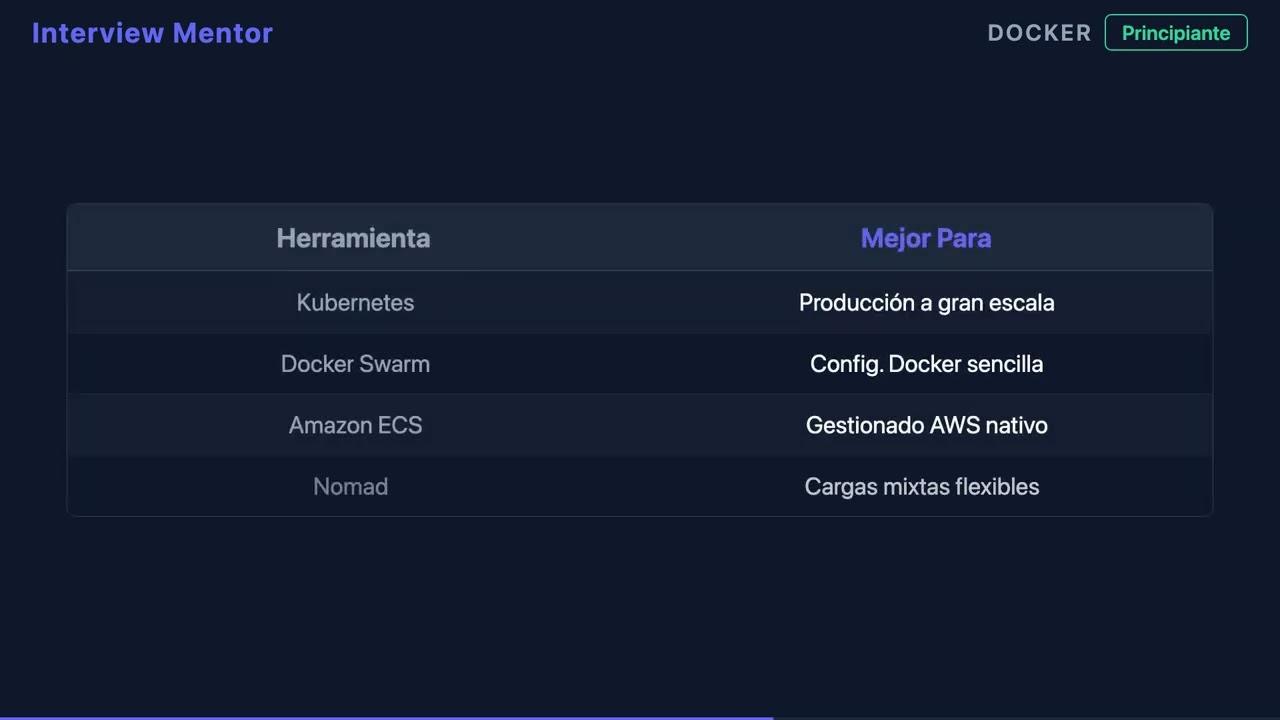
По отношение на оркестрацията на контейнери , Docker Swarm покрива типичните нужди на много DevOps екипи: лесно хоризонтално мащабиране, основна висока достъпност, вътрешно балансиране на натоварването, многослойни мрежи между възлите и контролирани внедрявания, което го прави подходящ за микросървисни архитектури . Той е особено интересен за малки и средни проекти или за организации, добре запознати с екосистемата на Docker, които не изискват пълната сложност на Kubernetes.
Swarm е подходящ за сценарии, където простотата е ключова : лаборатории, тестови среди, локални клъстери в рамките на малък и среден бизнес или дори облачно производство, когато не искате да управлявате сложна платформа. Освен това, той се интегрира безпроблемно с CI/CD канали и DevOps практики, които вече използват Docker за пакетиране на приложения.
Ключови понятия в Docker Swarm: възли, услуги и мрежи
Преди да започнете да въвеждате команди като луди , е важно да разберете как Swarm се отнася до всяко парче от пъзела. Това са концепциите, които ще виждате постоянно в CLI и документацията.
Възел е всяка машина, която е част от рояка; може да бъде физически сървър, виртуална машина в облака или дори вашият лаптоп в тестова среда. Всеки възел изпълнява Docker Engine и се регистрира в клъстера, използвайки специфична роля.
Мениджърски възел : Това е мозъкът на клъстера. Той е отговорен за поддържането на желаното състояние, планирането на задачи и оркестрирането на операциите. Може да има множество мениджъри, за да се осигури висока наличност на контролната равнина, но един от тях действа като лидер и координира останалите.
Работни възли : Това са „работниците“ на рояка. Те не вземат решения за оркестрация; те просто изпълняват задачите (контейнерите), възложени им от мениджъра. Това позволява мащабиране на изчислителния капацитет чрез добавяне на още работници, когато е необходимо.
Услугата е единицата за внедряване в Swarm. Тя определя образа на контейнера, който ще се използва, броя на репликите, портовете, променливите на средата, конфигурациите, тайните и други опции. За разлика от стартирането на един контейнер с `docker run`, `docker service create` описва услуга, която Swarm поддържа в желаното състояние.
Задачата е конкретен екземпляр на контейнер, свързан с услуга и присвоен на възел. Ако заявите услуга с 3 реплики, Swarm създава 3 задачи. Ако дадена задача се провали, мениджърът създава друга, за да поддържа броя на репликите.
Наслагваща се мрежа : Това е вид разпределена виртуална мрежа, която позволява на контейнери, разположени на различни възли, да комуникират, сякаш са в една и съща локална мрежа. Swarm разчита на тези наслагващи се мрежи, за да свързва услуги, да прилага балансиране на натоварването между реплики и да изолира приложенията едно от друго.
Първи стъпки: инициализиране и тестване на Docker Swarm клъстер
Настройването на основен swarm е изненадващо лесно, ако вече имате инсталиран Docker на вашите машини. Не ви е необходим допълнителен софтуер: просто активирайте swarm режим и присъединете възлите към клъстера.
Стъпка 1: Създайте първия мениджър . На машината, която искате да използвате като начален възел на мениджъра, изпълнете:
docker swarm init –advertise-addr
Параметърът `--advertise-addr` указва IP адреса , който другите възли ще използват, за да виждат този мениджър. След изпълнение на командата, Docker автоматично ще покаже токен и команда, готови за други възли да се присъединят към swarm-а като работници.
Стъпка 2: Присъединете работните възли към клъстера . На всяка машина, която ще действа като работен възел, изпълнете нещо подобно на:
docker swarm join –токен :2377
Токенът за присъединяване и IP адресът на мениджъра се извеждат от командата `docker swarm init`. Порт 2377 се използва по подразбиране за контролна комуникация. От този момент нататък възелът ще се появява като част от swarm-а и ще бъде готов да получава задачи.
Проверката на състоянието на клъстера е толкова проста, колкото да отидете до мениджър (не работи на изолиран работник) и да изпълните:
докер възел ls
Тази команда ви показва всички възли в swarm , техния ID, име на хост, роля (manager или worker) и текущо състояние. От тук можете да откриете дали някой възел е неработещ, в режим на източване или има проблеми с връзката.
Разгръщане на услуги в Docker Swarm: от първия nginx до продукцията
След като клъстерът е стартиран и работи , започва интересната част: внедряването на услуги. Вместо да стартирате отделни контейнери с „docker run“, вие дефинирате услуги, които Swarm поддържа и ребалансира автоматично.
Създаването на проста услуга, като например уеб сървър на Nginx, достъпен отвън на клъстера, се извършва с команда, подобна на тази:
създаване на докер услуга – име my-nginx -p 80:80 nginx
Това стартира услуга, наречена my-nginx , която предоставя порт 80 на контейнера на порт 80 на клъстерните възли. Swarm обработва публикуването на услугата и балансира натоварването на входящите заявки между различните реплики, докато ги мащабирате.
Изброяването на внедрените услуги ви помага да следите какво се изпълнява в рояка:
докер услуга ls
Тук виждате името на услугата, нейния режим и броя на репликите в текущия/желания формат. Например, ако покажете 3/5, това означава, че все още е в процес на създаване на задачи за достигане на желаното състояние.
Проверката на подробностите и състоянието на задачите за конкретна услуга ви позволява да определите на кой възел се изпълнява всеки екземпляр:
Докер услуга ps my-nginx
Изходът показва задачите, присвоения възел , състоянието (Изпълнява се, Подготовка, Изключване и др.), използваното изображение и времето за изпълнение. Това е от съществено значение за отстраняване на грешки при внедряване или проблеми с балансирането на натоварването.
Управление на жизнения цикъл: мащабиране, надграждане и изтриване на услуги
Едно от големите предимства на оркестрацията е възможността за мащабиране и актуализиране на услуги, без да се налага да се борави сървър по сървър. Swarm прави това доста лесно от командния ред.
Мащабирането на услуга в Docker Swarm означава да посочите общо колко реплики на услугата искате. Например, ако сте създали my-nginx с една реплика и искате да я увеличите до три:
мащаб на услугата на Docker my-nginx=3
Swarm обработва планирането на нови задачи на наличните възли, като зачита ресурсите и състоянието на работниците. Ако по-късно се нуждаете от още по-голям капацитет, можете да надстроите до пет реплики с:
мащаб на услугата на Docker my-nginx=5
Актуализирането на образа на услугата е друг ключов момент, особено в производствения режим. Вместо ръчно спиране и изтриване на контейнери, можете да извършите контролирана актуализация:
актуализация на услугата Docker –image nginx:latest my-nginx
Тази команда инструктира Swarm постепенно да мигрира съществуващите задачи към новия образ, следвайки определената стратегия за актуализиране (по подразбиране, поетапно актуализиране). Това минимизира въздействието върху крайните потребители.
Премахването на услуга, когато вече не е необходима, също се извършва на ниво рояк, а не на ниво отделен контейнер:
Докер услуга rm my-nginx
Това спира и премахва всички свързани задачи от Swarm , освобождавайки ресурси на възлите. Това е чист начин за деактивиране на компоненти, които вече нямат смисъл във вашата архитектура.
Ръководена практика: създаване на собствен клъстер и внедряване на услуга
За да се затвърдят понятията, нищо не може да се сравни с малко упражнение , което можете да възпроизведете в лабораторна среда, с локални виртуални машини или евтини облачни инстанции.
Упражнение 1: Конфигурирайте Docker Swarm клъстер . Идеята е да имате поне три възела: един като мениджър и два като работни възела. В мениджъра активирайте swarm-а с:
docker swarm init –advertise-addr
След това копирайте командата join, показана в изхода, и я изпълнете на всеки worker:
docker swarm join –токен :2377
Проверете дали всичко е минало добре с:
докер възел ls
Ще видите мениджъра в статус „Лидер“ , а работниците – като „Активни“. Ако някой от тях се показва като „Не работи“, проверете свързаността, защитната стена и версията на Docker.
Упражнение 2: Разгръщане и мащабиране на услуга . След като клъстерът е готов, създайте nginx услуга, достъпна чрез HTTP:
създаване на докер услуга – име my-nginx -p 80:80 nginx
Проверете съществуването му с :
докер услуга ls
Мащабирайте услугата до три реплики, като използвате:
мащаб на услугата на Docker my-nginx=3
Проверете къде са разположени задачите с:
Докер услуга ps my-nginx
Като основно решение на упражнението , би трябвало да видите трите задачи, разпределени между различните възли (ако има достатъчно ресурси), и когато правите HTTP заявки към порт 80 на клъстера, Swarm ще маршрутизира трафика към различните реплики според вътрешния си балансьор на натоварването.
Предимства на Docker Swarm пред ръчното управление на контейнери
Използването на Swarm вместо стартиране на отделни контейнери предлага редица предимства, които стават очевидни от момента, в който се нуждаете от нещо повече от просто тестова среда.
Лесно внедряване, интегрирано в Docker CLI : не е нужно да изучавате напълно нов инструмент; командите за управление на услуги и клъстери са много подобни на това, което вече правите с docker run, docker ps или docker images.
Вградено балансиране на натоварването : Когато предоставите услуга с `-p`, Swarm рекламира порта на необходимите възли и разпределя трафика между наличните реплики. Не е необходимо да добавяте основен външен балансьор на натоварването като Traefik , за да разпределяте заявките, което опростява първоначалната архитектура.
Висока достъпност и отказоустойчивост : Ако контейнер се срине или работен възел се повреди, Swarm открива загубата на задачи и се опитва да ги пресъздаде на други възли, за да поддържа броя на репликите. Това предотвратява много прекъсвания на услугите поради изолирани повреди.
Централизирано управление на желаното състояние : декларирате колко реплики искате, кой образ да използвате, кои портове да отворите и кои ограничения да приложите, а клъстерът се грижи за достигане до това състояние. Бъдещите промени (актуализации, мащабиране, източване на възли) също се управляват от тази контролна равнина.
Кога има смисъл да използвате Docker Swarm във вашите проекти
Не всички ситуации изискват Kubernetes или подобрени микросървиси . Docker Swarm се вписва много добре в редица случаи на употреба, където е желателен баланс между простота и възможности за оркестрация.
Малки и средни производствени клъстери : Ако управлявате няколко бизнес приложения, API или вътрешни услуги и вашата инфраструктура не е масивна, Swarm предлага това, от което се нуждаете, без да ви принуждава да изучавате огромна екосистема.
Екипи, силно интегрирани с Docker , които искат да направят скока към оркестрация, без да се затрудняват с кривата на обучение на Kubernetes. Тъй като Swarm е част от самия Docker Engine, преходът обикновено е по-плавен и по-бърз.
Облачни среди и разпределени архитектури, където искате да продължите да използвате управлявани услуги от основни доставчици (бази данни, опашки за съобщения, хранилища и др.), докато вашите приложения работят в контейнери, оркестрирани със Swarm. Това е разумен начин да се комбинира простотата с облачните възможности.
DevOps и автоматизацията използват случаи, в които се нуждаете от конвейери, които изграждат образи, качват ги в регистър и автоматично ги разполагат в клъстер. Swarm се интегрира добре с CI/CD инструменти и улеснява бързите цикли на непрекъсната доставка.
Когато имате нужда от изключителен контрол, масивна екосистема или сложни интеграции, Kubernetes може да е по-подходящ. Но за много реални проекти Swarm осигурява необходимата оркестрация с по-малко оперативни затруднения.
Практически ръководства и DevOps подход: от основите до напредналите внедрявания
Ако сте се чувствали изгубени сред разпръснати уроци, странни производствени грешки и несвързана документация за Docker Swarm, не сте сами. Много екипи за разработка и операции се оказват претоварени, когато преминават от отделни контейнери към оркестрирана платформа.
Едно подробно DevOps ръководство, фокусирано върху Swarm, обикновено е организирано в няколко ключови блока. Първо, то установява основите на Docker: създаване на образи, управление и оптимизация на контейнери , използване на системния регистър и най-добри практики за пакетиране. Тази солидна основа е от съществено значение, за да се предотврати превръщането на оркестрацията в кошмар по-късно.
След това ще се задълбочим в мрежовото взаимодействие и персистентността : типове Docker мрежи (мост, хост, наслагване, macvlan), управление на томове и персистентност на данни, както и внедряване на многоконтейнерни приложения с Docker Compose. Това ви дава ясен модел за това как трябва да изглежда вашият стек, преди да го внедрите в разпределен рояк.
Следващото ниво се фокусира върху имплементирането на Swarm услуги , обхващайки всичко - от инициализация на клъстери до разширени функции като тайни, конфигурации и стекове. Тук работите с декларативни дефиниции на услуги, криптирани идентификационни данни и споделени конфигурации в контейнери.
Друга важна област е балансирането на натоварването, регистрирането и наблюдаемостта : научаване как правилно да се излагат услугите, да се преглеждат регистрационните файлове, да се идентифицират пречки и да се прилагат техники за отстраняване на неизправности, за да се поддържа висока достъпност ежедневно. За наблюдение и диагностициране на системи, разширено ръководство за наблюдение, обхващащо показатели и предупреждения, ще бъде много полезно.
Накрая, всичко е интегрирано в DevOps конвейери с практически упражнения по програмиране: от автоматизирано изграждане на образи до непрекъснато внедряване в клъстера, гарантирайки, че всяка промяна в кода надеждно и повтаряемо достига до продукцията.
Отвъд основите: Docker мрежи и следващи стъпки със Swarm
След като усвоите стартирането на клъстера и първите услуги , следващото ниво обикновено е да разберете задълбочено как вашите контейнери комуникират помежду си и с външния свят.
Docker мостът и хост мрежите управляват голяма част от комуникацията на една машина, докато overlay мрежите са ключови за свързването на контейнери между различни възли в swarm. Разбирането на техните разлики, кога да се използва всяка от тях и как взаимодействат с външни защитни стени и балансиращи натоварването системи е от съществено значение, за да се избегнат изненади в производствения процес.
Мрежи като macvlan ви позволяват да присвоявате „реални“ IP адреси от физическата мрежа на контейнери, което може да бъде много полезно в специфични среди, където е необходимо услугите да се държат като независими хостове на мрежово ниво, но също така добавя сложност и допълнителни изисквания за конфигурация.
„Задълбочено потапяне“ в Docker мрежите ще ви помогне да съгласувате по-добре дизайна на вашата Swarm услуга с мрежовата топология на вашата организация или доставчик на облачни услуги, като ясно дефинира кои услуги са вътрешни, кои са изложени на външни източници и как да сегментирате трафика между среди (разработка, тестване, производство).
Друга интересна област на развитие в Swarm е по-задълбоченото използване на тайни и конфигурации за управление на идентификационни данни, сертификати и конфигурационни файлове, без директното им вграждане в образа или използването на обикновени променливи на средата. Това повишава сигурността и прави управлението на средата много по-организирано.
Услуги за персонализирана разработка, облачни услуги и бизнес разузнаване, изградени около Docker Swarm
Оркестрацията на контейнери не е изолирана от останалата част от ИТ екосистемата . Компаниите за разработка, специализирани в персонализирани приложения и персонализиран софтуер, често разчитат на контейнерни платформи като Swarm, за да предоставят по-стабилни и мащабируеми решения.
Интегрирането на Swarm с облачните услуги на AWS и Azure позволява внедряването на гъвкави клъстери
и да използват управлявани облачни компоненти (бази данни, опашки за съобщения, съхранение на обекти), като същевременно поддържат директен контрол върху слоя за изпълнение на контейнери.
Успоредно с това, изкуственият интелект и изкуственият интелект за бизнеса се вписват много добре в оркестрирана среда с контейнери: моделите на изкуствен интелект, микросървисите за извод и агентите на изкуствен интелект могат да работят като Swarm услуги, които се мащабират според натоварването, предотвратявайки превръщането на една машина в пречка.
В сферата на бизнес разузнаването и Power BI , наличието на backend, разположен на Docker Swarm, улеснява надеждното извличане на данни от API, ETL услуги и обработващи канали. Оркестрацията гарантира, че тези услуги са винаги налични за захранване на табла за управление и анализи.
Киберсигурността също придобива все по-голямо значение в този контекст : добре конфигуриран клъстер с TLS комуникации, контролирани актуализации на изображения, сканиране за уязвимости и централизирано управление на секретни данни намалява рисковете в сравнение с хаотичното разполагане на независими контейнери. Освен това, практиките за засилване и контролът на достъпа подобряват цялостната защита на средата.
В крайна сметка, комбинирането на персонализирана разработка, облачни услуги, изкуствен интелект и бизнес разузнаване на платформа за оркестрация като Docker Swarm ви позволява да изграждате модерни, мащабируеми и устойчиви решения, без да увеличавате техническата сложност или оперативните разходи.
Овладяването на Docker Swarm като инструмент за оркестрация на контейнери ви поставя в много силна позиция в света на DevOps: преминавате от борба с разпръснати контейнери и крехки внедрявания към работа с кохерентен, мащабируем и сигурен клъстер, способен да поддържа всичко - от прости уеб приложения до разпределени архитектури с облачни услуги, изкуствен интелект, автоматизация и интегрирани решения за бизнес разузнаване.

Индекс
- 1 Какво е Docker Swarm и защо е важно при оркестрацията на контейнери?
- 2 Ключови понятия в Docker Swarm: възли, услуги и мрежи
- 3 Първи стъпки: инициализиране и тестване на Docker Swarm клъстер
- 4 Разгръщане на услуги в Docker Swarm: от първия nginx до продукцията
- 5 Управление на жизнения цикъл: мащабиране, надграждане и изтриване на услуги
- 6 Ръководена практика: създаване на собствен клъстер и внедряване на услуга
- 7 Предимства на Docker Swarm пред ръчното управление на контейнери
- 8 Кога има смисъл да използвате Docker Swarm във вашите проекти
- 9 Практически ръководства и DevOps подход: от основите до напредналите внедрявания
- 10 Отвъд основите: Docker мрежи и следващи стъпки със Swarm
- 11 Услуги за персонализирана разработка, облачни услуги и бизнес разузнаване, изградени около Docker Swarm