- Директивата NIS2 разширява секторите и задължените субекти, укрепва управлението и затяга надзора и режима на санкции.
- Испания изостава в транспонирането чрез бъдещия Закон за координация и управление на киберсигурността.
- Основните и важни организации трябва да назначат служител по сигурността, да управляват рисковете всеобхватно и да докладват за инциденти в рамките на много строги срокове.
- ENS, новият Национален център за киберсигурност и екосистемата CSIRT поставят Испания в солидна техническа позиция, въпреки че голямото предизвикателство се крие в адаптацията на хиляди малки и средни предприятия.
Европейската директива NIS2 напълно трансформира пейзажа на киберсигурността в Европа и особено в Испания. Това не е просто поредният регламент; той представлява фундаментална промяна в начина, по който компаниите и публичните администрации управляват цифровите рискове, докладват за инциденти и се координират с властите.
Междувременно Испания отбелязва стабилен, но очевидно забавен напредък в транспонирането си: официалният краен срок беше октомври 2024 г. и до ден днешен бъдещият Закон за координация и управление на киберсигурността все още преминава през парламентарни процедури. Тази ситуация създава донякъде особен сценарий: Директивата вече е обвързваща на европейско ниво, но окончателната национална правна рамка все още не е одобрена, което оставя много организации в капан между моралното и стратегическо задължение да подготвят и оценят ситуацията си и липсата на напълно приложим закон.
Какво представлява Директивата NIS2 и защо тя променя правилата на играта?
Директива (ЕС) 2022/2555, известна като NIS2 , заменя първоначалната Директива за NIS с цел установяване на високо общо ниво на киберсигурност за мрежи и информационни системи в целия Европейски съюз. Целта ѝ е да засили устойчивостта срещу киберинциденти , които биха могли да засегнат основни услуги и нормалното функциониране на обществото и икономиката.
За разлика от своя предшественик, NIS2 значително разширява броя на засегнатите сектори и организации , като включва не само традиционните критични инфраструктури (енергетика, транспорт, водоснабдяване, банково дело или здравеопазване), но и области като публичната администрация, цифровите инфраструктури, пощенските и куриерските услуги, управлението на отпадъците, модерното производство или производството и дистрибуцията на храни.
Директивата установява хармонизирана рамка от минимални изисквания за киберсигурност за целия ЕС, с мерки за управление на риска, управление, защита на веригата за доставки, непрекъснатост на дейността и ранно уведомяване за инциденти. Освен това, тя засилва режима за мониторинг и санкции и изрично увеличава отговорността на висшето ръководство.
Друго важно развитие е ясният ангажимент за сътрудничество между държавите членки и създаването или укрепването на национални екипи за реагиране при инциденти в компютърната сигурност (CSIRT) , способни да координират действията си на европейско ниво в сериозни кризисни ситуации. ENISA, Агенцията на ЕС за киберсигурност, играе ключова роля в тази екосистема, като подкрепя разработването на национални стратегии за киберсигурност и насърчава най-добрите практики.
Финансовият сектор е по същество изключен от обхвата на NIS2 , тъй като регламентите за DORA имат предимство като lex specialis. Въпреки това, логиката на цифровата оперативна устойчивост, която е в основата на DORA, е напълно съвместима с философията на NIS2.
Текущо състояние на транспонирането на NIS2 в Испания
Директивата NIS2 влезе в сила на 16 януари 2023 г. и определи 17 октомври 2024 г. като краен срок за нейното транспониране. Една година след този краен срок Испания все още не беше завършила официалното инкорпориране във вътрешната си правна система, което я поставя в групата на изоставащите страни.
В резултат на това забавяне Европейската комисия започна производства за нарушение срещу множество държави членки. На 7 май 2025 г. Комисията изпрати мотивирано становище до деветнадесет държави, включително Испания, с което ги задължи да уведомят за пълното транспониране на директивата в рамките на два месеца, като ги предупреди, че може да отнесе въпроса до Съда на ЕС, ако не бъдат взети необходимите мерки.
В случая с Испания, основният повратен момент настъпи на 14 януари 2025 г. с одобряването от Министерския съвет на проектозакона за координация и управление на киберсигурността . Този закон ще служи като основен инструмент за транспониране на NIS2 във вътрешното законодателство и реорганизиране на националния модел за управление на киберсигурността.
След първоначалното му одобрение, законопроектът беше предоставен за обществено обсъждане и преглед между 16 януари и 10 февруари 2025 г. , което позволи на граждани, фирми, сдружения и други организации да представят коментари и предложения за подобрение. Впоследствие текстът беше прегледан от Междуведомствената техническа работна група, която консолидира проекта, като взе предвид получената обратна връзка, включително тази от експертни общности като Форума за ISMS.
Въпреки това и въпреки политическия импулс, законът остава в парламентарния процес . Говори се за внасянето му в Министерския съвет за одобрение като законопроект около ноември и за евентуално парламентарно одобрение до края на януари или февруари на следващата година, но реалността е, че до края на 2025 г. Испания все още няма напълно приложим национален закон, транспониращ NIS2.
Проектозакон за координация и управление на киберсигурността
Законопроектът, одобрен от испанското правителство, е съвместна инициатива на министерствата на вътрешните работи, отбраната и цифровата трансформация и публичната администрация . Целта му е двойна: първо, да транспонира Директивата NIS2, и второ, да организира координацията и управлението на киберсигурността на национално ниво, като засили защитата на мрежите и информационните системи срещу киберзаплахи, които биха могли да засегнат критичната инфраструктура и основните услуги.
Бъдещият закон ще се прилага за публични и частни субекти, опериращи в сектори като енергетика, транспорт, банкова и финансова пазарна инфраструктура, здравеопазване, управление на водите, цифрова инфраструктура, технологични услуги и други критични сектори . Той изрично включва регистри на имена на домейни , като например Dominios.es (управляван от Red.es), които ще поемат нови задължения за киберсигурност поради стратегическата си роля за стабилността на цифровата екосистема.
Като цяло, проектът е в съответствие с основните задължения на Директивата за NIS2 и формулира четири ключови оси: укрепване на управлението и отговорността на висшето ръководство, общи мерки за управление на риска за сигурността, определяне на служител по информационната сигурност и ясни задължения за докладване на инциденти.
Освен това, испанският закон въвежда важен организационен елемент: създаването на Национален център за киберсигурност (CNC) . Този орган ще действа като координиращ орган за защита на мрежите и информационните системи, като хармонизира критериите между различните регулаторни органи (вътрешни работи, отбрана и цифрова трансформация), насърчава екипите за реагиране при инциденти с компютърната сигурност (CSIRT) и улеснява по-сплотената визия за националната екосистема на киберсигурността.
По време на фазата на обществените консултации, организации като ISMS Forum направиха значителен принос : засилване на ролята на служителя по информационна сигурност, отделяне на тази длъжност от Закона за частната охрана и установяване на специфични механизми за реагиране, когато несъответстващият субект е публична администрация, която по своята същност не може да бъде финансово санкционирана. Сред предложенията е възможността за публични предупреждения, в съответствие с разпоредбите на LOPDGDD (Органичен закон за защита на личните данни и гарантиране на цифровите права) относно защитата на данните.
Сектори и видове субекти, засегнати от NIS2
NIS2 класифицира организациите, предмет на Директивата, като съществени или важни организации , главно въз основа на сектора, в който оперират, и техния размер (средни и големи компании, с изключения, основани на критичността). Стандартът се прилага по принцип за публични или частни организации, опериращи в ЕС, с възможност за включване на по-малки организации, когато държавите членки ги определят като съществени или важни поради тяхната значимост.
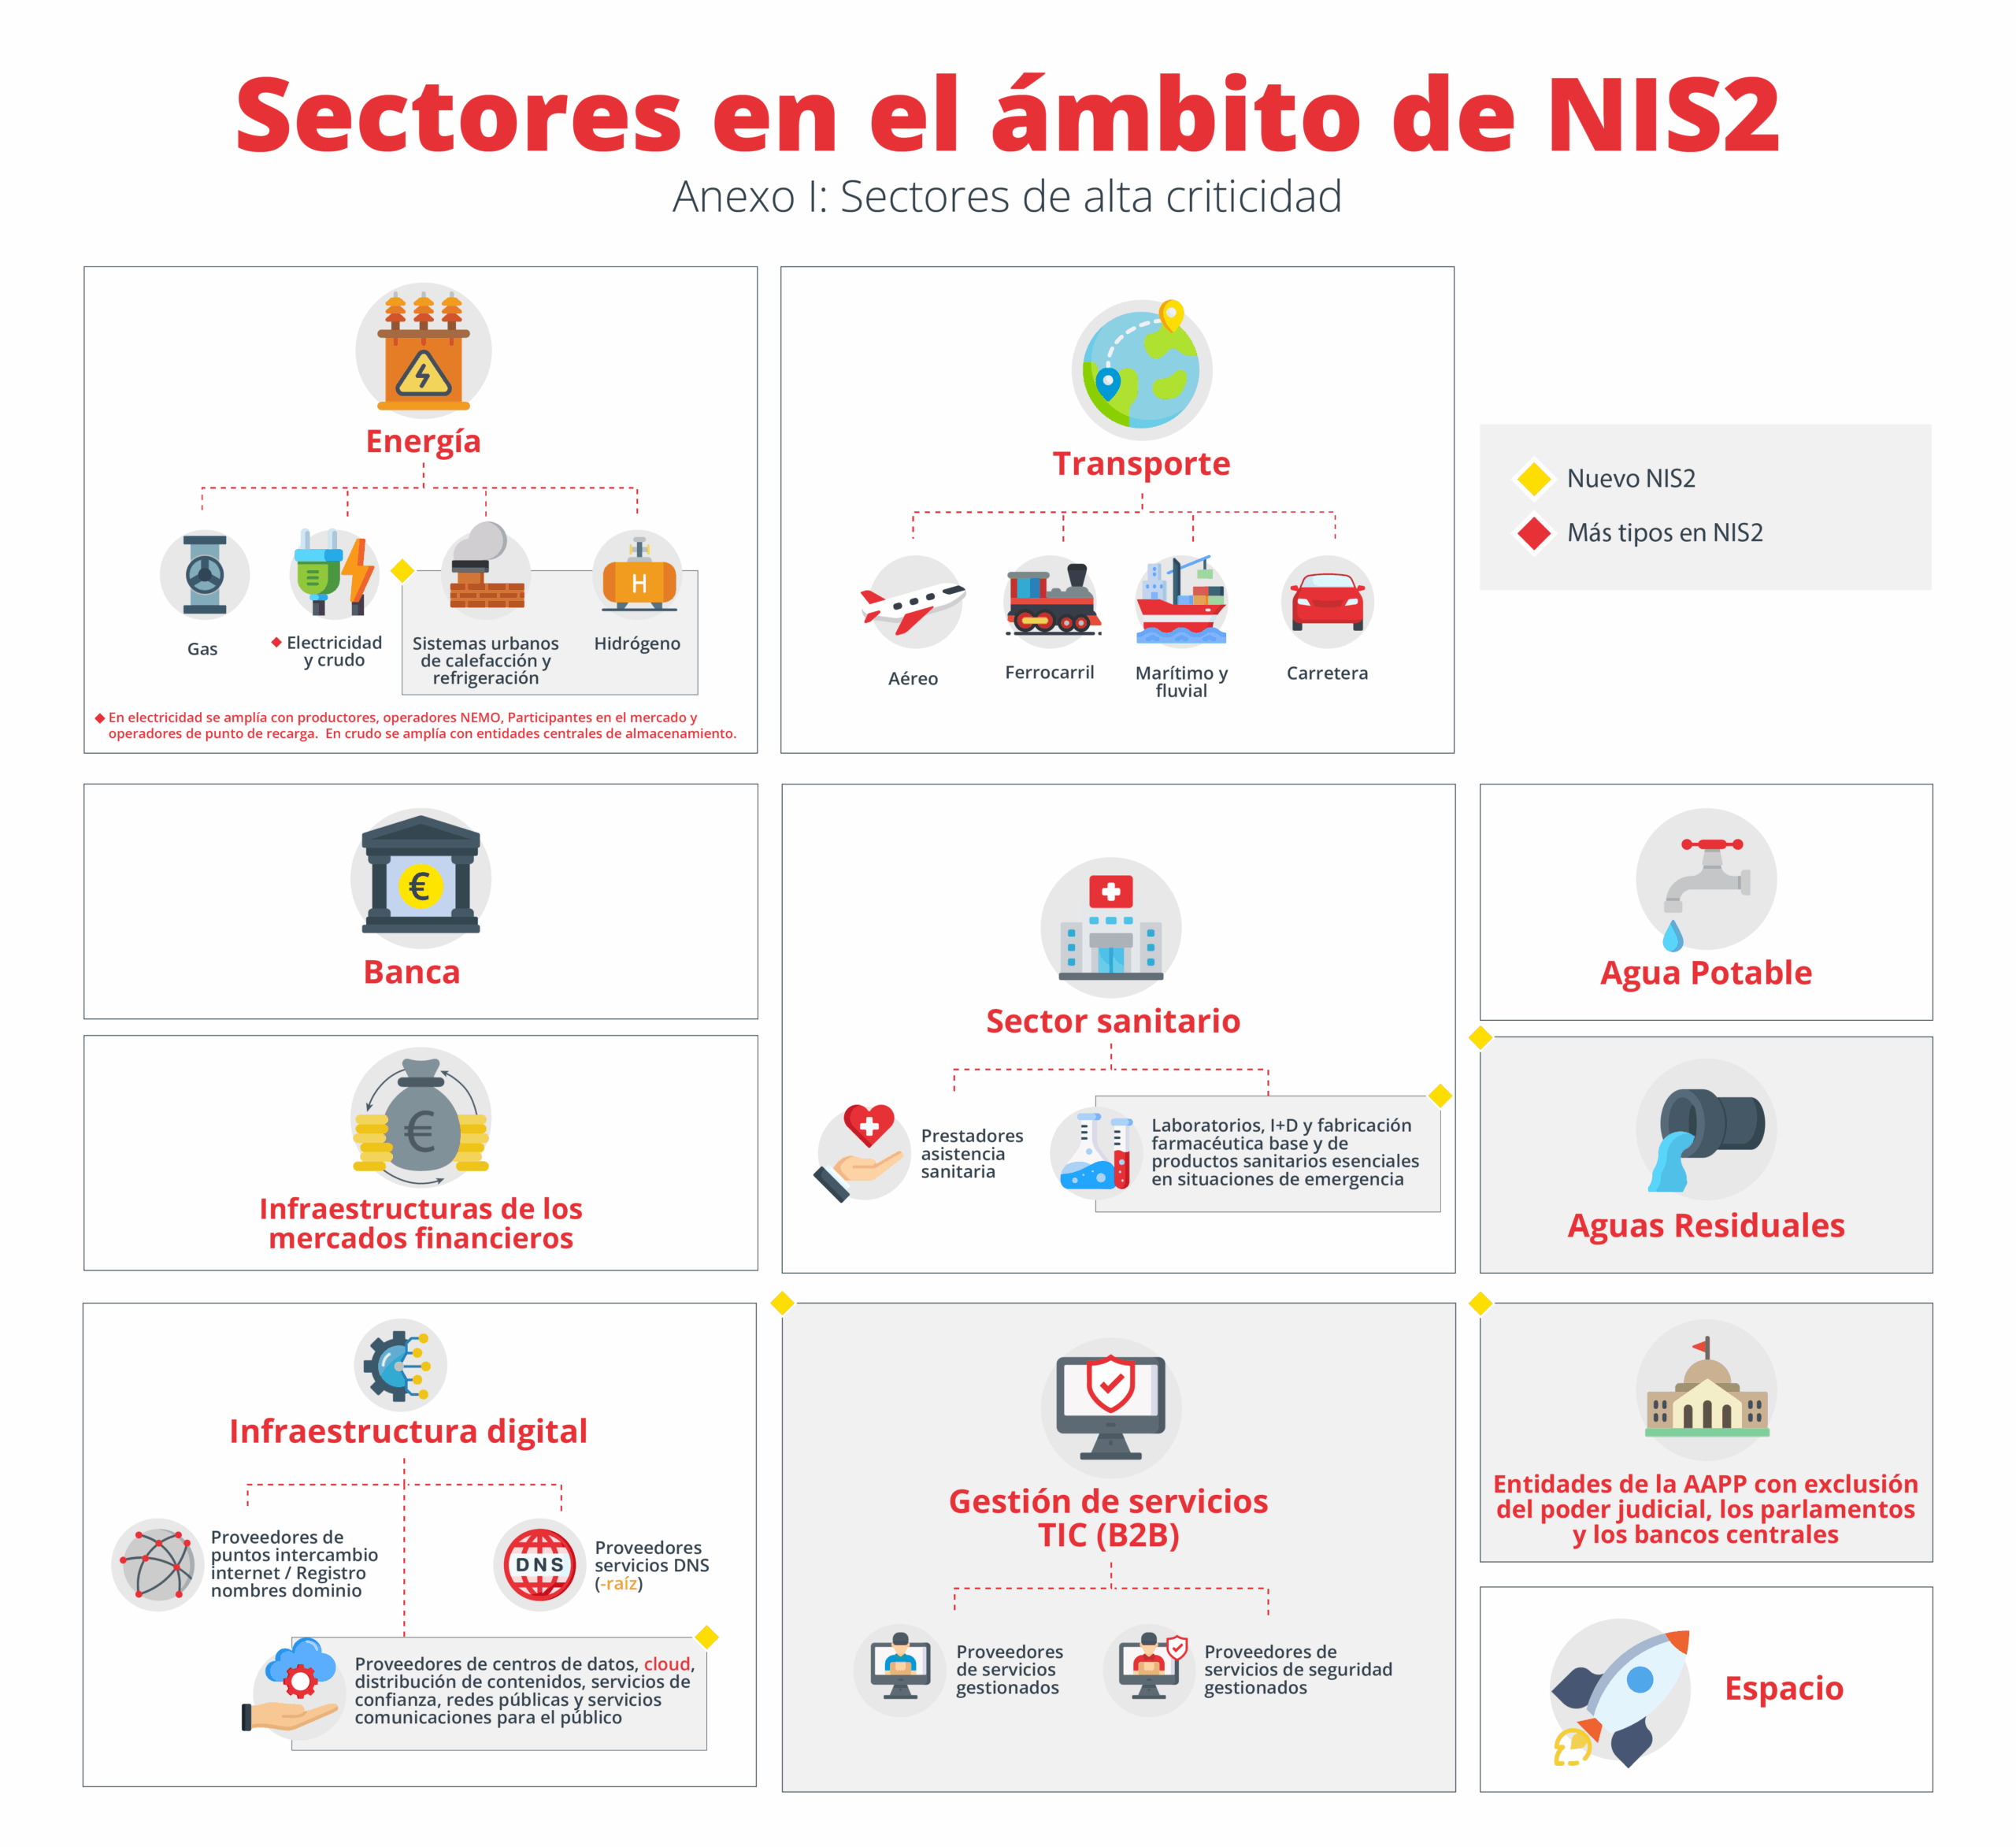
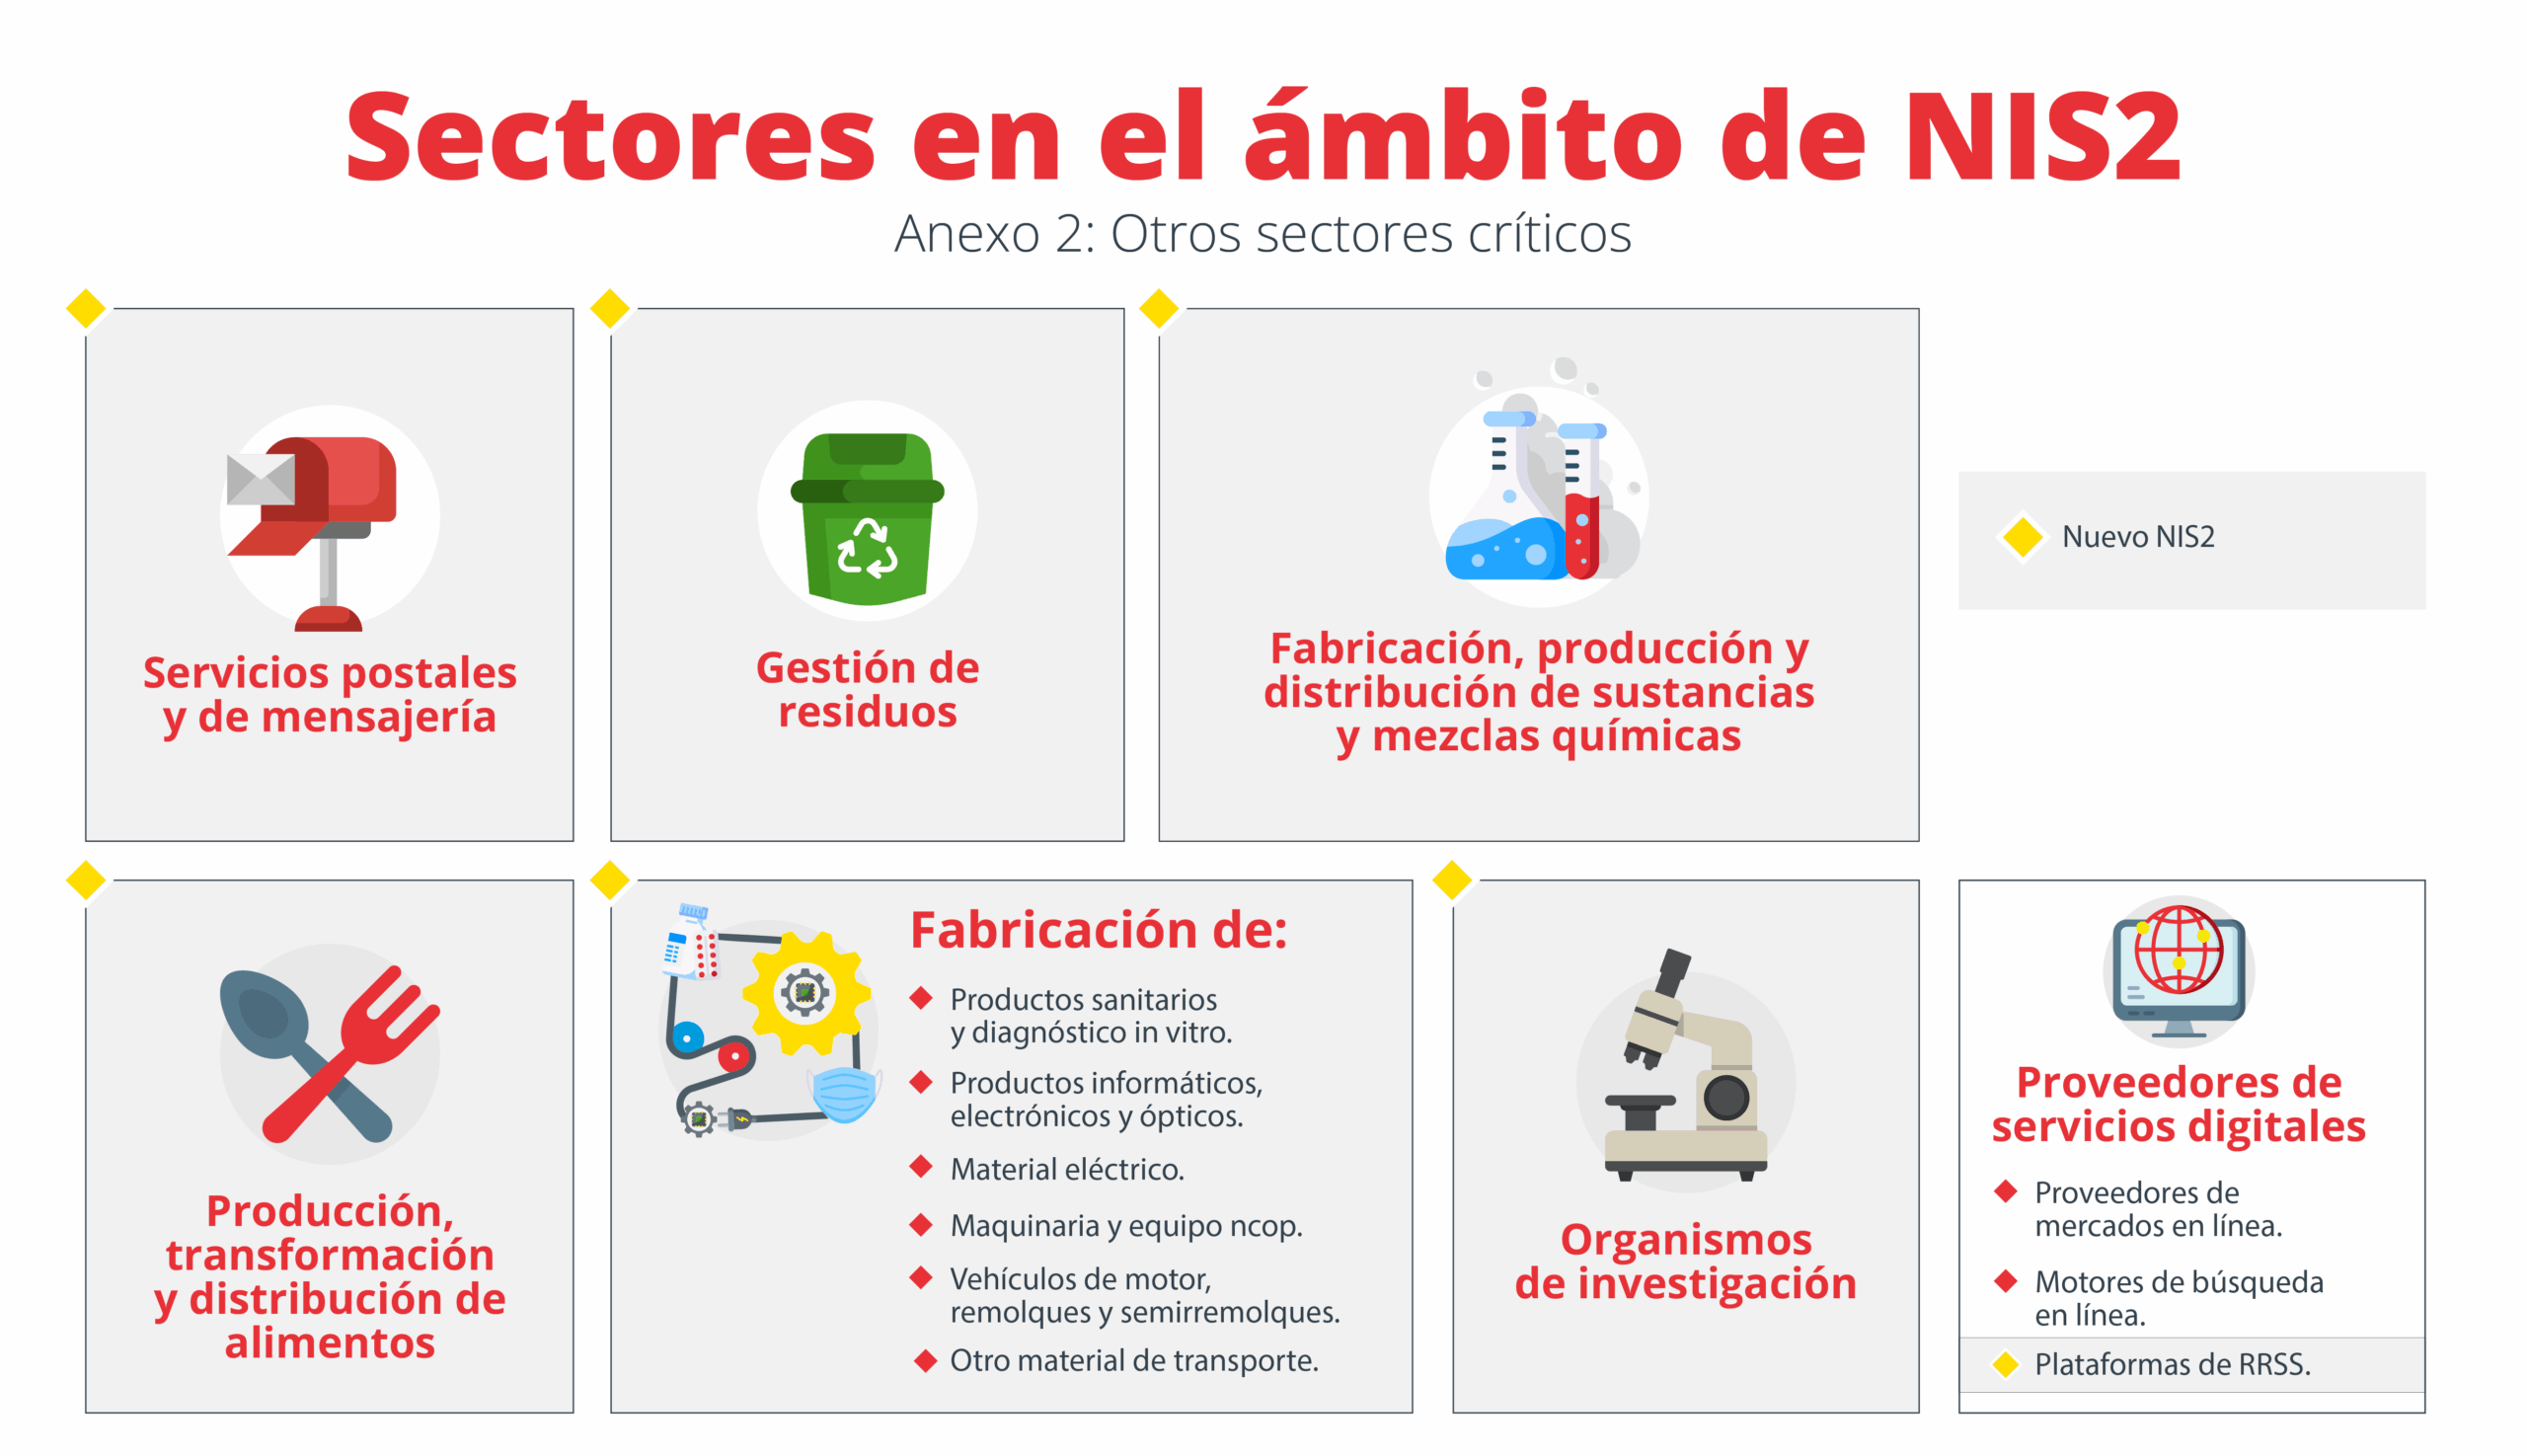
Секторите с висока критичност са изброени в Приложение I на NIS2, докато други критични сектори са изброени в Приложение II . В Испания увеличението на броя на секторите е малко по-малко, отколкото в други страни, тъй като транспонирането на старата NIS вече беше приведено в съответствие със Закон 8/2011 за защита на критичната инфраструктура, който включваше 12 сектора. Въпреки това NIS2 включва нови области като пощенски и куриерски услуги, управление на отпадъците и няколко производствени категории , а други разделя, например, като прави разлика между питейна вода и отпадъчни води.
Сред секторите и примерите за организации се открояват следните:
- EnergíaЕлектроснабдителни компании, управители на преносни и разпределителни мрежи, производители, оператори на NEMO, участници на пазара на електроенергия, оператори на зарядни станции; оператори и управители на мрежи за газ, петрол и водород.
- Превозавиокомпании, летищни оператори, контрол на въздушното движение, управители на железопътна инфраструктура, железопътни компании, организации за морски и речен транспорт, пристанищни оператори, служби за корабен трафик, пътни власти и оператори на интелигентни транспортни системи.
- Инфраструктура на банковия и финансовия пазар: кредитни институции и мениджъри на търговски центрове, централни контрагенти, с нюанса, че DORA действа като специфичен секторен стандарт.
- Сектор здравеопазване: доставчици на здравни услуги, референтни лаборатории на ЕС, научноизследователски и развойни организации за лекарства, производители на основни и специализирани фармацевтични продукти и производители на основни медицински изделия при извънредни ситуации в общественото здраве.
- Питейна вода и отпадни водиДоставчици и дистрибутори на питейна вода, както и компании, отговорни за събирането, обезвреждането и пречистването на градски, битови или промишлени отпадъчни води.
- Цифрова инфраструктураДоставчици на точки за обмен на интернет (IXP), DNS услуги, регистри на домейни от най-високо ниво, доставчици на услуги за облачни изчисления, центрове за данни, мрежи за доставяне на съдържание (CDN), доставчици на доверени услуги, доставчици на обществени електронни комуникационни мрежи и обществени електронни комуникационни услуги.
- Управление на ИКТ услуги между предприятия: доставчици на управлявани услуги и доставчици на управлявани услуги за сигурност, с пряко въздействие върху цялата верига за доставки на технологии.
- Публични администрации: субекти на Генералната държавна администрация и в определени случаи регионални и местни субекти, когато прекъсването на техните услуги може значително да повлияе на критични социални или икономически дейности.
- Пощенски и куриерски услугидоставчици, които извършват събиране, сортиране, транспортиране и дистрибуция на пощенски пратки.
- Gestión de остатъци: компании, специализирани в събирането, транспортирането, оползотворяването и обезвреждането на отпадъци, включително депа за отпадъци.
- Химически: компании, които произвеждат, произвеждат и разпространяват химически вещества и смеси, както и произвеждат изделия от тях.
- Производство, преработка и разпространение на храни: хранителни компании, специализирани в дистрибуция на едро и мащабно промишлено производство и преработка.
- Разширено производствопроизводители на здравни продукти и ин витро диагностика, производство на компютърни, електронни и оптични продукти, електрическо оборудване, машини и оборудване, моторни превозни средства и друго транспортно оборудване.
- Космически сектороператори на наземна инфраструктура, които подпомагат предоставянето на космически услуги, с изключение на тези, чиято собственост или управление е на ЕС или на трети страни в рамките на неговата космическа програма.
Във всички тези сектори големите предприятия обикновено се класифицират като съществени , докато средните предприятия са по-скоро важни, освен ако не е посочено друго. Малките и микропредприятията обикновено се изключват поради размера си, но могат да бъдат включени, ако тяхната критичност го оправдава.
Управление и отговорности на висшето ръководство
Една от най-значимите промени в NIS2 и испанския проектозакон е акцентът върху управлението на киберсигурността и пряката отговорност на управителните органи . Член 14 от проектозакона засилва тази идея: киберсигурността вече не е чисто технически въпрос, а по-скоро стратегически въпрос от най-високо ниво.
Висшето ръководство трябва да одобри и контролира прилагането на мерки за управление на риска в киберсигурността , като гарантира, че те са пропорционални на контекста на организацията и идентифицираните рискове. Освен това, управителните органи ще носят крайната отговорност за всяко неспазване, което е свързано с режима на засилени санкции.
Друг ключов момент е редовното обучение по киберсигурност за ръководството . Самото делегиране не е достатъчно: лидерите трябва да бъдат обучени да разбират рисковете, да вземат информирани решения и да подкрепят разпространението на силна култура на сигурност в цялата организация. От своя страна те ще бъдат отговорни за насърчаването на редовни програми за обучение на останалия персонал.
Член 20 от NIS2 подсилва това становище, като изрично изисква от управителните органи да са наясно със задълженията си, да одобряват мерките, да осигуряват тяхното прилагане и да могат да реагират в екстремни ситуации, дори с лични последици (като например евентуалното разделяне на функциите в определени случаи).
В този контекст, връзката между ръководството и служителя по информационна сигурност (CISO или еквивалент) става критична: очаква се плавен, постоянен диалог, основан на обективен риск и критерии за съответствие.
Мерки за управление на риска, изисквани от NIS2
Член 15 от испанския проектозакон установява, че мерките за управление на риска в областта на киберсигурността трябва да се основават на национални, европейски и международни технически стандарти , като интегрират най-малко изискванията, посочени в член 21 от NIS2 и разработени в Регламент за изпълнение (ЕС) 2024/2690.
Сред мерките, които основните и важни субекти трябва да приложат , се открояват следните:
- Политики за сигурност и анализ на риска на информационните системи, с периодични прегледи.
- Управление на инциденти, включително ясни процедури за откриване, реагиране и възстановяване.
- Непрекъснатост на бизнеса, архивиране, възстановяване след бедствия и управление на кризиосигуряване на оперативна устойчивост.
- Сигурност на веригата за доставки и на взаимоотношенията с доставчици и директни доставчици на услуги, което включва налагане на договорни изисквания и контрол за одобрение и одит.
- управление на уязвимостта при придобиването, разработването и поддръжката на мрежи и информационни системи, включително корекции и актуализации.
- Политики за оценка на ефективността на мерките за киберсигурностчрез одити, показатели и периодични прегледи.
- Основни практики и обучение за киберхигиена на служителите, адаптирани към различните профили.
- Политики за криптография и криптиране да се гарантира поверителността и целостта на информацията.
- Сигурност на човешките ресурсиПолитики за контрол на достъпа и управление на активите.
- Многофакторно или непрекъснато удостоверяване, защита на гласовите комуникации и комуникациите при спешни случаи.
В Испания много от тези мерки вече бяха включени в Националната рамка за сигурност (ENS) , особено за публичните администрации и техните доставчици. Всъщност Държавната агенция за цифрова администрация и Националният криптологичен център представиха на ЕС силната съгласуваност на ENS с NIS2, подчертавайки потенциала ѝ като европейски бенчмарк и приноса ѝ за устойчивостта на националната цифрова екосистема.
NIS2 обаче вдига летвата за много по-широк кръг организации, включително малки и средни предприятия, засегнати от размера или критичността . За зрелите организации много от тези изисквания са в съответствие със съществуващите практики; за хиляди компании без опит в киберсигурността те представляват значителен скок в зрялостта, ресурсите и вътрешната организация.
Главният служител по информационна сигурност (CISO) и неговите функции
Член 16 от законопроекта установява, че всички основни и важни организации трябва да назначат служител по информационна сигурност . Тази роля, вдъхновена от предишния опит на Испания с оригиналната NIS, се превръща в централна точка за координиране на всичко, свързано със защитата на системите и данните.
Основните му функции включват:
- Дефиниране и прилагане на стратегията за киберсигурност на организацията, съобразени с рисковете, бизнеса и регулаторните задължения.
- Оценявайте, смекчавайте и непрекъснато преглеждайте рисковете, поддържайки актуален поглед върху експозицията на предприятието.
- Управлявайте доказателства, политики и записи, необходими за демонстриране на съответствие на задълженията, произтичащи от NIS2 и националните разпоредби.
- Насърчаване на култура на киберсигурност в координация с висшето ръководство, обучение и повишаване на осведомеността сред целия персонал.
- Осигуряване на спазване на задълженията за докладване на инциденти, координирайки докладите до компетентните органи.
Испания беше една от първите страни, които изрично въведоха ролята на главен служител по информационна сигурност (CISO) при транспонирането на бившия NIS. Опитът обаче показа, че значителен брой ключови оператори никога не са назначавали официално тази роля и въпреки това не са били санкционирани. NIS2, в съчетание с бъдещото испанско законодателство и по-строг режим на санкции, се стреми да коригира тази небрежност и да даде на CISO по-стабилна и призната позиция.
В бъдеще се очаква огромно увеличение на задължените субекти : от приблизително 400 настоящи основни оператори до приблизително 5.000 до 50 000 основни и важни субекта. Това ще означава значително търсене на специалисти по киберсигурност, както вътрешни, така и външни изпълнители, особено за малки и средни предприятия, които никога преди не са изпълнявали тази роля.
Задължения за докладване на инциденти и управление на уязвимости
Директивата за NIS2 отдава първостепенно значение на ранното уведомяване за инциденти със сигурността със значително въздействие . Член 18 от испанския проектозакон разглежда това задължение по-подробно, като е в съответствие със сроковете и съдържанието, установени в Директивата.
Когато дадено юридическо лице претърпи инцидент, който би могъл да причини сериозни смущения в предоставянето на услугите му или значителни щети на него или на трети страни, то трябва да спазва следната схема за докладване:
- Първоначално уведомлениев рамките на максимум 24 часа след откриване на инцидента, като се предоставя основната налична информация.
- Междинен докладв рамките на максимум 72 часа от откриването, с първоначална оценка на въздействието и тежестта.
- Окончателен докладв рамките на максимален срок от един месец от първото уведомление, включително подробно описание на инцидента, неговото въздействие, тежест и предприетите мерки.
Освен това, NIS2 укрепва управлението на уязвимостите и комуникацията : не става въпрос само за докладване на приключени инциденти, но и за споделяне на съответна информация за уязвимости , които могат да имат системно въздействие, улеснявайки координацията на отговорите на национално и европейско ниво.
В Испания екосистемата за реагиране разчита на три основни референтни CSIRT : CCN-CERT (за публична администрация, стратегически компании и класифицирани системи), INCIBE-CERT (частен сектор и граждани) и MCCE (отбранителен сектор). Те се допълват от мрежата csirt.es, която обединява десетки специализирани екипи и се свързва с международни мрежи като FIRST, както и с Националната мрежа на SOC.
Основните и важни организации трябва да докладват за своите инциденти на компетентните CSIRTs , в съответствие със секторните разпоредби и насоките на бъдещия Национален център за киберсигурност, който ще действа като координиращ елемент и връзка с ENISA и останалите държави членки.
Режим на санкции и европейски натиск
Директивата NIS2 установява значително по-строг режим на санкции от предишната Директива NIS . За ключови субекти най-сериозните нарушения могат да доведат до глоби до 10 милиона евро или 2% от глобалния оборот на групата, докато за големите субекти санкциите могат да достигнат до 7 милиона евро или 1,4% от глобалния оборот.
Понастоящем в Испания не са наблюдавани санкции, основани на NIS2 , отчасти защото законът за транспониране все още не е влязъл в сила и надзорният орган не е официално определен. В други държави членки транспонирането е наскоро, така че е все още твърде рано да се очакват широко разпространени санкции.
Въпреки това експертите са съгласни, че когато страни като Франция или Германия започнат да прилагат санкции , Испания не може да си позволи да изостава, ако иска да запази хармонизацията и доверието на европейско ниво. Натискът на Комисията, чрез процедури за нарушение и мотивирани становища, е насочен към постигането на това.
В допълнение към финансовите санкции, NIS2 изрично въвежда за първи път отговорността на висшето ръководство в областта на киберсигурността . Разминаването между ръководството и CISO вече не е опция: управителният орган трябва да бъде ангажиран, информиран и да взема необходимите решения.
Най-голямото предизвикателство, според специалисти като тези от ISMS Forum, се крие в мрежата от МСП, които, без да са напълно наясно с това, ще бъдат обвързани от NIS2 . Много от тях нямат достатъчно ресурси, процеси или култура на киберсигурност и ще бъдат „притиснати“ както от закона, така и от изискванията на големите си клиенти във веригата на доставки, които ще трябва да изискват договорни гаранции за спазване на Директивата.
Подкрепете инициативи, проучвания и ролята на ENS
Наред със законодателния напредък, Испания насърчава технически и информационни инициативи , за да улесни адаптирането на бизнес сектора към NIS2. ISMS Forum, например, работи по проучване на въздействието на NIS2 върху испанските компании, под егидата на Изключителната катедра по киберсигурност и защита на данните в UCM.
Този проект има двойна цел: да се изготви неофициален преброяване на компаниите, засегнати от NIS2, и да се измери тяхното ниво на зрялост в областта на киберсигурността. В първата фаза преброяването ще бъде съставено с помощта на всеобхватни бази данни (търговски регистър, DIRCE/INE, специфични за сектора бази данни и др.), като резултатите се очакват около ноември 2025 г. Във втората фаза ще бъде изпратен кратък въпросник на представителна извадка от компании (насочена към 1.000 отговора), за да се оцени тяхното ниво на готовност, като резултатите се очакват до май 2026 г.
Анализът ще включва сегментиране по сектор, размер, географско разпределение и вид на организацията (съществена или важна) , като заключенията ще бъдат представени в обобщен отчет за изпълнението, без индивидуални данни, който ще служи както на компаниите, така и на властите.
В същото време организации като ISMS Forum и различни публични агенции провеждат информационни събития в цялата страна , с особен фокус върху малките и средни предприятия. Целта е да се „евангелизира“, като се обясни ясно какво включва NIS2, защо е от съществено значение да има CISO (вътрешен или външен), как да се дефинират основните политики за киберсигурност и как да се подготви за бъдещия закон и неговите допълнителни разпоредби.
В строго регулаторен план, Националната рамка за сигурност (ENS) е представена в Европа като една от най-големите силни страни на Испания . Държавната агенция за цифрова администрация и Националният криптологичен център (CCN) споделиха с Групата за сътрудничество NIS2 натрупания опит на ENS, нейните профили за съответствие и интеграцията ѝ с европейските схеми за сертифициране на Регламент (ЕС) 2019/881 (Закон за киберсигурността). Положителният прием на тази презентация засилва имиджа на Испания като проактивен участник, ангажиран със стабилна, последователна и хармонизирана киберсигурност.
В този контекст, адаптацията на Испания към NIS2 е свързана с натиска на крайните срокове, техническата стабилност на инструменти като Схемата за национална сигурност (ENS) и огромното предизвикателство за включване на хиляди нови организации в напреднала култура на киберсигурност. Организациите, които напреднат, извършат ситуационни оценки и започнат да привеждат практиките си в съответствие с Директивата сега, ще бъдат в по-добра позиция да сведат до минимум рисковете, да избегнат бъдещи санкции и да демонстрират проактивен и зрял подход към киберзаплахите.
