- DNS преобразува имената на домейни в IP адреси и всеки неуспех в този превод причинява грешки при зареждане, забавяне или пълна загуба на достъп до уебсайтове и услуги.
- Много грешки „DNS сървърът не отговаря“ се дължат на лоша IP конфигурация, повреден DNS кеш, неправилно конфигурирани рутери или защитни стени, а не на действителен прекъсване на доставчика.
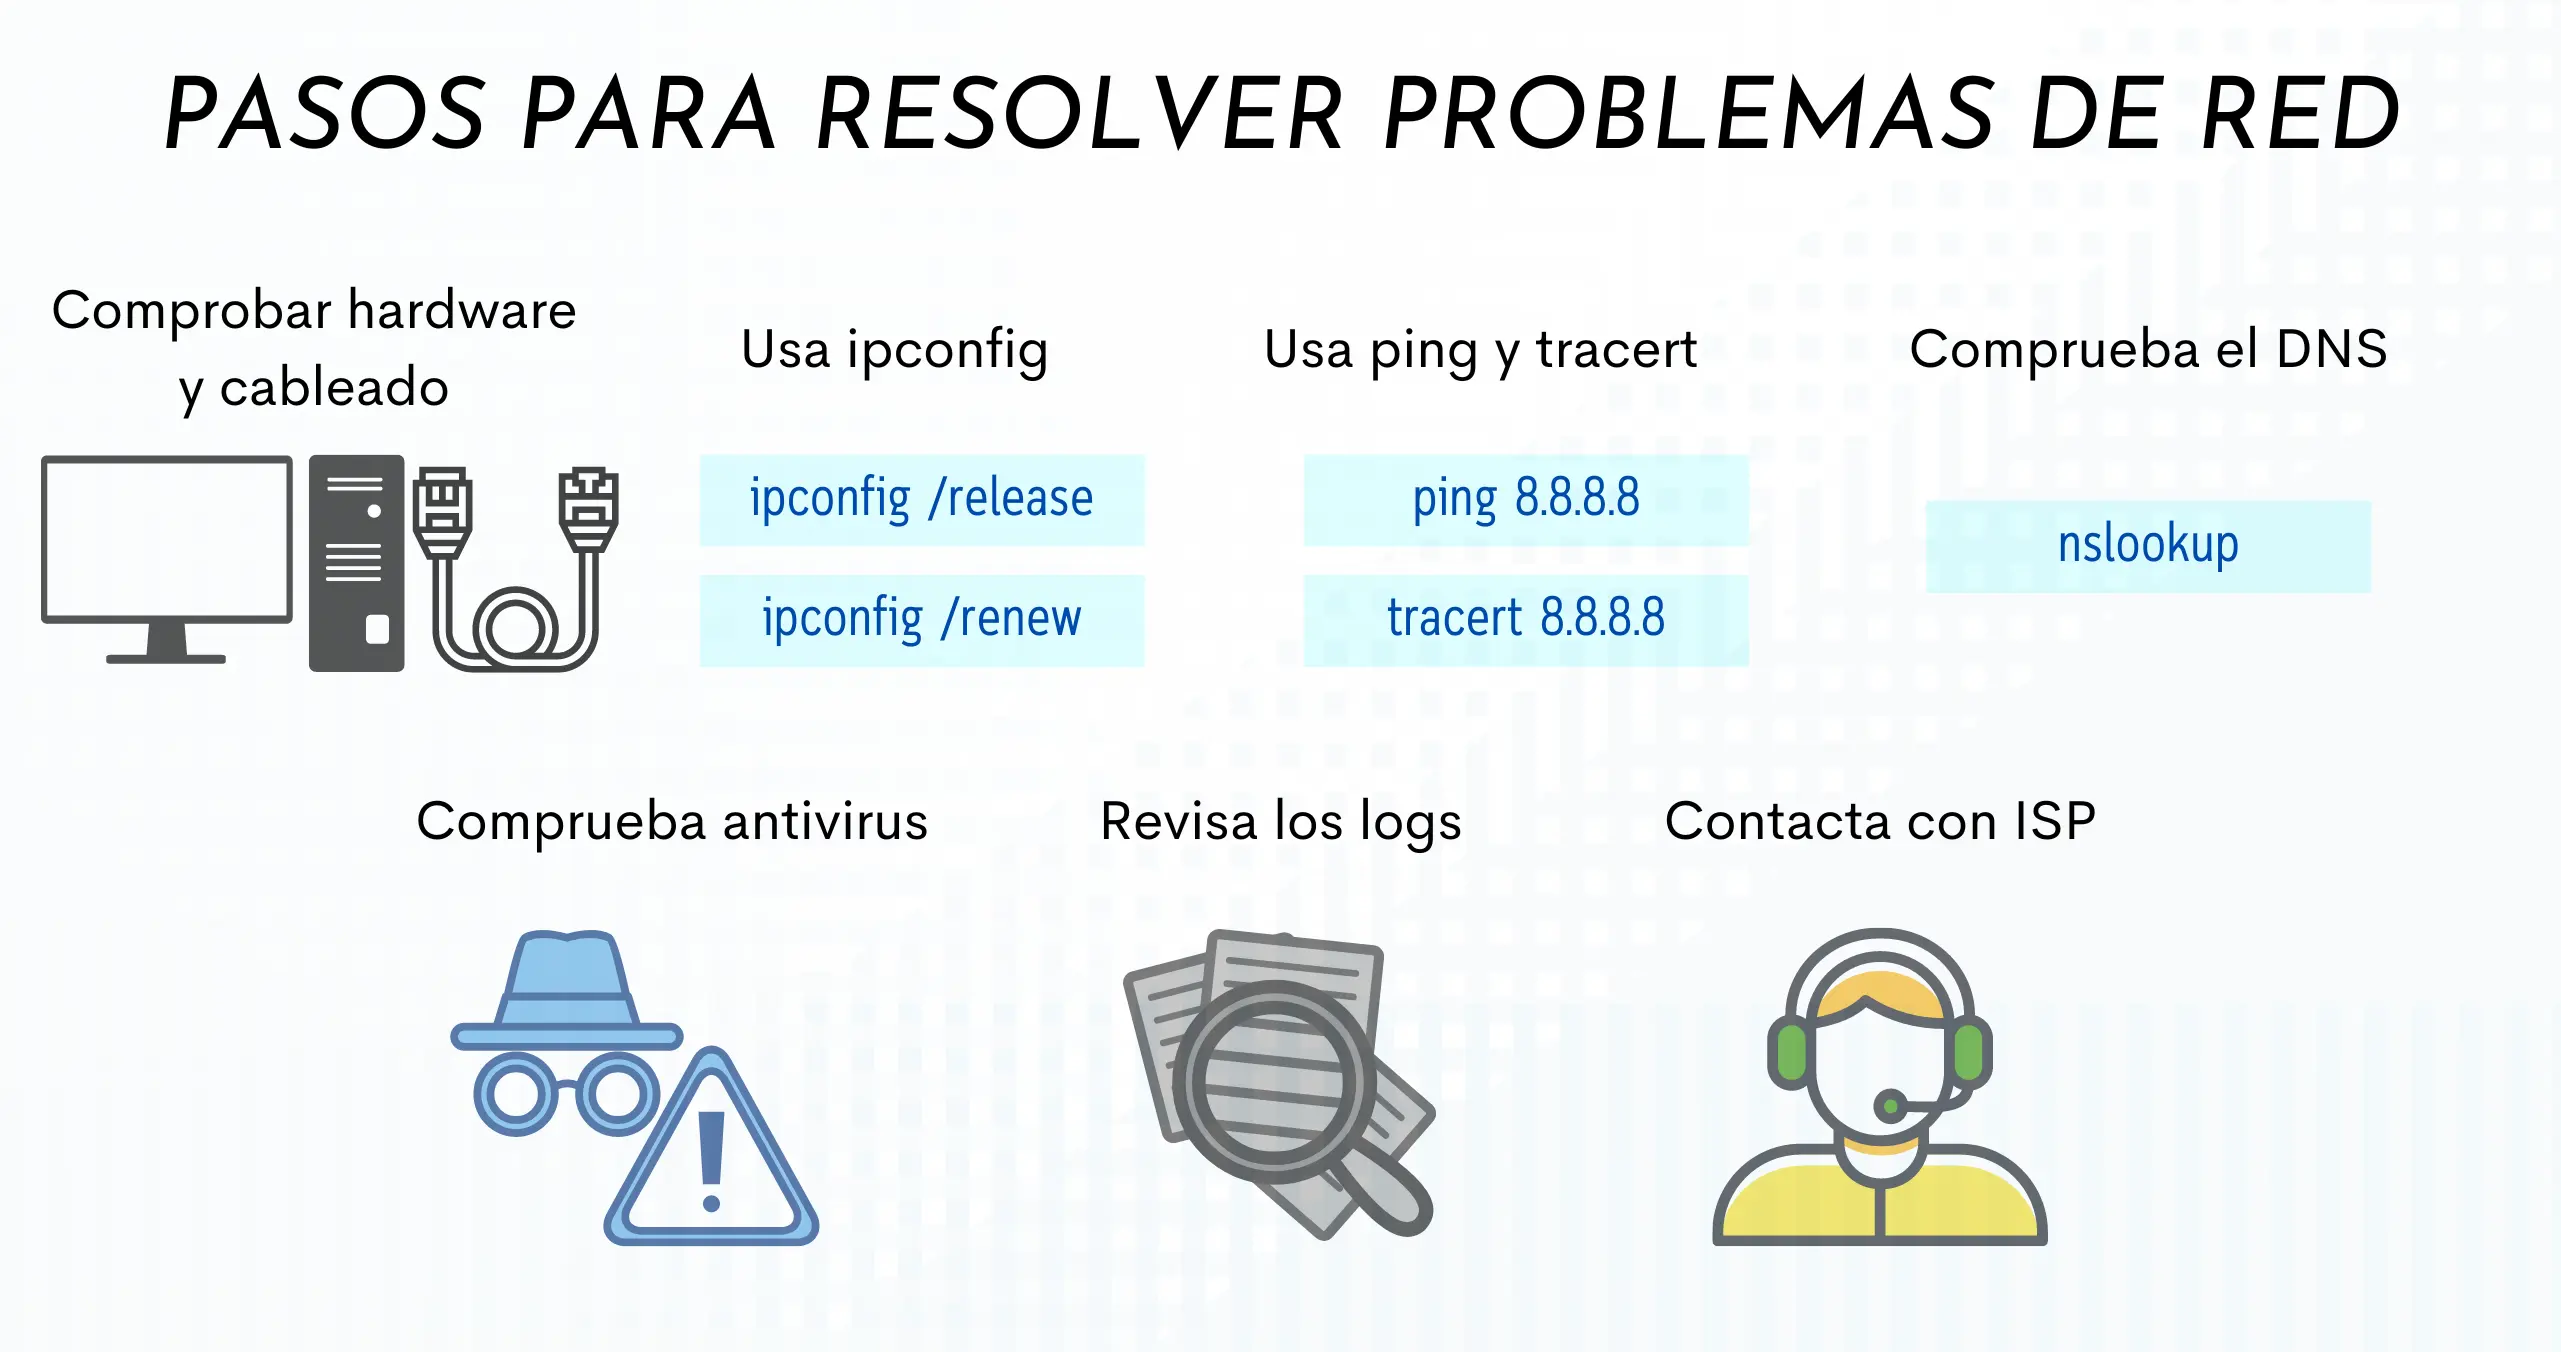
- Инструменти като ipconfig, nslookup, dnscmd и дневници на събития ви позволяват да определите дали проблемът е с клиента, рутера, DNS сървъра или рекурсията/делегирането.
- Изборът на надеждни DNS сървъри, поддържането на актуализации на фърмуера и системите и наблюдението на мрежата драстично намаляват появата на DNS инциденти и проблеми с IP свързаността.
Когато всичко работи както трябва, сърфирането в интернет изглежда като магия: въвеждате адрес, натискате Enter и след секунди страницата се появява напълно. Но е достатъчно само DNS или IP мрежата да започнат да се провалят, за да преминем от магия към отчаяние: уебсайтове, които не се зареждат, онлайн игри, които се сриват, видео платформи, които замръзват, или дори компютри в локалната мрежа, които вече не могат да се виждат.
Трудната част е, че често проблемът не е в браузъра или самата оптична връзка, а в незначителни конфигурационни детайли, като например настройки на IP, DNS, рутер, модем или защитна стена, които са конфигурирани неправилно. И на всичкото отгоре съобщенията за грешки са неясни: „DNS сървърът не отговаря“, „DNS сървърът не е намерен“, „DNS грешка“, „Времето за изчакване на заявката изтече“... В тази статия ще видите подробно какво всъщност се случва, как да го диагностицирате с професионални инструменти (nslookup, ipconfig, dnscmd и др.) и най-важното - как да прецизирате настройките на вашата IP мрежа и DNS, така че да не ви създават повече проблеми.
Какво точно е DNS и как се свързва с IP мрежата?
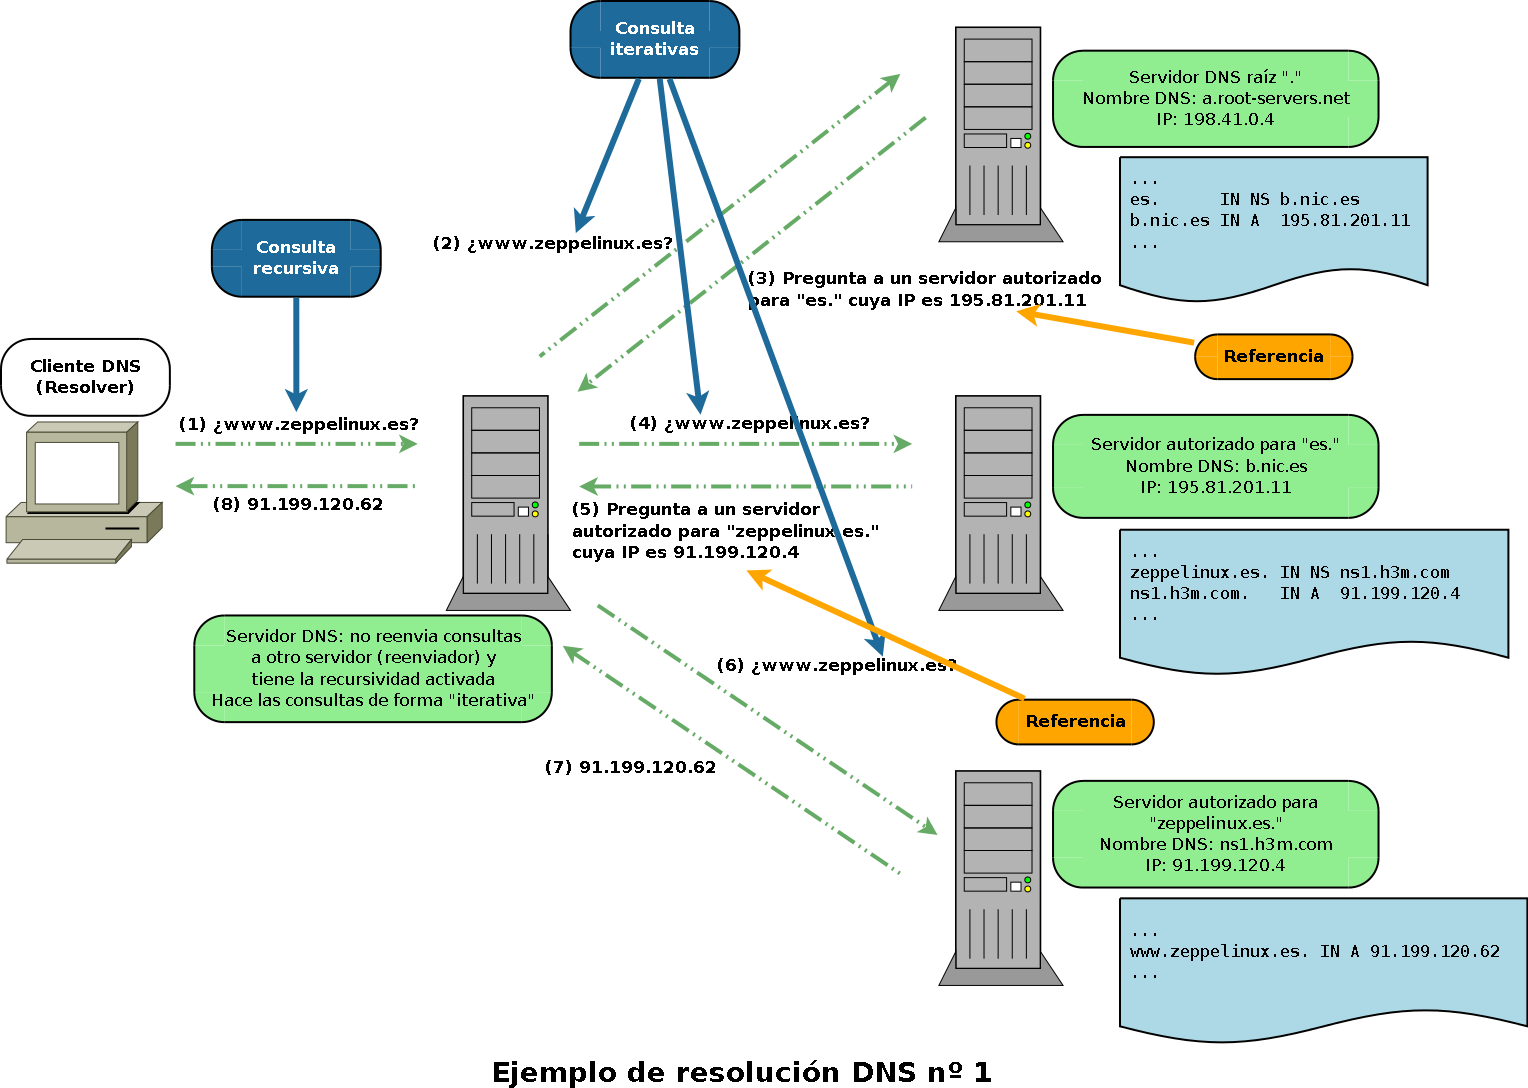
DNS (Система за имена на домейни) е, най-просто казано, адресната книга на интернет. Машините комуникират, използвайки IP адреси, като например 192.0.2.1 или 172.217.4.46 , но хората намират за по-лесно да напишат www.example.com или google.com . DNS преобразува тези четими за човек имена в числови IP адреси, които браузърът и операционната система разбират.
Когато въведете URL адрес в браузъра си, той изпраща DNS заявка, която сканира вашия компютър, рутер, модем, мрежата на интернет доставчика и, ако е необходимо, root и авторитетни сървъри , докато не получи правилния IP адрес. Едва тогава започва действителната HTTP/HTTPS връзка. Ако това преобразуване се прекъсне в даден момент, ще имате привидно активна връзка (иконите на мрежата ще се показват правилно), но няма да се заредят уебсайтове, защото имената не се разрешават.
В локални или корпоративни мрежи DNS е и компонентът, който позволява имена като app1.corp.local или file-server да се преобразуват във вътрешни IP адреси. Ако има проблеми с този вътрешен DNS, ще имате проблеми с достъпа до сървъри, приложения, имейл, принтери или споделени ресурси.
В основата на всичко това е IP протоколът , с неговия IP адрес, маска на подмрежата, шлюз и DNS сървъри, конфигурирани на мрежовия адаптер или зададени чрез DHCP. Неизправност във всеки от тези параметри може да доведе до DNS грешки, загуба на свързаност или изключително бавна работа.
Типични проблеми в IP мрежи, които се проявяват като DNS грешки
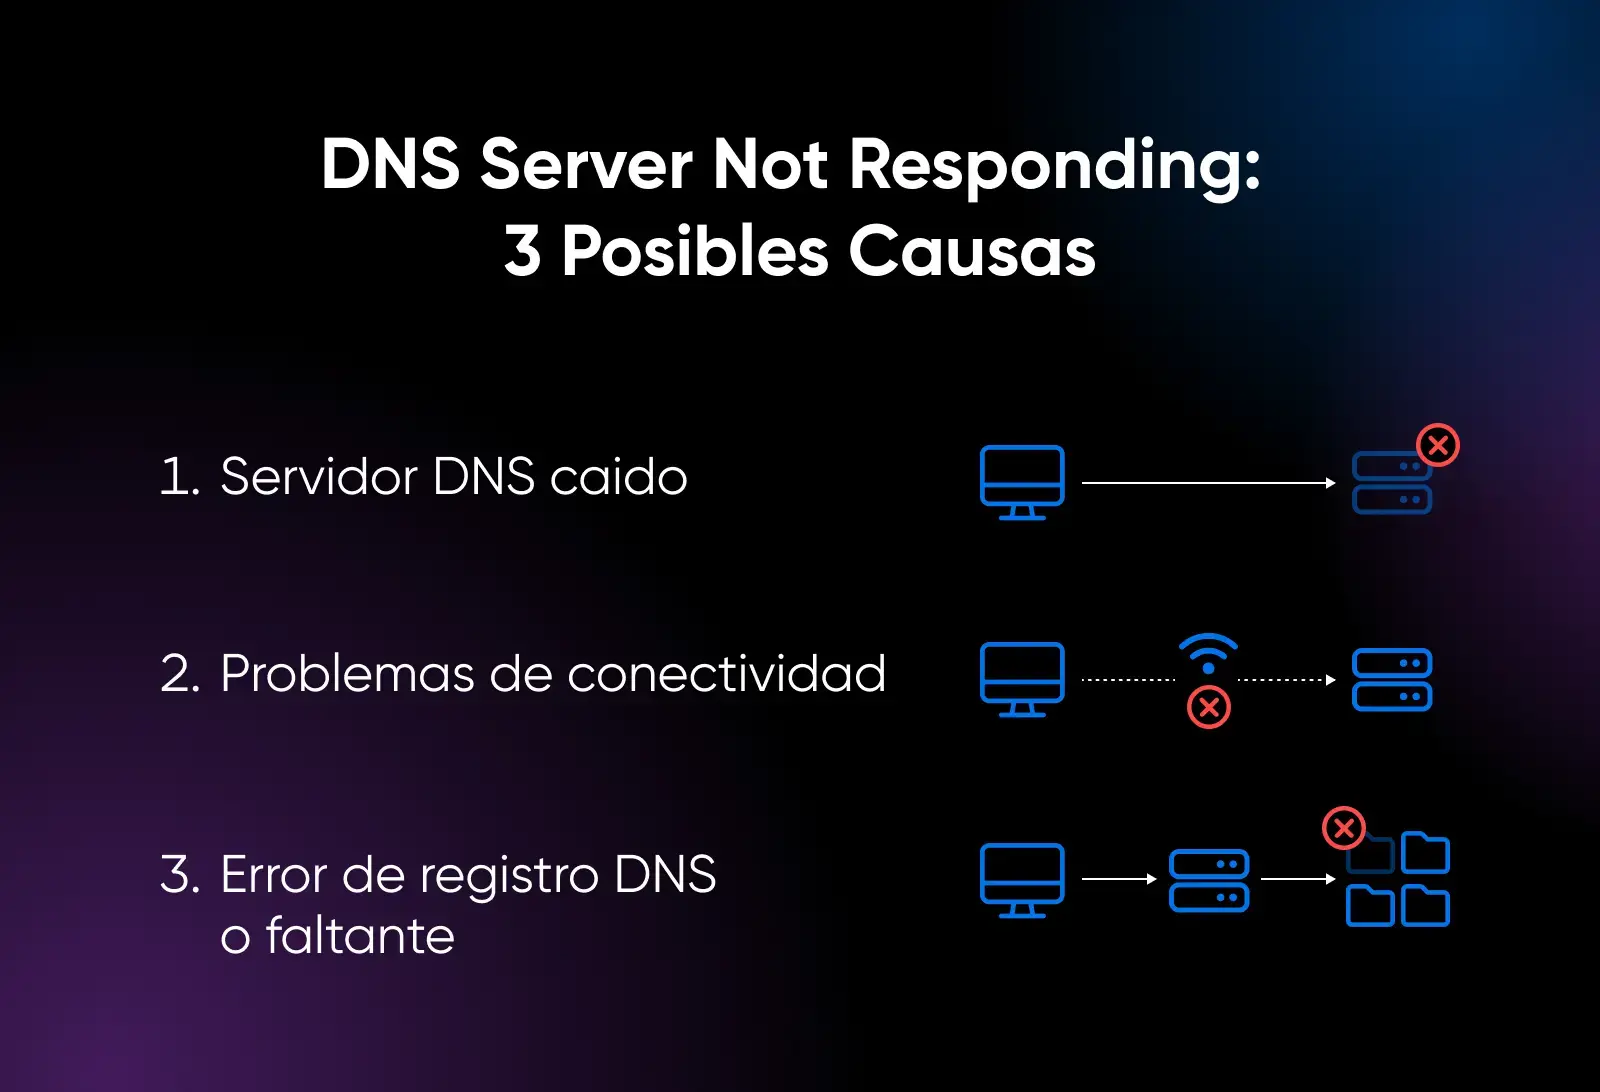
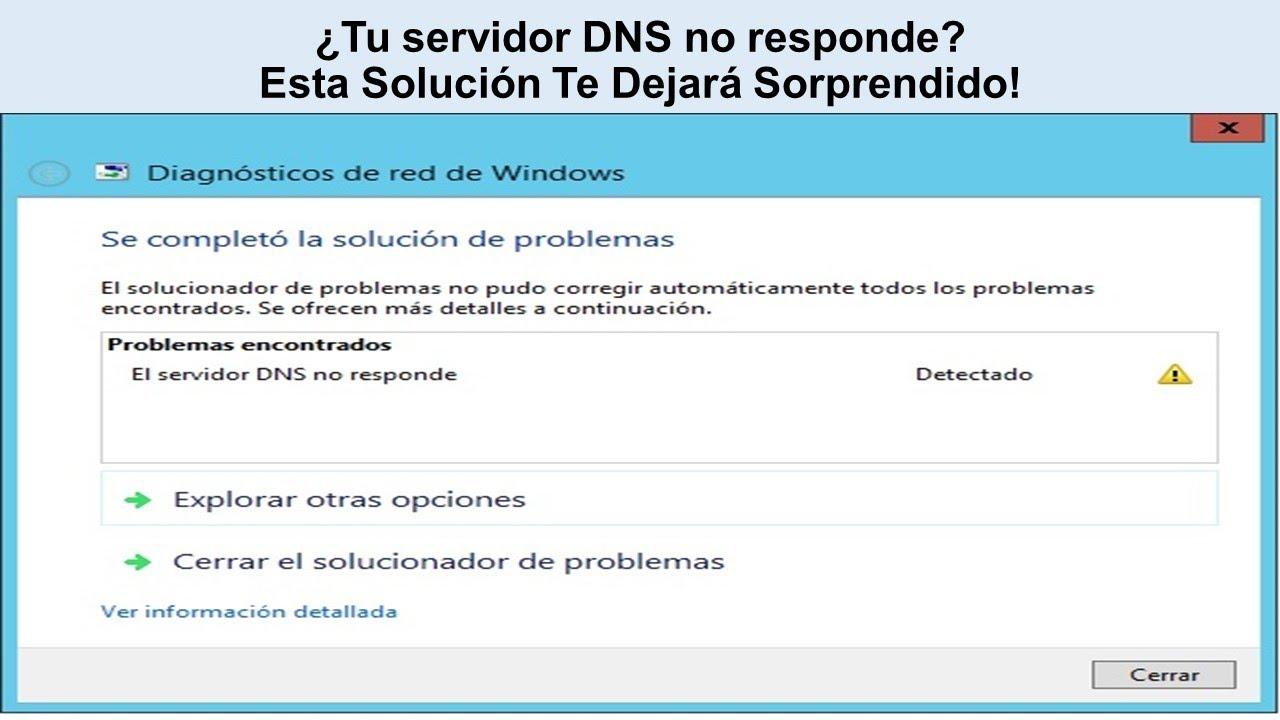
Съобщения като „DNS сървърът не отговаря“, „DNS грешка“ или „DNS сървърът не е намерен“ са само върхът на айсберга. Под тях обикновено се крие комбинация от неправилна IP конфигурация, повреден DNS кеш, неправилно конфигурирани рутери или повреди в самия DNS сървър.
Много често срещан сценарий е този на потребител, който настройва нов компютър в кабелна локална мрежа и изведнъж установява, че само един компютър има достъп до интернет, Wi-Fi спира да работи и скоростта пада до една десета от това, за което плаща. На пръв поглед изглежда, че проблемът е в доставчика, но при по-внимателна проверка се открива, че има конфликт на IP и DNS назначения , повредени кешове или дори портове, блокирани от защитна стена.
Най-честите симптоми, свързани с DNS и IP мрежата, са:
- Видима връзка, но не се зареждат уебсайтовеИконата на мрежата показва връзка, но страницата не отговаря или времето за връзка е изтекло.
- Само някои сайтове се провалятМожете да получите достъп до някои уебсайтове, но други връщат DNS грешки или не успяват да разрешат името.
- Изключителна бавностСтраниците в крайна сметка се зареждат, но всяко преобразуване на имена е много бавно, защото DNS сървърът на вашия интернет доставчик или вашият вътрешен е претоварен или неправилно конфигуриран.
- Проблеми с имейл, SaaS приложения или VPNДори ако браузърът работи, някои услуги зависят от имена на домейни, които не се преобразуват правилно.
- Локално мрежово оборудване, което „изчезва“Сървърите или компютрите стават недостъпни по име, въпреки че все още отговарят при директно pingване на IP адреса.
В сървърни среди симптомите стават още по-сериозни: критични прекъсвания на услугите, неуспешни трансфери на зони, повредена рекурсия, повредени DNS делегации или остарели вторични зони.
Основна проверка на IP и DNS конфигурацията на клиента
Преди да се занимавате с рутери или сървъри, е добре да се уверите, че IP и DNS настройките на засегнатото устройство са съвместими. В Windows, отправната точка е класическата:
Ipconfig / всички
Тази команда ви показва, за всеки адаптер, конфигурирания IP адрес, маска на подмрежата, шлюз и DNS . Неща, които трябва да проверите:
- IP адресът принадлежи към очакваната мрежа. (например, 192.168.1.x, ако вашата локална мрежа е 192.168.1.0/24).
- Маска на подмрежата Има смисъл (255.255.255.0 в много битови сценарии).
- Портата Обикновено това е IP адресът на рутера (например 192.168.1.1).
- DNS сървърът сочеше към Това е последователно: вашият рутер, локален DNS сървър или публичен DNS (Google 8.8.8.8, Cloudflare 1.1.1.1, OpenDNS и др.).
Ако подозирате конкретен DNS сървър, можете да го тествате директно с:
nslookup
Например:
приложение nslookup1 10.0.0.1
Ако тази заявка върне „Грешка на сървъра“, „Заявката е отхвърлена“, „Времето за изчакване на заявката изтече“ или „Няма отговор от сървъра “, знаете, че нещо не е наред с този DNS сървър (или той не е достъпен от вашата мрежа). Ако отговори с правилния IP адрес, проблемът може да е с клиента, мрежовия път или междинна защитна стена.
На Windows сървъри, действащи като DNS сървъри, е добра идея да се изчисти кешът за разрешаване на проблеми , за да се отстранят остарелите данни:
- Командна конзола (администратор): dnscmd /clearcache
- PowerShell (администратор): Clear-DnsServerCache
Често срещани причини за грешки „DNS сървърът не отговаря“
Съществуват редица сценарии, които се повтарят отново и отново както в домашните, така и в професионалните мрежи. Разбирането им ще ви помогне да стигнете директно до корена на проблема, без да губите време.
Повреден или остарял DNS кеш в операционната система
Вашият компютър съхранява локален DNS кеш, съдържащ най-новите DNS заявки, за да ускори сърфирането. Ако този кеш се повреди или съхранява остарели записи (поради промени в хостинга, миграции, промени в DNS зоната и др.), ще видите грешки при достъп до домейни, които работят добре на други устройства.
В Windows можете да поправите това, като изпълните следната команда в командния ред с администраторски права:
Ipconfig / flushdns
В macOS типичният еквивалент е:
sudo dscacheutil -flushcache; sudo killall -HUP mDNSReply
На мобилни устройства, често простото рестартиране на устройството или включването и изключването на самолетен режим е достатъчно , за да се изчисти мрежовата кеш памет.
Неправилна конфигурация на рутера или модема
Вашият рутер и модем действат като шлюз между вашата локална мрежа и интернет . Ако техните DNS настройки са неправилни (например, сочат към сървър, който вече не съществува, или с неправилно дефинирани препращащи сървъри), ще възникнат широко разпространени грешки на всички устройства в мрежата.
Типични грешки в конфигурацията:
- Неправилно конфигурирани ръчни DNS сървъри на рутера, наследен от стари тестове.
- DHCP, предоставящ вътрешен DNS, който вече не е активен или които работят само за част от мрежата.
- Филтри или правила за защитна стена на рутера които блокират порт 53 UDP/TCP към определени DNS сървъри.
В тези случаи добра отправна точка е да рестартирате модема и рутера (да ги изключите, да изчакате 30-60 секунди и да ги включите отново) и, ако проблемът продължава, да проверите конфигурацията или дори да възстановите фабричните настройки и да ги конфигурирате отново от нулата.
Смущения от защитна стена, антивирусна програма или VPN
Защитните стени, антивирусните решения и VPN мрежите са предназначени да защитават, но прекалено агресивните настройки могат да доведат до блокиране на DNS заявки или до пренасочването им през дефектни тунели . Това включва както защитните стени на операционните системи, така и устройствата за усъвършенствана мрежова сигурност.
Логични стъпки за проверка:
- Временно деактивирайте антивирусната си програма и защитната си стена (знаейки какво правиш и просто за да го тестваш).
- Затворете всяка VPN Уверете се, че е свързано и опитайте да разглеждате отново.
- На корпоративните защитни стени проверете това Порт 53 не се филтрира или пренасочва странен начин.
Ако всичко работи правилно след деактивирането на тези елементи, е време да прегледате правилата, изключенията и мрежовите профили, за да разрешите DNS трафик, без да компрометирате сигурността.
Проблеми с DNS сървъра: натоварване, зони, рекурсия и делегиране
Много корпоративни мрежи имат един или повече авторитетни и рекурсивни DNS сървъри (например Windows Server с ролята DNS), които отговарят както на вътрешни имена, така и на интернет заявки. Тук диапазонът от възможни инциденти е широк:
- DNS сървърът не работи или услугата е спрянаАко услугата DNS на Windows не работи, заявките ще се провалят с „Няма отговор от сървъра“. Можете да опитате да я стартирате с DNS за нетно стартиране.
- Сървърът е претоварен или зоната е на паузаГрешки като „Грешка на сървъра“ или „Заявката е отхвърлена“ може да показват, че Зоната е поставена на пауза или сървърът е на лимита сиПрегледайте дневниците на събитията (Приложение, Система и „DNS сървър“) и раздела Общи на зоната.
- Счупена рекурсияАко сървърът препраща заявки към други DNS сървъри (раздел „Препращачи“), всякакви проблеми във веригата (изчаквания, неправилни данни, лошо сглобени верижни препращания) могат да причинят външни грешки при разрешаването.
- Неправилни делегации на DNSАко има неправилно конфигурирано делегиране между родителска зона и делегирана зона (например corp.contoso.com и sub.corp.contoso.com), ще видите грешки при опит за разрешаване на имена от делегираната зона.
За диагностициране на рекурсия и делегиране, често се използва nslookup в интерактивен режим , като се правят заявки към NS и A записите на всяко ниво и се експериментира с активирана или деактивирана рекурсия. Това е по-напреднал подход, но е от съществено значение, ако управлявате авторитетни DNS сървъри.
Трансфери на зони и синхронизация между сървъри
В топологии с първични и вторични DNS сървъри , грешки при разрешаването могат да възникнат, защото вторичната зона не е актуализирана правилно. Типични симптоми:
- Вторичният сървър връща остарели или непоследователни данни в сравнение с основния сървър.
- Появява се прегледникът на събития грешки при прехвърляне на зона.
- Чрез принуждаване на dnscmd /zonerefresh Процесът не е завършен правилно.
Следователно е препоръчително:
- Сравнете серийния номер на зоната в първичен и вторичен и се уверете, че първичният има по-висок сериен номер.
- Преглед на опции за трансфер на зони (раздел „Прехвърляне на зони“) и потвърдете, че вторичната точка е оторизирана.
- Ако има смесени реализации (напр. Windows и BIND), проверете съвместимостта на типовете в системния регистър и дали „бързият трансфер“ е деактивиран, ако вторичният регистър не го поддържа.
Практически решения за случаите, когато „DNS сървърът не отговаря“
Ето подреден списък с действия, които можете да следвате, както на клиентски компютри, така и в домашна и корпоративна мрежова среда, за да се справите с проблема методично.
1. Рестартирайте рутера/модема и устройствата
Звучи като клише, но правилното изключване и рестартиране често решава много мрежови проблеми. Рестартирането изчиства кеша, подновява сесиите с интернет доставчика и коригира малки заключвания на вътрешното мрежово оборудване.
- Изключете напълно компютъра си (или мобилните телефони, таблетите и др.).
- Изключете рутера и модема (ако са две отделни устройства).
- Изчакайте поне 30 секунди.
- Включете отново модема и рутера и изчакайте всички светлини да се стабилизират.
- Включете отново компютъра си и опитайте да разглеждате.
2. Променете DNS сървърите си на други публични и надеждни
Ако подозирате, че DNS сървърите на вашия доставчик не работят правилно или са претоварени, можете да конфигурирате високопроизводителни публични DNS сървъри на вашия компютър или рутер , като например:
- Google DNS: 8.8.8.8 и 8.8.4.4
- Cloudflare DNS: 1.1.1.1 и 1.0.0.1
- OpenDNS: 208.67.222.222 и 208.67.220.220
- Други търговски DNS (DNS на Surfshark: 194.169.169.169 и др.).
В Windows можете да го направите по следния начин:
- преса Windows + R, пише ncpa.cpl и натиснете Enter.
- Щракнете с десния бутон върху вашата връзка (Ethernet или Wi-Fi) и изберете свойства.
- Изберете Интернет протокол версия 4 (TCP / IPv4) и натиснете свойства.
- март Получавайте IP адрес автоматично Ако искате рутерът да присвои IP адреса, изберете Използвайте следните адреси на DNS сървъри.
- Попълнете полетата на Предпочитан DNS сървър y alternativo със стойностите, които искате да използвате (например 8.8.8.8 и 8.8.4.4).
- Activa Валидиране на конфигурацията при излизане и щракнете върху OK.
3. Изчистете кеша на DNS и обновете IP конфигурацията (Windows)
В много случаи, особено ако връзката е работила добре преди това, е достатъчно просто „нулиране“ на мрежовата конфигурация на устройството с няколко команди:
- Отворете менюто "Старт", въведете Cmd, щракнете с десния бутон върху Команден ред и изберете Изпълнете като администратор.
- Въведете следните команди, ред по ред (натискайки Enter след всяка):
Ipconfig / flushdns
Ipconfig / освобождаване
Ipconfig / поднови
Каталог за нулиране на NETSH winsock
NETSH int ipv4 нулиране reset.log
NETSH int ipv6 нулиране reset.log
След това рестартирайте компютъра си. Ще сте изчистили кеша на DNS, подновили DHCP лизинга и нулирали TCP/IP стека , което поправя множество странни грешки.
За да се изолира причината, кръстосаното тестване е много полезно :
- Ако използвате Chrome, опитайте Firefox, Edge или друг браузър.
- Използвайте друго устройство в същата мрежа (друг компютър, мобилен телефон, таблет) и се опитайте да получите достъп до същите уебсайтове.
- Ако използвате Wi-Fi, свържете компютъра си към Ethernet кабел директно към рутера А за проблеми с Wi-Fi, консултирайте се Как да отстраните проблеми с Wi-Fi на вашия компютър.
Ако не работи само на едно конкретно устройство, проблемът се крие в неговата конфигурация, защитна стена, драйвери или дори зловреден софтуер . Ако не работи на всички устройства, трябва да проверите рутера, вътрешния DNS сървър или дори интернет доставчика си.
5. Стартирайте инструментите за отстраняване на неизправности в мрежата на операционната система
Windows и macOS включват помощници, които автоматично откриват и коригират много проблеми с връзката, включително основни проблеми с DNS.
- В Windows: Настройки > Мрежа и Интернет > Инструмент за отстраняване на неизправности в мрежата.
- В macOS: меню на Apple > Диагностика на мрежата.
Те не правят чудеса, но могат да ви спестят време при прости проблеми , като например деактивирани адаптери, неправилно приложени мрежови профили или непоследователни IP параметри.
Разширени техники за диагностициране на DNS проблеми на сървъри
Ако управлявате корпоративен DNS сървър (например Windows Server с DNS роля), инструментите се променят леко и нивото на детайлност се увеличава. Тук подходът е да се премине от просто към сложно , точно както при клиентите, но с добавяне на специфични тестове към самата DNS услуга.
Проверете състоянието на услугата и регистрите на събитията
Първото нещо, което трябва да направите, е да влезете в сървъра и да проверите:
- на DNS услуга работи (можете да го стартирате с DNS за нетно стартиране (ако бъде задържан).
- Лос регистрационни файлове на събития от Приложение, Система и „DNS сървър“, търсейки повтарящи се грешки в зоната, прехвърляния или рекурсия.
Ако клиентите получат „Грешка на сървъра“ или „Заявката е отхвърлена“, когато използват nslookup директно срещу този сървър, зоната може да е на пауза или самият сървър може да е на лимита на ресурсите си (CPU, RAM, диск).
Тестване на достъпността с nslookup от клиенти и сървъри
В допълнение към тестването от клиентски сървъри, добра идея е да се изпълняват заявки от самия DNS сървър и от други междинни сървъри. Например:
nslookup
Ако резолверът върне правилния IP адрес, сървърът работи и проблемът може да е в пътя между клиента и сървъра. Ако върне:
- „Грешка на сървъра“ или „Заявката е отхвърлена“: паузирана зона, конфликт на конфигурация или претоварен сървър.
- „Времето за изчакване на заявката към сървъра е изтекло“DNS услугата е спряна, защитната стена блокира порт 53, неправилно конфигуриран интерфейс или сървърът слуша само на определени IP адреси.
В среди с усъвършенствани защитни стени или прокси сървъри проверете дали не се използва нестандартен DNS порт . nslookup използва UDP 53 по подразбиране; ако портът е променен, заявките ще бъдат неуспешни, освен ако не коригирате правилата на защитната стена и не изпълните тестове.
Диагностика на рекурсивността и делегирането
За да проверите рекурсията, на DNS сървър можете да:
- Вижте дали има конфигурирани препращачи (Раздел „Препращачи“ в свойствата на сървъра в DNS конзолата).
- Ако няма препращащи устройства, проверете дали сървърът може да направи заявка към коренни сървъри използване на nslookup в интерактивен режим и заявка към NS записи от коренната зона.
Когато отговорите показват „Времето за изчакване на заявката е изтекло“ дори към root сървърите и предложенията за root сървъри сочат към правилните сървъри, обикновено има:
- Проблеми с изходящата мрежова свързаност от сървъра.
- Защитна стена, блокираща изходящия DNS трафик.
- Прекалено агресивно време за изчакване на рекурсия.
За да се осигурят нарушени делегации, обикновено се прави следното:
- Стартирайте nslookup на засегнатия сървър, деактивирайте рекурсията (зададено norecurse) и стартирайте NS/A заявки към всяко ниво от йерархията на домейна.
- Повторете процеса с всеки делегат сървър, като съберете всички NS записи и техните A адреси.
- Откриване дали липсва A запис за NS, дали някой NS вече не отговаря или дали има несъответствия между родителската и делегираната зона.
Решението включва коригиране или добавяне на съответните A и NS записи в основната зона и гарантиране, че делегирането сочи към валидни и достъпни сървъри.
Най-добри практики за избягване на бъдещи проблеми с IP и DNS мрежата
След като всичко заработи отново, е време да се справим с корена на проблема, за да не се повтаря. Има редица прости най-добри практики , които значително подобряват стабилността.
Поддържайте системите, рутерите и фърмуера актуални
Производителите често поправят грешки в мрежовия стек, проблеми с DNS, течове на памет и уязвимости в актуализациите на системата и фърмуера. Да оставите рутера и операционната си система неактуализирани в продължение на няколко години си е сигурна причина за проблеми.
Препоръки:
- Прилагайте редовно корекции и актуализации за сигурност на Windows, macOS или Linux.
- Проверете дали има Нов фърмуер за рутера или модема и го нанесете, следвайки инструкциите на производителя.
- поддържане мрежови драйвери сравнително актуален, особено след промени в хардуера.
Изберете надеждни DNS сървъри и правилно конфигурирайте защитната си стена и антивирусния си софтуер.
Ако вашият доставчик ви създава проблеми, можете да изберете да използвате надеждни, висококачествени публични DNS сървъри (Google, Cloudflare, OpenDNS и др.) както на вашия рутер, така и на устройствата си. Същевременно проверете защитната си стена и антивирусния си софтуер.
- Не блокирайте DNS заявки на порт 53 UDP/TCP.
- Разрешаване резолюция както за IPv4, така и за IPv6 ако вашата мрежа го поддържа.
- Не го насилвай криптиран DNS или през HTTPS експериментално, без да знаеш какво правиш.
Следене на връзката и стабилността на DNS
В компаниите се препоръчва внедряването на непрекъснат DNS и мрежов мониторинг, използвайки инструменти като PerfOps, DigiCert DNS Trust Manager или други подобни решения:
- Измерете времената за разрешаване и открийте необичайни латентности.
- Следете времето на работа и прекъсвания на авторитетни DNS сървъри.
- Получавайте известия за повтарящи се грешки, пикове на заявки или потенциални атаки (напр. DDoS срещу DNS услуга).
В по-малки среди са достатъчни прости периодични проверки: ping на известни IP адреси и домейни , преглед на лог файловете на рутера и, ако грешките в DNS се повтарят, свързване с интернет доставчика, за да се изключат проблеми на мрежово ниво.
Комбинацията от последователна IP конфигурация, добре подбрани DNS сървъри, контролирани кешове, актуализирани устройства и постоянен мониторинг прави цялата разлика между мрежа, която се срива всяка седмица, и такава, която просто работи безупречно. Разбирането на това как взаимодействат IP, DNS, рутери, защитни стени и сървъри ви дава много по-добра подготовка да диагностицирате следващата грешка „DNS сървърът не отговаря“ за минути, вместо да губите часове в борба с браузъра си.
