- Световният ден на паролите се отбелязва в първия четвъртък на май, за да се повиши осведомеността относно сигурността на паролите.
- Дългите, уникални и сложни пароли драстично намаляват риска от неоторизиран достъп и нарушения на данните.
- Мениджърите на пароли и двуетапното удостоверяване са ключови инструменти за засилване на цифровата защита.
- Фирмите и потребителите трябва периодично да преглеждат своите навици и политики за използване на пароли, за да се адаптират към новите заплахи.
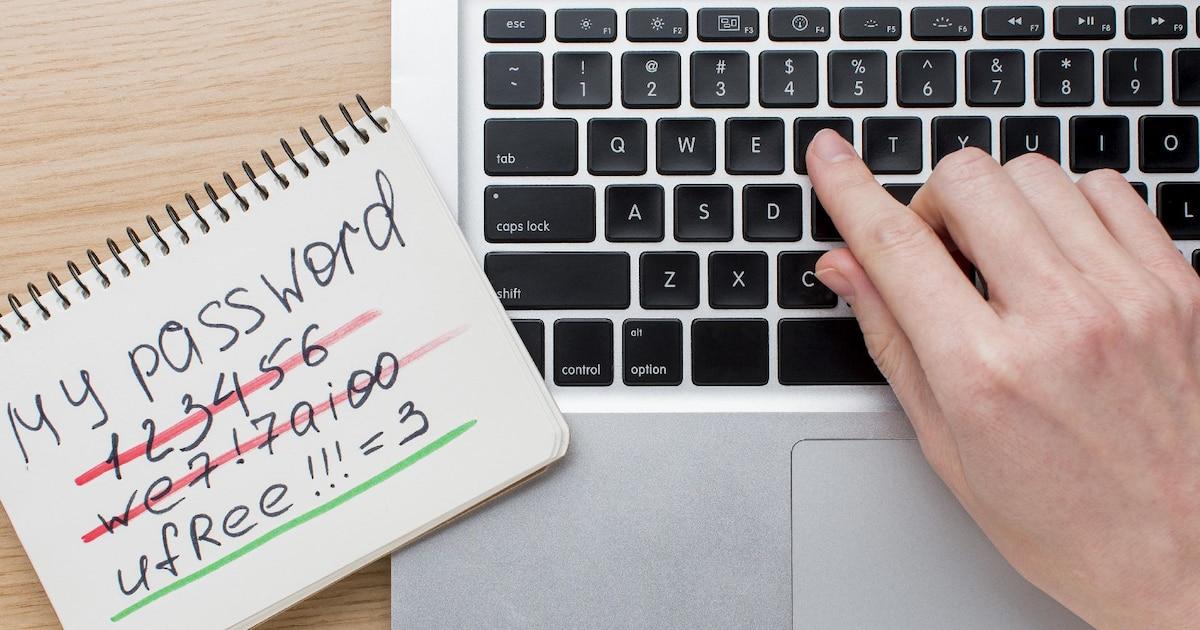
Световният ден на паролите се превърна в ключово напомняне за нещо, което често пренебрегваме: паролите, които използваме ежедневно, са бариерата, която разделя дигиталния ни живот от киберпрестъпниците. Всяко влизане в имейл, онлайн банкиране, социални медии или работни платформи зависи до голяма степен от това колко добре (или лошо) управляваме паролите си.
Въпреки че може да звучи като техническа или скучна тема, реалността е, че една обикновена слаба парола може да отвори вратата към финансови измами , кражба на самоличност или изтичане на високочувствителни лични и професионални данни. Ето защо този ден, който се отбелязва всеки първи четвъртък на май, служи като идеалното извинение да преразгледаме навиците си, да подобрим паролите си и да научим за инструменти, които улесняват живота, без да се прави компромис със сигурността.
Какво е Световният ден на паролите и кога се чества?
Световният ден на паролите се отбелязва в първия четвъртък на май и има за цел да повиши осведомеността сред потребителите относно важността на използването на силни и добре управлявани пароли. Това не е просто поредната дата в календара: той се стреми да насърчи милиони хора да използват този ден, за да прегледат паролите си, да ги променят, ако е необходимо, и да възприемат добри практики за управление на паролите.
На този ден публични органи, технологични компании и потребителски асоциации обикновено стартират кампании, ръководства и напомняния, призоваващи всички да проверят състоянието на своите данни за вход. Те подчертават важността на това да не се използват повторно пароли, да се увеличи тяхната сложност и да се активират допълнителни нива на защита, като например двуетапно удостоверяване.
Изборът на първия четвъртък на май не е случаен. Целта беше да се намери време от годината, относително свободно от други големи събития, които биха могли да отклонят вниманието от посланието за киберсигурност. По този начин фокусът остава върху защитата на данните и намаляването на риска от нарушения на сигурността.
На практика този ден се е превърнал в редовно напомняне за компаниите и гражданите да преразгледат своите политики и навици за цифрова сигурност, да открият слабости и да се адаптират към среда, в която кибератаките стават все по-сложни и чести.
Произход и история на Световния ден на паролите
Произходът на този ден датира от работата на изследователя по сигурност Марк Бърнет . През 2005 г. той публикува книгата „Перфектни пароли“, в която насърчава потребителите да създават силни, уникални и трудни за предвиждане пароли и открито предлага идеята за посвещаване на специален ден на повишаване на осведомеността относно важността на паролите.
Бърнет подчерта, че повечето хора са склонни да използват много предсказуеми пароли , да ги използват повторно в различни услуги и никога да не ги променят, което значително улеснява работата на киберпрестъпниците. Неговото предложение за „Ден на паролата“ имаше за цел именно да прекъсне този навик, насърчавайки хората да преглеждат и актуализират паролите си поне веднъж годишно.
Години по-късно, през 2013 г., Intel Security прегърна тази идея и официално официализира събитието. Те обявиха първия четвъртък на май за Световен ден на паролата, с намерението да го превърнат в глобална кампания за повишаване на осведомеността. Оттогава датата се утвърждава все повече в световен мащаб.
Инициативата бързо беше възприета от организации за киберсигурност , специализирани уебсайтове и големи дигитални платформи. Много от тях използват този ден, за да пуснат препоръки, инструменти за проверка на пароли и напомняния за активиране на двуфакторно удостоверяване.
Според данни, събрани от статистически портали като Statista, над 60% от интернет потребителите казват, че са променили паролите си в даден момент като пряк резултат от кампании за повишаване на осведомеността, свързани с този ден. Тази цифра отразява реалното въздействие, което едно добре планирано събитие може да окаже върху навиците за дигитална сигурност.
Източници като National Today подчертават, че този ден е ключов за повишаване на осведомеността относно необходимостта от редовно актуализиране на паролите и избягване на очевидни комбинации или такива, базирани на лични данни. Много експерти са съгласни, че създаването на Световния ден на паролите бележи повратна точка в подхода към киберсигурността от гледна точка на крайния потребител.
Защо паролите са толкова важни за вашата дигитална сигурност
Паролите действат като първа линия на защита срещу неоторизиран достъп до нашите акаунти. Всяка услуга, в която влизате – имейл, социални медии, банкиране, здравеопазване, корпоративни платформи – разчита на това паролата да е достатъчно силна, за да издържи на атаки.
От организации като Агенцията за киберсигурност и сигурност на инфраструктурата на САЩ до Националния институт за киберсигурност на Испания, посланието е едно и също: слабите или повторно използвани пароли са причина за голяма част от нарушенията на данните. В чувствителни сектори като здравеопазването и финансите, проучвания, публикувани във водещи списания, показват, че близо 80% от нарушенията произтичат от кражба или изтичане на идентификационни данни.
За да разберат по-добре това, много експерти сравняват ситуацията с физическия свят: използването на проста парола или повторното ѝ използване в множество услуги е като да заключите входната си врата, но да оставите ключа в ключалката. На пръв поглед всичко изглежда сигурно, но е достатъчен малък пропуск, за да може някой да влезе без особени проблеми.
Въпреки многократните предупреждения, комбинации като „123456“ или „password“ продължават да се появяват в списъците с най-често използваните пароли в света . Това са изключително лесни за отгатване пароли, които могат да бъдат открити почти мигновено чрез атаки с груба сила или прости автоматизирани тестове на най-често срещаните.
Освен това, тенденцията за повторно използване на една и съща парола в множество услуги усилва проблема: ако един уебсайт претърпи нарушение на данните и тази парола съвпада с тази, която използвате за имейла, социалните медии или онлайн банкирането си, нападателят може да свърже достъпите и да причини много по-големи щети.
Как да създадете сигурни и лесни за управление пароли
Създаването на силни пароли не е невъзможен подвиг; по-скоро става въпрос за усвояване на няколко прости навика и придържане към тях. Има основни насоки, които ви помагат да създадете наистина надеждна парола, без да се подлудявате, опитвайки се да я запомните.
Един от ключовите моменти е дължината на паролата . Препоръчително е тя да е поне 10 знака, а в много случаи дори по-дълга. Колкото по-дълга е паролата, толкова по-голям е броят на възможните комбинации и толкова по-трудно ще бъде за автоматизирана програма да я разбие с груба сила.
Също така е важно да се комбинират главни и малки букви, цифри и специални символи . Тази комбинация увеличава сложността на ключа. Често срещана техника включва заместване на някои букви с подобни на вид цифри, като например използване на 3 вместо E, 4 вместо A, 1 вместо I или 0 вместо O. Най-добре е обаче да се избягват прекалено предсказуеми модели, които всички познават.
Друг важен съвет е да избягвате очевидна лична информация в паролите си. Дати на раждане, лични номера, имена на деца или партньори, адреси и телефонни номера са информация, която може да бъде сравнително разкрита или лесна за отгатване. Вместо това, по-малко очевидни лични спомени, които обикновено не споделяте, могат да послужат като основа за създаване на по-дълга и по-сигурна парола.
Също толкова важно е да се избягват клавишни поредици или подредени числа като „123456“, „000000“ или „qwerty“. Въпреки че са лесни за запомняне, те са първите комбинации, които нападателите опитват, именно защото милиони потребители продължават да ги използват.
Експертите обикновено препоръчват редовна смяна на паролите . Добра насока е на всеки три или четири месеца, въпреки че е разумно да ги сменяте и когато има индикация за евентуално нарушение на сигурността на данните или когато дадена услуга го препоръча след инцидент със сигурността.
И накрая, важно е да не записвате паролите на хартия или да ги оставяте на видими места, в незащитени документи или на леснодостъпни места. Макар че може да изглежда безобидно, това е много лесен начин някой да получи паролите ви с минимални усилия.
Мениджъри на пароли: съюзници, за да не полудеете
Един от най-големите проблеми при използването на сложни и уникални пароли е, че е практически невъзможно да ги запомните всички , ако ги управлявате ръчно. Тук се намесват мениджърите на пароли – инструменти, предназначени именно да улеснят това, което иначе би било хаос.
Мениджърът на пароли е приложение – локално или базирано в облак – което автоматично генерира, съхранява и попълва вашите пароли. Трябва да запомните само една силна главна парола, която ви дава достъп до останалите. Оттам мениджърът може да създава дълги и сложни произволни комбинации за всяка услуга, без да се налага да ги запомняте.
Много ръководства за най-добри практики, като например тези, разработени от Telefónica Tech в тяхното десетточково ръководство за безопасно използване на интернет, подчертават полезността на мениджърите на пароли. Те минимизират риска от повторно използване на пароли, улесняват редовната им смяна и ви предпазват от прибягване до лесни модели само за удобство.
Освен това, тези програми обикновено включват функции за проверка дали някоя от вашите пароли е била изтекла в публични бази данни след пробив в сигурността. Ако открият проблем, те ви уведомяват, за да можете да промените паролата си възможно най-скоро, като по този начин намаляват прозореца на уязвимост.
Правилно конфигуриран, мениджърът на пароли се превръща в централен стълб на вашата дигитална сигурност , особено ако използвате много различни услуги или работите в среди, където се обработват чувствителни данни, като например компании в здравеопазването, финансовия или административния сектор.
Двуетапно удостоверяване: допълнителен слой, който прави цялата разлика
Наред със силните пароли, двуетапното удостоверяване (или двуфакторно удостоверяване, 2FA) се превърна в една от най-ефективните мерки за защита на акаунти. Идеята е проста: в допълнение към паролата ви е необходим втори елемент за потвърждение, за да влезете.
Този втори фактор може да пристигне чрез SMS, имейл или специфични приложения за удостоверяване, които генерират временни кодове. Всеки път, когато се опитвате да влезете от ново устройство или периодично, ще бъдете помолени да въведете този допълнителен код, което прави изключително трудно за някого да получи достъп, дори ако е получил паролата ви.
Международни организации и организации като Националния институт за киберсигурност на Испания смятат този допълнителен слой за почти незаменим за критични услуги: основен имейл, банкиране, професионални мрежи и корпоративни платформи. Много компании вече са включили тази опция по подразбиране или дори я изискват от своите служители.
Основното предимство на двуетапното удостоверяване е, че то драстично намалява въздействието от потенциално нарушение на паролата. Нападател, който е откраднал паролата ви, все още ще се нуждае от достъп до мобилния ви телефон, имейла или приложението за удостоверяване, за да завърши процеса, което обикновено е много по-трудно за получаване.
Успоредно с това, биометричните методи като разпознаване на пръстови отпечатъци и лице също набират популярност , използвайки се като допълнителен метод за отключване на устройства и приложения. Въпреки че не заместват напълно паролите, те засилват проверката на самоличността и правят сигурния достъп по-удобен.
Най-добри практики и често срещани грешки при използване на пароли
Въпреки многобройните кампании и съвети, няколко широко разпространени лоши навика за пароли продължават да съществуват. Идентифицирането им е първата стъпка към коригирането им и намаляване на рисковете в ежедневието ни в дигиталния живот.
Една от най-често срещаните грешки е повторното използване на една и съща парола в множество услуги. Ако една платформа претърпи пробив в сигурността и тази парола бъде разкрита, нападателят може да я опита на други известни сайтове (имейл, социални медии, банкиране) и да умножи потенциалните щети.
Друга често срещана грешка е доверяването на подозрителни имейли или съобщения , които ви молят да актуализирате паролата си чрез връзки, включени в самото съобщение. Тази техника е типична за фишинг атаки: те се представят за банки, социални мрежи или известни компании, за да ви подведат да въведете идентификационните си данни на фалшив уебсайт.
Опасно е също така да съхранявате пароли в незащитени документи на вашия компютър, мобилен телефон или облачни услуги, както и да ги записвате на физически бележки на бюрото си, в планери, на лепящи се листчета, залепени за монитора ви, или на подобни места. Всеки, който има случаен достъп, може да ги снима или копира, без да забележите.
В светлината на тези уязвимости, експертите препоръчват редовно да преглеждате активността в профила си , да активирате известия за влизане от нови устройства, когато е възможно, и незабавно да променяте пароли, ако откриете подозрителен достъп или получите известия за нарушаване на данните от дадена услуга.
Освен това е препоръчително да не споделяте пароли с никого, дори с близки приятели или семейство. Дори и при доверие, споделянето увеличава риска паролите да се съхраняват на опасни места или да се използват повторно в други услуги. Ако трета страна се нуждае от временен достъп, най-доброто решение е да генерира специфични идентификационни данни или да използва функции за сигурно споделяне, когато платформата го позволява.
Значението на паролите в компаниите
В корпоративния свят управлението на пароли е много повече от препоръка: то е критичен стълб на киберсигурността на предприятието . Един-единствен компрометиран акаунт може да доведе до неоторизиран достъп до вътрешни мрежи, изтичане на клиентски данни, необходимост от защита на лична информация , прекъсвания на услугите или дори финансово изнудване.
Компаниите трябва да установят ясни политики за създаване и използване на пароли, включително изисквания за сложност, периодични промени и забрана за повторно използване на пароли в различни вътрешни системи. Обичайна практика е служителите да се изискват да създават пароли с определена дължина и с разнообразни знаци.
Също толкова важно е осигуряването на текущо обучение на персонала относно най-добрите практики в киберсигурността . Не е достатъчно просто да се налагат технически стандарти, ако потребителите не разбират рисковете от фишинг, използване на незащитени лични устройства или споделяне на идентификационни данни с колеги, за да „вършат нещата по-бързо“.
Компании, специализирани в технологии и услуги за киберсигурност, като NexTReT и други в сектора, често подчертават важността на изграждането на култура на дигитална сигурност . Това включва комбиниране на технически решения – мениджъри на корпоративни удостоверения, многофакторно удостоверяване, наблюдение на достъпа – с вътрешни кампании за повишаване на осведомеността и редовни прегледи на политиките.
В много организации използването на мениджъри на пароли за предприятия и централизирани системи за идентификация позволява по-сигурно присвояване, отмяна и одит на достъп. Това намалява риска бивши служители да запазят активни идентификационни данни или да споделят неконтролирано пароли.
С нарастването на дистанционната работа и широкото използване на облачни услуги, силните пароли и двуетапното удостоверяване за корпоративните инструменти станаха от съществено значение. Периметърът на компанията вече не е само офисът: всяка отдалечена връзка може да бъде входна точка за хакер, ако не е правилно защитена.
В крайна сметка, както в лична, така и в професионална среда, правилното управление на паролите е от решаващо значение за уязвима инфраструктура и относително добре защитена среда. Възползването от Световния ден на паролите за преглед на тези политики е идеална възможност за повишаване на нивото на сигурност, без да се изискват значителни инвестиции.
Всеки първи четвъртък на май ни напомня, че макар управлението на пароли да може да изглежда рутинно или досадно, усилието си заслужава . Приемането на дълги, уникални и сложни пароли, използването на мениджъри на пароли, активирането на двуетапно удостоверяване и бдителността срещу фишинг са прости стъпки, които значително намаляват шансовете за кибератака. Промяната на няколко навика днес може да ни спести много проблеми в дигиталното ни бъдеще.

Индекс
- 1 Какво е Световният ден на паролите и кога се чества?
- 2 Произход и история на Световния ден на паролите
- 3 Защо паролите са толкова важни за вашата дигитална сигурност
- 4 Как да създадете сигурни и лесни за управление пароли
- 5 Мениджъри на пароли: съюзници, за да не полудеете
- 6 Двуетапно удостоверяване: допълнителен слой, който прави цялата разлика
- 7 Най-добри практики и често срещани грешки при използване на пароли
- 8 Значението на паролите в компаниите