- Фишингът е много ефективна техника за измама за кражба на лична и банкова информация.
- Съществуват множество видове фишинг, насочени към имейли, SMS, обаждания, социални медии и приложения.
- Разпознаването на симптомите и предпазливите действия са ключови, за да избегнете превръщането си в жертва.
Интернет сигурността е едно от най-големите предизвикателства на дигиталната ера . Всеки ден сърфираме в интернет, пазаруваме онлайн, управляваме банковите си сметки или проверяваме имейла си, уповавайки се, че данните ни остават поверителни и защитени. Киберпрестъпниците обаче никога не се отпускат и използват все по-сложни техники за кражба на информацията ни . Една от най-честите и опасни заплахи в тази област е фишингът.
Ще се изненадате колко лесно е да попаднете в капан за фишинг, ако не знаете как да го разпознаете . Дори и да си мислите, че сте в безопасност, защото не кликвате върху подозрителни връзки, истината е, че измамниците са усъвършенствали своите трикове. От имейли с лога, почти идентични с тези на вашата банка, до алармистични съобщения, които апелират към емоциите ви, за да ви подведат да разкриете чувствителна лична или банкова информация. Тук е логично да научите, по ясен и практичен начин, какво е фишинг, как работи и най-добрите начини да сте с една крачка пред злодеите.
Какво е фишинг и защо е толкова широко разпространена заплаха?
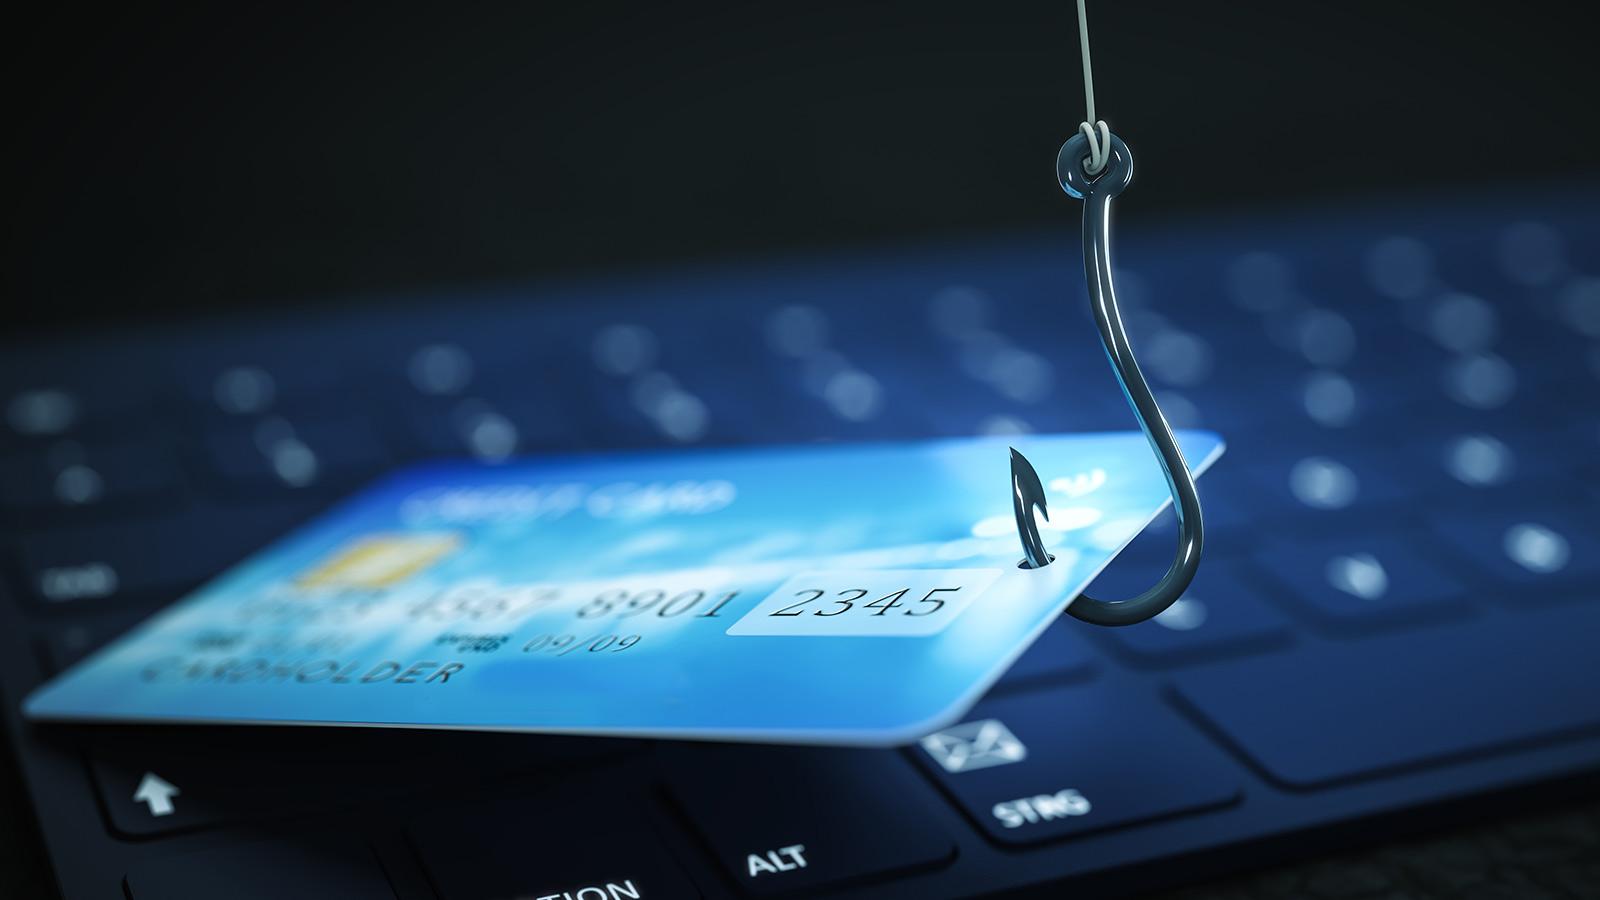
Фишингът е техника за дигитална измама, чиято основна цел е да се получат поверителни данни на потребителите . Нападателите обикновено се представят за компании, държавни агенции, банки или услуги, на които имаме доверие. Чрез имейли, SMS съобщения, телефонни обаждания или фалшиви връзки те се опитват да ни подведат доброволно да предоставим информация като пароли, номера на кредитни карти или данни за вход в онлайн услуги.
Терминът „фишинг“ произлиза от английската дума „fishing“ (риболов), отнасяща се до „хващане“ на жертвите със стръв и чакане те да хванат стръвта. Някои твърдят, че думата произлиза от комбинацията „password harvesting fishing“ (събиране на пароли, риболов), въпреки че това изглежда по-скоро като по-късно обяснение, отколкото истинският произход. Във всеки случай коренът е ясен: фишингът се стреми да заблуди нищо неподозиращи потребители, за да открадне лична информация.
Тази заплаха заема видно място в света на киберпрестъпността поради огромната си ефективност и ниската цена за нападателите . Изпращането на хиляди злонамерени имейли или съобщения е достатъчно, за да подмами няколко жертви и да разкрие ценни данни. Освен това, тя не изисква компрометиране на технологични системи, а по-скоро манипулиране на хора , което я прави още по-опасна за всеки потребител, компания или институция.
Историческа еволюция и произход на фишинга
Първите опити за фишинг са засечени в средата на 90-те години на миналия век , въпреки че широкото им разпространение идва години по-късно. Терминът „фишинг“ е използван за първи път през 1996 г. в хакерски форуми, за да опише схеми за кражба на акаунти, насочени към AOL, популярен доставчик на интернет услуги по това време. Нападателите се представят за служители и изпращат съобщения с искане за потвърждение на фактурирането, като по този начин получават достъп до акаунтите на жертвите.
Оттогава фишингът се е развил значително по отношение на техники, обхват и сложност . Днес престъпниците използват множество методи за атака, от щателно изработени имейли до SMS съобщения, обаждания (вишинг) и дори QR кодове (qrishing), като винаги експлоатират човешкия фактор като основна уязвимост. Тази гъвкавост е превърнала фишинга в най-разпространената техника за атака за кражба на данни и пари от потребители и фирми.
Текущо въздействие и обхват на фишинга
Фишингът причинява огромни финансови загуби и сериозни щети на репутацията и сигурността на жертвите си . Според доклада на IBM „Цената на нарушение на данните“, фишингът е най-често срещаният вектор за нарушение на данните в световен мащаб, като представлява приблизително 15% от инцидентите със сигурността . Смята се, че загубите за северноамериканските компании могат да надхвърлят средно 4,88 милиона долара на нарушение . На индивидуално ниво всеки потребител може да загуби достъп до имейл акаунти, да понесе финансови загуби или да стане жертва на измама с самоличност.
Атакуващите обикновено са насочени към жертви, вариращи от отделни потребители до големи организации и правителствени агенции . Нашумен пример е хакването на президентската кампания на Хилари Клинтън в САЩ през 2016 г., където фалшив имейл за нулиране на паролата беше използван за кражба на хиляди поверителни имейли.
Ключът към успеха му се крие във факта, че стандартните техники и филтри за сигурност, като антивирусен софтуер или мрежови контроли, не винаги откриват тези измамни съобщения . Психологическата манипулация е основната тактика на фишинга.
Най-често използвани техники и методи за фишинг
Фишингът непрекъснато се адаптира към новите дигитални навици, което води до безброй вариации . Сред най-често срещаните методи са:
- Традиционен фишингМасови имейли или SMS съобщения, представящи се за легитимни компании (банки, социални мрежи, онлайн магазини), подканващи потребителите да кликват върху връзки и да предоставят лична информация на фалшиви уебсайтове.
- vishingТова се състои от телефонни обаждания, при които се представят за доверен персонал (банки, оператори и др.), за да получат поверителни данни, като пароли, токени или други кодове за сигурност.
- пушенеВариант, който използва SMS съобщения или чатове за незабавни съобщения, за да заблуди жертвите. Например съобщения, предупреждаващи за подозрителна активност по банкови сметки и изискващи информация за „проверка“ на самоличността.
- QrishingИзползване на манипулирани QR кодове за пренасочване към фалшиви уебсайтове, където се изискват лични данни или се инсталират злонамерени приложения.
- URL фишингСъздаване на връзки, които изглеждат легитимни, но пренасочват към фалшиви уебсайтове, често прикривайки URL адреса, за да го направят невидим (правописни грешки, подобни символи и др.).
- Фишинг с копиеАтаки, насочени специално към конкретни лица или служители, въз основа на предварително проучване на жертвата, с цел персонализиране на съобщението и повишаване на неговата достоверност.
- китоловенВариант, насочен към висши служители или хора с достъп до привилегирована информация, използващ още по-персонализирани и сложни съобщения.
- Бизнес имейл компромис (BEC)Атаки чрез корпоративен имейл за заблуда на служители и извършване на измамни преводи или кражба на ключови вътрешни данни.
- PharmingМанипулиране на DNS системи за пренасочване на потребители към фалшиви уебсайтове без тяхно знание.
- Фишинг, базиран на зловреден софтуерПрикачване на заразени файлове към имейли или съобщения, които при отваряне инсталират злонамерен софтуер.
- TabnabbingТе се възползват от факта, че жертвите имат отворени множество раздели в браузъра, за да променят съдържанието на един от тях и да симулират необходимостта от повторно влизане, като по този начин крадат въведените идентификационни данни.
- Поилен отворЗаразяват уебсайтове, посещавани от служители на компания или организация, за да атакуват редовни посетители и да събират информация.
- Evil TwinСъздаване на фалшиви Wi-Fi точки за достъп, за да се открадне информация от тези, които се свързват, вярвайки, че са в легитимна мрежа.
Освен това, през последните години се появиха услугите „Фишинг като услуга“ (PHaaS) – платформи, които позволяват на всеки киберпрестъпник, дори без обширни технически познания, да стартира фишинг кампании автоматично, като плаща такса.
Как да разпознаете фишинг съобщение: Признаци и примери
Откриването на фишинг имейл или SMS не винаги е лесно , но има няколко индикатора, които могат да ни предупредят:
- Граматически и правописни грешкиГолемите компании рядко допускат груби грешки в комуникациите си, но измамните съобщения често са изпълнени с очевидни недостатъци.
- Лошо качество на лога и визуализацииМного пъти изображенията са пикселизирани или не спазват пропорциите на оригиналния дизайн.
- Подозрителни връзкиАко задържите курсора на мишката върху връзка и URL адресът, който се показва, не съответства на действителния обект, най-вероятно става въпрос за фишинг.
- Спешни или алармистични исканияСъобщения, които настояват за спешни действия, със заплахи за блокиране на акаунт, финансови загуби, правни проблеми и др.
- Заявки за чувствителна лична информацияАко ви поискат информация като пароли, номера на карти или въпроси за сигурност, незабавно се усъмнете.
Типични примери включват фалшиви известия за спиране на банкови сметки, предполагаеми данъчни възстановявания, потвърждения за неизпълнени покупки или транзакции и съобщения, уж изпратени от ръководители или служители на компании.
Основни цели и последици от фишинга
Основната цел на фишинга е кражба на лична информация за измамна употреба . Това може да се изрази в:
- Кражба на пари чрез измамни банкови преводи или неоторизирани покупки.
- Измама да имат достъп до други услуги, да извършват престъпления или да продават откраднати данни на черния пазар.
- Изнудване чрез заплахи или изнудване, ако бъдат получени чувствителни данни.
- Увреждане на личната и бизнес репутацията, загуба на доверие и правни или данъчни проблеми.
В света на бизнеса фишингът може да доведе до огромни финансови загуби и загуба на критична стратегическа информация. В най-лошия случай може да застраши непрекъснатостта на бизнеса.
Разнообразие от техники за атака и нарастваща сложност
Киберпрестъпниците непрекъснато усъвършенстват методите си за заобикаляне на системите за сигурност и заблудяват дори най-предпазливите потребители . Сред най-модерните техники са:
- Връзки, които изглеждат легитимни, но водят до измамни дестинации, често вградени в привидно безобидни изображения или текст.
- Злонамерени прикачени файлове които при отваряне инсталират зловреден софтуер на устройството на жертвата.
- Формуляри за събиране на данни на уебсайтове, които перфектно имитират външния вид на официалните страници.
- Усъвършенствани техники за заобикаляне на спам филтри и антивирусни програми, като например вграждане на злонамереното съобщение в изображения, защита на прикачени файлове с пароли или откриване на сканирания на виртуални машини, за да се скрие истинското съдържание на атаката.
Еволюцията на фишинга е толкова бърза, че понякога е практически невъзможно да се различи легитимно съобщение от фалшиво с един поглед.
Увеличението на употребата на смартфони и социални медии отвори нови пътища за фишинг . Киберпрестъпниците използват текстови съобщения (SMS), платформи за незабавни съобщения, злонамерени мобилни приложения и подвеждащи публикации в социалните медии, за да крадат информация или да заразяват устройства.
Често срещани примери включват съобщения, които изглеждат като от банки, с които ви молят да потвърдите подозрително плащане, сигнали за предполагаеми награди или проблеми с вашия акаунт, или измамни връзки при покупка и продажба на приложения, отзиви за ресторанти или дори онлайн чатове за игри.
Скоростта и неформалният характер на тези канали карат много жертви да намалят гарда си, когато се сблъскат с привидно „нормално“ съобщение, което увеличава успеха на атаките.
Как да се предпазите от фишинг: ключови мерки и съвети
В допълнение към здравия разум и предпазливостта, има няколко навика и инструмента, които ще ви помогнат да се предпазите от фишинг . За да се защитите ефективно, трябва:
- Винаги проверявайте произхода на съобщенията, като избягвате кликване върху връзки или изтегляне на файлове от неизвестни или подозрителни податели.
- Бъдете внимателни с всяко съобщение, което настоява за спешност или съдържа очевидни грешки.: ортографски, визуални или в структурата на връзката.
- Никога не предоставяйте поверителна информация по имейл или SMS.Легитимните компании никога не изискват тази информация по този начин.
- Използвайте актуализирани браузъри и антивирусна програма и активирайте всички препоръчителни слоеве на защита. Някои браузъри, като например Edge за Windows или Safari за Apple, включват специфични фишинг филтри, въпреки че те не са непогрешими.
- Защитете паролите си използване на мениджъри на пароли и винаги активиране на двуетапно удостоверяване, ако е налично.
- проверете URL адреса на страниците, до които имате достъп, като внимателно проверявате адреса, преди да въведете каквито и да било данни.
В случай на съмнение, свържете се директно с компанията или организацията чрез официалните им канали , без да използвате информацията за контакт, предоставена в самото подозрително съобщение.
Какво да направите, ако сте попаднали на фишинг
Ако смятате, че сте станали жертва на фишинг и сте предоставили чувствителна информация, действайте бързо :
- Незабавно сменете паролата си на засегнатата услуга и активирайте двуетапно удостоверяване, ако е възможно.
- Свържете се с вашата банка или финансова институция да докладва за инцидента, да блокира карти и да докладва за неоторизирани разходи. Не забравяйте, че разпоредбите изискват банките да бъдат държани отговорни за този вид измама, ако бъде докладван своевременно.
- Извършете щателно сканиране на устройството си с актуализиран антивирусен софтуер за откриване и елиминиране на евентуални инфекции.
- Информирайте вашите контакти Ако сте предоставили достъп до имейл или акаунти в социалните медии, за да предотвратите попадането на други в капана на имейлите, изпратени от вашите профили.
Ако щетите са значителни и не можете да получите възстановяване на сумата, потърсете правен съвет, за да защитите правата си.
Фишингът и законът: правна ситуация в Испания и по света
Фишингът е признат за престъпление в редица страни , въпреки че наказателното преследване и наказанията варират в зависимост от юрисдикцията. В Испания законът криминализира представянето за уебсайтове с цел събиране на лични данни, като се налагат присъди лишаване от свобода и значителни глоби. Много други страни (САЩ, Колумбия, Аржентина и др.) са приели или предложили специално законодателство за наказване на фишинга, докато други използват традиционни криминални престъпления като измама, за да преследват тези случаи.
Съществуват и международни организации и работни групи, посветени на борбата с фишинга, като например Работната група за борба с фишинга, които си сътрудничат с правоохранителните органи и технологичните компании, за да затварят измамни уебсайтове и да предупреждават за нови заплахи.
Значението на обучението и осведомеността
Най-доброто оръжие срещу фишинга остават знанията и превенцията . Много организации обучават служителите си да разпознават опити за измами и симулират вътрешни фишинг кампании, за да тестват бдителността и рефлексите на екипите си. Тези мерки са се доказали като високоефективни, тъй като повечето фишинг атаки успяват само когато потребителите намалят гарда си или не са наясно с рисковете.
Освен това, технологиите се развиват и включват интелигентни решения за откриване на заплахи (антифишинг филтри, анализ на връзки, проверка на подателя и др.), но никоя бариера не е 100% ефективна срещу изобретателността на престъпниците. Следователно, поддържането на критично отношение и следенето на новите тенденции е от съществено значение за защитата.
Фишингът е дигитална заплаха, която не прави разлика между отделни лица и фирми, засягайки всички устройства еднакво. Той се разраства заедно с технологичния напредък и използва всяка небрежност или липса на осведоменост, за да открадне нашите данни, пари или спокойствие. Въпреки това, с актуална информация, най-добри практики и здрав разум е възможно да се минимизира рискът и да се изпречим на киберпрестъпниците . Бъдете информирани, внимателно преглеждайте съобщенията, които получавате, и не забравяйте: когато се съмнявате, никога не споделяйте личната си информация. Първата стъпка към защитата на вашата поверителност е във вашите ръце.
Индекс
- 1 Какво е фишинг и защо е толкова широко разпространена заплаха?
- 2 Историческа еволюция и произход на фишинга
- 3 Текущо въздействие и обхват на фишинга
- 4 Най-често използвани техники и методи за фишинг
- 5 Как да разпознаете фишинг съобщение: Признаци и примери
- 6 Основни цели и последици от фишинга
- 7 Разнообразие от техники за атака и нарастваща сложност
- 8 Мобилен фишинг и социални мрежи: нови пътища за атака
- 9 Как да се предпазите от фишинг: ключови мерки и съвети
- 10 Какво да направите, ако сте попаднали на фишинг
- 11 Фишингът и законът: правна ситуация в Испания и по света
- 12 Значението на обучението и осведомеността