- Docker Compose опростява локалните среди и тестването; Kubernetes организира натоварванията в голям мащаб с автоматично мащабиране, актуализации и самолечение.
- Compose работи на един хост и с Docker; K8s поддържа множество среди за изпълнение, клъстери с множество възли и облачни внедрявания.
- Kompose ускорява миграцията от Compose към Kubernetes; поддържа доставчици, алтернативни обекти и тагове за фина настройка на услугите.
- Примери за употреба: Compose за разработка/CI; Kubernetes за производство, IoT/edge, big data/ML и мулти/хибридни облачни сценарии.
Ако работите с контейнери, рано или късно възниква големият въпрос: Docker Compose или Kubernetes? И двата инструмента се използват в жизнения цикъл на контейнеризираните приложения , но не са предназначени да решават абсолютно едни и същи проблеми или в един и същ контекст. В тази статия ги сравняваме подробно, с практически примери, реални сценарии и съвети за плавно мигриране от едното към другото.
Отвъд технологичното разположение, решението влияе върху ежедневните операции: време за внедряване, мащабируемост , устойчивост, сигурност и разходи . То засяга и типичните случаи на употреба на инженерството на данни – тръбопроводи, бази данни, стрийминг, пакетна обработка, формати на данни и управление – където оркестрацията е от решаващо значение за производителността.
Какво представляват Docker и Docker Compose (и за какво всъщност са)?
Когато говорим за Docker, всъщност говорим за екосистема: Docker Engine, Docker Hub, Dockerfile, Docker Compose … Двигателят създава и изпълнява контейнери от изображения; Hub улеснява споделянето им; а Compose ви позволява да дефинирате няколко части от стека в YAML файл, за да ги стартирате с една команда.
Compose е създаден, за да ни спаси от безкрайни скриптове и изолирани команди. С един-единствен файл docker-compose.yml описвате услуги, мрежи и томове и стартирате всичко с един-единствен „docker compose up“ (или „docker-compose up“ във V1). Идеален за локална разработка, интегрирано тестване, демонстрации или CI среди.
Каноничен пример за Compose може да бъде този, с API и база данни Postgres. Обърнете внимание как зависимостите, променливите и портовете са декларирани в четим блок:
version: '3.8'
services:
  db:
    image: postgres:latest
    restart: always
    environment:
      - POSTGRES_USER=postgres
      - POSTGRES_PASSWORD=postgres
      - POSTGRES_DB=postgres
    ports:
      - '5432:5432'
    volumes:
      - db:/var/lib/postgresql/data
    networks:
      - mynet

  my-api:
    container_name: my-api
    build:
      context: ./
    image: my-api
    depends_on:
      - db
    ports:
      - '8080:8080'
    environment:
      DB_HOST: db
      DB_PORT: 5432
      DB_USER: postgres
      DB_PASSWORD: postgres
      DB_NAME: postgres
    networks:
      - mynet

networks:
  mynet:
    driver: bridge

volumes:
  db:
    driver: local
За ръчно мащабиране в Compose можете да използвате опцията за мащабиране на услугата. В Compose V2 е обичайно това да се прави с `up --scale` (във V1 имаше `docker-compose scale`):
docker compose up -d --scale my-api=3Внимавайте за ограниченията: Compose е проектиран за един хост , не балансира натоварването между възлите или не извършва автоматично мащабиране, а актуализациите обикновено са ръчни пресъздавания на контейнери с "build" и "up -d".
Какво е Kubernetes и какво предлага в сравнение с Compose?
Kubernetes (K8s) е разпределена платформа за оркестрация на контейнери. Тя управлява внедряванията в мащаб в многовъзлови клъстери , с концепции като Pods, Deployments и Services за работа с производствени натоварвания.
В Kubernetes не управлявате отделни контейнери; управлявате Pod-ове (които могат да съдържат един или повече контейнери). Контролната равнина планира къде да се изпълнява всеки Pod , предоставя услуги, разпределя трафика, мащабира хоризонтално и следи състоянието на работните натоварвания.
Основно внедряване може да изглежда така, с 3 реплики на уеб услуга. Дефинирайте шаблони, етикети и открити портове :
apiVersion: apps/v1
kind: Deployment
metadata:
  name: web-deployment
spec:
  replicas: 3
  selector:
    matchLabels:
      app: web
  template:
    metadata:
      labels:
        app: web
    spec:
      containers:
        - name: web
          image: my-web-image
          ports:
            - containerPort: 8000
За да се осигури балансиране на натоварването, в облака е типична услуга LoadBalancer. Селекторът съпоставя етикетите на Pod-а, за да маршрутизира трафика.
apiVersion: v1
kind: Service
metadata:
  name: web-service
spec:
  selector:
    app: web
  ports:
    - protocol: TCP
      port: 80
      targetPort: 8000
  type: LoadBalancer
В продуктивна среда, Kubernetes блести с възможности като високопроизводителна автоматизация (HPA), актуализации и самовъзстановяване. HPA настройва репликите въз основа на показатели (напр. използване на процесора) :
apiVersion: autoscaling/v2beta2
kind: HorizontalPodAutoscaler
metadata:
  name: web-hpa
spec:
  minReplicas: 1
  maxReplicas: 10
  scaleTargetRef:
    apiVersion: apps/v1
    kind: Deployment
    name: web-deployment
  metrics:
    - type: Resource
      resource:
        name: cpu
        target:
          type: Utilization
          averageUtilization: 50
Състоянието на контейнера се следи със сонди; ако те се провалят, K8s рестартира контейнера. Това е основата на „самолечението“ :
apiVersion: v1
kind: Pod
metadata:
  name: web-pod
spec:
  containers:
    - name: web
      image: my-web-image
      ports:
        - containerPort: 8000
      livenessProbe:
        httpGet:
          path: /healthcheck
          port: 8000
        initialDelaySeconds: 15
        periodSeconds: 15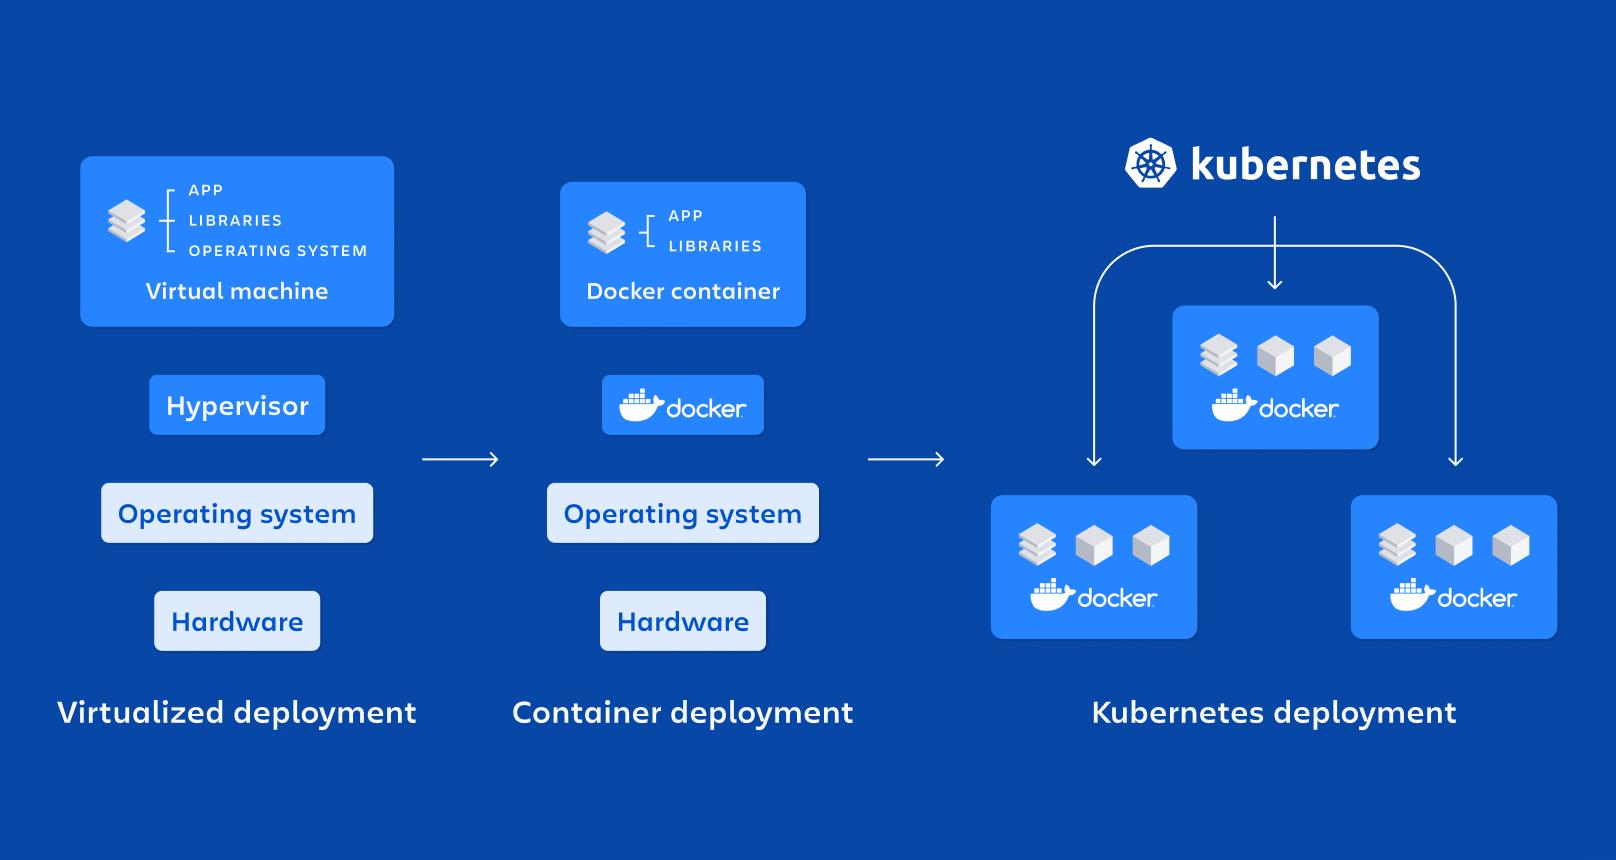
Ключови прилики и разлики (най-важното без да се заобикаляме)
Общото между тях е, че работят с контейнери и дефинират внедрявания чрез YAML. И двете решения са полезни за разработчици и оператори и се допълват много добре в работен процес dev→prod.
Ключовата разлика се крие в обхвата: Compose е Docker-центриран и е с един хост ; Kubernetes поддържа множество среди за изпълнение и многовъзлови клъстери, с директна интеграция в облаци и управлявани услуги.
По-важни разлики: Kubernetes предлага автоматично мащабиране, обновяване на текущите актуализации и самолечение ; Compose не го прави. Kubernetes се абстрахира с Pod-ове; Compose взаимодейства директно с Docker контейнери.
Освен това, Kubernetes включва Jobs и CronJobs за еднократни или планирани задачи. Това избягва системните cron задачи и допълнителните контейнеризирани процеси , запазвайки платформата като естествено място за дефиниране на автоматизации.
При локално внедряване, Compose печели по отношение на скорост и простота. За мащабиране до стотици възли или мултиоблачни среди, Kubernetes е логичният избор . Compose може да използва Docker Swarm за мултихост внедрявания, но степента на приемане и възможностите му не съответстват на екосистемата и зрялостта на Kubernetes.
Защо ви е необходима оркестрация (и кога всяка от тях е най-подходяща)
Добрият оркестратор ви осигурява: унифицирано осигуряване и внедряване, планирани стартирания, комуникация между услугите , балансиране на натоварването и допълнителна сигурност чрез допълнително управление на всяка услуга.
Compose обхваща основите по рационализиран и четим начин, което го прави чудесен инструмент за разработка, тестване и демонстрации. Ограниченията му обаче стават очевидни, когато имате нужда от множество възли, вградено балансиране на натоварването и автоматично мащабиране или постепенни внедрявания без прекъсване.
Kubernetes, от друга страна, е „платформата“, когато натоварването нараства: многовъзлова, автоматично мащабиране, висока достъпност и гигантска екосистема , с вградена поддръжка на AWS, Azure, GCP и управляеми опции.
Случаи на употреба в реалния свят (разработка, данни и други)
Compose блести в: възпроизводими локални среди, E2E тестване, CI/CD и обучение . Дефинирането на целия стек в YAML и стартирането му с една команда елиминира много шум.
Kubernetes е идеален за: производствени приложения, IoT и периферни изчисления, големи данни и машинно обучение , както и мулти/хибридни облачни среди. Той управлява разпределени натоварвания, където латентността, устойчивостта и наблюдаемостта са от значение.
В областта на инженерството на данни, K8s е идеален за стрийминг и пакетни конвейери, бази данни, опашки и аналитични двигатели , с контрол на ресурсите за всеки под и автоматично мащабиране при пикови натоварвания.
Ако проектът ви е малък и се побира на един хост, Compose ще свърши работа без никакви проблеми. Но когато потребителската ви база расте и се нуждаете от сериозна отказоустойчивост и балансиране на натоварването , е време да помислите за Kubernetes.
Мрежи, мащабиране и надстройки: практическо сравнение
Compose създава мрежа за всеки проект и разрешава имена за всяка услуга. Комуникацията с контейнери е тривиална и сигурна в рамките на проекта , но външното балансиране на натоварването и мултихостингът не са вградени функции.
В Kubernetes, услугите предлагат откриване на DNS и балансиране на натоварването в клъстера; навън можете да използвате LoadBalancer, NodePort или Ingress за маршрутизиране на HTTP/S трафик.
Мащабиране: Compose се мащабира ръчно и само на един хост. Kubernetes се мащабира хоризонтално с HPA и програмно с показатели и/или събития. Може да се разраства и до повече възли, ако клъстерът го позволява.
Актуализации: В Compose това обикновено са ръчни пресъздавания. K8s прави поетапни актуализации с контрол на напредъка (кубектл внедряване) и възможност за връщане към предишното състояние, ако нещо се обърка, като по този начин се минимизира въздействието.
Самовъзстановяване: Compose може да рестартира контейнери, но не разрешава сривове на хоста или по време на изпълнение. Kubernetes премества Pod-овете към здрави възли , прозрачно за потребителите.
Производителност на разработчиците и оперативен опит
Compose е тънък слой върху Docker. Бързо се учи и обратната връзка е незабавна , идеална за итерации.
Kubernetes добавя нови концепции (Pods, Deployments, Services, Ingress, ConfigMaps, PVCs и др.). Има крива на обучение, но в замяна получавате прецизен контрол върху внедряванията, сигурността, наблюдаемостта и мащабируемостта.
По отношение на съвместимостта, Compose е „Docker-first“. Kubernetes поддържа различни среди за изпълнение и се интегрира с доставчици на облачни услуги , което е ключово за компании с мултиоблачни или хибридни стратегии.
Мигриране от Docker Compose към Kubernetes без да се претоварвате
Кога да мигрирате? Когато приложението ви вече не е „малко“, се нуждаете от многовъзлови, наблюдаеми, мащабируеми и с висока достъпност решения или се изискват „канаре“ и „синьо/зелени“ внедрявания.
Типични предизвикателства: картографиране на сервизната мрежа, проектиране на хранилище с PV/PVC , разделяне на конфигурацията на ConfigMaps/Secrets и преглед на моделите за състояние и готовност на всеки контейнер.
Архитектурата също трябва да бъде преосмислена: Pod-ът като единица за внедряване , услугите за предоставяне на крайни точки и ресурсите на контейнер (CPU/Mem), така че планировчикът да може да си върши работата.
Kompose: от Compose до K8s в няколко стъпки
Kompose конвертира docker-compose.yml файловете в Kubernetes или OpenShift манифести. Това е най-директният начин за стартиране на миграция, без ръчно пренаписване на целия YAML.
Преди да започнете, ви е необходим клъстер Kubectl и конфигуриран kubectl. Препоръчват се поне два работни възела (не контролни равнини), ако тествате нещо, което отчита състоянието. Проверете версията си с `kubectl version`.
Инсталация: Препоръчителният метод е да изтеглите двоичния файл от най-новата версия на GitHub. Можете също да използвате tarball, Homebrew на macOS или „go get“ (последната опция използва master с промени в разработката).
Основно преобразуване: отидете в директорията docker-compose.yml и изпълнете :
kompose convert
kubectl apply -f <archivos-generados>
Kompose генерира внедрявания и услуги по подразбиране. В лог файла обикновено се изброява всеки създаден файл и след прилагането му ще видите внедрявания и услуги „създадени“ в клъстера.
Достъп: Ако използвате Minikube, можете лесно да излагате или да заявявате услуги. В облака проверете „LoadBalancer Ingress“, за да получите публичния IP адрес на услугата LoadBalancer; с NodePort ще имате отворен порт на възлите.
Почистване: Когато приключите с теста, премахнете приложените ресурси. Поддържайте клъстера си чист, за да избегнете конфликти между итерациите.
Разширени опции на Kompose (доставчици, обекти и тагове)
Kompose поддържа Kubernetes и OpenShift. Ако не укажете "--provider", по подразбиране ще използва Kubernetes . С OpenShift може да генерира DeploymentConfigs и ImageStreams, и дори BuildConfigs, ако използвате директиви за изграждане.
Той също така поддържа различни изходи: JSON с "-j", ReplicationControllers, DaemonSets или Helm Charts . Флагът "--replicas" ви позволява да променяте броя на репликите в RC; за Helm той генерира основната структура на диаграмата.
Специфичните за Kompose тагове в процеса на композиране влияят на преобразуването. Например, можете да дефинирате типа на услугата или дали да изложите крайна точка чрез Ingress/Route.
| Tag | ценности |
|---|---|
| kompose.service.type | nodeport/clusterip/loadbalancer |
| kompose.service.expose | true / име на хост |
Подробности, които трябва да се имат предвид: имената с „_“ се преобразуват в „-“ (K8s не позволява долни черти) и ако дадена услуга използва томове, стратегията за внедряване се променя на „Пресъздаване“, за да се избегнат конфликти с множество автори.
Kompose поддържа множество версии и файлове
Kompose поддържа Compose V1, V2 и V3 (с ограничена поддръжка за 2.1 и 3.2 поради експерименталния им характер). Ако предадете няколко docker-compose файла едновременно, те се обединяват и общите елементи се презаписват от най-новия, точно както бихте направили при override.
По време на преобразуването в Kubernetes ще видите съобщения като „WARN Unsupported key build – ignoring“, ако има несъвместими ключове. Не се притеснявайте, инструментът ще продължи с това, което е разбрал, и ще остави останалото за по-късна ръчна настройка.
Отвъд Kompose: Move2Kube и ръчна миграция
Ако имате нужда от повече контрол, има инструменти като Move2Kube, които анализират вашия Compose и генерират по-прецизно настроени Kubernetes артефакти. Те са полезни, когато искате да адаптирате бизнес модели или шаблони от вашата платформа.
Ръчната миграция е напълно валидна и почти винаги се препоръчва след първоначалната миграция. Типичните стъпки включват: конвертиране на услуги в Deployments/StatefulSets , мрежи в Services/Ingress и томове в PV/PVC с класове за съхранение.
Минимален пример за преобразуване на услуга Compose в Deployment може да изглежда така: прехвърляне на портове, изображение и етикети към шаблона на Pod:
# docker-compose.yml
version: '3'
services:
  web:
    build: .
    ports:
      - '8000:8000'
    depends_on:
      - db

# Kubernetes
apiVersion: apps/v1
kind: Deployment
metadata:
  name: web-deployment
spec:
  replicas: 1
  selector:
    matchLabels:
      app: web
  template:
    metadata:
      labels:
        app: web
    spec:
      containers:
        - name: web
          image: my-web-image
          ports:
            - containerPort: 8000
За състояния (бази данни, опашки), помислете за StatefulSets и PersistentVolumes. Не всичко, което е било „заедно“ в Compose, трябва да е в един и същ Pod ; разделете отговорностите и използвайте Services за комуникация между компонентите.
Сценарии за данни: стрийминг, пакетно предаване и управление
В сложни канали за данни, K8s пасва идеално: Задачи за пакетни процеси, CronJob за времеви прозорци , внедрявания за API и оператори за системи като Kafka, Spark или Flink.
За стрийминг и бази данни, операторите на общността и графиките улесняват стартирането. Мрежата Service Mesh и контролът на ресурсите осигуряват по-предсказуеми латентности и SLO в сравнение с решение с един хост.
В управлението и сигурността на данните, Kubernetes предлага пространства от имена, политики и RBAC контрол за одит и разделяне на среди. Това е практическо предимство пред локалния подход на Compose.
Най-добри практики и малки оперативни трикове
В Compose: поддържайте вашия YAML малък и модулен ; използвайте променливи на средата и .env файлове; документирайте портове и зависимости; и отразявайте в CI какво изпълнявате локално.
В Kubernetes: дефинирайте заявки/лимити за процесор и памет , използвайте сонди за готовност/живост, отделете конфигурацията в ConfigMaps/Secrets и приложете подходящи стратегии за внедряване към всяка услуга.
За актуализациите на Kubeck: използвайте `kubectl set image` и `kubectl rollout status`, за да следите напредъка и да се върнете назад, ако нещо се обърка. Това ще предотврати прекъсване на работата в производствения процес.
Ако имате нужда от специфични задачи в Compose, можете да ги симулирате, но в Kubernetes е по-чисто с CronJobs/Jobs ; не претрупвате контейнери с допълнителни процеси или хост crons.
Бързи ЧЗВ, за да избегнете объркване
Compose замества ли Kubernetes? Не. Compose опростява многоконтейнерните стекове на един хост; Kubernetes оркестрира в клъстерен мащаб с висока достъпност.
Използва ли се все още Compose? Да, много често. Той е идеалният инструмент за разработка и тестване за създаване на цялостни среди само с няколко команди.
Kubernetes „по-добър“ ли е от Docker? Това са различни неща: Docker е платформата за контейнери ; Kubernetes ги оркестрира в клъстер и добавя разширени операции.
Мога ли да пренеса моя Compose в Kubernetes, без да го пренаписвам ръчно? Да, с интеграция с Kompose или Docker Desktop. Това ви дава бърза първа стъпка , която след това можете да усъвършенствате.
Фини детайли: програмиране, OpenShift и алтернативни преобразувания
K8s не е просто непрекъснато внедряване: Jobs и CronJobs обхващат еднократни или планирани задачи, без да се налага да управлявате системни cron-ове.
В OpenShift, Kompose може да генерира DeploymentConfigs и ImageStreams, и дори BuildConfigs, ако Compose е имал компилация, свързана с Git хранилище. Флаговете „--build-repo“ и „--build-branch“ се използват за настройване на изходния код.
Ако искате различен изход, Kompose позволява DaemonSets, ReplicationControllers или Helm Charts вместо стандартните Deployments и Services. Може също да генерира JSON, не само YAML.
Съвместимост, предупреждения и незначителни проблеми
Compose V1/V2/V3 се поддържат от Kompose (с ограничения в 2.1 и 3.2). Неподдържаните клавиши се игнорират с WARN , оставяйки място за ръчни настройки.
Ако вашата услуга има томове, Kompose променя стратегията на „Пресъздаване“, за да избегне едновременност на един и същ том . Това е нормално за услугите със запазване на състоянието.
Долните черти в имената се преобразуват в тирета. Това е ограничение на Kubernetes за имената на обекти , така че се уверете, че ги именувате правилно в Compose, за да избегнете изненади по време на преобразуването.
За достъп отвън, проверете типа на услугата: ClusterIP (вътрешен), NodePort (порт на възлите) или LoadBalancer (публичен IP адрес в облака). С Ingress ще имате чисти HTTP/S маршрути и централизиран TLS.
Ако тествате в Minikube, команди като „minikube service <svc> –url“ ще върнат бърз URL адрес . В Cloud, вижте полето „LoadBalancer Ingress“, когато описвате услугата.
Един интересен момент: в общността ще намерите препратки към заплати за Kubernetes профили и проценти на внедряване близо 88% в производствени среди. Нищо необичайно: това е де факто стандартът.
За да завършим картината, Kubernetes предлага повече от HTTP: Service Mesh, операторите и CRD разширяват обхвата на Kubernetes. Ако идвате от Compose, е нормално в началото да се чувствате претоварени, но тази допълнителна мощност се превръща в по-стабилни операции.
Политики за нулиране: полезни еквиваленти
Compose позволява „рестартиране: винаги/при грешка/не“. В Kubernetes, в зависимост от случая, ще имате отделни Pod-ове или контролери (Deployments или RC) с подходящи правила за рестартиране.
| рестартиране на docker-compose | Обект в K8s | политика за рестартиране |
|---|---|---|
| «» / винаги | Контролер (Разгръщане/RC) | Винаги |
| при повреда | Шушулка | ПриНеуспех |
| Не. | Шушулка | Никога |
Ако в Compose сте имали контейнери за „изчисления“ или ефимерни задачи (като бързо „пи“), просто ги имплементирайте в K8s като Job или CronJob със съответната политика и сте готови.
Изберете Compose за бързо локално внедряване и Kubernetes, когато вашата среда изисква повече мощност: поддръжка на множество възли, автоматично мащабиране, безпроблемно внедряване и истинска устойчивост . С Compose, Move2Kube и малко внимание, преходът е плавен.
В крайна сметка изборът зависи от мащаба и сложността: Compose е чудесен за разработка, тестване и single-host stack-ове ; Kubernetes е правилният избор за корпоративни, многооблачни внедрявания и екипи, които се нуждаят от разширена автоматизация, висока достъпност и екосистема с хиляди интеграции.
