- WebRTC, DTLS এবং SRTP ব্যবহার করে অডিও ও ভিডিওকে জোরপূর্বক এনক্রিপ্ট করে, কিন্তু এর সার্বিক নিরাপত্তা সিগন্যালিং, অথেনটিকেশন এবং অ্যাপ্লিকেশন আর্কিটেকচারের উপর নির্ভর করে।
- প্রধান ঝুঁকিগুলো হলো আইপি লিক, নন-টিএলএস সিগন্যালিং, ভুলভাবে কনফিগার করা টার্ন সার্ভার, দুর্বল অ্যাক্সেস কন্ট্রোল এবং পুরোনো ডিপেন্ডেন্সি।
- একটি নিরাপদ বাস্তবায়নের জন্য সিগন্যালিং-এ TLS, শক্তিশালী প্রমাণীকরণ, STUN/TURN সুরক্ষা, ডেটা এনক্রিপশন, নিরবচ্ছিন্ন পর্যবেক্ষণ এবং পর্যায়ক্রমিক নিরীক্ষা প্রয়োজন।
- একাধিক অ্যাকাউন্ট পরিবেশে গোপনীয়তা রক্ষা এবং অ্যাকাউন্ট সমন্বয় প্রতিরোধ করার জন্য ব্রাউজার, ভিপিএন এবং অ্যান্টি-ডিটেকশন ব্রাউজারে WebRTC লিক নিয়ন্ত্রণ করা অত্যন্ত গুরুত্বপূর্ণ।
রিয়েল-টাইম যোগাযোগ যেকোনো আধুনিক ব্যবসার একটি মূল উপাদান হয়ে উঠেছে: ভিডিও কল, টেলিমেডিসিন, অনলাইন ক্লাস, রিমোট সাপোর্ট এবং ইন্টারেক্টিভ স্ট্রিমিং এখন দৈনন্দিন জীবনের অংশ। এই সবকিছুর কেন্দ্রবিন্দুতে রয়েছে WebRTC, এমন একটি প্রযুক্তি যা কোনো অতিরিক্ত কিছু ইনস্টল করা ছাড়াই ব্রাউজার এবং অ্যাপের মধ্যে সরাসরি শব্দ, ভিডিও এবং ডেটা আদান-প্রদান করতে দেয়।
তবে, WebRTC সুবিধাজনক এবং শক্তিশালী হওয়ার অর্থ এই নয় যে আমরা নিশ্চিন্ত থাকতে পারি। যদি এটি সতর্কতার সাথে ডিজাইন এবং প্রয়োগ করা না হয়, তবে এটি আসল আইপি অ্যাড্রেস প্রকাশ করে দিতে পারে, অননুমোদিত অ্যাক্সেসের সুযোগ করে দিতে পারে, অথবা সংবেদনশীল তথ্য ফাঁস করে দিতে পারে , এমনকি যদি আপনি ভিপিএন, প্রক্সি বা অ্যান্টি-ডিটেকশন ব্রাউজার ব্যবহার করেন। এই কারণেই WebRTC-এর নিরাপত্তা নিয়ন্ত্রণগুলো কোনো ঐচ্ছিক সংযোজন নয়, বরং যেকোনো উন্নত আর্কিটেকচারের একটি মূল উপাদান।
WebRTC কী এবং কেন এটিকে নকশাগতভাবেই সুরক্ষিত বলে বিবেচনা করা হয়?
WebRTC (ওয়েব রিয়েল-টাইম কমিউনিকেশন) হলো একগুচ্ছ উন্মুক্ত স্ট্যান্ডার্ড, এপিআই এবং প্রোটোকল, যা সরাসরি ওয়েব ব্রাউজার বা মোবাইল অ্যাপ থেকে রিয়েল-টাইম যোগাযোগের সুযোগ করে দেয়। এর মাধ্যমে আপনি কোনো প্লাগইন, অস্বাভাবিক এক্সটেনশন বা আলাদা ডেস্কটপ প্রোগ্রাম ছাড়াই ভিডিও কল করতে, স্ক্রিন শেয়ার করতে, ফাইল পাঠাতে বা চ্যাট করতে পারেন।
তাদের দর্শন সুস্পষ্ট: যখনই সম্ভব পিয়ার-টু-পিয়ার (P2P) যোগাযোগ । এর মানে হলো, ব্রাউজারগুলো সরাসরি একে অপরের সাথে সংযুক্ত হয়, যা ল্যাটেন্সি এবং সার্ভার রিসোর্স ব্যবহার কমিয়ে দেয়। এটি কার্যকর করার জন্য SDP, ICE, এবং STUN/TURN সার্ভারের মতো প্রোটোকলগুলো কাজে আসে, যা NAT এবং ফায়ারওয়াল বাধা হয়ে দাঁড়ালেও সংযোগের পথ খুঁজে পেতে সাহায্য করে।
WebRTC-এর অন্যতম প্রধান শক্তি হলো এর নিরাপত্তা ব্যবস্থাটি স্ট্যান্ডার্ডটির মধ্যেই অন্তর্নির্মিত । আধুনিক ব্রাউজারগুলো ক্যামেরা ও মাইক্রোফোন অ্যাক্সেস করার জন্য সুরক্ষিত কনটেক্সট (HTTPS) ব্যবহার করা আবশ্যক করে, এবং ব্রাউজারের নিরাপত্তা ব্যবস্থা মিডিয়া স্ট্রিমগুলোকে ভুলবশতও ‘প্লেইন টেক্সট’ হিসেবে প্রেরিত হওয়া থেকে বিরত রাখে।
বাস্তবে, WebRTC রিমোট ওয়ার্ক প্ল্যাটফর্ম, অনলাইন শিক্ষা, টেলিমেডিসিন, ক্লাউড গেমিং, টেকনিক্যাল সাপোর্ট এবং এমবেডেড ভিডিও সহ SaaS অ্যাপের ভিত্তি হয়ে উঠেছে । Google Meet, Jitsi-এর মতো পরিষেবা, অনেক স্ট্রিমিং সলিউশন এবং অসংখ্য অভ্যন্তরীণ ভিডিও কনফারেন্সিং টুল নেপথ্যে এই প্রযুক্তির উপর নির্ভর করে।
WebRTC-তে অন্তর্নির্মিত এনক্রিপশন স্তর এবং সুরক্ষা ব্যবস্থা
WebRTC নিরাপত্তা নিয়ন্ত্রণের প্রথম স্তম্ভ হলো যোগাযোগের বাধ্যতামূলক এনক্রিপশন। আধুনিক ব্রাউজারগুলিতে কোনো স্ট্যান্ডার্ড "আনএনক্রিপ্টেড" মোড নেই , তাই সমস্ত অডিও এবং ভিডিও নিরাপদে প্রেরিত হয়।
WebRTC নিরাপত্তা জগতের বেশ কিছু সুপরিচিত উপাদানের উপর নির্ভর করে:
- ডিটিএলএস (ডেটাগ্রাম ট্রান্সপোর্ট লেয়ার সিকিউরিটি)এটি UDP-এর মাধ্যমে কী-এর নিরাপদ আদান-প্রদান পরিচালনা করে, যা অনেকটা "ডেটাগ্রামের TLS"-এর মতো। এন্ডপয়েন্টগুলো কী নিয়ে আলোচনা করে, যা পরবর্তীতে ডেটা প্রবাহকে সুরক্ষিত করতে ব্যবহৃত হয়।
- SRTP (সিকিউর রিয়েল-টাইম ট্রান্সপোর্ট প্রোটোকল)অডিও এবং ভিডিও ট্র্যাফিক এনক্রিপ্ট ও প্রমাণীকরণের জন্য DTLS দ্বারা সম্মত কী ব্যবহার করে, যা এর গোপনীয়তা এবং অখণ্ডতা নিশ্চিত করে।
- TLS এর সিগন্যালিং এবং কন্ট্রোল এপিআই লেয়ারে, যখন সেশন আলোচনার জন্য HTTPS বা WSS ব্যবহার করা হয়।
এই সমন্বয়ের ফলে, কোনো আক্রমণকারী প্যাকেটগুলো আটক করলেও কেবল এনক্রিপ্টেড ও অপ্রয়োজনীয় ডেটাই দেখতে পাবে । অধিকন্তু, ডেটার অখণ্ডতা রক্ষার ব্যবস্থাগুলো কাউকে অলক্ষ্যে এর প্রবাহ পরিবর্তন করা থেকে বিরত রাখে।
স্বাস্থ্যসেবা বা অর্থায়নের মতো আরও চাহিদাপূর্ণ ক্ষেত্রগুলিতে, অনেক সংস্থা আরও এক ধাপ এগিয়ে যায় এবং এন্ড-টু-এন্ড এনক্রিপশন (E2EE) প্রয়োগ করে । এই মডেলে, এমনকি মধ্যবর্তী সার্ভারগুলিরও (উদাহরণস্বরূপ, একটি মিডিয়া সার্ভার) ডিক্রিপ্ট করা বিষয়বস্তুতে অ্যাক্সেস থাকে না: শুধুমাত্র অংশগ্রহণকারীদের ডিভাইসগুলিই চূড়ান্ত কী-গুলি জানে।
পরিস্থিতি আরও খারাপ করার জন্য, ব্রাউজারটি স্থানীয় ডিভাইসগুলোর রক্ষক হিসেবে কাজ করে। ক্যামেরা, মাইক্রোফোন বা স্ক্রিন অ্যাক্সেস করার আগে, ব্যবহারকারীকে অবশ্যই সুস্পষ্টভাবে অনুমতি দিতে হয় এবং সেটিংসের মাধ্যমে যেকোনো সময় তা প্রত্যাহার করা যায়। কোনো ডেভেলপারই এই ডায়ালগ বক্সটি এড়িয়ে যেতে পারে না।
এই সবকিছুই ট্রান্সপোর্টের দৃষ্টিকোণ থেকে WebRTC-কে একটি 'স্বাভাবিকভাবেই সুরক্ষিত' প্রযুক্তি করে তোলে । সমস্যাটি তখনই দেখা দেয়, যখন আমরা প্রোটোকলের বাইরে গিয়ে বাস্তব-জগতের অ্যাপ্লিকেশনগুলো কীভাবে সমন্বিত হয় তা বিশ্লেষণ করি।
WebRTC বাস্তবায়নে নির্দিষ্ট নিরাপত্তা ঝুঁকি
পরিবহন ব্যবস্থাটি এনক্রিপ্টেড হওয়ার অর্থ এই নয় যে পুরো সিস্টেমটি অভ্রান্ত। WebRTC-এর অধিকাংশ নিরাপত্তা সমস্যা এর বাস্তবায়ন, অবকাঠামো এবং অ্যাপ্লিকেশন লজিকে উদ্ভূত হয় , স্বয়ং স্ট্যান্ডার্ডটিতে নয়।
এইগুলো হলো সবচেয়ে সাধারণ ঝুঁকি যা আপনার মনে রাখা উচিত:
আইপি অ্যাড্রেস ফাঁস (ওয়েবআরটিসি ফাঁস)
সবচেয়ে সংবেদনশীল বিষয়গুলোর মধ্যে একটি হলো আইপি প্রাইভেসি। WebRTC-এর ICE প্রসেসটি সেরা P2P রুট খুঁজে বের করার জন্য সম্ভাব্য সমস্ত ডিভাইসের অ্যাড্রেস আবিষ্কার করার চেষ্টা করে । এর জন্য এটি STUN সার্ভার ব্যবহার করে, যা পাবলিক আইপি অ্যাড্রেস ফেরত দেয়, ফলে নেটওয়ার্ক ট্র্যাফিক বিশ্লেষণ ডেটা ফাঁসের ঘটনা শনাক্ত করতে সাহায্য করতে পারে।
মাত্র কয়েকটি জাভাস্ক্রিপ্ট কোডের মাধ্যমে একটি ওয়েবসাইট একটি RTCPeerConnection তৈরি করতে এবং এই "ICE ক্যান্ডিডেট"-গুলো অ্যাক্সেস করতে পারে। যদি ব্রাউজারটি সুরক্ষিত না থাকে অথবা ভিপিএন WebRTC ভালোভাবে পরিচালনা করতে না পারে, তাহলে প্রক্সি, ভিপিএন বা অ্যান্টি-ডিটেকশন ব্রাউজারের আড়ালেও ব্যবহারকারীর আসল আইপি অ্যাড্রেস ফাঁস হয়ে যেতে পারে ।
এই সমস্যাটি তাদের জন্য বিশেষভাবে গুরুতর, যারা একাধিক অ্যাকাউন্ট পরিচালনা করেন, ট্র্যাফিক আর্বিট্রেজ করেন, অথবা এমন বিচ্ছিন্ন প্রোফাইল নিয়ে কাজ করেন যেগুলোকে লিঙ্ক করা উচিত নয় । একটিমাত্র ফাঁস হওয়া অফিস আইপি অ্যাড্রেসই কোনো প্ল্যাটফর্মের পক্ষে তাত্ত্বিকভাবে পৃথক কয়েক ডজন অ্যাকাউন্টকে লিঙ্ক করার জন্য যথেষ্ট হতে পারে।
তাছাড়া, IPv6 অ্যাড্রেসগুলো আরও বেশি বিপজ্জনক : এগুলো সাধারণত প্রতিটি ডিভাইসের জন্য স্বতন্ত্র এবং সময়ের সাথে সাথে আরও স্থায়ী হয়, যা ফিঙ্গারপ্রিন্টিং এবং দীর্ঘমেয়াদী ট্র্যাকিং সহজ করে তোলে।
অনিরাপদ সংকেত চ্যানেল
WebRTC মিডিয়া কীভাবে পাঠানো হবে তা নির্ধারণ করে, কিন্তু সিগন্যালিংয়ের জন্য কোন প্রোটোকল ব্যবহার করতে হবে তা নির্দিষ্ট করে দেয় না । এই সিদ্ধান্তটি ডেভেলপারের উপর ছেড়ে দেওয়া হয়, যিনি সাধারণত WebSockets, HTTP/REST, MQTT বা অন্যান্য বিকল্প বেছে নেন।
যদি সেই স্তরটি TLS (HTTPS বা WSS) এবং উপযুক্ত প্রমাণীকরণ দ্বারা সুরক্ষিত না থাকে, তবে কারও পক্ষে সেশন নেগোসিয়েশনকে বাধা দেওয়া বা তাতে কারসাজি করা তুলনামূলকভাবে সহজ হয়ে যায়, যা নিম্নলিখিত বিষয়গুলির পথ খুলে দেয়:
- মেটাডেটা আটকানো সেশন এবং পরিচয়পত্র।
- ছদ্মবেশ বা সেশন হাইজ্যাকিং ম্যান-ইন-দ্য-মিডল আক্রমণের মাধ্যমে।
- অননুমোদিত তৃতীয় পক্ষের কাছে তহবিলের হস্তান্তর।
ভুলভাবে কনফিগার করা STUN/TURN সার্ভার
সংযোগ স্থাপনের জন্য ICE পরিকাঠামো STUN/TURN সার্ভারের উপর নির্ভর করে। যখন কোনো TURN সার্ভারে শক্তিশালী প্রমাণীকরণ বা ব্যবহারের সীমা থাকে না , তখন এটি একটি "ওপেন রিলে"-তে পরিণত হতে পারে, যা ব্যবহার করে যে কেউ আপনার পরিকাঠামোর ক্ষতি করে ট্র্যাফিক পাঠাতে পারে।
এটি কেবল নিরাপত্তা ও অপব্যবহারের ঝুঁকিই তৈরি করে না, বরং এটি একটি খরচের সমস্যাও সৃষ্টি করে এবং আপনার নেটওয়ার্ক টপোলজিকে অরক্ষিত করে তোলে । এন্টারপ্রাইজ নেটওয়ার্কে নিরাপত্তা ব্যবস্থা প্রয়োগ করলে এই ঝুঁকি হ্রাস পায়। তাড়াহুড়ো করে স্থাপন করা WebRTC সিস্টেমগুলিতে TURN-এর ভুল কনফিগারেশন সবচেয়ে সাধারণ ব্যর্থতাগুলোর মধ্যে একটি।
দুর্বল অ্যাপ্লিকেশন-স্তরের অ্যাক্সেস নিয়ন্ত্রণ
অডিও এবং ভিডিও এনক্রিপ্ট করা থাকলেও, যদি যে কেউ শুধুমাত্র ইউআরএল (URL) জেনে একটি রুমে প্রবেশ করতে পারে , তাহলে দুর্বল দিকটি অ্যাপ্লিকেশনটির লজিকই থেকে যায়; বহু-ব্যবহারকারী পরিবেশে নিরাপত্তা নীতিমালা এটি প্রশমিত করতে সাহায্য করে। শক্তিশালী প্রমাণীকরণ, সেশন নিয়ন্ত্রণ এবং ভূমিকা ব্যবস্থাপনা ছাড়া, অননুমোদিত ব্যবহারকারীরা যা করতে পারে:
- ব্যক্তিগত বৈঠক বা অর্থের বিনিময়ে আয়োজিত ওয়েবিনারে অনুপ্রবেশ।
- ইতিমধ্যে সংরক্ষিত সংবেদনশীল রেকর্ডিংগুলিতে প্রবেশাধিকার।
- যেসব রুমে অনুমতি নেই, সেখানে অনাকাঙ্ক্ষিত বিষয়বস্তু সম্প্রচার করা।
এমন অ্যাপ্লিকেশন দেখা খুবই সাধারণ, যেগুলো অনুমানযোগ্য বা স্থায়ী সেশন আইডেন্টিফায়ারের উপর নির্ভর করে, যা এনুমারেশন অ্যাটাক এবং অবৈধ অ্যাক্সেসকে সহজ করে তোলে ।
পুরানো নির্ভরতা এবং প্রসারিত আক্রমণের ক্ষেত্র
একটি সাধারণ WebRTC ডেপ্লয়মেন্টে শুধু ব্রাউজারই জড়িত থাকে না। এতে সিগন্যালিং সার্ভার, থার্ড-পার্টি লাইব্রেরি, এসডিকে, অপারেটিং সিস্টেম এবং প্রায়শই মিডিয়া সার্ভার অন্তর্ভুক্ত থাকে, যা এর কার্যকারিতা বাড়িয়ে তোলে। এই উপাদানগুলোর কোনোটিতে প্যাচ না করা হলে, তা একটি দুর্বলতায় পরিণত হয়। লাইব্রেরির ব্যর্থতা পর্যবেক্ষণ করা অত্যন্ত গুরুত্বপূর্ণ।
বাস্তবে দুর্বলতার অপব্যবহারের একটি বড় কারণ হলো ব্রাউজার, WebRTC লাইব্রেরি, সিস্টেম বা ব্যাকএন্ড নির্ভরতাগুলো যুক্তিসঙ্গত হারে আপডেট করা হয় না।
অ্যাপ্লিকেশন এবং অবকাঠামো স্তরে নিরাপত্তার ভূমিকা
যদিও WebRTC মিডিয়া এনক্রিপ্ট করার ক্ষেত্রে দারুণ কাজ করে, কিন্তু কে তা অ্যাক্সেস করবে, প্রত্যেক ব্যবহারকারী কী করতে পারবে, বা দীর্ঘমেয়াদে ডেটা কীভাবে পরিচালিত হবে—এইসব সিদ্ধান্ত এটি নেয় না । এই সমস্ত কিছুই অ্যাপ্লিকেশন এবং তার পারিপার্শ্বিক আর্কিটেকচারের উপর নির্ভর করে।
সংকেত চ্যানেল শক্তিশালী করুন
প্রথম ধাপ হলো সিগন্যালিংকে একটি সংবেদনশীল চ্যানেল হিসেবে বিবেচনা করা। এর জন্য সর্বদা HTTPS বা WSS ব্যবহার করা উচিত , সাথে যথাযথভাবে পরিচালিত সার্টিফিকেট ও HSTS-এর মতো পলিসি থাকতে হবে এবং অসুরক্ষিত প্রোটোকল বা পুরোনো এনক্রিপশন নিষ্ক্রিয় করতে হবে।
এনক্রিপশনের পাশাপাশি, সেশন স্পুফিং, টোকেন চুরি বা কন্ট্রোল মেসেজের কারসাজি প্রতিরোধ করার জন্য সিগন্যালিং-এ শক্তিশালী প্রমাণীকরণ অপরিহার্য।
পরিচয়, অনুমতি এবং মেয়াদোত্তীর্ণ ব্যবস্থাপনা
কেউ যাতে সেশনের 'সুযোগ নিতে' না পারে, সেজন্য WebRTC অ্যাকশনগুলোকে একটি ভালোভাবে প্রমাণীকৃত পরিচয়ের সাথে সংযুক্ত করা এবং সফটওয়্যার তৈরির সময় নিরাপত্তা ব্যবস্থা প্রয়োগ করা অপরিহার্য । কিছু প্রচলিত উত্তম অনুশীলনের মধ্যে রয়েছে:
- এর ব্যবহার স্বল্প মেয়াদসহ স্বাক্ষরিত টোকেন (যেমন, JWT) স্ট্রিম প্রকাশ বা প্লে করতে।
- সঙ্গে একীকরণ OAuth 2.0, কর্পোরেট SSO, বা এন্টারপ্রাইজ আইডেন্টিটি সিস্টেম পেশাদার পরিবেশে।
- বাস্তবায়ন ২এফএ অথবা এমএফএ প্রশাসনিক প্যানেল বা উচ্চ-ঝুঁকিপূর্ণ কক্ষের মতো গুরুত্বপূর্ণ এলাকায় প্রবেশের জন্য।
- মডেল ভূমিকা-ভিত্তিক অ্যাক্সেস নিয়ন্ত্রণ (RBAC) দর্শক, বক্তা, সঞ্চালক, ডাক্তার, শিক্ষক ইত্যাদির মধ্যে পার্থক্য করা।
সেশন এক্সপায়ারেশন ভালোভাবে পরিচালনা করাও সমান গুরুত্বপূর্ণ : স্থায়ী টোকেন, মেয়াদোত্তীর্ণ নয় এমন ইউআরএল, বা পুনঃব্যবহারযোগ্য আইডেন্টিফায়ার সমস্যার কারণ হতে পারে।
টার্ন সার্ভার এবং ব্যাকএন্ড সুরক্ষা
TURN সার্ভার এবং অন্যান্য ব্যাকএন্ড উপাদানগুলোকে অত্যাবশ্যকীয় অবকাঠামো হিসেবে বিবেচনা করা উচিত; সুরক্ষার জন্য নির্ভরযোগ্য হোস্টিং নির্বাচন এবং ডাইনামিক ক্রেডেনশিয়াল পরিচালনা করা অপরিহার্য। কিছু যুক্তিসঙ্গত ন্যূনতম পদক্ষেপের মধ্যে রয়েছে:
- TURN-এ ডাইনামিক এবং টেম্পোরারি ক্রেডেনশিয়াল ব্যবহার করা যায়, যা স্ট্যাটিক ইউজারনেম/পাসওয়ার্ড পরিহার করে।
- কারা সার্ভারে পৌঁছাতে পারবে তা সীমিত করার জন্য আইপি হোয়াইটলিস্ট বা নেটওয়ার্ক সেগমেন্টেশন ব্যবহার করা হয়।
- অপব্যবহার রোধ করতে এবং ডিডিওএস (DDoS) মোকাবেলায় রেট লিমিটিং ও ব্যান্ডউইথ কোটা।
- অস্বাভাবিক প্যাটার্নের সন্ধানে TURN লগ, সিগন্যালিং এবং মিডিয়া সার্ভারগুলোর অবিচ্ছিন্ন পর্যবেক্ষণ।
আরও উন্নত আর্কিটেকচারে জিরো ট্রাস্ট পদ্ধতি গ্রহণ করা হয় : শুধুমাত্র "ভিতরে" থাকার কারণে কোনো কিছু বা কাউকেই বিশ্বাসযোগ্য বলে ধরে নেওয়া হয় না, বরং সর্বনিম্ন বিশেষাধিকারের নীতি অনুসারে প্রতিটি অনুরোধ যাচাই, লগ এবং সীমাবদ্ধ করা হয়।
নিয়ন্ত্রক সম্মতি, নিরীক্ষা এবং ডেটা প্রক্রিয়াকরণ
যখন ব্যক্তিগত তথ্য জড়িত থাকে (এবং ভিডিও কল, টেলিমেডিসিন বা অনলাইন ক্লাসের ক্ষেত্রে তা সবসময়ই থাকে), তখন এর আইনি দিকটি নিছক প্রযুক্তিগত দিকের মতোই গুরুত্বপূর্ণ । ইউরোপের GDPR বা মার্কিন যুক্তরাষ্ট্রের HIPAA-এর মতো বিধিমালাগুলো অত্যন্ত সুনির্দিষ্ট কিছু আবশ্যকতা আরোপ করে।
নিয়ন্ত্রিত খাতের জন্য তৈরি একটি WebRTC অ্যাপ্লিকেশনে ন্যূনতম যা অন্তর্ভুক্ত থাকা উচিত: লগ বিশ্লেষণ
- নিরীক্ষণযোগ্য রেকর্ড সেশনগুলোর: কারা, কোথা থেকে, কতক্ষণের জন্য সংযোগ স্থাপন করেছিল।
- সম্মতি ব্যবস্থাপনা রেকর্ডিং, ডেটা প্রক্রিয়াকরণ এবং পরবর্তী ব্যবহার সম্পর্কে সুস্পষ্ট ও নথিভুক্ত।
- বিশ্রামে এনক্রিপশন রেকর্ডিং, মেটাডেটা এবং শেয়ার করা ফাইলগুলির জন্য।
- সংরক্ষণ এবং স্বয়ংক্রিয়ভাবে মুছে ফেলার নীতি আইনি সময়সীমা এবং ব্যবসায়িক চাহিদার সাথে সামঞ্জস্যপূর্ণ।
একটি WebRTC-ভিত্তিক প্ল্যাটফর্ম সুরক্ষিত করার জন্য প্রধান সর্বোত্তম অনুশীলনসমূহ
একটি শক্তিশালী WebRTC সলিউশন ডিজাইন করার জন্য শুধু 'এনক্রিপশন সক্রিয় করা'-ই যথেষ্ট নয়, যা ইতিমধ্যেই অন্তর্ভুক্ত থাকে। প্রাথমিক আর্কিটেকচার পর্যায় থেকেই নিরাপত্তার বিষয়টি বিবেচনা করতে হবে এবং পণ্যের সম্পূর্ণ জীবনচক্র জুড়ে তা বজায় রাখতে হবে।
১. সর্বদা TLS দিয়ে সিগন্যালিং সুরক্ষিত রাখুন এবং সার্টিফিকেটগুলো সঠিকভাবে কনফিগার করুন।
সেশন নেগোসিয়েশন এবং এসডিপি অফার/রেসপন্স আদান-প্রদান অবশ্যই সর্বদা HTTPS বা WSS-এর মাধ্যমে সম্পন্ন হতে হবে । সাধারণ HTTP ব্যবহার করা, এমনকি "অস্থায়ীভাবে" বা পরীক্ষামূলক পরিবেশেও, এমন আক্রমণের পথ খুলে দেয় যা পরবর্তীতে প্রোডাকশনে ছড়িয়ে পড়তে পারে।
TLS ব্যবহারের পাশাপাশি, প্রাইভেট কী ও সার্টিফিকেটগুলো নিরাপদে পরিচালনা করা , সেগুলোর নবায়ন স্বয়ংক্রিয় করা এবং পুরোনো এনক্রিপশন স্যুটের মতো অসুরক্ষিত কনফিগারেশন পরিহার করা অপরিহার্য।
২. শক্তিশালী প্রমাণীকরণ এবং প্রবেশাধিকার নিয়ন্ত্রণ বাস্তবায়ন করুন
প্রতিটি সংবেদনশীল কার্যকলাপ (রুমে যোগদান করা, স্ট্রিম পোস্ট করা, রেকর্ডিং ডাউনলোড করা) অবশ্যই সুরক্ষিত থাকতে হবে। স্বল্পস্থায়ী টোকেন, প্রয়োজন অনুযায়ী এমএফএ (MFA), এবং সুনির্দিষ্ট ভূমিকা ন্যূনতম আবশ্যিক শর্তের অংশ।
গুরুত্বপূর্ণ অ্যাপ্লিকেশনগুলিতে, ওয়েবহুকের মতো সিস্টেম ব্যবহার করে ব্যাকএন্ডে প্রতিটি সংযোগ বা প্রকাশের প্রচেষ্টাকে যাচাই করা কার্যকর হতে পারে : মিডিয়া সার্ভার আপনার ব্যাকএন্ডকে জিজ্ঞাসা করে, এবং ব্যাকএন্ড সিদ্ধান্ত নেয় যে সেই ব্যবহারকারী যা চাইছেন তা তিনি আসলে করতে পারবেন কি না (উদাহরণস্বরূপ, তার একটি সক্রিয় সাবস্ক্রিপশন আছে কি না বা তিনি মনোনীত বক্তা কি না)।
৩. STUN এবং TURN সাবধানে কনফিগার করুন।
সংযোগ সবচেয়ে গুরুত্বপূর্ণ দিকগুলোর মধ্যে একটি। যেকোনো মূল্যে "উন্মুক্ত" TURN সার্ভার এড়িয়ে চলা অপরিহার্য। আদর্শগতভাবে, অস্থায়ী ক্রেডেনশিয়াল ব্যবহার করুন, যেখানে সম্ভব আইপি সীমাবদ্ধতা আরোপ করুন এবং অপব্যবহার বা অস্বাভাবিকতা শনাক্ত করতে ব্যবহারের ক্রমাগত পর্যবেক্ষণ করুন ।
আপনি যদি ভিপিএন বা প্রক্সির পেছনে থাকেন এবং গোপনীয়তা নিয়ে চিন্তিত হন, তবে বিভিন্ন ব্রাউজারে আইসিই রেজোলিউশন কীভাবে কাজ করে তা পরীক্ষা করে দেখা এবং তথ্য ফাঁসের ঝুঁকি কমাতে ক্লায়েন্ট ও সার্ভার উভয় সেটিংস সামঞ্জস্য করে নেওয়াও বাঞ্ছনীয় ।
বিষয়টি সাধারণ মনে হলেও প্রায়শই উপেক্ষিত হয়। ব্রাউজারের WebRTC ইঞ্জিনগুলো , অপারেটিং সিস্টেম, মিডিয়া সার্ভার এবং থার্ড-পার্টি লাইব্রেরিগুলো নিয়মিত নিরাপত্তা প্যাচ পায়।
পেশাদার পরিবেশে নির্ধারিত আপডেট পদ্ধতি, রিগ্রেশন টেস্টিং এবং যেখানে সম্ভব অটোমেশন থাকা বাঞ্ছনীয় , যাতে পরিচিত দুর্বলতাগুলো মাসের পর মাস জমা না হয়।
৫. রেকর্ডিং এবং সংরক্ষিত ডেটা এনক্রিপ্ট করুন।
কল চলাকালীন, ডেটা আদান-প্রদান এনক্রিপ্টেড থাকে। কিন্তু আপনি ডেটা রেকর্ড করা বা সংরক্ষণ করা শুরু করলেই, ডেটা এনক্রিপশন কার্যকর হয় । এনক্রিপ্টেড ডিস্ক, HSM বা KMS পরিষেবা দ্বারা পরিচালিত কী এবং সেই রেকর্ডিংগুলিতে অত্যন্ত কঠোর অ্যাক্সেস নিয়ন্ত্রণ অপরিহার্য।
এছাড়াও, অপ্রয়োজনীয় অথবা আইনতভাবে সংরক্ষণে কোনো যৌক্তিকতা নেই এমন বিষয়বস্তু নিরাপদে মুছে ফেলার জন্য সুস্পষ্ট সংরক্ষণ সময়সীমা এবং স্বয়ংক্রিয় প্রক্রিয়া নির্ধারণ করার পরামর্শ দেওয়া হয়।
৬. পর্যবেক্ষণ করুন, অসঙ্গতি শনাক্ত করুন এবং নিরীক্ষা করুন।
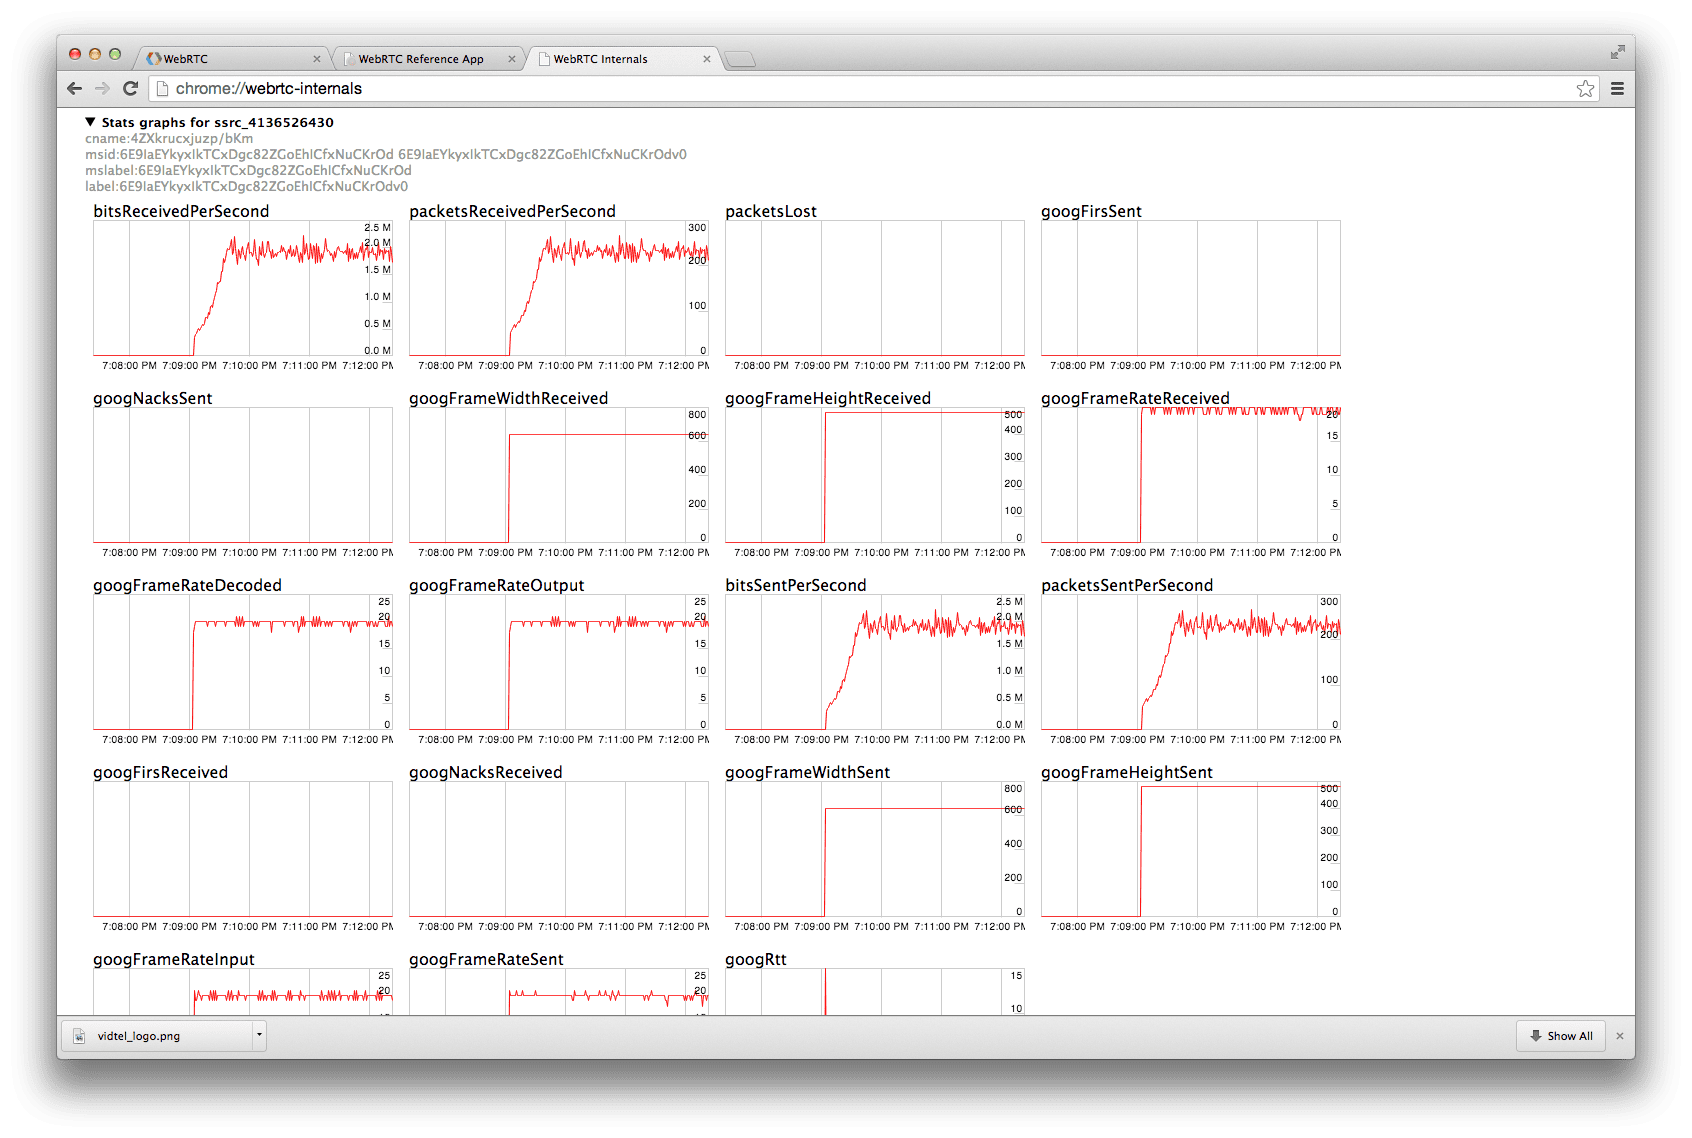
প্রাথমিক স্থাপনই কাজের শেষ নয়। একটি প্রোডাকশন WebRTC প্ল্যাটফর্মের জন্য রিয়েল-টাইম মনিটরিং প্রয়োজন , যেমন: TURN ব্যবহারের মেট্রিক্স, বারবার ঘটা ICE ত্রুটি, সন্দেহজনক ব্যান্ডউইথ স্পাইক, ব্যর্থ অ্যাক্সেস প্রচেষ্টা, সংযোগের ধরণে পরিবর্তন ইত্যাদি।
দৈনিক পর্যবেক্ষণের পাশাপাশি পর্যায়ক্রমিক নিরীক্ষার পরিকল্পনা করা উচিত , যেমন—পেন্টেস্টিং, নিরাপত্তাকেন্দ্রিক কোড পর্যালোচনা, নেটওয়ার্ক কনফিগারেশন বিশ্লেষণ এবং সার্ভার ও প্যানেলগুলোতে কার্যকর অনুমতির যাচাইকরণ।
সার্ভার সাইডের বাইরে, সবচেয়ে ঝামেলাপূর্ণ সমস্যাগুলোর মধ্যে একটি হলো WebRTC-এর মাধ্যমে আইপি লিকেজ , বিশেষ করে যখন একাধিক অ্যাকাউন্ট ব্যবহারের ক্ষেত্রে ভিপিএন, রেসিডেন্সিয়াল প্রক্সি বা অ্যান্টি-ডিটেকশন ব্রাউজার ব্যবহার করা হয়।
WebRTC-তে আসলে কীভাবে আইপি ফাঁস হয়
যখন কোনো পৃষ্ঠা একটি RTCPeerConnection তৈরি করে, তখন ব্রাউজার ICE প্রক্রিয়াটি শুরু করে: এটি সম্ভাব্য নেটওয়ার্ক সংযোগগুলো সংগ্রহ করে, STUN সার্ভারগুলোতে কোয়েরি করে এবং পাবলিক ও প্রাইভেট অ্যাড্রেস খুঁজে বের করে । এরপর এই ডেটা রিমোট এন্ডপয়েন্টের সাথে… অথবা ডেটা পাঠকারী ক্ষতিকারক স্ক্রিপ্টটির সাথে শেয়ার করা হয়।
ব্রাউজার এবং কনফিগারেশনের উপর নির্ভর করে, WebRTC নিম্নলিখিত বিষয়গুলো প্রকাশ করতে পারে:
- শুধুমাত্র স্থানীয় আইপি (192.168.xx, 10.xxx…), যেগুলোর প্রভাব কম কিন্তু ফিঙ্গারপ্রিন্টিংয়ের জন্য উপযোগী।
- ভিপিএন বা প্রক্সির আইপি অ্যাড্রেস, যা অনেক ক্ষেত্রেই একটি কাঙ্ক্ষিত আচরণ হবে।
- আইএসপি-র প্রকৃত পাবলিক আইপি অ্যাড্রেস এবং, যদি সক্রিয় করা থাকে, ডিভাইসটিকে বরাদ্দ করা IPv6 অ্যাড্রেস।
সুতরাং, যারা অনেকগুলো অ্যাকাউন্ট পরিচালনা করেন বা পরিচয় গোপন রাখতে চান, তাদের জন্য একটি ভালো প্রক্সি প্রোভাইডার বেছে নেওয়ার মতোই WebRTC নিয়ন্ত্রণ করাও সমান গুরুত্বপূর্ণ । আসল আইপি অ্যাড্রেসটি পাশে প্রকাশ হয়ে গেলে একটি নিখুঁত ফিঙ্গারপ্রিন্টও নষ্ট হয়ে যায়।
আপনার কনফিগারেশন থেকে WebRTC লিক হচ্ছে কিনা তা পরীক্ষা করুন।
না বুঝে প্যাচ লাগানোর আগে পরিমাপ নিয়ে নেওয়া বাঞ্ছনীয়। আপনার এক্সপোজার পরীক্ষা করার একটি কার্যকর উপায় হলো:
- আপনার ভিপিএন-এ সংযোগ করুন অথবা আপনার অ্যান্টি-ডিটেকশন ব্রাউজারে প্রক্সি কনফিগার করুন এবং একটি সাধারণ "আমার আইপি কী" পরিষেবাতে পরীক্ষা করে দেখুন দৃশ্যমান আইপি কী হওয়া উচিত।
- নির্দিষ্ট WebRTC পরীক্ষার পৃষ্ঠাগুলিতে যান এবং প্রার্থী বিভাগে কোন ঠিকানাগুলি দেখানো হচ্ছে তা পর্যালোচনা করুন।
- প্রত্যাশিত আইপি অ্যাড্রেসটি WebRTC-তে তালিকাভুক্ত অ্যাড্রেসগুলোর সাথে তুলনা করুন।আপনি যদি কোনো ভিন্ন পাবলিক আইপি অ্যাড্রেস, যেমন আপনার আইএসপি-র বা কোনো অপ্রত্যাশিত IPv6 অ্যাড্রেস দেখতে পান, তাহলে আপনার সিস্টেমে একটি লিক রয়েছে।
বিভিন্ন ব্রাউজারে (ক্রোম, ফায়ারফক্স, এজ, সাফারি) এবং প্রতিটি বড় আপডেট বা ভিপিএন/প্রক্সি প্রদানকারী পরিবর্তনের পর এই পরীক্ষাগুলো পুনরাবৃত্তি করার পরামর্শ দেওয়া হচ্ছে , কারণ এর আচরণে উল্লেখযোগ্য পার্থক্য দেখা যেতে পারে।
ব্রাউজারের ওপর নির্ভর করে, আপনার কাজ করার জন্য কম বা বেশি জায়গা থাকে:
- ক্রোমিয়াম-ভিত্তিক ব্রাউজার (ক্রোম, এজ, ব্রেভ, অপেরা…)এগুলো আপনাকে সরাসরি WebRTC সম্পূর্ণরূপে নিষ্ক্রিয় করার সুযোগ দেয় না। প্রচলিত পদ্ধতি হলো এমন এক্সটেনশন ব্যবহার করা, যা আইপি এক্সপোজার সীমিত করে অথবা বিশ্বস্ত সাইটগুলো ছাড়া অন্য সব জায়গায় WebRTC ব্লক করে দেয়।
- ফায়ারফক্সএটি সর্বোচ্চ সূক্ষ্ম নিয়ন্ত্রণ প্রদান করে। এর মাধ্যমে সম্পর্কে: কনফিগ আপনি media.peerconnection.enabled নিষ্ক্রিয় করতে পারেন অথবা WebRTC-কে শুধুমাত্র প্রক্সি অ্যাড্রেস ব্যবহার করতে বাধ্য করতে পারেন। এছাড়াও আপনি এমন এক্সটেনশন ব্যবহার করতে পারেন যা সাইট-ভিত্তিক WebRTC চালু বা বন্ধ করে।
- সাফারি (ম্যাকওএস এবং আইওএস)WebRTC ডিফল্টরূপে সক্রিয় থাকে এবং এর উপর নিয়ন্ত্রণ সীমিত। অ্যাপল কিছু প্রশমন ব্যবস্থা প্রয়োগ করে, কিন্তু এটি এমন উচ্চ-ঝুঁকিপূর্ণ কাজের জন্য আদর্শ ব্রাউজার নয় যেখানে প্রতিটি সেটিং সূক্ষ্মভাবে সমন্বয় করার প্রয়োজন হয়।
বাণিজ্যিক পরিবেশে, যেখানে WebRTC কার্যপ্রবাহের একটি অংশ (উদাহরণস্বরূপ, যখন কোনো নির্দিষ্ট বিজ্ঞাপন প্ল্যাটফর্ম ভিডিও যাচাইকরণের প্রয়োজন মনে করে), সেখানে সরাসরি WebRTC ব্লক করা সাধারণত বুদ্ধিমানের কাজ নয় । এর চেয়ে 'প্রক্সি-অনলি' মোড বা কনফিগারেশন ব্যবহার করা শ্রেয়, যা আসল আইপি ফিল্টার না করেই কার্যকারিতা বজায় রাখে।
অপারেটিং সিস্টেম এবং ফায়ারওয়াল স্তরের শক্তিশালীকরণ
আরও গুরুতর পরিস্থিতিতে, কিছু দল ফায়ারওয়াল স্তরে UDP ট্র্যাফিক এবং নির্দিষ্ট পোর্ট রেঞ্জ ব্লক বা ফিল্টার করতে পছন্দ করে , যার জন্য তারা macOS-এ pf, Linux-এ iptables/nftables, অথবা Windows-এ Windows Defender Firewall ব্যবহার করে।
এই পদ্ধতিটি সুরক্ষার একটি অতিরিক্ত স্তর যোগ করে, কিন্তু এটি অবশ্যই সতর্কতার সাথে ব্যবহার করতে হবে কারণ এটি বৈধ পরিষেবাগুলিকে (ভিডিও কল, অনলাইন গেম, ভিওআইপি, ডিএনএস, ইত্যাদি) ব্যাহত করতে পারে। ব্যাপকভাবে পরিবর্তনগুলি প্রয়োগ করার আগে নিয়মগুলি নথিভুক্ত করা, কনফিগারেশনের ব্যাকআপ নেওয়া এবং মেশিনগুলি পরিচালনাযোগ্য থাকে কিনা তা যাচাই করে নেওয়া সর্বদা বাঞ্ছনীয় ।
শনাক্তকরণ-রোধী ব্রাউজারগুলো বিভিন্ন ধরনের পরিচয়চিহ্ন নকল করতে পারে: যেমন গ্রাফিক্স হার্ডওয়্যার, ফন্ট, টাইম জোন, ভাষা, রেজোলিউশন ইত্যাদি। কিন্তু WebRTC যদি একই আসল আইপি অ্যাড্রেসকে এই সমস্ত প্রোফাইলের আড়ালে চলে যেতে দেয়, তবে প্ল্যাটফর্মগুলোর কাছে সেগুলোকে সংযুক্ত করার জন্য একটি অত্যন্ত নির্ভরযোগ্য সূত্র চলে আসে ।
এই ধরনের সমাধানের জন্য আদর্শ বিন্যাসটি হলো:
- প্রতিটি প্রোফাইলে বরাদ্দ করুন একটি ভিন্ন প্রক্সি বা আইপি ঠিকানাবিশেষত আবাসিক বা ভ্রাম্যমাণ।
- WebRTC আচরণ কনফিগার করুন নিষ্ক্রিয় মোডে বা "শুধুমাত্র প্রক্সি"লক্ষ্য অ্যাপ্লিকেশনটির চাহিদার উপর নির্ভর করে।
- কাজে লাগানোর আগে প্রতিটি প্রতিনিধিত্বমূলক প্রোফাইলের মধ্যে WebRTC লিক টেস্ট সম্পাদন করুন।
- এস্টাবলসার কখন ভিডিও কল করার অনুমতি দেওয়া হবে সে বিষয়ে সুস্পষ্ট অভ্যন্তরীণ নীতিমালা রয়েছে। এবং কোন কোন ক্ষেত্রে বিধিনিষেধ আরও কঠোর রাখা উচিত।
এজেন্সি, মার্কেটিং টিম, আর্বিট্রেজ বা মার্কেটপ্লেসে বড় ক্যাটালগ ব্যবস্থাপনার ক্ষেত্রে, এই ধরনের শৃঙ্খলা স্থিতিশীলভাবে কাজ করা এবং বিশাল অ্যাকাউন্ট ব্লকের মধ্যে দিন কাটানোর মধ্যে পার্থক্য গড়ে দেয় ।
সামগ্রিকভাবে, WebRTC নিরাপত্তা নিয়ন্ত্রণের মধ্যে রয়েছে স্ট্যান্ডার্ডটির অন্তর্নির্মিত বৈশিষ্ট্যগুলোকে (এনক্রিপশন, ব্রাউজার পারমিশন, কার্যকর P2P) কাজে লাগানো এবং সেগুলোকে একটি শক্তিশালী আর্কিটেকচার ও সর্বোত্তম অনুশীলনের আওতায় আনা। এর মধ্যে রয়েছে: নিরাপদ সিগন্যালিং, সুপরিকল্পিত অথেনটিকেশন ও রোল, সুরক্ষিত STUN/TURN সার্ভার, ডেটা এনক্রিপশন, নিরবচ্ছিন্ন পর্যবেক্ষণ, এবং উন্নত গোপনীয়তার ক্ষেত্রে ব্রাউজার, ভিপিএন ও অ্যান্টি-ডিটেকশন ব্রাউজারে আইপি লিক এবং WebRTC-এর আচরণের ব্যাপক নিয়ন্ত্রণ। এই প্রযুক্তির শক্তি ও দুর্বলতাগুলো বোঝার মাধ্যমে, এমনকি এন্টারপ্রাইজ ও নিয়ন্ত্রিত পরিবেশেও এমন রিয়েল-টাইম কমিউনিকেশন প্ল্যাটফর্ম স্থাপন করা সম্পূর্ণ সম্ভব, যা দ্রুত, পরিবর্ধনযোগ্য এবং সর্বোপরি নির্ভরযোগ্য।