- 802.1X sa FreeRADIUS-om vam omogućava da dodijelite dinamičke VLAN mreže koristeći standardne RADIUS atribute.
- Kontroleri poput Omade i ExtremeCloud IQ dobro integriraju FreeRADIUS kako bi segmentirali korisnike žičnih i Wi-Fi mreža.
- Greške u LDAP upitima, nesigurne EAP metode ili pogrešno konfigurirani prekidači prekidaju dodjelu VLAN-a.
- Dobro planiranje i testiranje politika sprječava probleme s RDP-om, starijim uređajima i hibridnim okruženjima.
Ako upravljate žičanim ili Wi-Fi mrežama i želite odvojiti promet prema tipu korisnika bez pribjegavanja skupom NAC rješenju, učinkovito korištenje 802.1X, FreeRADIUS-a i dinamičkog dodjeljivanja VLAN-a jedna je od najmoćnijih stvari koje možete učiniti, i vrijedi razumjeti kako se ovo uklapa u Zero Trust arhitekturu . Pravilno implementirano, omogućava vam da odlučite na koju mrežu se svaki uređaj povezuje na osnovu toga ko je, odakle dolazi ili kojoj grupi direktorija pripada, bez kreiranja SSID-ova svugdje ili vezivanja za jednog dobavljača.
U ovom članku ćemo detaljno objasniti kako se cijela slagalica uklapa: uloga 802.1X, tipična FreeRADIUS konfiguracija, RADIUS atributi za VLAN-ove, integracija sa Wi-Fi kontrolerima i prekidačima , primjeri iz stvarnog svijeta (Omada, ExtremeCloud IQ, klasični prekidači), uobičajeni problemi, pa čak i napredne teme poput Azure AD-a i neispravnih atributa u LDAP-u. Cilj je da do kraja imate jasno i praktično razumijevanje i da budete u mogućnosti da prilagodite ono što ovdje naučite vlastitoj infrastrukturi, bilo da je mala ili velika.
802.1X i dinamičke VLAN mreže: Osnovni koncepti i komponente
Standard 802.1X je, jednostavno rečeno, čuvar vaše mreže: dok se uređaj ne autentifikuje, port ili Wi-Fi mu ne dozvoljavaju pristup legitimnoj mreži. Da bi se postigla prava segmentacija, kombinuje se s dinamičkim dodjeljivanjem VLAN-a korištenjem RADIUS atributa , tako da server odlučuje kojem će VLAN-u svaki klijent biti dodijeljen nakon autentifikacije.
U bilo kojoj 802.1X implementaciji, postoje tri ključne komponente koje se uvijek pojavljuju, bez obzira na to da li koristite Omada, ExtremeCloud IQ ili generičke prekidače:
- Moliteljklijent koji želi da se poveže (laptop, mobilni telefon, "spreman" štampač itd.).
- za autentifikacijuMrežna oprema koja kontroliše pristup (prekidač, pristupna tačka ili Wi-Fi kontroler) i koja komunicira sa RADIUS serverom.
- Server za autentifikacijuobično a RADIUS, često FreeRADIUS, koji provjerava vjerodajnice i odlučuje o pravilima (dozvoliti, zabraniti, postaviti u jedan ili drugi VLAN).
Magija dinamičkih VLAN-ova prenosi se u obliku RADIUS atributa unutar Access-Accept protokola . Za VLAN-ove, gotovo svi proizvođači razumiju kombinaciju atributa sličnih tunelima:
- Tip tunela = VLAN
- Tip tunelskog medija = IEEE-802
- ID privatne grupe tunela = "VLAN ID" (obično broj između 1 i 4095, iako se šalje kao tekst)
Kada prekidač ili pristupna tačka (AP) primi Access-Accept sa ovim atributima, ako podržava 802.1X i dinamički VLAN, dodeljuje port ili Wi-Fi sesiju VLAN -u koji je naznačio RADIUS, ignorišući podrazumevani VLAN ili SSID porta (osim ako RADIUS ne šalje ništa, u kom slučaju primenjuje svoju lokalnu konfiguraciju).
FreeRADIUS konfiguracija za dinamičke VLAN mreže
FreeRADIUS je suštinski RADIUS server otvorenog koda. Može se instalirati na bilo koji skromni Linux sistem , čak i na vrlo mali hardver poput NanoPi NEO ili Raspberry Pi, a uz pravilnu konfiguraciju može podnijeti vrlo zahtjevna okruženja. Za dinamičke VLAN-ove postoje dva ključna područja: definiranje korisnika/grupa i pravilno postavljanje modula u lanac obrade.
U jednostavnim implementacijama, testni korisnici mogu biti definirani direktno u FreeRADIUS datoteci korisnika , dodjeljujući im VLAN koji bi trebali primiti. Tipična datoteka u Debianu/Ubuntuu se nalazi na /etc/freeradius/3.0/users , a VLAN unosi izgledaju ovako (pojednostavljeno i prepisano):
zaposlenik10 Lozinka bez teksta: = "ključ10" Tip usluge: = Uokvireni korisnik, Tip tunela: = VLAN, Tip medija tunela: = IEEE-802, ID privatne grupe tunela: = "10" zaposlenik20 Lozinka bez teksta: = "ključ20" Tip usluge: = Uokvireni korisnik, Tip tunela: = VLAN, Tip medija tunela: = IEEE-802, ID privatne grupe tunela: = "20"
S ovom strukturom, FreeRADIUS će, nakon Access-Accept naredbe, vratiti tri atributa tunela tako da NAS (switch ili AP) može smjestiti klijenta u VLAN 10 ili 20, ovisno o korisniku. Ključno je da mrežna oprema podržava odgovarajući RFC i poštuje ove atribute prije konfiguriranog pristupnog VLAN-a.
U nekim scenarijima, kao što je integracija sa ExtremeCloud IQ-om, ključno je da se ovi atributi šalju precizno u naredbi Access-Accept , a ne samo kao "tunelirani" atributi u drugim fazama EAP procesa. U zadanim konfiguracijama, FreeRADIUS može prvo obraditi eap modul , a zatim modul files (koji čita korisničku datoteku). To uzrokuje da kontroler propusti atribute u odgovarajućem trenutku.
Praktično rješenje koje se pokazalo korisnim je prilagođavanje datoteke /etc/freeradius/3.0/sites-enabled/default , premještanjem modula files prije eap unutar bloka authorize . Na ovaj način, FreeRADIUS prvo učitava statičke atribute korisnika (uključujući VLAN), a zatim obrađuje EAP, tako da se prilikom konstruiranja konačnog Access-Accept naredbe , atributi tunela uključuju tamo gdje ih kontroler očekuje.
Još jedno preporučeno podešavanje je onemogućavanje slabih EAP metoda poput EAP-MD5 , koje nikada nisu bile namijenjene za produkcijska okruženja. Uređivanjem datoteke /etc/freeradius/3.0/mods-enabled/eap i komentiranjem ili brisanjem MD5 sekcije, FreeRADIUS će prestati da je nudi. Dobra je ideja fokusirati svoju konfiguraciju na robusne metode poput EAP-TLS (certifikati) ili PEAP sa MSCHAPv2.
Dodjela VLAN-a s Omadom: Interni RADIUS i eksterni FreeRADIUS
TP-Linkov Omada ekosistem (kontroler + prekidači + pristupna tačka) vrlo dobro integriše 802.1X sa dinamičkim VLAN-ovima, kako koristeći svoj interni RADIUS , tako i delegirajući na eksterni FreeRADIUS. To je vrlo ilustrativan primjer jer je cijeli radni tok jasno vidljiv.
Za korištenje RADIUS-a ugrađenog u Omada kontroler, obično se slijedi proces u tri koraka. Prvo, u globalnom meniju kontrolera, integrirani RADIUS se omogućava određivanjem IP adrese (samo kontrolera) i aktiviranjem opcije Tunneled Reply kako bi ispravno slao atribute tunela pristupnom uređaju.
Zatim, kada ste na određenoj lokaciji, idite na Postavke > Profil > RADIUS profil , uredite profil i kreirajte interne RADIUS korisnike. Za svakog korisnika, Omada vam omogućava da postavite ime, lozinku i VLAN ID , tako da kada se taj korisnik autentifikuje, kontroler će vratiti VLAN atribute prekidaču ili pristupnoj tački bez prolaska kroz eksterni server.
Konačno, u Postavke > Autentifikacija > 802.1X , omogućite 802.1X, odaberite interni RADIUS profil i eksplicitno omogućite opciju Dodjela VLAN-a . U istom odjeljku odaberite portove prekidača koji će zahtijevati 802.1X autentifikaciju. Nakon spremanja, svaki uređaj koji se povezuje na ove portove morat će se autentificirati, a ako račun ima dodijeljeni VLAN ID, automatski će biti smješten u taj VLAN.
Ako preferiramo centralizirati sve na eksternom FreeRADIUS serveru, Omada savršeno podržava ovaj scenario. Prvi korak je uređivanje datoteke clients.conf na FreeRADIUS serveru kako bi se autorizirao kontroler (ili raspon u kojem se nalaze prekidači/AP-ovi) kao RADIUS klijent, navodeći IP adresu ili podmrežu i dijeljeni tajni kod koji ćemo kasnije konfigurirati u Omadi.
Zatim, nazad u Omadi, kreirajte eksterni RADIUS profil iz Postavke > Profili > RADIUS profil , gdje unosite FreeRADIUS IP adresu, port za autentifikaciju (obično 1812) i dijeljenu lozinku. U 802.1X postavkama kontrolera odaberite ovaj eksterni profil i ponovo omogućite VLAN dodjelu , označavajući portove ili SSID-ove koje želite zaštititi.
Daljnja provjera se može izvršiti sa samog kontrolera: u Alati > Terminal , otvorite konzolu na prekidaču koji ima omogućen 802.1X i pokrenite naredbu show dot1x auth-state . Ako sve ispravno radi, vidjet ćete autentificirani port i VLAN dodijeljen od strane RADIUS-a (na primjer, port 1/0/1 autentificiran i povezan sa VLAN 2).
Dinamički VLAN na Wi-Fi mreži sa FreeRADIUS-om i ExtremeCloud IQ-om
Još jedan vrlo sveobuhvatan primjer su Wi-Fi mreže kojima upravlja ExtremeCloud IQ (XIQ) koristeći FreeRADIUS kao server za autentifikaciju. Ovdje se dinamički VLAN prvenstveno dodjeljuje Wi-Fi klijentima na osnovu atributa tunela koje vraća FreeRADIUS.
Prvo, FreeRADIUS je spreman poslati ta tri atributa u Access-Accept, baš kao i prije: unose u /etc/freeradius/3.0/users s korisnicima i njihovim VLAN-ovima, te postavku u sites-enabled/default tako da se modul files obrađuje prije eap-a , budući da XIQ očekuje atribute upravo u Accept-u.
Preporučuje se onemogućavanje EAP-MD5 i korištenje metoda kao što su PEAP/EAP-TLS . Nakon izmjene EAP konfiguracijske datoteke, ponovo pokrenite uslugu s naredbom ` systemctl restart freeradius` da biste primijenili promjene. Od tada će server biti spreman odgovoriti na zahtjeve poslane od strane pristupnih tačaka kojima upravlja XIQ.
Na strani Extreme clouda, postoje dvije relevantne vrste računa: besplatni Connect račun , koji omogućava osnovno upravljanje do deset uređaja, ali ne podržava napredna pravila klasifikacije za dinamičke VLAN-ove, i Pilot verzija , koja nudi 90-dnevnu probnu verziju i omogućava cijeli set profila i pravila zasnovanih na RADIUS atributima.
Koristeći Pilot račun, kreirajte novu mrežnu politiku iz menija "Konfiguracija > Mrežne politike", dajte joj naziv i odaberite "Samo Wi-Fi" radi jednostavnosti. U drugom koraku definirajte SSID, obično kao Enterprise mrežu sa WPA2 ili WPA3, i povežite RADIUS grupu . Prilikom kreiranja ove grupe, dodajte FreeRADIUS kao eksterni server, navodeći njegovu IP adresu, tajnu i portove 1812/1813.
Zatim se konfigurišu korisnički profili , koji su, u praksi, profili pristupa povezani sa različitim VLAN-ovima (na primjer, VLAN10 i VLAN20). Postoji zadani profil koji će biti dodijeljen klijentima čiji RADIUS ne vraća atribute tunela, ali za dinamičke VLAN-ove, pravila dodjeljivanja se definišu na osnovu vrijednosti Tunnel-Private-Group-ID i drugih RADIUS atributa.
Pravila jednostavno navode: "ako je ID privatne grupe tunela koji dolazi iz Accept-a 10, dodijelite korisničkom profilu VLAN 10"; ako je 20, dodijelite korisničkom profilu VLAN 20 i tako dalje. ExtremeCloud IQ prevodi ova pravila u praksi tako što postavlja klijenta na VLAN koji odgovara atributu poslanom iz FreeRADIUS-a.
Konačno, potrebno je odobriti pristup ovim VLAN-ovima na žičanoj strani pristupne tačke podešavanjem profila pristupne tačke u XIQ-u tako da uplink port dozvoljava sve konfigurisane VLAN-ove i održava izvorni VLAN (obično VLAN 1). Nakon što je sve sačuvano i mrežna politika primijenjena na pristupne tačke, možete koristiti alat za RADIUS testiranje integriran u XIQ da biste provjerili da li je FreeRADIUS dostupan i da li server vraća očekivani VLAN atribut za svakog korisnika.
Omada SDN sa FreeRADIUS-om: VLAN-ovi za žičanu i bežičnu mrežu
Omadino SDN rješenje vam također omogućava istovremeno dodjeljivanje dinamičkih VLAN-ova preko žičnih i bežičnih mreža koristeći eksterni RADIUS kao što je FreeRADIUS. Ovo eliminira potrebu za kreiranjem više različitih SSID-ova ili korištenjem statičnih PVID-ova na portovima switcha.
Tipična topologija uključuje Omada kontroler, EAP pristupne tačke, JetStream prekidače i FreeRADIUS server koji radi na Linuxu. Da bi se mrežnim uređajima omogućilo slanje zahtjeva za autentifikaciju serveru, datoteka clients.conf se uređuje , postavljajući klijenta na Omada mrežni raspon (na primjer, 192.168.0.0/24) i zajedničku lozinku.
Zatim se računi postavljaju u datoteci korisnika , definirajući, na primjer, dva korisnika: jednog za VLAN10 i drugog za VLAN20, s njihovim odgovarajućim atributima Tunnel-Type, Tunnel-Medium-Type i Tunnel-Private-Group-Id. U WPA-Enterprise, uobičajeno je i mijenjati EAP konfiguracijsku datoteku kako bi se metoda prilagodila vrsti klijenata (na primjer, EAP-PEAP za Windows laptope).
U odjeljku za autentifikaciju na Omada kontroleru kreirajte RADIUS profil koji pokazuje na FreeRADIUS i odaberite opciju "Omogući dodjelu VLAN-a za bežičnu mrežu" . Ovo osigurava da će, kada se klijent autentifikuje putem WPA-Enterprise, Omada upitati RADIUS server i smjestiti uređaj u VLAN koji je vratio server umjesto u statički VLAN SSID-a.
Također je potrebno definirati VLAN interfejse mreže u Postavke > Žične mreže > LAN , kreirajući, na primjer, dva logička interfejsa za VLAN10 i VLAN20 sa njihovim odgovarajućim IP gateway-ima. Na ovaj način, kada je klijent na VLAN10, dobit će IP adresu unutar raspona tog VLAN-a , a isto vrijedi i za VLAN20.
Na bežičnoj strani, SSID se kreira pomoću WPA-Enterprise protokola, pokazujući na RADIUS profil. Kada se klijent poveže i autentifikuje kao, na primjer, test10, korisnik će dobiti IP adresu od VLAN10; ako koriste test20, bit će dodijeljeni VLAN20, bez potrebe da kreiramo poseban SSID za svaki slučaj.
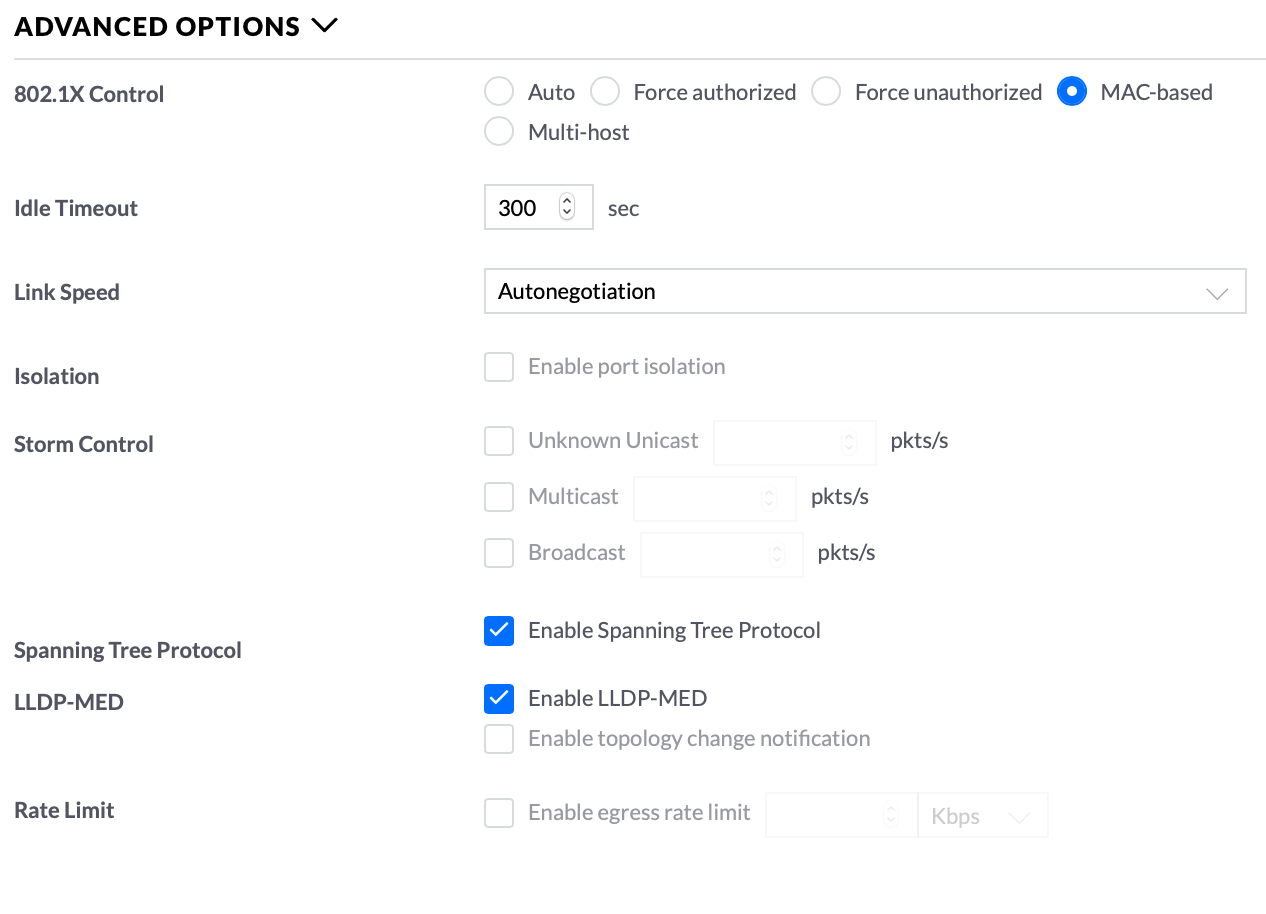
Na žičanoj strani, logika je slična, ali koristi 802.1X Port-Based . 802.1X je omogućen u odgovarajućem odjeljku kontrolera, odabran je tip "Port Based", aktivirana je "VLAN Assignment" i označeni su portovi koji će zahtijevati autentifikaciju. Profil porta se zatim primjenjuje na iste portove , dodajući VLAN10 i VLAN20 kao neoznačene mreže, osiguravajući da je 802.1X način upravljanja postavljen na "Auto" tako da prekidač inicira pregovore kada detektuje klijenta.
Dakle, s jednom RADIUS konfiguracijom i nekoliko profila, Omada SDN osigurava da i žičani i Wi-Fi korisnici završe u odgovarajućoj VLAN mreži prema svojim podacima o pristupu , bez potrebe za umnožavanjem mreža ili ručnim podešavanjem konfiguracije svakog porta.
Praktični primjeri, uobičajene greške i savjeti za konfiguraciju
Rad sa FreeRADIUS-om i dinamičkim VLAN-ovima nije baš bajno: pri prelasku sa laboratorijskih testova na stvarna okruženja javlja se nekoliko ponavljajućih problema, posebno kada se radi o LDAP/AD direktorijima, formatima korisničkih imena i složenim politikama . Stoga, dobro upravljanje rizicima u sajber sigurnosti pomaže u smanjenju incidenata.
Vrlo tipičan kvar se javlja kada server konstruiše LDAP upit koristeći atribut %{Korisničko ime} kako stiže u RADIUS-u. U mnogim Windows scenarijima, format stiže kao DOMAIN\korisnik, s obrnutom kosom crtom kodiranom kao 5°CAko je LDAP predložak izgrađen sa uid=%{User-Name}Rezultirajući upit će biti nešto poput uid=DOMINIO\5cusuariošto rijetko odgovara stvarnom uid-u u LDAP stablu, vraćajući nula rezultata.
To znači da se atributi korisnika, uključujući VLAN ili vrijednost grupe koja se mapira, ne nalaze u direktoriju. Stoga, server ne dodaje Tunnel-Private-Group-Id, a klijent ostaje na switchu ili zadanoj VLAN mreži pristupne tačke. Ovaj obrazac je jasno vidljiv u FreeRADIUS zapisnicima: LDAP upit sa uid-om "domain\5user" i prazan rezultat pretrage.
Praktično rješenje koje je uspješno korišteno je promjena upotrebe %{User-Name} u %{Stripped-User-Name} u LDAP šablonu upita u FreeRADIUS konfiguraciji, npr.:
ako ("%{ldap:ldap:///dc=example,dc=com?uid?sub?(|(uid=%{Stripped-User-Name})(macAddress=%{Calling-Station-Id}))}") { ... }
Na ovaj način, FreeRADIUS koristi "čisto" korisničko ime, bez domene ili kose crte, i pretrage su ponovo uspješne. Čim LDAP vrati ispravan unos, server može primijeniti logiku za dodjeljivanje VLAN-ova na osnovu grupa, OU-ova ili specifičnih atributa, ponovo generirajući Tunnel-Type, Tunnel-Medium-Type i Tunnel-Private-Group-Id u Access-Accept.
Još jedan neobičan slučaj se javlja kod nekih prekidača kada se statičke VLAN konfiguracije na portu miješaju s dinamičkim 802.1X konfiguracijama. Na primjer, kada se port 17 nalazi na statičkom VLAN-u 4, a istovremeno se pokušava prisiliti određenog korisnika na VLAN 2 koristeći RADIUS. Ako uređaj ne poštuje atribute tunela ili je funkcija dinamičkog VLAN-a onemogućena, bez obzira na to šta se dešava u RADIUS-u, port će nastaviti da vidi saobraćaj kao VLAN 4.
U ovim situacijama, ključno je pregledati dokumentaciju prekidača kako biste eksplicitno omogućili podršku za dodjeljivanje VLAN-a putem RADIUS-a i debugirati pomoću naredbi poput ` show dot1x` ili ekvivalentnih, provjeravajući da li uređaj prijavljuje nešto poput "ignoriranje atributa tunela" ili "dinamičko dodjeljivanje vlan-a onemogućeno". Tek kada proizvođač to podržava i kada je omogućeno, korisnik povezan na fizički port u VLAN-u 4 prema zadanim postavkama će zapravo završiti u VLAN-u 2 nakon što se autentifikuje kao "carlos" ili ko god.
Postoje i klasične debate o prikladnosti korištenja dinamičkih VLAN-ova u scenarijima udaljene radne površine (RDP) . Kada se autentifikacija mašine dogodi pri pokretanju Windowsa, a zatim autentifikacija korisnika pri prijavi, promjena VLAN-a koju pokreće prijava korisnika može prekinuti tekuće RDP sesije ili uzrokovati probleme s DNS-om jer se port prebacuje s VLAN-a "mašine" na VLAN "korisnika". Mnogi administratori su se odlučili za održavanje jednog VLAN-a za sva stanja u ovim slučajevima ili za dodjeljivanje istog VLAN-a i na nivou mašine i na nivou korisnika, minimizirajući promjene segmenata.
Konačno, na naprednom nivou integracije, postoji sve veći interes za povezivanje FreeRADIUS-a sa Azure AD-om kako bi se odredili VLAN-ovi na osnovu članstva u grupi u oblaku. Trenutno ne postoji zvanični izvorni modul koji vrši direktne pretrage grupa za VLAN-ove u Azure AD-u, a zaobilazna rješenja uključuju eksterne skripte, pozive Microsoft Graph API-ja i neka podešavanja. To je dinamično polje i ako je potrebno stabilno i podržano rješenje, ova logika se često delegira komercijalnom NAC-u ili nekoj drugoj posredničkoj komponenti.
Efikasnim kombinovanjem 802.1X, FreeRADIUS-a i dinamičkog dodjeljivanja VLAN-ova, može se postići fina segmentacija mreže bez potrebe za glomaznim NAC rješenjima. Ovo se savršeno uklapa sa robusnom strategijom sigurnosti poslovne tehnologije : od kontrolera poput Omada ili ExtremeCloud IQ do prekidača srednjeg dometa, sve može doprinijeti ako se poštuju atributi tunela, pažljivo se upravlja LDAP/AD upitima i jasno je kada dinamički premjestiti korisnike s jednog VLAN-a na drugi na osnovu njihovog identiteta, uloge ili tipa uređaja na koji se povezuju.