- DDoS napadi preopterećuju mrežne resurse, servere i aplikacije, uzrokujući nedostupnost i ozbiljne ekonomske i reputacijske gubitke.
- Postoje volumetrijski napadi, napadi iscrpljivanjem stanja i napadi na aplikacije, a svaki od njih cilja različite slojeve infrastrukture.
- Efikasna odbrana zahtijeva otpornu arhitekturu, kontinuirano praćenje i anti-DDoS rješenja u mreži, oblaku i edge computingu.
- Upravljane usluge i specijalizovani timovi operatera poboljšavaju detekciju, ublažavanje i kontinuitet poslovanja u slučaju DDoS napada.
Sajber sigurnost usmjerena na zaštitu mreža od DDoS napada postala je ključna za svaku kompaniju koja ima online prisustvo. Više ne govorimo samo o velikim korporacijama ili kritičnoj infrastrukturi: svaka organizacija koja se oslanja na svoje online usluge može postati žrtvom napada uskraćivanja usluge (DOS).
Ovi napadi ne samo da uništavaju web stranicu ili aplikaciju, već mogu uzrokovati i finansijske gubitke, štetu po ugled, regulatorne kazne i, u mnogim slučajevima, služe kao paravan za ozbiljnije upade. Razumijevanje kako funkcionišu napadi uskraćivanja usluge, koje vrste postoje i koje se specifične mjere mogu poduzeti za njihovo ublažavanje ključno je za održavanje kontinuiteta poslovanja.
Šta je napad uskraćivanja usluge (DoS) i po čemu se razlikuje od DDoS napada?
Napad uskraćivanjem usluge (DoS) je namjerna akcija u kojoj sajber kriminalac koristi jedan računar ili vrlo ograničen skup resursa kako bi preopteretio određenu uslugu, obično usmjeravanjem velike količine prometa na određenu IP adresu. Cilj je jednostavan: urušiti resurse servera tako da prestane odgovarati na legitimne zahtjeve.
Klasični oblik DoS napada uključuje slanje ogromnog broja paketa (blokova podataka) na ciljnu IP adresu, što premašuje kapacitet servera. Kada količina zahtjeva premaši dostupnu memoriju, CPU ili propusni opseg, sistem više ne može obrađivati legitimne veze, a usluga postaje neupotrebljiva ili izuzetno spora.
Druga uobičajena strategija je fokusiranje na propusnost . Umjesto pokušaja iscrpljivanja internih resursa servera, napadač cilja na potpuno popunjavanje propusnosti komunikacijske linije. Čak i ako zaštitni zid ili filteri blokiraju zlonamjerni promet, već je došlo do zagušenja mreže i korisničko iskustvo je ozbiljno pogođeno.
Kada se isti koncept pomnoži sa stotinama, hiljadama ili čak milionima izvora, prelazimo sa DoS-a na distribuirani napad uskraćivanja usluge (DDoS) , koji je mnogo složeniji za otkrivanje i suzbijanje, jer se čini da zlonamjerni promet dolazi od mnoštva različitih korisnika razasutih širom svijeta.
Šta je DDoS napad i kako funkcionišu botneti?
DDoS (Distribuirani napad uskraćivanjem usluge) napad sastoji se od korištenja više kompromitovanih uređaja za pokretanje koordiniranog velikog vala prometa prema meti: web serveru, API-ju, DNS-u, korporativnom VPN-u ili, općenito, bilo kojoj usluzi izloženoj internetu.
Napadač je prethodno zarazio računare, servere, IoT uređaje, pametne telefone i drugu povezanu opremu kako bi ih pretvorio u botnet mreže ili zombi računare . Ovi uređaji se kontrolišu daljinski pomoću zlonamjernog softvera, a u unaprijed određenom trenutku, sajberkriminalac naređuje cijeloj mreži da šalje masovne zahtjeve meti sve dok ne bude preopterećena.
U praksi, ova poplava se može manifestovati kao naizgled normalni HTTP zahtjevi, DNS upiti, UDP paketi ili TCP veze . Budući da promet potiče sa hiljada različitih IP adresa i može veoma ličiti na onaj legitimnih korisnika, razlikovanje legitimne i zlonamjerne aktivnosti postaje mnogo teže, a otkrivanje postaje pravi izazov.
Nadalje, u mnogim scenarijima, DDoS napadi se koriste kao distrakcija kako bi se prikrili ozbiljniji upadi . Dok se IT tim fokusira na obnavljanje usluge i ograničavanje prometa, napadači mogu pokušati iskoristiti ranjivosti, ukrasti podatke ili se kretati bočno kroz internu mrežu.
Stoga, DDoS zaštita mora kombinovati prevenciju, rano otkrivanje i automatizovano ublažavanje , zajedno sa dobrim planiranjem odgovora na incidente kako bi se izbjeglo upadanje u zamku fokusiranja isključivo na nedostupnost usluge.
Uobičajeni motivi iza DDoS napada
Daleko od toga da su besmisleni napadi, incidenti uskraćivanja usluge često su vođeni ekonomskim, ideološkim, konkurentskim ili čak ličnim interesima . Razumijevanje razloga pomaže u procjeni rizika i boljoj pripremi planova odgovora.
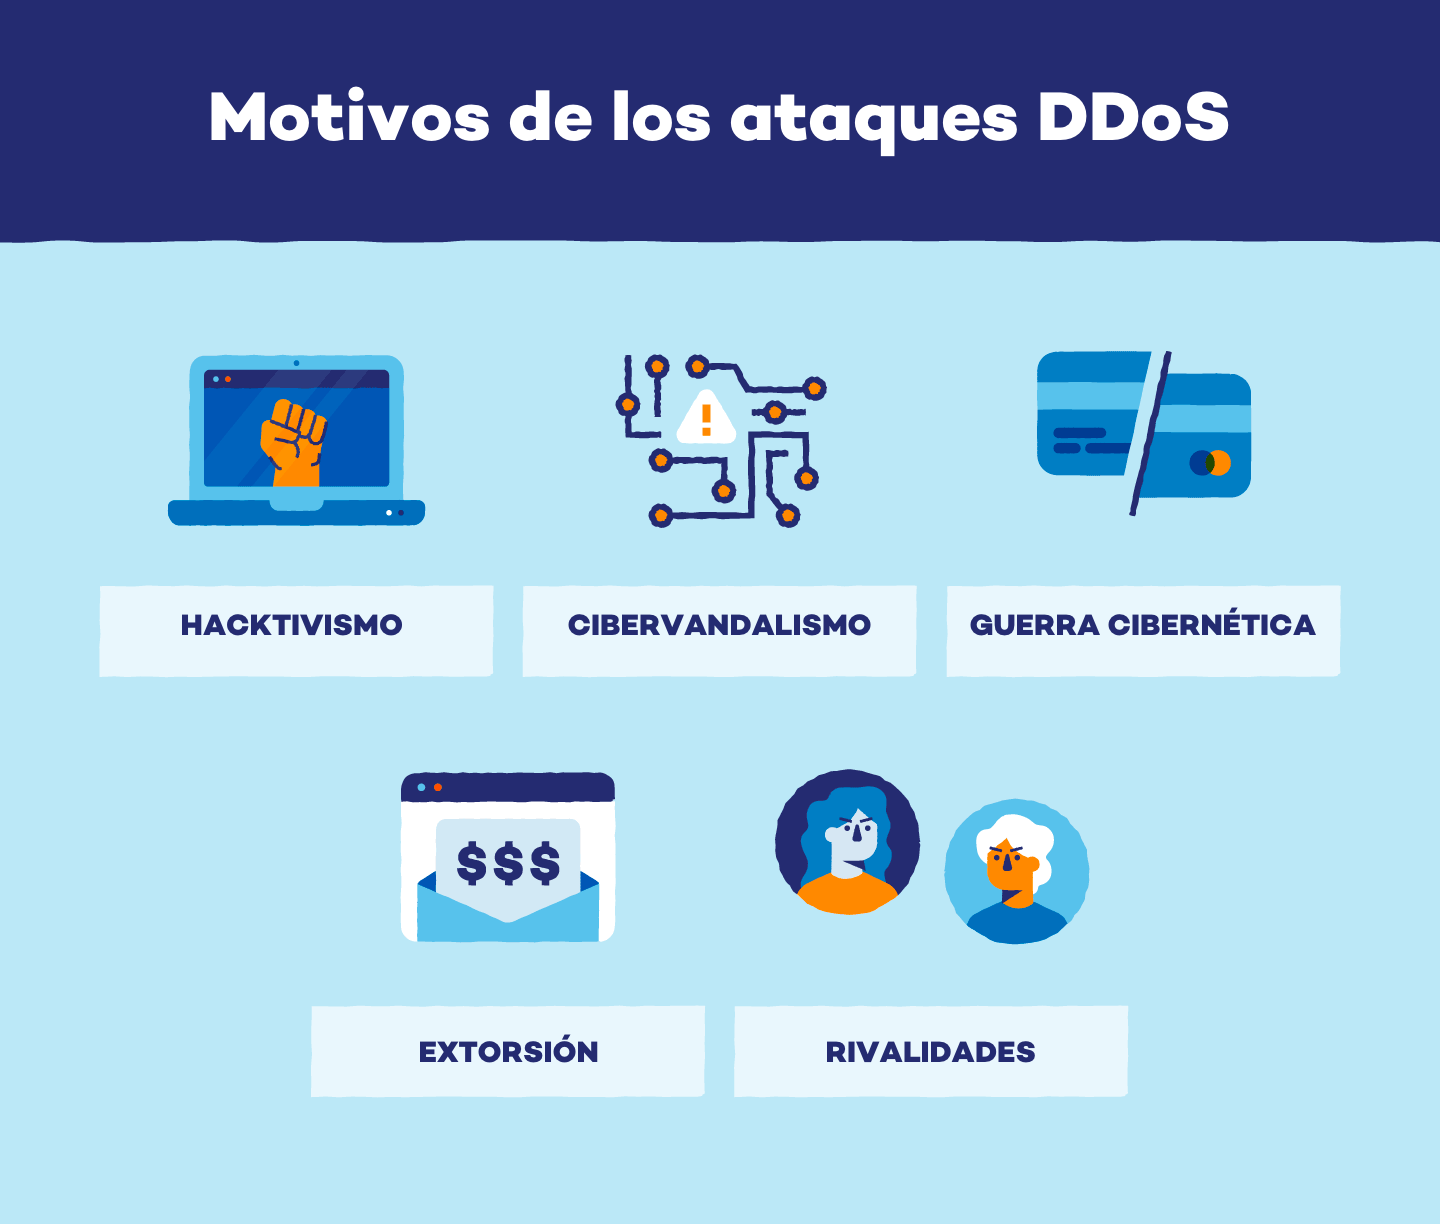
Jedan od najdirektnijih motiva je finansijska iznuda . Napadač pokreće DDoS napad na kompaniju, paralizirajući njene online usluge, a zatim zahtijeva plaćanje (obično u kriptovaluti) u zamjenu za zaustavljanje napada. U preduzećima koja se u velikoj mjeri oslanjaju na svoje online prisustvo, svaki sat zastoja može rezultirati značajnim gubicima, povećavajući pritisak da se popusti ucjeni.
Napadi motivirani "ličnom pravdom" su također česti , a javljaju se kada pojedinac ili grupa gaji neprijateljstvo prema određenoj kompaniji ili organizaciji. To mogu biti nezadovoljni kupci, bivši zaposlenici ili pojedinci koji vjeruju da je kompanija postupila nepravedno, te koriste DDoS napade kao oblik osvete kako bi oštetili njen javni imidž.
U domenu socijalne pravde ili haktivizma , određene grupe pokreću DDoS napade kao oblik digitalnog protesta. Cilj je podizanje svijesti o političkom, društvenom ili ekološkom uzroku paraliziranjem web stranica vlada, medija, finansijskih institucija ili kompanija povezanih s kontroverzom koju žele osuditi.
Na kritičnijem nivou, pojavljuje se sajber ratovanje ili digitalno ratovanje , gdje se DDoS napadi koriste kao alati unutar geopolitičkih sukoba. Ovdje su mete obično kritična infrastruktura: telekomunikacijski operateri, energetske kompanije, transportni sistemi, zdravstvene ustanove, javne uprave ili finansijske usluge, koje nastoje generirati nestabilnost ili pritisak na suparničku zemlju.
Prisutna je i nelojalna konkurencija : neke kompanije, na potpuno ilegalan način, pribjegavaju DDoS napadima na svoje rivale kako bi im ugasile online trgovine, zaustavile ključne promocije ili narušile percepciju pouzdanosti napadnutog brenda.
Konačno, tu su i sajberkriminalci motivisani tehničkom stručnošću i reputacijom unutar podzemne zajednice . Oni žele da demonstriraju svoje vještine, podijele zapise uspješnih napada ili ih čak koriste kao portfolio kako bi ih kasnije zaposlile kompanije sa visokom neto vrijednošću za uloge u crvenom timu ili za kontrolisane testove opterećenja.
Pravi uticaj DDoS napada na preduzeća
Posljedice dobro izvedenog DDoS napada idu daleko dalje od jednostavnog privremenog prekida rada. Njegov utjecaj se prevodi u direktne finansijske gubitke, operativnu kolateralnu štetu i dugoročne efekte na reputaciju i usklađenost s propisima.
Sa ekonomskog stanovišta, nedostupnost ili degradacija usluge prevodi se u gubitak prodaje (u e-trgovini, online bankarstvu, SaaS-u itd.), povećan broj povrata ili otkazivanja i preopterećenje kanala korisničke podrške, koji su preplavljeni pritužbama i upitima zbog prekida.
Na operativnom nivou, DDoS napad može blokirati kritične interne aplikacije , poremetiti alate za saradnju, CRM, ERP ili sisteme za prodaju tiketa, drastično smanjujući produktivnost. Ako napad potraje, nije neuobičajeno da uzrokuje greške u poslovnim procesima, gubitak tekućih transakcijskih podataka ili kršenje ugovora o nivou usluge (SLA) s klijentima.
Korporativna reputacija također pati. Vijest o uspješnom napadu se brzo širi i može dovesti do gubitka povjerenja kupaca, partnera i investitora. Jedan ozbiljan incident može pokrenuti regulatorne istrage i dovesti u pitanje zrelost organizacije u pogledu sajber sigurnosti.
U reguliranim sektorima, dostupnost usluga je također zakonski zahtjev . Propisi poput GDPR-a, PCI-DSS-a, HIPAA-e i, u Španiji, Nacionalnog sigurnosnog okvira (ENS), zahtijevaju osiguranje kontinuiteta određenih usluga i zaštitu ličnih podataka od produženog zastoja. DDoS napad koji onesposobljava kritične sisteme može dovesti do kazni i obaveze obavještavanja vlasti.
Stoga se ublažavanje DDoS napada ne može smatrati opcionalnim luksuzom, već ključnim dijelom unutar ukupne strategije upravljanja rizicima i kontinuiteta poslovanja kompanije .
Glavne vrste DDoS napada
DDoS napadi su evoluirali u obimu i sofisticiranosti, a danas se generalno klasificiraju u tri glavne kategorije: volumetrijski, iscrpljivanje stanja ili resursa i napadi na nivou aplikacije . Svaka vrsta iskorištava različite slabosti u infrastrukturi.
Kod volumetrijskih napada , cilj je zasititi dostupnu propusnost mreže. Prema žrtvi se generira toliko prometa da propusnost WAN mreže postaje preopterećena, što druge usluge čini nedostupnima. Ciljana IP adresa ne mora biti povezana s određenim serverom; jednostavno je potrebno usmjeriti na internetu.
Neki od najpoznatijih primjera su UDP Floods , koji šalju velike količine UDP paketa bez ikakvog očekivanog odgovora, i napadi DNS refleksije/amplifikacije , gdje se otvoreni DNS serveri koriste za pojačavanje prometa prema žrtvi. Čak i ako zaštitni zidovi odbace ove pakete, ako je propusni opseg nizvodnog signala zasićen, napadač će postići svoj cilj.
Kod napada iscrpljivanja stanja ili resursa , meta više nije toliko propusni opseg, već mogućnosti obrade uređaja koji prate stanje: zaštitnih zidova, IPS-ova, uravnoteživača opterećenja ili samih TCP servera. Ovi uređaji održavaju tabele stanja veze, a svaki unos troši memoriju i resurse.
Klasični SYN Flood šalje niz SYN paketa koji otvaraju poluuspostavljene veze, ali ih nikada u potpunosti ne dovršavaju, puneći tabelu sve dok ne može da primi više unosa. U međuvremenu, TCP Connection Flood može koristiti naizgled legitimne TCP veze, ali brzinom većom od one koju zaštitni zid može da obradi, prekidajući komunikaciju za servise iza zaštitnog zida, pa čak i utičući na LAN-DMZ povezivost.
Konačno, napadi na nivou aplikacije (sloj 7) fokusiraju se na iscrpljivanje specifičnih resursa određene usluge, kao što su CPU, memorija ili broj istovremenih sesija na web serveru. Oni su obično tiši jer se mogu generirati s relativno malim obimom prometa i često potiču s jedne mašine.
Tipični primjeri su Slowloris , koji otvara mnoge HTTP veze sa serverom i drži ih otvorenima slanjem nepotpunih zaglavlja tokom dužih perioda, RUDY , koji šalje zahtjeve sa vrlo dugim i sporim tijelima, ili THC-SSL , koji prisiljava brojne TLS/SSL pregovore kako bi zasitio CPU HTTPS servera.
Uloga kontrolne ravni i napada preplavljivanjem veza
Unutar moderne mreže, ključno je razlikovati podatkovnu ravan od kontrolne ravni . Prva je odgovorna za prosljeđivanje paketa velikom brzinom, dok druga rješava usmjeravanje, upravljanje sesijama i odluke o protokolu. Kontrolna ravan je, u suštini, "mozak" mrežnog uređaja.
Napadi preplavljivanjem konekcija su posebno dizajnirani da preopterete kontrolnu ravan i sisteme koji upravljaju konekcijama. Napadač pokušava otvoriti ogroman broj istovremenih sesija sa serverom ili mrežnim uređajem (na primjer, koristeći SYN preplavljivanje ili slične varijante), bez uspješnog završetka istih.
Dok ciljni sistem posvećuje resurse upravljanju ovim nepotpunim vezama, memorija i korištenje CPU-a se iscrpljuju . Na kraju, uređaj više ne može prihvatati nove legitimne zahtjeve ili se jednostavno ruši. Ovo može uticati na web servere, rutere, prekidače, zaštitne zidove i uravnoteživače opterećenja, pa je preporučljivo konsultovati detaljne analize mrežne opreme.
Kada je kontrolna ravan kompromitovana na ovaj način, uticaj nije ograničen na jednu uslugu: može dovesti do gubitka rute, prekida BGP sesija, prekida VPN tunela i, generalno, nestabilnosti u cijeloj mrežnoj infrastrukturi. Stoga je zaštita ove kontrolne ravni prioritet u okviru svake ozbiljne strategije zaštite od DDoS napada.
Najbolje prakse za zaštitu i ublažavanje DDoS napada
Efikasna odbrana od napada uskraćivanja usluge (DOS) zahtijeva višeslojni pristup , koji kombinuje preventivne mjere, kontinuirano praćenje, specifične tehnologije i jasnu strategiju odgovora na incidente. Ne postoji jedno čarobno rješenje, ali postoji skup najboljih praksi koje, kada se efikasno kombinuju, značajno povećavaju otpornost.
Prvi korak je imati dobro definiran plan odgovora na DDoS napade . Ovaj dokument treba specificirati uloge i odgovornosti, interne i eksterne komunikacijske kanale, tehničke i poslovne procedure eskalacije i kriterije za uključivanje dobavljača, operatera ili vlasti ako je to potrebno.
Preporučljivo je provoditi redovne procjene rizika mrežne infrastrukture i kritičnih aplikacija. To uključuje pregled konfiguracija, identificiranje pojedinačnih tačaka kvara, provjeru kapaciteta veze, ažuriranje i instaliranje zakrpa za sisteme kako bi se eliminirale poznate ranjivosti i planiranje za nepredviđene scenarije.
Višeslojna sigurnost kombinuje zaštitne zidove (firewall), sisteme za sprečavanje upada (IPS), zaštitne zidove web aplikacija (WAF), liste kontrole pristupa (ACL), ograničavanje brzine i namjenska rješenja za ublažavanje DDoS napada, kako lokalno tako i u oblaku. Svaki element pokriva različitu vrstu napada ili vektora, tako da ako jedan zakaže, drugi može djelovati kao rezerva.
Kontinuirano praćenje mrežnog prometa je ključno za otkrivanje anomalija u stvarnom vremenu. Alati za analizu protoka i rješenja zasnovana na mašinskom učenju omogućavaju vam da definirate šta predstavlja normalan obrazac prometa i pokrenete upozorenja kada se uoče oštra odstupanja u volumenu, veličini paketa, korištenim protokolima ili brzinama povezivanja.
Saradnja s pružateljima internetskih usluga (ISP) i specijaliziranim dobavljačima je još jedan ključni stup. Mnogi volumetrijski napadi ne mogu se efikasno ublažiti ni iz korisničke mreže jer su pristupne veze već preopterećene. U tim slučajevima, bitno je da se filtriranje i čišćenje prometa izvrši što bliže izvoru napada.
Tehnike ublažavanja: filtriranje, čišćenje i ograničavanje prometa
Specifične tehnike ublažavanja DDoS napada kombinuju se kako bi se legitimni promet odvojio od zlonamjernog prometa uz najmanji mogući utjecaj na korisničko iskustvo. Ključno je reagovati brzo i precizno, izbjegavajući i sistemske kvarove i masovne lažno pozitivne rezultate.
Prvo, napredna detekcija se oslanja na analizu ponašanja i protokola. Prate se obrasci ponašanja: veličina paketa, učestalost zahtjeva, geografska distribucija IP adresa i neobična upotreba određenih portova ili protokola (TCP, UDP, ICMP). Sistemi zasnovani na vještačkoj inteligenciji i mašinskom učenju uče da razlikuju legitimne skokove (npr. marketinšku kampanju) od tekućeg napada.
Nakon što se napad identificira, primjenjuju se mehanizmi filtriranja i blokiranja IP adresa . To može uključivati stavljanje adresa ili raspona povezanih s botnetom na crnu listu, blokiranje određenih zemalja ako kompanija to dozvoljava ili prekidanje dolaznog prometa na osnovu određenih kriterija reputacije IP adresa.
Usmjeravanje prometa ka centrima za čišćenje je još jedna široko rasprostranjena tehnika. Sav promet namijenjen žrtvi preusmjerava se, obično od operatera, na specijaliziranu infrastrukturu koja ga analizira u stvarnom vremenu, odbacuje zlonamjerni promet i prosljeđuje samo čist promet kompaniji putem namjenskih veza ili sigurnih tunela.
U ekstremnim slučajevima, mogu se koristiti tehnike blackholinga ili null rutiranja , gdje se sav promet (legitiman i zlonamjeran) preusmjerava na "crnu rutu" gdje se potpuno odbacuje. Ova drastična opcija može biti korisna za zaštitu dijela mreže, a istovremeno stabiliziranje ostatka, ili kao krajnje sredstvo za sprječavanje napada koji bi mogao srušiti cijelu infrastrukturu.
Osim toga, ograničavanje brzine omogućava ograničavanje broja zahtjeva ili veza koje jedna IP adresa, korisnik ili mrežni segment može uputiti u određenom vremenskom periodu. Ovo smanjuje sposobnost napadača da preoptereti uslugu iz jednog izvora i pomaže u suzbijanju preplavljivanja vezama ili napada na 7. sloju.
Balansiranje opterećenja, redundancija i anti-DDoS arhitektura
Pored specifičnih tehnika, važno je dizajnirati infrastrukturu s otpornom arhitekturom . Balansiranje opterećenja raspoređuje promet na više servera ili lokacija, sprječavajući da jedan sistem postane usko grlo i otežavajući napadu da odjednom sruši cijelu platformu.
Postojanje redundantnih servera i linkova omogućava kontinuirani prenos legitimnog saobraćaja ako je jedan od njih pogođen ili ga je potrebno izolovati tokom ublažavanja rizika. Kada su usluge distribuirane između različitih data centara ili cloud provajdera, sposobnost apsorpcije napada i preusmjeravanja saobraćaja znatno se povećava. Nadalje, preporučljivo je provesti analizu performansi mreže.
U zavisnosti od veličine i potreba kompanije, mogu se razmotriti različite Anti-DDoS arhitekture . Jedna od opcija je implementacija zaštitnih rješenja iz vlastite mreže operatera (ISP), koja će čistiti promet prije nego što ga isporuči preko iste ugovorene komunikacijske veze. Druga alternativa, vrlo uobičajena kada postoje urede u nekoliko zemalja i različiti internet provajderi, je korištenje cloud rješenja koja kreiraju virtualne veze od tačke do tačke kako bi isporučila čist promet.
Ova rješenja mogu raditi u režimu na zahtjev , aktivirajući se kada se otkrije napad, ili u režimu uvijek uključeno , neprestano pregledavajući sav promet. Režim uvijek uključeno nudi praktično trenutno otkrivanje i ublažavanje, po cijenu povećane potrošnje resursa i troškova; režim na zahtjev smanjuje tekuće troškove, ali može uvesti nekoliko sekundi ili minuta latencije u odgovoru.
U slučaju španskog javnog sektora i određenih kritičnih okruženja, uobičajeno je da se zahtijeva da ova rješenja budu certificirana u okviru Nacionalne sigurnosne sheme (ENS) , koja definira stroge zahtjeve za rad, zaštitu infrastrukture i kontinuitet poslovanja, koji se preispituju svake godine.
DDoS zaštita zasnovana na edge computingu i upravljanim uslugama
Posljednjih godina, usluge DDoS zaštite zasnovane na edge computingu dobile su značajan na značaju . Ove usluge se oslanjaju na globalne mreže distribuiranih tačaka prisutnosti koje djeluju kao prva linija odbrane, apsorbirajući i ublažavajući napade što bliže njihovom izvoru.
Među njegovim glavnim prednostima je skalabilna sposobnost ublažavanja : može dinamički povećati resurse potrebne za suočavanje s masovnim napadima bez potrebe da kompanija ulaže u vlastiti hardver. Ovo je posebno korisno protiv volumetrijskih napada koji bi inače preopteretili pristupne linkove.
Ovi provajderi obično imaju globalne obavještajne podatke o prijetnjama , prikupljajući informacije od miliona korisnika i događaja u realnom vremenu. To im omogućava da identifikuju nove obrasce napada, blokiraju nove botnet mreže i ažuriraju svoje sisteme za detekciju čak i prije nego što određeni korisnik bude pogođen.
Osim toga, posjedovanjem distribuirane infrastrukture centra za čišćenje , zlonamjerni promet se ublažava nižom latencijom, budući da se paketi obrađuju na čvoru blizu njihove tačke porijekla. Ovo minimizira utjecaj na korisničko iskustvo i smanjuje latenciju koju dodaje proces čišćenja.
Sa ekonomske tačke gledišta, DDoS zaštita na rubu mreže nudi bolji odnos cijene i koristi , jer organizacije koriste prednosti ekonomije obima bez potrebe za nabavkom i održavanjem specijaliziranog hardvera ili velikim internim timovima posvećenim isključivo DDoS-u.
Kao dopuna ovom pristupu, usluge zaštite od DDoS napada kojima upravlja operater pružaju dodatni sloj vrijednosti. Telekomunikacijski operater vidi značajan dio internet prometa, što mu daje jedinstvenu perspektivu za otkrivanje napada, predviđanje novih kampanja i implementaciju mjera ublažavanja direktno na svojoj mreži.
Vrijednost ljudskog faktora: stručni timovi, obuka i vježbe
Iako je tehnologija ključna, robusna DDoS odbrana se također oslanja na specijaliziranu opremu i dobro obučeno osoblje . Mnogi sigurnosni operateri i pružatelji usluga imaju operativne centre koji prate napade 24/7, analiziraju alarme i prilagođavaju protumjere u stvarnom vremenu.
Prisustvo stručnjaka posvećenih otkrivanju i ublažavanju DDoS napada čini veliku razliku, posebno kod složenih napada koji kombinuju više vektora ili mijenjaju taktike tokom incidenta. Ovi timovi mogu prilagoditi pravila, poboljšati filtere i, prije svega, minimizirati uticaj na legitimni saobraćaj.
Interna obuka IT i sigurnosnog osoblja je također ključna. Posjedovanje naprednih alata nije dovoljno ako niko ne zna kako ih interpretirati ili donositi odluke kada vrijeme ističe. Obuka timova za prepoznavanje ranih znakova upozorenja, brzu eskalaciju i koordinaciju s vanjskim dobavljačima smanjuje prosječno vrijeme odziva.
Vježbe i kontrolirani stres testovi (ponekad uz pomoć treće strane) omogućavaju praktičnu provjeru planova odgovora, otpornosti sistema i uskih grla. Vježbe crvenog tima i testovi specifični za DDoS pomažu u otkrivanju pogrešnih konfiguracija ili nerealnih procesa koji bi inače postali očigledni tek u stvarnom napadu.
Konačno, važno je ne zaboraviti potrebu za općom sviješću u cijeloj organizaciji . Poslovni odjeli, korisnička služba i komunikacije moraju znati šta učiniti u slučaju široko rasprostranjenog prekida: kako informirati korisnike, koje poruke prenijeti i kako koordinirati odgovor kako bi se zaštitio imidž kompanije.
DDoS zaštita i cjelokupna sajber sigurnost mreže ne mogu se riješiti jednim alatom ili čarobnim metkom, već kombinacijom otpornih arhitektura, naprednih tehničkih rješenja, operatera s globalnom vidljivošću, specijaliziranih upravljanih usluga i vještih timova . Samo kombiniranjem svih ovih elemenata može se realno smanjiti rizik od napada uskraćivanja usluge koji ugrožava kontinuitet poslovanja i povjerenje kupaca.