- Analiza mrežnog prometa vam omogućava da pratite pakete i tokove kako biste poboljšali performanse, sigurnost i rješavanje problema.
- Wireshark je ključni alat za detaljan pregled paketa, dok se NTA i NetFlow fokusiraju na globalni pregled po tokovima.
- Upotreba mašinskog učenja usmjerava NTA ka NDR-u i XDR-u, automatizirajući otkrivanje i odgovor na složene prijetnje.
- Savladavanje ovih tehnika otvara karijerne mogućnosti u administraciji sistema, mrežama i defanzivnoj i ofanzivnoj sajber bezbednosti.
U bilo kojem poslu, kod kuće ili čak u maloj improviziranoj kancelariji, sve što radimo online rezultira mrežnim prometom . E-poruke, video pozivi, online igre, sigurnosne kopije u oblaku ili IP kamere koje stalno strimuju video - svi ti podaci se kreću između uređaja. Razumijevanje onoga što se događa na tim kablovima (ili na toj brzoj Wi-Fi mreži ) više nije samo za mrežne štrebere: to je ključno za sprječavanje napada, poboljšanje performansi i rješavanje problema bez gubljenja sati pokušavajući popraviti stvari.
Analiza mrežnog prometa postala je centralna komponenta moderne kibernetičke sigurnosti, kao i svakodnevne administracije sistema. Od osnovnih alata poput Wiresharka do naprednih NTA, NDR i XDR rješenja , sada imamo širok spektar načina da vidimo šta se dešava unutar mreže. Ključno je znati šta želimo vidjeti, zašto i s kojim alatom, kako bismo prevazišli puko gledanje paketa radi njih samih i koristili te podatke za donošenje informiranih odluka: identificiranje uskih grla, određivanje ko troši propusni opseg ili otkrivanje bilo kakvog neovlaštenog pristupa.
Šta je mreža i kako nazivamo mrežnim prometom?
Prije nego što se raspravlja o analizi, korisno je razjasniti neke koncepte. Računarska mreža je jednostavno skup međusobno povezanih uređaja koji dijele informacije i resurse : desktop računari, laptopi, mobilni telefoni, tableti, serveri, ruteri, prekidači, WiFi pristupne tačke, IP kamere, mrežni štampači itd.
Svi ovi uređaji komuniciraju koristeći različite vrste veza: žičane Ethernet veze, bežične Wi-Fi mreže ili mobilne veze putem 4G/5G. Da bi se međusobno razumjeli, moraju slijediti uobičajena pravila, dobro poznate mrežne protokole (IP, TCP, UDP, HTTP, DNS i njihovu sigurnost itd.), koji definiraju kako su informacije strukturirane, kako se šalju, kako se primaju i kako se njihov dolazak potvrđuje.
U srži svega je internet, globalna mreža koja je promijenila način na koji radimo, konzumiramo sadržaj i povezujemo se jedni s drugima . Ali isti taj rast je također dramatično povećao broj i troškove sajber napada. Svaki pokušaj upada, svako kršenje podataka i svaki zlonamjerni softver koji se infiltrira u sistem ostavlja trag u mrežnom prometu, zbog čega je njegova analiza toliko važna.
Kada govorimo o mrežnom prometu, mislimo na količinu podataka koji cirkuliraju mrežom u bilo kojem trenutku . Oni se ne prenose kao jedan ogromni blok, već su podijeljeni na manje jedinice koje se nazivaju paketi . Svaki paket nosi korisne informacije (stvarni sadržaj) i metapodatke: izvor, odredište, protokol, portove, zastavice itd., što omogućava primaocu da zna kako da ponovo sastavi potpune informacije.
Ovaj promet se obično opisuje u dva glavna smjera: promet sjever-jug , koji putuje naprijed-nazad između klijenata i servera ili između podatkovnog centra i vanjskog svijeta, i promet istok-zapad , koji se kreće unutar samog podatkovnog centra ili između servera. Obje vrste su relevantne i za performanse i za sigurnost, ali promet istok-zapad je posebno privlačan napadaču jer ga koriste za bočno kretanje nakon što steknu prednost.
Šta je analiza mrežnog prometa i za šta se koristi?
Analiza mrežnog prometa je u suštini proces posmatranja, prikupljanja i ispitivanja podataka koji teku kroz mrežu kako bi se razumjelo njeno ponašanje, otkrili problemi i otkrile potencijalne prijetnje. To je kao da stojite na uzdignutom stražarskom mjestu i nadgledate digitalni autoput: ne vidite samo ima li automobila, već i ko prebrzo vozi, vozi u pogrešnom smjeru ili se zaustavlja tamo gdje ne bi trebao.
Ova analiza se može provesti na vrlo detaljnom nivou, posmatrajući svaki paket pojedinačno , ili na agregiranijem nivou, pregledavajući komunikacijske tokove (ko s kim razgovara, koliko dugo i s kojom količinom). U zavisnosti od alata, pristupa i cilja, fokus može biti više na performansama, sigurnosti ili usklađenosti s propisima.
Među njegovim glavnim ciljevima, ističe se nekoliko jasnih funkcija. S jedne strane, otkrivanje prijetnji : upadi, zlonamjerni softver koji komunicira sa svojim komandnim i kontrolnim serverom, pokušaji phishinga koji pokreću neobične veze, neovlašteni pristup internim servisima itd. Gotovo svaki umjereno ozbiljan napad ostavlja tragove u prometu, i tu analiza dolazi do izražaja.
S druge strane, postoji optimizacija performansi . Kada aplikacija potroši sav propusni opseg, kada WAN veza postane zasićena u određenim trenucima ili kada je usluga spora bez ikakvog vidljivog razloga, analiza prometa vam omogućava da vidite obrasce korištenja i poduzmete mjere: rekonfigurišite QoS, uravnotežite opterećenja, premjestite usluge, segmentirajte mreže itd.
Također je ključno za usklađenost s propisima i reviziju . Propisi poput GDPR-a ili specifični sektorski okviri zahtijevaju dokaz da su lični podaci zaštićeni i da je pristup kontroliran. Zapisi o prometu i analitički izvještaji pomažu u prikazivanju ko je čemu pristupio, kada i odakle.
Konačno, to je nezamjenjiv alat za rješavanje problema . Kada se stranica ne uspije učitati, štampač nestane s mreže ili aplikacija prestane reagirati, ispitivanje mrežnog prometa otkriva tačnu tačku u kojoj dolazi do prekida komunikacije: da li DNS ne rješava problem, server ne reagira, zaštitni zid blokira vezu ili se paketi gube usput.
Tokovi, paketi i tipovi podataka koji se analiziraju
Kada podaci prelaze mrežu, ne putuju kao jedna ogromna datoteka odjednom. Razbijaju se na manje pakete podataka , svaki sa svojim zaglavljem i korisnim teretom, a mreža ih usmjerava duž najbolje dostupne putanje. Svaki paket može ići različitim putanjama, prolazeći kroz zadani pristupnik kada je to potrebno, a po dolasku na odredište, ponovo se sastavlja kako bi se rekonstruirao originalni sadržaj.
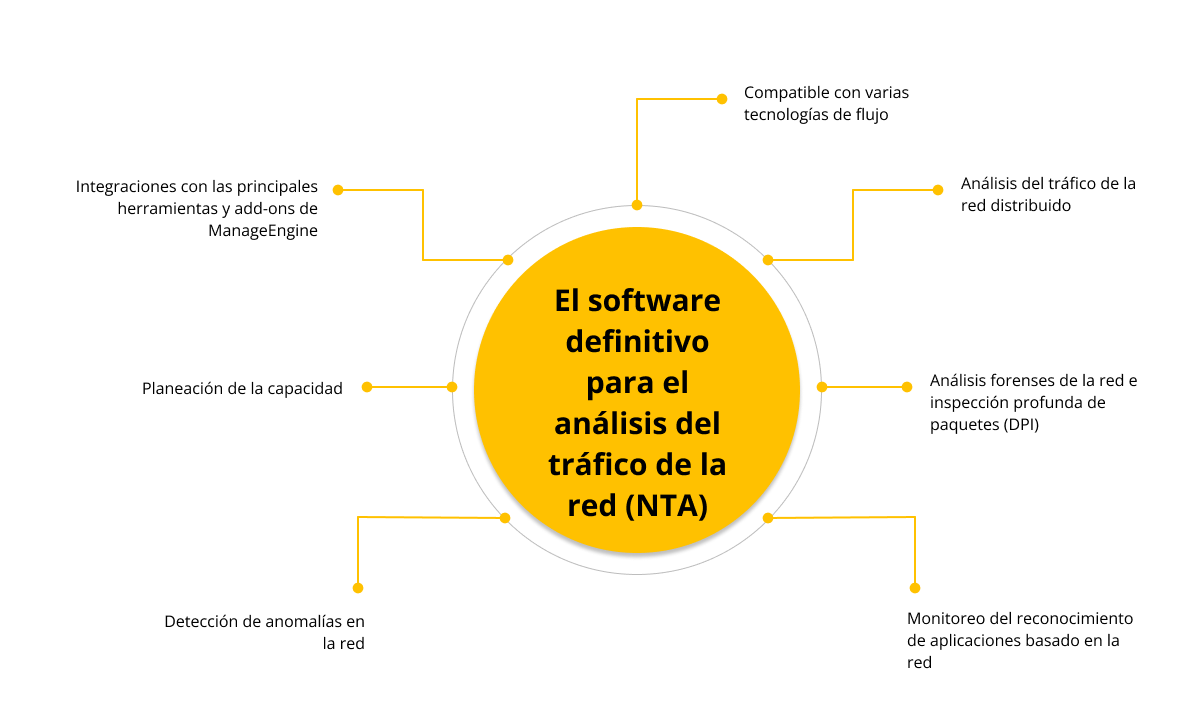
Profesionalni alati za analizu prometa prvenstveno rade s dvije glavne vrste informacija. S jedne strane, postoje podaci o protoku , kao što su NetFlow, sFlow, J-Flow ili IPFIX, koji pružaju sažetak na visokom nivou o tome ko komunicira s kim, koliko dugo, koristeći koji protokol i s kojom količinom prometa. Manje su detaljni od sirovih paketnih podataka, ali su mnogo skalabilniji i vrlo korisni za identifikaciju obrazaca i anomalija.
S druge strane, postoje i snimci paketa , koji sadrže promet dok putuje kroz mrežu, bit po bit. Ove informacije su neprocjenjive za forenzičku analizu, fino podešavanje i rješavanje složenih problema , iako zahtijevaju više prostora za pohranu, više vremena za analizu i više tehničke stručnosti kako bi se pravilno interpretiralo sve što se vidi.
Rješenja za analizu mrežnog prometa (NTA) obično kombiniraju oba izvora: koriste tokove za kontinuiranu vidljivost visokog nivoa i snimke za istraživanje određenih incidenata ili dublje istraživanje sumnjivog ponašanja. Na ove podatke se zatim primjenjuju algoritmi za analizu ponašanja, pravila, potpisi i sve više tehnike mašinskog učenja.
Wireshark: osnovni analizator paketa
U svijetu analize prometa, uvijek se pojavljuje jedno ime: Wireshark . To je analizator mrežnih protokola, ili sniffer paketa, koji vam omogućava da u stvarnom vremenu snimite sve pakete koji prolaze kroz mrežni interfejs (bilo žični ili bežični) i da ih razložite sloj po sloj, prema OSI modelu.
Wireshark je besplatan projekat otvorenog koda dostupan za Windows, macOS i razne Linux distribucije. Činjenica da svako može pregledati njegov kod čini ga visoko revidiranim, pouzdanim i široko prihvaćenim alatom u poslovnom i akademskom okruženju. Danas se smatra gotovo de facto standardom za analizu protokola.
Kada ga prvi put uključite i počnete snimati, interfejs može biti pomalo zastrašujući: duga lista linija s paketima, IP adresama, portovima i protokolima koji neprestano paradiraju. Ali kada jednom shvatite osnovnu strukturu i naučite kako koristiti filtere, on postaje vrlo moćno povećalo za uvid u ono što se zaista događa na mreži.
Svaki paket koji prikazuje Wireshark uključuje podatke kao što su izvorna i odredišna IP adresa, MAC adresa, korišteni protokol, sadržaj sadržaja (ako nije šifriran) i vrijeme odziva . Osim toga, ističe vrste prometa i potencijalne probleme u različitim bojama: standardni TCP paketi u jednoj boji, DNS upiti ili UDP promet u drugoj, te crvene ili crne linije za greške, ponovne prijenose ili upozorenja.
Jedna od njegovih najvećih prednosti je moćan sistem filtriranja, koji vam omogućava da se fokusirate samo na ono što vas zanima . Na primjer, možete prikazati samo promet povezan s određenom IP adresom (ip.addr == XXXX), zadržati samo HTTP promet, filtrirati po određenom portu ili tražiti određene obrasce u poljima zaglavlja. Bez filtera, snimljeni podaci su samo šum; s filterima postaju neprocjenjive informacije.
Kako vam Wireshark može pomoći u svakodnevnom životu
Iako je Wireshark napredni alat koji se široko koristi u preduzećima, kućni korisnik ili mlađi tehničar također mogu imati koristi od njega ako znaju šta da traže. Ne morate biti mrežni inženjer da biste ga koristili za vrlo specifične probleme.
Na primjer, ako vaše online igre pate od latencije mreže ili prekida veze iako testovi brzine pokazuju da je sve u redu, pomoću Wiresharka možete vidjeti gube li se paketi, ima li previše ponovnih slanja, stižu li odgovori kasno ili neka druga usluga preopterećuje vezu dok igrate.
Još jedna vrlo zanimljiva upotreba je praćenje vaše privatnosti i ponašanja vaših IoT uređaja . U našim domovima ima sve više i više uređaja (mobilnih telefona, pametnih televizora, kamera, glasovnih asistenta, "pametnih" utikača) koji se stalno povezuju na internet. Snimanjem prometa možete provjeriti na koje servere se povezuju, koliko često i šalju li podatke u običnom tekstu. Ako vidite kameru koja stalno komunicira sa sumnjivom IP adresom u drugoj zemlji, nešto nije u redu.
Ako imate specifične tehničke probleme s određenim uslugama - štampač koji se ne pojavljuje, web stranica koja ne odgovara ili interna usluga koja se ruši - Wireshark vam omogućava da vidite da li zahtjev napušta vaš računar, da li stiže do odredišta, da li postoje DNS greške ili da li zaštitni zid blokira komunikaciju.
Također je vrlo koristan alat za analizu kašnjenja u aplikacijama koje koriste UDP , kao što su mnoge igre ili streaming servisi. Posmatranjem prometa možete otkriti pakete koji nisu u redoslijedu, gubitak paketa ili prekomjerno vrijeme odziva bez nužnog ukazivanja na problem s propusnošću: to može biti zbog Wi-Fi smetnji , problema sa signalom ili zasićenja na jednom od čvorova operatera.
Konačno, u kućnim mrežama ili malim kancelarijama, savršen je za provjeru rada uređaja i postavki rutera : provjera koji host generira najviše prometa, koje aplikacije koriste najviše propusnog opsega, kako se ponaša nova kamera ili provjera šalje li mobilni telefon podatke svakih nekoliko sekundi na vanjski server.
Wireshark i njegova uloga u sajber sigurnosti i etičkom hakovanju
U sajber sigurnosti, Wireshark je praktično sveprisutan. Defanzivni timovi ga koriste za praćenje, istragu incidenata i validaciju konfiguracije , dok ga ofanzivni timovi (pentesteri, crveni timovi) koriste za izviđanje i kontroliranu eksploataciju.
Sa defanzivnog stanovišta, omogućava detekciju anomalnog ponašanja kao što su skeniranje portova, ponovljene veze sa neobičnim portovima, saobraćaj ka zlonamjernim domenama ili tipični obrasci komandovanja i kontrole (C2). Dopunjavanje ovoga sa honeypot-om u mrežnoj sigurnosti može pomoći u potvrđivanju i prikupljanju dokaza o zlonamjernim aktivnostima.
Također se koristi za provjeru da li je sav osjetljivi promet šifriran . Ako prilikom snimanja podataka vidite korisnička imena i lozinke koji putuju kao običan tekst, HTTP sesije bez TLS-a ili nezaštićene administrativne usluge, znate da imate ozbiljan problem. Isto vrijedi i za starije verzije protokola (na primjer, zastarjeli TLS) koje ostaju aktivne bez razloga.
U rukama etičkog hakera, Wireshark postaje nevjerovatno moćan alat za izviđanje. Omogućava uzimanje otisaka prstiju u okruženju : identifikaciju operativnih sistema, aktivnih servisa, verzija softvera i osnovne topologije mreže jednostavnim posmatranjem mrežnog saobraćaja. Na loše konfigurisanim, otvorenim ili nešifrovanim mrežama, može čak i da uhvati akreditive, tokene sesije i veoma osjetljive podatke.
U naprednim okruženjima za obuku, mnogi master programi i kursevi iz ofanzivne sigurnosti podučavaju Wireshark s potpuno praktičnim pristupom : kako posmatrati promet eksploitiranih podataka, kako vidjeti eskalaciju privilegija u paketima, kako identificirati eksfiltraciju podataka ili kako potvrditi da li je korisni teret uspješno izvršen na ciljnom sistemu.
NTA, mašinsko učenje i evolucija ka NDR-u i XDR-u
Kada govorimo o analizi prometa na nivou poduzeća, ključni koncept je Analiza mrežnog prometa (NTA) . To nije specifičan alat, već pristup: kontinuirano i automatsko analiziranje mrežnog prometa kako bi se poboljšala vidljivost, identificirale prijetnje i olakšao odgovor na incidente.
Tradicionalno, mnoga rješenja za praćenje oslanjala su se na statička pravila tipa "ako se dogodi X, uradi Y" . Ovo je funkcioniralo u određenim scenarijima, ali ima ogromna ograničenja: pravila se moraju ručno održavati, brzo zastarevaju, generiraju lažno pozitivne rezultate i ne prilagođavaju se dobro novim ponašanjima ili promjenama u procesima organizacije.
Tu nastupa mašinsko učenje . Primijenjeno na NTA, ono omogućava sistemu da nauči "normalno" ponašanje mreže i otkrije odstupanja bez potrebe za specifičnim, unaprijed definiranim pravilom za svaki slučaj. Ovi modeli mogu automatski klasificirati, korelirati i bodovati prijetnje , oslobađajući analitičare mnogih repetitivnih zadataka.
Tipičan primjer: statička pravila mogu označiti iznenadni porast prometa prema nepoznatoj domeni kao sumnjiv. Ali sistem mašinskog učenja može naučiti da je ovaj skok posljedica toga što je kompanija počela koristiti novu uslugu u oblaku i stoga nije napad, već normalna evolucija poslovanja . Ova vrsta rasuđivanja smanjuje lažno pozitivne rezultate i sprječava SOC da gubi vrijeme na nebitna upozorenja.
Naravno, mašinsko učenje nije magija. Potrebni su mu dobri podaci za obuku, ljudski nadzor i stalni pregledi . Ako se u njega unose pristrasni ili nepotpuni podaci, ono može pojačati greške umjesto da ih ispravi. Nadalje, tehnike izbjegavanja napadača se također razvijaju, tako da se modeli moraju često ažurirati i ponovo obučavati.
Prirodna evolucija NTA-e dovela je do mrežne detekcije i odgovora (NDR) . Dok se NTA fokusira na posmatranje i razumijevanje prometa, NDR dodaje mogućnost reagiranja: izoliranje hosta, blokiranje komunikacije, generiranje automatskih playbookova i tako dalje. Rješenja sve više integriraju ovu logiku kako bi djelovala gotovo u stvarnom vremenu nakon otkrivanja prijetnje , bez čekanja na ljudsku intervenciju u svakom slučaju.
Sljedeći korak je proširena detekcija i odgovor (XDR) , koja ide izvan mreže i kombinira podatke iz više izvora: krajnjih tačaka, mreža, cloud okruženja, aplikacija, identiteta i još mnogo toga. Unakrsnim povezivanjem svih ovih informacija na jedinstvenoj platformi, XDR pruža sveobuhvatan pogled na digitalnu infrastrukturu i omogućava detekciju i odgovor na složene prijetnje koje ne bi bile očigledne gledanjem samo jednog dijela slagalice.
NTA u praksi: koje podatke prikuplja i koje koristi pruža
U modernoj korporativnoj mreži, infrastruktura je mozaik lokalnih okruženja, javnog oblaka, privatnog oblaka, mobilnih uređaja, interneta stvari i rada na daljinu , a u mnogim implementacijama i rješenja poput mesh VPN-a za osiguranje i optimizaciju distribuiranog pristupa. Ručno praćenje i zaštita svega ovoga je nepraktično, ali svi ovi elementi dijele zajedničku tačku: mrežu putem koje komuniciraju.
NTA rješenja koriste ovu zajedničku tačku za praćenje prometa u potrazi za anomalijama . Prikupljaju podatke o protoku s rutera i prekidača, selektivno snimanje paketa, statistiku korištenja, metriku ponašanja i, u mnogim slučajevima, dodatne ulazne podatke kao što su liste obavještajnih podataka o prijetnjama ili informacije iz drugih sigurnosnih sistema.
S ovim informacijama, dobro NTA rješenje poboljšava vidljivost mreže , što je sve teže postići u hibridnim okruženjima. Poznavanje toga koji su uređaji povezani, koje se aplikacije koriste, kako se promet kreće između segmenata i koje veze prelaze logičke granice je fundamentalno za otkrivanje rizika i prilagođavanje sigurnosnih politika.
Još jedna ključna prednost je rano otkrivanje prijetnji . Mnoge faze napada (početni pristup, lateralno kretanje, izbacivanje podataka, komunikacija sa C2) odražavaju se u prometu: neobični pristupi, anomalni volumeni i čudni obrasci povezivanja. NTA može otkriti ova ponašanja prije nego što šteta postane veća.
Nadalje, NTA pojednostavljuje rješavanje problema s performansama . Kada se sistem sruši ili radi izuzetno sporo, detaljni zapisi o prometu pomažu u utvrđivanju da li problem leži u mreži, serveru, pogrešnoj konfiguraciji ili napadu koji preopterećuje resurse.
Ne smijemo zaboraviti njihovu upotrebu u podršci istragama . Pohranjivanjem historije prometa, NTA rješenja nam omogućavaju da se vratimo u prošlost kako bismo pregledali šta se dogodilo prije, tokom i nakon incidenta. Ovo dodaje vrijedan kontekst za razumijevanje kako je napadač djelovao i koje mjere treba poduzeti kako bi se spriječilo da se to ponovi.
Na osnovu identifikovanih prijetnji, NTA može izdvojiti indikatore kompromitovanja (IoC) kao što su IP adrese, domene, hash-ovi ili specifični obrasci, koji se zatim dijele s drugim sistemima kako bi se blokirali slični napadi. Također pomaže u provjeri usklađenosti s internim politikama (na primjer, osiguravajući da određene usluge koriste samo određeni segmenti) i eksternim propisima, pokazujući da se pristup osjetljivim podacima prati i da se relevantne aktivnosti evidentiraju.
Alati za analizu prometa: od NetFlow Analyzera do integriranih rješenja
Pored Wireshark i NTA/NDR/XDR platformi, postoje i specijalizirani alati poput NetFlow Analyzera koji se fokusiraju na analizu podataka o protoku koje generiraju ruteri i prekidači. Ove aplikacije primaju, pohranjuju i obrađuju NetFlow, sFlow, J-Flow, IPFIX i slične tokove kako bi pokazale ko, kada i s kojim aplikacijama troši propusni opseg.
NetFlow Analyzer, na primjer, omogućava vam praćenje prometa po interfejsu s granulacijom do jedne minute , vizualizaciju vrhova u interaktivnim grafikonima, razlikovanje dolaznog i odlaznog prometa (brzina, volumen, broj paketa, postotak korištenja) i generiranje prilagođenih izvještaja za određene vremenske periode.
Ovi izvještaji su veoma korisni na operativnom nivou, kao i za predstavljanje jasnih podataka menadžmentu : koje WAN veze su nedovoljne, koje kancelarije troše najviše resursa, kako promet raste iz mjeseca u mjesec ili koje aplikacije zauzimaju najveći dio. Mogu se izvesti u formate kao što su CSV ili PDF za arhiviranje ili dijeljenje.
Instalacija je obično prilično jednostavna: softver se instalira na Windows ili Linux server , konzoli se pristupa putem web preglednika, izvozi toka se konfigurišu na ruterima i preklopnicima, a grafovi korištenja počinju da se generišu u roku od nekoliko minuta. Nakon toga, paneli, widgeti i prikazi se mogu prilagoditi kako bi prikazivali samo ono što je najrelevantnije za svaki tim.
Glavna kontrolna ploča olakšava identifikaciju glavnih izvora prometa : koji interfejsi, aplikacije, korisnici, portovi ili protokoli troše najviše propusnog opsega. Također nudi mjesečne izvještaje o trendovima, detaljnu analizu razgovora (ko s kim razgovara, koliko dugo i kojom jačinom) i module dizajnirane za otkrivanje sumnjivog ponašanja ili potencijalnih prijetnji (oštećen TCP promet, neobični tokovi izvora i odredišta, atipične TOS vrijednosti itd.).
Mogućnosti karijere i obuka u analizi mrežnog prometa
Ako vas je cijeli ovaj svijet paketa, tokova, NTA-a i Wiresharka zainteresirao, onda se radi o vještini koja je izuzetno cijenjena za stručnjake za sistemsku i kibernetičku sigurnost . To nije samo tehnička znatiželja; to je sastavni dio posla za uloge poput sistem administratora, mrežnog stručnjaka ili sigurnosnog analitičara.
U kvalifikacijama kao što je Certifikat o strukovnoj obuci višeg nivoa u administraciji mrežnih računarskih sistema (ASIR) , analiza mrežnog saobraćaja je ključna komponenta nastavnog plana i programa. Studenti uče o administraciji lokalnih mreža, konfiguraciji sigurnih usluga, dijagnostici incidenata i korištenju profesionalnih alata kao što su Wireshark, Nagios, PRTG i platforme za praćenje i analizu protoka.
Napredniji programi obuke, poput master studija iz ofanzivne sigurnosti, idu korak dalje i uče kako koristiti ove alate iz perspektive etičkog napadača : diskretno izviđanje, iskorištavanje slabo zaštićenih servisa, verifikacija korisnog tereta, otkrivanje kanala za eksfiltraciju itd. Radi se o učenju razmišljanja kao napadač kako bi se bolje branile mreže.
S ovim vještinama možete obavljati uloge kao što su sistem administrator, napredni tehničar za podršku, mrežni specijalista, SOC analitičar ili konsultant za sajber sigurnost . Odatle možete napredovati do specijalizovanijih pozicija u odbrani, odgovoru na incidente ili čak Crvenom timu.
Savladavanje analize mrežnog prometa, bilo pomoću jednostavnih alata poput Wiresharka ili integriranih NTA/NDR rješenja, pruža vam neusporediv uvid u ono što se zaista događa unutar vaše infrastrukture . Ovi podaci vam omogućavaju da donosite bolje informirane odluke, predviđate probleme s performansama, otkrivate napade u ranim fazama i pružate dokaze o tome što se dogodilo kada nešto pođe po zlu, transformirajući vašu mrežu u kontinuirani izvor korisnih informacija, a ne samo u kanal za podatke.