- Hotpatch omogućava da se mnoge sigurnosne zakrpe u Windowsu 11 primjenjuju direktno u memoriju, drastično smanjujući broj potrebnih ponovnih pokretanja.
- Funkcija je ograničena na Windows 11 Enterprise 24H2 i srodna izdanja kojima se upravlja putem Intune-a i Windows Autopatch-a, a fokusirana je na korporativna okruženja.
- Model kombinuje veliko kvartalno ažuriranje sa mjesečnim "vrućim" ponovnim pokretanjima i zakrpama koje ne prekidaju rad.
- Dok preduzeća koriste prednosti ove tehnologije, kućni korisnici se i dalje oslanjaju na tradicionalna ponovna pokretanja i ručno upravljanje Windows Update-om.
Za mnoge korisnike, vidjeti poruku "ponovno pokretanje radi instalacije ažuriranja" u Windowsu praktično je sinonim za prekid njihovog posla ili slobodnog vremena. Godinama živimo s ovom rutinom: zakrpa stigne, preuzme se, računar radi malo sporije i prije ili kasnije, vrijeme je za ponovno pokretanje. Sa Windowsom 8 i Windowsom 10, osjećaj preopterećenosti se pogoršao i iako je proces usavršen u Windowsu 11, osnovni problem je ostao... do sada, barem za neke korisnike.
Microsoft je odlučio napraviti značajnu promjenu sa sistemom dizajniranim za ažuriranje Windowsa 11 bez potrebe za stalnim ponovnim pokretanjem . Ova tehnologija, poznata kao hotpatch ili hotpatching , obećava primjenu brojnih sigurnosnih zakrpa direktno na pokrenuti sistem. Međutim, postoji kvaka: neće svi moći odmah iskoristiti njene prednosti, a i dalje će postojati situacije u kojima je ponovno pokretanje neizbježno.
Šta je hotpatch u Windowsu 11 i zašto je toliko važan?
Hotpatch je novi model ažuriranja za Windows 11 koji omogućava instalaciju određenih sigurnosnih zakrpa bez potrebe za trenutnim ponovnim pokretanjem sistema. Umjesto čekanja na sljedeće pokretanje sistema kako bi se zamijenile kritične datoteke, sistem sam mijenja kod u memoriji "u hodu", tako da zakrpe počinju štititi računar čim se instaliraju, a administratori mogu koristiti alate poput Sysinternals-a za praćenje procesa.
Do sada je svako kumulativno sigurnosno ažuriranje zahtijevalo ponovno pokretanje sistema kako bi se primijenile promjene na bitne komponente operativnog sistema. U kućnom okruženju obično smo gasili računare svakodnevno ili gotovo svakodnevno, tako da bi se zakrpa na kraju instalirala tokom noćnog gašenja. Ali u preduzećima, gdje računari ostaju uključeni sedmicama ili se sistemi ne mogu isključiti bez planiranog gašenja, ova praksa je stvarala prave glavobolje.
Microsoftov pristup sa hotpatch-om je jasan: drastično smanjiti vrijeme zastoja bez žrtvovanja brzine ispravljanja ranjivosti. Sistem preuzima zakrpu, primjenjuje je u memoriju i računar je trenutno zaštićen, iako će možda i dalje biti potrebno ponovno pokretanje kako bi se konsolidovale veće promjene ili instalirale veće nadogradnje funkcija.
Sa stanovišta sigurnosti, ovo znači da umjesto da se poznate ranjivosti ostavljaju nezakrpljene danima ili sedmicama jer niko ne restartuje svoj računar, zakrpe počinju djelovati odmah. U okruženjima gdje se upravlja s mnogo računara, ova razlika može biti ključna za sprječavanje incidenata i često je dopunjena naprednom automatizacijom za implementaciju i praćenje ažuriranja.
Kako funkcioniše instaliranje vrućih zakrpa u Windowsu 11
Ideja iza hotpatcha u Windowsu 11 nije samo brža instalacija, već i potpuna reorganizacija rasporeda ažuriranja . Microsoft je objasnio da ovaj sistem prati visoko strukturiran kvartalni ciklus dizajniran prvenstveno za preduzeća i organizacije koje koriste Windows 11 Enterprise.
U praksi, ciklus ima dvije vrste ažuriranja: veliko kvartalno ažuriranje koje zahtijeva ponovno pokretanje i skup mjesečnih "vrućih" zakrpa koje ne zahtijevaju gašenje računara. Drugim riječima, ponovna pokretanja ne nestaju, ali se znatno smanjuju u broju i kada su neophodna.
Tokom januara, aprila, jula i oktobra, Windows 11 instalira sveobuhvatno sigurnosno ažuriranje koje uključuje kumulativne ispravke i opšta poboljšanja. Ovo ažuriranje je "osnova" ciklusa ažuriranja i ne zahtijeva ponovno pokretanje sistema. Od tada, u naredna dva mjeseca svakog kvartala, sljedeća sigurnosna ažuriranja se distribuiraju putem hotpatcha i, pod normalnim okolnostima, primjenjuju se bez ponovnog pokretanja.
To znači da, umjesto da se računar mora ponovo pokretati gotovo svakog mjeseca kako bi se dovršila sigurnosna zakrpa, broj "prisilnih" ponovnih pokretanja pada na otprilike četiri godišnje . Preostale zakrpe se učitavaju u memoriju, ispravljaju otkrivene ranjivosti, a korisnik jedva primjećuje išta više od relativno diskretne instalacije koja radi u pozadini.
S druge strane, glavna ažuriranja funkcija i promjene verzija (na primjer, nadogradnja s jedne glavne verzije Windowsa 11 na drugu) slijede zaseban raspored i i dalje će zahtijevati odgovarajuća ponovna pokretanja. Hotpatch se za sada fokusira na sigurnosne i kvalitetne zakrpe koje utječu na jezgro sistema.
Praktične prednosti ažuriranja Windowsa 11 bez ponovnog pokretanja računara
Sistem hot-patch-ova ima nekoliko jasnih prednosti koje objašnjavaju interes koji je izazvao među IT administratorima i sigurnosnim stručnjacima. Prva je trenutno poboljšanje zaštite sistema : čim se zakrpa instalira, sistem počinje koristiti ispravljeni kod u memoriji.
Ovo je usklađeno s Microsoftovim redovnim rasporedom "Patch Tuesday", tako da učestalost sigurnosnih ažuriranja ostaje ista , ali bez potrebe za prisilnim ponovnim pokretanjem odmah nakon aplikacije. U uredima s desetinama ili stotinama računara, ta razlika između potrebe za isključivanjem svih radnih mjesta ili omogućavanja normalnog nastavka rada predstavlja veliku razliku.
Još jedna značajna prednost je smanjenje prekida koje krajnji korisnik doživljava . Ograničavanjem potrebnih ponovnih pokretanja na samo nekoliko puta godišnje, izbjegavaju se tipične uporne poruke "ponovno pokretanje sada ili večeras", ubrzano spremanje dokumenata i osjećaj utrke s vremenom prije nego što sistem odluči započeti ažuriranja.
Osim toga, Microsoft je usavršio tehnologiju za distribuciju ovih zakrpa. Hotpatch paketi koriste manje binarnih datoteka i optimizirani su da troše manje resursa, skraćujući vrijeme preuzimanja i instalacije. Na računarima s mnogo otvorenih aplikacija ili s ograničenim hardverom, primjedba da je ažuriranje manje je uvijek dobrodošla.
Ukratko, sa tehničkog i organizacijskog stanovišta, hotpatch omogućava sigurnije sisteme, sa manje zastoja i manjim uticajem na performanse tokom procesa ažuriranja. Međutim, kao što ćemo vidjeti, to nisu sve prednosti: postoji nekoliko važnih ograničenja u vezi sa tim ko ga može koristiti i kako.
Ko može koristiti hotpatch u Windowsu 11 i koji su uslovi?
Iako ideja ovih brzih ažuriranja zvuči sjajno svima koji koriste računar, Microsoft je odlučio da ih u početku ograniči na poslovni i obrazovni sektor . Drugim riječima, za sada ništa za većinu kućnih korisnika sa Windows 11 Home ili veliki dio onih sa Windows 11 Pro.
Da biste imali koristi od ovog modela, uređaj mora koristiti Windows 11 Enterprise verziju 24H2 ili noviju , ili ekvivalentna izdanja kao što su ona za obrazovanje (Windows 11 Education A3, A5) i određene scenarije Windows 365 Enterprise. Osim toga, ovim uređajima mora se upravljati putem Microsoft Intune-a i, u praksi, integrirati u platformu Windows Autopatch.
Autopatch je Microsoftova usluga dizajnirana za automatizaciju i centralizaciju upravljanja ažuriranjima u organizacijama . Unutar ove usluge, hotpatch je omogućen kao dio politika ažuriranja kvalitete. U stvari, u novijim konfiguracijama kojima upravlja Intune, hotpatch je već omogućen prema zadanim postavkama kako bi se pojednostavio posao za IT administratore.
Što se tiče hardvera, zamjena hardvera tokom rada je zvanično podržana na x86 sistemima sa Intel i AMD procesorima . Uređaji zasnovani na ARM-u se i dalje smatraju scenarijima javnog pregleda, tako da njihova podrška nije toliko sveobuhvatna ili stabilna kao na tradicionalnim mašinama. Također je važno pratiti potencijalne konflikte softvera i drajvera koji se mogu pojaviti nakon ažuriranja.
Sve ovo znači da, od danas, korisnik sa Windows 11 Home na svom kućnom računaru ne može omogućiti hotpatch , bez obzira na to koliko je njihov računar nov ili moćan. Čak ni mnogi Windows 11 Pro sistemi, osim ako nisu dio upravljanog okruženja sa Intune-om i odgovarajućim poslovnim licencama, neće vidjeti ovu funkciju dostupnu, barem ne u kratkom roku.
Windows Autopatch i Intune: ključna komponenta u poslovanju
Implementacija Hotpatch-a je usko povezana sa Windows Autopatch-om i centralizovanim upravljanjem pomoću Microsoft Intune-a . To nije funkcija koja se "magično" aktivira na bilo kojem poslovnom računaru; već se kontroliše putem specifičnih politika ažuriranja.
U kompanijama, IT odjel konfiguriše politiku ažuriranja kvaliteta u Intune-u kako bi definisao kako i kada se primjenjuju zakrpe . Nakon toga, sama usluga analizira upravljane računare, provjerava da li ispunjavaju zahtjeve (verzija, izrada, procesor, licence itd.) i omogućava proces brze zakrpe na kompatibilnim sistemima.
Ovo je u skladu sa stvarnošću mnogih organizacija gdje svako ponovno pokretanje sistema uključuje koordinaciju usluga, korisnika, rasporeda i prozora za održavanje . Oslanjajući se na Autopatch, možete imati vrlo preciznu kontrolu nad tim koje grupe uređaja primaju koju vrstu zakrpe i kada, minimizirajući potencijal za prekid rada kritičnih usluga.
Nadalje, Microsoft je odlučio da će brza zakrpa biti omogućena po zadanim postavkama u novim pravilima ažuriranja kvalitete kreiranim u Intuneu. Ovo sprječava administratore da ručno podešavaju desetine opcija i potiče organizaciju da usvoji ovu metodu ažuriranja bez previše tehničkih problema.
Međutim, iako je ova funkcija već operativna za mnoge kompanije, ne prolaze sve vrste ažuriranja putem ovog "živog" kanala . Velika kvartalna ažuriranja, promjene verzija i zakrpe koje utiču na vrlo duboke aspekte sistema i dalje će zahtijevati planirano ponovno pokretanje.
Dostupnost kalendara i hitnih zakrpa u sistemu Windows 11
Microsoft je postepeno uvodio ovu tehnologiju. Koncept hotpatcha za Windows 11 počeo se javno raspravljati početkom 2024. godine i prvi put je testiran u Insider Channel build 26058. Čak i u toj početnoj fazi, sigurnosna ažuriranja su se već instalirala primjetno brže i bez potrebe za ponovnim pokretanjem sistema.
Kompanija sada planira da ga šire integriše u Windows 11 Enterprise 24H2 i novije verzije , oslanjajući se na prethodno osnovno ažuriranje koje priprema sistem za ovaj novi model "živih" zakrpa. Ovo osnovno ažuriranje se distribuira kao dio redovnih sigurnosnih zakrpa, a nakon instalacije, računar je spreman za primanje mjesečnih vrućih zakrpa.
Kompanija je potvrdila da će se ažuriranje hitnih zakrpa nastaviti po kvartalnom obrascu o kojem smo razgovarali, koncentrirajući obavezna ponovna pokretanja sistema u četiri perioda godišnje. Od tada će se zakrpe zasnovane na memoriji objavljivati mjesečno, bez ikakvih vidljivih prekida za korisnike.
Gledajući u naredne mjesece, Microsoft ima za cilj da hotpatch postane standardna praksa za kvalitetna sigurnosna ažuriranja u okruženjima gdje su Autopatch i Intune u potpunosti raspoređeni . Međutim, sama kompanija priznaje da za sada nema čvrstih najava u vezi sa širokim uvođenjem na Windows 11 Home ili Pro.
Ako sistem bude dobro funkcionisao u velikim organizacijama i obrazovnim institucijama, ne bi bilo iznenađujuće da kasnije bude dostupan kućnim korisnicima , kao što se dogodilo s drugim tehnologijama koje su se prvo pojavile u korporativnim okruženjima. Ali za sada, oni koji imaju Windows 11 kod kuće će i dalje viđati upit "ponovno pokretanje radi instalacije ažuriranja" češće nego ikad.
Šta ovo znači za kućne korisnike Windowsa 11?
Za prosječnog korisnika, stvari ostaju uglavnom iste . Ako imate računar sa operativnim sistemom Windows 11 Home ili računar sa operativnim sistemom Windows 11 Pro koji nije dio preduzeća kojim upravlja Intune, nastavit ćete primati ažuriranja kao i prije: Windows Update preuzima zakrpe, priprema ih i traži od vas da ponovo pokrenete računar kako biste dovršili proces.
Istina je da Windows 10 i Windows 11 sada omogućavaju zakazivanje preuzimanja i instalacije ažuriranja , tako da nećete biti zaglavljeni usred sastanka ili dok igrate igru. Ova promjena, koja je stigla prije nekoliko godina, okončala je dane kada bi se sistem iznenada ponovo pokrenuo, prisiljavajući korisnika da prihvati prekid.
Nadalje, kada Microsoft objavi novu sigurnosnu zakrpu, ikona koja upozorava na predstojeće ponovno pokretanje sada se pojavljuje u području za obavještenja . Tokom tog vremena, računar može raditi nešto sporije, jer se neki resursi dodjeljuju za pripremu ažuriranja u pozadini. Nije idealno, ali barem korisnik ima mogućnost da zaustavi računar i pusti da se ponovno pokretanje izvrši.
Dok ne bude dostupna brza zakrpa za kućne verzije, najbolja strategija ostaje korištenje opcija zakazivanja i upravljanja u usluzi Windows Update , izbjegavanje odgađanja ponovnog pokretanja na neodređeno vrijeme i, ako se radi o poslovnom računaru, zakazivanje tih prozora ažuriranja za periode manjeg opterećenja. Ako se nakon ažuriranja pojave problemi, korisno je znati kako sigurno popraviti Windows 11 .
U svakom slučaju, ova prva implementacija u kompanijama postavlja temelje za ono što bi mogla biti budućnost ažuriranja i kod kuće: mnogo transparentniji model, s manje prekida i bliži onome što se već vidi u drugim sistemima koji godinama rade s "živim" zakrpama.
Linux, 0Patch i drugi prethodnici vrućeg ažuriranja zakrpa
Iako je koncept hotpatcha izazvao znatno uzbuđenje u svijetu Windowsa, ideja primjene zakrpa u hodu uopće nije nova . U stvari, Linux ekosistem već više od desetljeća ima ono što je poznato kao "live patching", a dio je kernela od verzije 4.0, objavljene 2015. godine.
U Linuxu, ovaj sistem vam omogućava da modificirate funkcije kernela dok sistem radi , zamjenjujući ranjive verzije ispravljenim bez potrebe za ponovnim pokretanjem servera. Posebno je koristan u profesionalnim okruženjima: podatkovnim centrima, cloud servisima ili kritičnim sistemima gdje bi zastoji bili vrlo skupi.
Ključna razlika je u tome što, iako su u velikoj mjeri usmjereni na profesionalna okruženja, na Linuxu bilo koji korisnik može omogućiti i koristiti ove žive zakrpe ako ih njegova distribucija podržava, čak i na kućnom računaru. Nema potrebe da budete dio korporativne mreže ili da imate posebnu poslovnu licencu, nešto što mnogi ističu kao područje u kojem je Microsoft mogao biti velikodušniji.
Unutar samog Windows ekosistema, komercijalno rješenje pod nazivom 0Patch već je postojalo , nudeći sličan pristup trenutnom hot-patchingu. Ovaj alat omogućava direktnu primjenu mikro-zakrpa na RAM memoriju kako bi se ispravile greške i ranjivosti bez potrebe za ponovnim pokretanjem sistema, čak i na starijim verzijama Windowsa i Officea koje više nisu zvanično podržane.
0Patch se koristi, na primjer, za održavanje određenog nivoa sigurnosti na sistemima koje je Microsoft smatrao zastarjelim , a to čini putem plaćene pretplate od oko 25 dolara godišnje. Ovo je relativno pristupačna cijena za preduzeća ili administratore kojima je potrebno vrijeme prije migracije na modernije platforme.
Sve ovo pokazuje da je hot patching zrela i provjerena tehnologija , te da se Microsoftova vizija hot patchinga uklapa u širi trend smanjenja ponovnih pokretanja i minimiziranja prekida rada servisa. Kontroverzni aspekt, prema mnogima, je taj što je u početku rezerviran za relativno ograničenu grupu korisnika.
Konfigurišite i upravljajte ažuriranjima u Windowsu 11 i Windowsu 10
Iako se hotpatch sve više ukorjenjuje u poslovnom svijetu, korisnici i administratori se i dalje oslanjaju na tradicionalne alate za konfiguraciju ažuriranja . U profesionalnim okruženjima, ovo često uključuje kontrolu koja se verzija Windowsa implementira i kada je dozvoljena nadogradnja na noviju verziju.
Microsoft nudi nekoliko opcija za postavljanje ciljne verzije za ažuriranja funkcija . To se može uraditi putem grupnih pravila, putem profila ažuriranja funkcija u Microsoft Intuneu ili korištenjem Windows CSP-ova povezanih s Windows Update for Business. Ključno je reći sistemu: "Želim ostati na ovoj određenoj verziji" i spriječiti preuranjene nadogradnje.
Vrlo jednostavan način da se ovo uradi, posebno na pojedinačnim računarima ili u malim okruženjima, jeste da se ovi parametri definišu direktno u Windows registru . Na primjer, unosi kao što su TargetReleaseVersion, TargetReleaseVersionInfo ili ProductVersion mogu se kreirati u odgovarajućoj grani WindowsUpdate kako bi se određena verzija Windowsa 11 zaključala na određeni period.
Iz komandne linije s administratorskim privilegijama možete dodati ove ključeve pomoću naredbi `reg add` koje sistemu govore koju verziju (21H2, 22H2, itd.) želite ciljati. Nakon što je željeno ažuriranje završeno, preporučljivo je ukloniti ove ključeve kako biste izbjegli da ostanete zaglavljeni na verziji koja će na kraju postati nepodržana. Ako trebate pokrenuti sistem u sigurnom načinu rada (Safe Mode) da biste riješili probleme, ta opcija je i dalje važeća.
Također je važno napomenuti da ako je uređaj prijavljen u Windows Insider program , može dobiti probne verzije koje uključuju značajne promjene prije nego što verzija bude objavljena za širu javnost. Ako više ne želite učestvovati u ovom programu, morate odjaviti računar iz Postavke > Ažuriranje i sigurnost > Windows Insider program i odabrati opciju za zaustavljanje Insider verzija, ovisno o kanalu u kojem se nalazite.
Nadogradite na Windows 11 na nepodržanim računarima bez formatiranja
Još jedan vrlo čest scenario vezan za ažuriranja Windowsa je onaj korisnika koji žele nadograditi na Windows 11 sa Windowsa 10 uprkos tome što ne ispunjavaju sve službene zahtjeve . Microsoft zahtijeva TPM 2.0, Secure Boot i podržani CPU za standardnu instalaciju, ali postoji metoda koju je sama kompanija prepoznala za nadogradnju bez formatiranja u određenim slučajevima.
Ova metoda uključuje korištenje čarobnjaka za instalaciju sustava Windows 11 ili službene ISO datoteke , u kombinaciji s manjom modifikacijom registra koja ublažava provjere kompatibilnosti. Prije nego što nastavite, ključno je napraviti sigurnosnu kopiju važnih datoteka, jer Microsoft ne preporučuje ovu konfiguraciju za kritična okruženja, a buduća podrška nije u potpunosti zagarantovana.
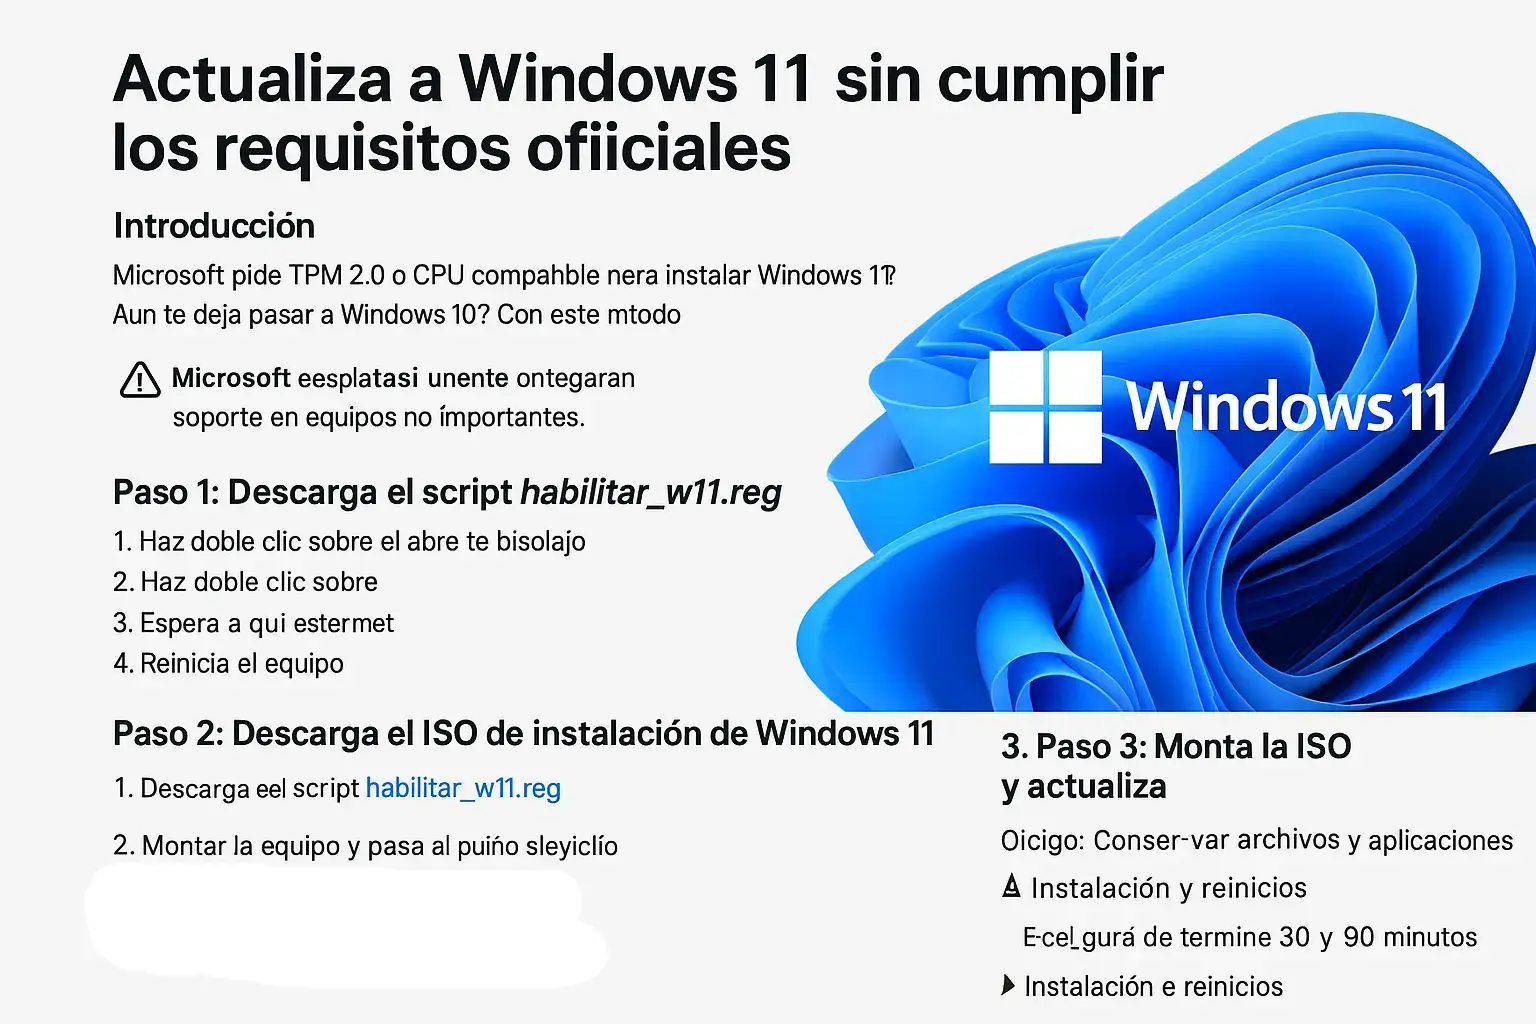
Proces obično uključuje tri glavna koraka: prvo, pripremu potrebnog ključa registra (na primjer, korištenje .reg datoteke koja ga automatski kreira); drugo, preuzimanje ISO datoteke sistema Windows 11 za željeno 64-bitno izdanje sa službene Microsoftove web stranice; i konačno, montiranje ISO datoteke i pokretanje setup.exe, uz odabir da zadržite svoje datoteke i aplikacije. Također možete pogledati naš vodič za nadogradnju na Windows 11 u različitim scenarijima.
Tokom instalacije, čarobnjak će vas upozoriti da uređaj ne ispunjava hardverske zahtjeve, ali će vam omogućiti da nastavite zahvaljujući primijenjenom ključu registra . Računar će se nekoliko puta ponovo pokrenuti, a nakon završetka, korisnik će imati ažuriran sistem na Windows 11 bez formatiranja diska i, u principu, uz zadržavanje i aktivacijskih i ličnih podataka.
Nakon završetka ažuriranja, preporučuje se uklanjanje specifičnih ključeva registra koji su forsirali ciljnu verziju i provjera u Windows Update-u da li sve ispravno funkcioniše. Iako ovi računari u praksi i dalje primaju sigurnosna i funkcionalna ažuriranja, Microsoft zadržava pravo da ih u budućnosti prestane primati.
Što se tiče tekućeg održavanja, i dalje je dobra ideja pokretati Windows Update dok se ne uklone sve zakrpe, provjeriti status aktivacije u Postavke > Sistem > Aktivacija i kreirati tačku vraćanja u slučaju da kasnije trebate vratiti problematične promjene.
Cijela ova situacija stvara neobičan scenario: imamo sisteme koji se mogu nadograditi na Windows 11 čak i bez potpunog ispunjavanja zahtjeva , ali koji istovremeno ne mogu imati koristi od hot-patchinga za preduzeća. U međuvremenu, na drugom kraju spektra, kompanije sa Enterprise licencama uživaju u vrlo naprednom hot-patchingu, ali unutar visoko kontrolisanog hardverskog i upravljačkog perimetra.

Microsoftov napredak s hotpatch-om u Windowsu 11 jasno ukazuje na budućnost u kojoj će ažuriranja biti mnogo transparentnija i manje ometajuća za sve . Za sada, najveći korisnici su preduzeća koja koriste Enterprise, Intune i Autopatch, gdje hotpatch ažuriranja već smanjuju ponovna pokretanja na samo nekoliko puta godišnje. Ostali korisnici, između opcija zakazivanja, ključeva registra za zaključavanje verzija i trikova za instaliranje Windowsa 11 na ne u potpunosti kompatibilne mašine, nastavljaju se nositi s klasičnim ponovnim pokretanjima, čekajući da ovaj model in-memory patch-a na kraju dođe i do kućnih korisnika.
Indeks
- 1 Šta je hotpatch u Windowsu 11 i zašto je toliko važan?
- 2 Kako funkcioniše instaliranje vrućih zakrpa u Windowsu 11
- 3 Praktične prednosti ažuriranja Windowsa 11 bez ponovnog pokretanja računara
- 4 Ko može koristiti hotpatch u Windowsu 11 i koji su uslovi?
- 5 Windows Autopatch i Intune: ključna komponenta u poslovanju
- 6 Dostupnost kalendara i hitnih zakrpa u sistemu Windows 11
- 7 Šta ovo znači za kućne korisnike Windowsa 11?
- 8 Linux, 0Patch i drugi prethodnici vrućeg ažuriranja zakrpa
- 9 Konfigurišite i upravljajte ažuriranjima u Windowsu 11 i Windowsu 10
- 10 Nadogradite na Windows 11 na nepodržanim računarima bez formatiranja