- L'anàlisi de trànsit de xarxa permet observar paquets i fluxos per millorar el rendiment, la seguretat i la solució de problemes.
- Wireshark és l'eina clau per inspeccionar paquets detalladament, mentre que NTA i NetFlow se centren en la visió global per fluxos.
- L'ús de Machine Learning impulsa NTA cap a NDR i XDR, automatitzant la detecció i resposta davant d'amenaces complexes.
- Dominar aquestes tècniques obre sortides professionals en administració de sistemes, xarxes i ciberseguretat tant defensiva com ofensiva.
A qualsevol empresa, a casa o fins i tot en una petita oficina improvisada, tot el que fem a Internet es tradueix en trànsit de xarxa . Correus electrònics, videotrucades, jocs en línia, còpies de seguretat al núvol o càmeres IP enviant vídeo sense parar… tot això són dades movent-se entre dispositius. Entendre què està passant en aquests cables (o en aquesta xarxa WiFi d'alta velocitat ) ja no és cosa només de friquis de les xarxes: és clau per evitar atacs, millorar el rendiment i solucionar problemes sense perdre hores fent pals de cec.
L'anàlisi de trànsit de xarxa ha esdevingut una peça central de la ciberseguretat moderna, però també de l'administració de sistemes del dia a dia. Des d'eines “de caminar per casa” com Wireshark fins a solucions avançades de NTA, NDR o XDR , avui tenim un ventall brutal de maneres de mirar què passa dins d'una xarxa. La gràcia és saber què volem veure, per què i amb quina eina, per passar de mirar paquets “perquè sí” a fer-los servir per prendre decisions: on hi ha colls d'ampolla, qui s'està portant l'amplada de banda o si algú està intentant colar-se.
Què és una xarxa i què anomenem trànsit de xarxa
Abans de parlar d'anàlisi, cal aterrar conceptes. Una xarxa informàtica no és més que un conjunt de dispositius connectats entre si per compartir informació i recursos : ordinadors de sobretaula, portàtils, mòbils, tablets, servidors, routers, switches, punts d'accés WiFi, càmeres IP, impressores en xarxa, etc.
Tots aquests equips es comuniquen usant diferents tipus de connexió: enllaços Ethernet per cable, xarxes sense fil WiFi o connexions mòbils a través de 4G/5G. Perquè s'entenguin entre ells, han de seguir regles comunes, els famosos protocols de xarxa (IP, TCP, UDP, HTTP, DNS i seguretat , etc.), que defineixen com s'estructura la informació, com s'envia, com es rep i com es valida que ha arribat bé.
Al centre de tot hi ha Internet, la xarxa global que ha canviat la nostra manera de treballar, consumir continguts i relacionar-nos . Però aquest mateix creixement també ha disparat la quantitat i el cost dels ciberatacs. Cada intent d'intrusió, cada fuga de dades i cada codi maliciós que es cola en un sistema deixa rastre en el trànsit de xarxa, i per això analitzar-ho és tan crític.
Quan parlem de trànsit de xarxa ens referim a la quantitat de dades que circulen per una xarxa en un moment determinat . No viatgen com un bloc enorme, sinó dividits en unitats més petites anomenades paquets . Cada paquet porta informació útil (el contingut pròpiament dit) i metadades: origen, destinació, protocol, ports, flags, etc., que permeten que el receptor sàpiga com reassemblar la informació completa.
Aquest trànsit se sol descriure amb dues adreces principals: trànsit nord-sud , que és el que va i ve entre clients i servidors o entre el centre de dades i l'exterior, i trànsit est-oest , que és el que es mou dins del propi centre de dades o entre servidors. Tots dos tipus són rellevants tant per al rendiment com per a la seguretat, però l'est-oest és especialment sucós per a un atacant perquè és el que fa servir per moure's lateralment una vegada que ja ha entrat.
Què és l'anàlisi de trànsit de xarxa i per a què serveix
L'anàlisi de trànsit de xarxa és bàsicament el procés d'observar, recopilar i examinar les dades que circulen per una xarxa per entendre com es comporta, detectar problemes i descobrir possibles amenaces. És com posar-se a una garita elevada a vigilar una autopista digital: no només mires que hi hagi cotxes, sinó qui va massa ràpid, qui va en direcció contrària o qui està parant on no deu.
Aquesta anàlisi es pot fer a nivell molt detallat, mirant paquet a paquet , oa un nivell més agregat, revisant fluxos de comunicació (qui parla amb qui, quant de temps, amb quin volum). Depenent de l'eina, l'enfocament i l'objectiu, el focus es posa més en rendiment, seguretat o compliment normatiu.
Entre els objectius principals destaquen diverses funcions clares. D'una banda, la detecció d'amenaces : intrusions, codi maliciós que es comunica amb el seu servidor de comandament i control, intents de pesca que disparen connexions rares, accessos no autoritzats a serveis interns, etc. Gairebé qualsevol atac mitjanament seriós deixa senyals al trànsit, i aquí és on l'anàlisi entra en joc.
D'altra banda, hi ha l' optimització del rendiment . Quan una aplicació es menja tota l'amplada de banda, quan un enllaç WAN se satura a certes hores o quan un servei va lent sense raó aparent, mirar el trànsit permet veure patrons d'ús i actuar: reconfigurar QoS, balancejar càrregues, moure serveis, segmentar xarxes, etc.
També és clau per al compliment regulatori i auditoria . Normatives com ara el RGPD, o marcs sectorials específics, exigeixen provar que les dades personals estan protegides i que l'accés està controlat. Els registres de trànsit i els informes d'anàlisi ajuden a demostrar qui ha accedit a què, quan i des d'on.
Finalment, és una eina imprescindible per a la solució de problemes . Quan una pàgina no carrega, una impressora “desapareix” de la xarxa o una aplicació deixa de respondre, mirar el trànsit revela en quin punt exacte es trenca la comunicació: si el DNS no resol, si el servidor no respon, si el tallafocs talla la connexió o si els paquets es perden pel camí.
Fluxos, paquets i tipus de dades que s'analitzen
Quan les dades creuen la xarxa, no van com un fitxer gegant de cop. Es trossegen en paquets de dades més petits , cadascun amb la capçalera i la càrrega útil, i la xarxa s'encarrega d'encaminar-los per la millor ruta disponible. Cada paquet pot seguir camins diferents, passant per la porta denllaç predeterminada quan cal, i en arribar a la destinació es tornen a ordenar per reconstruir el contingut original.
Les eines d'anàlisi de trànsit professionals treballen, sobretot, amb dos grans tipus d'informació. D'una banda, hi ha les dades de flux (flow data) , com NetFlow, sFlow, J-Flow o IPFIX, que proporcionen un resum d'alt nivell sobre qui es comunica amb qui, durant quant de temps, usant quin protocol i amb quin volum de trànsit. És menys detallat que el paquet brut, però molt més escalable i molt útil per veure patrons i anomalies.
D'altra banda hi ha les captures de paquets (packet capture) , que contenen el trànsit tal com viatja per la xarxa, bit a bit. Aquesta informació és or pur per a anàlisis forenses, diagnòstic fi i depuració de problemes complexos , encara que exigeix més espai d'emmagatzematge, més temps d'anàlisi i més coneixement tècnic per interpretar bé tot el que es veu.
Les solucions de Network Traffic Analytics (NTA) solen combinar ambdues fonts: usen fluxos per a la visibilitat contínua i d'alt nivell, i captures per investigar incidents concrets o aprofundir en un comportament sospitós. Damunt d'aquestes dades s'apliquen algorismes d'anàlisi de comportament, regles, signatures i, cada cop més, tècniques d'aprenentatge automàtic.
Wireshark: l'analitzador de paquets imprescindible
Dins el món de l'anàlisi de trànsit, hi ha un nom que sempre surt: Wireshark . És un analitzador de protocols de xarxa, o packet sniffer, que permet capturar en temps real tots els paquets que passen per una interfície de xarxa (ja sigui cablejada o sense fils) i descompondre'ls capa a capa, segons el model OSI.
Wireshark és un projecte gratuït i de codi obert , disponible per a Windows, macOS i diferents distribucions Linux. El fet que qualsevol pugui revisar el codi fa que sigui una eina molt auditada, fiable i àmpliament acceptada tant en entorns empresarials com acadèmics. Avui dia es considera gairebé un estàndard de facto en anàlisi de protocols.
Quan l'arrenques i comences a capturar, la interfície pot intimidar una mica: una llista llarga de línies amb paquets, adreces IP, ports i protocols desfilant sense parar. Però, quan entens l'estructura bàsica i aprens a fer servir els filtres, es converteix en una lupa molt potent per veure què està passant de debò en una xarxa.
Cada paquet que mostra Wireshark inclou dades com la IP d'origen i destí, l'adreça MAC, el protocol usat, el contingut de la càrrega si no va xifrat i els temps de resposta . A més, ressalta en diferents colors els tipus de trànsit i els possibles problemes: paquets TCP estàndard en un color, consultes DNS o trànsit UDP en un altre, i línies en vermell o negre per a errors, retransmissions o advertiments.
Un dels seus grans avantatges és el sistema de filtres potents per centrar-se només en allò que t'interessa . Pots, per exemple, mostrar només el trànsit associat a una IP concreta (ip.addr == XXXX), quedar-te amb el trànsit HTTP, filtrar per un port concret o cercar patrons específics en camps de capçalera. Sense filtres, la captura és soroll; amb filtres, es converteix en informació molt valuosa.
Com et pot ajudar Wireshark en el dia a dia
Encara que Wireshark és una eina avançada que es fa servir moltíssim en empreses, un usuari domèstic o un tècnic júnior també pot treure'n partit si sap què buscar. No cal ser enginyer de xarxes per aprofitar-ho en problemes molt concrets.
Per exemple, si els teus jocs en línia pateixen latència de xarxa o desconnexions tot i que els tests de velocitat diuen que tot va bé, amb Wireshark pots veure si s'estan perdent paquets, si hi ha massa retransmissions, si les respostes arriben tard o si algun altre servei està saturant la connexió mentre jugues.
Un altre ús molt interessant és per revisar la teva privadesa i el comportament dels teus dispositius IoT . Cada cop hi ha més atuells a casa (mòbils, televisors intel·ligents, càmeres, assistents de veu, endolls “intel·ligents”) que es connecten contínuament a Internet. Capturant trànsit pots comprovar quins servidors es connecten, amb quina freqüència i si envien dades en clar. Si veus una càmera que es comunica tota l'estona amb una IP sospitosa a un altre país, alguna cosa fa olor estranya.
Si tens problemes tècnics puntuals amb serveis concrets —una impressora que no apareix, una web que no respon o un servei intern que cau—, Wireshark et permet veure si la petició surt del teu equip, si arriba a la destinació, si hi ha errors de DNS o si un tallafocs està bloquejant la comunicació.
També és una eina molt útil per analitzar el lag en aplicacions que usen UDP , com molts jocs o serveis de streaming. Observant el trànsit pots detectar paquets fora d'ordre, pèrdues o temps de resposta excessius sense que necessàriament hi hagi un problema d'amplada de banda: pot ser interferències WiFi , problemes de senyal o saturació en algun node de l'operador.
Finalment, en xarxes domèstiques o petites oficines, és perfecte per auditar el que fan els dispositius i la configuració del router : veure quin host genera més trànsit, quines aplicacions tiren més de la connexió, com es comporta una càmera nova, o comprovar si un mòbil està enviant dades cada pocs segons a un servidor extern.
Wireshark i el seu paper en ciberseguretat i hacking ètic
En ciberseguretat, Wireshark és pràcticament omnipresent. Els equips defensius ho usen per monitoritzar, investigar incidents i validar configuracions , mentre que els equips ofensius (pentesters, Red Team) ho utilitzen per a reconeixement i explotació controlada.
Des del costat defensiu, permet detectar comportaments anòmals com a escanejats de ports, connexions repetitives a ports poc habituals, trànsit cap a dominis maliciosos o patrons típics de C2 (command and control). Complementar-se amb un honeypot en seguretat de xarxa pot ajudar a corroborar i recollir evidències dactivitat maliciosa.
També s'usa per verificar que tot el trànsit sensible vagi xifrat . Si en capturar veus usuaris i contrasenyes viatjant en text pla, sessions HTTP sense TLS o serveis administratius exposats sense protecció, ja saps que tens un problema seriós. El mateix passa amb versions antigues de protocols (per exemple, TLS obsolet) que segueixen actius sense motiu.
En mans d'un pirata ètic, Wireshark es converteix en una eina de reconeixement súper potent. Permet fer fingerprinting de l'entorn : identificar sistemes operatius, serveis actius, versions de programari i topologia bàsica de la xarxa simplement observant el trànsit. En xarxes mal configurades, obertes o sense xifratge, fins i tot pot capturar credencials, tokens de sessió i dades molt sensibles.
En entorns de formació avançada, molts màsters i cursos de seguretat ofensiva ensenyen Wireshark amb un enfocament totalment pràctic : com observar el trànsit d'un exploit, com veure una escalada de privilegis als paquets, com identificar exfiltració de dades o com confirmar si una payload s'ha executat correctament al sistema objectiu.
NTA, Machine Learning i l'evolució cap a NDR i XDR
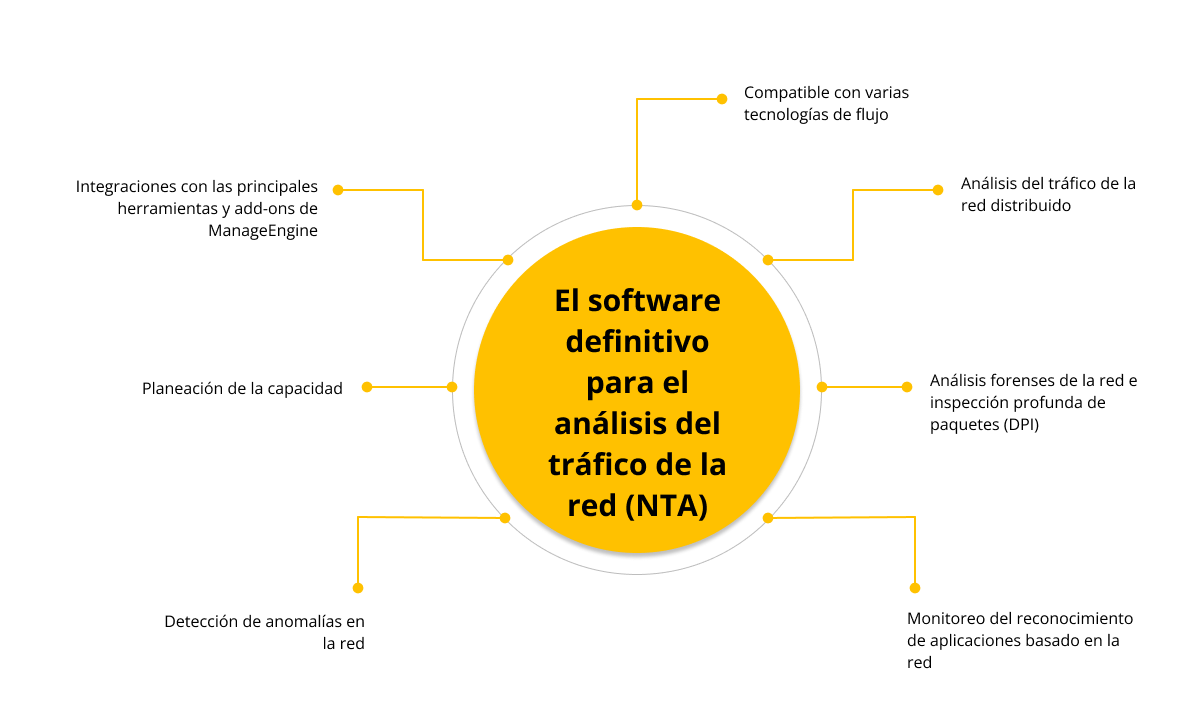
Quan parlem d'anàlisi de trànsit a nivell corporatiu, el concepte clau és Network Traffic Analytics (NTA) . No és una eina concreta, sinó un enfocament: analitzar el trànsit de xarxa de manera contínua i automatitzada per millorar la visibilitat, identificar amenaces i facilitar la resposta davant d'incidents.
Tradicionalment, moltes solucions de monitorització es basaven en regles estàtiques del tipus “si passa X, fes Y” . Això funcionava per a certs escenaris, però té limitacions enormes: cal mantenir les regles a mà, es queden obsoletes ràpid, generen falsos positius i no s'adapten bé a comportaments nous o canvis en els processos de l'organització.
Aquí entra en joc l' aprenentatge automàtic (Machine Learning) . Aplicat a la NTA, permet que el sistema aprengui quin és el comportament “normal” de la xarxa i detecti desviacions sense necessitat de tenir una regla específica predefinida per a cada cas. Aquests models poden classificar, correlacionar i puntuar amenaces automàticament, alliberant els analistes de moltes tasques repetitives.
Un exemple típic: unes regles estàtiques podrien marcar com a sospitós un augment brusc de trànsit cap a un domini desconegut. Però un sistema amb Machine Learning pot aprendre que aquest pic és perquè l'empresa ha començat a fer servir un nou servei al núvol i, per tant, no es tracta d'un atac, sinó d'una evolució normal del negoci . Aquest tipus de discerniment redueix falsos positius i evita que el SOC perdi temps en alertes irrellevants.
Per descomptat, laprenentatge automàtic no és màgia. Necessita bones dades d'entrenament, supervisió humana i revisions constants . Si s'alimenta amb dades esbiaixades o incompletes, podeu reforçar errors en lloc de corregir-los. A més, les tècniques d'evasió dels atacants també evolucionen, així que els models s'han d'actualitzar i reentrenar sovint.
L'evolució natural de la NTA ha donat pas a la Detecció i Resposta de Xarxa (NDR) . Mentre que la NTA se centra a observar i entendre el trànsit, la NDR afegeix la capacitat de respondre: aïllar un host, bloquejar una comunicació, generar playbooks automàtics, etc. Cada vegada més solucions integren aquesta lògica per actuar en temps gairebé real davant d'una amenaça detectada , sense esperar que un humà intervingui en cada cas.
I el pas següent és la detecció i resposta ampliades (XDR) , que va més enllà de la xarxa i combina dades de múltiples fonts: endpoints, xarxes, entorns cloud, aplicacions, identitats, etc. En creuar tota aquesta informació en una plataforma unificada, XDR ofereix una visió global de la infraestructura digital i permet detectar i respondre a amenaces complexes que no serien evidents mirant només una part del puzle.
NTA a la pràctica: quines dades recull i quins beneficis aporta
En una xarxa corporativa moderna, la infraestructura és un mosaic d' entorns on-premise, cloud pública, cloud privada, dispositius mòbils, IoT i teletreball i, en molts desplegaments, solucions com una xarxa VPN de malla per assegurar i optimitzar l'accés distribuït. Monitoritzar i protegir tot això de manera manual és inviable, però tots aquests elements comparteixen un punt comú: la xarxa per la qual es comuniquen.
Les solucions NTA aprofiten aquest punt comú per vigilar el trànsit a la recerca d'anomalies . Recull dades de flux de routers i switches, captures selectives de paquets, estadístiques d'ús, mètriques de comportament i, en molts casos, inputs addicionals com ara llistes d'intel·ligència d'amenaces (Threat Intelligence) o informació d'altres sistemes de seguretat.
Amb aquesta informació, una bona solució NTA millora la visibilitat de la xarxa , una cosa cada cop més difícil en entorns híbrids. Saber quins dispositius estan connectats, quines aplicacions es fan servir, com es mou el trànsit entre segments i quines connexions creuen fronteres lògiques és fonamental per detectar riscos i ajustar polítiques de seguretat.
Un altre avantatge clau és la detecció primerenca d'amenaces . Moltes fases d'un atac (accés inicial, moviment lateral, exfiltració de dades, comunicacions amb C2) es reflecteixen al trànsit: accessos inusuals, volums anòmals, patrons rars de connexió. La NTA pot destapar aquests comportaments abans que el dany sigui més gran.
A més, la NTA simplifica la solució de problemes de rendiment . Quan un sistema cau o va extremadament lent, disposar de registres detallats de trànsit ajuda a localitzar si la fallada és a la xarxa, al servidor, en una mala configuració o en un atac que està saturant recursos.
Cal no oblidar-ne l'ús com a suport en investigacions . En emmagatzemar historials de trànsit, les solucions NTA permeten tornar enrere en el temps per revisar què va passar abans, durant i després d'un incident. Això afegeix context valuós per entendre com s'ha mogut un atacant i quines mesures cal prendre perquè no es repeteixi.
A partir de les amenaces identificades, la NTA pot extreure indicadors de compromís (IoC) com ara IPs, dominis, hashes o patrons específics, que després es comparteixen amb altres sistemes per bloquejar atacs similars. També ajuda a comprovar el compliment de polítiques internes (per exemple, que certs serveis només es facin servir des de segments concrets) i de normatives externes, demostrant que es vigila l'accés a dades sensibles i que es registren les activitats rellevants.
Eines d'anàlisi de trànsit: de NetFlow Analyzer a solucions integrades
A més de Wireshark i de les plataformes de NTA/NDR/XDR, hi ha eines especialitzades com NetFlow Analyzer que se centren a explotar les dades de flux generades per routers i switches. Aquestes aplicacions reben, emmagatzemen i processen fluxos NetFlow, sFlow, J-Flow, IPFIX i similars per mostrar qui consumeix l'amplada de banda, en quin moment i amb quines aplicacions.
NetFlow Analyzer, per exemple, permet monitoritzar el trànsit per interfície amb una granularitat de fins a un minut , visualitzar pics en gràfics interactius, diferenciar trànsit d'entrada i sortida (velocitat, volum, nombre de paquets, percentatge d'ús) i generar informes personalitzats per períodes de temps concrets.
Aquests informes són molt útils a nivell operatiu i també per presentar dades clares a l'adreça : quins enllaços WAN es queden curts, quines seus consumeixen més, com creix el trànsit mes a mes o quines aplicacions es porten la major part del pastís. Es poden exportar en formats com CSV o PDF per arxivar-los o compartir-los.
La instal·lació sol ser força directa: es desplega el programari en un servidor Windows o Linux , s'accedeix a la consola via navegador, es configura l'exportació de fluxos a routers i switches, i en pocs minuts es comencen a generar gràfics d'ús. A partir d'aquí, es poden personalitzar panells, widgets i vistes per mostrar només allò que més interessa a cada equip.
Des del panell principal s'identifiquen fàcilment els principals emissors de trànsit : quines interfícies, aplicacions, usuaris, ports o protocols consumeixen més ample de banda. També ofereix informes de tendència mensual, anàlisi més profunda de converses (qui parla amb qui, durant quant de temps i amb quin volum) i mòduls orientats a detectar comportaments sospitosos o amenaces potencials (tràfic TCP mal format, fluxos estranys d'origen-destí, valors TOS atípics, etc.).
Sortides professionals i formació en anàlisi de trànsit de xarxa
Si tot aquest món de paquets, fluxos, NTA i Wireshark et crida l'atenció, ets davant d'una competència molt valorada en perfils de sistemes i ciberseguretat . No és una curiositat tècnica sense més ni més, és part del treball real en llocs com a administrador de sistemes, especialista en xarxes o analista de seguretat.
En titulacions com ara el Grau Superior en Administració de Sistemes Informàtics en Xarxa (ASIR) , l'anàlisi de trànsit de xarxa és un bloc important del temari. Es treballa l'administració de xarxes locals, la configuració segura de serveis, el diagnòstic d'incidències i l'ús d'eines professionals com ara Wireshark, Nagios, PRTG o plataformes de monitorització i anàlisi de fluxos.
Formacions més avançades, com a màsters en seguretat ofensiva, van un pas més enllà i ensenyen a utilitzar aquestes eines des del punt de vista de l'atacant ètic : reconeixement discret, explotació de serveis mal protegits, verificació de payloads, detecció de canals d'exfiltració, etc. Es tracta d'aprendre a pensar com un atacant per defensar millor les xarxes.
Amb aquestes habilitats, pots optar a rols com a administrador de sistemes, tècnic de suport avançat, especialista en xarxes, analista SOC o consultor de ciberseguretat . I a partir d'aquí, anar escalant cap a llocs més especialitzats en defensa, resposta a incidents o fins i tot Red Team.
Dominar l'anàlisi de trànsit de xarxa, tant amb eines senzilles com Wireshark com amb solucions de NTA/NDR integrades, et dóna una visibilitat privilegiada sobre el que de debò passa en una infraestructura . A partir d'aquestes dades podeu prendre decisions més ben fundades, anticipar problemes de rendiment, detectar atacs en fases primerenques i demostrar amb evidències què ha passat quan alguna cosa surt malament, convertint la xarxa en una font contínua d'informació útil en lloc d'un simple “tub” per on passen les dades.
Índex
- 1 Què és una xarxa i què anomenem trànsit de xarxa
- 2 Què és l'anàlisi de trànsit de xarxa i per a què serveix
- 3 Fluxos, paquets i tipus de dades que s'analitzen
- 4 Wireshark: l'analitzador de paquets imprescindible
- 5 Com et pot ajudar Wireshark en el dia a dia
- 6 Wireshark i el seu paper en ciberseguretat i hacking ètic
- 7 NTA, Machine Learning i l'evolució cap a NDR i XDR
- 8 NTA a la pràctica: quines dades recull i quins beneficis aporta
- 9 Eines d'anàlisi de trànsit: de NetFlow Analyzer a solucions integrades
- 10 Sortides professionals i formació en anàlisi de trànsit de xarxa