- El phishing és una tècnica d'engany molt eficaç per robar dades personals i bancàries.
- Hi ha nombrosos tipus de pesca adaptats a correus, SMS, trucades, xarxes socials i apps.
- Reconéixer els símptomes i actuar amb precaució és clau per evitar ser víctima.
La seguretat a Internet és un dels grans reptes de l'era digital . Cada dia naveguem, fem compres online, gestionem els nostres comptes bancaris o revisem el correu electrònic, confiant que les nostres dades romanen privades i protegides. No obstant això, els ciberdelinqüents no descansen i empren tècniques cada cop més sofisticades per apropiar-se de la nostra informació . Una de les amenaces més freqüents i perilloses en aquest àmbit és el phishing.
Et sorprendria saber com és de fàcil caure en una trampa de pesca (phishing) si no saps com reconèixer-la . Encara que creguis que estàs fora de perill per no punxar en enllaços rars, la veritat és que els estafadors han perfeccionat els seus enganys. Des de correus amb logos gairebé idèntics als del teu banc, fins a missatges alarmistes que apel·len a les teves emocions perquè revelis contundent informació personal o bancària. Aquí és on cobra sentit aprendre, de manera propera i pràctica, què és el phishing, com funciona i quines són les millors maneres d'estar sempre un pas per davant dels dolents.
Què és el phishing i per què és una amenaça tan estesa?
El phishing és una tècnica d'engany digital que té com a objectiu fonamental obtenir dades confidencials dels usuaris . Normalment, els atacants es fan passar per empreses, organismes públics, bancs o serveis en què confiem. Mitjançant correus electrònics, SMS, trucades telefòniques o enllaços falsos, intenten que facilitem voluntàriament informació com a contrasenyes, números de targeta de crèdit o dades d'accés a serveis online.
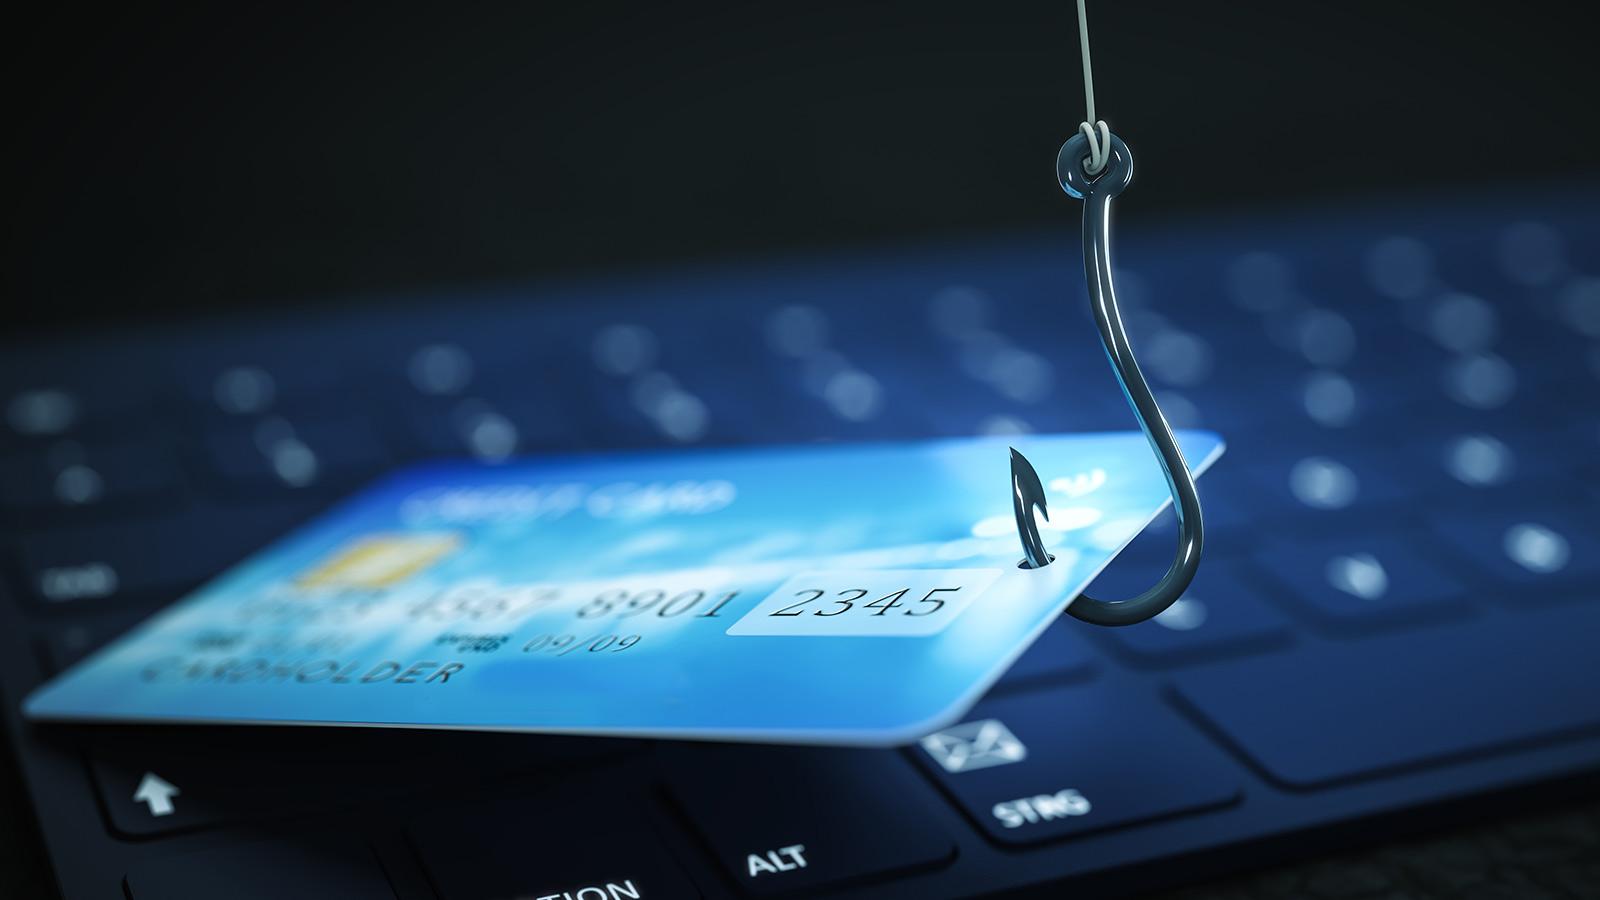
El terme phishing ve de l'anglès “fishing”, fent referència a 'pescar' víctimes mitjançant un esquer, esperant que mosseguin l'ham. Alguns afirmen que la paraula sorgeix de la combinació “password harvesting fishing” (recollida de contrasenyes), encara que sembla més una explicació posterior que el veritable origen. En tot cas, l'arrel és clara: el phishing busca enganyar usuaris incauts per robar informació privada.
Aquesta amenaça ocupa un lloc destacat al món del cibercrim per la seva enorme eficàcia i baix cost per als atacants . Només cal enviar milers de correus o missatges maliciosos perquè unes poques víctimes piquin i revelin dades valuoses. A més, no requereix vulnerar sistemes tecnològics, sinó manipular persones , cosa que el fa encara més perillós per a qualsevol usuari, empresa o institució.
Evolució històrica i origen del phishing
Els primers intents de phishing es van detectar a mitjans dels anys 90 , encara que la seva popularització va arribar anys després. El terme “phishing” se cita per primera vegada el 1996 en fòrums de hacking per descriure les maniobres de robatori de comptes a AOL, un popular proveïdor d'Internet en aquell moment. Els atacants es feien passar per empleats i enviaven missatges sol·licitant la verificació de dades de facturació, de manera que aconseguien accedir als comptes de les víctimes.
Des de llavors, el phishing ha evolucionat molt en tècniques, abast i sofisticació . Avui dia, els delinqüents fan servir multitud de vies per atacar, des d'emails dissenyats al mil·límetre, fins a SMS, trucades (vishing) i fins a codis QR (qrishing), utilitzant sempre el factor humà com a principal vulnerabilitat. Aquesta versatilitat ha convertit el phishing en la tècnica d'atac més estesa per robar dades i diners a usuaris i empreses.
Impacte i abast actual del phishing
El phishing causa enormes pèrdues econòmiques i greus danys a la reputació i la seguretat dels qui el pateixen . Segons l'informe “Cost of a Data Breach” d'IBM, el phishing és el vector de vulneracions de dades més comú a nivell mundial i representa al voltant del 15% dels incidents de seguretat . S'estima que les pèrdues per a empreses nord-americanes poden superar els 4,88 milions de dòlars de mitjana en cada filtració . A nivell particular, qualsevol usuari pot perdre accés a comptes de correu, patir robatoris econòmics o veure's envoltat de fraus d'identitat.
Els atacants solen buscar víctimes des d'usuaris particulars fins a grans organitzacions i organismes oficials . Un exemple mediàtic va ser l'hackeig a la campanya presidencial nord-americana de Hillary Clinton el 2016, on es va utilitzar un email fals de restabliment de contrasenya per aconseguir milers de correus electrònics confidencials.
La clau del seu èxit és que les tècniques i filtres habituals de seguretat, com els antivirus o els controls de xarxa, no sempre detecten aquests missatges fraudulents . La manipulació psicològica és la carta principal del phishing.
Tècniques i mètodes més utilitzats en phishing
El phishing s'adapta constantment als nous hàbits digitals, per la qual cosa hi ha infinitat de variants . Entre els mètodes més freqüents trobem:
- Phishing tradicional: Enviament massiu de correus electrònics o SMS que suplanten la identitat d'empreses legítimes (bancs, xarxes socials, botigues en línia), instant els usuaris a clicar en enllaços i facilitar dades personals a webs falses.
- Desesperant: Consisteix en trucades telefòniques suplantant personal de confiança (bancs, operadores, etc.), per aconseguir dades confidencials com contrasenyes, tokens o altres codis de seguretat.
- Fumant: Variant que utilitza missatges SMS o xats de missatgeria instantània per enganyar les víctimes. Per exemple, missatges que avisen d'activitats sospitoses en comptes bancaris i sol·liciten dades per “verificar” la identitat.
- Qrishing: Ús de codis QR manipulats per redirigir a webs falses on es demanen dades personals o s'instal·len aplicacions malicioses.
- URL Phishing: Crear enllaços que semblen legítims però redirigeixen a webs falsos, sovint disfressant la URL perquè passi desapercebuda (errors ortogràfics, caràcters similars, etc.).
- Spear Phishing: Atacs dirigits específicament a persones o empleats concrets, basats en una investigació prèvia sobre la víctima per personalitzar el missatge i augmentar-ne la credibilitat.
- Balena: Variant adreçada a alts càrrecs o persones amb accés a informació privilegiada, utilitzant missatges encara més personalitzats i sofisticats.
- Compromís de correu electrònic empresarial (BEC): Atacs a través del correu corporatiu per enganyar empleats i realitzar transferències fraudulentes o robar dades internes clau.
- Pharming: Manipulació de sistemes DNS per redirigir els usuaris a webs falsos sense que siguin conscients.
- Malware-based phishing: Adjuntar fitxers infectats en correus o missatges, que en obrir-se instal·len programari maliciós.
- Tabnabbing: Aprofiten que les víctimes tenen diverses pestanyes obertes al navegador per canviar-ne el contingut i simular que han de tornar a iniciar sessió, robant així les credencials introduïdes.
- Abeurador: Infectar llocs web freqüentats pels empleats d'una empresa o organització, per atacar els visitants habituals i capturar informació.
- Evil Twin: Crear punts d'accés Wi-Fi falsos per robar informació dels que es connecten creient que estan en una xarxa legítima.
A més, en els darrers anys han sorgit serveis de Phishing-as-a-Service (PHaaS) , plataformes que permeten a qualsevol ciberdelinqüent, fins i tot sense grans coneixements tècnics, llançar campanyes de phishing de manera automatitzada pagant una quota.
Com identificar un missatge de phishing: senyals i exemples
Detectar un correu o SMS de pesca no sempre és senzill , però hi ha diversos indicadors que ens poden posar sobre avís:
- Errors gramaticals i ortogràfics: Les grans empreses poques vegades cometen errors grollers en les seves comunicacions, però els missatges fraudulents solen estar plens de fallades evidents.
- Logotips i elements visuals de mala qualitat: Moltes vegades, les imatges estan pixelades o no respecten la proporció del disseny original.
- Enllaços sospitosos: Si passes el ratolí sobre un enllaç i l'URL que mostra no coincideix amb l'entitat real, el més probable és que es tracti de pesca.
- Sol·licituds urgents o alarmistes: Missatges que insisteixen en la urgència perquè actuïs ràpidament, amb amenaces de bloqueig de compte, pèrdua econòmica, problemes legals, etc.
- Sol·licituds d'informació personal sensible: Si et demanen dades com ara contrasenyes, número de targeta o preguntes de seguretat, desconfia immediatament.
Exemples típics inclouen falsos avisos de suspensió de comptes bancaris, suposades devolucions d'impostos, confirmacions de compres o operacions no realitzades, i missatges que aparenten venir de directius o empleats de la pròpia empresa.
Principals objectius i conseqüències del phishing
El principal objectiu del phishing és apropiar-se d'informació privada per al seu ús fraudulent . Això es pot traduir en:
- Robatori de diners a través de transferències bancàries fraudulentes o compres no autoritzades.
- Suplantació d'identitat per accedir a altres serveis, cometre delictes o vendre les dades robades al mercat negre.
- extorsió mitjançant amenaces o xantatges si s'aconsegueixen dades sensibles.
- Dany a la reputació personal i empresarial, pèrdua de confiança i problemes legals o fiscals.
En l'àmbit empresarial, el phishing pot suposar pèrdues econòmiques enormes i la fuita d'informació estratègica crítica. En el pitjor dels casos, pot posar en perill la continuïtat del negoci.
Diversitat de tècniques d'atac i sofisticació creixent
Els ciberdelinqüents perfeccionen constantment els seus mètodes per burlar els sistemes de seguretat i enganyar fins i tot els usuaris més previnguts . Entre les tècniques més capdavanteres destaquen:
- Enllaços amb aparença legítima però destí fraudulent, sovint integrats en imatges o textos aparentment inofensius.
- Fitxers adjunts maliciosos que, en obrir-los, instal·len codi maliciós al dispositiu de la víctima.
- Formularis de captura de dades a llocs web que imiten perfectament l'aparença de pàgines oficials.
- Tècniques avançades per evadir filtres de correu brossa i antivirus, com incrustar el missatge maliciós en imatges, protegir fitxers adjunts amb contrasenyes o detectar anàlisis en màquines virtuals per ocultar el contingut real de l'atac.
L'evolució del phishing és tan accelerada que, de vegades, resulta pràcticament impossible distingir a simple vista un missatge legítim d'un de fals.
L' apogeu de l' ús de smartphones i xarxes socials ha obert noves portes al phishing . Els ciberdelinqüents aprofiten missatges de text (SMS), plataformes de missatgeria instantània, aplicacions mòbils malicioses i publicacions enganyoses a xarxes socials per robar informació o infectar dispositius.
Exemples habituals inclouen missatges que aparenten venir d'entitats bancàries demanant que confirmis un pagament sospitós, alertes sobre suposats premis o problemes amb el teu compte, o enllaços parany en aplicacions de compravenda, valoracions de restaurants o fins i tot xats de jocs en línia.
La rapidesa i el caràcter informal d'aquests canals fa que moltes víctimes abaixin la guàrdia davant d'un missatge que sembla «normal», cosa que augmenta l'èxit dels atacs.
Com protegir-se del phishing: mesures i consells clau
A més del sentit comú i la cautela, hi ha diversos hàbits i eines que t'ajudaran a blindar-te davant del phishing . Per protegir-te efectivament, has de:
- Revisar sempre la procedència dels missatges, evitant punxar en enllaços o descarregar fitxers de remitents desconeguts o sospitosos.
- Desconfiar de qualsevol missatge que insisteixi a la urgència o tingui errors evidents: ortogràfics, visuals oa l'estructura de l'enllaç.
- No facilitis mai dades confidencials per email o SMS. Les empreses legítimes mai no sol·liciten aquesta informació per aquests mitjans.
- Utilitzar navegadors i antivirus actualitzats i activar totes les capes de protecció recomanades. Alguns navegadors, com Edge a Windows o Safari a Apple, inclouen filtres específics contra phishing, encara que no són infal·libles.
- Protegir les contrasenyes utilitzant gestors de contrasenyes i habilitant sempre l'autenticació en dos passos si està disponible.
- Verificar la URL de les pàgines a què accedeixes, revisant detingudament l'adreça abans d'introduir-hi cap dada.
En cas de dubte, contacta directament amb l'empresa o entitat a través dels seus canals oficials , sense utilitzar dades de contacte proporcionades al propi missatge sospitós.
Què fer si has caigut a l'ham del phishing
Si creus que has estat víctima de pesca i has facilitat informació sensible, actua ràpid :
- Canvia immediatament la contrasenya del servei afectat i activa l'autenticació en dos passos si és possible.
- Contacta amb el teu banc o entitat financera per notificar l'incident, bloquejar targetes i denunciar despeses no autoritzades. Recordeu que la normativa obliga els bancs a responsabilitzar-se d'aquest tipus de fraus si es notifiquen a temps.
- Realitza una anàlisi exhaustiva del dispositiu amb un antivirus actualitzat per detectar i eliminar possibles infeccions.
- Informa als teus contactes si has donat accés a comptes de correu electrònic o xarxes socials, per evitar que altres caiguin al parany per culpa de correus enviats des dels teus perfils.
Si el mal és significatiu i no aconsegueixes que et tornin els diners, cerca assessorament legal per defensar els teus drets.
Phishing i la llei: situació legal a Espanya i el món
El phishing està reconegut com a delicte en nombrosos països , encara que la persecució i les sancions varien segons la jurisdicció. A Espanya, la llei tipifica com a delicte la suplantació de llocs web per capturar dades personals, amb penes de presó i multes significatives. Molts altres països (Estats Units, Colòmbia, Argentina…) han adoptat o proposat legislacions específiques per castigar el pesca, mentre que altres recorren a figures delictives tradicionals com l'estafa per processar aquests casos.
També hi ha organismes internacionals i grups de treball dedicats a combatre el phishing, com l'Anti-Phishing Working Group, que col·laboren amb les forces de seguretat i empreses tecnològiques per tancar pàgines fraudulentes i alertar de noves amenaces.
La importància de la formació i la conscienciació
La millor arma contra el phishing segueix sent el coneixement i la prevenció . Moltes organitzacions imparteixen formació als seus empleats per reconèixer els intents d'engany i simulen campanyes de pesca internes per posar a prova l'atenció i els reflexos dels seus equips. Aquest tipus de mesures ha demostrat ser molt eficaç, ja que la majoria dels atacs de pesca només triomfen quan els usuaris baixen la guàrdia o no coneixen els riscos.
A més, la tecnologia avança i incorpora solucions intel·ligents per detectar amenaces (filtres anti-phishing, anàlisi d'enllaços, verificació d'emissors…), però cap barrera és 100% efectiva davant de l'astúcia dels delinqüents. Per això, mantenir una actitud crítica i estar al dia de les noves tendències és fonamental per protegir-se.
El phishing és una amenaça digital que no distingeix entre particulars i empreses i afecta tots els dispositius de la mateixa manera. Creix al ritme de la tecnologia i aprofita qualsevol distracció o desconeixement per robar-nos dades, diners o tranquil·litat. No obstant això, amb informació actualitzada, bones pràctiques i sentit comú és possible minimitzar el risc i avançar-se als ciberdelinqüents . Estigues informat, revisa els missatges que reps i recorda: davant del dubte, mai facilitis les teves dades personals. El primer pas per blindar la teva privadesa és a les teves mans.
Índex
- 1 Què és el phishing i per què és una amenaça tan estesa?
- 2 Evolució històrica i origen del phishing
- 3 Impacte i abast actual del phishing
- 4 Tècniques i mètodes més utilitzats en phishing
- 5 Com identificar un missatge de phishing: senyals i exemples
- 6 Principals objectius i conseqüències del phishing
- 7 Diversitat de tècniques d'atac i sofisticació creixent
- 8 Phishing mòbil i xarxes socials: noves vies d'atac
- 9 Com protegir-se del phishing: mesures i consells clau
- 10 Què fer si has caigut a l'ham del phishing
- 11 Phishing i la llei: situació legal a Espanya i el món
- 12 La importància de la formació i la conscienciació